JavaScript框架库漏洞用多了页面变卡怎么优化
深入解析JavaScript项目中老旧框架库及漏洞修复补丁导致页面卡顿的核心根因,提供从主线程瓶颈排查、运行时防御瘦身、依赖链升级去重到构建期治理的完整优化方案。
一、厘清误区:为什么说“漏洞多”与“页面卡”经常同时发生
很多开发者在维护老项目时,常有一种直观印象:项目越久,安全检测工具报出的库漏洞越多,页面的滚动、点击响应和初次加载就越卡顿,于是容易得出“漏洞代码会持续消耗CPU”的结论。这种说法在因果关系上需要修正。
漏洞本身(如原型污染 Prototype Pollution、正则表达式拒绝服务 ReDoS、跨站脚本 XSS)是代码逻辑的缺陷或边界校验缺失。只要没有恶意攻击者主动传入触发超长回溯的正则字符串,或者没有触发异常的原型覆盖,单纯包含漏洞的静态函数本身并不会持续霸占浏览器的事件循环。
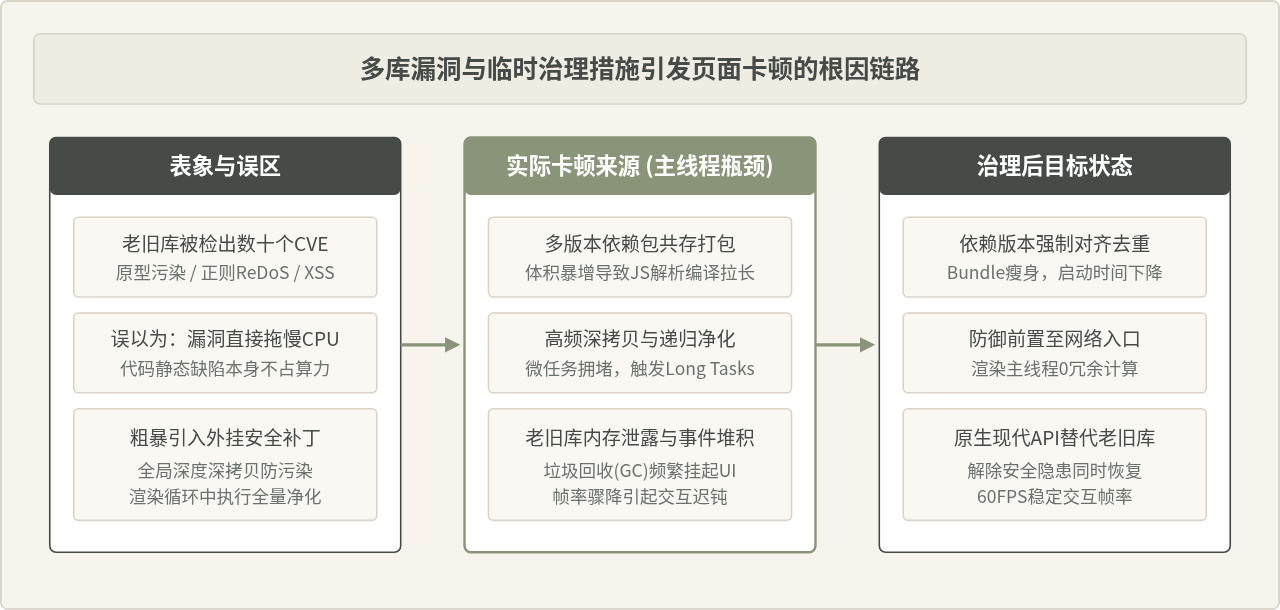
真正导致页面变卡的,是以下三个由“漏洞”派生出的连锁反应:
- 为规避漏洞引入的过度运行时防护:很多团队为了应付安全审计,在前端代码里套用了各种全局“安全补丁”,例如对每个发往组件的数据进行低效的深递归克隆、在每次数据更新时遍历过滤
__proto__,或在组件渲染函数内频繁调用重型富文本净化库(如未做缓存的 DOMPurify)。这种运行时防御在高频更新场景下直接导致主线程长时间阻塞(Long Tasks)。 - 依赖链臃肿与多版本重复打包:老旧框架库(如老版本 Lodash、Moment.js、Core-js、jQuery 插件等)本身缺乏现代打包工具支持的 Tree-shaking 机制。当为了修补某个次级依赖漏洞而升级局部依赖时,包管理器往往无法完全解析版本树,最终将同一库的 3 个不同版本同时打包进 Vendor 文件,造成脚本体积翻倍,页面必须花费数百毫秒在 JS 解析与编译(Compile Code)上。
- 老旧库自身累积的技术债务:存在大量已知漏洞的库,通常也是多年未更新、未经过现代引擎(如 V8 TurboFan)内联缓存优化的旧实现,往往伴随着未清理的事件监听、隐式全局变量和闭包内存泄漏。内存占用逐步攀升后,浏览器垃圾回收机制(GC)频繁介入,造成肉眼可见的掉帧卡顿。
二、排查与定位:找出拖慢页面的具体库与补丁
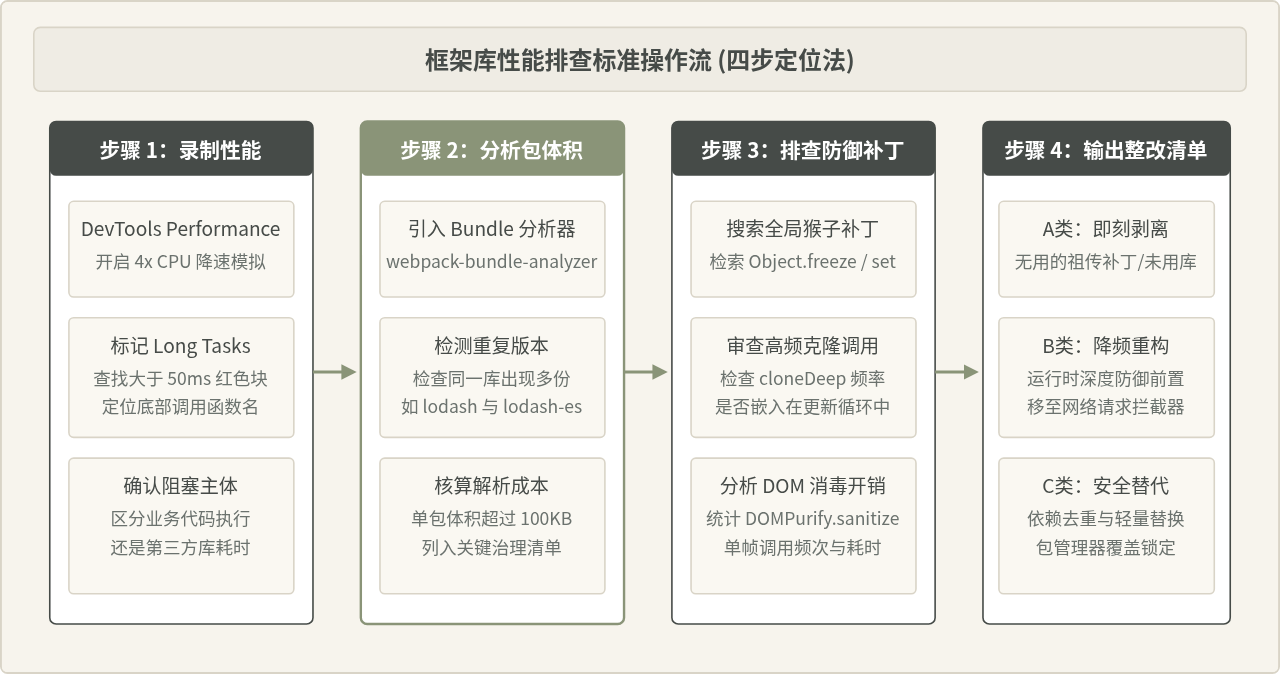
在开始清理之前,切忌盲目地批量升级或删除库。必须先通过客观指标定位到底是谁在占用主线程与内存。
1. 用 Chrome DevTools 定位 Long Tasks
打开浏览器的开发者工具(F12),切换到 Performance 面板:
- 点击右上角齿轮图标,将 CPU 选项设置为 4x slowdown(模拟主流移动端或低性能办公设备)。
- 点击 Record(录制)按钮,在页面上进行典型操作(例如列表快速滚动、切换 Tab、展开树形组件或提交表单),操作 3~5 秒后停止录制。
- 在生成的火焰图中,重点寻找顶部带有红色小三角标记的 Long Task(执行耗时超过 50ms 的任务)。
- 展开 Bottom-Up 或 Call Tree 面板,按 Self Time(自身耗时)降序排序。查看排在前列的函数名是来自业务代码,还是类似
lodash.merge、sanitizeHtml、cloneDeep、moment.format等第三方库内部调用。
2. 执行依赖树审计与重复检测
很多变卡的页面往往在同一应用内打包了同一类库的多个有漏洞版本。可以在项目根目录下执行以下命令:
# 示例:查看依赖树中 lodash 的多版本引用链路
npm ls lodash

# 示例输出(说明存在多个版本同时被打包):
# my-app@1.0.0
# ├─┬ legacy-ui-lib@2.1.0
# │ └── lodash@3.10.1 (已知原型污染高危漏洞)
# ├─┬ report-table@1.4.0
# │ └── lodash@4.17.15 (低版本,同样包含安全告警)
# └── lodash@4.17.21 (业务显式依赖版本)三、治理运行时的过度防御补丁
在历史代码中,经常能见到针对特定 CVE(如 Prototype Pollution、ReDoS、DOM XSS)编写的全局拦截补丁。这些补丁虽然封堵了漏洞,但由于设计粗糙,成了页面运行时的最大拖油瓶。
1. 替换或消除高频调用的 cloneDeep
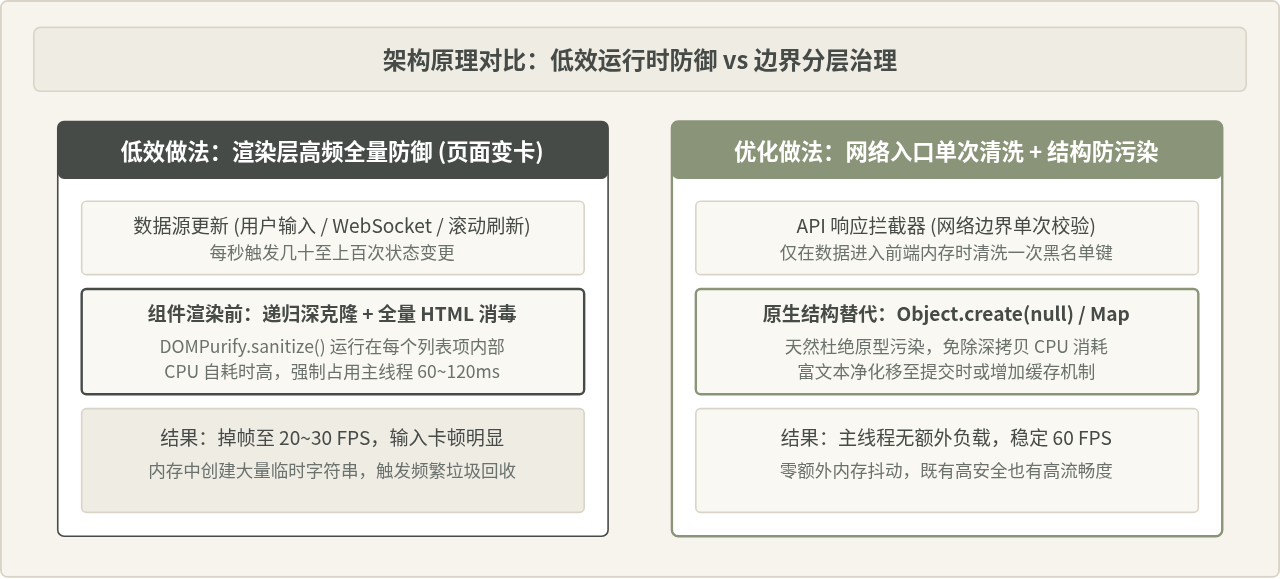
为了防止老旧库在处理嵌套对象时被攻击者利用 __proto__ 注入污染全局原型,很多项目在每次向老组件传递 Props 前都执行一次深拷贝。若列表有 100 项,每次渲染就要递归扫描成千上万个对象属性,这是主线程变卡的重灾区。
优化方案:
- 如果只需要深拷贝普通纯数据对象,改用现代浏览器原生支持的
structuredClone(),其在引擎底层(C++层面)执行,比第三方 JavaScript 库的递归遍历快数倍且原生拦截原型链继承。 - 从源头杜绝污染需求:在创建字典、映射表时,采用
Object.create(null)或 ES6Map。它们没有原型链,天然具备免疫原型污染的特性,无需在更新阶段反复进行防御性克隆。
// 优化前:每次渲染或合并都使用沉重且有潜在缺陷的旧版递归深拷贝
import cloneDeep from 'lodash/cloneDeep';
function updateItems(items) {
  // 假定防御原型污染:每次更新全量深拷贝整个大型树状数据
  const safeData = cloneDeep(items); // 当数据量大时耗时可达 40~80ms
  renderList(safeData);
}

// 优化后:仅在网络层解析时剥离敏感键,计算过程使用原生高效方式
function cleanPayload(data) {
  // 仅在 HTTP 拦截器入口处做单次浅层/必要递归剔除
  if (data && typeof data === 'object') {
    delete data.__proto__;
    delete data.constructor;
    delete data.prototype;
  }
  return data;
}

// 业务状态流转直接使用原生结构或浅拷贝,消除主线程持续计算
const safeMap = new Map(); // 天然无原型污染风险
2. 将富文本 XSS 净化从“渲染循环”移至“网络输入边界”
不少老项目在表格、评论列表或聊天窗口中,对每一条展示内容都在组件的 render 钩子内调用一次 DOMPurify。当用户快速翻页或输入触发重新渲染时,DOMPurify 会反复构建临时的 DOM 片段并遍历节点,造成数十毫秒的长任务。
优化方案:
- 入口单次处理:在 Axios/Fetch 响应拦截器中对返回的富文本只清洗一次,并将清洗后的安全字符串存入本地 Store,后续组件渲染直接展示,不再重复调用净化函数。
- 建立内存 LRU 缓存:对于反复出现的富文本片段,使用轻量缓存(如 Map)记录安全解析结果,避免重复解析相同字符串。
四、依赖链治理:消除多版本共存与按需替换
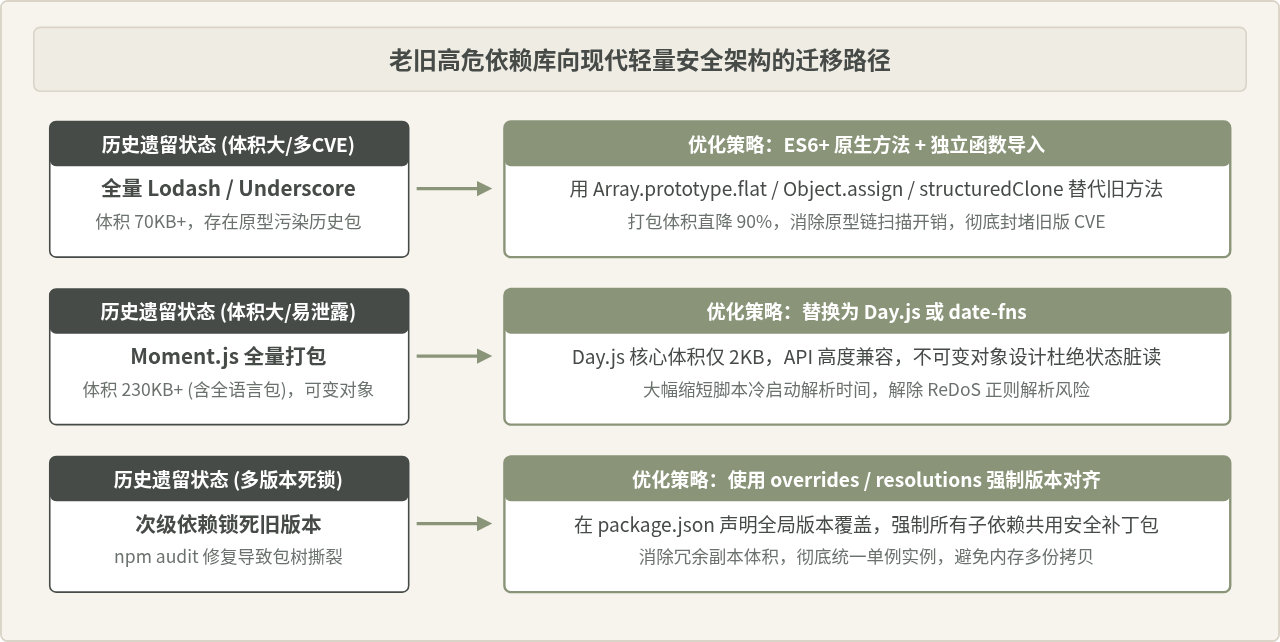
当多个历史依赖库被 npm audit 报出漏洞时,很多团队直接给 package.json 增加了一大堆补丁包,导致依赖链错综复杂。彻底优化页面卡顿必须进行依赖去重与轻量化升级。
1. 强制统一次级依赖版本(Package Overrides)
当某个包含漏洞并引起卡顿的库是深层嵌套在第三方组件内部时,不能只在顶层 dependencies 更新,这会产生两份甚至多份并存的包。可以在 package.json 中使用 overrides(npm 8.3+)或 resolutions(yarn/pnpm)进行版本强制收敛:
// package.json 示例
{
  "name": "my-clean-app",
  "version": "1.0.0",
  "dependencies": {
    "legacy-data-table": "^2.1.0"
  },
  "overrides": {
    // 强制项目中所有直接或间接依赖的 lodash 统一升级到安全无冗余的版本
    "lodash": "^4.17.21",
    // 将存在 ReDoS 漏洞及内存泄露的老旧深层包统一覆盖
    "minimist": "^1.2.8"
  }
}
配置完成后,删除 node_modules 和旧的 lockfile,重新执行安装:
rm -rf node_modules package-lock.json
npm install
npm dedupe
npm dedupe 会扫描整个依赖树,将版本兼容的冗余嵌套包向上提升,消除多个重复副本,立竿见影地降低 JS Bundle 解析耗时。
2. 用现代原生语法剥离老旧辅助库
以前项目中大量引入各类轻量工具库(如 deep-assign、array-flatten、is-promise),不仅容易爆出小漏洞,还使得每个小函数都有独立闭包和包装。现代 JavaScript 标准已经内置了这些能力:
- 使用
Array.prototype.flat(Infinity)替代各类旧版数组拍平库。 - 使用
Object.assign()或对象解构{ ...a, ...b }替代各种易受原型污染影响的老旧 extend 库。 - 使用
crypto.randomUUID()替代历史悠久且依赖庞大的旧版本uuid库。
五、构建期与自动化治理:防止卡顿与漏洞反复
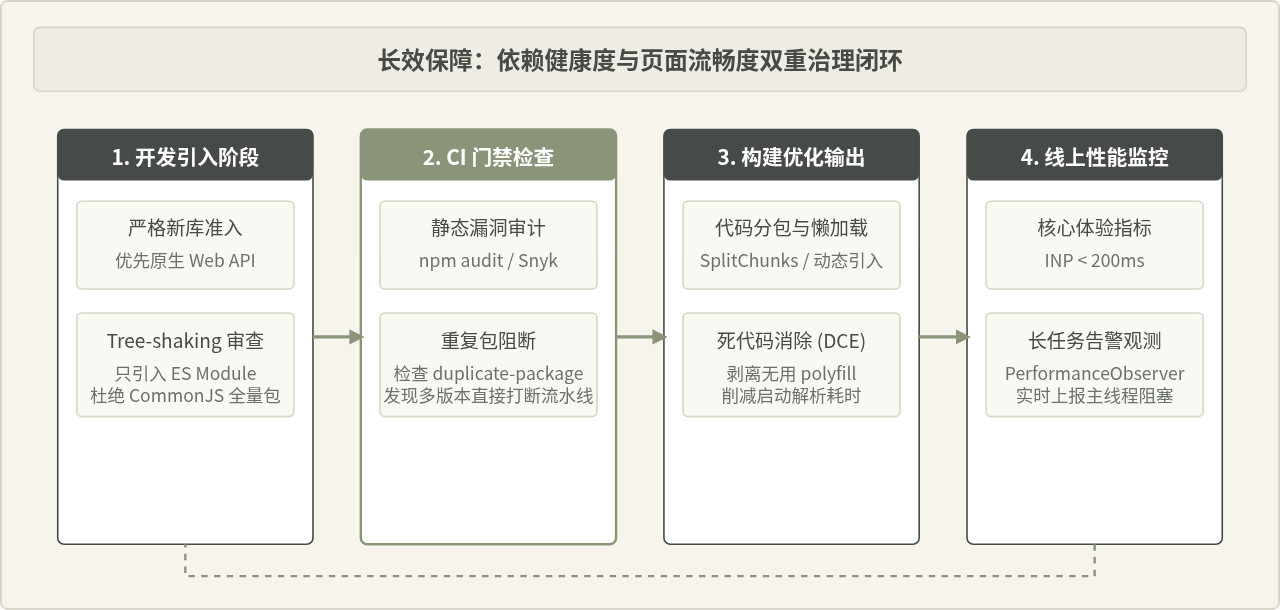
优化页面性能最彻底的原则是:能静态发现的不要留在打包后,能在构建期拦截的绝不留到浏览器运行时。
1. 在 CI 中加入重复包拦截插件
为了防止新业务再次引入带有漏洞的次级依赖,在 Webpack 或 Vite 中配置检查插件:
// webpack.config.js 示例
const DuplicatePackageCheckerPlugin = require('duplicate-package-checker-webpack-plugin');

module.exports = {
  plugins: [
    new DuplicatePackageCheckerPlugin({
      verbose: true,
      emitError: true // 发现打包中出现同一个库的多个版本时直接构建报错,强制开发者对齐版本
    })
  ]
};
2. 线上接入 Long Tasks 性能监控
优化落地后,如何确认页面确实不再受高频防御与老旧库的拖累?可以在前端入口处注册一个轻量的性能观察者:
// 监控主线程长任务 (Long Tasks)
if ('PerformanceObserver' in window) {
  const observer = new PerformanceObserver((list) => {
    for (const entry of list.getEntries()) {
      // 只要单个执行任务耗时超过 50ms,记录告警
      if (entry.duration > 50) {
        console.warn(`[Performance Warning] 检测到主线程阻塞: 耗时 ${entry.duration.toFixed(1)}ms`, entry);
      }
    }
  });
  observer.observe({ entryTypes: ['longtask'] });
}
六、优化总结与速查清单
当面对“JavaScript 框架库漏洞多导致页面变卡”的问题时,遵循以下优化路径可以确保既不降低安全等级,又能恢复顺畅交互:
- 不要盲目套用全局运行时防御:避免在组件渲染循环中频繁使用递归深拷贝、全量 HTML 净化,将安全防御迁移至网络请求拦截器等数据入口边界。
- 使用
overrides或resolutions强制对齐依赖版本:消除多个重复版本的库同时打包进 Vendor 的情况,运行npm dedupe瘦身依赖树。 - 淘汰年久失修的高危重量级库:用
dayjs替换moment,用现代原生方法(structuredClone、Array.flat、Map)替换冗余的lodash工具函数。 - 建立构建期门禁:通过 CI 中的
npm audit与duplicate-package-checker,在代码编译阶段杜绝漏洞和冗余膨胀,让生产环境运行的代码保持精简高效。
JavaScript框架库漏洞偶发失败怎么复现和定位
2026-11-08 19:54:56
JavaScript框架库漏洞的报错文档该怎么读
2026-11-08 15:20:36
JavaScript框架库漏洞写出死循环怎么避免
2026-11-08 08:34:04
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
内部脚本与外部js文件的区别及优缺点对比
2026-11-05 14:42:19