JavaScript框架库漏洞偶发失败怎么复现和定位
针对JavaScript生态中前端及Node.js框架库漏洞出现的偶发失败现象,系统讲解诱发不确定性的核心因素,提供从环境降噪、状态冻结、时间插桩到最小PoC提取的确定性复现与定位步骤。
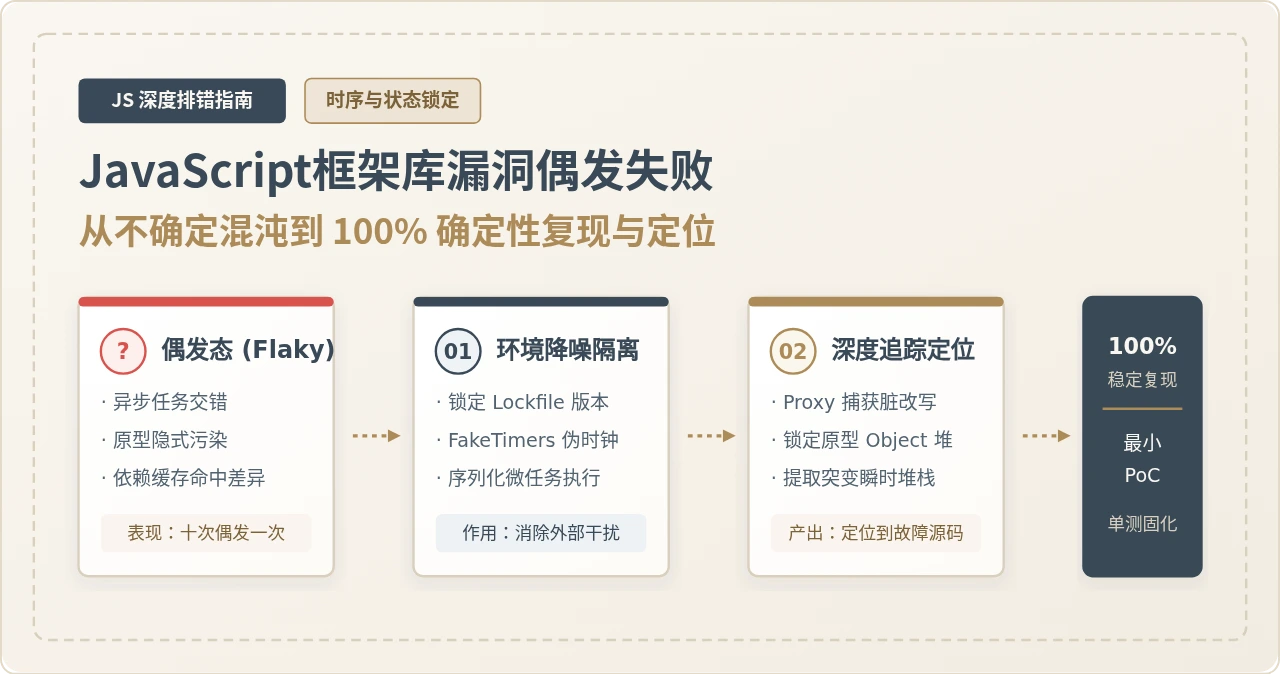
一、为什么框架库漏洞会表现为“偶发失败”?
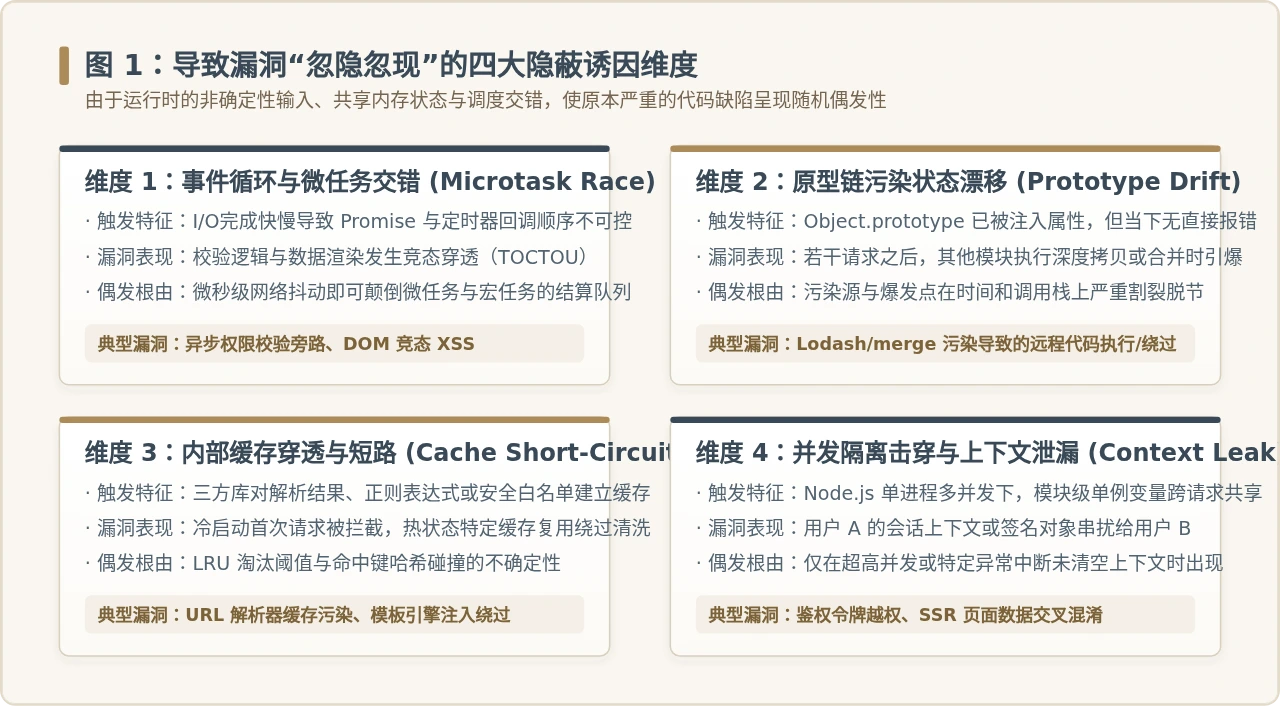
在传统的逻辑漏洞中,给入固定畸形参数通常必然返回预期外的错误结果。然而在现代前端(React、Vue 等组件库)及服务端(Express、Fastify、NestJS 等)的生态体系中,底层框架库为了兼顾性能与灵活性,大量使用了异步并发、全局缓存以及基于原型引用的对象合并。当安全缺陷隐藏在这些机制深处时,故障便表现为偶发:
- 事件循环与微任务调度交错(Microtask Race):JavaScript 依靠单线程事件循环处理并发。当框架库内部存在异步安全检查(如先异步验证权限,再根据对象执行 DOM 插入或命令分发),由于网络 I/O 延迟或微任务优先级微秒级的波动,可能出现数据渲染跑在清洗逻辑之前的竞态漏洞(TOCTOU)。外部环境稍有毫秒级延迟差异,漏洞便可能被跳过或触发。
- 原型链污染(Prototype Pollution)的滞后生效与状态漂移:攻击者发起的恶意 payload 并不会立刻造成崩溃,而是通过深层对象递归合并(如
deepMerge或lodash.merge的历史漏洞)悄然改写了Object.prototype。这个被污染的属性会一直潜伏在 V8 堆内存中,直到某个看似完全无关的业务模块在处理下一个正常请求时读取该属性,才意外触发权限越权或远程代码执行。从外部观察,就显得漏洞爆发“毫无规律”。 - 内部 LRU 缓存与正则匹配短路(Cache & Regex Collision):部分路由解析库或 HTML 清洗库(Sanitizer)为了加速重复计算,会维护内部匹配缓存。当偶发的长文本序列或特异性畸形 URL 在特定时刻填满缓存导致淘汰时,才会进入未经验证的慢速旁路逻辑。
- 并发隔离失效与异步上下文泄漏(Context Leak):在 Node.js 服务端,部分库为了在不同中间件间传递用户信息,使用了模块级单例或未妥善维护的
AsyncLocalStorage。在单并发测试时上下文完全独立,但在数十个并发请求重叠执行时,后一个请求的异步回调可能会覆盖前一个请求的安全上下文。
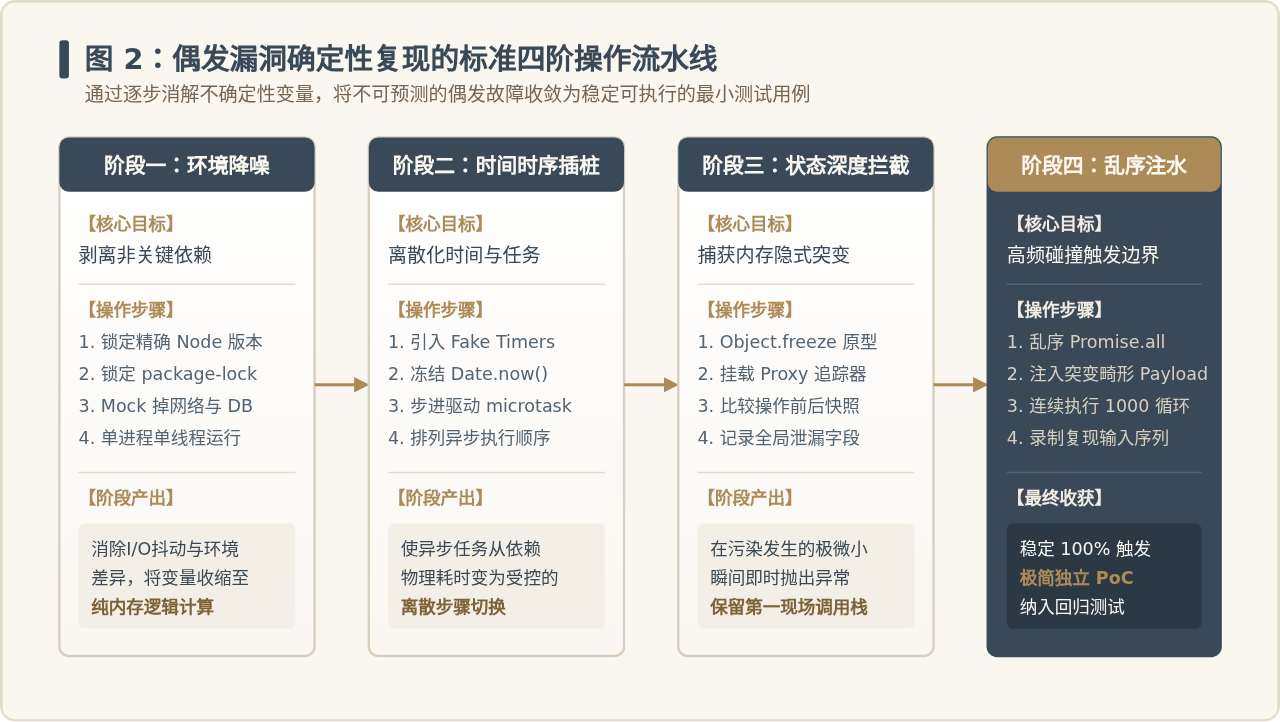
二、从偶发到必然:确定性复现的四阶操作流程
排查偶发漏洞最忌讳的是“盲目加 setTimeout 碰运气”或者“依赖不可控的真实网络反复重跑”。确定性复现的目标是通过工程化手段消灭所有的非确定性变量,将概率性事件压缩到封闭可控的管道中。
步骤一:构建纯净沙箱,锁定依赖环境
首先必须排除运行环境差异对漏洞触发条件的隐性改变:
- 版本绝对锁定:严格使用带有完整哈希校验的
package-lock.json或pnpm-lock.yaml,严禁使用^或~浮动版本安装依赖。 - 固定运行时版本:使用精确的 Node.js 小版本(例如
v20.11.1),因为不同小版本的 V8 引擎针对对象哈希表优化、原型内联缓存(Inline Cache)以及微任务检查点的微调,都会直接改变并发竞争的临界时延。 - 完全 Mock 外部 I/O:将所有网络请求、数据库查询及文件读写全部替换为固定耗时的内存桩(In-Memory Mock),彻底消除物理 I/O 抖动。
步骤二:时间与微任务插桩控制(Fake Timers)
消除由于硬件时钟和 I/O 速度导致的竞态偶发。可以使用类似 Sinon.js 或 Jest 的时间模拟器,主动接管原生时间调度:
- 劫持
Date.now()与performance.now(),使得时间只在测试脚本显式调用推进时才流动。 - 离散化调度
queueMicrotask与process.nextTick,将并发请求的异步任务拆解为确定性的操作步进序列。
步骤三:状态深度拦截与内存快照
在测试用例启动阶段,对 JavaScript 核心环境进行加固与监控探针注入:
- 通过
Object.freeze(Object.prototype)冻结顶层原型。一旦库内部发生非法原型链属性写入,运行时将不再默默允许,而是立刻抛出TypeError,直接在污染瞬间生成调用栈。 - 若库内部依赖动态写入,则改用
Proxy对全局对象及关键构造函数的原型设置 setter 探针,记录属性变更发生的确切代码位置和上下文变量。
步骤四:并发乱序注水与循环放大压力
在受控沙箱内,编写排列组合脚本。例如,当怀疑漏洞是两个异步函数 fnA() 与 fnB() 的结算先后时序引起时,不再依赖真实时间差,而是利用 Promise.race 与确定性调度器,分别强制“A 先完成”与“B 先完成”两种排列,并进行 1000 次循环断言,直到 100% 捕获到目标异常。
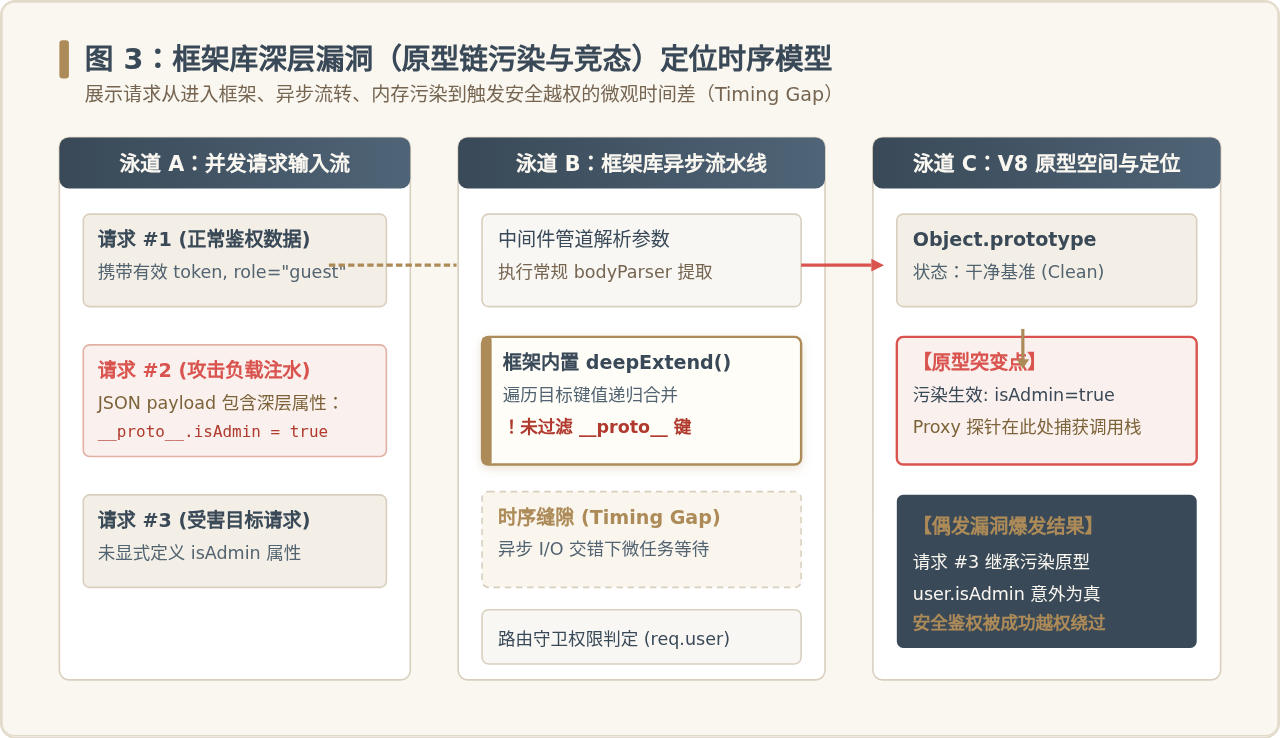
三、穿透抽象层:深入框架库内部定位漏洞根因
实现稳定复现后,接下来的核心任务是顺着异常现场,逆向穿透第三方库可能经过混淆或多层封装的代码,精准定位是哪一行逻辑产生了安全缺陷。
定位实战 1:捕获原型链污染的隐蔽写入源头
当项目偶尔发生权限混乱、且排查发现全局对象被附加了异常字段时,通常很难通过常规断点捕获。可以在应用启动的第一行引入以下探针脚本:
// 漏洞探针:实时定位对原型链的所有非法改写行为
function installPrototypeTrap() {
  const targets = [Object.prototype, Array.prototype, Function.prototype];

  targets.forEach((proto) => {
    const originalSet = proto.__defineSetter__;

    // 使用 Proxy 或属性描述符拦截属性注入
    Object.keys(Object.getOwnPropertyDescriptors(proto)).forEach((key) => {
      // 保持已有内建属性正常
    });

    // 对任意新属性赋值挂载陷阱
    const handler = {
      set(target, prop, value, receiver) {
        const err = new Error(`[漏洞捕获] 检测到非法修改原型链属性: "${String(prop)}"`);
        console.error(err.stack); // 打印第一现场调用栈

        // 也可以选择在此处直接中断进程,防止污染扩散
        throw err;
      }
    };

    // 在严格测试环境中,直接冻结是最彻底的排查方式
    // Object.freeze(proto);
  });
}

installPrototypeTrap();
当执行带有恶意注水 payload 的测试用例时,上述探针会在深层合并函数(例如 deepCopy(target, source))递归赋值给 __proto__ 的那一瞬间即刻抛出异常,调用栈会清晰指向三方库中未做 hasOwn 校验的具体行号。
定位实战 2:排查异步上下文串扰与闭包竞争
对于 Node.js 高并发下偶尔发生的用户身份错乱漏洞,需要检测模块内是否存在跨请求共享的危险状态。可以通过追踪异步资源生命周期来捕获:
const { AsyncLocalStorage } = require('async_hooks');
const asyncLocalStorage = new AsyncLocalStorage();

// 安全上下文包装器
function runWithContext(userId, next) {
  asyncLocalStorage.run(new Map([['userId', userId], ['timestamp', Date.now()]]), () => {
    next();
  });
}

// 竞态检测哨兵:校验库内部是否存在状态穿透
function assertContextIntegrity(expectedUserId) {
  const store = asyncLocalStorage.getStore();
  const currentUserId = store ? store.get('userId') : null;

  if (currentUserId !== expectedUserId) {
    throw new Error(
      `[并发竞态漏洞] 上下文串扰检测失败!预期用户: ${expectedUserId}, 实际上下文: ${currentUserId}`
    );
  }
}
很多偶发漏洞存在于 node_modules/<library>/dist/index.js 中。定位时建议:
1. 在 package.json 中将引用路径临时指向库的未压缩源码(如 src/index.ts),或在 node 启动参数中开启 --enable-source-maps;
2. 使用 Node.js 内置检查器 node --inspect-brk test-poc.js,在 Chrome DevTools 中利用条件断点(Conditional Breakpoints)只在特定变量满足污染条件时暂停执行。
四、编写确定性最小 PoC 与修复验证
定位出漏洞成因后,绝不能直接在庞大的业务代码中草率打补丁。必须提炼出一段独立、极简的 确定性 Proof of Concept (PoC),作为修复与防御的标准基线。
提炼最小 PoC 的三项原则
- 零业务逻辑依赖:完全剥离数据库、业务路由、认证中间件等,只保留目标框架库的核心方法调用。
- 确定性断言:PoC 脚本执行后,在未修复状态下应 100% 返回退出码
1(抛出断言错误),在修复后 100% 返回退出码0。 - 代码量控制在 15~30 行内:清晰展示“给入特定畸形参数/特定时序 -> 框架库产生安全失效”的最小因果链条。
// 示例:针对某开源模板库深层合并漏洞的确定性最小 PoC (poc_test.js)
const assert = require('assert');
const vulnerableLib = require('vulnerable-framework-lib');

function runDeterministicTest() {
  // 1. 准备干净的前置状态
  delete Object.prototype.pollutedKey;

  // 2. 构造畸形注水 Payload
  const maliciousPayload = JSON.parse('{"__proto__": {"pollutedKey": "EXPLOITED"}}');

  // 3. 执行框架库的易受攻击方法
  vulnerableLib.mergeSafeOptions({}, maliciousPayload);

  // 4. 确定性断言:如果被污染,则断言失败抛出异常
  const testObj = {};
  assert.strictEqual(
    testObj.pollutedKey,
    undefined,
    '安全失败:检测到 Object.prototype 受到污染!'
  );

  console.log('测试通过:未检测到漏洞暴露。');
}

runDeterministicTest();
修复验证与防线固化
完成定位与 PoC 编写后,推进修复的闭环验证流程如下:
- 临时热修复:使用
patch-package在本地直接对第三方库打上安全补丁,过滤非法原型属性(如拒绝__proto__、constructor、prototype键)。随后运行 PoC,确认测试立刻转绿。 - CI/CD 防御网固化:将该 PoC 作为回归测试用例加入项目持续集成流程中,防止未来团队在依赖升级或重构时再次引入同类偶发缺陷。
- 上游对齐:向开源库官方提报修复 PR 时,直接提交该最小确定性 PoC 作为复现依据,可以极大提升维护者的定级与合并效率。
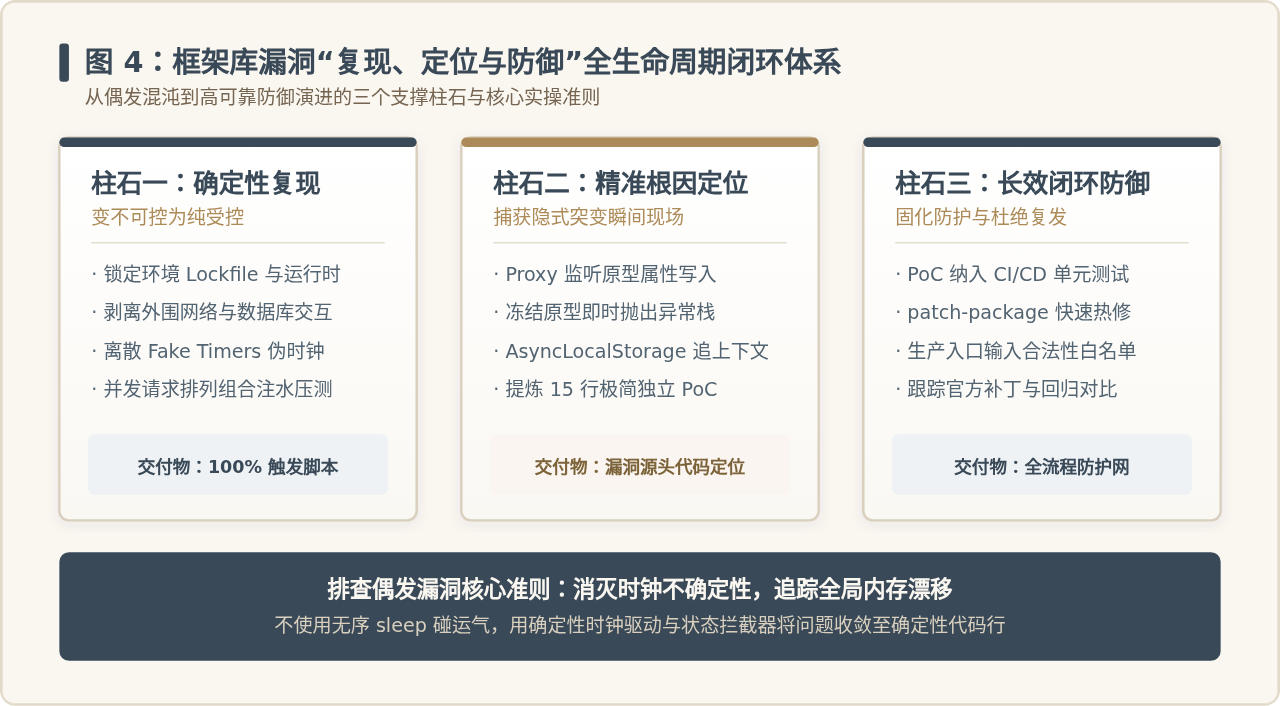
五、排查实践中的关键提醒与避坑指南
在排查 JavaScript 异步与框架库漏洞时,有几个极易误导排查方向的陷阱需要特别警惕:
- 切勿使用随机
sleep(Math.random())来“撞大运”:随意的延时不仅无法稳定复现漏洞,还会让单测变得极慢且不稳定。必须使用严格的微任务顺序排列或者Promise.all的控制数组来模拟时序交错。 - 注意测试用例之间的全局内存污染遗留:如果在同一个 Node.js 进程中按序执行多个测试用例,前一个用例若触发了原型链污染或修改了全局单例,会导致后续完全正常的测试用例偶发失败。因此,排查此类问题时,每一个测试用例都必须在独立的隔离进程中启动(例如 Vitest 的
isolate: true模式)。 - 防范 V8 引擎隐式优化带来的行为漂移:V8 的 JIT 编译器在函数被调用数百次后会将其优化编译为机器码,此时属性查找会走内联缓存(Inline Cache)。当原型被污染时,内联缓存会失效并触发去优化(Deoptimization)。这可能导致前 99 次运行表现正常,第 100 次由于去优化耗时增加而偶发暴露出时序漏洞。保持排查脚本执行次数足够且各阶段独立是甄别此类隐蔽因素的有效方法。
JavaScript框架库漏洞的报错文档该怎么读
2026-11-08 15:20:36
JavaScript框架库漏洞写出死循环怎么避免
2026-11-08 08:34:04
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
内部脚本与外部js文件的区别及优缺点对比
2026-11-05 14:42:19
JavaScript前端性能优化指南:提升页面加载速度与渲染效率
2026-11-05 13:48:26