JavaScript框架库漏洞有哪些能提高效率的技巧
针对JavaScript框架与第三方依赖库漏洞排查与修复耗时过长的问题,本文详细介绍四项能够显著提高处理效率的实用技巧:环境噪音过滤、overrides精准覆盖、patch-package微修复以及自动化CI门禁治理。
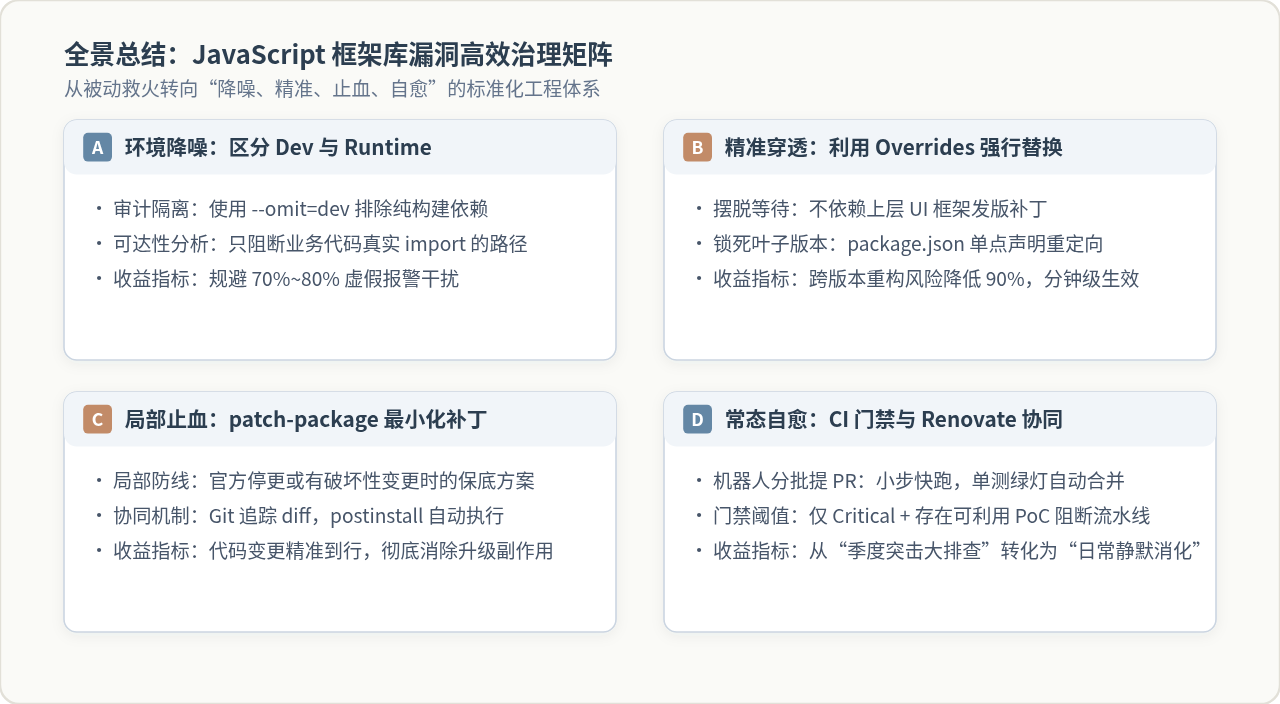
处理 JavaScript 框架与第三方库漏洞的核心矛盾在于:漏洞警报数量极其庞大,而真正具备可利用性且需要即时干预的比例极低。提高漏洞治理效率的关键,不是盲目执行大版本升级,而是建立一套精准过滤噪音、利用依赖覆盖机制实施最小化热修复,并借助自动化工具持续消化的工程化方法。
一、快速降噪:区分开发环境依赖与可达执行路径
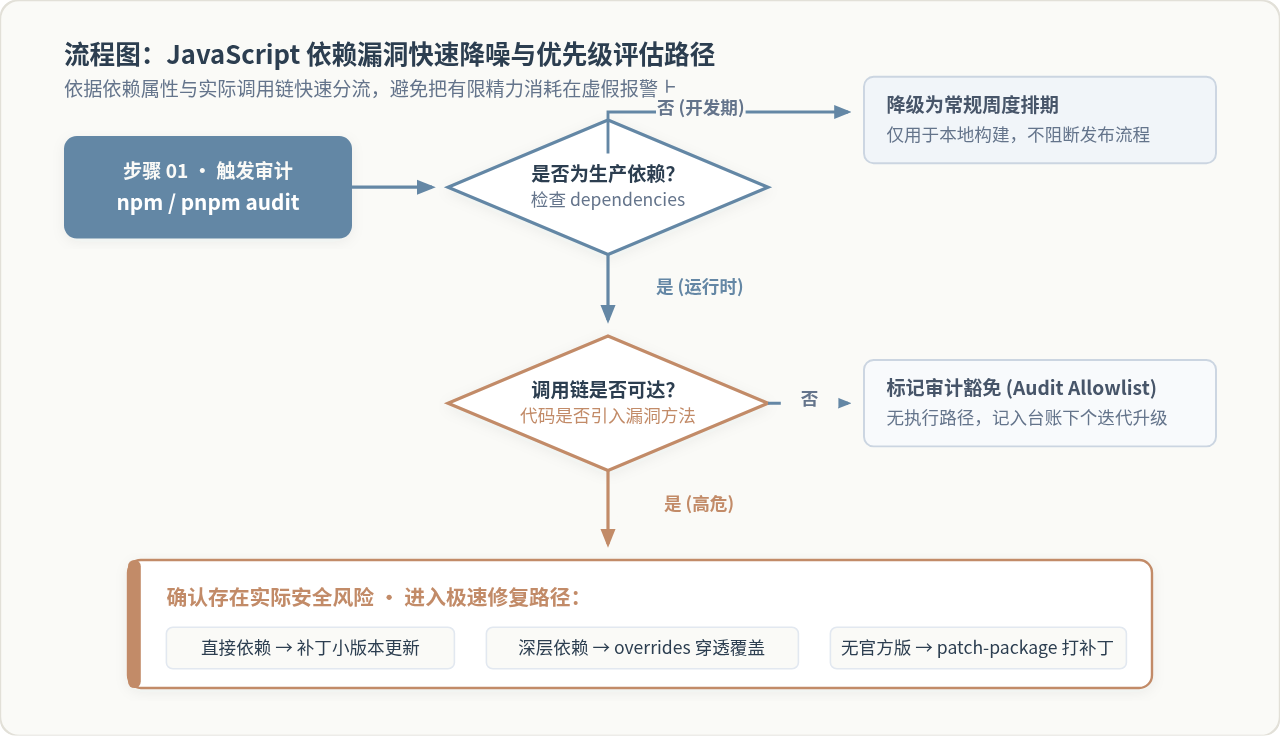
日常运行 npm audit 时,常常会遇到几十条甚至上百条的高危报警。很多开发者花费大量时间逐一检查这些报警,最终却发现大部分漏洞存在于构建工具或本地辅助脚本中。区分依赖所处的生命周期与实际调用关系,是提高漏洞处理效率的第一步。
1. 仅对生产环境依赖运行漏洞审计
现代前端工程的 package.json 中,通常有超过 70% 的依赖项属于 devDependencies,例如 Webpack、Vite 插件、ESLint 解析器或测试框架。这些依赖中的大部分原型污染(Prototype Pollution)或正则拒绝服务(ReDoS)漏洞,仅在开发编译阶段或恶意构造特定本地输入时才会被触发,其代码并不会被打包进最终的生产运行环境。
在持续集成(CI)流水线或上线前的常规检查中,使用以下指令直接排除开发依赖:
# npm 环境:仅审计生产运行时依赖
npm audit --omit=dev

# pnpm 环境:仅审计生产依赖
pnpm audit --prod

# Yarn 现代版本
yarn npm audit --environment production
这一操作能在几秒钟内过滤掉约 80% 的干扰项,使开发团队将精力集中在真正运行在客户端浏览器或 Node.js 服务端生产实例的模块上。
2. 进行代码级可达性分析(Reachability Analysis)
即使一个生产依赖存在已知漏洞,只要业务代码没有调用该库中包含漏洞的具体函数,该漏洞在实际生产环境中就属于不可达状态(Unreachable)。例如,某个工具库包含 50 个导出函数,其中 1 个解析 XML 的旧函数存在漏洞,但项目只引入了其时间格式化函数。若为此强行重构升级整个工具库,往往会引发不必要的回归测试成本。
高效的判断步骤如下:
- 通过审计报告中的 CVE 编号或 GitHub Advisory 详情,查明出现漏洞的具体方法名或子路径。
- 在工程根目录下使用代码搜索,检查全局调用链:
grep -rn "vulnerableMethodName" src/ - 若全局完全未调用该方法,且上层引用库也没有间接封装该方法,可将该漏洞记录到工程的审计豁免清单(如配置
.auditignore),标注下次例行版本迭代再行替换,无需阻断当前发版进度。
二、精准穿透:利用 Overrides 机制修复深层间接依赖
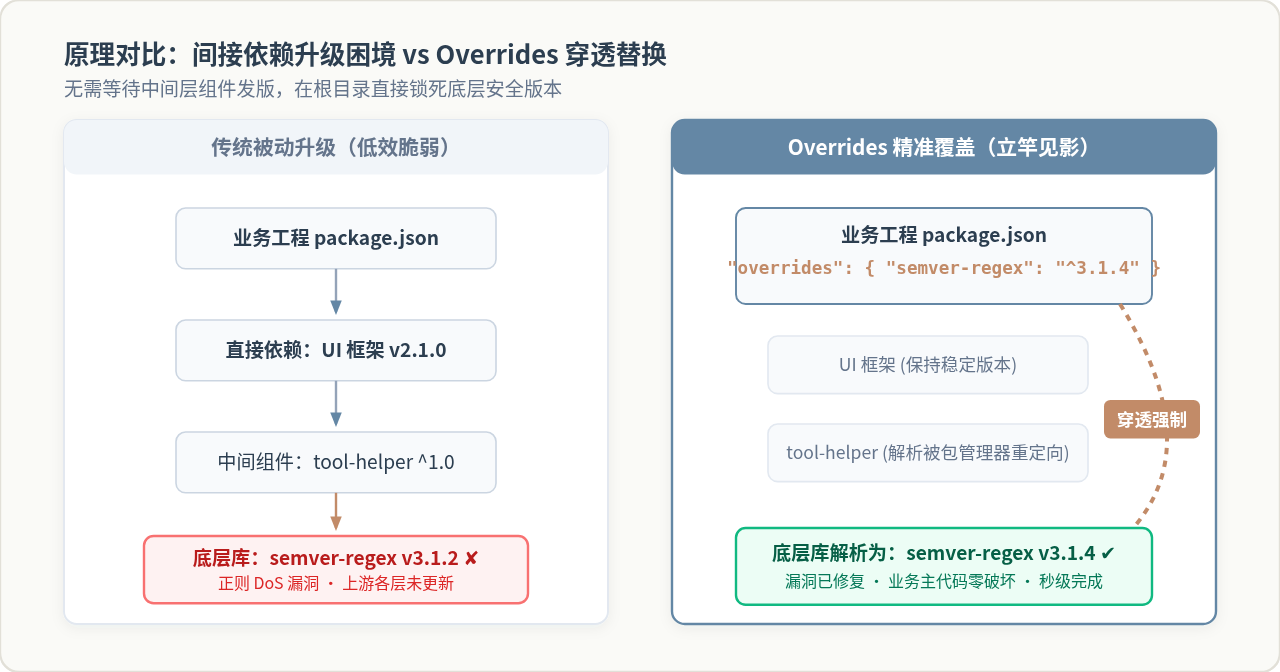
在实际项目中,超过九成的依赖漏洞不是直接来自我们在 dependencies 中声明的顶层包,而是来自多层嵌套引用的深层子依赖(Transitive Dependencies)。
1. 传统升级模式的效率瓶颈
假设直接引用的顶层 UI 组件库 ui-kit@2.0.0 依赖了 helper-lib@1.0.0,而 helper-lib 又引用了存在安全漏洞的 semver-regex@3.1.2。在传统模式下,开发者通常只能等待 ui-kit 官方作者更新其依赖关系并发布新版本;或者被迫升级 ui-kit 到大版本 3.0.0,随之带来大量组件 API 的破坏性变更,导致原本半小时能完成的修复演变成数天的代码重构。
2. 使用包管理器原生 Overrides / Resolutions 强行覆盖
主流包管理器均原生支持强制重定向依赖树中的子依赖版本。无论中间层依赖如何嵌套声明,包管理器在解析依赖树时都会直接使用指定的安全版本,整个过程无需改动直接引用的上层框架,也不依赖上游作者发版。
npm(8.3.0 及以上版本):在根目录 package.json 中添加 overrides 字段:
{
  "name": "my-project",
  "dependencies": {
    "ui-kit": "^2.0.0"
  },
  "overrides": {
    "semver-regex": "^3.1.4"
  }
}pnpm:在 package.json 中使用 pnpm.overrides:
{
  "pnpm": {
    "overrides": {
      "semver-regex": "^3.1.4"
    }
  }
}
Yarn (Classic):使用 resolutions 字段:
{
  "resolutions": {
    "semver-regex": "^3.1.4"
  }
}
3. 执行更新与验证生效
配置完成后,重新生成锁文件并验证安装结果:
# 重新安装使覆盖生效
npm install

# 检查当前依赖树中 semver-regex 的解析版本
npm ls semver-regex
预期输出中,依赖树的所有叶子节点均会显示为 semver-regex@3.1.4,且带有 overridden 标记。利用这个技巧,从发现底层漏洞到锁定安全版本,通常可在 5 分钟内完成,大幅降低升级风险。
三、靶向止血:使用 patch-package 制作本地微补丁
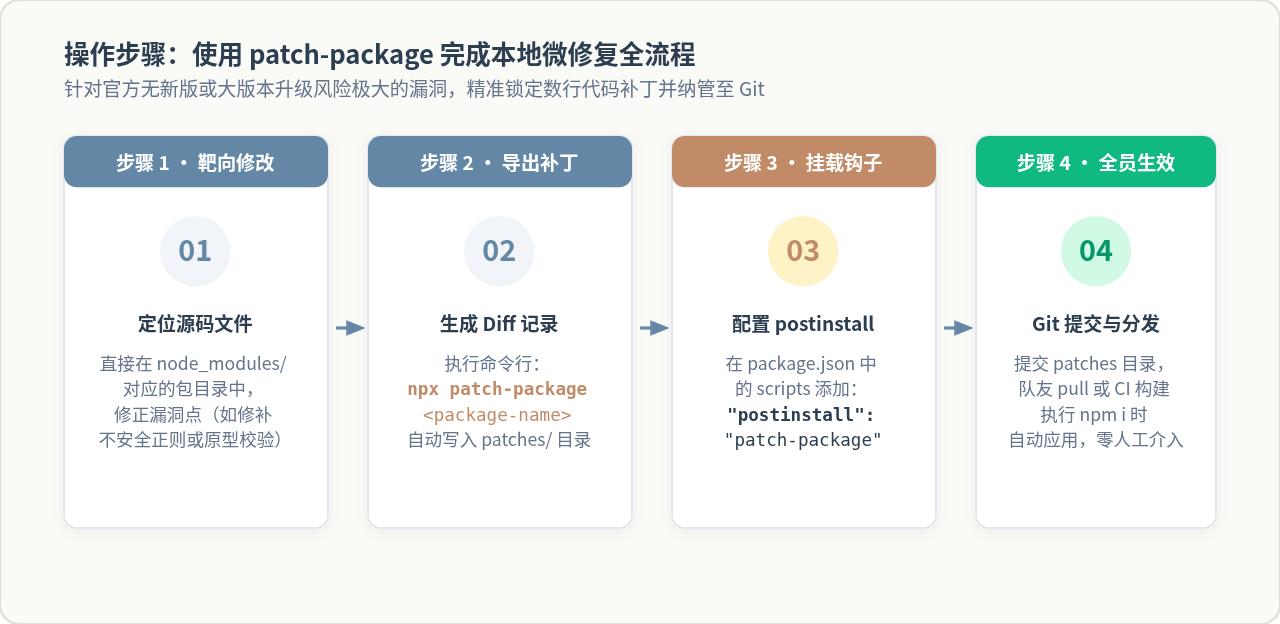
某些特殊场景下,单纯更改版本号无法奏效:例如官方库已经停止维护不再发布新版,或者新版本完全重写了底层架构导致项目无法兼容。如果漏洞的核心实际上仅是某一行正则表达式缺陷、缺少参数判空或缺少属性转义,通过源码热补丁(Patching)是最高效的止血手段。
1. patch-package 的工作机制
直接修改本地 node_modules 中的文件虽然能临时解决问题,但一旦执行 npm install 或在持续集成服务器拉取代码,修改就会被重新覆盖。patch-package 能够在不维护私有镜像源的前提下,将本地微调改动以 git diff 形式固化到工程目录中,并在每次依赖安装后自动打上补丁。
2. 完整操作四步法
第 1 步:安装工具依赖
npm install patch-package --save-dev第 2 步:定位并直接修改 node_modules 中的源码
打开 node_modules/target-lib/lib/utils.js,找到导致漏洞的代码段进行修复。例如针对不严谨的属性合并:
// 修改前:存在原型污染漏洞
function merge(target, source) {
  for (let key in source) {
    target[key] = source[key];
  }
  return target;
}

// 修改后:防御原型链篡改
function merge(target, source) {
  for (let key in source) {
    if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
      continue;
    }
    target[key] = source[key];
  }
  return target;
}
第 3 步:运行命令生成补丁文件
npx patch-package target-lib执行完成后,项目根目录会自动生成 patches/target-lib+1.2.3.patch 文件,记录修改的文本差异。
第 4 步:在 package.json 中挂载自动化钩子
{
  "scripts": {
    "postinstall": "patch-package"
  }
}
将 patches/ 目录和 package.json 提交到 Git 仓库。后续任何团队成员或 CI 环境在执行 npm install 时,patch-package 都会在包下载完成后自动应用补丁,保障全团队代码一致性。
四、常态自愈:自动化机器人与 CI 漏洞门禁策略
如果依靠开发者人工每隔数月集中排查一次漏洞,由于累积的依赖变更过多,排查与回归测试的效率会急剧下降。将日常漏洞维护转为自动化、小步快跑的流式治理,是保持高效率的根本保障。
1. 引入 Renovate 自动化小版本递增
与其一次性处理积累了一年的几十个漏洞,不如使用自动化依赖管理工具(如 Renovate 或 Dependabot)。将配置策略限制在小版本(Patch/Minor)更新,并开启自动组合提 PR:
// renovate.json
{
  "$schema": "https://docs.renovatebot.com/renovate-schema.json",
  "extends": [
    "config:recommended"
  ],
  "packageRules": [
    {
      "matchUpdateTypes": ["patch"],
      "automerge": true,
      "automergeType": "branch"
    },
    {
      "matchPackagePatterns": ["*"],
      "matchUpdateTypes": ["minor"],
      "groupName": "weekly non-major dependencies"
    }
  ]
}
这套配置能确保所有安全的 Patch 版本在单元测试通过后自动合并,把 90% 的已知安全修复在日常静默消化,避免漏洞积压。
2. 在 CI/CD 中设定合理的阻断阈值
盲目在流水线中设置 npm audit --audit-level=low 往往会导致流水线频繁由于低危告警失败,迫使研发团队疲于奔命或索性关闭安全检查。高效的 CI 门禁原则应遵循“精准阻断,分级告警”:
| 漏洞严重级别 | 影响环境 | CI 流水线动作 | 处置时效要求 |
|---|---|---|---|
| Critical / High(已知公开利用 PoC) | 生产 Runtime | 立即阻断构建与部署 | 4 小时内响应并完成 Hotfix |
| Critical / High(不可达或无公开利用) | 生产 Runtime | 输出警告,通过工单系统流转 | 下一个常规发版周期内处理 |
| Moderate / Low | 生产 Runtime | 仅记录日志,不阻断 | 双周常规依赖更新统一处理 |
| 任意级别 | 开发环境 / devDependencies | 非阻塞通知,按月集中升级 | 日常常规迭代维护 |
五、常见误区与高效避坑建议
警惕执行 npm audit fix --force
初学者容易直接在控制台敲下 npm audit fix --force。该命令的本质是允许 npm 跨越大版本(Breaking Change)强行更新所有包。这极容易将原本运行良好的框架升级到完全不兼容的新主版本,导致项目直接无法编译或线上功能崩溃。正确的做法是仅使用 npm audit fix 处理兼容范围内的版本,跨主版本的更新必须通过前文介绍的 overrides 或单独测试后手动升级。
在日常应对 JavaScript 框架库漏洞时,还需牢记以下两点提效习惯:
- 必须将 lockfile 纳入版本控制:确保
package-lock.json或pnpm-lock.yaml始终提交到 Git。在 CI 环境中使用npm ci或pnpm install --frozen-lockfile,杜绝因为服务器每次构建时浮动安装导致的隐蔽漏洞引入。 - 小范围定向验证替换效果:通过
overrides或patch-package修复底层漏洞后,无需进行整站耗费数天的大规模全量回归。只需针对受修改包直接影响的功能模块进行集成测试和单元测试验证,即可在保障安全性的同时维持高效交付。
为什么AI率检测结果不准确?常见误报原因与优化策略
2026-11-08 20:29:53
JavaScript框架库漏洞什么时候不该用它
2026-11-08 18:32:33
JS 鼠标滚轮事件频繁触发导致卡顿怎么优化?
2026-11-05 17:08:07
优化JS回到顶部性能:防抖节流与requestAnimationFrame应用
2026-11-05 16:33:51
JS中Array、Set与Map的区别及应用场景选择
2026-11-05 16:03:02