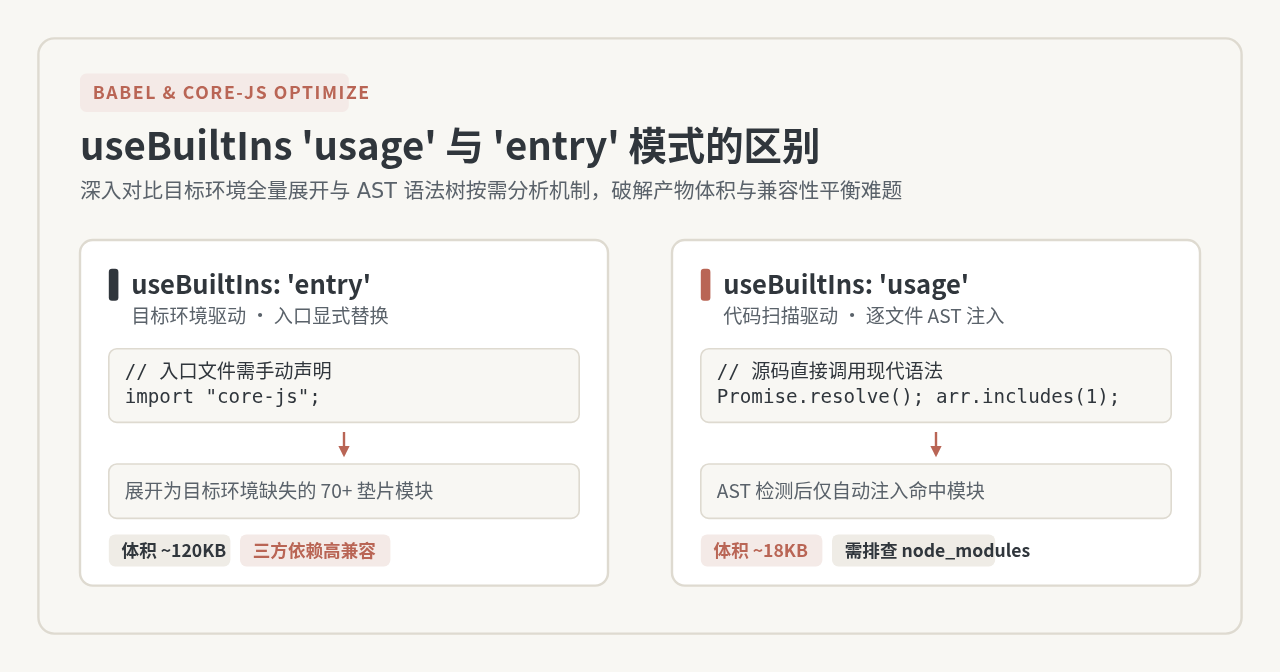
深入对比 @babel/preset-env 中 useBuiltIns 的 usage 与 entry 两种模式的工作原理、代码转换机制、打包体积差异及适用边界,提供完整的工程化配置方案与踩坑排查指南。
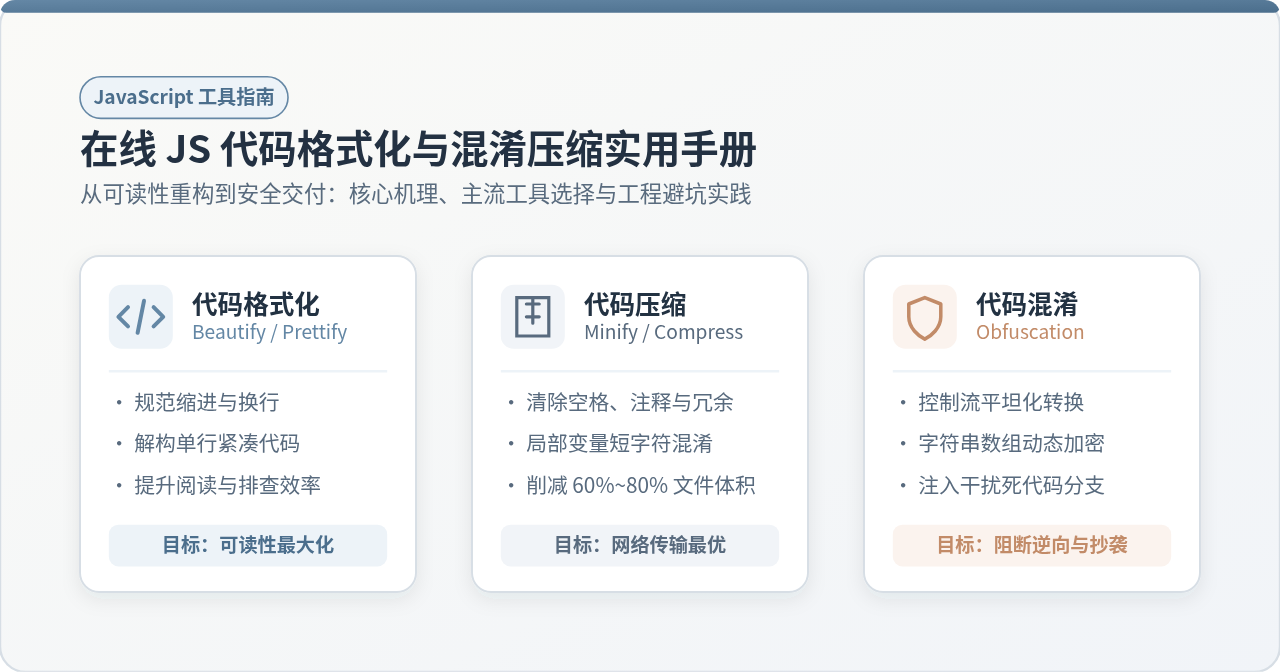
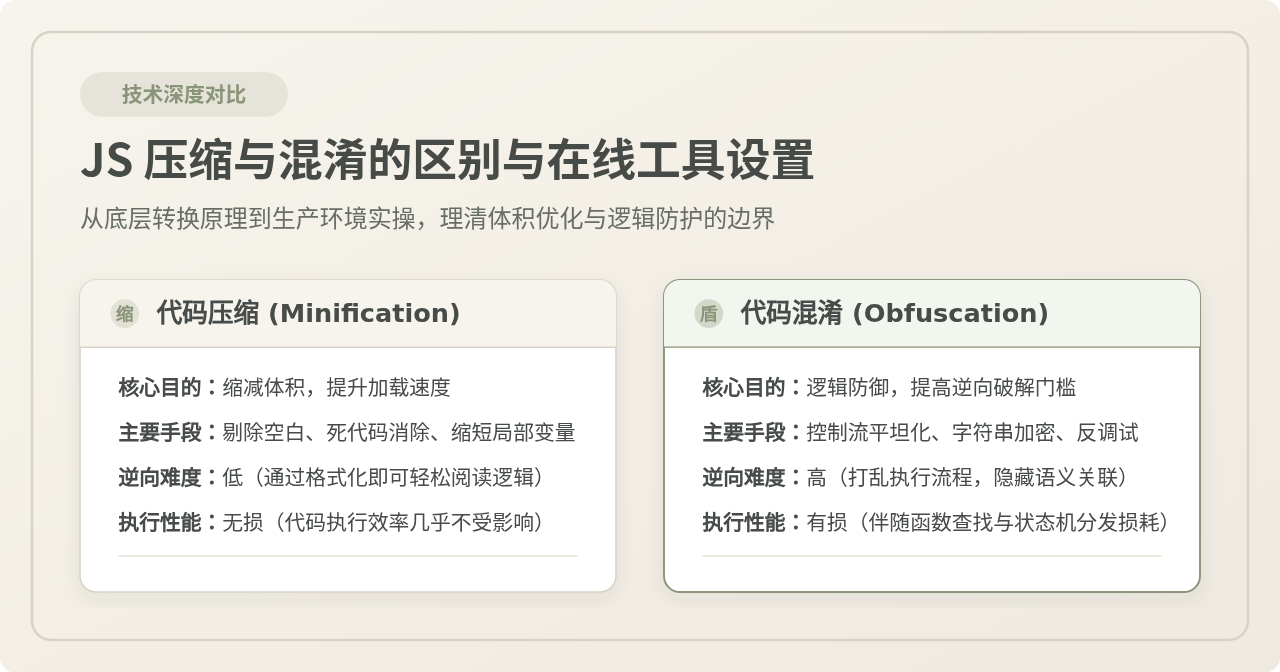
针对JavaScript开发者与分析人员的需求,系统讲解在线JS代码格式化、压缩与混淆的核心机制、主流工具选型对比、实操使用步骤、性能影响及安全防范指南。
详细讲解在 Webpack 5 与 Vite 中如何将 HTML 文件直接导入为 JavaScript 字符串模块。涵盖 Vite 原生 ?raw 参数、Webpack 5 内置 Asset Modules (asset/source)、html-loader 的场景差异、TypeScript 类型声明及 XSS 安全防御。
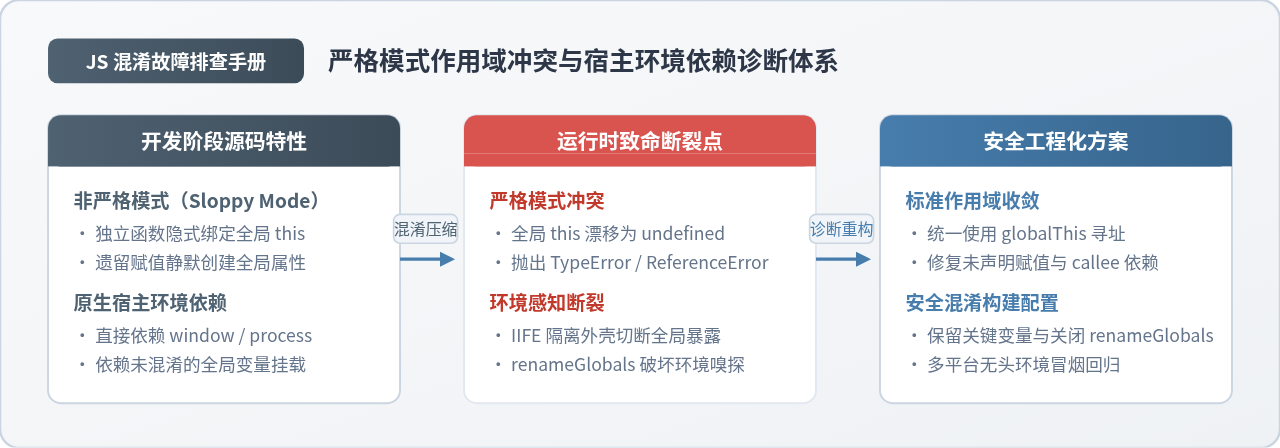
针对JavaScript代码在经过Terser、Webpack或JavaScript-Obfuscator混淆后抛出TypeError与ReferenceError无法运行的问题,系统性梳理严格模式(Strict Mode)冲突与宿主环境依赖丢失的深层原因,提供包含操作步骤、原理剖析、架构拓扑与配置矩阵的完整排查与解决指南。
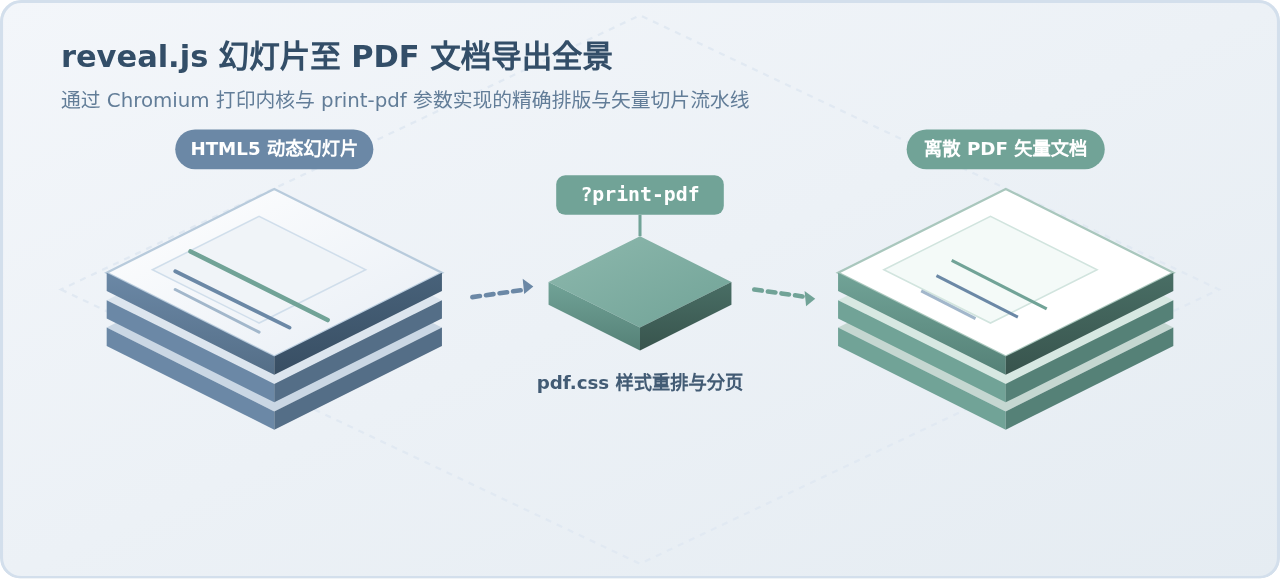
详细讲解如何将 reveal.js 制作的 HTML 幻灯片导出为高质量 PDF 文档,包括官方推荐的浏览器打印参数配置、底层样式重排原理、演讲者备注导出、DeckTape 命令行自动化方案以及常见排版故障解决。
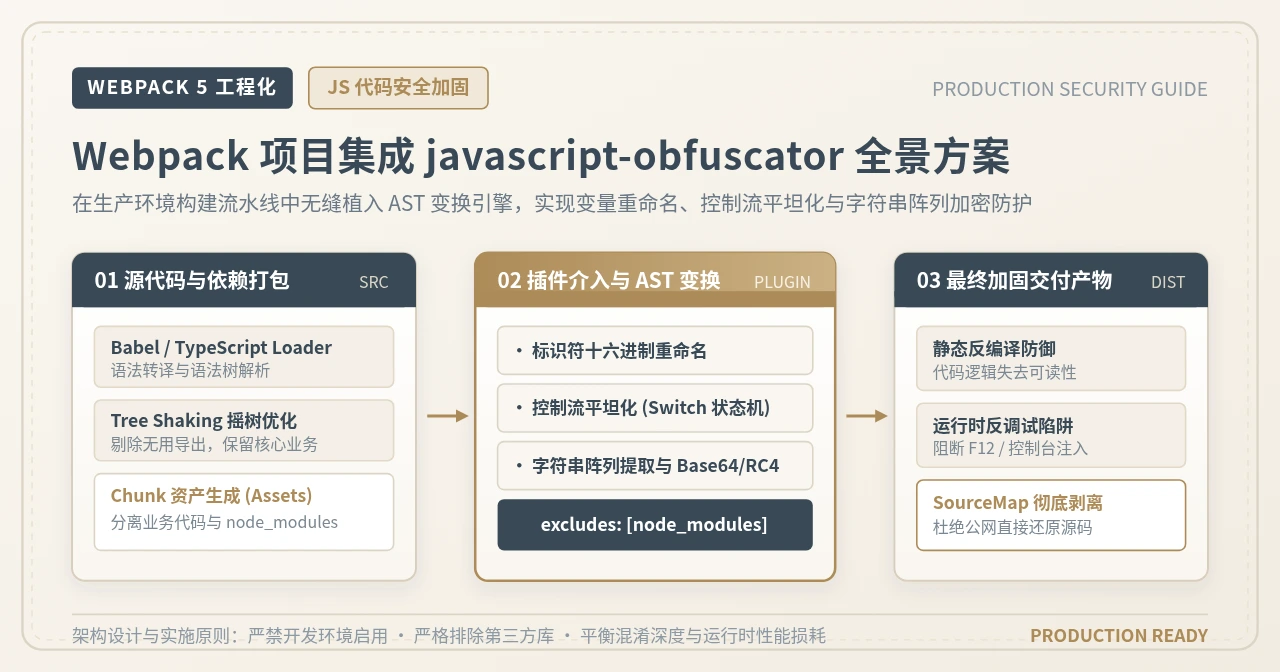
深入讲解在 Webpack 5 项目中集成 javascript-obfuscator 的实战指南,涵盖 webpack-obfuscator 依赖安装、环境隔离、AST混淆原理、核心参数配置与生产落地避坑措施。
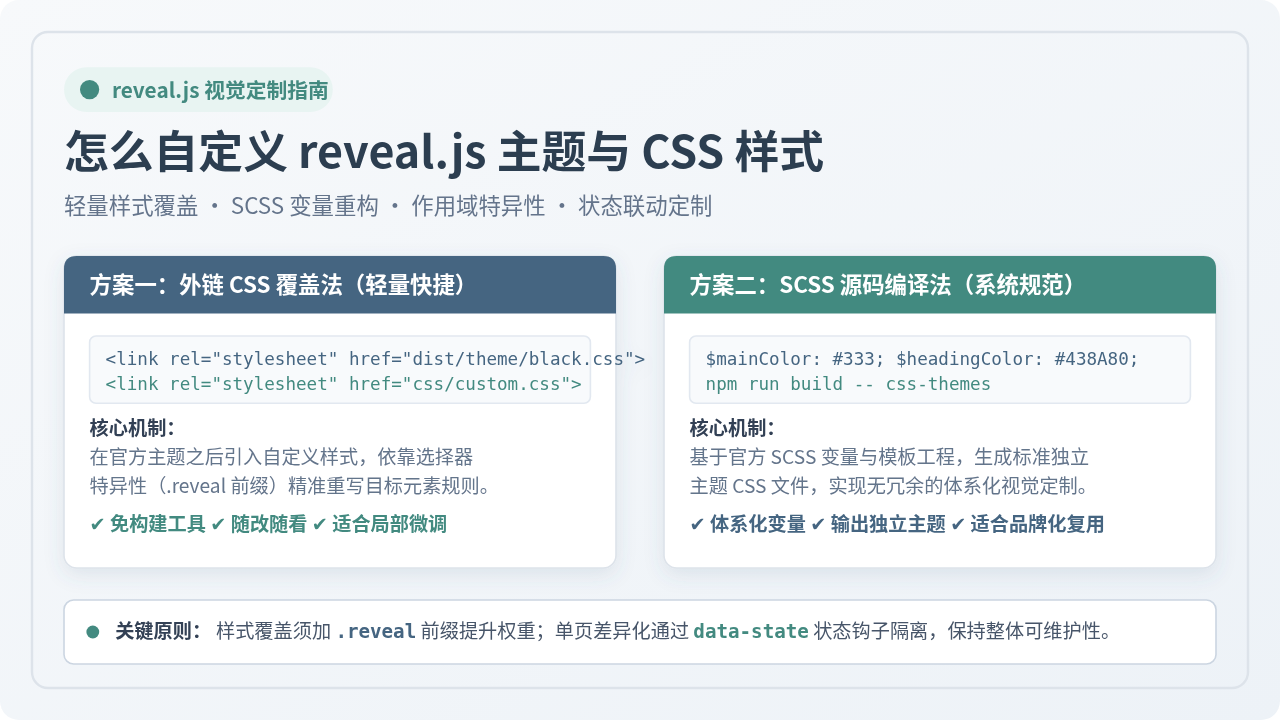
详细讲解怎么自定义 reveal.js 主题与 CSS 样式。涵盖使用独立 CSS 覆盖现有主题和基于官方 SCSS 源码编译全新主题两套完整方案,深入解析选择器优先级、变量配置及常见排错技巧。
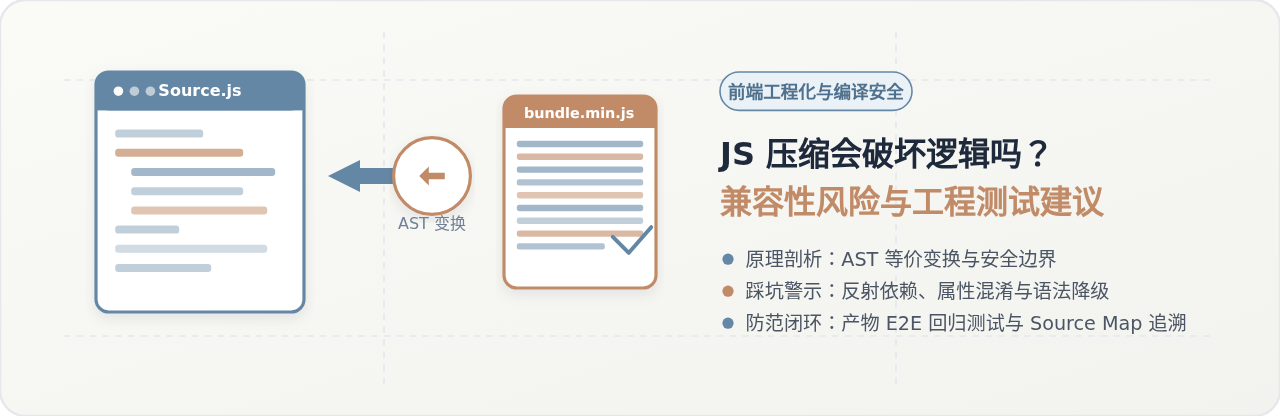
深入探讨JavaScript代码压缩是否会破坏业务逻辑,剖析变量混淆、死代码消除、语法降级等引发的兼容性风险,并提供可落地的工程化测试与防范建议。
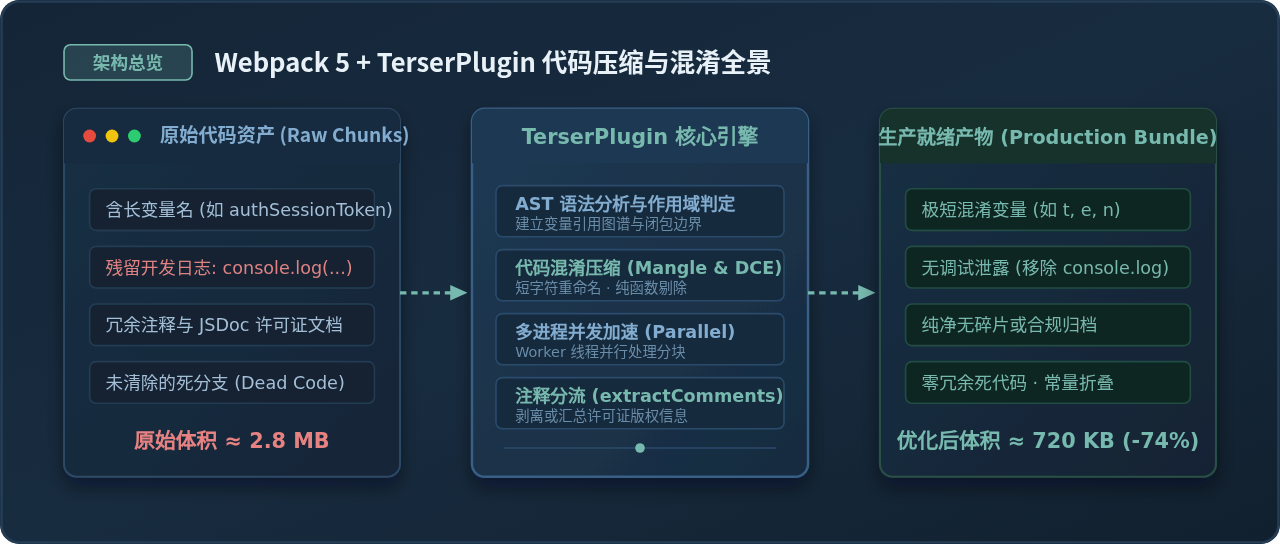
详细讲解在 Webpack 5 中如何配置 TerserPlugin 实现高效且安全的 JavaScript 压缩与代码混淆,涵盖核心参数解析、控制台日志清除、Safari兼容、多进程加速与多环境最佳实践。
深入解析JavaScript压缩与混淆的核心区别,剖析两者的底层实现原理、性能损耗与逆向难度,并提供在线工具中安全防踩坑的正确设置与落地指南。
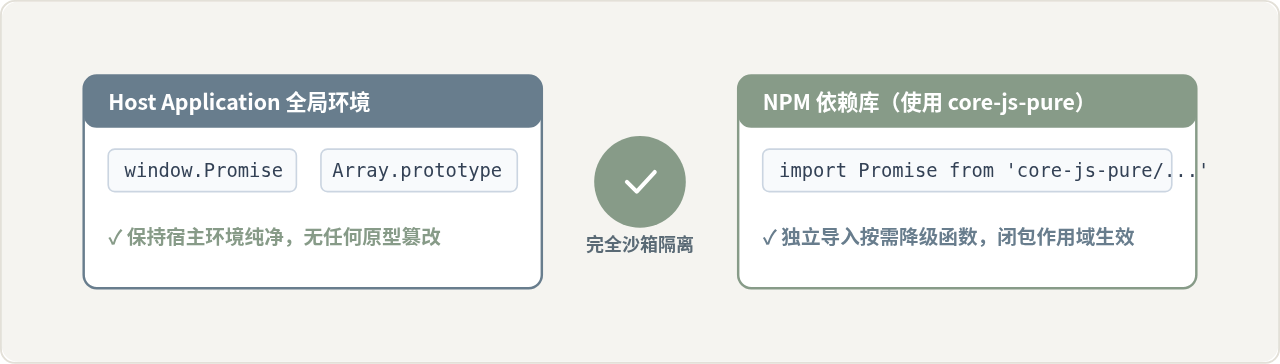
针对前端开源库与组件开发者,全面解析如何使用 core-js-pure 配合 Babel 运行时转换,实现不污染宿主全局命名空间与原型链的安全 Polyfill 实践。
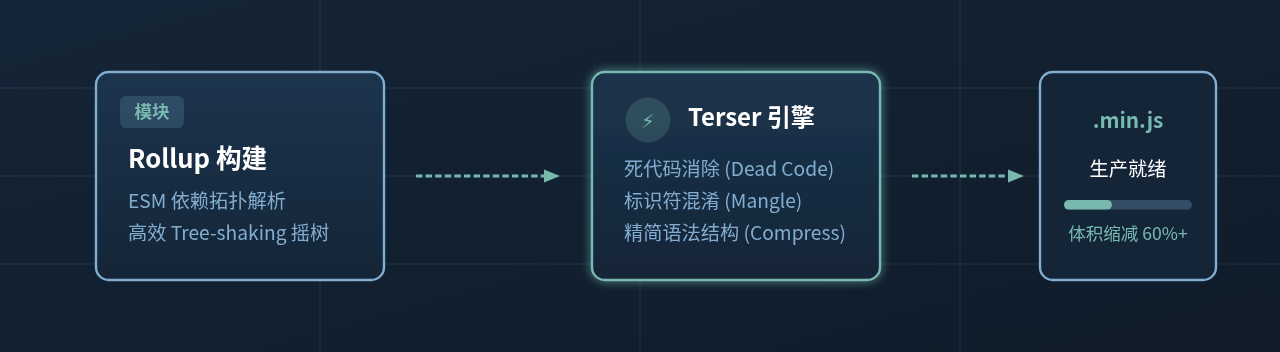
详细讲解在Rollup打包构建中集成Terser实现JavaScript代码极致压缩与混淆的完整配置方案,涵盖依赖选型、核心配置、多产物策略与常见问题排查。