Webpack/Vite中怎么将HTML文件导入为JS模块
详细讲解在 Webpack 5 与 Vite 中如何将 HTML 文件直接导入为 JavaScript 字符串模块。涵盖 Vite 原生 ?raw 参数、Webpack 5 内置 Asset Modules (asset/source)、html-loader 的场景差异、TypeScript 类型声明及 XSS 安全防御。
?raw 查询参数(如 import tpl from './modal.html?raw');Webpack 5 用户无需再安装过时的 raw-loader,直接利用原生内置的 Asset Modules 声明 type: 'asset/source' 规则。两种方案最终都会将 HTML 内容转换为纯 JavaScript 字符串,便于渲染挂载或组件化复用。

一、为什么要把 HTML 文件导入为 JS 模块
在没有框架运行时(如原生 JavaScript 单页应用、微前端子模块注入、Web Components 自定义元素开发)或开发富文本模版、SVG 精细图标包时,开发者经常需要将结构化的 HTML 代码作为字符串载入 JavaScript 环境中。如果将长篇的 HTML 代码直接以多行模板字符串(Template Literals)硬编码在 .js 或 .ts 文件中,往往会面临缺少 HTML 语法高亮、标签自动闭合受限、排版混乱以及难以单独校验语法等维护难题。
将 HTML 代码保留在独立的 .html 文件中,并通过模块化构建工具直接将其引入为纯字符串,不仅能享受 IDE 完备的 HTML 代码提示与格式化工具支持,还能保证开发期与构建期的一致性。接下来,本文将分别详解 Vite 与 Webpack 5 的实现机制、具体步骤以及类型系统的补充方案。
二、构建工具的核心编译机制解析
浏览器本身只能识别 ECMAScript 模块,当它遇到 import tpl from './template.html' 时,若服务端直接返回 text/html 响应,浏览器会因为 MIME 类型不匹配而抛出语法错误。因此,必须由构建工具在依赖解析阶段进行拦截并将其封装为一个合法的 JavaScript 模块。
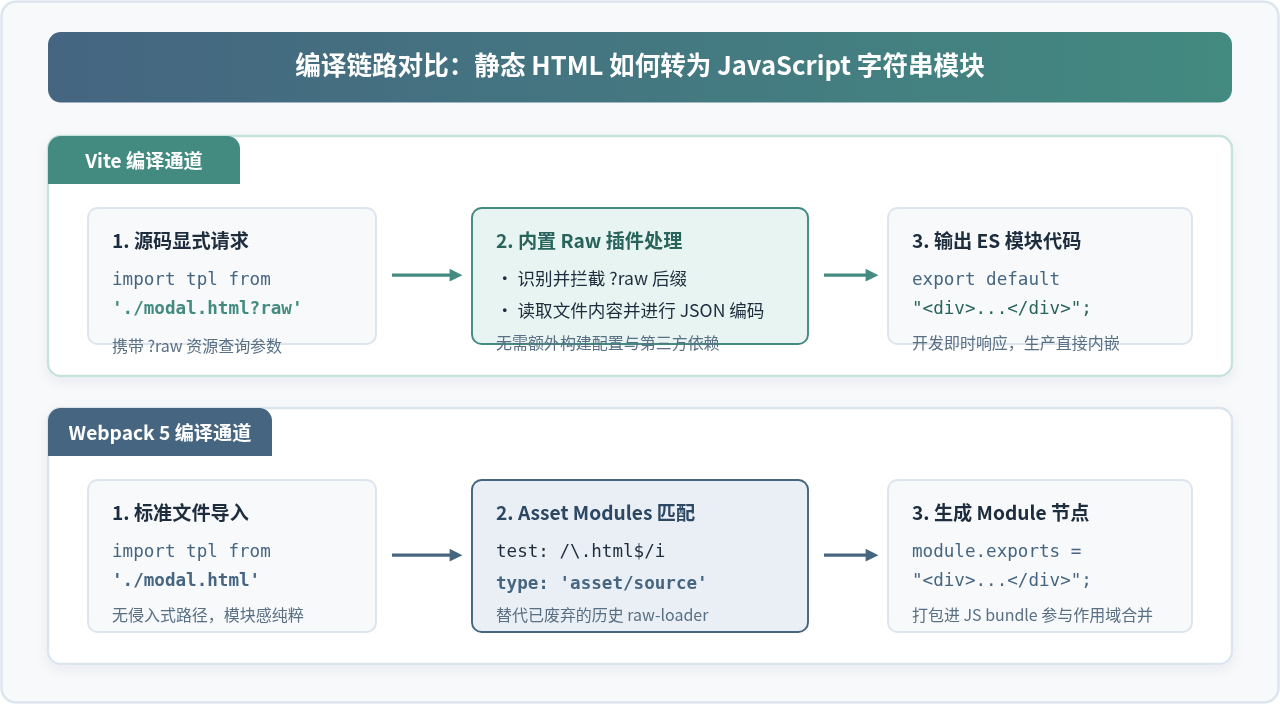
从底层流程来看,两者的设计哲学略有不同:
- Vite 的机制:利用开发服务器的插件中间件拦截带有
?raw后缀的请求,读取源文件文本后将其作为 JSON 转义,动态拼装成export default "..."形式的代码段返回给浏览器。在执行vite build生产构建时,底层 Rollup 同样会把该内容内联为常量字符串。 - Webpack 5 的机制:在打包构建流程中,Webpack 的依赖分析器(NormalModuleFactory)根据
module.rules中配置的正则匹配.html文件,应用asset/source资源模块类型。Webpack 会读取文件源码并将其编码为 JavaScript 抽象语法树(AST)中的导出语句,进而内嵌到输出的 Bundle 中。
三、Webpack 中导入 HTML 的配置步骤与演进
在 Webpack 生态中,根据版本差异和功能需求的不同,存在几种主要的处理手段。在 Webpack 5 中,官方已经全面淘汰了历史遗留的第三方加载器,推荐使用内置的资源模块。
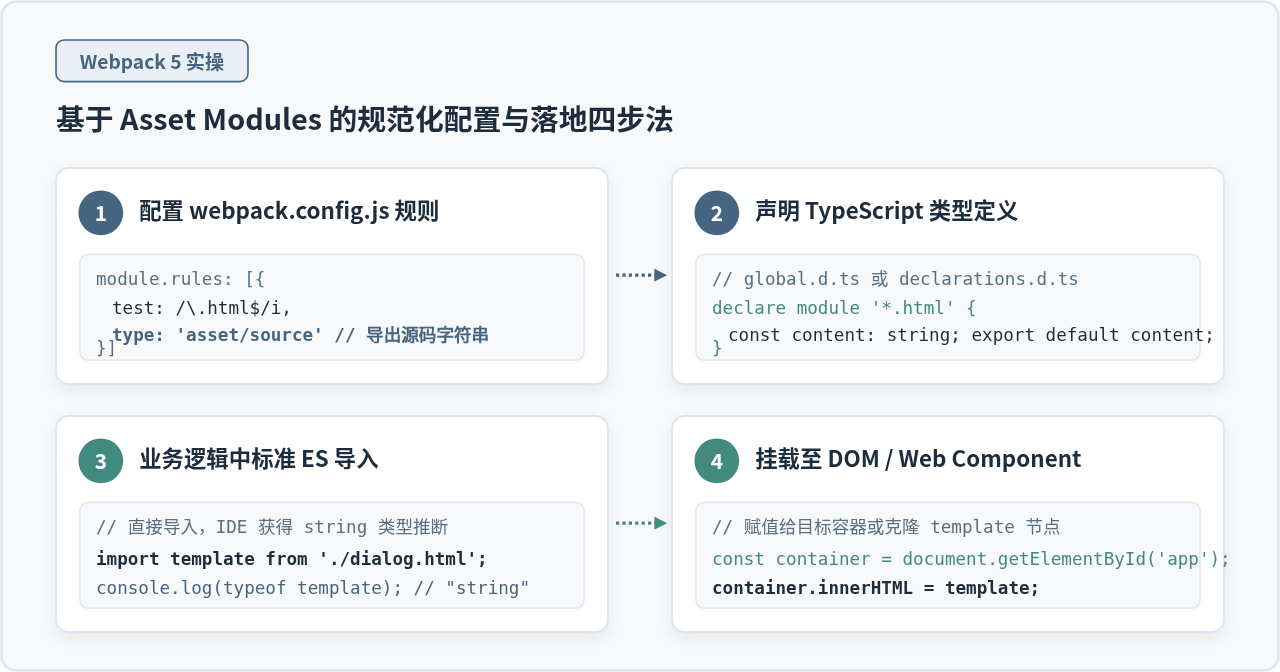
步骤 1:在 webpack.config.js 中配置 asset/source 规则
在项目根目录的 webpack.config.js 中,向 module.rules 数组添加一条匹配规则。将 type 设置为 asset/source:
// webpack.config.js
const path = require('path');

module.exports = {
  entry: './src/index.js',
  output: {
    filename: 'bundle.js',
    path: path.resolve(__dirname, 'dist'),
    clean: true,
  },
  module: {
    rules: [
      {
        // 匹配所有以 .html 结尾的文件
        test: /\.html$/i,
        // Webpack 5 内置特性:将资产导出为原始源码字符串
        type: 'asset/source',
      },
    ],
  },
};html-webpack-plugin 自动生成入口 index.html,请确保 test: /\.html$/i 不要错误匹配了入口 HTML 模板(可通过 exclude: path.resolve(__dirname, 'public/index.html') 或针对特定模板子目录进行匹配),避免构建流程发生冲突。
步骤 2:配置 TypeScript 类型声明(若使用 TS)
TypeScript 默认并不认识 .html 后缀的模块。为了消除 Cannot find module './template.html' 的编译报错并获得准确的代码提示,需要在项目的声明文件(例如 src/declarations.d.ts 或 global.d.ts)中声明通配模块:
// src/declarations.d.ts
declare module '*.html' {
  const content: string;
  export default content;
}
同时,确保该 .d.ts 文件已经被包含在 tsconfig.json 的 include 列表中。
步骤 3:在业务代码中执行导入与使用
完成上述配置后,便可以在业务代码中如同导入普通的 JavaScript 模块一样导入 HTML 文件:
// src/index.js (或 index.ts)
import dialogHtml from './templates/dialog.html';

console.log('导入类型:', typeof dialogHtml); // 输出: "string"

function renderDialog() {
  const container = document.getElementById('dialog-container');
  if (container) {
    container.innerHTML = dialogHtml;
  }
}

renderDialog();
与 html-loader 的区别及选型边界
部分初学者会混淆 asset/source 与 html-loader 的用途。两者的核心区别在于是否需要递归解析 HTML 内部的静态资源引用:
- 选用
asset/source:当你只需要纯文本内容时(例如轻量组件模板、Web Components 结构、SVG 片段)。它完全零配置、无需安装任何 npm 包,且不会篡改 HTML 内部的字符串。 - 选用
html-loader:当你的 HTML 片段内部包含诸如<img src="./assets/avatar.png">、<link href="...">等相对路径资源,并且希望 Webpack 自动将这些引用的图片与样式也一并打包并替换为带哈希的产物路径时,才需要安装并使用html-loader。
四、Vite 中的原生实现与使用范式
相较于 Webpack,Vite 对静态资源字符串导出的支持更加直接和轻巧。Vite 借鉴了原生 URL 查询参数的思想,内置了 ?raw 静态资源加载模式,用户完全不需要在 vite.config.js 中编写任何 rules 规则。
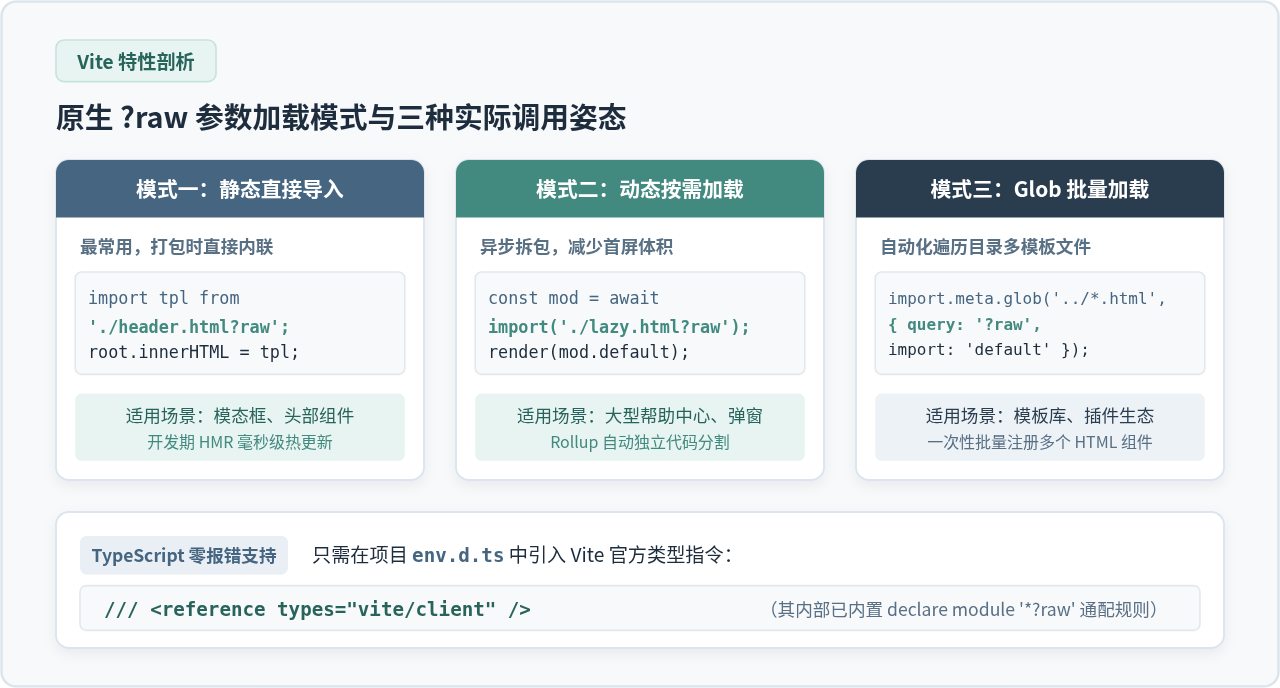
1. 静态直接导入(最常用)
在任意脚本文件中,只需要在引入路径后面加上 ?raw:
// src/components/header.js
import headerTemplate from './header.html?raw';

export function createHeader() {
  const header = document.createElement('header');
  header.innerHTML = headerTemplate;
  return header;
}
2. 动态异步导入(代码分割)
如果导入的 HTML 模板体积庞大(例如复杂的离线协议、大型弹窗或富文本帮助中心),为了优化首屏加载性能,可以使用 import() 实现按需异步加载:
// 仅在用户点击弹窗按钮时异步拉取 HTML 字符串
async function loadAndOpenModal() {
  const { default: modalHtml } = await import('./templates/terms-modal.html?raw');
  const modalRoot = document.getElementById('modal-root');
  if (modalRoot) {
    modalRoot.innerHTML = modalHtml;
  }
}
3. Glob 批量自动加载
如果你在维护一个模板目录,需要一次性自动加载其中的所有 HTML 片段,可以借助 Vite 特有的 import.meta.glob:
// 批量载入 templates 目录下所有的 HTML 模板
const templateModules = import.meta.glob('./templates/*.html', {
  query: '?raw',
  import: 'default',
  eager: true, // 设置为 true 表示同步全部载入
});

// templateModules 结果形如:
// {
//   './templates/alert.html': '<div class="alert">...</div>',
//   './templates/confirm.html': '<div class="confirm">...</div>'
// }
console.log(templateModules['./templates/alert.html']);
4. Vite 的 TypeScript 类型支持
Vite 内置的客户端类型包已经提供了对 *?raw 通配符的声明。只需确保项目的 env.d.ts 或 vite-env.d.ts 中包含了以下引用:
/// <reference types="vite/client" />这样 TypeScript 编译器便会自动将 import str from './file.html?raw' 推断为 string 类型,完全无需手动编写额外的 declare module。
五、实际应用场景与安全防范
将 HTML 导入为字符串后,最常见的操作场景是将字符串注入 DOM。但在实际生产环境中,必须格外注意防范 XSS(跨站脚本攻击)隐患。
1. Web Components / Shadow DOM 模板挂载最佳实践
在封装原生 Web Components 时,利用 <template> 标签结合 cloneNode 是性能最高、最规范的注入方式:
import panelTemplateHtml from './user-panel.html?raw';

class UserPanel extends HTMLElement {
  constructor() {
    super();
    const shadowRoot = this.attachShadow({ mode: 'open' });

    // 创建 template 元素解析 HTML 字符串
    const template = document.createElement('template');
    template.innerHTML = panelTemplateHtml;

    // 高性能克隆挂载到 Shadow DOM
    shadowRoot.appendChild(template.content.cloneNode(true));
  }
}

customElements.define('user-panel', UserPanel);如果你的 HTML 模板是完全静态的本地代码,直接赋值给 innerHTML 通常是安全的。但如果需要在该模板中动态拼接或插值来自用户输入、URL 参数或第三方接口的数据,切勿直接使用字符串拼接后注入 DOM!攻击者可能利用 <img src="x" onerror="alert(1)"> 等恶意标签窃取凭据。
对于含有动态数据的场景,应始终使用成熟的清洗库(如 DOMPurify)进行消毒:
import DOMPurify from 'dompurify';
import rawTemplate from './card.html?raw';

function renderCard(userInput) {
  // 即使在模板中混入动态数据,也必须先经过净化清洗
  const rawHtml = rawTemplate.replace('{{username}}', userInput);
  const cleanHtml = DOMPurify.sanitize(rawHtml);
  document.getElementById('card-slot').innerHTML = cleanHtml;
}
六、方案选型与技术对比总结
为了帮助读者根据项目当前的构建体系快速选型,下表梳理了各类方案在配置成本、功能支持和开发体验上的综合表现:
| 技术方案 | 适用构建体系 | 配置复杂度 | 内部资源递归解析 | TypeScript 支持方式 | 推荐使用场景 |
|---|---|---|---|---|---|
| Vite 原生 ?raw | Vite (Rollup) | 零配置(内置支持) | 不支持(纯文本导出) | 内置 vite/client 自动识别 |
Vite 项目首选,极简高效 |
| Webpack 5 asset/source | Webpack 5+ | 极低(1 条规则) | 不支持(纯文本导出) | 需在 *.d.ts 中补充声明 |
Webpack 5 项目纯模板导入的标准解法 |
| html-loader | Webpack 4 / 5 | 需安装独立 npm 包 | 支持(可解析 <img src> 等) |
可通过声明模块或类型插件实现 | 模板中含有相对路径图片/资源的复杂页面 |
| raw-loader (历史方案) | Webpack 4 及以下 | 需额外安装 | 不支持(纯文本导出) | 需手动声明模块 | 仅在老旧遗留项目中维护时使用,新项目不建议 |
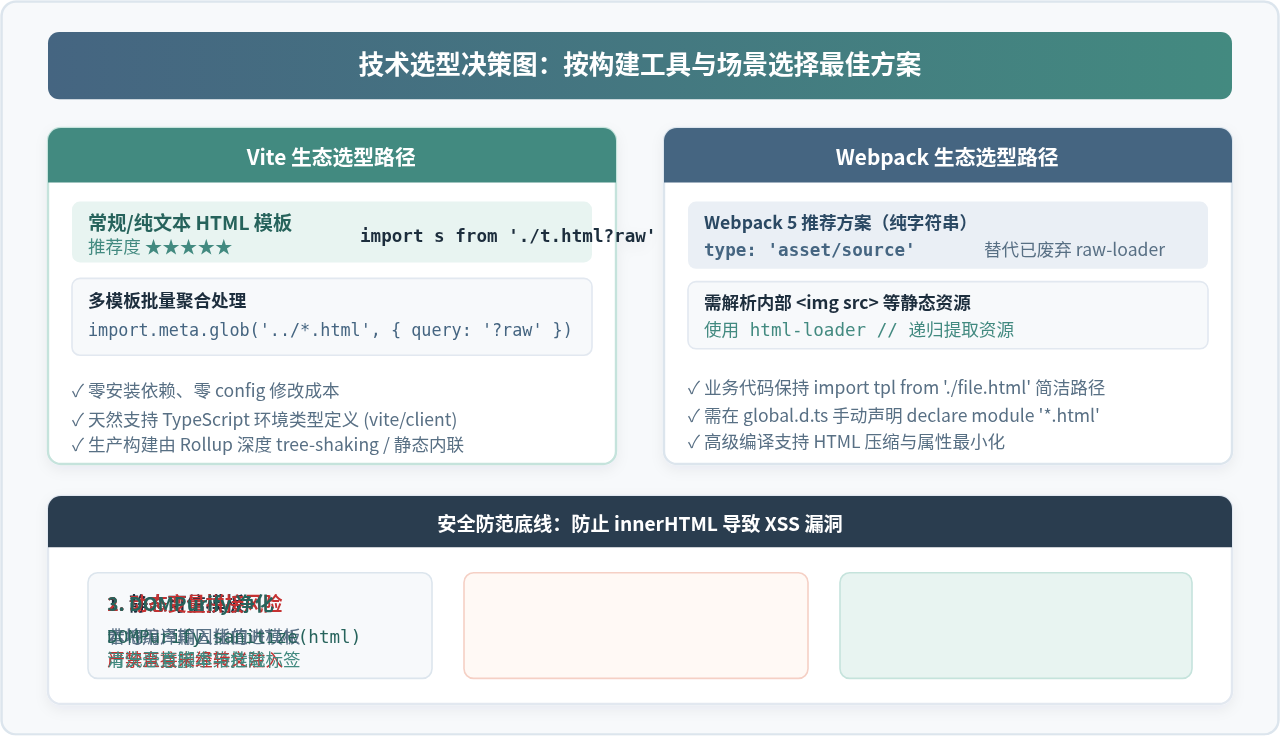
总结而言,在现代工程化项目中将 HTML 导入为 JavaScript 模块已经不再需要繁琐的插件链条。在 Vite 环境中,充分利用原生 ?raw 查询参数即可快速实现单文件、按需或批量导入;在 Webpack 5 环境中,统一采用官方内置的 asset/source 资源模块则是最稳健、零冗余依赖的最佳实践。结合规范的 TypeScript 类型声明与必要的 XSS 消毒清洗,即可在保持模块化代码优雅性的同时,保障运行时的安全与性能。
JS代码格式化后报错怎么办?解决Prettier与ESLint冲突
2026-11-04 16:18:04
Three.js引入报错怎么办:模块导入与路径问题排查
2026-11-03 08:21:19
Swiper.js 基础教程:CDN 引入与 npm 安装初始化步骤
2026-11-02 09:18:52
不使用第三方工具怎么手动更新 Node.js
2026-11-02 09:17:40
Yarn配置国内镜像源完整指南:淘宝、腾讯云及NRM管理
2026-11-01 05:10:59