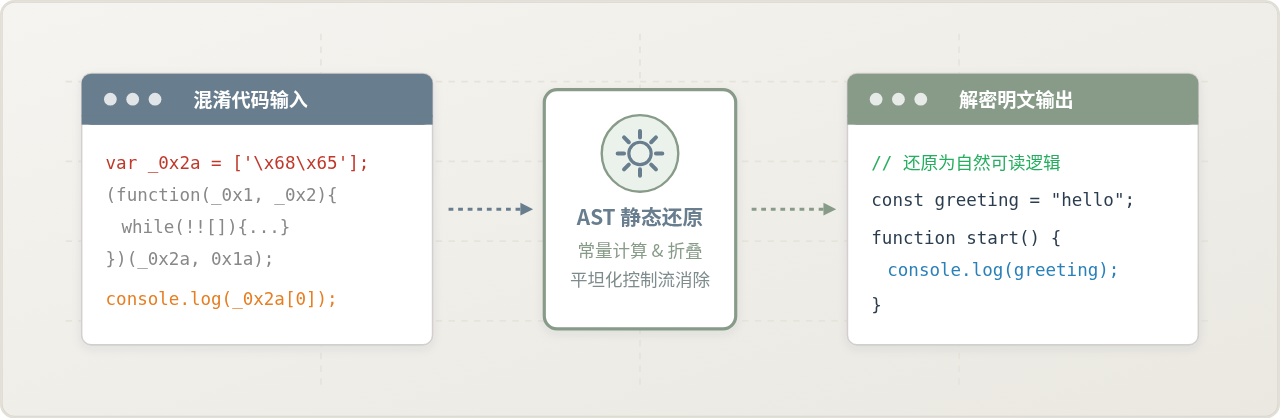
Webpack项目中怎么集成javascript-obfuscator实现JS代码混淆
深入讲解在 Webpack 5 项目中集成 javascript-obfuscator 的实战指南,涵盖 webpack-obfuscator 依赖安装、环境隔离、AST混淆原理、核心参数配置与生产落地避坑措施。
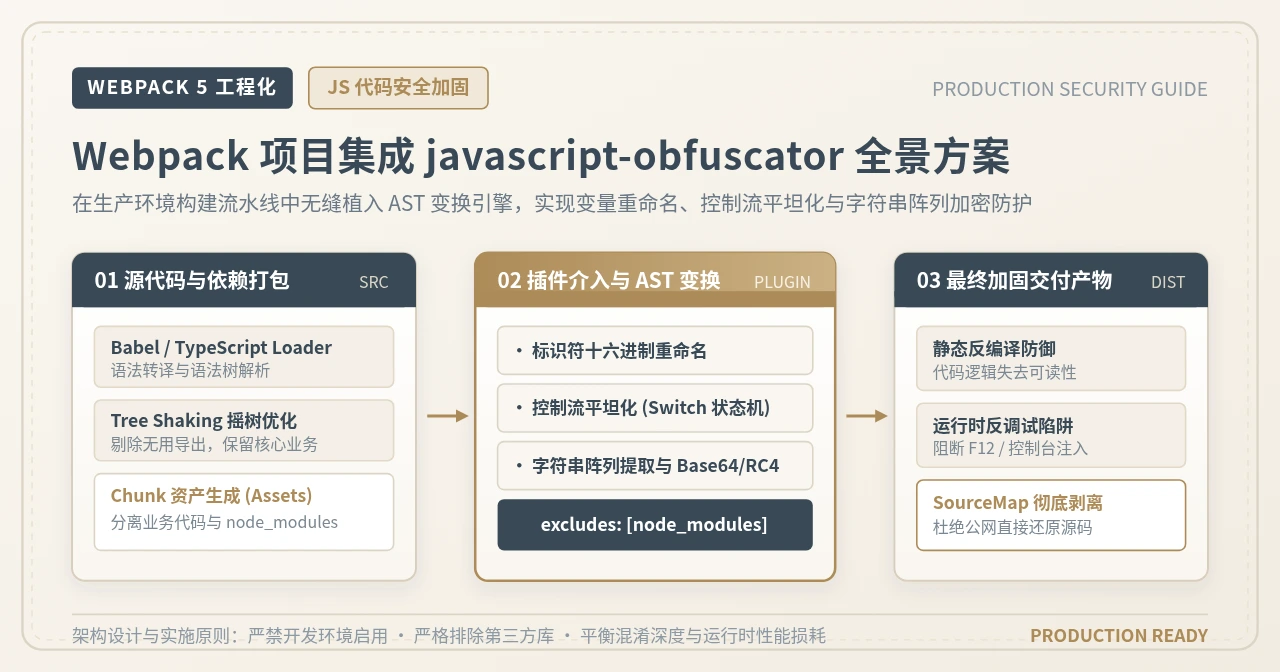
webpack-obfuscator(其底层核心为 javascript-obfuscator)。核心实施路径是在生产环境构建阶段(production 模式)将其作为 Webpack 的独立 Plugin 挂载,在 Chunk 资源输出前介入抽象语法树(AST),对业务逻辑执行标识符重命名、控制流平坦化与字符串阵列加密。这样能够在保持原有运行逻辑完全一致的前提下,阻断常规反编译工具的静态逆向分析,有效提升核心算法与业务机密的防护壁垒。
一、混淆机制与 Webpack 介入时机
很多开发者在刚接触代码保护时,容易混淆代码压缩(Minification)与代码混淆(Obfuscation)的区别。Webpack 生产环境默认启用的 Terser 或 SWC 压缩工具,主要目的是缩减文件体积和剔除死代码(如去除空格、缩短局部变量名 a, b, c)。但压缩后的代码仍然完整保留着原始的控制逻辑分支、明文字符串和系统调用,逆向人员通过 Chrome DevTools 的格式化工具(Pretty Print)即可轻松阅读并还原业务逻辑。
而 javascript-obfuscator 属于主动防御型工具。它对 JavaScript 代码的抽象语法树(AST)进行重构,具体包括:
- 控制流平坦化(Control Flow Flattening):将原本直观线性的
if-else、switch和循环逻辑拆散,包装成复杂的嵌套死循环与状态机跳转分发器,使得控制流图(CFG)呈现蛛网状混乱,静态分析工具无法推导执行时序。 - 字符串提取与密文存储(String Array):扫描代码中所有的硬编码明文字符串(如接口路径、关键错误提示、配置 Key),抽取到一个全局数组中,并进行 Base64 或 RC4 加密,运行时通过解密辅助函数动态还原。
- 全局与局部标识符变形(Identifier Mangling):将函数名、变量名统一转换为无语义的十六进制序列(例如
_0x1a2b3c)。 - 反调试与运行防御(Anti-Debugging & Self Defending):动态注入无限
debugger循环,或者拦截console打印输出,一旦检测到调试工具即陷入性能停滞。
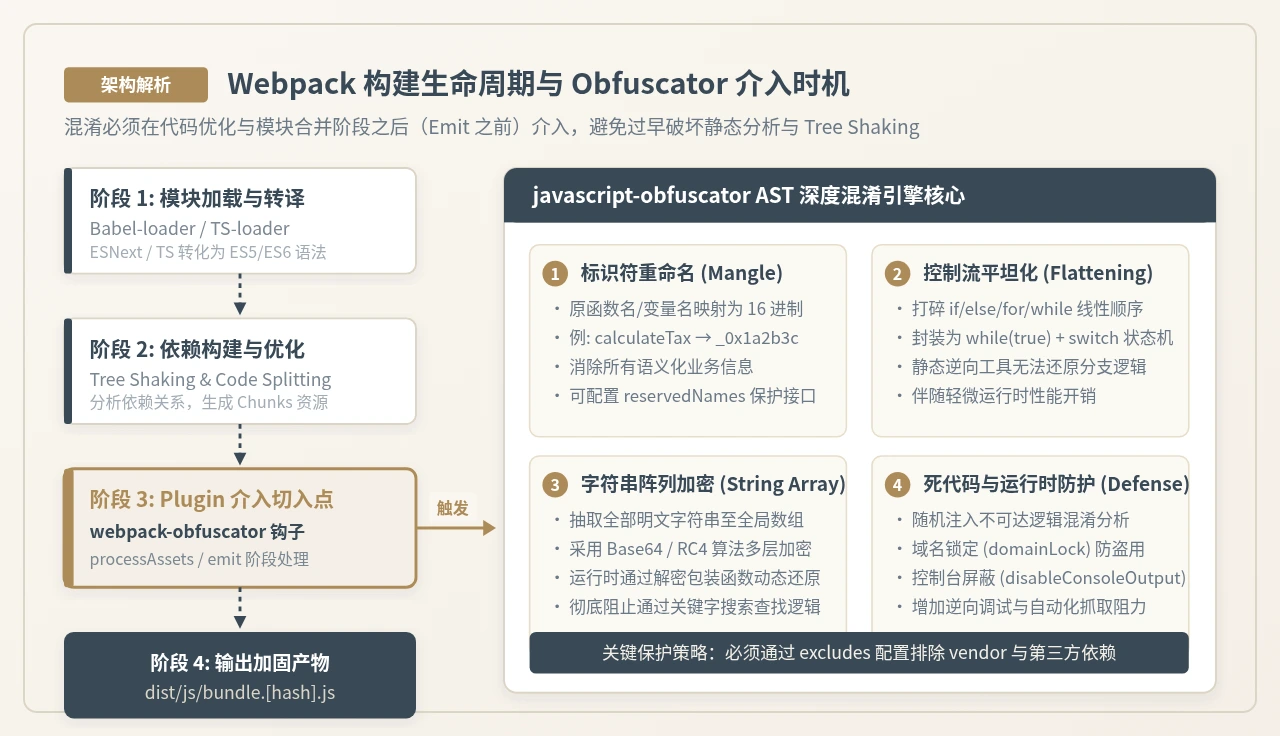
在 Webpack 构建生命周期中,混淆必须作为 Plugin 在 Chunk Assets 准备发射阶段(Emit) 介入,而不能在单文件 Loader 阶段过早介入。这是因为如果过早把单个模块混淆打乱,Webpack 后续的 Tree Shaking、Scope Hoisting(作用域提升)以及 SplitChunks 优化将完全无法识别模块内部的引用关系,从而导致优化彻底失效、打包体积失控膨胀。
二、依赖安装与标准集成步骤
在 Webpack 5(或 Webpack 4)中引入混淆能力,需要按规范安装依赖、解耦构建环境并完成插件装配。
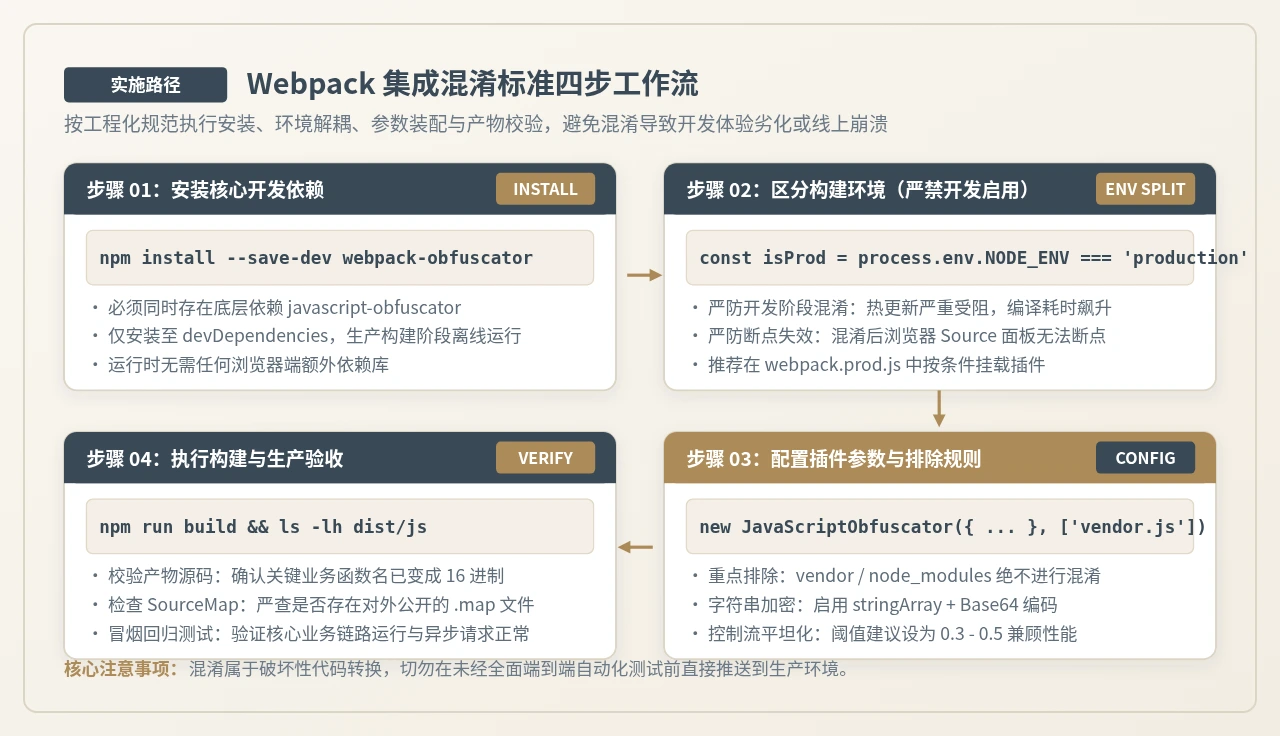
第 1 步:安装开发依赖
在项目根目录终端执行以下命令,安装 webpack-obfuscator 及其对等依赖 javascript-obfuscator:
npm install --save-dev webpack-obfuscator javascript-obfuscator如果使用 Yarn 或 pnpm,对应命令为:
yarn add -D webpack-obfuscator javascript-obfuscator
# 或
pnpm add -D webpack-obfuscator javascript-obfuscator+ javascript-obfuscator@4.1.1
+ webpack-obfuscator@3.5.1
added 2 packages in 3.12s
混淆操作涉及数万个 AST 节点的复杂遍历、重构与密文运算。如果将其加入开发环境(development)的 Webpack 配置,将导致 Webpack 热更新(HMR)每次耗时高达数秒至数十秒,同时浏览器端断点映射彻底错乱,导致团队无法正常调试业务。混淆插件必须仅在生产环境构建(production)时按条件加载。
第 2 步:配置 webpack.config.js
以下为完整的、具备生产环境区分与依赖排除能力的 webpack.config.js 范例配置:
const path = require('path');
const HtmlWebpackPlugin = require('html-webpack-plugin');
const JavaScriptObfuscator = require('webpack-obfuscator');

// 判断当前是否为生产环境构建
const isProduction = process.env.NODE_ENV === 'production';

module.exports = {
  mode: isProduction ? 'production' : 'development',
  entry: {
    main: './src/index.js'
  },
  output: {
    path: path.resolve(__dirname, 'dist'),
    filename: 'js/[name].[contenthash:8].js',
    clean: true
  },
  // 生产环境关闭 SourceMap,防止泄露源码映射
  devtool: isProduction ? false : 'eval-cheap-module-source-map',
  module: {
    rules: [
      {
        test: /\.js$/,
        exclude: /node_modules/,
        use: {
          loader: 'babel-loader',
          options: {
            presets: ['@babel/preset-env']
          }
        }
      }
    ]
  },
  optimization: {
    splitChunks: {
      chunks: 'all',
      name: 'vendor'
    }
  },
  plugins: [
    new HtmlWebpackPlugin({
      template: './public/index.html',
      inject: 'body'
    }),

    // 仅在生产构建时挂载混淆插件
    ...(isProduction ? [
      new JavaScriptObfuscator(
        {
          // 基础紧凑压缩
          compact: true,
          // 控制流平坦化(0.4 为平衡性能与安全性的推荐值)
          controlFlowFlattening: true,
          controlFlowFlatteningThreshold: 0.4,
          // 字符串抽取与编码
          stringArray: true,
          stringArrayEncoding: ['base64'],
          stringArrayThreshold: 0.8,
          // 标识符混淆方式为十六进制
          identifierNamesGenerator: 'hexadecimal',
          // 拆分过长字符串
          splitStrings: true,
          splitStringsChunkLength: 10,
          // 混淆代码防篡改与自卫保护(可选)
          selfDefending: false,
          // 避免混淆特殊保留关键字
          reservedNames: ['^onNativeCallback']
        },
        // 第二个参数:指定排除的文件名单(支持通配或文件名字符串)
        ['vendor.*.js', 'vendor.js']
      )
    ] : [])
  ]
};
第 3 步:执行生产环境构建与验证
在 package.json 中确保配置了明确的生产环境变量,随后执行打包命令:
"scripts": {
  "build": "cross-env NODE_ENV=production webpack"
}
在终端执行:
npm run buildasset js/main.d4a1b8e2.js 84.6 KiB [emitted] [immutable] (name: main)
asset js/vendor.c9e8f1a0.js 142.1 KiB [emitted] [immutable] (name: vendor)
asset index.html 420 bytes [emitted]
webpack 5.89.0 compiled successfully in 2840 ms
三、核心参数解析与科学权衡
javascript-obfuscator 提供了数十个配置参数。盲目开启全部最高强度选项不仅会导致打包产物体积翻倍增长,还会使网页在低端移动设备上的首屏执行显著变卡。因此,必须深入理解各核心参数的作用机制并按需组合。
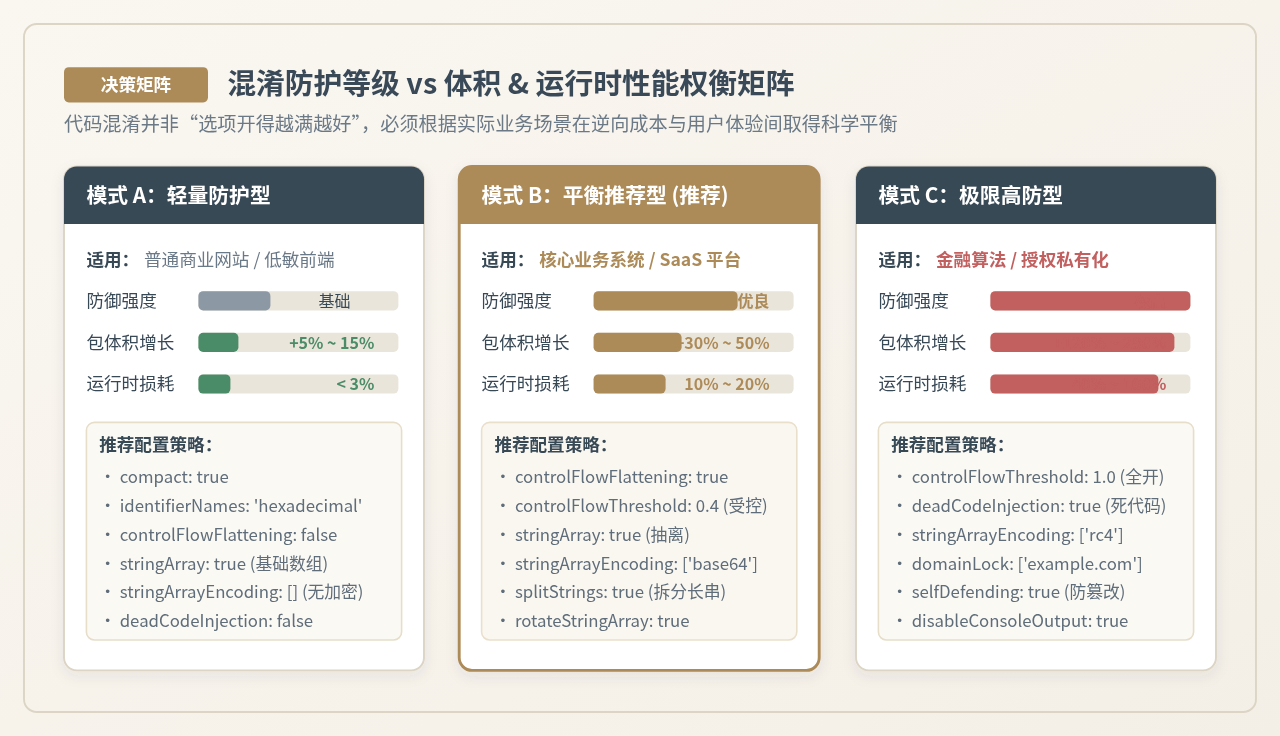
| 参数项 | 默认值 | 安全收益 | 副作用与代价 | 工程推荐建议 |
|---|---|---|---|---|
compact |
true |
消除所有换行与格式化缩进 | 无运行时损耗 | 始终开启。利于减小体积 |
controlFlowFlattening |
false |
重构控制流为 switch 状态机,阻断逆向逻辑 | 增加代码体积,减慢执行速度(约 15%~30%) | 推荐开启,配合阈值 0.3~0.5 |
deadCodeInjection |
false |
注入大量看似真实的死代码分支 | 严重增加包体积(常达 100%+) | 普通项目慎用或关闭;仅算法模块开启 |
stringArray |
true |
抽取明文字符串至集中数组,隐蔽关键字 | 轻微增加数组查找执行开销 | 开启,防护字符串嗅探的核心项 |
stringArrayEncoding |
[] |
对抽取的字符串使用 base64 或 rc4 密文存储 |
运行时需动态解密运算,微增首屏解析耗时 | 推荐设置为 ['base64'] |
splitStrings |
false |
将长字符串拆分为碎片拼装 | 轻微增加拼接开销 | 推荐开启,配合 chunkLength: 8~12 |
domainLock |
[] |
限制脚本只能在特定域名下运行,防扒站脱机盗用 | 在本地测试或多域名发布时容易因匹配失败挂掉 | 私有化交付或强授权场景按需配置 |
disableConsoleOutput |
false |
重写 console.* 方法为空函数 |
导致生产环境线上错误排查日志丢失 | 若有自建前端错误监控系统(如 Sentry),可开启 |
混淆效果前后直观对比
为了直观说明混淆前后的 AST 差异,以下给出一组具有代表性的逻辑转换示例:
混淆前原始业务代码:
function verifyLicense(user, token) {
  if (token === "SECRET_KEY_2026") {
    console.log("Welcome " + user.name);
    return true;
  }
  throw new Error("Invalid license key");
}
经过平衡模式混淆后的产物代码:
const _0x1a8f = ['SECRET_KEY_2026', 'Invalid license key', 'name', 'Welcome '];
(function(_0x2d3a1f, _0x1a8f9a) {
  const _0x3b21 = function(_0x4e6b21) {
    while (--_0x4e6b21) {
      _0x2d3a1f['push'](_0x2d3a1f['shift']());
    }
  };
  _0x3b21(++_0x1a8f9a);
}(_0x1a8f, 0x1f4));

const _0x4d21 = function(_0x2a1b, _0x5c4d) {
  _0x2a1b = _0x2a1b - 0x0;
  return _0x1a8f[_0x2a1b];
};

function verifyLicense(_0x32a1, _0x1f9e) {
  const _0x51c2 = {
    'hJzKo': function(_0x4b12, _0x2f11) { return _0x4b12 === _0x2f11; }
  };
  if (_0x51c2['hJzKo'](_0x1f9e, _0x4d21('0x0'))) {
    return !![];
  }
  throw new Error(_0x4d21('0x1'));
}
可以看到,原始代码中诸如 SECRET_KEY_2026 等关键字符串已经被抽离并十六进制编码,原有的等值判断也被包装成对象方法代理调用,使得静态关键词检索和语义反编译完全失效。
四、生产环境落地的四大避坑防线
在实际企业级项目集成过程中,若忽视工程细节,极易引发构建崩溃、打包产物体积剧增或生产环境逻辑失效等问题。以下总结了四道必须牢固构筑的防线:
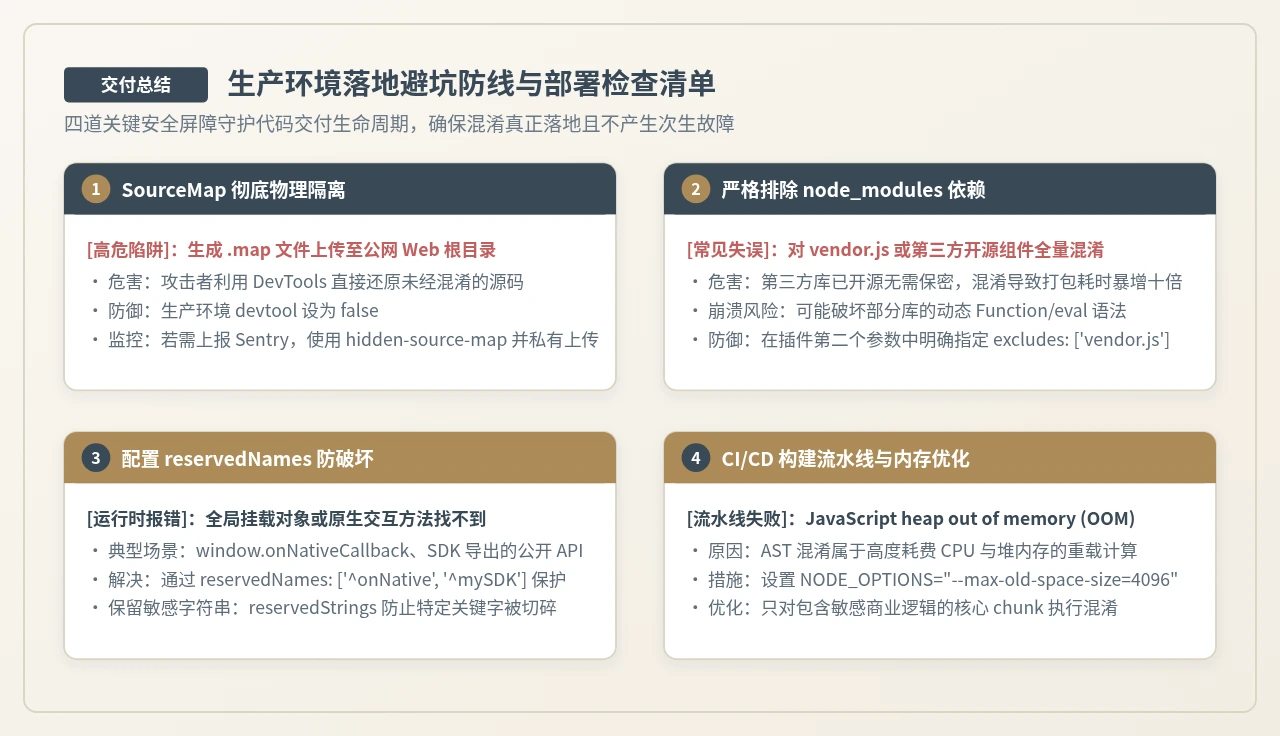
防线 1:彻底隔离或关闭生产环境 SourceMap
这是前端安全中最常见也最致命的低级漏洞。如果 Webpack 开启了 devtool: 'source-map',在打包输出混淆 JS 的同时,会在 dist 目录下同名生成 .js.map 源码映射文件。如果发布脚本将 .map 文件直接同步到了公开 Web 服务器的静态资源目录,浏览器 DevTools 会自动下载 SourceMap,并将高度混淆的密文代码一键无损还原回未混淆的原始源码。
正确做法:生产环境将 devtool 明确设置为 false。如果线上需要配合 Sentry 等平台收集崩溃堆栈,应使用 devtool: 'hidden-source-map',并且在 CI/CD 流水线中把生成的 .map 文件直接上传至内网私有监控服务器后立即从静态产物目录中彻底删除,绝不随静态网站发布。
防线 2:必须严格排除第三方开源依赖库(vendor)
react、vue、lodash、axios 等开源第三方库的代码本身就是公开的,对其进行混淆不仅没有任何保密价值,还会导致以下严重后果:
- 构建耗时呈十倍级暴增:混淆几十兆 node_modules 模块极其耗费 CPU 计算资源。
- Node.js 进程内存溢出(OOM):CI/CD 服务器频繁出现
JavaScript heap out of memory崩溃。 - 运行时潜在语法破坏:部分第三方库内部使用了
Function()动态构造或特殊反射机制,被平坦化与变量重命名后可能直接抛出语法异常。
通过 optimization.splitChunks 将第三方库抽离到独立 Chunk(如 vendor.js),并在 JavaScriptObfuscator 插件构造函数的第二个参数中明确将其加入排除名单 ['vendor.*.js']。
防线 3:合理配置 reservedNames 保护对外暴露接口
混淆插件会默认把作用域内的所有变量与方法重命名。但在以下典型场景中,名称必须保持严格不变:
- Native 容器桥接方法:如移动端 Hybrid 容器注入的
window.onNativePaymentCallback。 - 对外发布的 SDK / NPM 库:公开暴露给宿主应用调用的入口类与公开方法。
- HTML 模板直接内嵌调用的函数:如原生标签上的
onclick="handlePay()"。
遇到这类场景时,必须在插件选项中配置 reservedNames 白名单正则。例如:
reservedNames: [
  '^on[A-Z].*',      // 保留所有以 on 开头的事件回调
  '^MyAppSDK',       // 保留全局 SDK 命名空间
  'install',         // 保留 Vue 插件协议安装方法
  'handlePayment'
]
防线 4:CI/CD 内存扩容与分块混淆机制
在大型前端应用中,混淆后的 JS 文件体积通常会有 20%~60% 的增幅,构建时间也会相应拉长。在 CI/CD 流水线(如 GitLab CI、GitHub Actions 或 Jenkins)中,建议做两项优化:
- 提高 Node 内存上限:在构建脚本前加入环境变量声明:
export NODE_OPTIONS="--max-old-space-size=4096" - 分模块定向混淆:只对存有核心商业机密、加密校验与鉴权逻辑的代码文件(如
src/security/)进行针对性混淆,对普通的 UI 展示类组件保持常规 Terser 压缩,从而在构建效率、首屏加载速度与核心防护力之间取得最佳工程平衡。
五、上线发布前的检查清单
在完成混淆集成并准备合入生产分支前,请依照以下清单逐项验证:
- 环境条件判断:确认仅在
process.env.NODE_ENV === 'production'下执行插件挂载。 - 依赖排除检验:检查打包输出的
vendor.[hash].js体积与内容,确认第三方依赖未被意外混淆。 - 业务代码抽样:抽查业务
main.[hash].js产物,确认关键业务字符串(如接口 URL)已找不到明文。 - SourceMap 泄露巡检:确认
dist/目录下无任何公开部署的.map文件。 - 端到端冒烟测试:在预发布环境对登录、支付、核心表单提交等交互链路进行全面回归,确认控制台无因变量重命名引发的
TypeError或未定义报错。
通过遵循上述规范化流程,Webpack 项目可以在不破坏日常开发效率和系统稳定性的前提下,扎实筑牢前端运行时的安全防线。
crypto-js 处理 Base64 和 Hex 编码转换的正确姿势
2026-11-05 16:39:11
ammo.js 内存管理:避免 Wasm 环境下的内存泄漏技巧
2026-11-05 10:21:09
JS几种补零方法的性能对比与选择建议
2026-11-04 21:17:50
JS数组去重最佳实践:Set、filter与reduce实现方案
2026-11-04 10:57:15
基准元素选择策略对 JavaScript 快速排序性能的影响
2026-11-03 22:37:29