JS代码混淆后报错无法运行?排查严格模式冲突与环境依赖问题
针对JavaScript代码在经过Terser、Webpack或JavaScript-Obfuscator混淆后抛出TypeError与ReferenceError无法运行的问题,系统性梳理严格模式(Strict Mode)冲突与宿主环境依赖丢失的深层原因,提供包含操作步骤、原理剖析、架构拓扑与配置矩阵的完整排查与解决指南。
开发阶段运行正常的 JavaScript 代码在经过混淆工具处理后,常在首屏或特定调用时突发 TypeError: Cannot read properties of undefined、ReferenceError: x is not defined 等崩溃报错。这类故障的核心病灶几乎总是落在两处:一是混淆器向产物中强行注入或提升了严格模式("use strict"),导致原本在松散模式下依赖全局 this 自动绑定、隐式全局变量或废弃属性的代码发生执行上下文失效;二是混淆器的标识符混淆(Mangler)、闭包隔离外壳(IIFE)或控制流平坦化切断了代码对宿主环境(浏览器 window、Node.js global/process)的动态依赖。本文将按照从报错表现、排查步骤、底层机理对比到工程防御方案的路径,帮助读者逐项排查并彻底解决混淆导致的运行时断裂。
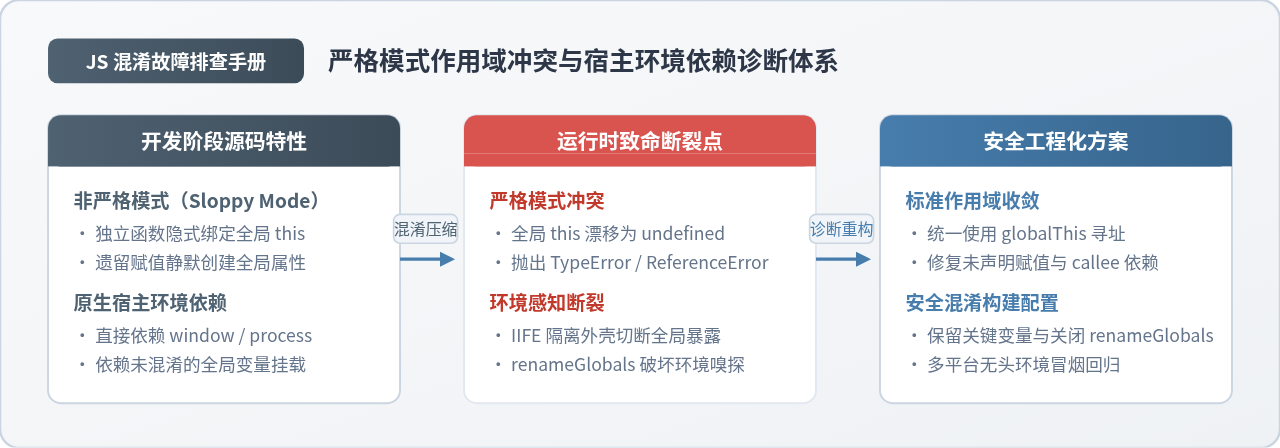
两类典型报错的表现与根因切入点
面对混淆产物报错,不要盲目关停整个混淆流程。首先必须从控制台抛出的异常类型切入,准确定位报错是来自 ECMAScript 语法执行标准的变更,还是宿主注入对象的寻址丢失。
表现一:严格模式(Strict Mode)冲突引发的语法与上下文异常
许多现代混淆器(例如打包工具内置的压缩插件或第三方混淆引擎)在输出产物时,默认会在文件最顶部或外层闭包顶部强制加入 "use strict";。在非严格模式(Sloppy Mode)下被 JavaScript 引擎容忍的代码习惯,在进入严格模式后会立即转变为致命错误:
-
独立函数调用中的
this漂移: 在非严格模式下,独立调用的常规函数其内部this默认指向全局对象(浏览器中的window)。一旦进入严格模式,未指定上下文的独立调用其this强制为undefined。如果代码中存在形如this.config = ...或this.MyLibraryInit()的逻辑,便会立刻抛出TypeError: Cannot read properties of undefined或Cannot set properties of undefined。 -
未声明变量赋值被彻底禁止: 非严格模式下给未用
let/const/var声明的变量赋值(如globalCounter = 1;)会自动向全局对象挂载属性。而在严格模式下,JavaScript 引擎会将其判定为非法操作,直接抛出ReferenceError: globalCounter is not defined。 -
已被废弃的调用栈属性访问受限: 部分旧版库或递归工具使用了
arguments.callee或arguments.caller实现匿名递归或调用链路溯源。在严格模式下访问这些属性,引擎会立即抛出TypeError: 'caller', 'callee', and 'arguments' properties may not be accessed on strict mode functions or the arguments objects for calls to them。
表现二:环境依赖(Runtime Environment)丢失与对象命名被篡改
JavaScript 是一门高度依赖宿主环境的脚本语言。代码若涉及跨端兼容、动态加载或第三方 SDK 交互,往往包含对宿主全局变量的感知判断。混淆器在追求极致代码体积压缩和逻辑晦涩化时,极易破坏这层契约:
-
全局标识符被混淆器重命名(Mangle 误伤): 某些混淆配置若开启了顶级变量改名(例如 JavaScript-Obfuscator 中的
renameGlobals: true),混淆器可能会把针对window、document、process等宿主标识符的操作重命名为短字符(如_0x1a2b),但在当前作用域内并未声明该短变量,从而在运行时报出宿主对象未定义。 -
IIFE 封闭导致外部依赖无法穿透: 混淆工具为了防止命名污染,常将全部逻辑包裹进
(function(){ ... })()闭包内。如果代码原本设计为在 HTML 中通过<script>引入并挂载全局函数供其他脚本调用,被闭包封装且未显式挂载到宿主全局对象上的变量将完全对外不可见。 -
死代码消除(DCE)误判跨环境检测分支: 打包混淆工具在预编译时如果根据配置常量将
typeof window !== 'undefined'误判为永假并直接剪除该分支,将导致代码在浏览器端运行时直接跳过了所有针对 DOM API 的初始化。
系统排查四步操作流程与实战定位
为了快速定位混淆产物的报错源头,推荐使用自底向上的四步排查法。该流程能够帮助开发人员在最短时间内将晦涩的混淆代码对应回源代码中的具体缺陷点。
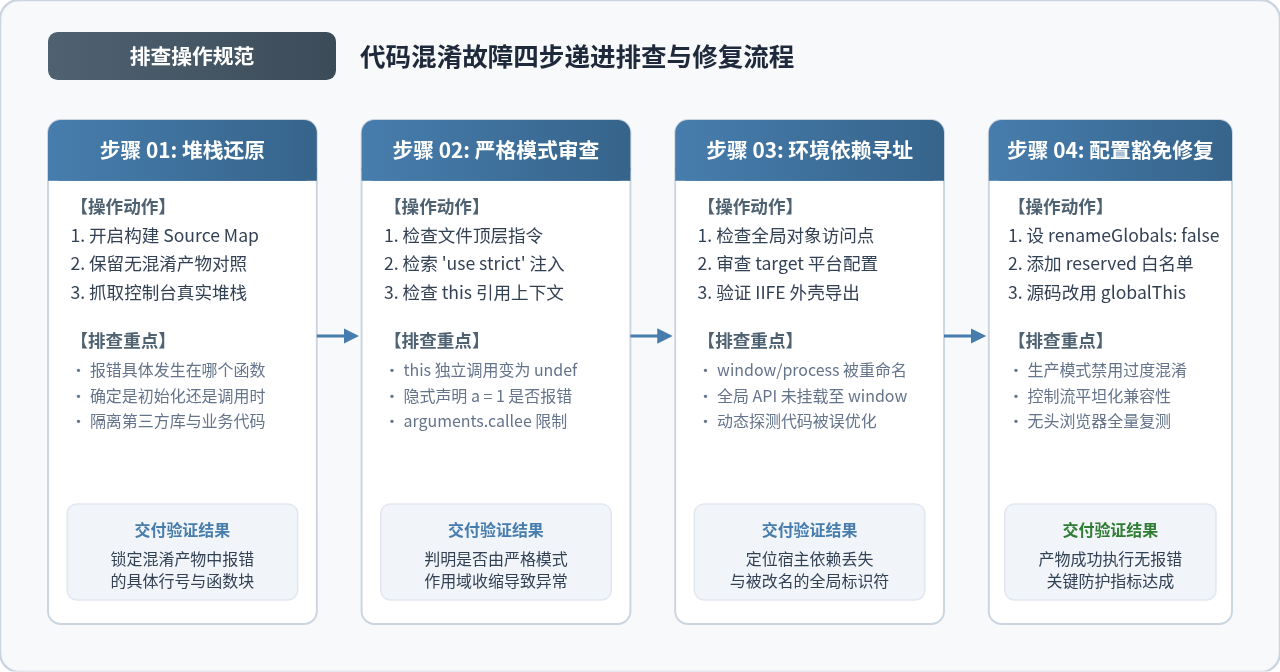
步骤一:启用 Source Map 还原与无混淆构建对照
混淆产物代码经过变量压缩、字符串阵列提取和控制流平坦化,控制台中的堆栈通常只显示 at _0x5e2d (bundle.min.js:1:14250),人工无法直接溯源。定位问题的第一步是保留调试映射信息:
-
在本地构建配置中,临时开启
sourceMap: true。若使用的是命令行工具,显式添加源码映射参数:
javascript-obfuscator src/main.js --output dist/main.obf.js --source-map true --source-map-mode separate
[OK] File src/main.js obfuscated into dist/main.obf.js
[OK] Source map written to dist/main.obf.js.map
将产物与 .map 文件一同载入测试环境。在浏览器 DevTools 控制台中,原本不可读的混淆堆栈会自动映射回源码具体文件的某一行。如果项目无法生成 Source Map,可以执行一次“仅打包但不混淆”的构建,对照报错发生的模块名称,定位大致代码块。
步骤二:检索混淆产物顶层指令与严格模式影响域
当 Source Map 提示错误出在类似 this.xxx 或变量赋值语句时,用文本编辑器打开混淆输出的 .js 文件,排查严格模式标记:
- 查看产物的第一行是否有
"use strict";或'use strict';。 - 搜索外层包裹闭包
(function(){ ... })()内部第一行是否包含该指令。
若源码原本未声明严格模式,但在混淆后出现该指令,通常是因为打包工具(如 Webpack/Rollup)在处理 ES 模块(ESM 规范要求模块内部天然处于严格模式)时自动添加,或者混淆工具的配置项中开启了强制严格模式。
步骤三:审查跨环境动态探测与全局对象挂载点
若报错表现为 ReferenceError,需审查报错行所引用的变量是否属于全局或宿主变量。例如:
- 是否存在
typeof window !== 'undefined' ? window : global这类多端探测逻辑? - 混淆器是否将
window替换为了未声明的标识符? - 对外公开的 API 是否是通过
var MyModule = ...顶层声明而非显式挂载到window.MyModule?
步骤四:实施安全配置豁免并在无头环境中自动化回归
根据前三步的定位结论,有针对性地调整混淆配置(下文将给出完整模板),将受影响的全局变量加入保留白名单(reservedNames),关闭破坏性的全局重命名,并在 Node.js 或无头浏览器中进行自动化测试,确保产物执行无误。
严格模式冲突的深度原理解析与代码改造
理解严格模式在混淆前后所引发的执行机制裂变,是写出健壮前端代码的关键。混淆工具不仅改变了变量名,还常常通过 IIFE 重新包裹函数调用关系,从而放大了严格模式下的边界问题。
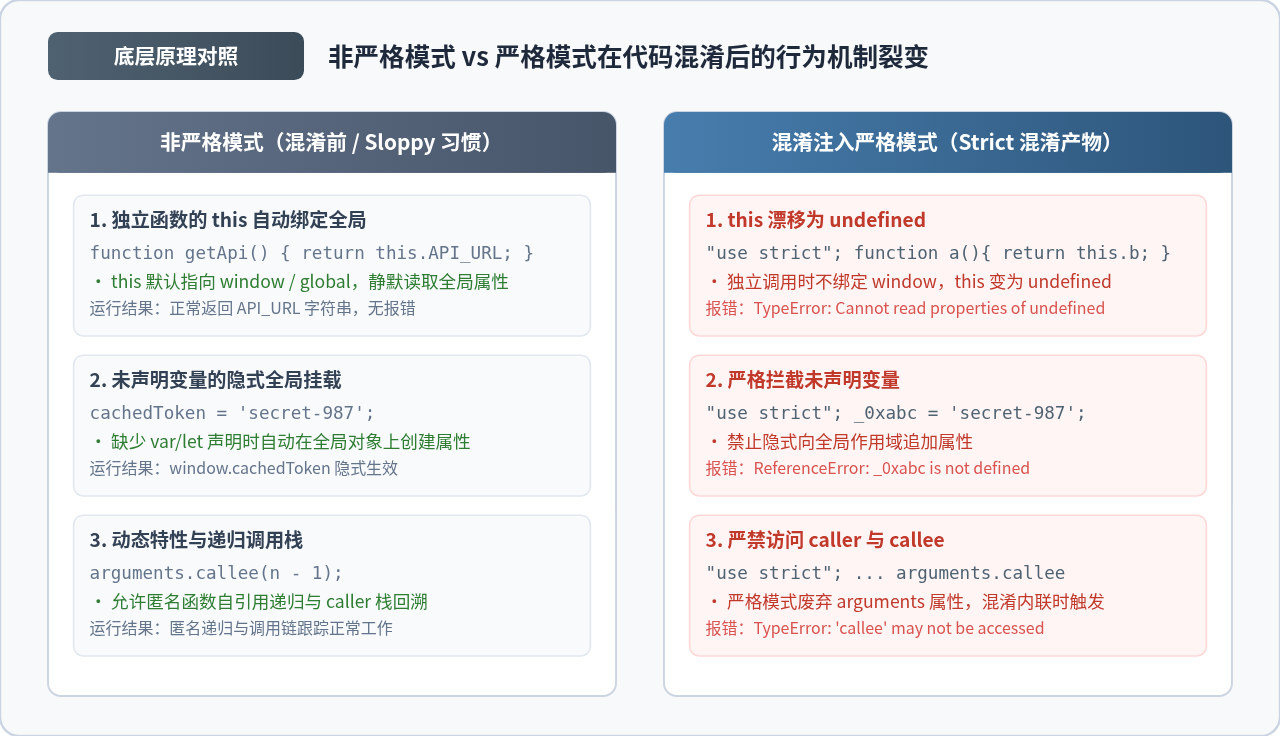
场景一:全局 this 漂移与通用全局对象获取
在旧式代码中,开发者常通过编写独立自执行函数来获取全局作用域,例如:
// 常见的不安全写法:在非严格模式下正常,混淆注入 'use strict' 后立即崩溃
var root = (function() {
    return this; // 非严格模式下返回 window,严格模式下返回 undefined!
})();

root.appConfig = { api: 'https://api.example.com' };
// 抛出 TypeError: Cannot set properties of undefined (setting 'appConfig')
标准化重构方案: ECMAScript 2020 正式引入了跨平台的统一全局对象 globalThis。对于需要兼容老旧环境的项目,应当采用具有容错机制的安全环境获取器:
// 安全规范的跨端全局对象获取实现
const getSafeGlobal = function() {
    if (typeof globalThis !== 'undefined') { return globalThis; }
    if (typeof self !== 'undefined') { return self; } // 适用于 Browser 与 Web Worker
    if (typeof window !== 'undefined') { return window; } // 适用于标准浏览器环境
    if (typeof global !== 'undefined') { return global; } // 适用于 Node.js
    // 降级兜底方案:在非 CSP 限制下安全求值
    try {
        return new Function('return this')();
    } catch (e) {
        return null;
    }
};

const safeRoot = getSafeGlobal();
if (safeRoot) {
    safeRoot.appConfig = { api: 'https://api.example.com' };
}
Function('return this')() 作为唯一手段。在很多配置了严格内容安全策略(CSP,禁止 unsafe-eval)的企业生产网站中,new Function 或 eval 会被浏览器直接拦截抛出安全策略异常。优先检测 globalThis 是最稳妥的实践。
场景二:未声明变量赋值的规范化
在大型项目或引入第三方陈旧插件时,偶尔会存在遗漏 var/let 关键字的情况。混淆器的变量压缩插件在处理这类赋值时,不仅不会补全声明,还可能将其内联为逗号表达式。
必须在源码阶段使用 ESLint 开启 no-undef: "error" 规则。在构建打包前,确保所有变量都在当前作用域或外层作用域中显式声明,杜绝任何隐式全局变量的使用。
场景三:匿名函数自递归的替代模式
若业务中存在递归重试、深拷贝等代码,且早期使用了 arguments.callee:
// 错误范式(严格模式下报错)
setTimeout(function() {
    if (needRetry()) {
        arguments.callee(); // TypeError: 'callee' may not be accessed
    }
}, 1000);

// 正确范式:使用具名函数表达式(NFE)
setTimeout(function retryHandler() {
    if (needRetry()) {
        retryHandler(); // 无论是否开启严格模式均完全兼容,且便于堆栈跟踪
    }
}, 1000);
宿主运行环境依赖拓扑与混淆器破坏点防护
混淆工具在处理现代前端应用时,其工作边界位于“源代码 AST”与“最终宿主执行环境”之间。若混淆配置没有对宿主层全局对象设置保护,构建输出的代码就会在与宿主环境交互时产生断层。
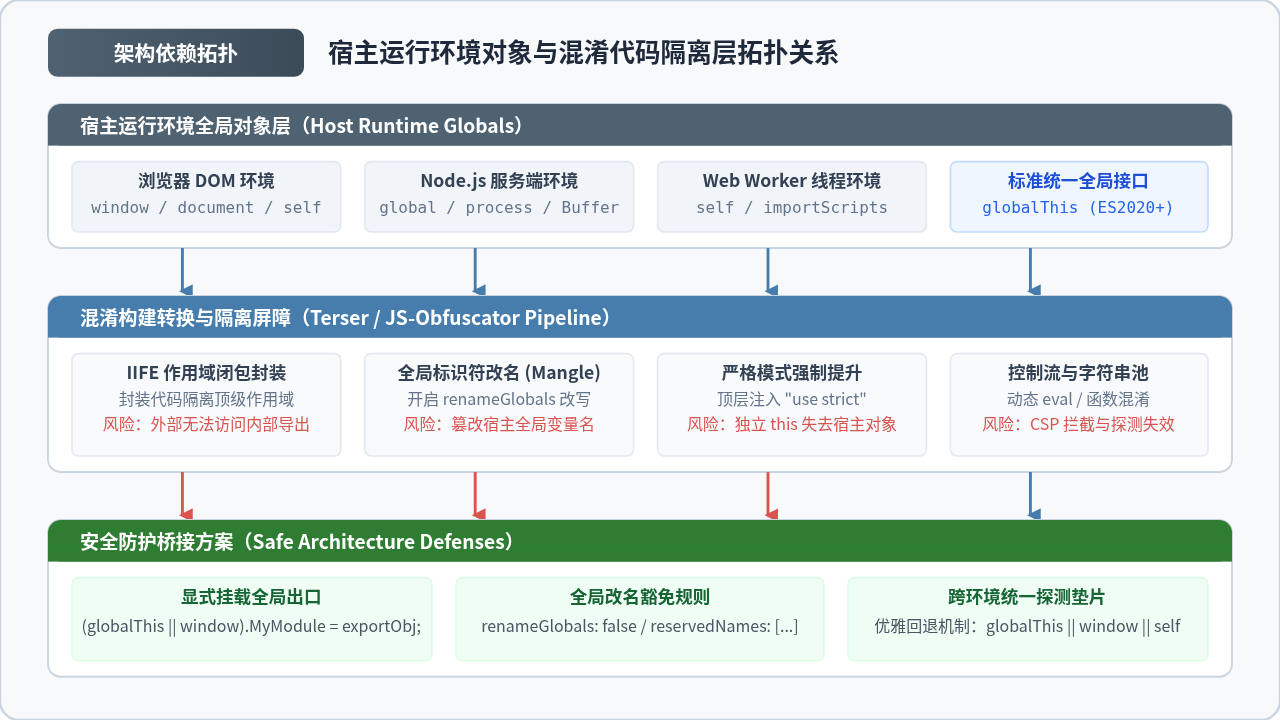
混淆器的主要破坏点解析
在混淆转换流水线中,有三个常见操作极易破坏宿主依赖:
-
过度激进的全局重命名(
renameGlobals): 很多开发者为了提高逆向破解难度,开启了全局变量混淆。混淆器会建立一张符号重命名表,但如果该工具没有内置完善的宿主白名单,就会把代码中调用的window.navigator或document.getElementById当作普通变量压缩为_0x3a,导致浏览器在运行时找不到对应原生 API。 -
IIFE 闭包封装未导出: 混淆器通常将整段脚本包裹在匿名自执行函数中以保护局部作用域。如果你的脚本是一个供 HTML 页面通过
<script src="...">引入并希望在外部全局调用SDK.init()的库,混淆后该对象会被锁死在闭包内,外部直接报SDK is not defined。 - 跨模块打包的严格模式渗透: 当一个项目中混合了 CommonJS 模块与 ES Module,打包工具(如 Webpack)为了标准化产物,可能会将顶层统一提升为严格模式。这会导致原本在非严格 CommonJS 模块中安全运行的依赖项在混淆后突发严格模式异常。
安全混淆配置方案与排查决策总结
为了兼顾代码混淆的安全性与生产环境运行的绝对稳定性,工程实践中应当采用“防御性混淆配置”。通过显式设置保留关键字白名单、隔离关键宿主对象,可以彻底杜绝严格模式与环境依赖导致的故障。
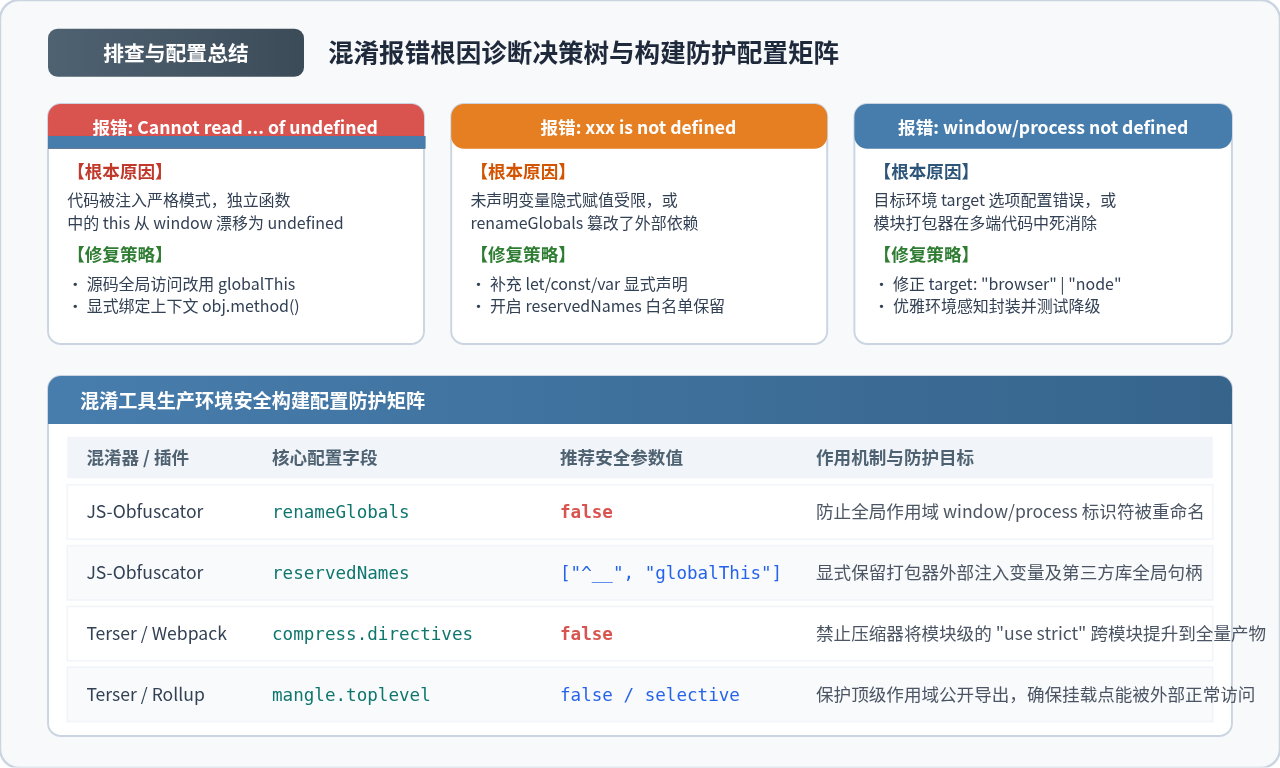
推荐的 JavaScript-Obfuscator 生产安全配置模板
在项目根目录创建 obfuscator.config.json,按如下安全参数进行配置:
{
  "compact": true,
  "controlFlowFlattening": true,
  "controlFlowFlatteningThreshold": 0.5,
  "deadCodeInjection": false,
  "debugProtection": false,
  "disableConsoleOutput": false,
  "identifierNamesGenerator": "hexadecimal",
  "log": false,
  "renameGlobals": false,
  "reservedNames": [
    "^__",
    "globalThis",
    "window",
    "document",
    "navigator",
    "process",
    "module",
    "exports",
    "define",
    "myPublicSDK"
  ],
  "reservedStrings": [
    "use strict"
  ],
  "selfDefending": false,
  "simplify": true,
  "stringArray": true,
  "stringArrayThreshold": 0.75,
  "target": "browser"
}
关键选项说明:
"renameGlobals": false:最核心的安全开关。坚决禁止混淆器修改顶层全局标识符,杜绝因改写window或宿主变量引发的 ReferenceError。"reservedNames":通过正则表达式或字符串明确保护所有外部挂载对象名、打包工具内部注入的前缀(如 Webpack 的__webpack_require__)以及全局根对象。"target":明确声明目标宿主是browser还是node,以便混淆器选用适配对应平台的辅助函数模板。
Terser / Webpack 生产构建安全配置
若使用 Terser 进行代码压缩混淆(如在 webpack.config.js 中配置 terser-webpack-plugin),应重点约束指令提升与顶层标识符混淆:
const TerserPlugin = require('terser-webpack-plugin');

module.exports = {
  optimization: {
    minimize: true,
    minimizer: [
      new TerserPlugin({
        terserOptions: {
          compress: {
            directives: false, // 禁止跨文件或模块提升 "use strict"
            drop_console: false, // 视排查需要决定是否保留日志
            pure_getters: false
          },
          mangle: {
            toplevel: false, // 不混淆顶层作用域变量名,保护全局挂载点
            reserved: ['globalThis', 'window', 'document', 'process']
          },
          output: {
            comments: false
          }
        }
      })
    ]
  }
};
上线前自动化验证与回归清单
在完成配置调整并重新执行构建后,建议在 CI/CD 流水线中加入以下验证步骤,确认产物真正恢复健康:
| 验证环节 | 执行命令 / 操作方法 | 预期正常表现 |
|---|---|---|
| 语法完整性校验 | node --check dist/bundle.min.js |
无语法分析异常,命令静默退出(退出码 0) |
| 无头环境快速冒烟 | node -e "require('./dist/bundle.min.js')"(Node 产物) |
无全局未捕获异常抛出,模块成功导出预期对象 |
| 浏览器全功能回归 | 通过 Playwright / Cypress 启动无头 Chrome 加载构建页面 | page.on('pageerror') 监听器无任何未捕获报错,首屏渲染指标达标 |
| 对外 API 连通性测试 | 在控制台调用暴露的 window.myPublicSDK.init() |
成功返回初始化 Promise 或配置实例,上下文绑定正常 |
通过明确划分严格模式与宿主环境的依赖边界,规范源代码中的上下文使用,并辅以严谨的保留关键字与非激进全局混淆规则,即可在有效保护前端源码逻辑安全的同时,保障构建产物在各类生产运行环境中稳健执行。
JS中将数组和对象混合组装为JSON字符串
2026-11-05 16:41:42
JS运算符优先级与结合性的区别是什么?
2026-11-05 13:22:02
JS Map怎么只遍历Key或Value
2026-11-05 13:00:36
D3.js 与 ECharts 选型对比:灵活性 vs 开发效率
2026-11-05 09:45:01
为什么JS中typeof []返回object:数组类型检测误区解析
2026-11-04 19:50:47