JS打开新标签页后怎么确保自动获取焦点(focus)
深入解析在JavaScript中使用window.open打开新标签页时如何确保新窗口自动获取焦点,剖析用户激活手势机制、异步请求丢失焦点的解决方案及浏览器防焦点窃取安全策略。
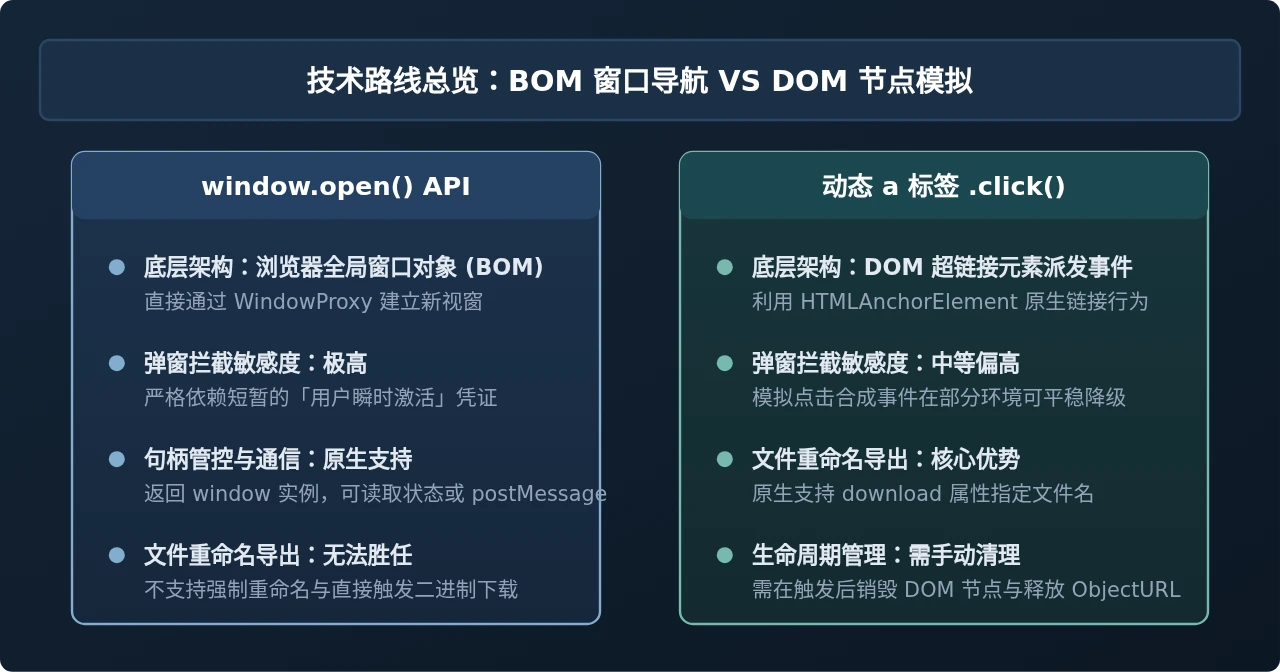
在前端业务中,通过 window.open 打开新标签页时无法自动聚焦,核心原因通常并非缺少 focus() 调用,而是触碰了浏览器的用户手势激活机制(User Activation)与防焦点窃取安全策略(Focus Stealing Prevention)。确保新标签页能够 100% 自动获取焦点的前端标准解法是:在直接用户交互同步事件栈中完成新窗口的实例化并立即请求聚焦;若需要异步获取目标地址,则使用“同步预开空白页,异步回填重定向并再次聚焦”的工程模式。
业务痛点与典型情境
假设我们正在开发一个运营管理系统或在线支付平台。用户点击界面上的“导出报表预览”或“前往收银台”按钮,前端通常需要先向服务端发起一个异步网络请求,取得带有签名参数的跳转地址或任务 ID,然后再调用 window.open(targetUrl, '_blank') 将其在新标签页中打开。
在实际运行中,往往会出现以下几种令开发者困惑的现象:
- 后台静默打开:新标签页确实创建了,但浏览器没有把视角切换过去,用户依旧停留在当前主页面,需要手动点击标签栏才能看到新页面;
- 弹窗被直接拦截:浏览器地址栏右侧闪过一个红叉提示“已拦截不安全的弹出式窗口”,新标签页根本没能弹出来;
- 调用 focus() 无任何反应:即使在脚本中写了
const newWin = window.open(...); newWin.focus();,新标签页依旧没有获得前台焦点。
要彻底解决这个问题,我们必须先理清 window.open 的返回值行为,以及现代浏览器管理窗口焦点的底层安全模型。
基础用法:正确获取窗口句柄与显式 focus()
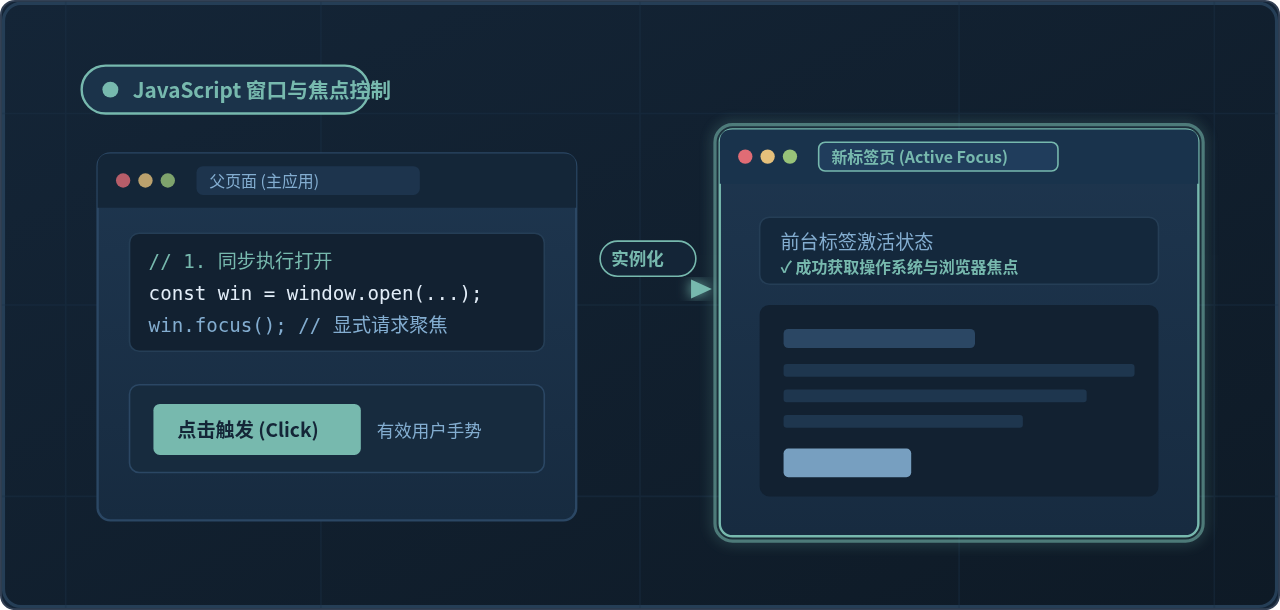
window.open() 方法会返回新创建的窗口对象(WindowProxy 实例)的引用指针。如果打开失败或被拦截,该方法将返回 null 或 undefined。
在原生浏览器规范中,部分桌面浏览器或特定用户偏好设置(例如将浏览器配置为“在后台打开新标签页”)并不会在新建标签页时自动切换前台。因此,在获得窗口句柄后显式触发 focus() 是确保置顶的第一道防线:
// 基础规范写法(必须置于同步手势上下文中)
function openTabDirectly(url) {
  // 1. 同步调用 window.open,返回窗口引用
  const newWindow = window.open(url, '_blank');

  // 2. 防御性校验窗口对象是否成功创建
  if (newWindow) {
    // 3. 显式通知浏览器将操作系统与窗口焦点赋予该页面
    newWindow.focus();
  } else {
    console.warn('新标签页被浏览器弹窗拦截器阻止,未能成功打开。');
  }
}if (newWindow)? 当浏览器开启了强力弹窗拦截,或者在包含 sandbox 限制的 <iframe> 中运行时,window.open 会直接返回 null。如果直接盲目调用 newWindow.focus(),会导致主线程抛出 TypeError: Cannot read properties of null (reading 'focus') 进而中断后续代码执行。
核心机制剖析:为什么异步操作后会失去焦点?
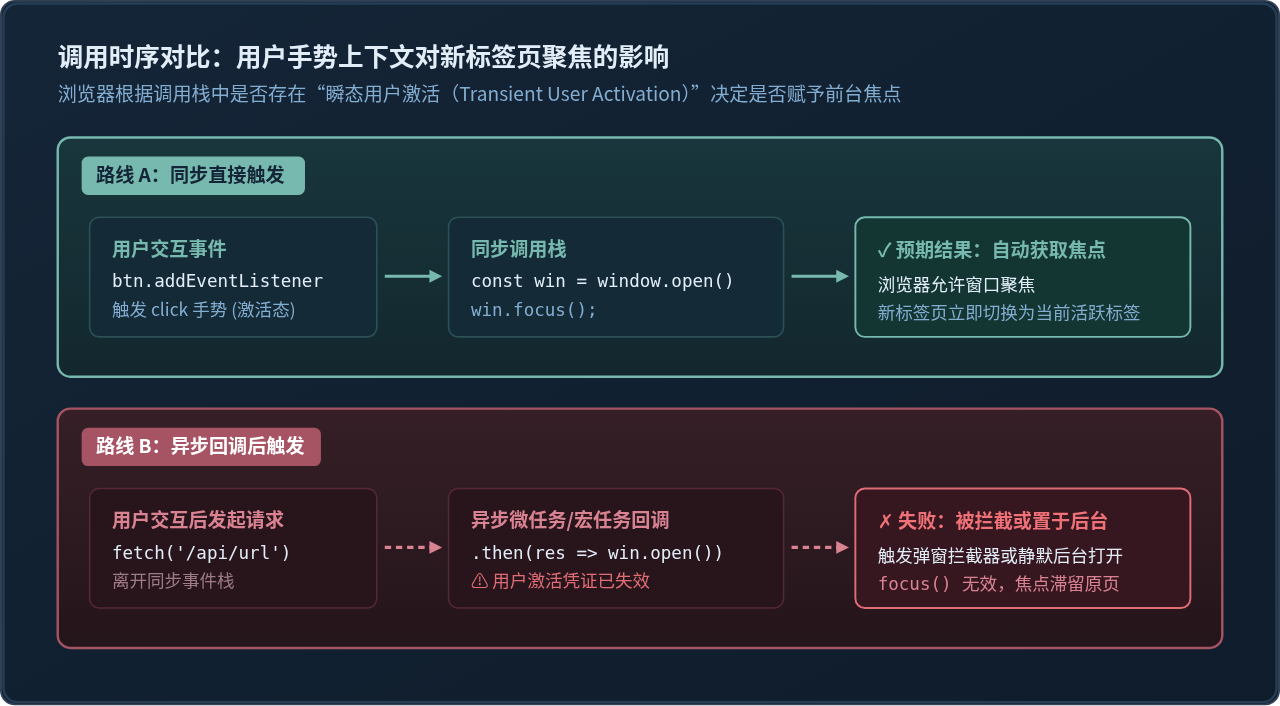
在排查焦点失效时,绝大多数场景的根源都在于执行上下文跨越了异步边界。W3C 规范为保障用户浏览体验与防范恶意骚扰,定义了瞬态用户激活(Transient User Activation)机制。
当用户在页面上进行点击(click)、按下按键(keydown)或轻触触摸屏等物理交互时,浏览器会临时生成一个短时有效的“激活凭证”。在这段信任期内,主线程拥有一级权限,可以执行打开新窗口、读取剪贴板、播放音频等高权限操作,并且允许将窗口焦点切向新页面。
然而,一旦进入 Promise.then、async/await、fetch 请求回调或 setTimeout 宏任务中,这个手势激活凭证就会丢失或过期:
// ❌ 常见错误范例:在异步请求完成后才调用 window.open
button.addEventListener('click', async () => {
  // 此刻仍具有用户手势凭证
  const res = await fetch('/api/get-export-token'); // 异步等待返回,手势凭证断裂!
  const data = await res.json();

  // 此时已经脱离同步事件帧,浏览器判定为“非用户主动意图”的脚本行为
  const newWin = window.open(data.url, '_blank');
  if (newWin) {
    newWin.focus(); // 此时 focus() 往往会被浏览器安全沙箱直接忽略!
  }
});
当手势凭证失效后,浏览器内核会启动安全防护策略:要么触发拦截器弹窗警报,要么仅以“后台标签页(Background Tab)”的静默方式加载页面,并坚决压制脚本抢夺操作系统的激活焦点。
标准解法:异步网络场景下的“预开空白页 + 异步重定向”
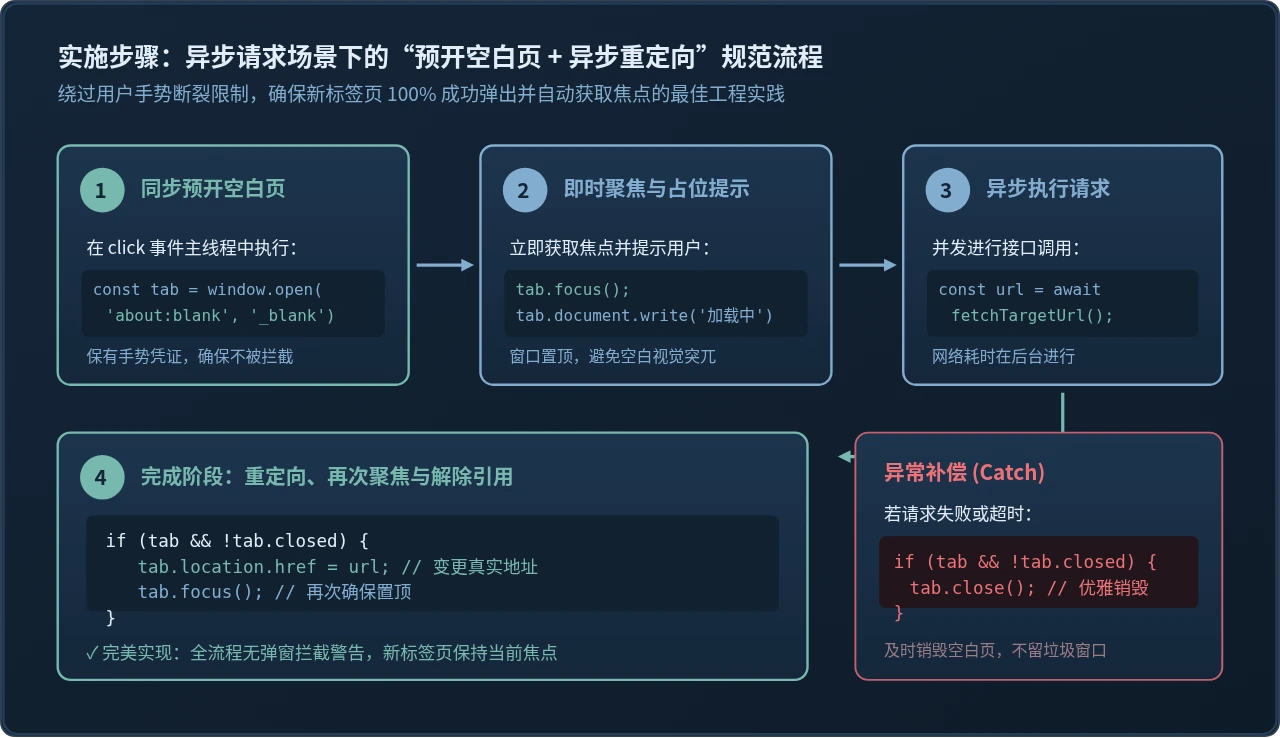
在真实业务开发中,动态获取跳转 URL 是极其普遍的需求。既然不能在异步之后开启窗口,那么最佳工程模式就是把“创建标签页”和“加载实际内容”在时序上进行解耦。
具体步骤如下:
- 同步预开窗口:在
click事件的最开始,立即同步调用window.open('about:blank', '_blank')。因为处于手势信任期内,浏览器会毫无阻碍地打开新标签页,并允许赋予其焦点; - 即时置顶与占位优化:在预开页面后立刻调用
newTab.focus(),并通过document.write给新标签页写入简洁友好的“正在生成报表,请稍候...”加载过渡页,避免呈现空洞白屏; - 并发异步请求:在后台发起
fetch或axios请求获取最终业务 URL; - 地址回填与二次聚焦:请求成功后,通过
newTab.location.href = finalUrl将新标签页导航至最终地址,并再次调用newTab.focus(); - 异常销毁兜底:在
catch分支中,如果接口超时或报错,务必调用newTab.close(),防止残留无意义的空白标签。
企业级健壮实现代码
/**
 * 安全打开新标签页并确保聚焦(支持异步获取 URL)
 * @param {Function} fetchUrlFn 返回 Promise<string> 的异步请求函数
 */
async function openAndFocusAsyncTab(fetchUrlFn) {
  // 步骤 1:利用同步手势创建空白标签页,保留句柄
  const newTab = window.open('about:blank', '_blank');

  // 防御检查:如果被强行禁用弹出,提前退出并友好提示
  if (!newTab) {
    alert('请在浏览器设置中允许当前网站弹出窗口,以便正常查看内容。');
    return;
  }

  // 步骤 2:立即请求聚焦,并渲染加载中占位状态
  try {
    newTab.focus();
    newTab.document.write(`
      <!DOCTYPE html>
      <html>
      <head>
        <meta charset="utf-8">
        <title>正在加载...</title>
        <style>
          body {
            display: flex;
            align-items: center;
            justify-content: center;
            height: 100vh;
            margin: 0;
            background: #142537;
            color: #83ADD0;
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", sans-serif;
          }
          .loading-box {
            text-align: center;
          }
          .spinner {
            width: 36px;
            height: 36px;
            border: 3px solid #253e56;
            border-top: 3px solid #77B9AE;
            border-radius: 50%;
            animation: spin 1s linear infinite;
            margin: 0 auto 16px;
          }
          @keyframes spin { 100% { transform: rotate(360deg); } }
        </style>
      </head>
      <body>
        <div class="loading-box">
          <div class="spinner"></div>
          <p>页面加载中,请稍候...</p>
        </div>
      </body>
      </html>
    `);
    newTab.document.close();
  } catch (e) {
    // 跨域或沙箱极端情况保护
    console.warn('写入占位内容失败,但不影响后续重定向:', e);
  }

  try {
    // 步骤 3:执行异步请求
    const finalUrl = await fetchUrlFn();

    // 步骤 4:确认窗口未被用户手动关闭,执行重定向并确保聚焦
    if (newTab && !newTab.closed) {
      newTab.location.href = finalUrl;
      newTab.focus();

      // 安全防范:适时切断 opener 引用,防范反向钓鱼篡改
      // 注意:跨域加载完成时建议切断
      setTimeout(() => {
        try {
          if (newTab && !newTab.closed) {
            newTab.opener = null;
          }
        } catch (_) {}
      }, 500);
    }
  } catch (error) {
    // 步骤 5:接口失败异常补偿,清理僵尸标签
    console.error('异步获取跳转地址失败:', error);
    if (newTab && !newTab.closed) {
      newTab.close();
    }
    alert('数据生成失败,请重试。');
  }
}
安全权衡:opener 关系与 noopener 的深层影响
很多开发者在做安全合规改造时,习惯无脑加上 noopener。然而,在通过 JS 打开窗口时,必须清醒认识到它的机制与副作用:
- 如果调用
window.open(url, '_blank', 'noopener'),浏览器会在独立浏览上下文中启动新页面,此时window.open的返回值恒为null; - 返回值为
null意味着你在脚本中拿不到任何窗口控制指针,无法调用.focus(),无法动态改写.location.href,更无法在失败时调用.close()。
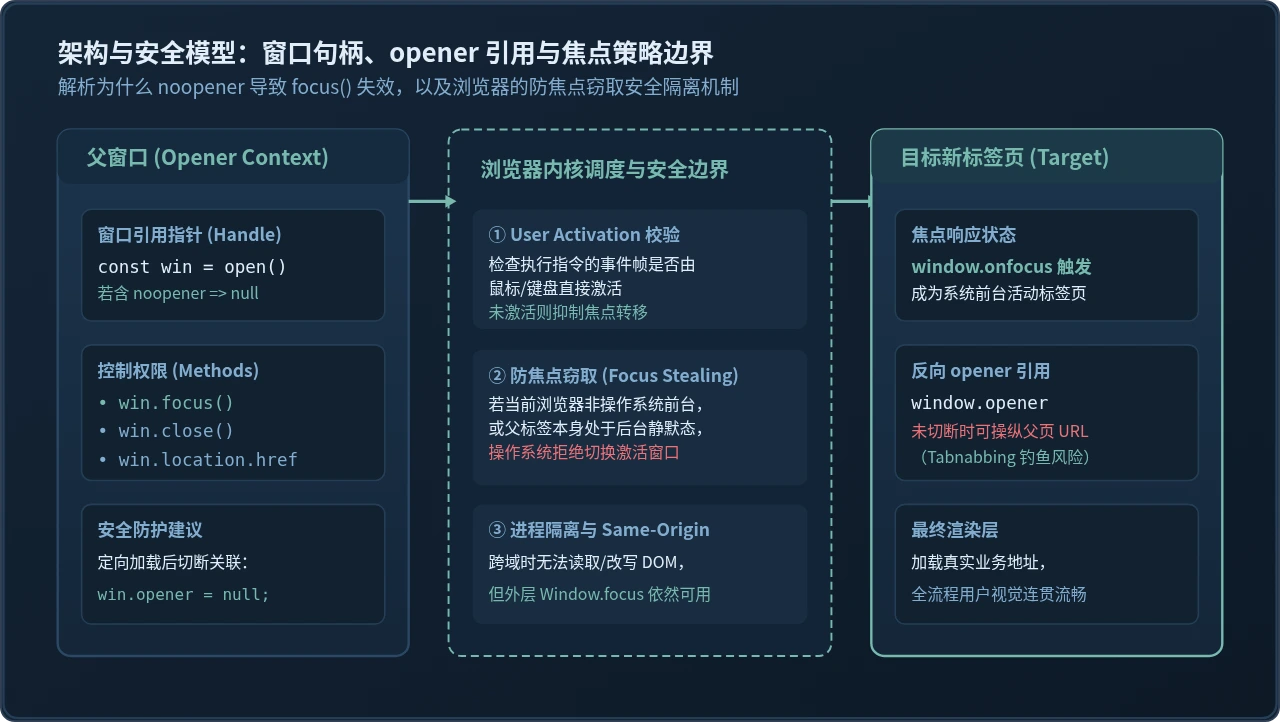
为了兼顾“窗口聚焦与重定向控制能力”以及“防范反向标签劫持(Tabnabbing 钓鱼)”,业界标准的折中实践为:在初始化阶段保持 opener 关联以操作焦点与重定向,在导航完成或延时片刻后,显式将 newTab.opener = null 切断父子控制链。
不可逾越的物理边界:防焦点窃取(Focus Stealing)
在理解了上述方案后,还有最后一道必须明确的“物理边界”——现代操作系统与浏览器的防焦点窃取策略。
在现代 Windows、macOS 以及各类主流浏览器中,为了防止流氓网页后台抢焦点打扰用户输入,设置了严格的焦点锁定保护:
- 原标签页已置于后台时:如果用户在主页面点击了操作,在请求未返回期间,主动切换到了微信、邮件客户端或另一个浏览器标签页,那么即使异步回调触发了
newTab.focus(),操作系统与浏览器内核也绝不会强制把用户正在使用的前台软件压入后台来强行置顶新标签页; - 浏览器窗口最小化时:若浏览器整体处于最小化或非激活状态,
focus()调用通常只能触发任务栏图标闪烁,而不会强制弹到最前; - 移动端环境差异:在 iOS Safari 与 Android Chrome 中,标签页的概念与桌面端不同,多标签页并不能以多窗口并排方式呈现。移动端通常直接推入全屏卡片式标签页,
focus()在移动端的作用主要由底层 WebKit 调度接管。
焦点失效排查决策树与速查清单
如果发现代码上线后新标签页依旧没有聚焦,请依照以下诊断路径逐一核对排查:
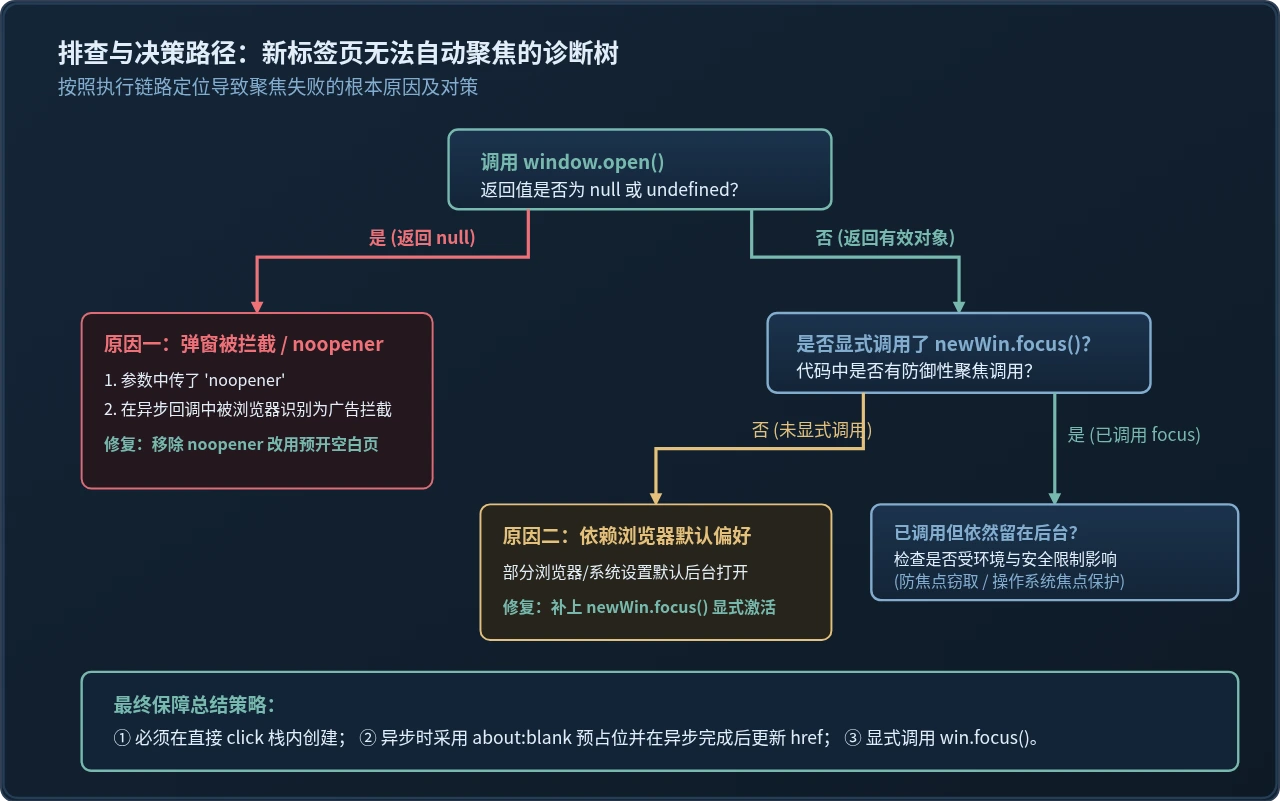
| 检查项 | 故障表现 | 排查与修复方法 |
|---|---|---|
| 调用时机 | 新标签在后台静默打开,或被拦截器阻止 | 检查 window.open 是否写在 await 或异步网络回调之后;改用“同步预开空白页”方案。 |
| 句柄有效性 | 控制台报 TypeError: Cannot read properties of null |
检查参数中是否包含 noopener;排查是否被 AdBlock 等反弹窗插件静默置空。 |
| 显式调用 | 部分浏览器或特定系统偏好下无法置顶 | 在获取到有效句柄后,显式调用 newWin.focus()。 |
| 子页面脚本干扰 | 切换到新标签后焦点又闪回原页面 | 排查新标签页内部或原标签页是否存在定时器或 blur/focus 争抢逻辑。 |
| 操作系统限制 | 用户切换到其他应用时无法强制置顶 | 属于 OS 的 Focus Stealing Prevention 正常行为,符合系统安全交互预期,不可且不应强行越权。 |
总结与日常开发建议
在 JavaScript 中确保打开新标签页并自动获取焦点,核心不在于寻找某种“神奇的 API”,而在于顺应浏览器的安全与交互机制:
- 规则一:手势优先。永远保证
window.open的第一枪打在主线程物理交互的同步调用栈中,牢牢锁定瞬态用户激活(Transient User Activation); - 规则二:预开占位。当存在异步数据依赖时,通过
about:blank占位先行夺取焦点,待数据就绪后再执行平滑重定向,兼顾用户体验与成功率; - 规则三:防御与安全闭环。做好句柄判空、网络异常关闭、以及及时的
opener = null隔离,形成严谨的高可用工程闭环。
anime.js 快速入门:怎么引入库并编写第一个 DOM 动画
2026-11-05 14:22:43
在线JS解密后变量名仍乱码?结合浏览器DevTools调试还原
2026-11-04 20:26:01
怎么在浏览器中运行JavaScript代码并查看输出结果
2026-11-04 09:07:33
JS 获取屏幕分辨率:window.screen.width 与 height 用法
2026-11-04 08:52:48
为什么推荐用DOMContentLoaded代替window.onload初始化JS
2026-11-04 08:42:33