App内嵌WebView中JavaScript调用定位失败的排查思路
针对App内嵌WebView中JavaScript调用定位失败的问题,提供自顶向下的系统化排查思路。深入分析Web安全上下文、W3C标准错误码、Android/iOS原生容器权限委托、底层网络定位提供商可达性及Native JSBridge替代方案。
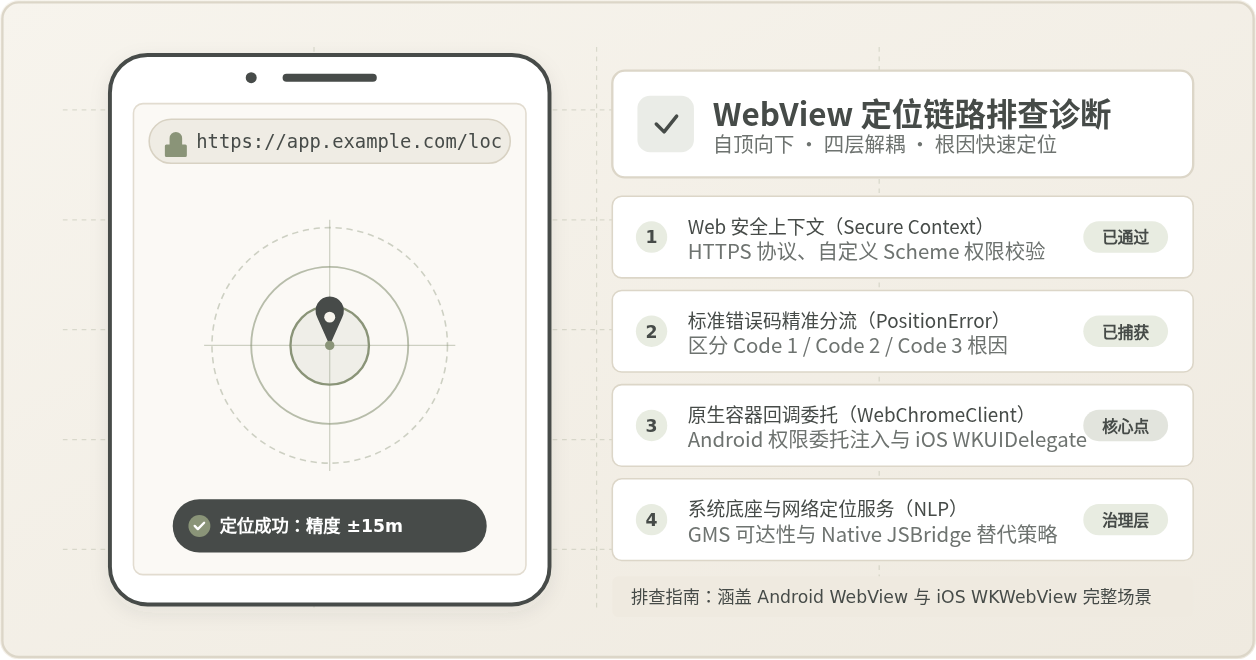
navigator.geolocation.getCurrentPosition)获取地理位置失败是一个高频故障。排查此类问题的核心思路是“自顶向下、分层隔离”:先核查 Web 运行环境是否满足安全上下文(HTTPS 协议),接着捕获标准错误码(GeolocationPositionError)划分故障方向,再深度排查 Android/iOS 原生容器层是否实现了定位权限委托回调,最后验证宿主 App 的系统权限及底层网络定位服务可达性。通过建立清晰的四层链路排查模型,能够在几分钟内精准锁定阻断点并完成修复。
一、认清调用链路:从 JavaScript API 到物理传感器
很多开发者在遇到定位失败时,往往直接去检查系统设置或频繁修改 JavaScript 参数,这种尝试往往收效甚微。根本原因在于忽视了内嵌 WebView 与普通手机浏览器在底层架构上的差异:普通浏览器自带完备的系统权限代理与定位服务桥接,而内嵌 WebView 只是原生应用的一个基础视图组件,其权限委托与网络定位通道高度依赖宿主 App 的显式配置。
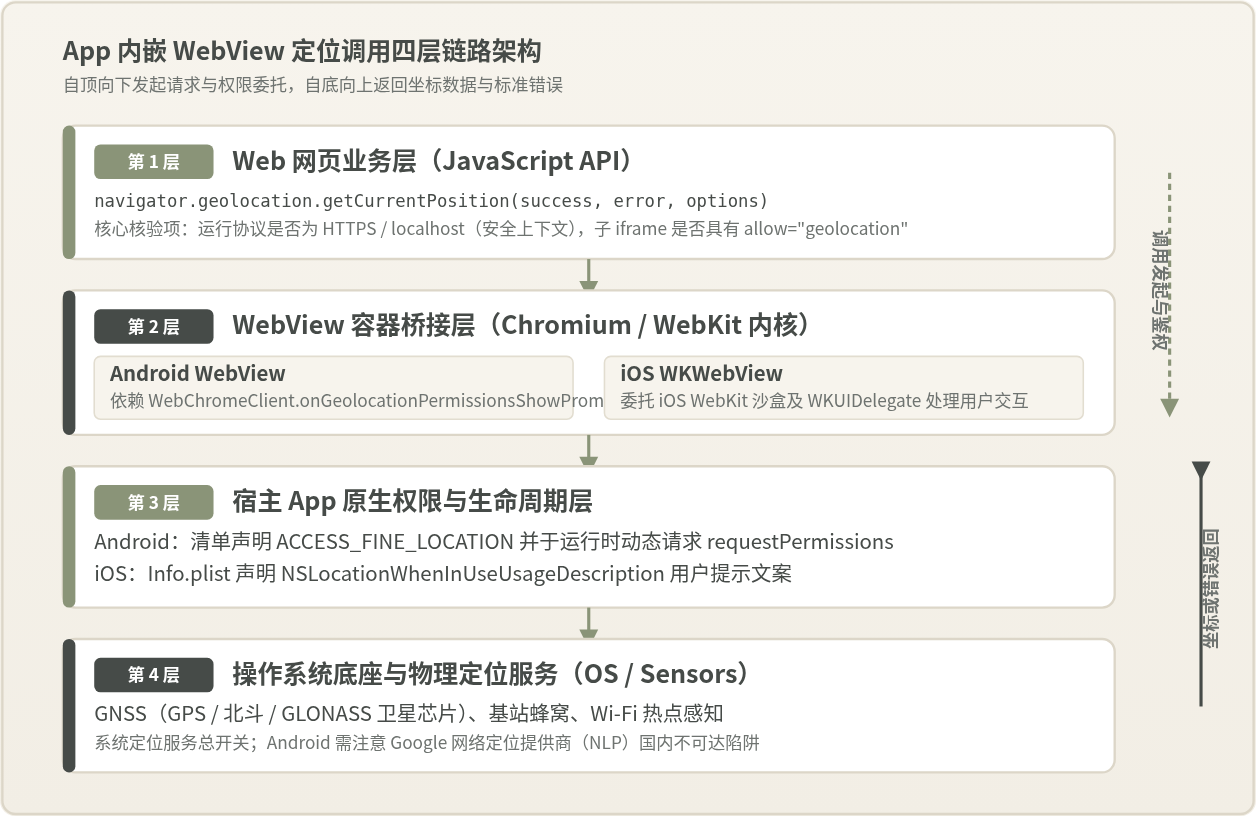
一次完整的内嵌定位调用需要顺次穿透四个独立的软件层级,任何一层出现中断,都会导致调用静默失败或抛出错误:
- Web 业务层:页面调用
navigator.geolocation,浏览器内核首先对运行协议(Secure Context)、域白名单及 iframe 沙箱属性进行安全合规审查。 - WebView 容器桥接层:WebKit/Chromium 内核截获定位请求,通过原生委托接口(如 Android 的
WebChromeClient)向宿主 App 发起权限询问。 - 宿主 App 原生权限层:App 接收到容器委托后,检查自身是否在
AndroidManifest.xml或Info.plist中正确声明了定位权限,并在运行时动态向用户索权。 - 系统底座与硬件定位层:手机操作系统调度 GNSS 卫星芯片、蜂窝基站数据、Wi-Fi 广播列表,或请求网络定位提供商(NLP)计算出经纬度,并沿链路原路返回给网页。
二、第一步:排查 Web 运行环境与安全上下文(Secure Context)
当页面调用定位代码后没有任何弹窗,也没有触发成功或失败回调时,首要排查的是页面所处的运行环境是否满足“安全上下文”约束。
1. 严格的 HTTPS 协议限制
自 Chrome 50 和 iOS 10 开始,W3C 标准将地理定位(Geolocation API)定义为高危敏感特性(Powerful Feature),强制要求必须在安全上下文中运行。如果 WebView 加载的网页采用普通的 http:// 协议(除 http://localhost 和 http://127.0.0.1 以外),现代 Chromium 和 WebKit 内核会直接屏蔽 navigator.geolocation,在部分内核版本上该对象甚至直接为 undefined。
验证方法:在 WebView 对应的调试控制台中执行以下语句:
// 检查当前页面是否运行在安全上下文
if (window.isSecureContext) {
    console.log("安全上下文检查通过");
} else {
    console.error("当前页面非安全上下文,Geolocation API 已被浏览器底层强制禁用!");
}解决策略:将业务 H5 全面升级为标准的 HTTPS 协议,并配置有效的 SSL 证书。对于本地测试环境,可搭建支持自签名证书的 HTTPS 代理服务。
2. 自定义 Scheme 与本地离线包协议陷阱
在许多混合架构中,前端资源是以离线包的形式内置在 App 的 Assets 或本地沙盒目录中的,并通过自定义协议(如 app://、hybrid:// 或 file:///android_asset/)加载。默认情况下,Chromium 内核不会将私有协议认定为安全上下文,从而导致定位接口被直接拦截。
若必须使用自定义协议加载离线页面,Android 客户端必须在 WebView 初始化前,通过 WebViewAssetLoader 或注册自定义 Web 资源处理器,并显式为该 Scheme 配置安全域标记:
// Android 示例:使用 WebViewAssetLoader 映射为标准安全域名
final WebViewAssetLoader assetLoader = new WebViewAssetLoader.Builder()
    .addPathHandler("/assets/", new WebViewAssetLoader.AssetsPathHandler(this))
    .build();

webView.setWebViewClient(new WebViewClient() {
    @Override
    public WebResourceResponse shouldInterceptRequest(WebView view, WebResourceRequest request) {
        return assetLoader.shouldInterceptRequest(request.getUrl());
    }
});
// 页面通过标准的 https://appassets.androidplatform.net/assets/... 加载,天然享有安全上下文
3. iframe 嵌套权限策略丢失
如果业务页面被内嵌在其他父级页面的 <iframe> 中,即使父页面是 HTTPS,如果 iframe 标签未声明 allow="geolocation" 权限策略(Permissions Policy),子页面调用定位同样会被静默拦截并报错:
<!-- 正确的跨域或嵌套 iframe 声明 -->
<iframe src="https://sub.example.com/location.html" allow="geolocation"></iframe>
三、第二步:精准捕获并解析 W3C 标准错误码
在排除了安全上下文问题后,定位调用必定会触发成功回调(PositionCallback)或错误回调(PositionErrorCallback)。排查的核心就在于严密捕获 GeolocationPositionError 对象,并根据其 code 常量进行精确分流。
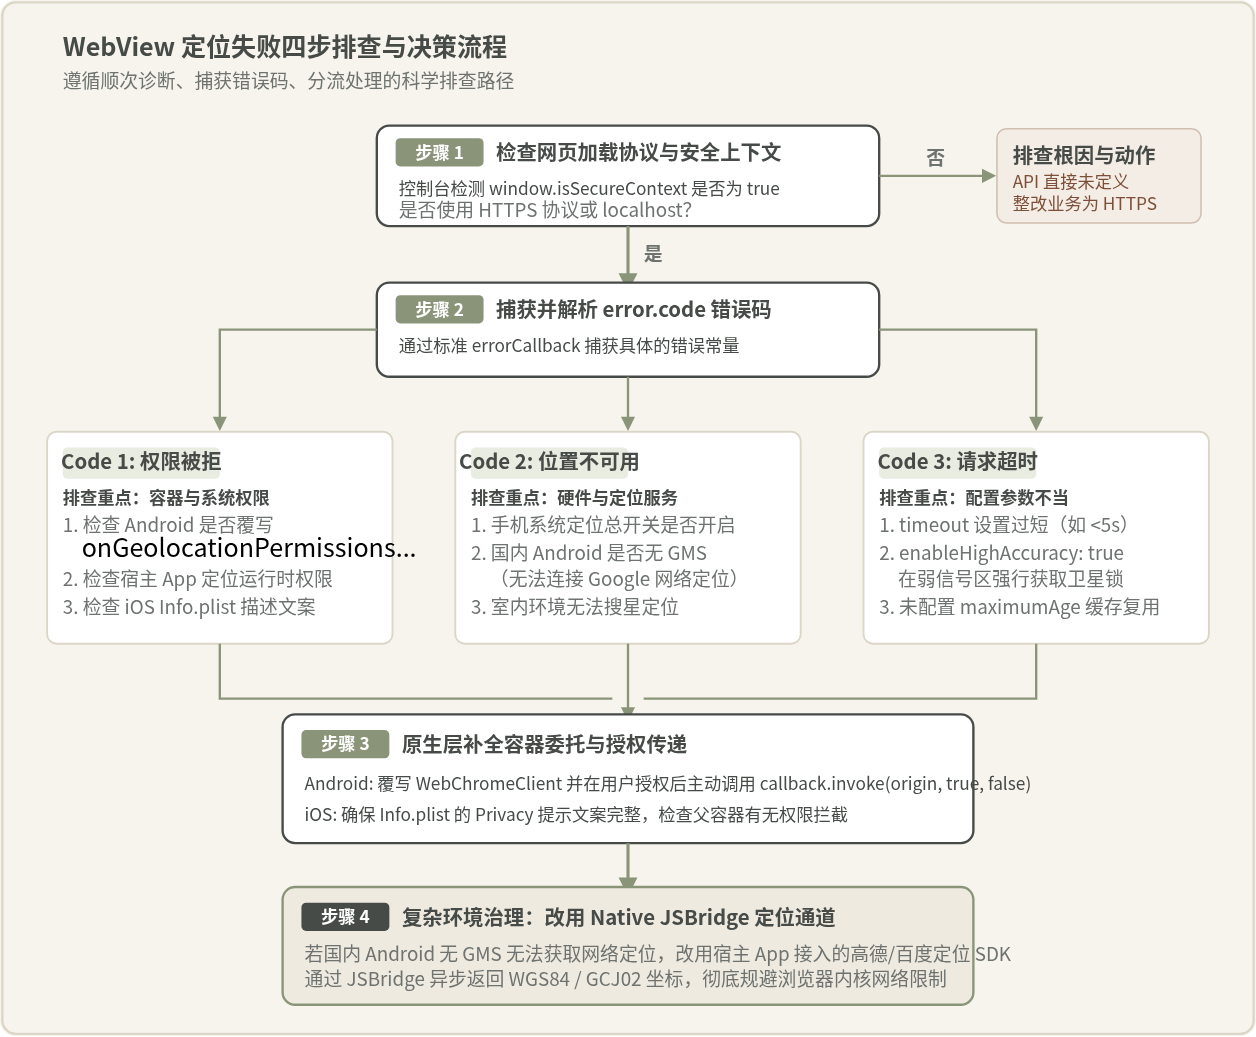
标准错误码详解与对应排查重点
W3C 标准规范定义了三种固定错误码:
- Code 1: PERMISSION_DENIED(权限被拒绝)
表示用户主动点击了拒绝按钮,或者宿主 App 容器在代理回调中直接传入了拒绝标志,抑或宿主 App 自身缺少操作系统的定位权限。此时排查重心在原生容器委托和系统权限声明。 - Code 2: POSITION_UNAVAILABLE(位置信息不可用)
表示底层定位设备或网络定位提供商无法解析出当前坐标。这通常由手机定位总开关关闭、处于地下室等极端屏蔽环境,或者在国内 Android 机型上缺失 Google 网络定位服务(NLP)引起。 - Code 3: TIMEOUT(请求超时)
表示在指定的timeout时间内未能完成坐标结算。这通常与参数设置不当(如开启了高精度搜星但处于室内)或网络定位服务连接超时直接相关。
前端健壮的定位调用范例
前端在编写定位代码时,必须显式传递超时时间并妥善处理所有错误分支,避免因为默认 timeout: Infinity 导致整个页面逻辑陷入永久等待:
const locationOptions = {
    enableHighAccuracy: true, // 请求高精度(GNSS/GPS)
    timeout: 10000,           // 超时时间设置为 10 秒
    maximumAge: 30000         // 允许复用 30 秒内的位置缓存
};

function requestUserLocation() {
    if (!navigator.geolocation) {
        console.error("当前环境不支持 Geolocation API");
        return;
    }

    navigator.geolocation.getCurrentPosition(
        (position) => {
            const { latitude, longitude, accuracy } = position.coords;
            console.log(`定位成功:经度 ${longitude}, 纬度 ${latitude}, 精度半径 ${accuracy}米`);
        },
        (error) => {
            switch (error.code) {
                case error.PERMISSION_DENIED:
                    console.error("定位失败 [Code 1]:权限被拒绝。请排查容器委托及系统权限。");
                    break;
                case error.POSITION_UNAVAILABLE:
                    console.error("定位失败 [Code 2]:位置不可用。请检查GPS开关及网络定位提供商。");
                    break;
                case error.TIMEOUT:
                    console.error("定位失败 [Code 3]:定位请求超时。可尝试关闭 enableHighAccuracy 或延长超时阈值。");
                    break;
                default:
                    console.error("定位失败 [未知错误]:" + error.message);
                    break;
            }
        },
        locationOptions
    );
}
四、第三步:排查原生容器层配置与权限委托
当前端返回 PERMISSION_DENIED 或无任何弹窗时,排查的焦点必须从前端转移到客户端原生代码。在移动操作系统中,WebView 默认并不是一个完全自治的浏览器,它需要原生容器实现一系列“握手”协议。
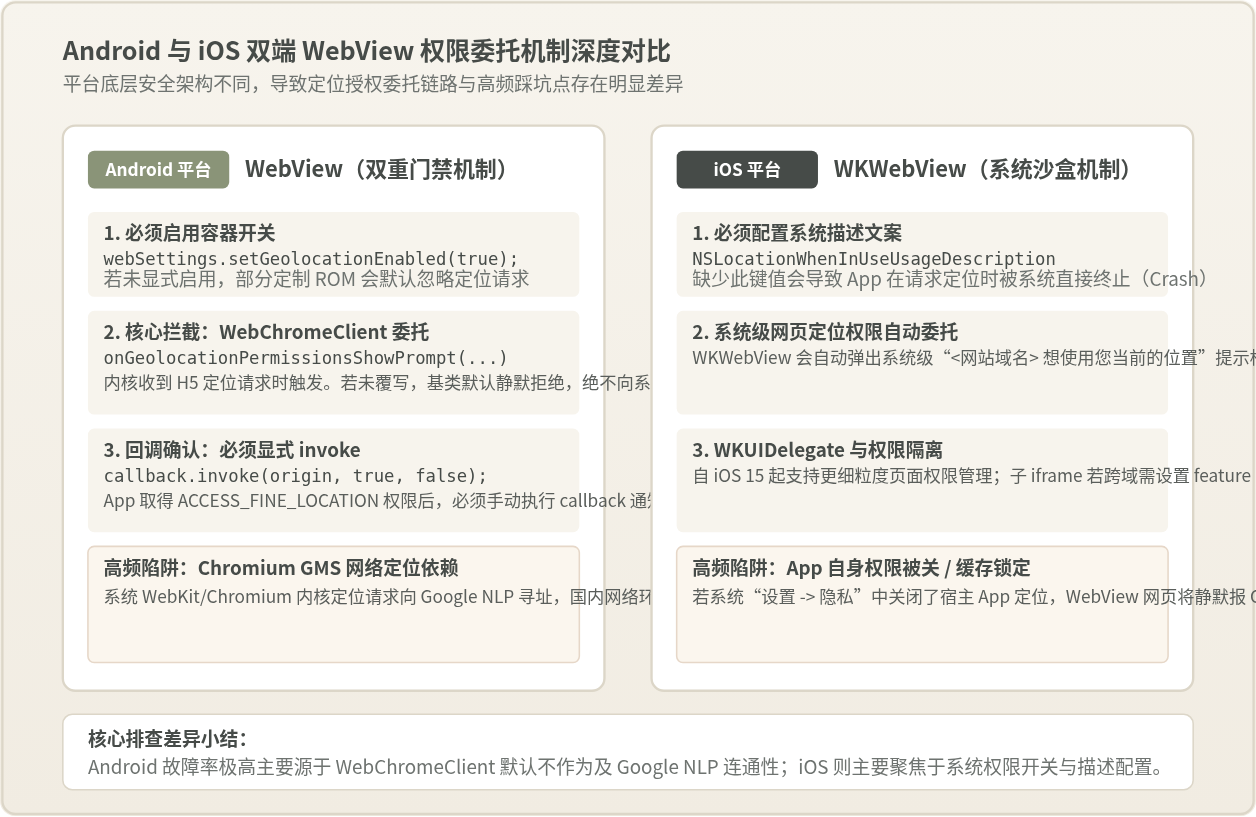
1. Android WebView:致命的 WebChromeClient 默认拦截
这是 Android 混合开发中最常见的“断崖式陷阱”:如果 Android 客户端没有为 WebView 覆写 WebChromeClient.onGeolocationPermissionsShowPrompt,系统基类默认实现会直接静默拒绝所有网页定位请求!
完整可用的 Android 容器端配置需要涵盖三个部分:
- 清单文件声明:在
AndroidManifest.xml中声明精确与粗略位置权限:<uses-permission android:name="android.permission.ACCESS_FINE_LOCATION" /> <uses-permission android:name="android.permission.ACCESS_COARSE_LOCATION" /> - 开启地理定位设置:
WebSettings webSettings = webView.getSettings(); webSettings.setJavaScriptEnabled(true); webSettings.setGeolocationEnabled(true); // 必须显式开启 webSettings.setDomStorageEnabled(true); - 实现 WebChromeClient 委托与权限桥接:
webView.setWebChromeClient(new WebChromeClient() {
    @Override
    public void onGeolocationPermissionsShowPrompt(String origin, GeolocationPermissions.Callback callback) {
        // 1. 检查宿主 App 自身是否已取得 Android 系统定位运行时权限
        if (ContextCompat.checkSelfPermission(MainActivity.this,
                Manifest.permission.ACCESS_FINE_LOCATION) == PackageManager.PERMISSION_GRANTED) {
            // 宿主已有系统权限,通知 Chromium 内核放行当前 Origin 的定位请求
            callback.invoke(origin, true, false);
        } else {
            // 宿主缺少权限,需保存当前回调并在向用户动态申请权限成功后执行
            ActivityCompat.requestPermissions(MainActivity.this,
                new String[]{Manifest.permission.ACCESS_FINE_LOCATION},
                LOCATION_PERMISSION_REQUEST_CODE);
            // 暂存 origin 与 callback,待 onRequestPermissionsResult 成功后 invoke(origin, true, false)
        }
    }
});
onGeolocationPermissionsShowPrompt 内部没有调用 callback.invoke(origin, true, ...),或者把第一个参数 origin 传错了字符串,WebView 都会永久挂起或直接向网页返回 PERMISSION_DENIED。
2. iOS WKWebView:Info.plist 描述与宿主隐私授权
相比于 Android 的双重委托,iOS 的 WKWebView 在系统集成度上更紧密,但对隐私规范的要求更加苛刻:
- Info.plist 描述文案:必须包含
NSLocationWhenInUseUsageDescription,向用户清楚解释为什么应用需要定位。如果该项缺失,App 在发起定位请求的瞬间会被 iOS 系统直接杀死(Crash)。 - 宿主 App 权限联动:iOS 会在页面首次请求定位时,弹出原生系统弹窗:“<当前网页域名> 想使用您当前的位置”。如果用户此前在手机“设置 -> 隐私与安全性 -> 定位服务”中将宿主 App 设为了“永不”,或者在网页弹窗中点击了“不允许”,前端将立即收到
PERMISSION_DENIED。
五、第四步:排查底层硬件与网络定位提供商可达性
排查过程中最隐蔽、最容易让开发团队耗费数天时间的问题,属于第四层——底层网络定位提供商(Network Location Provider)不可达。典型症状是在真机上测试时,控制台始终返回 POSITION_UNAVAILABLE (Code 2) 或 TIMEOUT (Code 3)。
1. 国内 Android 设备的 Chromium GMS 依赖陷阱
在标准 Android 系统中,Chromium 内核实现 navigator.geolocation 时,如果前端未指定 enableHighAccuracy: true(或者在室内 GNSS 搜不到卫星信号时),底层依赖的是 Google 提供的网络定位服务(Google Network Location Provider)来通过当前连接的 Wi-Fi BSSID 和基站 Cell ID 查询经纬度。
然而,国内各大手机厂商发行的行货 Android 设备均移除了 Google 移动服务(GMS),或者国内网络环境无法与 Google 定位服务器建立 TCP 连接。其直接后果是:
- 室外开阔地带:若配置
enableHighAccuracy: true,设备可以通过卫星硬件芯片(GPS/北斗)直接完成硬件解算,定位能够成功。 - 室内或办公楼内:由于卫星信号被水泥墙体阻断,内核尝试回退到基于网络的基站/Wi-Fi 定位,但发往 Google 服务器的请求无法连通,在超时后必然抛出
POSITION_UNAVAILABLE (Code 2)或TIMEOUT (Code 3)。
2. 系统级定位服务开关排查
即使宿主 App 拥有全部权限,如果用户在系统顶部快捷控制面板中关闭了“定位服务”或“位置信息”总开关,或者手机开启了飞行模式,操作系统底层会拒绝向任何进程提供坐标,此时所有网页均会返回 POSITION_UNAVAILABLE。
六、容易混淆的认知误区与辨析
在实际排查中,开发团队常常被一些看似合理的经验说法误导,需要针对这些场景做清晰的辨析:
误区一:“只要 App 原生层已经申请并通过了定位权限,WebView 里的网页就自然能定位”
辨析:这种说法在部分老旧的定制开发中成立,但在现代 Web 规范中不成立。手机操作系统的运行时权限是对宿主 App 进程的信任授权;而 WebView 内部是一个多源沙盒,W3C 规范要求必须对具体的网页域名(Origin)进行权限隔离。Android 的 WebChromeClient.onGeolocationPermissionsShowPrompt 正是这两套体系的转换桥梁。如果宿主 App 取得了系统权限,但没有在回调中显式通知内核,网页依然处于未授权状态。
误区二:“内嵌 WebView 属于 App 的内部组件,不需要像外网浏览器那样强制遵守 HTTPS 安全上下文”
辨析:这是非常严重的误解。现代系统 WebView(包括 Android System WebView 和 iOS WebKit)与手机自带的 Chrome/Safari 使用的是同一套底层渲染引擎与安全审查代码。内核在触发 navigator.geolocation 时,首先执行的是 W3C 标准的安全上下文判断,这是硬编码在内核代码中的逻辑,并不会因为网页处于内嵌环境而对 HTTP 协议网开一面。
误区三:“只要返回 TIMEOUT,就一定是手机硬件或搜星算法出了问题”
辨析:并非如此。很多时候 TIMEOUT 是由前端错误的参数搭配引发的。例如,在室内弱信号区域调用定位,前端设置了 enableHighAccuracy: true(强制要求 GPS 硬件搜星锁定),同时将 timeout 设置为苛刻的 2000 毫秒。GNSS 芯片在冷启动搜星时通常需要 5~15 秒才能完成历书解析,2 秒的限制必然导致系统在未获取到卫星数据前直接超时抛错。
七、工业级治理策略:Native JSBridge 替代方案
正是由于系统 WebView 自带的标准 W3C Geolocation API 存在国内网络定位不可达、Android 双重权限委托繁琐、室内冷启动慢等诸多不可控因素,国内主流大厂(如微信、支付宝、高德等 Hybrid 容器)在生产环境中普遍不再直接使用 navigator.geolocation,而是构建统一的原生定位 JSBridge 通道。
| 对比维度 | 标准 W3C Geolocation API | 原生 SDK 封装的 JSBridge |
|---|---|---|
| 定位成功率 | 国内 Android 设备室内故障率极高(缺少 Google NLP 支持) | 极高(集成高德/百度/腾讯定位 SDK,支持基站、Wi-Fi 与地磁辅助) |
| 首次定位耗时 | 冷启动通常在 5~15 秒,室内易超时 | 毫秒级(依托原生常驻缓存与蜂窝基站即时反查) |
| 权限可控性 | 依赖浏览器内核弹窗,UI 与业务割裂 | 由 App 原生统一接管,支持自定义权限引导弹窗与设置页跳转 |
| 坐标系支持 | 仅输出 WGS84 原始坐标,前端需自行纠偏 | 可直接由原生 SDK 输出 GCJ-02(火星坐标)或 BD-09 坐标 |
标准 JSBridge 定位实现模式示例:
// 前端封装统一定位工具类,支持 Native JSBridge 优先,降级到 W3C Geolocation
function getPreciseLocation() {
    return new Promise((resolve, reject) => {
        // 优先使用宿主 App 注入的 JSBridge 原生能力
        if (window.AppNativeBridge && window.AppNativeBridge.getLocation) {
            window.AppNativeBridge.getLocation({
                coordinateType: "GCJ02",
                timeout: 8000,
                onSuccess: (data) => {
                    resolve({
                        longitude: data.longitude,
                        latitude: data.latitude,
                        source: "native_sdk"
                    });
                },
                onFail: (err) => {
                    console.warn("Native 定位失败,尝试降级到 W3C 定位:", err);
                    fallbackW3C(resolve, reject);
                }
            });
        } else {
            // 降级使用 W3C 标准定位
            fallbackW3C(resolve, reject);
        }
    });
}

function fallbackW3C(resolve, reject) {
    if (!navigator.geolocation) {
        reject(new Error("当前环境不支持任何定位通道"));
        return;
    }
    navigator.geolocation.getCurrentPosition(
        (pos) => resolve({
            longitude: pos.coords.longitude,
            latitude: pos.coords.latitude,
            source: "w3c"
        }),
        (err) => reject(err),
        { enableHighAccuracy: false, timeout: 8000 }
    );
}
八、排查决策总结与速查清单
面对 WebView 中 JavaScript 调用定位失败的问题,按照自顶向下的故障矩阵能够迅速定位症结:
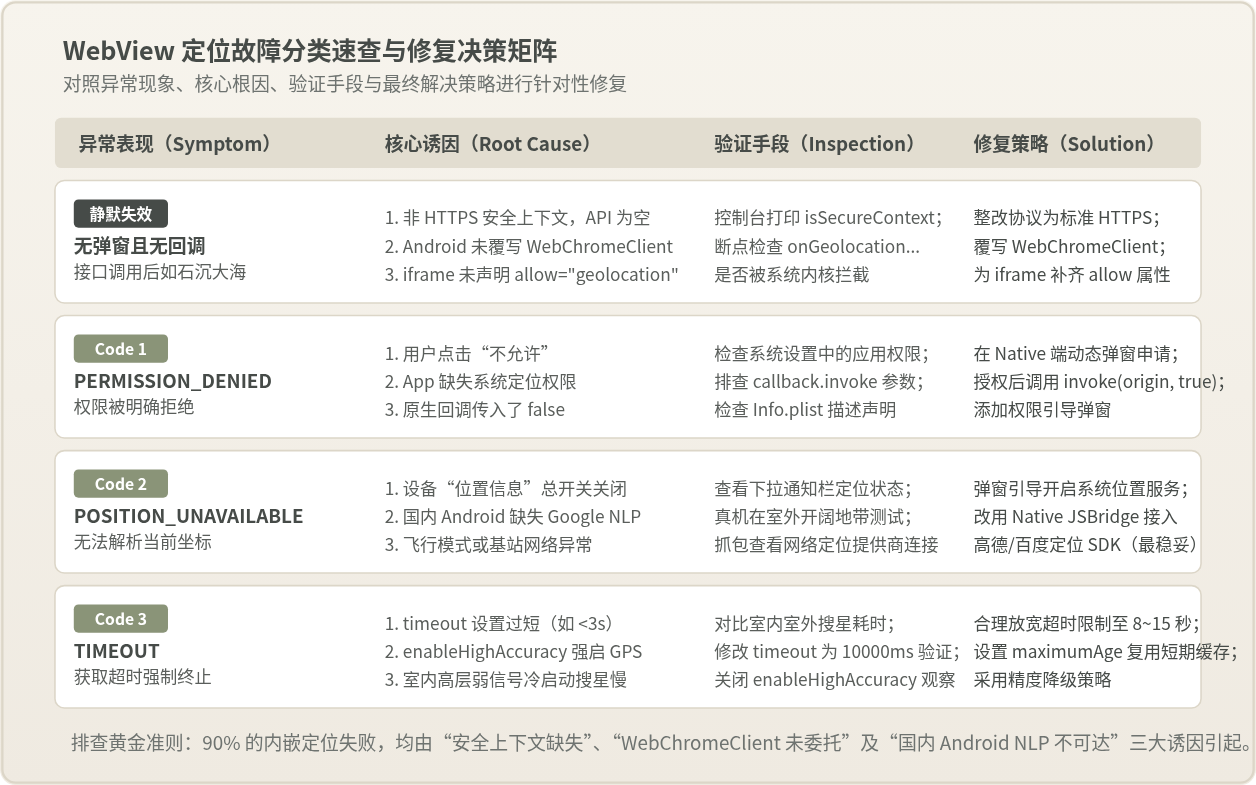
终极自查 Checklist
- 协议合规:确认当前加载 URL 是否为
https://格式,并在控制台验证window.isSecureContext === true。 - 错误分流:为
getCurrentPosition注册完整的错误捕获回调,打印出精确的error.code与error.message。 - Android 委托:检查是否继承并实现了
WebChromeClient.onGeolocationPermissionsShowPrompt,且在授权后正确调用了callback.invoke(origin, true, false)。 - 系统权限:检查 Android
ACCESS_FINE_LOCATION动态权限与 iOSNSLocationWhenInUseUsageDescription是否完备,确认手机设置中未对该 App 禁用位置服务。 - 网络与硬件:核实手机“定位服务”总开关已开启;若国内 Android 机型在室内报错,及时推进改用原生 SDK 的 JSBridge 治理方案。
DOM操作基础:怎么用JavaScript修改网页内容
2026-11-20 21:56:59
JS动态生成HTML时怎么正确插入换行
2026-11-20 21:41:39
JS兼容性处理:为什么特性检测优于浏览器嗅探
2026-11-20 21:24:00
JavaScript能直接读取用户本地文件吗?浏览器安全限制解析
2026-11-20 18:52:29
JS点击事件触发URL跳转失效的常见原因排查
2026-11-20 15:26:14