

JS点击事件触发URL跳转失效的常见原因排查
系统排查JavaScript点击事件触发URL跳转失效的常见原因,涵盖运行时异常中断、DOM时序与事件委托、表单与链接默认行为冲突、异步调用导致弹窗拦截、URL协议格式缺陷等五大场景及解决方案。
在前端页面交互中,通过 JavaScript 为按钮或链接绑定点击事件并触发 URL 跳转(例如修改 window.location.href 或调用 window.open())是日常开发中使用频率极高的操作。当点击后页面没有如期发生跳转时,根本原因通常并非浏览器内核故障,而是集中在以下关键环节:点击事件处理函数在前置逻辑中抛出未捕获的运行时异常导致调用栈熔断、目标元素存在表单提交或原生链接锚点等默认行为冲刷了页面、在异步网络回调中调用 window.open() 丢失了直接用户手势激活凭据而触发浏览器的安全弹窗拦截,或是目标 URL 缺失网络协议头被误解析为当前站点的相对路径。本文按照故障发生的真实排查顺序,系统剖析五类高发原因、现场复现特征及可落地的代码修复方案。
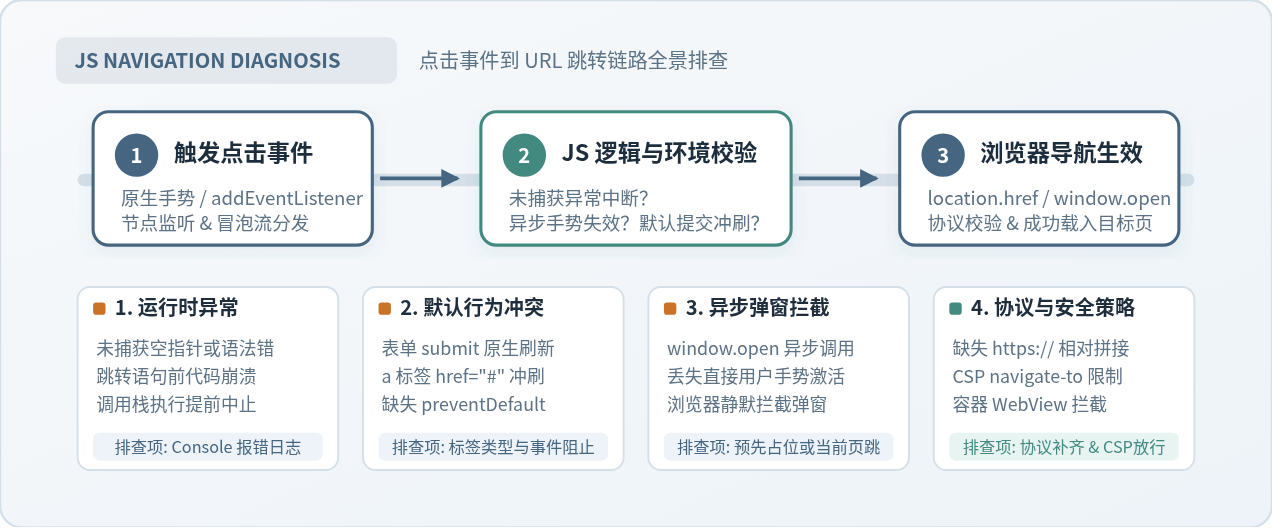
一、排查控制台报错:前置逻辑未捕获异常导致执行中断
当点击操作未产生任何跳转反应时,最高频的原因是代码执行流在抵达跳转代码之前发生崩溃。JavaScript 属于单线程执行模型,一旦某个同步语句在执行过程中抛出未处理的运行时错误(Runtime Exception),整个事件回调函数将立即停止向下执行。
1. 故障表现与定位特征
用户点击按钮后,浏览器没有任何反馈,页面依然停留在原处。打开开发者工具(按 F12),切换至 Console(控制台) 面板,可以看到明显的红色报错文本,常见错误类型包括:
Uncaught TypeError: Cannot read properties of undefined (reading '...'):访问了空对象属性。Uncaught ReferenceError: ... is not defined:引用了未声明的变量或拼写错误。
Preserve log(保留日志)。如果某些代码在崩溃的同时隐式触碰了页面轻度刷新,默认设置下控制台报错会被瞬间清空,勾选该选项可以保留历史调用栈。
2. 典型问题代码与修复方案
在许多实际场景中,跳转动作前需要进行参数收集、埋点上报或数据清洗。若前置数据结构缺失防护,跳转语句将永远无法执行:
// 错误写法:未做空值防护,一旦 userInfo 为 null,立即抛出 TypeError 中断执行
button.addEventListener('click', (e) => {
  const userRole = userInfo.profile.role; // 抛出异常:Cannot read properties of null
  sendAnalytics(userRole);

  // 下方跳转代码被阻断,永远无法执行
  window.location.href = '/dashboard';
});

// 正确写法:利用可选链 (?.) 或 try...catch 进行防御性隔离
button.addEventListener('click', (e) => {
  try {
    const userRole = userInfo?.profile?.role ?? 'guest';
    sendAnalytics(userRole);
  } catch (err) {
    console.error('前置上报逻辑发生异常,继续放行跳转:', err);
  }

  // 保证关键跳转不受前置次要逻辑影响
  window.location.assign('/dashboard');
});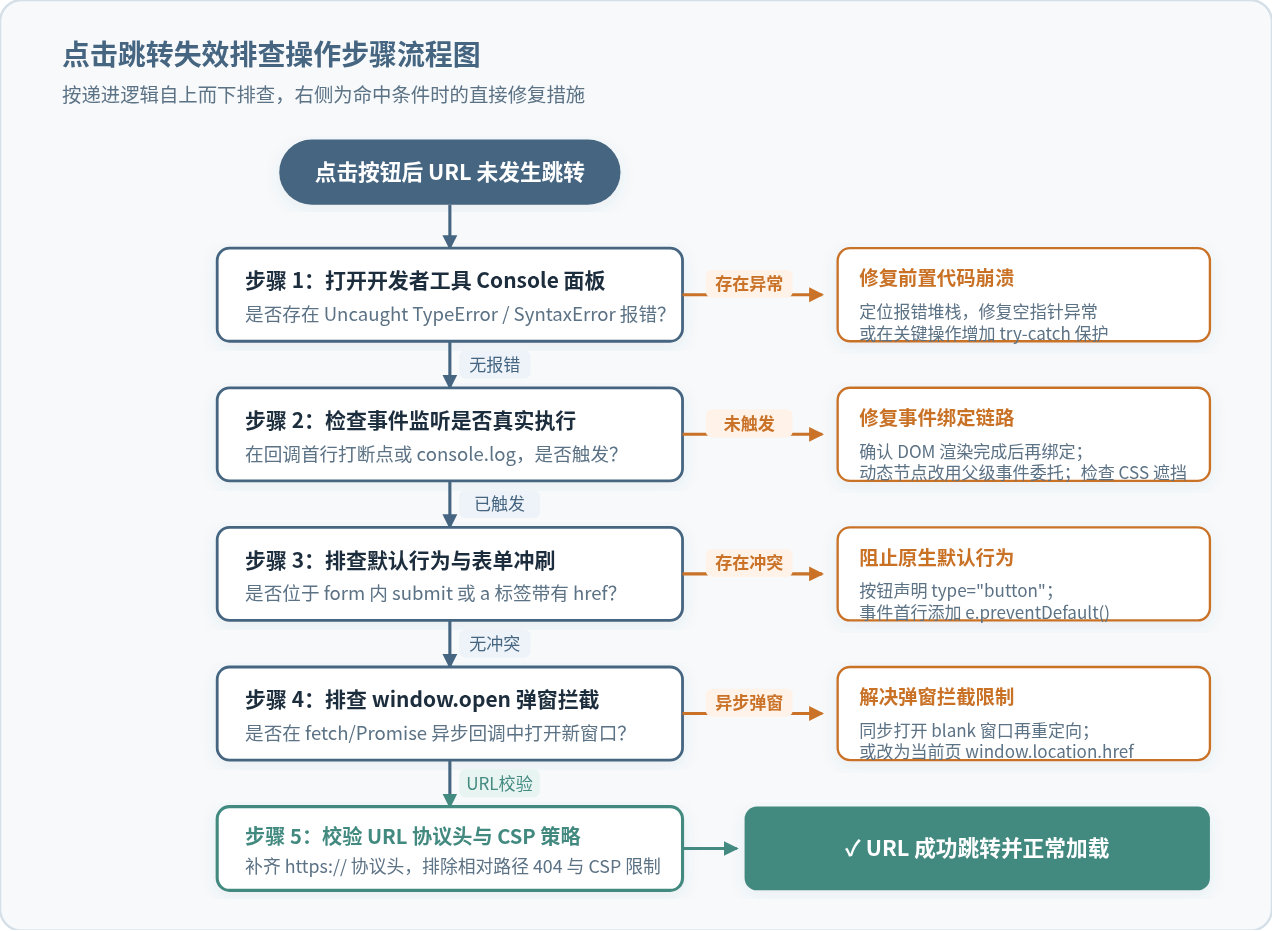
二、排查事件绑定链路:DOM生命周期与动态节点委托失效
如果控制台没有报错,但点击元素后没有任何反馈,说明该元素的点击事件根本没有被浏览器触发或正常捕获。
1. 绑定时机过早:获取到 null 元素
当脚本代码放在 HTML 文档的 <head> 中,且未添加 defer 属性或未监听 DOM 加载事件时,执行 document.querySelector('#jump-btn') 会直接返回 null。如果使用了安全链式调用(如 btn?.addEventListener(...)),绑定过程会静默跳过,不会在控制台产生任何报错,但元素后续点击完全失效。
验证方法:在事件绑定语句上方添加 console.log('Target element:', btn),确认输出的是合法的 DOM 节点而非 null。
2. 动态渲染节点未做事件委托
现代单页应用或异步渲染列表经常通过网络请求获取数据后,使用 innerHTML 或组件重绘动态向页面注入 DOM 元素。如果在数据尚未载入前便尝试对目标类名绑定事件,新生成的 DOM 节点并不会继承先前的监听器。
// 错误写法:只对当前已存在的静态节点绑定,后续动态新增的 .item-btn 无响应
document.querySelectorAll('.item-btn').forEach(btn => {
  btn.addEventListener('click', handleJump);
});

// 正确写法:利用事件冒泡机制在常驻父容器进行事件委托(Event Delegation)
const container = document.querySelector('#list-container');
container.addEventListener('click', (event) => {
  const targetBtn = event.target.closest('.item-btn');
  if (!targetBtn || !container.contains(targetBtn)) return;

  const targetUrl = targetBtn.dataset.url;
  if (targetUrl) {
    window.location.href = targetUrl;
  }
});
3. CSS 样式穿透或遮挡问题
在排查事件未触发时,还需要排查 CSS 样式层面的阻断。可以通过开发者工具的 Elements 面板右侧 Computed(计算样式) 确认两项关键属性:
pointer-events: none;:被显式设置为禁止鼠标事件交互,直接阻断点击穿透。z-index与透明浮层:按钮上方是否存在定位为fixed或absolute的透明蒙层,导致用户的物理点击落在了上层容器上。可以在控制台执行document.elementFromPoint(x, y)检查点击坐标究竟命中了哪个元素。
三、排查原生标签冲突:表单默认提交与链接默认行为冲刷
如果在点击发生时,页面出现了短暂的屏幕闪烁,地址栏 URL 发生微调(例如末尾多出 ?),但最终停留在当前页并没有跳向目标地址,说明遇到了原生 HTML 行为冲突。
1. 表单内部 button 默认 type 引起的同步重载
HTML 规范规定,在 <form> 标签内部声明的 <button> 元素,其未指定 type 属性时的默认值为 type="submit"。点击按钮时,浏览器会触发 Form 的原生提交机制,向当前 URL 或 action 地址发起同步 HTTP 请求并刷新整个页面。由于浏览器整页重载的优先级高于脚本发起的导航动作,赋值给 window.location.href 的跳转指令尚未完成建立连接,当前页面上下文已被整页销毁刷新。
<!-- 错误结构:未声明 type,默认作为 submit 按钮触发整页重载 -->
<form id="search-form">
  <input type="text" name="query" />
  <button id="go-btn">搜索并跳转</button>
</form>

<script>
document.querySelector('#go-btn').addEventListener('click', (e) => {
  // 原生 submit 提交冲刷导致下述跳转被丢弃
  window.location.href = 'https://example.com/result?q=' + input.value;
});
</script>

<!-- 正确修复:声明 type="button" 并在事件入口阻断默认行为 -->
<button type="button" id="go-btn">搜索并跳转</button>

<script>
document.querySelector('#go-btn').addEventListener('click', (e) => {
  e.preventDefault(); // 显式阻止任何原生默认提交行为
  window.location.assign('https://example.com/result?q=' + encodeURIComponent(input.value));
});
</script>
2. 原生超链接的 href 属性与锚点冲突
当点击对象为 <a href="#"> 时,点击事件发生时浏览器会默认触发锚点重置并将滚动条拉到页面顶部。若在事件回调中存在耗时计算或异步逻辑,锚点改变会先于 JS 逻辑更新地址栏。修复准则是在监听器首行执行 e.preventDefault(),彻底消除原生链接的行为干扰。
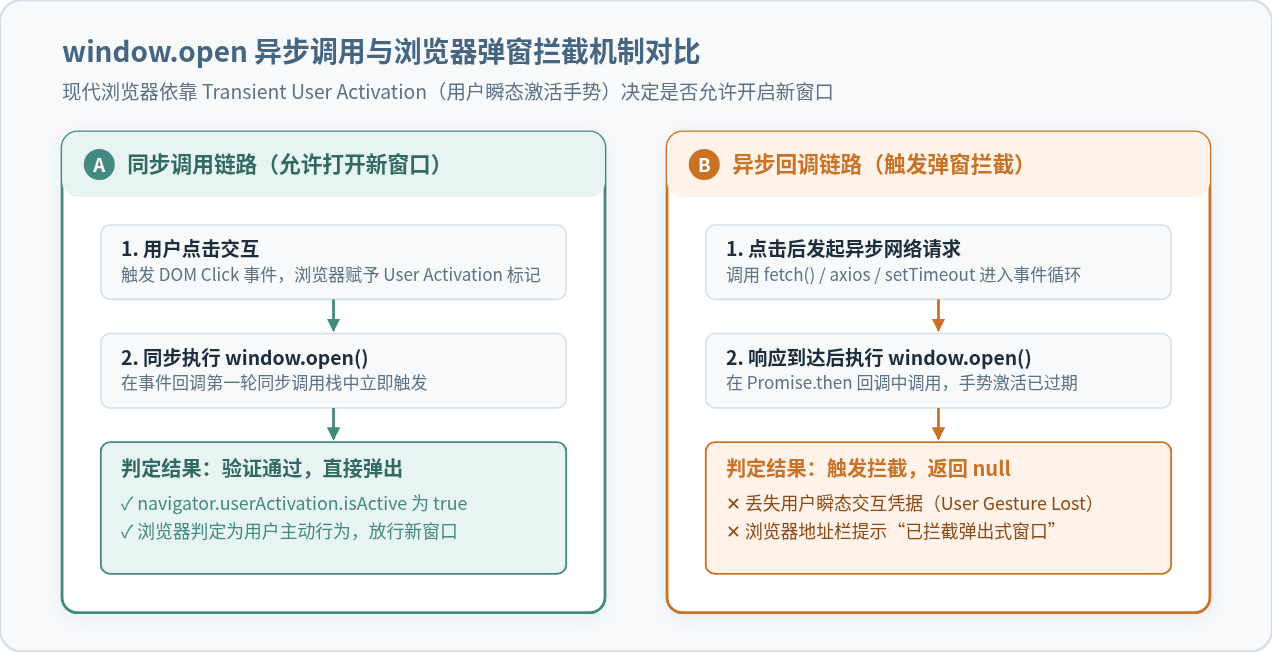
四、排查异步上下文丢失:window.open 触发浏览器弹窗拦截
许多业务场景需要“点击按钮后,先向后端请求接口换取带有权限的 URL,再在新标签页打开”。开发者往往习惯于在 fetch() 的响应回调中执行 window.open(data.url, '_blank'),然而在 Chrome、Safari、Edge 等主流浏览器中,该调用会被判定为未授权弹窗直接屏蔽。
1. 瞬态用户激活(Transient User Activation)机制
现代浏览器基于安全考量,引入了“用户手势上下文”验证。只有在由用户真实物理行为(点击、键盘敲击)直接触发的**第一轮同步执行栈中**,调用 window.open() 才会得到浏览器信任。一旦调用了 fetch()、axios 或 setTimeout,当前线程进入异步事件循环,当网络数据返回并执行 .then() 回调时,原有的用户手势激活凭据早已超时失效(navigator.userActivation.isActive === false)。浏览器认为这是非用户直接意愿的静默弹窗,直接进行拦截并返回 null。
2. 两种标准修复方案对比
| 处理策略 | 适用场景 | 实现核心原理 | 优缺点分析 |
|---|---|---|---|
| 同步预占空白窗口 | 必须使用新标签页打开目标页面 | 在用户点击第一轮同步栈执行 const tab = window.open('about:blank', '_blank'),接口返回后再赋值 tab.location.href = url |
彻底规避弹窗拦截;若接口严重超时或失败,需显式调用 tab.close()。 |
| 当前窗口直接导航 | 无需强行保留当前原页面 | 在接口回调中直接使用 window.location.assign(url) 进行同页重定向 |
无任何弹窗拦截限制,兼容性高,移动端体验更佳。 |
// 方案一实现:同步预开占位窗口,异步换取地址后重定向
btn.addEventListener('click', (e) => {
  e.preventDefault();

  // 1. 在同步用户交互上下文中预先开启空白窗口
  const newWindow = window.open('about:blank', '_blank');

  fetch('/api/generate-link', { method: 'POST' })
    .then(res => res.json())
    .then(data => {
      if (data?.targetUrl && newWindow) {
        // 2. 数据获取完毕,更新该窗口地址
        newWindow.location.href = data.targetUrl;
      } else {
        newWindow?.close();
      }
    })
    .catch(err => {
      console.error('换取链接失败,关闭占位窗口:', err);
      newWindow?.close();
    });
});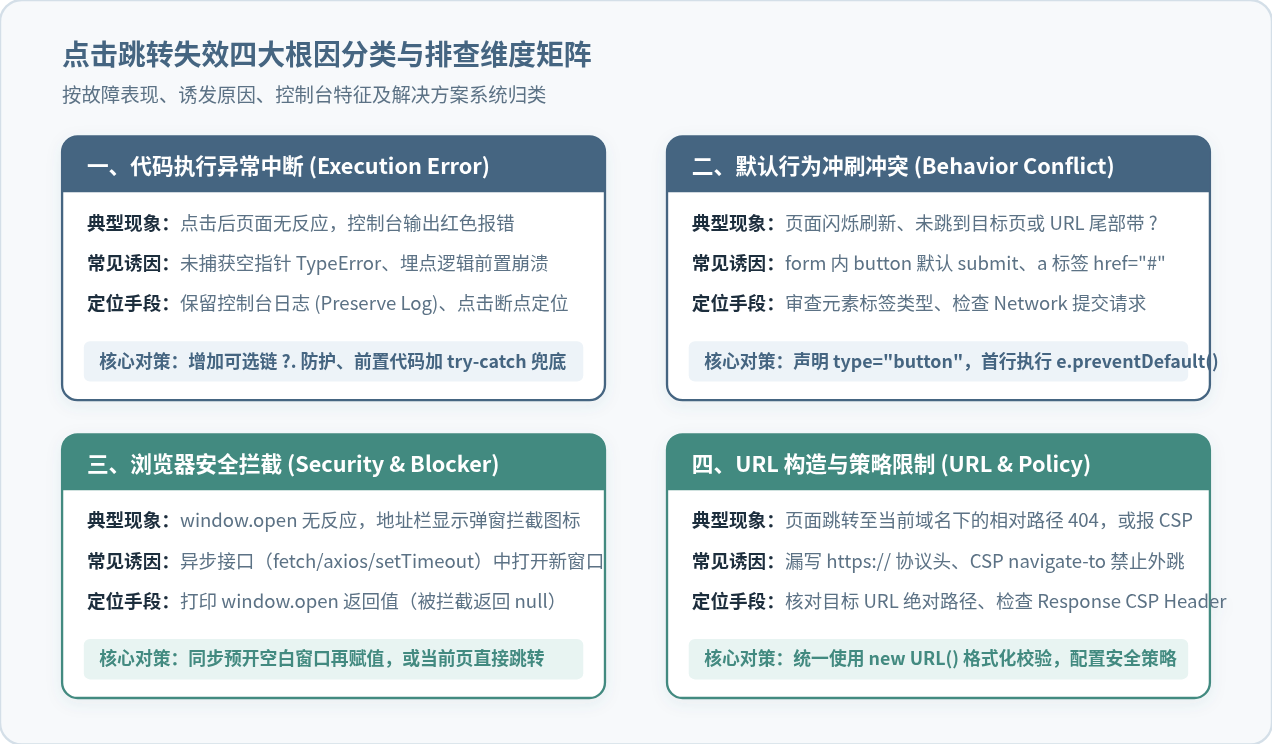
五、排查 URL 构造缺陷与安全策略限制
当确认事件已触发、代码无报错、也没有遇到弹窗拦截时,若仍然未能到达预期目标网页,通常属于 URL 格式构造错误或浏览器安全策略(CSP)阻拦。
1. 缺失协议前缀导致的相对路径 404 错误
在配置外部网站跳转时,新手容易写出 window.location.href = "www.example.com"。在标准 URL 规范中,没有指定传输协议(如 http://、https://)的字符串会被统一当成相对路径解析。若当前站点位于 https://myweb.com/page,该代码执行后会被自动补齐为 https://myweb.com/page/www.example.com,造成严重的 404 页面丢失。
修复原则:外部跳转地址必须带有明确协议头 https://,或者采用协议相对前缀 //www.example.com。
2. 内容安全策略(CSP)的 navigate-to 限制
在金融、政企等安全等级较高的前端项目中,服务端响应头或 HTML <meta> 标签常注入了 CSP(Content Security Policy)安全策略。如果 CSP 策略中设置了 navigate-to 'self',浏览器在检测到底层代码试图跳转向外部第三方未受信任的域名时,会直接抛出策略违规异常并拒绝页面跳转:
Refused to navigate to 'https://external-domain.com' because it violates the following Content Security Policy directive: "navigate-to 'self'".排查与解决:在 Network(网络)面板查看首个 HTML 请求的响应标头中的 Content-Security-Policy,若存在 navigate-to 或 form-action 限制,需协同后端将目标跳转域名纳入白名单配置中。
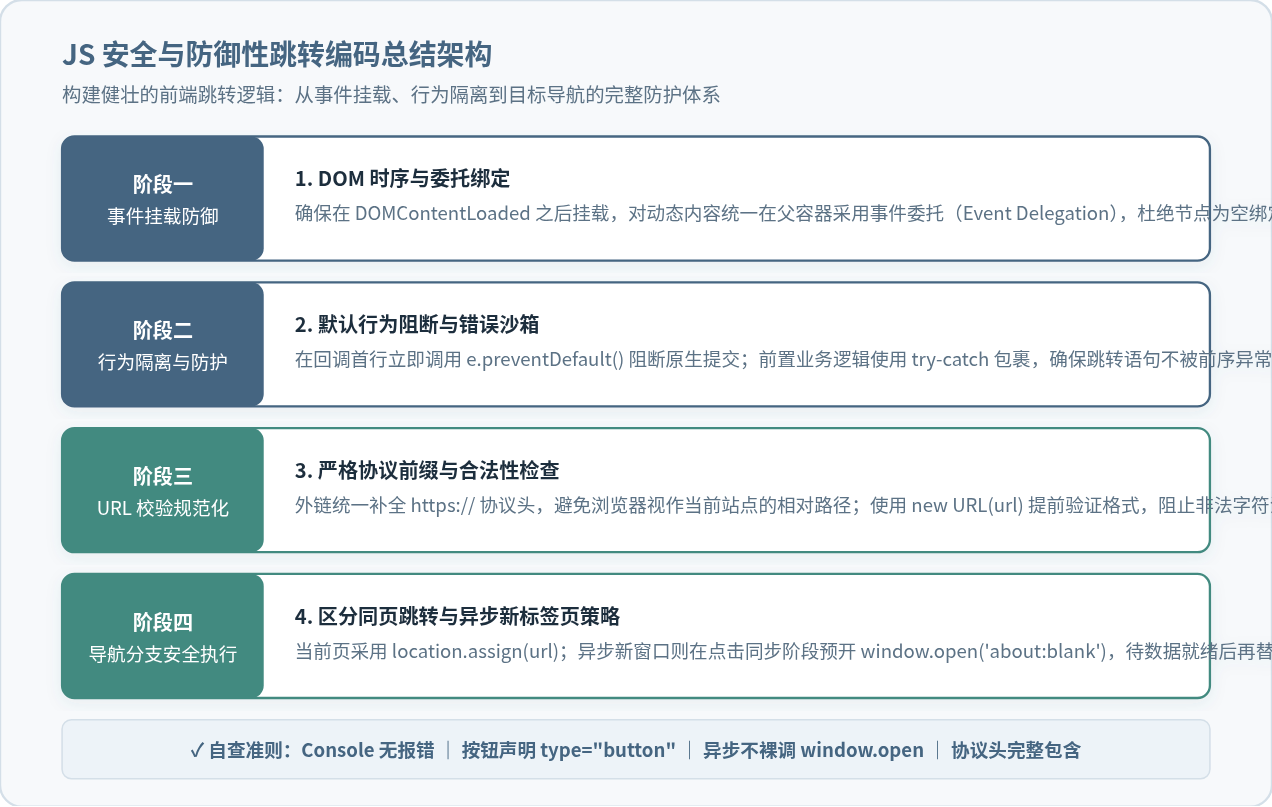
六、系统化解决方案:工业级防御性跳转函数封装
为避免在项目的不同业务模块中重复出现上述各类问题,推荐将页面跳转逻辑统一抽离为一个高内聚、具备全面容错能力的通用导航工具函数 safeNavigate:
/**
 * 工业级安全页面跳转函数
 * @param {string} rawUrl - 目标 URL
 * @param {Object} options - 跳转配置项
 * @param {boolean} options.newTab - 是否开启新标签页
 * @param {Event} options.event - 原生事件对象(用于自动阻断默认行为)
 */
function safeNavigate(rawUrl, options = {}) {
  const { newTab = false, event = null } = options;

  // 1. 阻断任何可能存在的表单原生提交或链接默认行为
  if (event && typeof event.preventDefault === 'function') {
    event.preventDefault();
  }

  if (!rawUrl || typeof rawUrl !== 'string') {
    console.warn('[safeNavigate] 无效的目标 URL 参数:', rawUrl);
    return;
  }

  // 2. 格式化并补全协议头,规避相对路径错误
  let finalUrl = rawUrl.trim();
  if (!/^(https?:|\/\/|\/)\/i.test(finalUrl)) {
    finalUrl = 'https://' + finalUrl;
  }

  // 3. URL 合法性解析校验
  try {
    new URL(finalUrl, window.location.origin);
  } catch (err) {
    console.error('[safeNavigate] URL 解析失败:', err);
    return;
  }

  // 4. 分支执行跳转策略
  if (newTab) {
    const win = window.open(finalUrl, '_blank', 'noopener,noreferrer');
    if (!win || win.closed || typeof win.closed === 'undefined') {
      console.warn('[safeNavigate] 检测到弹窗被浏览器拦截,降级为当前窗口打开');
      window.location.assign(finalUrl);
    }
  } else {
    window.location.assign(finalUrl);
  }
}
如何验证问题已彻底解决
在完成代码调整后,建议通过以下四项标准进行回归验收测试:
- 全浏览器控制台校验:在 Chrome、Safari 及 Edge 下打开控制台并勾选 Preserve log,多次快速点击按钮,确认无任何红色报错产生。
- 元素属性规范审计:确认所有处于
<form>内的辅助按钮均已显式声明type="button"。 - 网络与重定向状态核对:在 Network 面板中监控跳转发起的瞬间,能够看到 301/302 重定向或正常返回目标页面的 200 HTML 报文,无被丢弃((cancelled))状态。
- 地址栏拦截图标检查:在开启新标签页功能时,确认浏览器地址栏未出现弹出式窗口拦截警示图标,目标页面正常平滑展现。
排查前端点击跳转失效的问题,本质上是一场对代码执行流完整性的梳理。只要从“运行时异常中断、原生默认行为冲刷、异步手势凭据失效、URL 格式与安全策略”四个维度按部就班地进行排查与修复,就能确保点击跳转在各类复杂环境中始终稳定生效。
JS使用classList.remove删除元素class的方法
2026-11-20 14:43:33
结合Intersection Observer实现视口内触发JS数字滚动
2026-11-20 11:56:43
Vue/React中直接用JS给input赋值无效的原因及解决
2026-11-20 10:45:21
JS alert 阻塞主线程对代码执行顺序的影响
2026-11-20 09:52:23
JS批量删除指定class或属性的HTML元素
2026-11-19 23:41:53







