JS复制功能失败?排查HTTPS限制与用户交互触发问题
深入排查网页JavaScript复制功能失效的两个核心根源:HTTPS安全上下文限制(navigator.clipboard为undefined)与用户交互触发凭据过期(NotAllowedError),并提供系统的排查诊断决策树与高可用双层降级方案。
一、故障快速定界:从报错表现识别根因
当用户点击页面的复制按钮毫无反应时,第一步始终是在浏览器开发者工具(F12)的 Console 控制台中查看输出。现代浏览器的报错信息能够极为精准地指导排查方向,其典型故障主要分为以下三类:
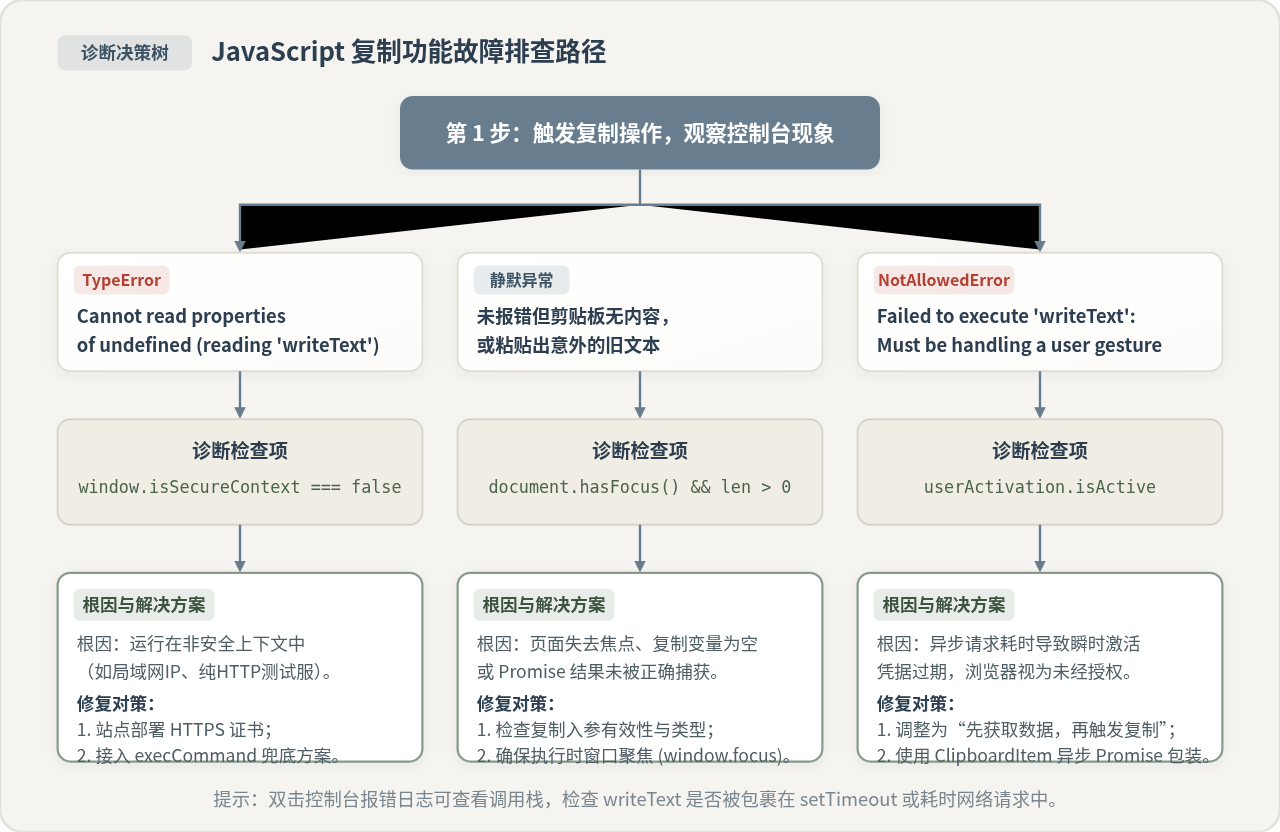
1. 报错:TypeError: Cannot read properties of undefined (reading 'writeText')
现象直击:代码执行 navigator.clipboard.writeText(...) 时,浏览器提示无法在 undefined 上读取 writeText。
排查依据:在控制台直接输入 window.isSecureContext。如果返回 false,或者直接打印 navigator.clipboard 发现其值为 undefined,即可确认 100% 是由于环境未满足安全上下文限制所致。常见于通过局域网 IP(如 http://192.168.1.120:8080)访问、内网未配置 SSL 证书的 HTTP 测试站点,或被嵌入在未授权权限策略的 <iframe> 中。
2. 报错:DOMException: NotAllowedError: Failed to execute 'writeText' on 'Clipboard'
现象直击:navigator.clipboard 对象存在,但执行 writeText 返回的 Promise 状态为 rejected,报错提示 “Must be handling a user gesture to use custom clipboard” 或 “Document is not focused”。
排查依据:检查你的复制逻辑调用栈中是否存在异步网络请求(如 await fetch(...) 或 axios.get(...))、setTimeout 定时器,或是等待了过长的微任务链。只要在用户点击手势和真正的复制操作之间插入了耗时的异步操作,浏览器的用户瞬时激活态(Transient Activation)就会过期,从而拦截写入权限。
3. 静默失效:无报错但剪贴板为空或内容未更新
现象直击:代码没有抛出任何未捕获异常,但粘贴板里的内容依然是之前复制的内容,或者变为空白。
排查依据:首先检查传递给复制函数的参数是否有效(非空字符串);其次在控制台打印 document.hasFocus(),排查在点击瞬间是否有弹窗、新标签页打开等操作导致当前窗口失焦;最后检查是否在 try...catch 中吞掉了 Promise 异常而未在控制台输出。
二、深度剖析一:安全上下文(HTTPS)限制机制
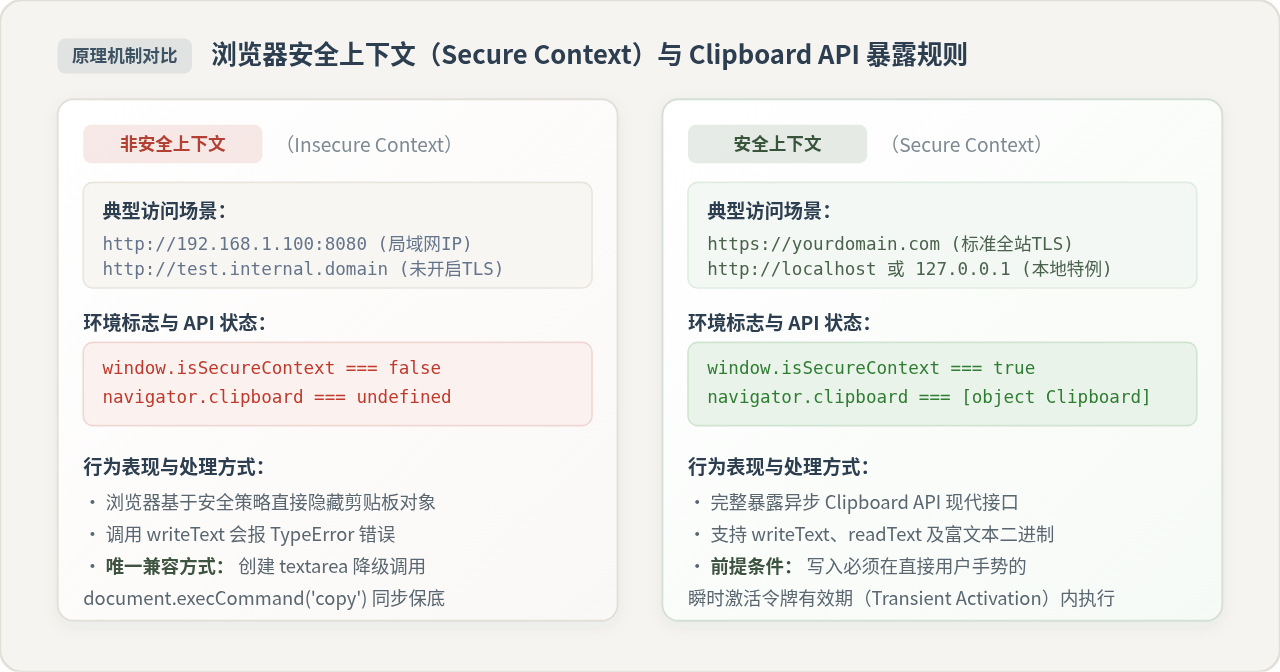
剪贴板作为操作系统的敏感资源,既包含用户的个人隐私(如验证码、密码、私聊记录),也可能成为跨站脚本攻击的跳板。为了防止第三方通过中间人攻击(MITM)注入脚本窃取或篡改剪贴板内容,W3C 规范明确规定:现代异步 Clipboard API(包含 writeText、readText、write 等)只能在安全上下文(Secure Context)中向全局对象暴露。
1. 什么是安全上下文?
根据规范,只有满足以下任一条件的页面,浏览器才会将其判定为安全上下文(即 window.isSecureContext === true):
- 通过 HTTPS 协议加载的页面(如
https://example.com); - 通过 本地回环地址 加载的资源,主要包括
http://localhost、http://127.0.0.1以及 IPv6 对应的http://[::1]; - 本地文件协议
file:///(部分浏览器受同源策略限制,功能仍可能受限)。
很多前端工程师在本地通过 http://localhost:3000 开发时,复制功能一切正常;但当把项目部署到局域网,在手机或测试机上输入 http://192.168.x.x:3000 进行联调时,复制功能突然失效报错。这是因为 192.168.x.x 虽然属于内网私有 IP,但它并不属于本地回环地址,在纯 HTTP 协议下会被浏览器判定为非安全上下文,navigator.clipboard 会直接变为 undefined。
2. 两种主流技术方案的差异对比
在处理剪贴板需求时,业界通常存在现代 API 与旧版降级方案的对比:
| 对比维度 | 现代 Clipboard API (navigator.clipboard) |
传统 DOM 方案 (document.execCommand('copy')) |
|---|---|---|
| 运行环境要求 | 必须为安全上下文(HTTPS / localhost) | 全环境兼容(HTTP / 局域网 IP / HTTPS 均可) |
| API 执行模式 | 异步 Promise,性能高,不阻碍主线程渲染 | 同步阻塞调用,执行期间阻断脚本 |
| DOM 依赖 | 无任何 DOM 依赖,纯 JavaScript 对象调用 | 必须依赖真实的 DOM 节点(选中文本域并聚焦) |
| 规范状态 | W3C 推荐标准,各大现代浏览器长期维护 | 已在 Web 标准中被标记为 Deprecated(废弃但长期保留) |
差异的核心在于:现代 API 提供了优秀的异步体验与严格的安全保护,但在未配置证书的局域网或内网旧系统上会完全缺席;而 document.execCommand('copy') 虽已废弃,却能在非安全上下文中作为坚不可摧的“安全气囊”。
三、深度剖析二:用户交互激活态(Transient User Activation)
即便页面已经全量部署了 HTTPS,开发者依然经常收到用户的故障反馈。究其原因,是因为现代浏览器不允许脚本在未经用户知情同意的情况下任意修改剪贴板。
1. 什么是瞬时用户激活(Transient User Activation)?
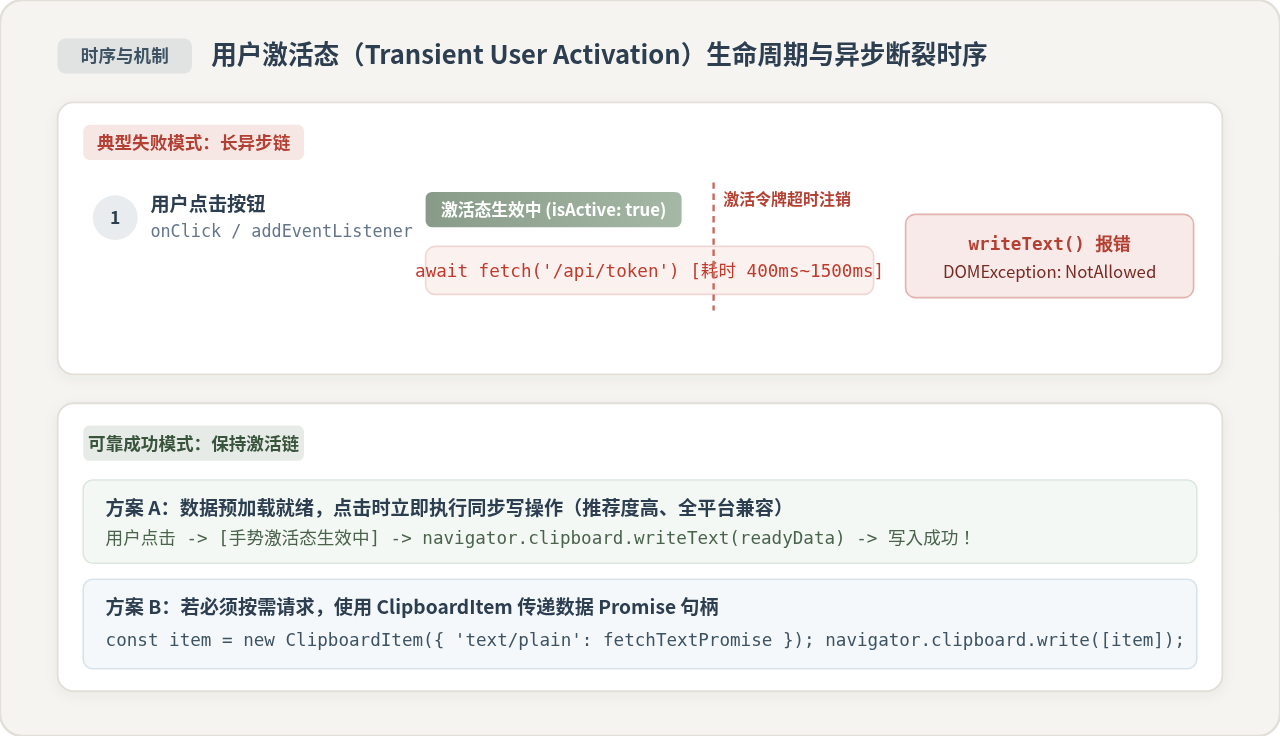
当用户在页面上产生直接物理交互行为(如鼠标点击 click、触摸松开 touchend、键盘按下 keydown)时,浏览器引擎会给当前的执行上下文发放一个瞬时激活令牌(Transient Activation Token)。在 Chrome 等现代浏览器中,可以通过只读属性 navigator.userActivation.isActive 查询到当前是否处于激活状态。
只要处于激活有效期内,调用 navigator.clipboard.writeText(...) 即可顺利获得权限;一旦离开激活有效期,调用操作将被拒绝并抛出 NotAllowedError。
2. 异步请求导致激活态断裂的典型场景
在实际业务开发中,开发者经常写出如下结构的逻辑:
// ❌ 常见典型错误:在异步请求后调用复制
copyButton.addEventListener('click', async () => {
  // 1. 用户点击触发,瞬时激活令牌生成 (isActive === true)

  // 2. 发起耗时网络请求(网络传输、服务端处理耗时 500ms ~ 2000ms)
  const res = await fetch('/api/get-share-token');
  const data = await res.json();

  // 3. 网络响应返回,微任务恢复执行,但此时激活令牌已超时注销!(isActive === false)
  // 浏览器安全策略判定为非直接手势,直接抛出异常:
  // DOMException: NotAllowedError: Failed to execute 'writeText' on 'Clipboard'
  await navigator.clipboard.writeText(data.shareUrl);
});
3. 解决异步手势断裂的两种工程方案
针对需要先请求后端接口再复制内容的需求,工程上有两种解决路线,其适用场景与影响各不相同:
-
方案一:业务前置(先取数据,后触发复制)—— 全平台推荐
在进入复制页面或打开模态框时,提前将待分享的链接或口令请求到前端内存中。当用户点击“复制”按钮时,数据已经就绪,事件处理函数内部无需任何await,直接同步调用writeText(cachedData)。这种方式 100% 处于手势激活期内,且响应速度最快,用户体验极佳。 -
方案二:使用
ClipboardItem传递 Promise 句柄(Safari 与新版 Chromium 支持)
如果不便提前请求数据,可以在点击事件发生的同步上下文中,立即构造一个ClipboardItem,并将其值绑定为一个返回数据字符串的 Promise,最后调用navigator.clipboard.write([item])。
// 方案二代码示例:利用 ClipboardItem 将 Promise 传递给浏览器底座
copyButton.addEventListener('click', () => {
  // 在手势触发的同步上下文中创建异步解析对象
  const textPromise = fetch('/api/get-share-token')
    .then(res => res.json())
    .then(data => new Blob([data.shareUrl], { type: 'text/plain' }));

  // 将包含 Promise 的 ClipboardItem 立即交给剪贴板调度
  const item = new ClipboardItem({ 'text/plain': textPromise });
  navigator.clipboard.write([item]).then(() => {
    showToast('复制成功');
  }).catch(err => {
    showToast('复制失败:' + err.message);
  });
});
ClipboardItem 传入 Promise 的能力在 Safari(WebKit)中得到原生支持且表现优秀,Chromium 体系(Chrome 100+)也已支持,但在部分低版本移动端浏览器或特定 Android 内核中兼容性参差不齐。因此,在大多数生产级项目中,首选“数据前置就绪”架构;若接口无法前置,则需配合降级逻辑使用。
四、生产级健壮方案:高可用通用复制函数封装
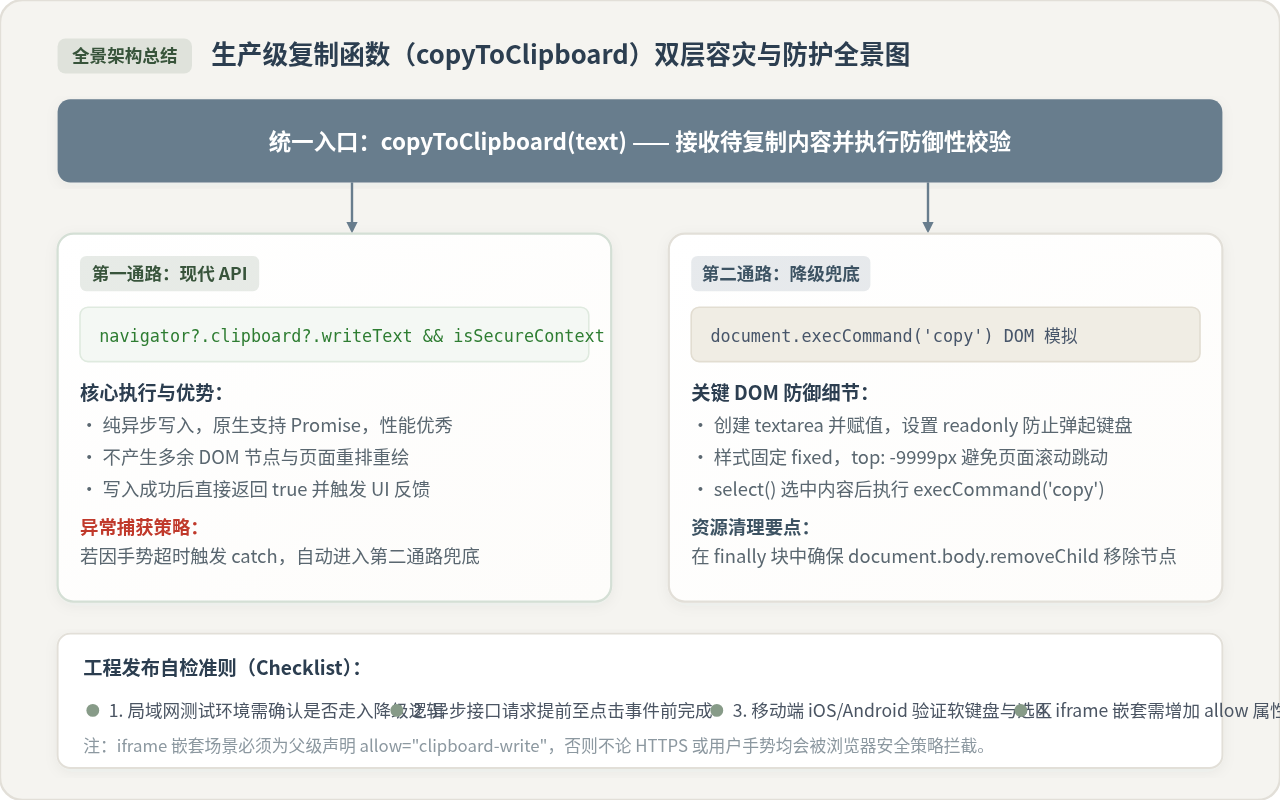
要在生产环境中同时抵御 HTTPS 缺失(局域网测试)、低版本浏览器兼容以及手势异步失效等问题,最可靠的方式是实现一个双通路自动降级复制函数。
完整生产级代码实现
以下函数支持直接传入普通字符串,优先走安全且高性能的现代 Clipboard API;若环境不支持或调用异常,自动无缝降级到经过防御性加固的 document.execCommand('copy') 逻辑:
/**
 * 健壮的剪贴板复制函数(支持双层降级与移动端防御)
 * @param {string} text - 待复制的文本内容
 * @returns {Promise<boolean>} - 返回是否复制成功
 */
async function copyToClipboard(text) {
  // 防御性校验:处理非字符串或空值
  if (typeof text !== 'string') {
    text = String(text ?? '');
  }
  if (!text) {
    console.warn('[Clipboard] 复制内容为空');
    return false;
  }

  // 第一通路:优先尝试现代异步 Clipboard API(需在安全上下文且存在该接口)
  if (window.isSecureContext && navigator.clipboard && typeof navigator.clipboard.writeText === 'function') {
    try {
      await navigator.clipboard.writeText(text);
      return true;
    } catch (error) {
      // 若出现 NotAllowedError(手势过期或权限受阻),捕获后无缝走入备用兜底逻辑
      console.warn('[Clipboard] 现代 API 写入失败,准备尝试 DOM 降级兜底:', error);
    }
  }

  // 第二通路:DOM 模拟降级兜底方案(基于 document.execCommand)
  return fallbackCopyText(text);
}

/**
 * 基于隐藏 textarea 的兼容复制方案
 * @param {string} text
 * @returns {boolean}
 */
function fallbackCopyText(text) {
  let textArea = null;
  try {
    textArea = document.createElement('textarea');
    textArea.value = text;

    // 关键样式防御:
    // 1. 设置 readonly 阻止移动端(iOS/Android)调起软键盘
    textArea.setAttribute('readonly', '');

    // 2. 移除边框、轮廓与背景
    textArea.style.border = 'none';
    textArea.style.outline = 'none';
    textArea.style.boxShadow = 'none';
    textArea.style.background = 'transparent';

    // 3. 将元素固定在绝对视口外,防止页面被滚动到底部或跳动
    textArea.style.position = 'fixed';
    textArea.style.top = '-9999px';
    textArea.style.left = '-9999px';

    document.body.appendChild(textArea);

    // 选中文本内容(兼顾 iOS 的选区兼容)
    if (navigator.userAgent.match(/ipad|ipod|iphone/i)) {
      const range = document.createRange();
      range.selectNodeContents(textArea);
      const selection = window.getSelection();
      selection.removeAllRanges();
      selection.addRange(range);
      textArea.setSelectionRange(0, 999999);
    } else {
      textArea.focus();
      textArea.select();
    }

    // 执行复制指令
    const success = document.execCommand('copy');
    return success;
  } catch (err) {
    console.error('[Clipboard] DOM 降级复制执行失败:', err);
    return false;
  } finally {
    // 确保清理 DOM 节点,防止内存泄露
    if (textArea && textArea.parentNode) {
      textArea.parentNode.removeChild(textArea);
    }
  }
}
关键 DOM 防御细节说明
在实现 fallbackCopyText 时,有三个极易引起用户体验崩塌的细节需要格外注意:
-
避免页面视口跳动:如果仅使用普通的隐藏输入框,当执行
textArea.focus()时,浏览器会自动将页面视口滚动到该输入框所在的位置。使用position: fixed; top: -9999px; left: -9999px;可以彻底消除页面跳动的隐患。 -
防止移动端键盘弹出:在手机端,任何聚焦到输入框的操作都可能触发系统虚拟键盘的弹起并挤压布局。添加
textArea.setAttribute('readonly', '')既允许文本选中,又能阻止软键盘调起。 -
finally 垃圾回收:无论
document.execCommand成功还是抛出错误,都必须在finally块中将动态挂载的元素从document.body中移除,避免反复点击产生多余节点。
五、上线验证与边界测试清单
在完成代码改造后,建议按照以下清单完成各环境的自测验证,确保功能彻底稳定:
-
本地与局域网对照测试:在开发机上分别使用
http://localhost:端口与http://192.168.x.x:端口打开页面。前者应走通现代 Clipboard API 通路,后者应平滑降级到 fallback 逻辑且成功复制。 - 移动端真机焦点测试:使用 iOS Safari 和 Android Chrome 访问测试页面,点击复制按钮,观察是否出现界面闪烁、软键盘弹起或视口位移。
-
iframe 嵌套权限验证:如果复制组件被嵌入在第三方微前端或
<iframe>中,父级页面必须在 iframe 标签显式增加属性:<iframe src="..." allow="clipboard-write"></iframe>,否则任何写入尝试都会被浏览器直接拒绝。 - 弱网与接口错误测试:模拟网络延迟(Fast 3G / Slow 3G),验证数据提前加载机制是否正常运转,防止出现用户多次重复狂点导致的逻辑混乱。
优化JS滑动验证动画帧率:提升拖拽平滑度与响应速度
2026-11-18 13:57:43
浏览器JavaScript脚本安全性风险:怎么识别恶意脚本与保护隐私
2026-11-18 12:17:11
JavaScript同步执行原理:单线程模型与代码阻塞机制
2026-11-17 11:48:25
JS微信登录自定义按钮样式与交互优化
2026-11-16 13:42:22
JavaScript框架库漏洞在面试里常怎么考
2026-11-08 17:54:49