WKWebView中JS调用OC的标准实现:WKScriptMessageHandler详解
深入解析WKWebView中JavaScript调用Objective-C的官方标准实现协议WKScriptMessageHandler,包含底层架构通信原理、标准接入步骤、内存循环引用成因与WeakProxy解决方案、数据类型映射及生产级安全实践。
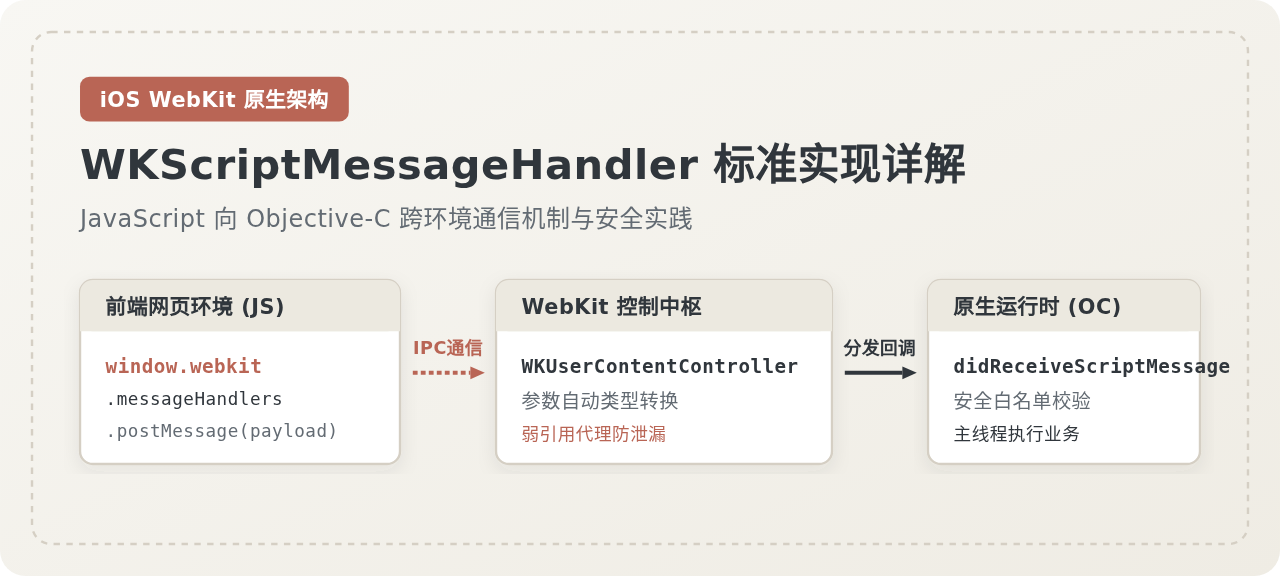
WKScriptMessageHandler 是苹果官方提供的原生跨环境通信标准协议。通过该协议,前端网页只需执行 window.webkit.messageHandlers.<name>.postMessage(...),即可将消息与结构化参数直接投递至宿主原生层,无需依赖传统的 URL Scheme 拦截劫持或额外的第三方库。本文将从底层通信机制、完整对接流程、内存泄漏防范(WeakProxy)到生产环境容错,系统阐述其工业级标准实践。
一、核心通信架构与进程隔离机制
理解 WKScriptMessageHandler 的运作原理,首先需要明确 WKWebView 的多进程运行架构。在早期的 UIWebView 中,JavaScript 引擎与主应用共享同一个进程,开发者可以通过获取 JSContext 注入原生对象。而在现代 WebKit 框架中,网页运行在独立的沙盒渲染进程(WebProcess)中,与运行宿主 App 逻辑的 UIProcess 在物理内存层面完全隔离。
正因为这种多进程隔离,原生应用无法直接获取网页环境中的全局变量或函数句柄,任何跨环境交互都必须经由进程间通信(XPC/IPC)机制实现。WKScriptMessageHandler 正是 WebKit 官方为跨越这道进程鸿沟而构建的安全标准化桥梁。
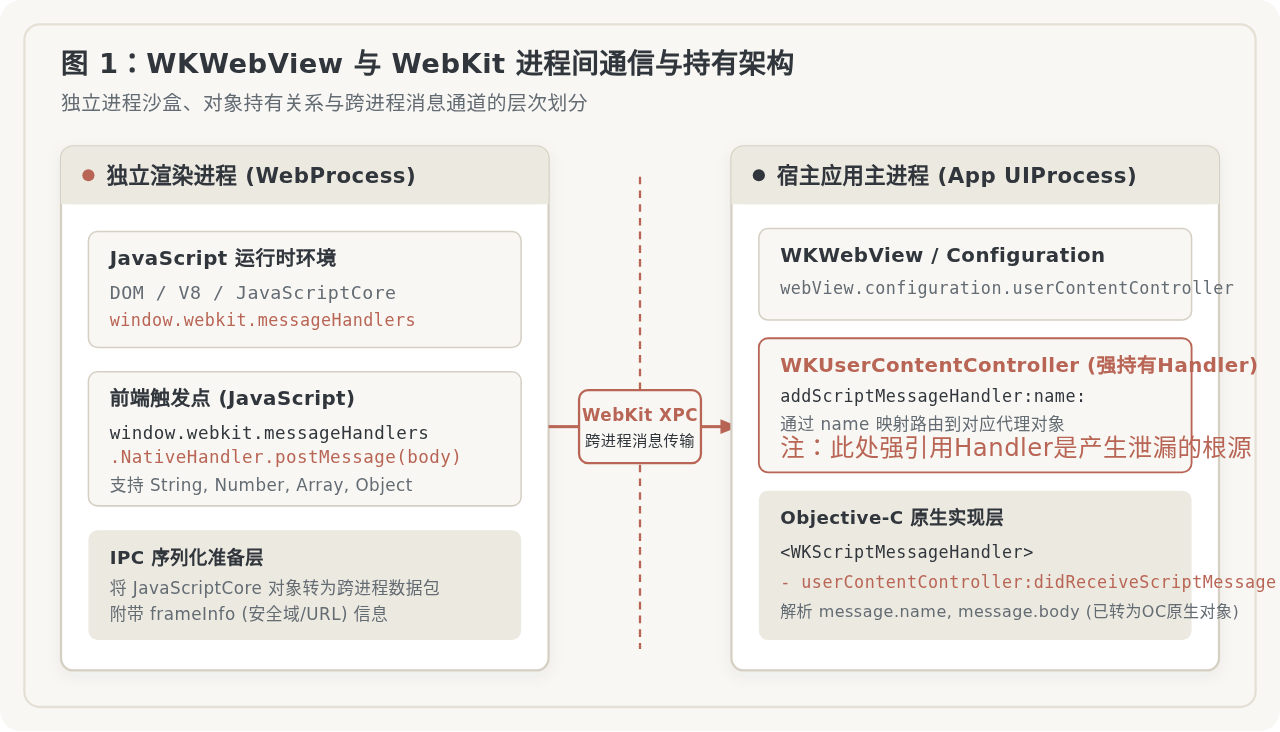
在整个架构链路中,各个核心组件扮演着明确的职责分工:
- WKWebViewConfiguration:视图的全局初始化配置容器,管理网页偏好设置与脚本控制器。
- WKUserContentController:内容交互中枢,负责注册/注销消息通道(MessageHandler)以及注入用户脚本(UserScript)。
- WKScriptMessageHandler:原生代理协议,仅声明了一个核心回调方法
userContentController:didReceiveScriptMessage:,原生宿主在此处拦截并消费前端派发的消息。 - window.webkit.messageHandlers:由 WebKit 内核在前端 JavaScript 全局作用域中自动生成的命名空间。当原生通过
addScriptMessageHandler:name:注册了指定的name后,该命名空间下便会动态绑定对应的中介对象,提供postMessage方法。
二、标准四步实现:从原生配置到前端调用
规范实现 WKScriptMessageHandler 需要遵循严格的四步生命周期:原生注册通道、代理方法实现、前端派发数据、参数安全校验。
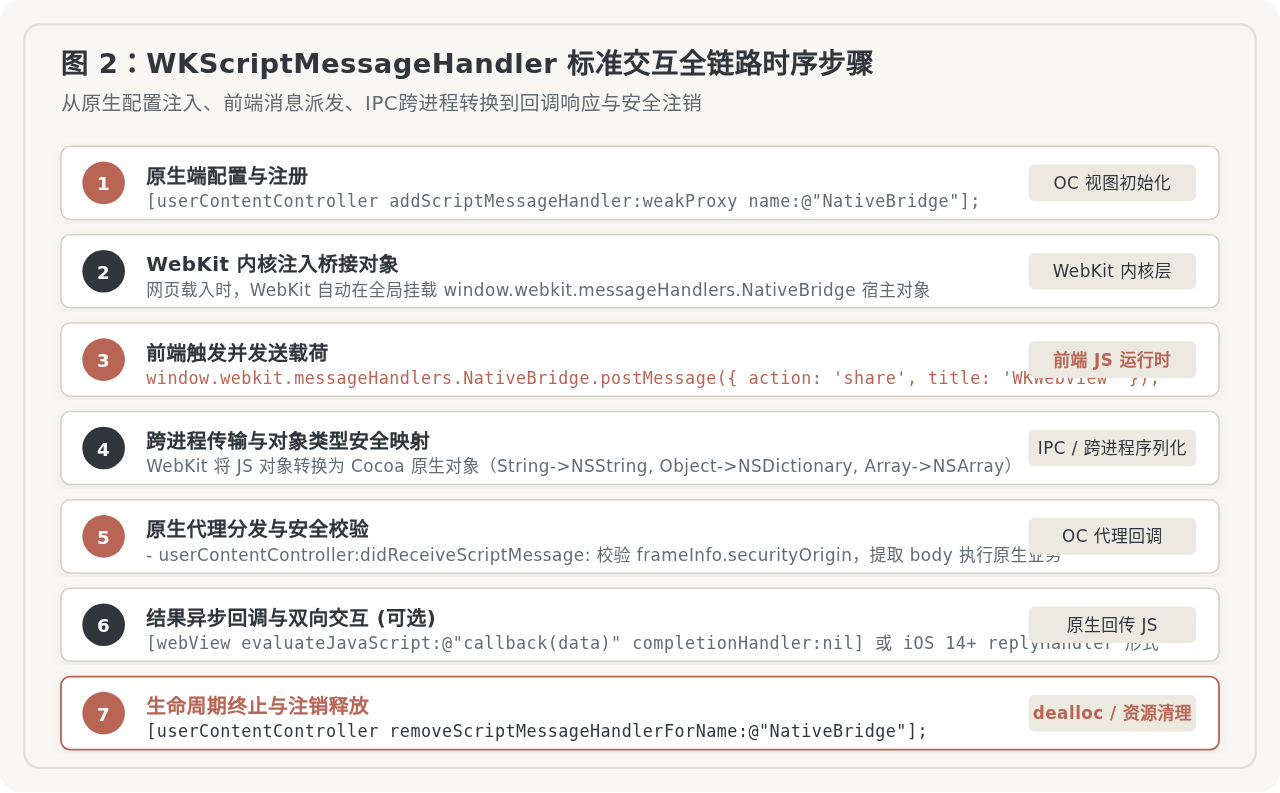
步骤一:创建 WKUserContentController 并注册通信信道
在创建 WKWebView 实例前,必须先在配置中指定通信管道的名称。请注意,此时切勿直接将 self 传入注册方法,后文将重点解析这一内存泄漏陷阱。此处我们使用中介代理对象 WeakScriptMessageDelegate:
// 1. 实例化配置对象与内容控制器
WKWebViewConfiguration *config = [[WKWebViewConfiguration alloc] init];
WKUserContentController *userContentController = [[WKUserContentController alloc] init];

// 2. 使用弱引用代理包装 self,注册监听信道名称 @"NativeBridge"
WeakScriptMessageDelegate *weakProxy = [[WeakScriptMessageDelegate alloc] initWithDelegate:self];
[userContentController addScriptMessageHandler:weakProxy name:@"NativeBridge"];

// 3. 赋值配置并初始化 WKWebView
config.userContentController = userContentController;
self.webView = [[WKWebView alloc] initWithFrame:self.view.bounds configuration:config];
[self.view addSubview:self.webView];
步骤二:原生端实现 WKScriptMessageHandler 协议
实现 userContentController:didReceiveScriptMessage: 协议方法。回调参数 WKScriptMessage 包含消息名(name)、数据体(body)以及来源信息(frameInfo):
#pragma mark - WKScriptMessageHandler
- (void)userContentController:(WKUserContentController *)userContentController
      didReceiveScriptMessage:(WKScriptMessage *)message {
    // 1. 确认信道名称
    if (![message.name isEqualToString:@"NativeBridge"]) {
        return;
    }

    // 2. 防御性类型校验:判断参数是否符合预期的字典结构
    if (![message.body isKindOfClass:[NSDictionary class]]) {
        NSLog(@"参数类型异常,预期 NSDictionary,实际收到: %@", [message.body class]);
        return;
    }

    NSDictionary *params = (NSDictionary *)message.body;
    NSString *action = params[@"action"];

    // 3. 路由到具体业务分支
    if ([action isEqualToString:@"share"]) {
        NSString *title = params[@"title"];
        NSString *url = params[@"url"];
        [self handleShareWithTitle:title url:url];
    } else if ([action isEqualToString:@"getUserInfo"]) {
        [self handleGetUserInfoWithCallbackId:params[@"callbackId"]];
    }
}
步骤三:前端 JavaScript 调用 postMessage 发送消息
在网页端,调用路径严格遵循 window.webkit.messageHandlers.<通道名>.postMessage(参数)。前端应先判断该对象是否存在,以防在普通桌面浏览器或非 iOS 环境下运行时引发未定义错误:
// 前端封装的标准原生通信适配器
function callNative(channelName, action, payload = {}) {
    if (window.webkit && window.webkit.messageHandlers && window.webkit.messageHandlers[channelName]) {
        const message = {
            action: action,
            ...payload
        };
        // postMessage 接收任意符合可克隆算法的数据结构,推荐直接传对象
        window.webkit.messageHandlers[channelName].postMessage(message);
    } else {
        console.warn(`[Bridge] 当前环境不支持 WKScriptMessageHandler 信道: ${channelName}`);
    }
}

// 业务调用示例
callNative('NativeBridge', 'share', {
    title: 'WebKit跨端实战',
    url: 'https://example.com/article'
});
步骤四:跨进程数据类型自动转换规则
在传统 URL 拦截机制中,所有复杂参数必须在前端手动序列化为 JSON 字符串,原生端再解析反序列化,不仅性能损耗大,而且极易因字符转义与编码异常导致解析失败。而 postMessage 会由 WebKit 底层负责进程间结构化序列化,两端的数据类型具备精确的映射对照关系。
| 前端 JavaScript 类型 | 原生 Objective-C 类型 (message.body) | 转换行为与边界说明 |
|---|---|---|
String |
NSString |
完整保留 UTF-8 编码,无需手动 URL 编码。 |
Number |
NSNumber |
整型与浮点型均转为对应 NSNumber 标量。 |
Boolean |
NSNumber (BOOL) |
对应 @YES 或 @NO。 |
Array |
NSArray |
内部元素递归转换,类型同样受支持。 |
Object (纯数据字典) |
NSDictionary |
键值对递归转换为对应 Cocoa 容器对象。 |
null / undefined |
NSNull |
若传 null 或未赋值,原生映射为 [NSNull null]。 |
ArrayBuffer / TypedArray |
NSData |
iOS 14+ 完整支持高效二进制数据零拷贝传输。 |
postMessage() 时,必须传递参数。如果执行 postMessage() 而不带任何实参,WebKit 会抛出 JavaScript 异常:TypeError: Not enough arguments。若确实无需传递业务载荷,前端应显式传递一个空对象 postMessage({}) 或 postMessage(null)。
三、关键陷阱剖析:强引用闭环与 WeakProxy 解决方案
在初次接入 WKScriptMessageHandler 时,相当一部分开发者都会遭遇视图控制器无法释放、内存持续泄漏的问题。理解并彻底解决这个循环引用,是掌握该技术的关键一步。
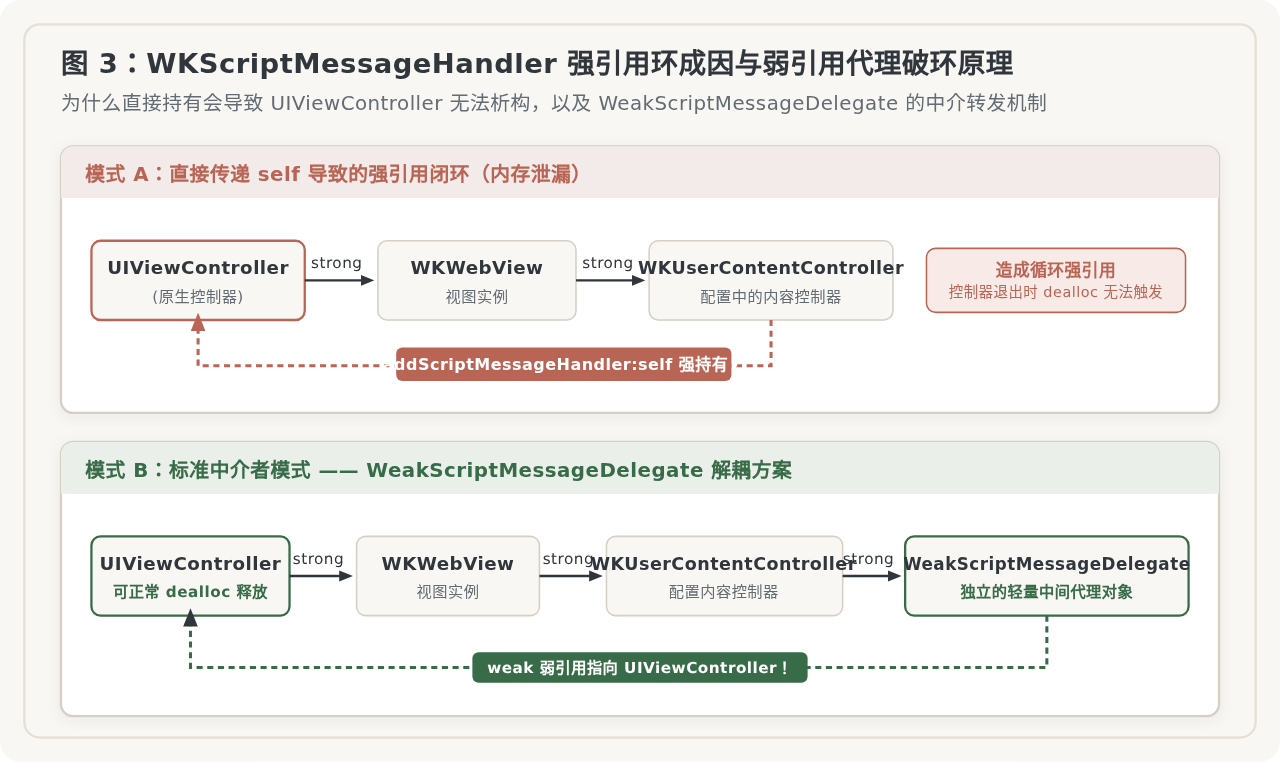
1. 循环强引用的成因分析
查看 WebKit 官方头文件对注册方法的定义:
- (void)addScriptMessageHandler:(id <WKScriptMessageHandler>)scriptMessageHandler
                           name:(NSString *)name;
官方在底层实现中,WKUserContentController 内部使用强引用集合对传入的 scriptMessageHandler 进行了强持有(retain)。
如果我们在当前 UIViewController 内部执行:
// 错误示范:造成强引用闭环
[userContentController addScriptMessageHandler:self name:@"NativeBridge"];
此时便形成了无法打破的闭环链条:
UIViewController (强持有) ➔ WKWebView (强持有) ➔ WKWebViewConfiguration (强持有) ➔ WKUserContentController (强持有) ➔ UIViewController
由于 WKUserContentController 强引用着 UIViewController,控制器退出页面时其引用计数永不为 0,导致 dealloc 永远无法触发。
2. 为什么在 viewWillDisappear 中注销不是最优解?
部分开发者试图在 viewWillDisappear: 中调用 removeScriptMessageHandlerForName:,并在 viewWillAppear: 中重新添加。这种做法存在显著的工程隐患:
- 视图层叠与跳转干扰:当页面被下级控制器覆盖(如模态弹窗或 Push 新页面)时,
viewWillDisappear:便会触发并注销信道;若此时网页后台异步任务刚好完成并派发postMessage,会导致前端直接报错无法通信。 - 重复配置开销:频繁的添加与删除会导致 WebKit 内核频繁重建 JS 全局上下文绑定,影响页面交互性能。
3. 标准工程解法:WeakScriptMessageDelegate 弱引用转发代理
业界标准的解法是引入一个极简的中介代理类(Mediator / Proxy)。该代理对象仅实现 WKScriptMessageHandler 协议,并在其内部以 weak 弱引用指针指向实际的 UIViewController。
此时,WKUserContentController 强持有的是这个轻量的代理对象,而代理对象弱引用真正的视图控制器。当用户点击返回键时,控制器由于没有被强持有,可以立即正常执行 dealloc,并在 dealloc 中优雅注销信道,彻底斩断循环引用。
WeakScriptMessageDelegate.h 头文件完整实现:
#import <Foundation/Foundation.h>
#import <WebKit/WebKit.h>

NS_ASSUME_NONNULL_BEGIN

@interface WeakScriptMessageDelegate : NSObject <WKScriptMessageHandler>

/** 真正响应业务回调的弱引用宿主代理 */
@property (nonatomic, weak, readonly) id<WKScriptMessageHandler> delegate;

- (instancetype)initWithDelegate:(id<WKScriptMessageHandler>)delegate;

@end

NS_ASSUME_NONNULL_END
WeakScriptMessageDelegate.m 实现文件完整源码:
#import "WeakScriptMessageDelegate.h"

@implementation WeakScriptMessageDelegate

- (instancetype)initWithDelegate:(id<WKScriptMessageHandler>)delegate {
    self = [super init];
    if (self) {
        _delegate = delegate;
    }
    return self;
}

- (void)userContentController:(WKUserContentController *)userContentController
      didReceiveScriptMessage:(WKScriptMessage *)message {
    // 将消息安全透传至真正的代理对象(控制器)
    if ([self.delegate respondsToSelector:@selector(userContentController:didReceiveScriptMessage:)]) {
        [self.delegate userContentController:userContentController didReceiveScriptMessage:message];
    }
}

@end
视图控制器的 dealloc 正确销毁姿势:
- (void)dealloc {
    // 控制器正常析构,在此处彻底移除信道监听,避免 WebKit 内部注册表残留
    [self.webView.configuration.userContentController removeScriptMessageHandlerForName:@"NativeBridge"];
    NSLog(@"WebViewController dealloc 成功释放,无内存泄漏!");
}
四、进阶演进:双向回调与现代交互实践
单向从 JS 触发 OC 往往无法满足实际业务诉求。在多数生产场景下,前端调用原生方法后,期望获取执行结果(例如获取设备信息、定位坐标或选择相册图片)。
1. 经典双向交互方案:evaluateJavaScript 携带 Callback ID
在 iOS 14 之前,WebKit 原生并不支持直接在 postMessage 返回值中带回结果。成熟的通用模式为:前端在派发消息时生成唯一的 callbackId 并缓存 Promise 的 resolve/reject;原生端在处理完毕后,通过 evaluateJavaScript:completionHandler: 执行全局分发函数。
// 原生执行完成,回传结果给前端
- (void)handleGetUserInfoWithCallbackId:(NSString *)callbackId {
    NSDictionary *userInfo = @{
        @"userId": @"88301",
        @"userName": @"Developer"
    };
    NSData *jsonData = [NSJSONSerialization dataWithJSONObject:userInfo options:0 error:nil];
    NSString *jsonStr = [[NSString alloc] initWithData:jsonData encoding:NSUTF8StringEncoding];

    // 拼接安全 JavaScript 执行脚本
    NSString *jsCode = [NSString stringWithFormat:@"window.__bridgeCallback('%@', %@);", callbackId, jsonStr];
    dispatch_async(dispatch_get_main_queue(), ^{
        [self.webView evaluateJavaScript:jsCode completionHandler:^(id result, NSError *error) {
            if (error) {
                NSLog(@"执行回调失败: %@", error);
            }
        }];
    });
}
2. iOS 14+ 现代特性:WKScriptMessageHandlerWithReply
从 iOS 14.0 开始,Apple 官方推出了全新的 WKScriptMessageHandlerWithReply 协议,彻底补齐了原生双向调用的短板。前端调用 postMessage 后会立即返回一个标准的 JavaScript Promise 对象,无需任何前端全局回调池:
// iOS 14+ 协议新增方法
- (void)userContentController:(WKUserContentController *)userContentController
      didReceiveScriptMessage:(WKScriptMessage *)message
            replyHandler:(void (^)(id _Nullable reply, NSString * _Nullable errorMessage))replyHandler
            API_AVAILABLE(ios(14.0)) {
    if ([message.name isEqualToString:@"FetchToken"]) {
        // 直接调用 replyHandler 返回结果,前端 Promise 将自动 resolve
        replyHandler(@{@"token": @"xyz_secure_token"}, nil);
    } else {
        // 传递 errorMessage,前端 Promise 将自动 reject
        replyHandler(nil, @"Unsupported Method");
    }
}
前端直接使用 async/await 语法即可享受极其优雅的调用体验:
// 前端原生 Promise 式调用(iOS 14+)
try {
    const res = await window.webkit.messageHandlers.FetchToken.postMessage({});
    console.log('获取 Token 成功:', res.token);
} catch (err) {
    console.error('调用失败:', err);
}
五、生产级安全防御与工程避坑清单
在企业级客户端应用中,WKWebView 往往不仅加载自研的前端项目,还可能加载第三方外链、包含用户生成内容(UGC)的富文本页面或外部广告。跨端通信通道如果缺乏防御,极易诱发安全隐患。
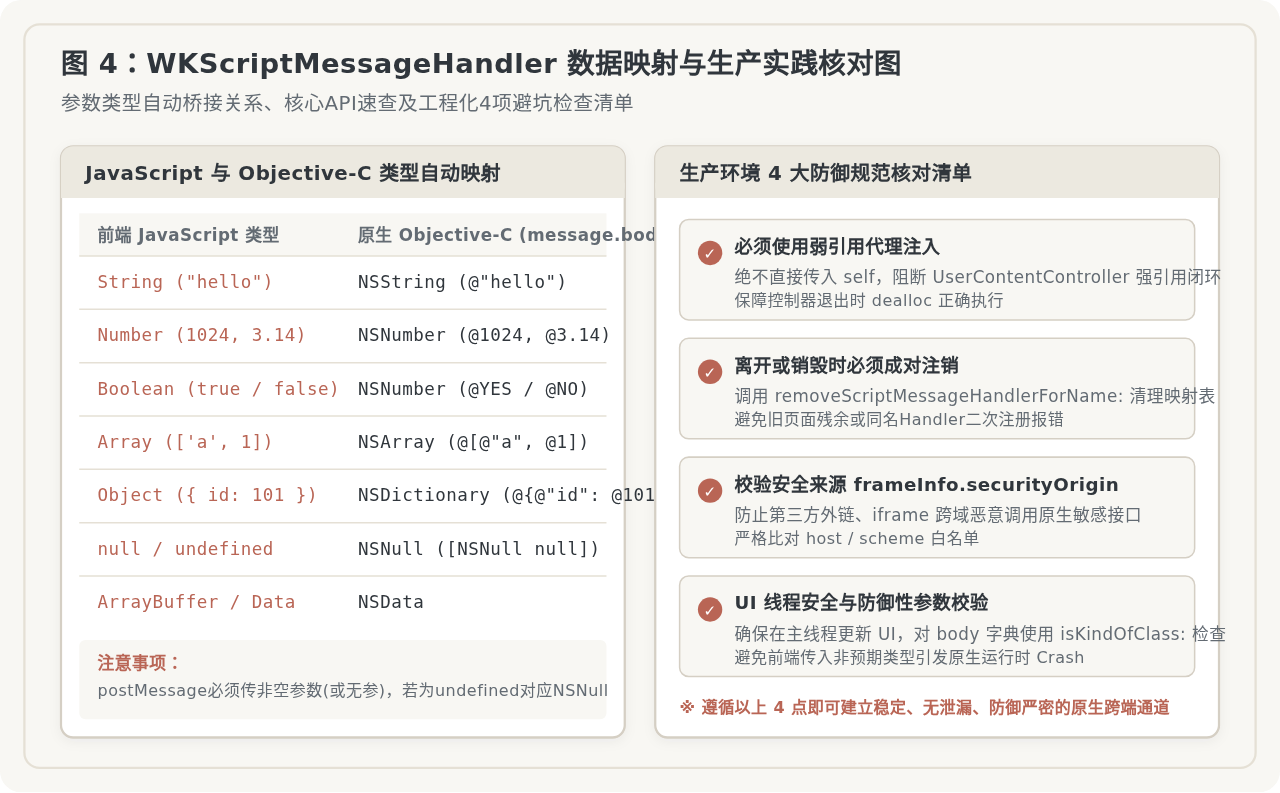
1. 域名与来源安全校验(Security Origin Inspection)
当网页内嵌 iframe 或者发生重定向时,恶意第三方页面同样可以调用已经注册的 window.webkit.messageHandlers。因此,在原生执行任何高敏感操作(如支付、获取个人隐私、写入本地凭证)前,必须校验 message.frameInfo.securityOrigin:
- (void)userContentController:(WKUserContentController *)userContentController
      didReceiveScriptMessage:(WKScriptMessage *)message {

    // 1. 严格校验来源协议与主机名
    WKSecurityOrigin *origin = message.frameInfo.securityOrigin;
    NSString *host = origin.host;
    NSString *protocol = origin.protocol;

    if (![protocol isEqualToString:@"https"] || ![self isTrustedHost:host]) {
        NSLog(@"拦截非法来源消息,拒绝执行! host: %@", host);
        return;
    }

    // 2. 校验是否来自主框架(防止被 iframe 嵌套注入)
    if (!message.frameInfo.isMainFrame) {
        NSLog(@"拦截子框架 iframe 派发的消息");
        return;
    }

    // 安全通过后方可执行核心操作
}
2. 主线程调度与异常隔离
虽然 userContentController:didReceiveScriptMessage: 默认在主线程被调用,但由于涉及原生业务逻辑的异步分发,若后续涉及 UI 渲染或视图切换,务必显式放入 dispatch_async(dispatch_get_main_queue(), ^{ ... }) 块内执行,以确保线程安全。
3. 核心排查与自检清单
- 通道命名冲突:在同一个
WKUserContentController实例中,不能重复通过addScriptMessageHandler注册相同名称的信道,否则会直接引发运行时异常。在动态添加前应先确保已注销旧有同名信道。 - 前端加载时机判断:在网页刚刚发起加载时(如 DOM 尚未就绪),调用
postMessage依然有效,因为宿主对象是在脚本执行引擎启动时挂载的;但若网页自身在顶层脚本执行时使用了未声明的变量,则会阻断后续 JS 执行。建议在前端封装统一的BridgeReady事件派发机制。 - 控制器释放确认:调试阶段务必在控制器的
dealloc方法中打断点或打印日志。点击返回导航后,若dealloc未触发,说明弱引用代理未正确生效,需严格按本文方案排查持有链路。
六、总结
WKScriptMessageHandler 是 iOS WebKit 跨端桥接的基石技术。它摒弃了低效的 URL 劫持协议,以轻量、进程隔离和原生类型自动映射的优势,为现代移动端混合开发(Hybrid App)提供了强有力的底层保障。
在实际项目落地时,开发者只需把握好三个核心要点:使用 WeakProxy 彻底杜绝强引用循环、在 dealloc 中对称注销信道、在原生回调入口落实安全来源与参数类型校验。遵循这套标准工程规范,即可构建出性能优异、架构清晰且健壮可靠的 JS 与 OC 原生通信系统。
前端JS提取表格数据并导出为CSV文件的实现
2026-11-17 19:50:24
JS监听Enter键实现文本框回车换行
2026-11-17 19:11:46
JS直接修改style与切换classList改变背景色的区别
2026-11-17 18:31:44
JS中parentNode与parentElement获取父节点的区别
2026-11-17 16:00:03
原生JS基于Canvas实现图形验证码生成代码
2026-11-17 15:48:43