移动端H5页面JS打开URL的兼容性问题与处理
深入解析移动端H5页面使用JavaScript打开URL时面临的浏览器弹窗拦截、用户手势失效、App内嵌WebView及微信沙箱限制、Deep Link唤端与历史栈混乱等兼容性问题,并提供完整的工程化解决方案与代码实现。
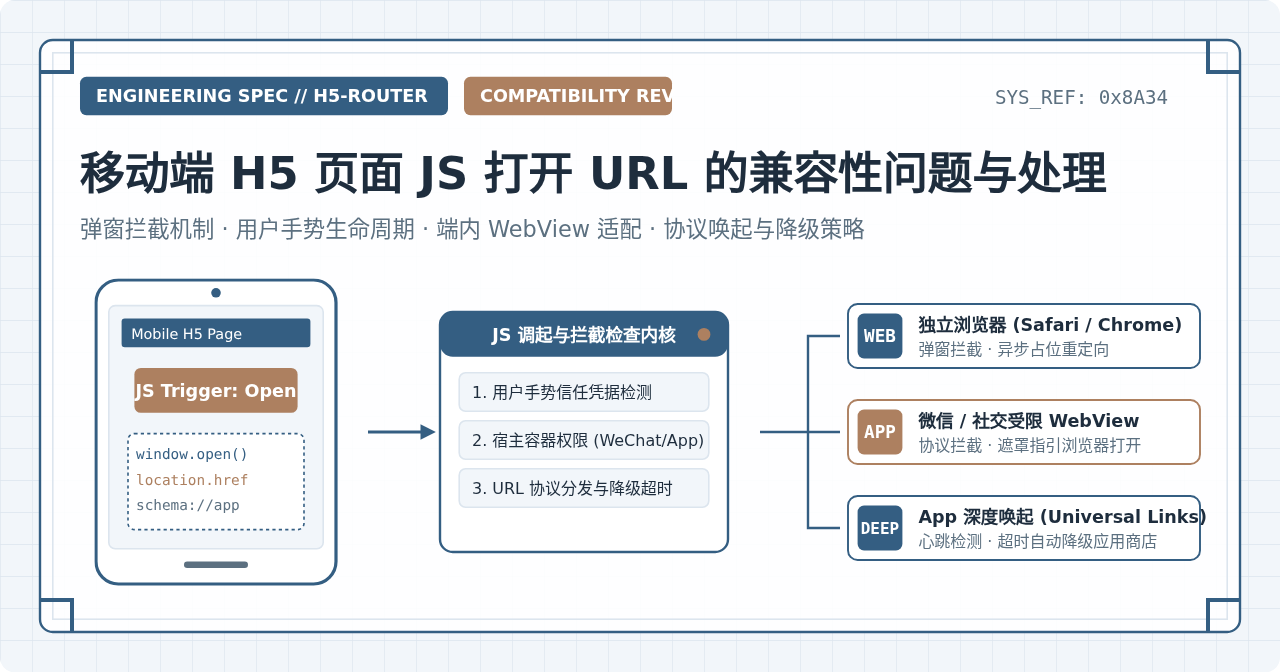
location.href 或 location.replace;跨标签页异步流采用同步预打开空白窗口占位后异步重定向;面对微信等受限沙箱采用显式引导浮层;针对 App 唤端采用心跳定时器配合页面状态监听进行精准降级。
一、移动端 JS 打开 URL 的核心方式与底层机制
在 PC 端浏览器中,开发者习惯使用 window.open(url, '_blank') 实现新开标签页浏览,或者直接通过 location.href 在当前页跳转。然而在移动端环境,浏览器运行容器的高度碎片化(如 iOS Safari、Android Chrome、微信/企业微信 XWeb 容器、各厂商自带浏览器以及自研 App 内嵌 WebView)使得这些基础 API 的底层行为发生了剧烈分化。
1. 四种常见调起方式的移动端行为差异
window.location.href = url:最通用、最可靠的页面导航方式。它在移动端所有环境均能稳定执行,但会向移动端浏览器的历史记录栈(History Stack)压入一条新记录,用户点击左上角或系统返回键会回到原页面。window.location.replace(url):无痕替换当前页面。与href相比,它不会向历史栈压入新条目,而是直接替换当前页面记录,专门用于防止授权中转页、中转计数页产生的“按返回键无限死循环”问题。window.open(url, '_blank'):试图打开新窗口或新标签页。在移动端,该 API 受限极其严重:在微信等社交容器中通常被完全静默忽略;在 Safari 和 Chrome 中,若未在同步用户手势上下文中执行,会被浏览器的内置弹窗拦截器(Popup Blocker)直接拦截。- 动态创建
<a>标签并触发.click():即通过document.createElement('a')注入 DOM 并派发点击事件。该方案在 PC 端曾用于绕过部分旧浏览器的安全检测,但在现代移动端 WebKit/Blink 内核中,只要其未在实时用户手势信任链内,依然会被判定为非信任脚本触发,无法突破弹窗拦截。
二、异步请求中打开 URL 的拦截机制与避坑方案
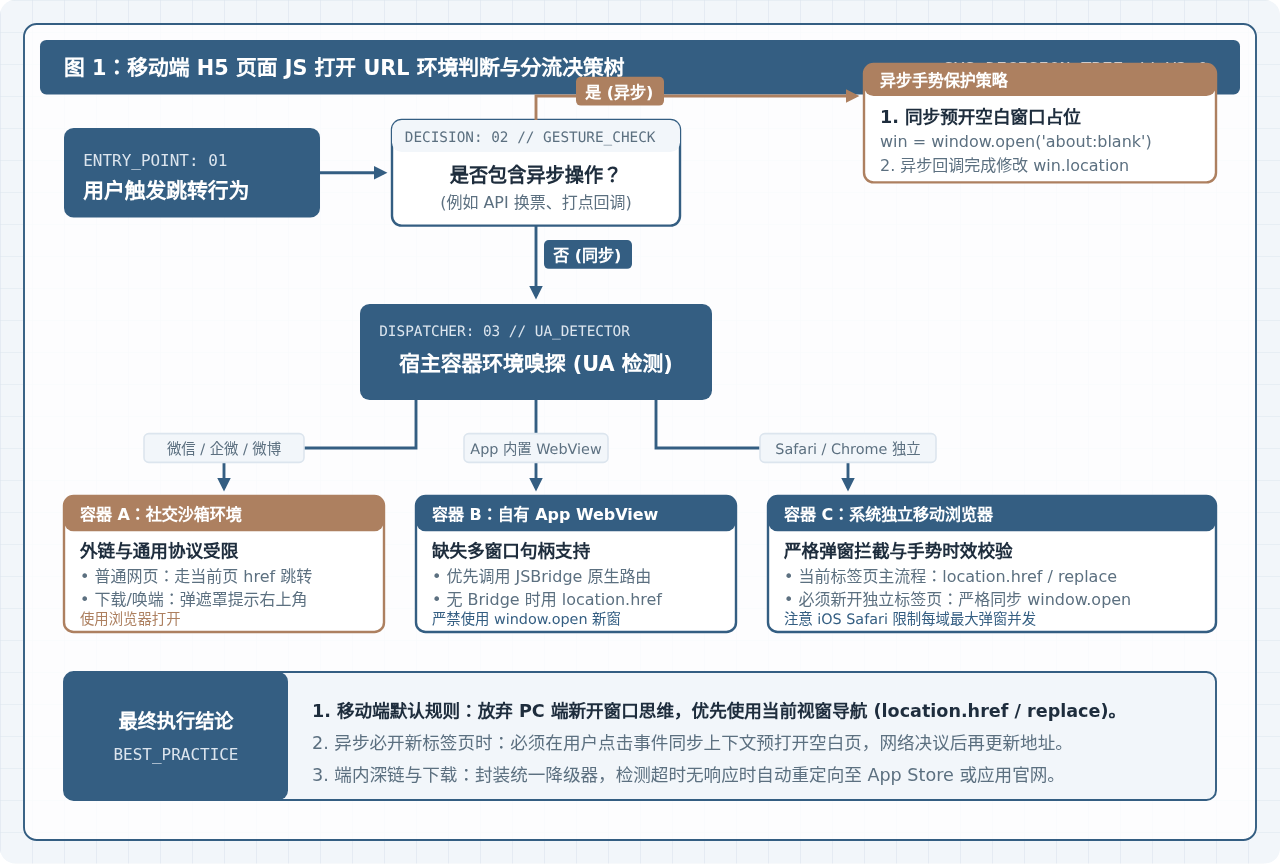
在实际业务中,最频繁发生的故障场景是:用户点击了一个按钮,前端需要先发起网络请求(例如获取带有签名 Token 的跳转链接、上报打点数据或请求服务端生成中转地址),待异步 Promise 返回结果后再调用 window.open()。在移动端 Safari 和 Chrome 中,这百分之百会被拦截。
1. 拦截根本原因:用户手势激活凭据失效(User Activation API)
现代移动浏览器安全模型依赖用户激活机制(User Activation)。当用户真实点击屏幕时,浏览器会临时生成一个短期有效的安全凭据(isTrusted = true)。一旦执行流经过了 fetch()、axios 或 setTimeout 等宏任务/微任务调度,等待网络响应的时延通常会超过浏览器允许的手势时效窗口(通常为 1~2 秒),浏览器便判定该弹窗为“未经用户许可的恶意广告行为”,从而静默阻断或提示拦截。
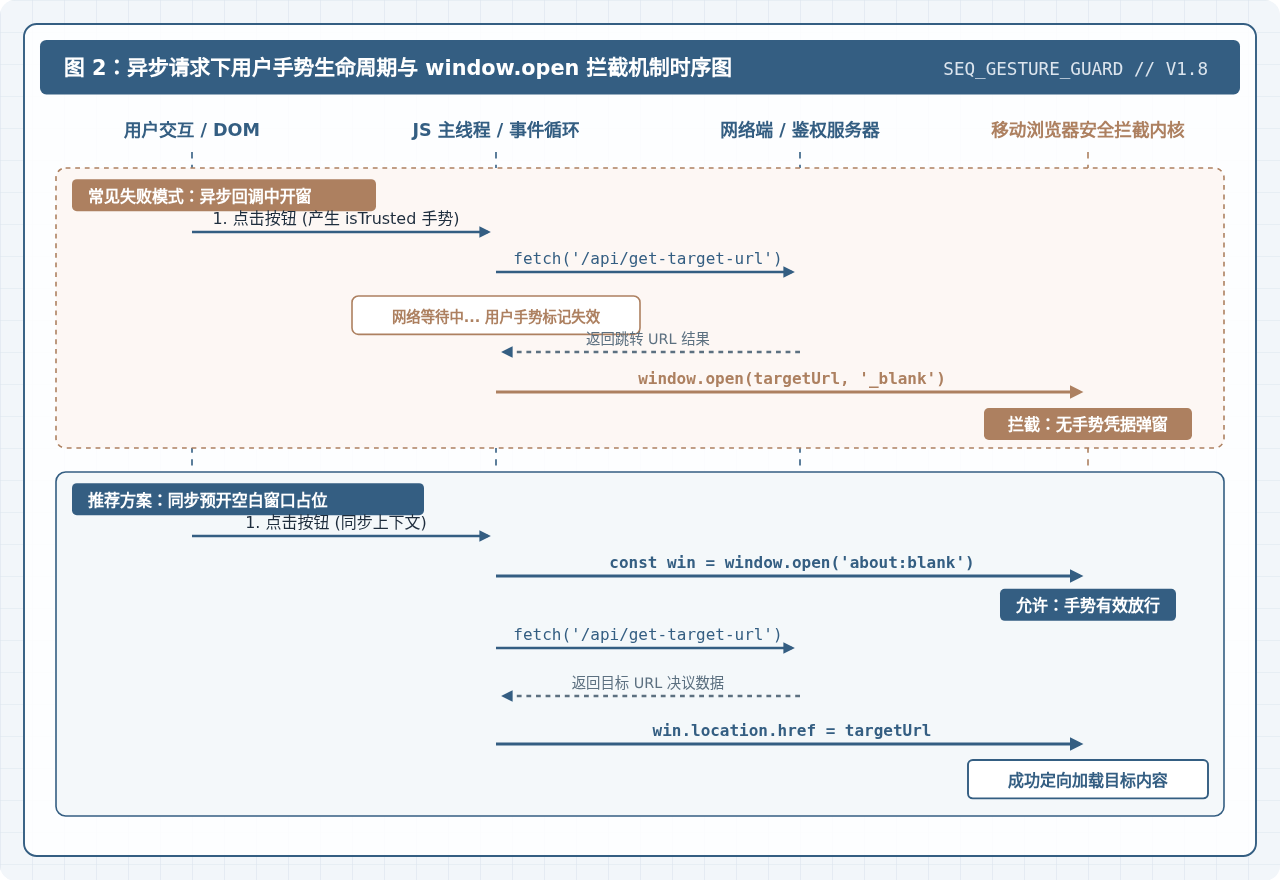
2. 方案一:同步预打开空白窗口法(适用必须在新标签页打开场景)
当业务强依赖在新标签页呈现(例如不能离开当前的填表流程页面)时,解决异步拦截的标准工程模式是在点击事件的同步上下文中先行打开一个空白标签页,保留该窗口的引用句柄;待异步接口决议出目标 URL 后,再修改该空白窗口的 location。
// 方案 1:同步预占位打开新标签页
async function handleAsyncOpenUrl(apiUrl) {
  // 1. 必须在用户点击触发的同步执行栈中打开空白窗口
  // 在 iOS Safari / Android Chrome 下,此调用处于手势有效期内,允许开窗
  const newWindow = window.open('about:blank', '_blank');

  // 如果浏览器设置了强力弹窗拦截,newWindow 可能会返回 null
  if (!newWindow) {
    alert('请允许浏览器弹出式窗口后重试');
    return;
  }

  // 可在空白页预先提示加载中,提升用户体验
  try {
    newWindow.document.write('<p style="font-family:sans-serif;padding:20px;text-align:center;">正在加载安全跳转链接,请稍候...</p>');
  } catch (e) {
    // 跨域或安全受限时忽略 DOM 写入异常
  }

  try {
    // 2. 发起异步接口请求获取真实跳转地址
    const response = await fetch(apiUrl);
    const data = await response.json();
    const targetUrl = data.redirectUrl;

    // 3. 异步决议完成后,写入真实地址实现跳转
    if (targetUrl) {
      newWindow.location.href = targetUrl;
    } else {
      newWindow.close();
      alert('获取跳转地址失败');
    }
  } catch (error) {
    // 接口异常时务必关闭空白窗口,防止留下一张永久白屏
    newWindow.close();
    console.error('跳转发生异常:', error);
  }
}iOS Safari 的并发与跨域限制:在 iOS Safari 下,频繁对 about:blank 写入可能会触发 Safari 的跨域安全策略,且如果异步请求耗时过长,用户可能在空白标签页等待过久导致流失。此外,若用户在 Safari 中开启了“阻止弹出式窗口”(系统默认行为),首次仍有弹窗提示。因此在移动端,除非业务强行要求保留原页面,否则一律推荐降级为当前页面跳转(方案二)。
3. 方案二:状态持久化与当前页无缝跳转(推荐工程实践)
更健壮、兼容性达 100% 的替代策略是:放弃多标签页模式,直接采用 location.href 进行单视窗页面流转。如果原页面有草稿表单或滚动位置需要恢复,借助 sessionStorage 存储当前页面上下文状态,在用户后续返回时读取恢复。
// 方案 2:保存现场并采用当前页无缝导航
async function navigateWithState(targetApiUrl) {
  // 1. 序列化当前页关键表单数据或滚动坐标
  const pageState = {
    scrollPosition: window.scrollY,
    formData: { step: 2, keyword: 'mobile-h5' }
  };
  sessionStorage.setItem('SAVED_PAGE_STATE', JSON.stringify(pageState));

  // 2. 执行异步操作获取目标地址
  const res = await fetch(targetApiUrl).then(r => r.json());

  // 3. 直接在当前视窗导航,完全免除手势过期与弹窗拦截烦恼
  if (res.targetUrl) {
    window.location.href = res.targetUrl;
  }
}
三、App 内嵌 WebView(含微信/企微)的特殊限制与适配
当 H5 运行在微信、企业微信、微博、钉钉等第三方超级 App,或企业自研客户端的内嵌 WebView 中时,原生的 Web 规范会被容器沙箱大幅重写。
1. 内置 WebView 的多窗口能力缺失
在原生移动端开发中,Android WebView 默认不会开启多窗口支持。只有在原生代码中明确设置 WebSettings.setSupportMultipleWindows(true) 并且重写 WebChromeClient.onCreateWindow 回调,才能正常处理 window.open()。绝大多数自研 App 和微信内置浏览器为了控制页面生命周期,均关闭了多窗口能力。在这些环境下调用 window.open(),通常会发生点击后无任何响应、甚至触发内嵌容器异常崩溃。
2. 社交容器(微信/企微)的 URL 协议拦截与沙箱
微信等社交容器为了安全与生态隔离,对以下类型的 URL 进行了严格拦截:
- 非白名单域名或下载链接(.apk / .ipa / .mobileconfig):直接被内置浏览器拦截,展示防欺诈或下载受限提示。
- 自定义 URL Scheme(如
alipays://,tbopen://,myapp://):除微信生态官方合作协议外,默认全面拦截,无法直接通过 JS 唤起第三方客户端。 - 直接调用 Universal Links:在微信内部直接点击通用链接,若未加入微信白名单,通常被微信重定向至官方拦截中转提示页。
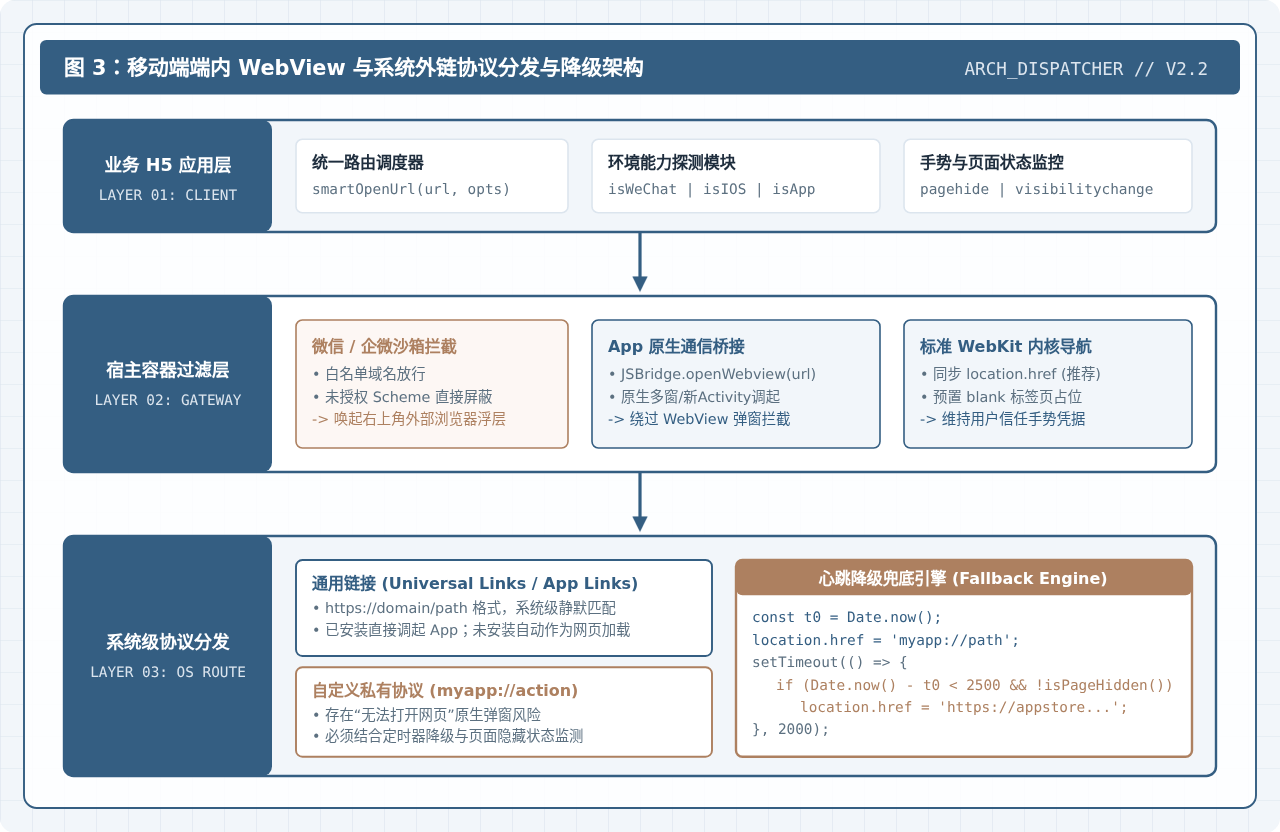
3. 微信环境检测与“右上角在浏览器中打开”引导方案
面对微信沙箱拦截,最稳健的做法是通过 User-Agent 嗅探当前环境。如果是微信,则禁止直接执行下载或外部协议唤起,而是渲染带有指向右上角指示箭头的浮层,引导用户通过系统原生 Safari 或 Chrome 打开当前网页。
// 微信环境检测与外部浏览器引导浮层挂载
function checkAndGuideExternalBrowser() {
  const ua = navigator.userAgent.toLowerCase();
  const isWeChat = /micromessenger/i.test(ua);
  const isQQ = /qq\//i.test(ua);

  if (isWeChat || isQQ) {
    // 渲染提示蒙层
    const overlay = document.createElement('div');
    overlay.id = 'wx-guide-mask';
    overlay.style.cssText = `
      position: fixed; top: 0; left: 0; width: 100%; height: 100%;
      background: rgba(0, 0, 0, 0.85); z-index: 999999;
      color: #FFFFFF; font-family: sans-serif; padding: 20px; box-sizing: border-box;
      display: flex; flex-direction: column; align-items: flex-end;
    `;
    overlay.innerHTML = `
      <div style="font-size: 28px; margin-right: 15px; margin-bottom: 10px;">↗</div>
      <div style="background: #FFFFFF; color: #1E2D3D; padding: 14px 18px; border-radius: 8px; font-weight: bold; max-width: 280px; text-align: left; line-height: 1.5;">
        请点击右上角三个点 <br/>选择“在默认浏览器中打开”完成操作
      </div>
    `;
    overlay.onclick = () => overlay.remove();
    document.body.appendChild(overlay);
    return true; // 已被微信拦截拦截
  }
  return false;
}
4. 深度链接(Deep Link)心跳检测与未安装降级机制
当需要从 H5 唤起第三方或自有 App(例如通过 myapp://path/to/detail)时,由于移动浏览器无法主动感知手机上是否已安装该 App,若未安装,页面会卡死或在某些浏览器上弹出“找不到对应网址”的系统错误弹窗。标准的工程应对方式是心跳定时器降级法(Heartbeat Fallback),配合 visibilitychange 或 pagehide 事件:
// Deep Link 唤起与无响应自动降级
function openAppWithFallback(schemeUrl, downloadUrl) {
  const startTime = Date.now();
  let hasNavigatedAway = false;

  // 1. 监听页面可见性变化:若成功唤起 App,H5 会被切入后台,触发 visibilitychange
  const onVisibilityChange = () => {
    if (document.hidden || document.visibilityState === 'hidden') {
      hasNavigatedAway = true;
    }
  };
  const onPageHide = () => {
    hasNavigatedAway = true;
  };

  window.addEventListener('visibilitychange', onVisibilityChange, { once: true });
  window.addEventListener('pagehide', onPageHide, { once: true });

  // 2. 尝试唤起 App
  window.location.href = schemeUrl;

  // 3. 设置心跳兜底定时器(阈值通常设为 2000ms)
  setTimeout(() => {
    window.removeEventListener('visibilitychange', onVisibilityChange);
    window.removeEventListener('pagehide', onPageHide);

    const timeElapsed = Date.now() - startTime;

    // 如果耗时未显著延长且页面未切入后台,判定为唤起失败(未安装 App)
    if (!hasNavigatedAway && timeElapsed < 2500) {
      console.warn('App 唤起失败,自动降级至应用商店或下载页面');
      window.location.href = downloadUrl;
    }
  }, 2000);
}
四、历史栈混乱与返回死循环的防御策略
在移动端,用户极其依赖物理手势(如 iOS 从屏幕边缘向右轻扫返回,Android 底部导航返回键)。若使用 JS 打开 URL 方式不当,会引发严重的“返回死循环”或“历史记录破坏”。
1. 慎用连续的 location.href 跳转
典型场景是:用户访问页面 A,前端 JS 判断用户未登录,调用 location.href = '/login';登录成功后又调用 location.href = '/redirect?from=A',然后再由中转页跳回 A。此时历史栈结构为:[A] -> [Login] -> [Redirect] -> [A]。当用户在 A 页面点击物理返回键时,浏览器后退到 Redirect 中转页,中转页执行 JS 再次将用户推向 A。用户被彻底困在页面中,永远无法退出。
防御准则:所有中间鉴权页、重定向路由和协议中转跳转,一律强制使用 location.replace(url),确保历史栈始终只保留有效的目标业务页面。
2. iOS Safari 的往返缓存(bfcache)陷阱
iOS Safari 为了提升浏览速度,广泛采用 Back-Forward Cache(往返缓存,即 bfcache)。当通过 location.href 离开当前页面并在新页面按返回键时,原页面不会重新触发 window.onload 或 DOMContentLoaded,而是直接从内存快照中还原执行环境。如果页面包含根据 URL 参数初始化的临时状态或加载动画,会导致页面长期停留在冻结的 Loading 态。
防御方案:必须监听 pageshow 事件并检查 event.persisted 标志:
// 监听 bfcache 恢复并强制刷新状态
window.addEventListener('pageshow', (event) => {
  if (event.persisted) {
    // 页面从 bfcache 中唤醒,重置被锁定的按钮或重新校验登录凭证
    console.log('检测到从往返缓存恢复,重新重置界面状态');
    resetUiState();
  }
});
五、综合解决方案:生产级安全跳转函数封装
综合前述所有边界条件与浏览器内核特性,我们在生产项目中应当摒弃零散的 window.open 或 location.href 调用,封装一个统一的调度模块。该模块集成了环境探测、异步预占位安全通道、微信沙箱拦截处理及 Deep Link 心跳降级。
/**
 * 生产级移动端安全 URL 打开调度器
 * @param {string} targetUrl 目标跳转地址
 * @param {Object} options 配置参数
 * @param {boolean} options.replace 是否以 replace 方式替换当前历史记录
 * @param {boolean} options.preferNewWindow 是否倾向于新窗口打开(在支持的独立浏览器下生效)
 * @param {string} options.fallbackDownloadUrl App未安装时的兜底落地页
 */
function smartOpenUrl(targetUrl, options = {}) {
  const {
    replace = false,
    preferNewWindow = false,
    fallbackDownloadUrl = ''
  } = options;

  if (!targetUrl || typeof targetUrl !== 'string') {
    console.error('smartOpenUrl: 无效的目标 URL');
    return;
  }

  const ua = navigator.userAgent.toLowerCase();
  const isWeChat = /micromessenger/i.test(ua);
  const isCustomScheme = /^[a-zA-Z][a-zA-Z0-9+.-]*:/.test(targetUrl) && !/^https?:/i.test(targetUrl);

  // 1. 处理自定义协议唤端(Deep Link)
  if (isCustomScheme) {
    if (isWeChat) {
      // 微信内无法直接调起自定义 Scheme,直接弹出引导层
      checkAndGuideExternalBrowser();
      return;
    }
    // 普通浏览器使用心跳超时降级
    openAppWithFallback(targetUrl, fallbackDownloadUrl);
    return;
  }

  // 2. 处理微信沙箱受限环境
  if (isWeChat) {
    // 微信内严禁 window.open,直接在当前视窗流转
    if (replace) {
      window.location.replace(targetUrl);
    } else {
      window.location.href = targetUrl;
    }
    return;
  }

  // 3. 独立浏览器(Safari / Chrome)新窗口需求处理
  if (preferNewWindow) {
    try {
      // 仅在明确指定且同步执行时尝试新窗口
      const win = window.open(targetUrl, '_blank');
      // 如果被浏览器弹窗拦截器阻断,win 将为 null 或 closed,此时安全降级到当前视窗
      if (!win || win.closed || typeof win.closed === 'undefined') {
        console.warn('window.open 被拦截或不受支持,降级为当前页面跳转');
        window.location.href = targetUrl;
      }
      return;
    } catch (e) {
      console.warn('window.open 发生异常,降级执行 location.href', e);
      window.location.href = targetUrl;
      return;
    }
  }

  // 4. 标准同视窗导航(移动端首选通道)
  if (replace) {
    window.location.replace(targetUrl);
  } else {
    window.location.href = targetUrl;
  }
}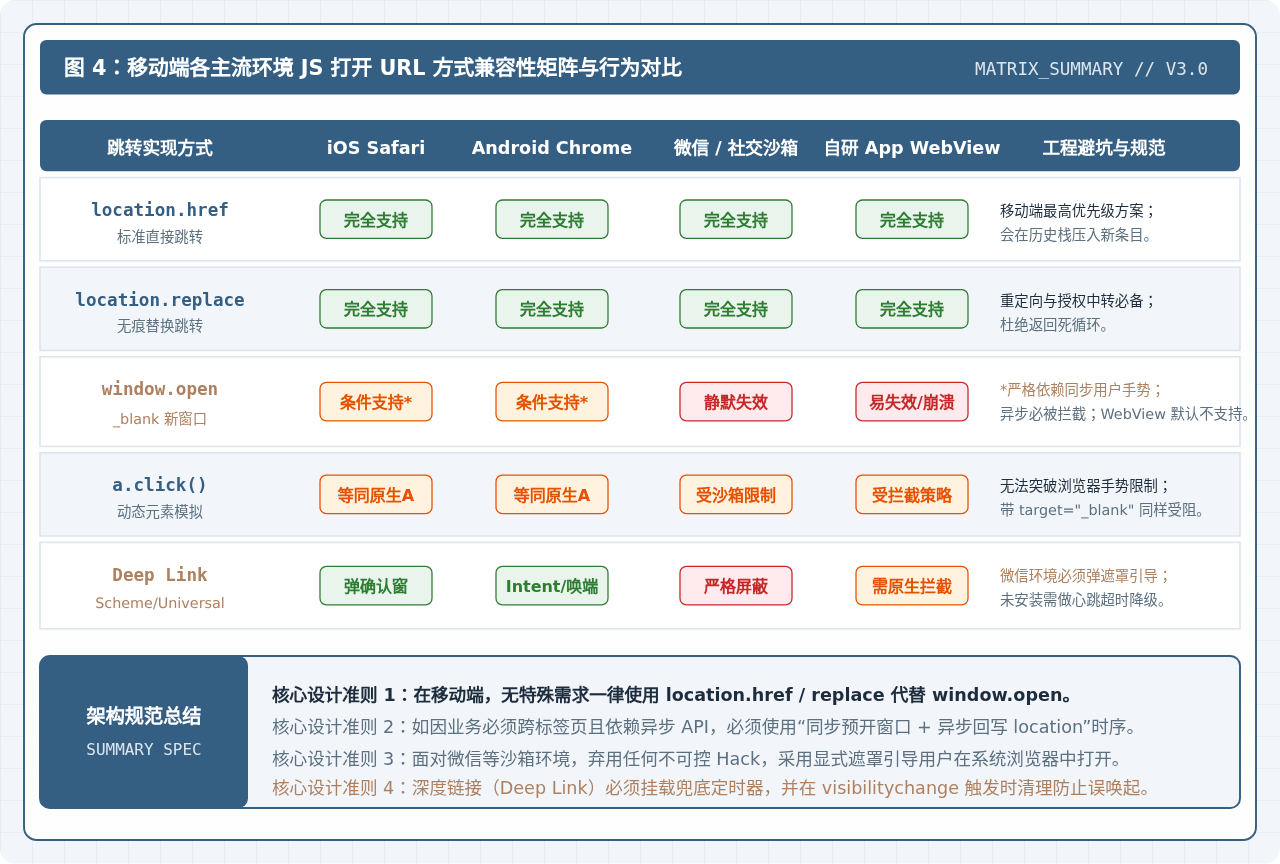
六、移动端 URL 跳转工程自检与排查清单
在移动端 H5 项目上线前,建议按照以下排查表对照检查,确保跳转行为在各运行端无死角覆盖:
| 排查项 | 潜在隐患 | 标准验证标准 | 推荐解决方案 |
|---|---|---|---|
| 异步接口后开窗 | Safari / Chrome 静默拦截,用户点击无任何反应 | 在网络延迟 500ms 以上时点击,验证新标签页是否能正常加载 | 优先改为当前页跳转;若必须开窗,采用同步空白页预占位 |
| 微信内置环境打开外链 | 外链被拦截或打不开,下载链接无法下载 APK/IPA | 在微信聊天窗内打开 H5,点击按钮验证行为 | 嗅探 UA,渲染右上角遮罩引导用户切换系统浏览器 |
| 自研 App WebView 调起 | window.open 点击无反应或客户端崩溃 |
在 iOS / Android 原生打包容器中全面测试 | 与客户端约定 JSBridge 原生新窗口路由;默认走 location.href |
| 中转页历史栈返回 | 点击系统返回键陷入死循环,无法退回上一级 | 连续点击返回键,确认能否顺利退出业务流 | 所有登录拦截、OAuth 回调、鉴权中转页一律使用 location.replace |
| 未安装 App 唤起 | 页面卡死或弹出系统底层“无法打开网址”错误 | 在未安装对应 App 的测试机上点击唤起按钮 | 挂载 2000ms 心跳定时器与 visibilitychange 监听自动降级落地页 |
| Safari bfcache 返回 | 返回后按钮持续处于 Loading 禁用状态 | 跳转后在 Safari 点击底部后退箭头,观察页面状态 | 注册 pageshow 监听事件,根据 event.persisted 重置表单与动画 |
JS怎么获取img、script和iframe的src值
2026-11-17 20:36:45
JS怎么通过修改src属性替换图片
2026-11-17 20:35:25
JS 导出 Excel 出现中文乱码或格式错误怎么修复
2026-11-17 14:44:52
JS读取本地XML文件的几种可行方法
2026-11-17 13:04:06
JS限制input只能输入数字和小数点的方法
2026-11-17 10:14:39
相关标签: