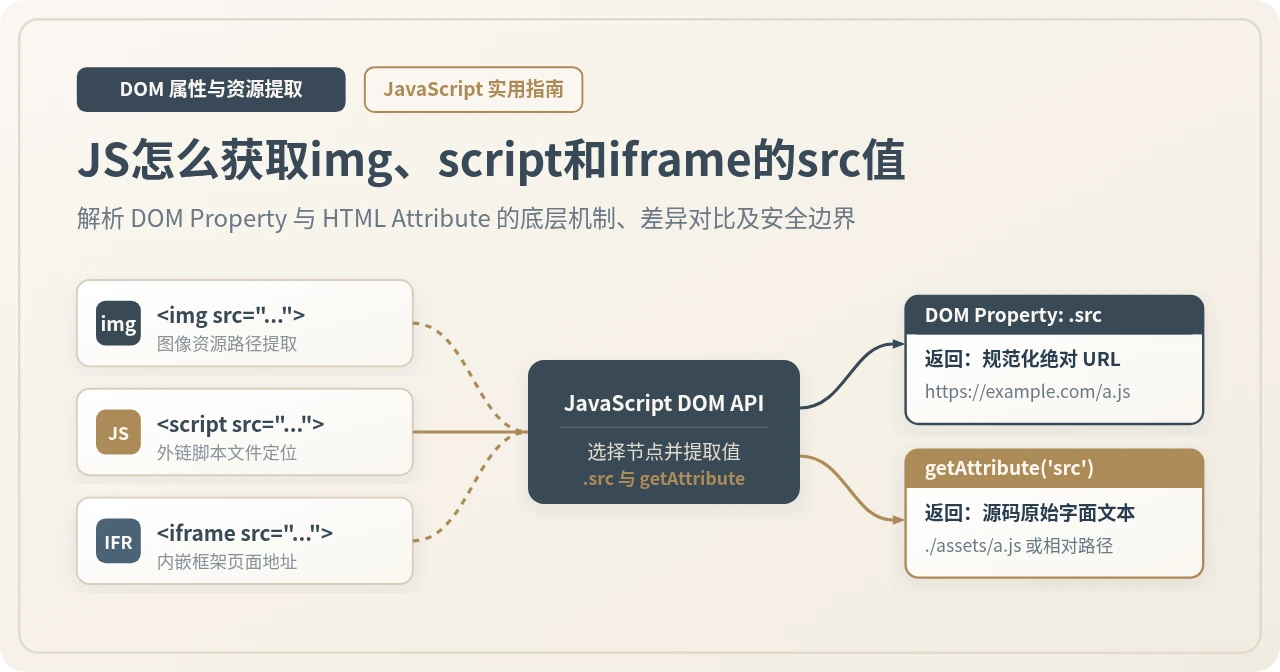
JS怎么获取img、script和iframe的src值
深入讲解在JavaScript中获取img、script和iframe标签src属性的具体方法,全面解析DOM Property与HTML Attribute的底层机制差异、边界场景处理及同源安全限制。
<img>、<script> 和 <iframe> 的 src 值,最直接的方式是访问 DOM 对象的 .src 属性或调用 getAttribute('src') 方法。前者会自动结合当前页面 URL 规范化并返回完整的绝对地址,后者则原样读取 HTML 源码中书写的字面文本。尽管这三种元素具有统一的访问接口,但在特定场景下各自存在关键差异——如内联脚本未设置 src、图片使用了懒加载占位属性、以及 iframe 在内部跳转后外层 src 不会联动更新等边界情况。
一、获取 src 值的标准操作流程
无论目标是图片、脚本还是内嵌框架,使用 JavaScript 读取资源地址都可以拆解为三个连贯的标准步骤:首先定位 DOM 元素获取引用,然后根据业务需要选择属性读取或特性读取,最后进行必要的空值与状态校验。
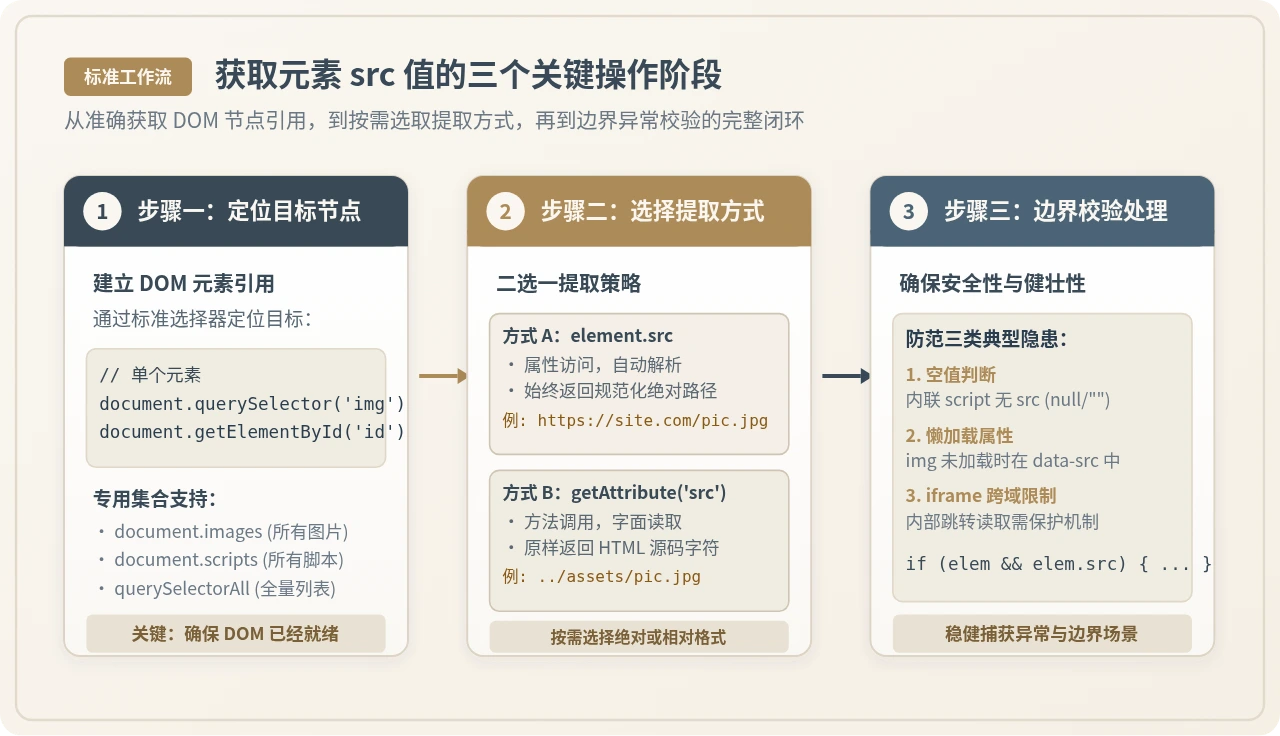
1. 第一步:获取目标 DOM 元素的引用
在读取任何属性前,必须先在当前文档中找到对应的节点对象。最通用的做法是使用现代 DOM 选择器 API:
// 1. 通过 ID 精确获取单个元素
const myImage = document.getElementById('hero-banner');

// 2. 通过 CSS 选择器获取第一个匹配项
const mainScript = document.querySelector('script[data-app="main"]');
const previewFrame = document.querySelector('iframe.preview-box');

// 3. 通过内置专用集合获取全部同类元素
const allImages = document.images;     // HTMLCollection 格式
const allScripts = document.scripts;   // HTMLCollection 格式
2. 第二步:选择适合的读取方式
拿到元素引用后,即可通过两种主要语法读取 src:
const imgElement = document.querySelector('img.avatar');

// 方式 A:通过 DOM 属性读取(返回解析后的绝对 URL)
const absoluteSrc = imgElement.src;
console.log('绝对路径:', absoluteSrc);
// 输出示例: "https://example.com/assets/avatar.png"

// 方式 B:通过 HTML 特性读取(返回 HTML 标记中的原始文本)
const rawSrc = imgElement.getAttribute('src');
console.log('原始字面值:', rawSrc);
// 输出示例: "./assets/avatar.png"
3. 第三步:处理空值与节点不存在的防御性检查
在实际业务中,由于脚本执行时机过早、DOM 尚未完成渲染,或者选择器未能匹配到元素,直接访问属性很容易引发 TypeError: Cannot read properties of null。因此,良好的开发习惯必须加入判空保护:
const targetFrame = document.querySelector('#content-frame');

// 使用可选链操作符(Optional Chaining)进行安全访问
const frameSrc = targetFrame?.src ?? '';
const frameRawSrc = targetFrame?.getAttribute('src') ?? null;

if (!frameSrc) {
  console.warn('未找到目标 iframe 元素或该元素未声明有效的 src 属性');
}
二、核心机制:element.src 与 getAttribute('src') 的底层区别
初学者最常见的困惑,莫过于明明在 HTML 标签中只写了相对路径 ./demo.js,为什么用 JavaScript 读取出来却变成了带有完整域名的长字符串。这源于 DOM 对象属性(Property)与 HTML 标记特性(Attribute)在浏览器内核中的不同处理逻辑。
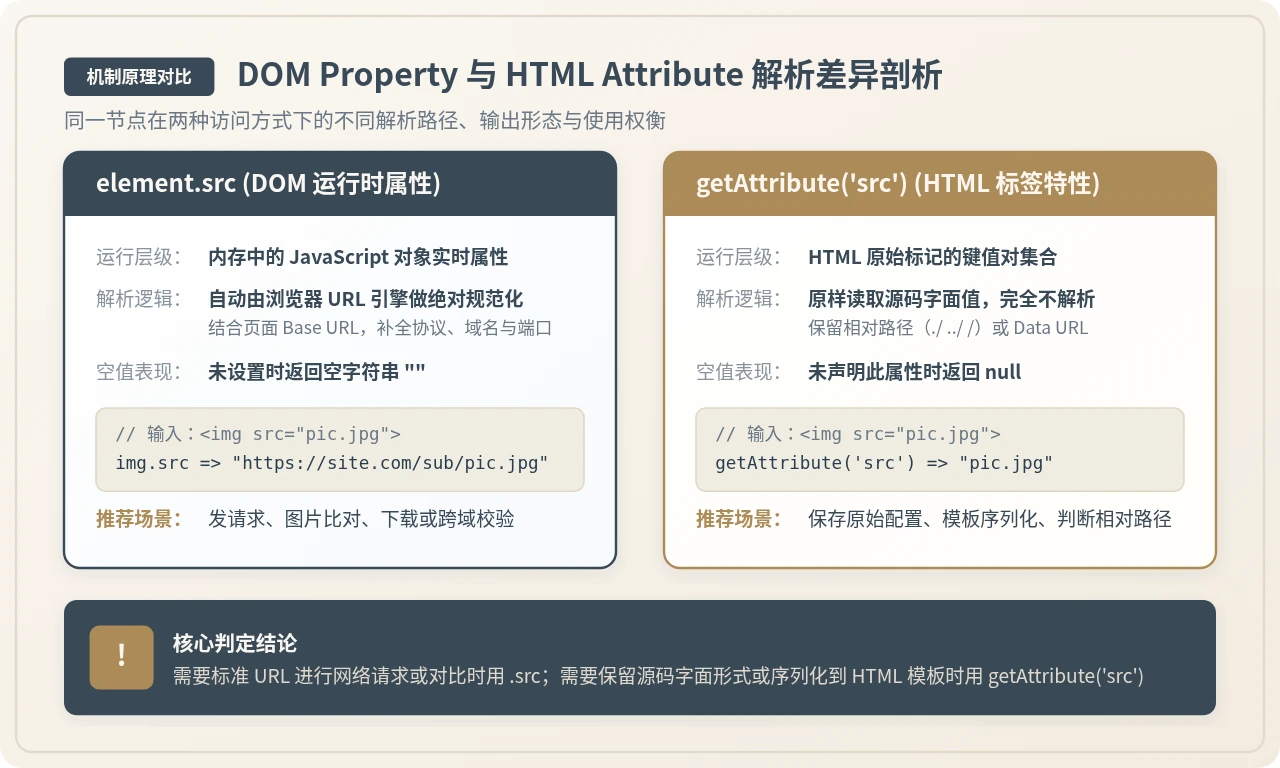
| 对比维度 | element.src(DOM Property) | element.getAttribute('src')(HTML Attribute) |
|---|---|---|
| 运行载体 | 内存中活动的 JavaScript DOM 节点对象属性 | HTML 文档解析生成的底层特性字典映射 |
| 解析行为 | 经过浏览器的 URL 规范化引擎,结合 Base URL 补全为绝对路径 | 原样返回源码标签内双引号中的字符,不做任何补全或解析 |
| 未设置时的返回值 | 返回空字符串 "" |
返回 null |
| 返回值类型 | 始终为 String |
为 String 或 null |
| 修改后的同步性 | 修改属性后,会同步反映至页面网络请求和渲染层 | 修改特性后,DOM 属性通常会随之响应联动 |
| 最佳使用场景 | 发起网络请求、下载文件、跨域资源安全对比、图片预加载 | 读取原始相对路径、序列化保存 HTML 模板、识别 Data URL 格式 |
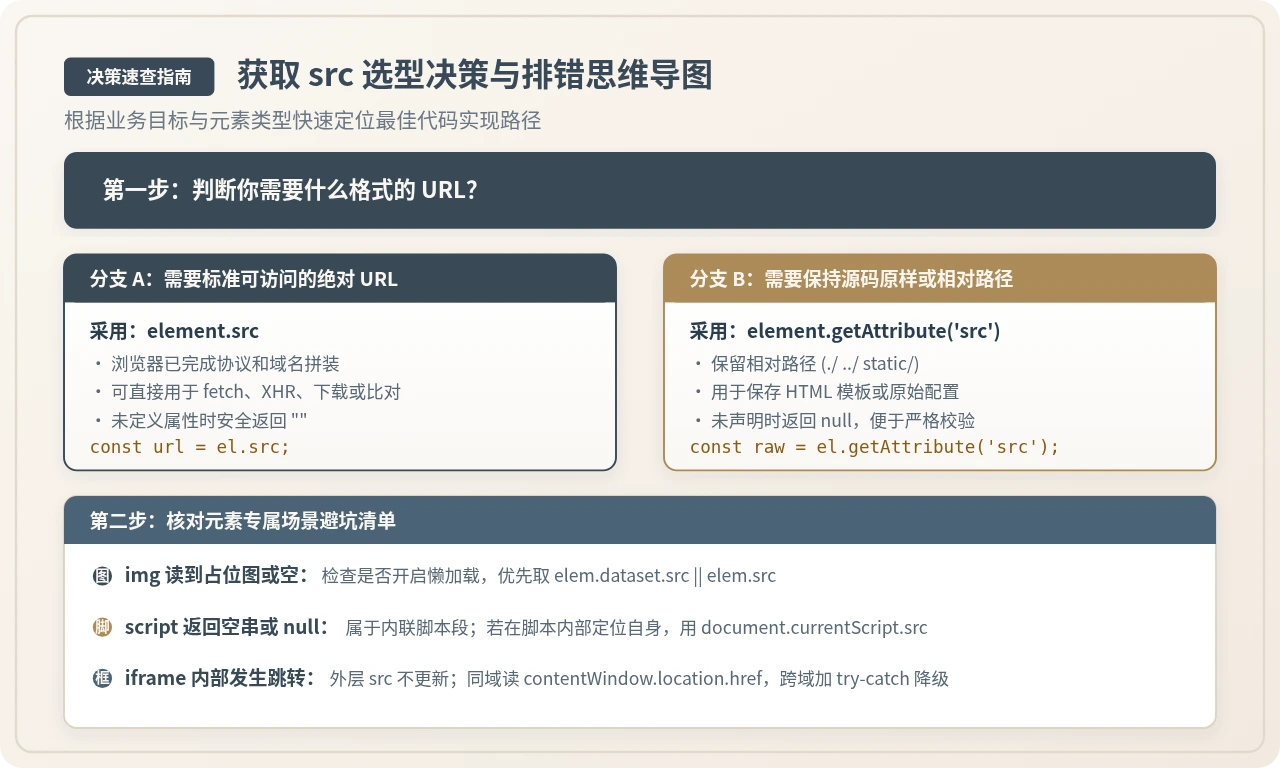
如果你需要将获取到的 URL 直接交给 fetch、window.open 或者与另一个网络地址进行全等比对,应使用 element.src;如果你需要获取开发者在模板中原始书写的相对路径(例如需要原样打包、导出或分析源码结构),则必须使用 element.getAttribute('src')。
三、三大标签的特异场景与实战技巧
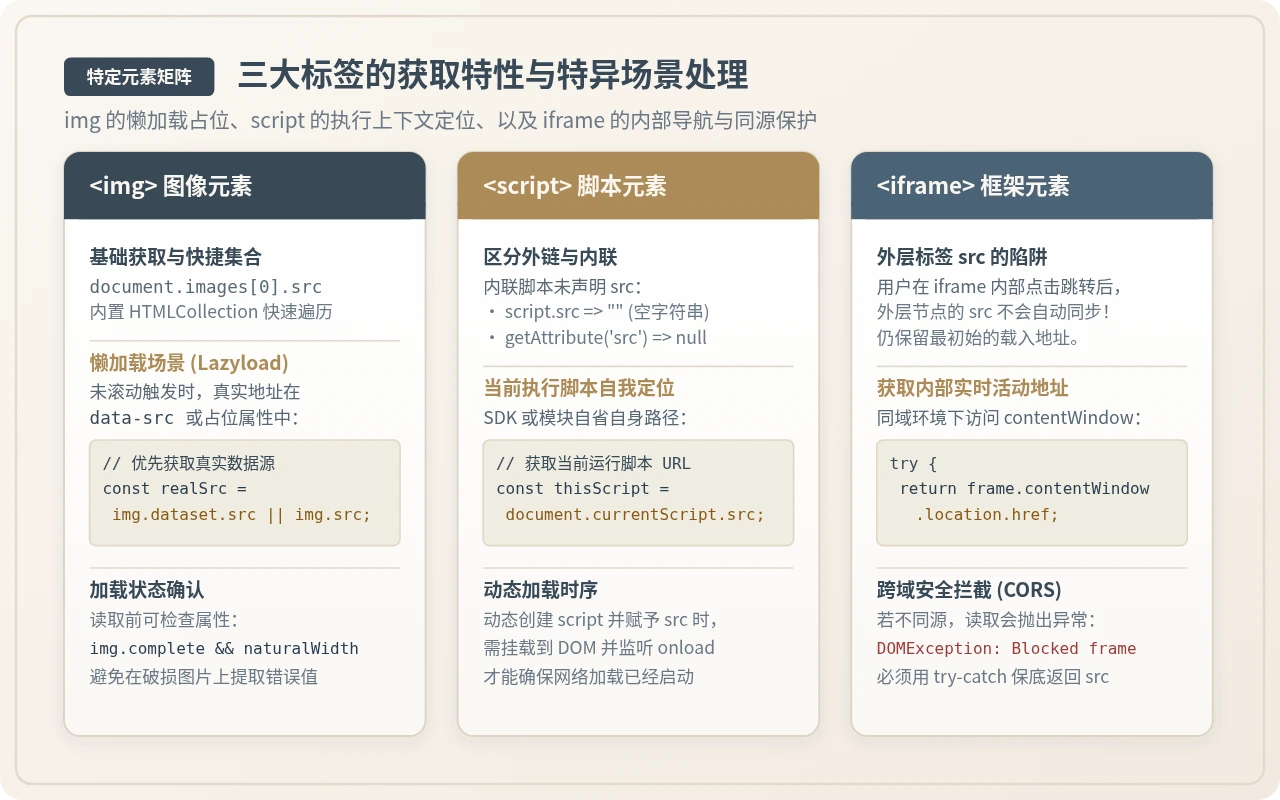
<img>、<script> 和 <iframe> 虽然在基础 API 上保持一致,但因为在浏览器中承担的渲染与执行角色完全不同,各自延伸出了专属的边界条件与技术陷阱。
1. <img> 标签:防范懒加载陷阱与加载状态识别
在现代网页中,大量图片采用了懒加载(Lazy Loading)策略。在用户尚未滚动到视口区域时,图片标签上的 src 属性往往被设置为一张 1x1 像素的透明占位图(如 data:image/gif;base64,...),而真实的图片地址被暂存在 data-src 或 data-original 中。
如果直接读取 img.src,拿到的只是无意义的占位符。针对此场景,推荐使用综合判定函数:
function getRealImageSrc(img) {
  if (!img) return '';

  // 1. 优先检查常见的懒加载自定义数据属性
  const lazySrc = img.dataset.src ||
                  img.dataset.original ||
                  img.getAttribute('data-src');

  if (lazySrc) {
    // 如果拿到的是相对路径,可以通过 URL 构造函数安全转换为绝对路径
    return new URL(lazySrc, window.location.href).href;
  }

  // 2. 无懒加载标记时,回退到标准属性
  return img.src;
}

// 结合加载完成状态的检查
const bannerImg = document.querySelector('#banner');
if (bannerImg.complete && bannerImg.naturalWidth > 0) {
  console.log('图片已成功渲染,真实地址为:', getRealImageSrc(bannerImg));
}
2. <script> 标签:内联脚本判断与自我定位
HTML 中的 <script> 标签存在两种形态:外链脚本(通过 src 引用外部 JS 文件)与内联脚本(直接在标签内部书写代码块)。
对于内联脚本,标签上并没有 src 特性。此时调用 script.getAttribute('src') 会返回 null,而访问 script.src 则返回空字符串 ""。在批量扫描页面脚本时,可以据此区分脚本类型。
此外,还有一个极其高频且实用的场景:当编写一个第三方 SDK 或多文件插件时,脚本经常需要获知自身部署在服务器的哪个目录下,以便动态加载同目录下的样式表或资源文件。通过 document.currentScript 可以精准定位当前正在执行的脚本节点:
// 在当前正在运行的 JS 脚本内部执行
(function() {
  // 获取当前正在执行的 script 标签
  const currentScriptEl = document.currentScript;

  if (currentScriptEl && currentScriptEl.src) {
    console.log('当前脚本文件绝对路径:', currentScriptEl.src);

    // 解析出当前脚本所在的根目录
    const scriptBaseDir = currentScriptEl.src.substring(
      0,
      currentScriptEl.src.lastIndexOf('/') + 1
    );
    console.log('当前脚本宿主目录:', scriptBaseDir);
  } else {
    console.log('当前代码在内联脚本段或动态 eval 中执行,无法获取 script.src');
  }
})();
3. <iframe> 标签:标签 src 与内部实时 URL 的分离
<iframe> 是三者中最容易产生误解的标签。当一个 <iframe src="page-a.html"> 被载入页面后,如果用户在 iframe 窗口内点击链接跳转到了 page-b.html,父级页面中该 DOM 节点的 iframe.src 属性不会自动更新,它仍然记录着最初始载入的 page-a.html。
如果业务需要获取 iframe 当前实际停留在哪个页面,就必须访问内部窗口对象的 contentWindow.location.href。但这里受到浏览器同源策略(Same-Origin Policy)的严格约束:
- 同源场景:协议、域名、端口完全一致,可以无障碍读取
iframe.contentWindow.location.href。 - 跨域场景:加载的是第三方域名(如支付页、广告组件),浏览器会阻止父页面跨域读取子页面的 URL,并抛出
DOMException: Blocked a frame with origin...安全错误。
因此,获取 iframe 的地址时,必须使用结构严密的防御性代码:
function getCurrentIframeUrl(iframeElement) {
  if (!iframeElement) return '';

  // 1. 尝试获取内部窗口当前的实时地址(仅同源有效)
  try {
    const currentHref = iframeElement.contentWindow?.location?.href;
    // 过滤掉内部刚创建时的初始空白页 "about:blank"
    if (currentHref && currentHref !== 'about:blank') {
      return currentHref;
    }
  } catch (crossOriginError) {
    // 触发跨域限制,说明 iframe 加载了第三方跨域网址
    console.warn('受同源策略限制,无法读取 iframe 内部实时地址,降级读取标签初始 src');
  }

  // 2. 降级方案:读取标签节点上的规范化 src
  return iframeElement.src || iframeElement.getAttribute('src') || '';
}
四、综合示例:批量提取页面资源与数据清洗
在页面资源审计、静态分析或离线缓存等场景中,经常需要一次性提取当前文档中所有的媒体图片、外链脚本与内嵌框架地址。下面的完整函数展示了如何协同使用 .src 与 getAttribute 完成批量收集:
/**
 * 扫描并汇总当前页面所有图片、外链脚本与 iframe 的资源路径
 * @returns {Object} 包含绝对路径与原始字面值的分类列表
 */
function scanPageResourceUrls() {
  const results = {
    images: [],
    scripts: [],
    iframes: []
  };

  // 1. 提取所有图像资源
  document.querySelectorAll('img').forEach((img, index) => {
    const absUrl = img.src;
    const rawAttr = img.getAttribute('src');
    const lazyAttr = img.dataset.src || null;

    if (absUrl || rawAttr || lazyAttr) {
      results.images.push({
        index,
        absoluteUrl: absUrl,
        rawLiteral: rawAttr,
        lazyUrl: lazyAttr,
        isLoaded: img.complete
      });
    }
  });

  // 2. 提取外链脚本(过滤掉内联脚本)
  document.querySelectorAll('script').forEach((script, index) => {
    const rawAttr = script.getAttribute('src');
    if (rawAttr) {
      results.scripts.push({
        index,
        absoluteUrl: script.src,
        rawLiteral: rawAttr,
        isAsync: script.async,
        isDefer: script.defer
      });
    }
  });

  // 3. 提取所有内嵌框架
  document.querySelectorAll('iframe').forEach((frame, index) => {
    let liveUrl = null;
    let isCrossOrigin = false;

    try {
      liveUrl = frame.contentWindow?.location?.href || null;
    } catch (e) {
      isCrossOrigin = true;
    }

    results.iframes.push({
      index,
      tagSrc: frame.src,
      rawLiteral: frame.getAttribute('src'),
      liveUrl: liveUrl,
      isCrossOrigin: isCrossOrigin
    });
  });

  return results;
}

// 执行提取并在控制台查看结果
const pageResources = scanPageResourceUrls();
console.table(pageResources.images);
console.table(pageResources.scripts);
console.table(pageResources.iframes);
五、常见问题排查与决策速查
在日常开发和线上排错时,如果遇到 src 读取异常,可以根据以下决策思维导图与问题清单迅速定位原因。
常见问题排查清单:
-
问题一:读取到的
script.src返回空字符串,但在审查元素中明明能看到代码?
原因分析:该<script>属于内联脚本(代码直接写在标签闭合区间内),并没有配置src属性。内联脚本的代码内容应通过script.textContent或script.innerHTML读取,而不是通过src。 -
问题二:为什么读取
img.src得到的是data:image/svg+xml...或blank.png,而不是实际显示的商品图?
原因分析:该网页使用了前端懒加载库。在真实图片进入视口前,真实的路径保存在data-src、data-original等自定义属性中。需要通过img.dataset.src或img.getAttribute('data-src')读取。 -
问题三:为什么通过
iframe.src获取到的地址永远不变,即使用户在里面已经浏览了多篇网页?
原因分析:iframe.src反映的是该 DOM 节点的属性,浏览器不会因为子窗口内部的超链接跳转而反向修改外层 DOM。需要通过iframe.contentWindow.location.href提取实时路径;如果是跨域页面,则受浏览器安全沙箱限制无法获取。 -
问题四:在创建
new Image()或document.createElement('script')时,赋值src后立即读取,为何返回的是绝对路径?
原因分析:即使元素尚未挂载到document.body中,只要对 DOM 对象的.src属性赋值,浏览器的原型链 setter 就会立即根据当前环境的document.baseURI将其转为标准的绝对 URL。
JS怎么通过修改src属性替换图片
2026-11-17 20:35:25
移动端H5页面JS打开URL的兼容性问题与处理
2026-11-17 20:12:50
JS 导出 Excel 出现中文乱码或格式错误怎么修复
2026-11-17 14:44:52
JS读取本地XML文件的几种可行方法
2026-11-17 13:04:06
JS限制input只能输入数字和小数点的方法
2026-11-17 10:14:39