JS代码中debugger语句的作用及生产环境移除注意事项
深入解析JavaScript中debugger语句的工作原理、运行时宿主差异与潜在风险,提供基于ESLint规范拦截、Babel AST转换、Terser/Vite/Webpack压缩阶段自动移除的实操配置与发布前检验清单。
在 JavaScript 中,debugger 语句用于主动唤起宿主环境的调试功能。当浏览器开发者工具打开时,代码执行到该语句会自动暂停,相当于在此处设置了一个代码硬断点。而在生产环境中,遗留的 debugger 语句不仅会导致打开控制台的用户遇到不可预期的页面卡顿或冻结,还可能暴露关键业务逻辑与调试意图。本文将解析 debugger 的底层执行机制与环境行为差异,剖析生产环境残留的潜在危害,并提供涵盖 ESLint、Babel、Terser、Vite、Webpack 及 esbuild 的工程化移除方案与发布前验证清单。
一、什么是 debugger 语句及其工作机制
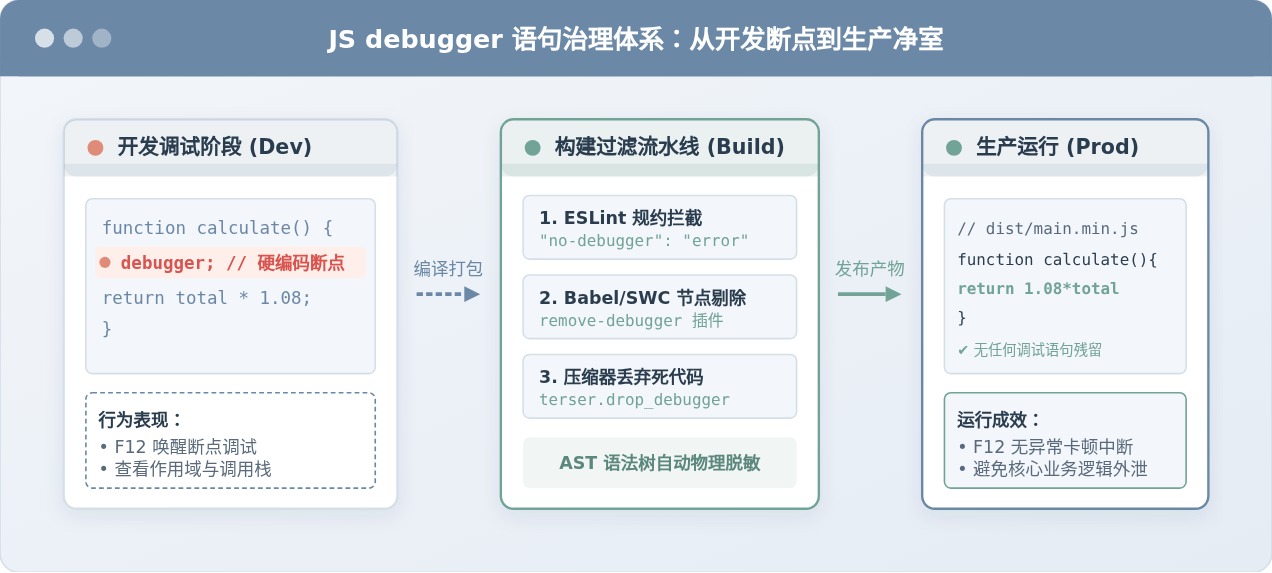
依据 ECMAScript 规范定义,debugger 语句被称为“调试器语句”(DebuggerStatement)。它的核心职责是在代码执行流中建立一个可编程的断点。与在浏览器 Sources 面板上手动点击行号设置的“软断点”不同,debugger 是直接内嵌在源码中的“硬编码断点”。
当 JavaScript 引擎(如 V8、SpiderMonkey、JavaScriptCore)解析并执行到 debugger; 语句时,其运行时表现完全取决于宿主环境是否有处于激活状态的调试工具:
- 开发者工具打开(DevTools Attached):引擎会捕获该指令并向调试接口(例如 Chrome DevTools Protocol)发送中断事件,挂起当前主线程的 JavaScript 执行上下文。此时浏览器的 Sources 面板自动高亮当前行,并完整展开当前的调用栈(Call Stack)、词法环境(Lexical Environment)、本地变量(Local Scope)及闭包(Closure)数据,供开发者进行单步调试(Step Over、Step Into)或控制台求值。
- 开发者工具关闭(DevTools Detached):依据规范,如果宿主环境中不存在活动的调试器,该语句不产生任何可观察的调试效果,作为空操作(No-Operation,即 No-Op)直接静默跳过,代码继续顺畅执行,普通访问用户完全感知不到任何异常。
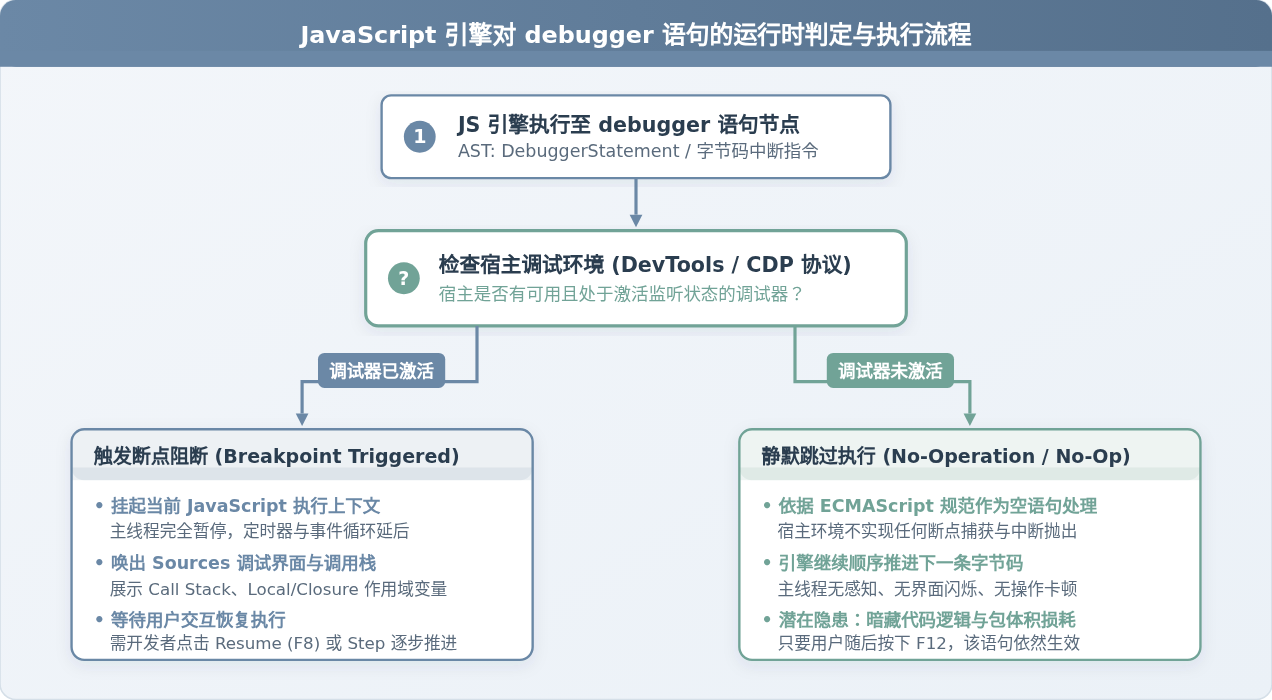
正因为开发者工具未开启时 debugger 表现得“相安无事”,很多工程师在本地排查完复杂的条件分支或异步时序后,极易遗忘这行代码。这种静默特性给生产环境埋下了严重的隐患。
二、为什么生产环境严禁残留 debugger 语句
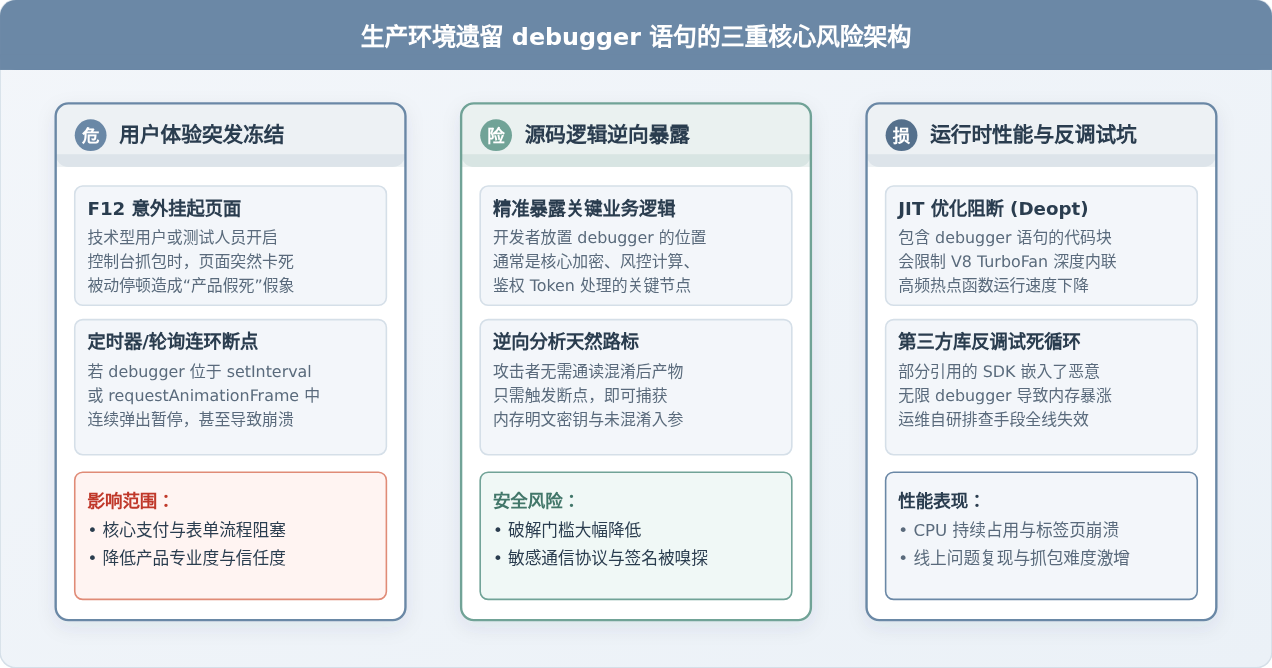
部分开发者认为“反正生产环境普通用户不会按 F12 打开开发者工具,留着也不会报错”。这种侥幸心理往往会引发连锁反应,尤其在企业级应用、高安全要求或复杂交互系统中,其危害主要体现在以下三个层面:
1. 用户体验与主流程突发阻断
企业系统的使用者中不乏技术人员、运维支持、测试人员以及习惯使用开发者工具排查网络请求的高级用户。当这些用户因网络迟缓、查看接口返回而按下 F12 打开控制台时,如果页面逻辑触发了遗留的 debugger,整个页面的 JavaScript 主线程将立即被冻结。
如果该语句恰好位于 setInterval、requestAnimationFrame 或 WebSocket 心跳轮询等高频回调函数中,浏览器会陷入“刚恢复执行便立刻再次暂停”的连环断点循环,导致页面完全失去响应,造成严重的“假死”事故。
2. 核心业务逻辑与安全防线暴露
在代码安全与逆向工程对抗中,混淆与压缩是前端常用的防护手段。然而,硬编码的 debugger 语句是攻击者极其钟爱的“天然路标”。
开发者通常只在最复杂、最关键的函数中放置调试断点,例如:支付签名计算、AES 加解密算法、风控设备指纹上报、权限校验等。当逆向分析人员打开控制台并在页面操作时,代码自动暂停在核心位置,原本被 Terser 混淆成单字母的变量和加密入参会在 Scope 面板中以明文对象的形式暴露无遗,极大地降低了破解成本。
3. JIT 编译优化受阻与反调试死循环
现代 JavaScript 引擎(如 V8)的高性能极大地依赖 JIT(即时编译)优化管道(如 TurboFan)。当函数体内包含 debugger 语句时,引擎的优化编译器出于安全和可调试性考虑,往往会放弃激进的内联展开(Function Inlining)和局部逃逸分析,导致原本的高频热点代码以较低性能的解释执行或基线编译状态运行。
此外,部分第三方开源库或 SDK 内部可能包含防御性的反调试逻辑(例如动态构造无限循环的 debugger 阻止抓包)。如果这类代码未经治理混入生产,在特定条件下被激活,会导致整个浏览器标签页 CPU 飙升至 100% 并崩溃。
三、工程化自动移除方案与配置实操
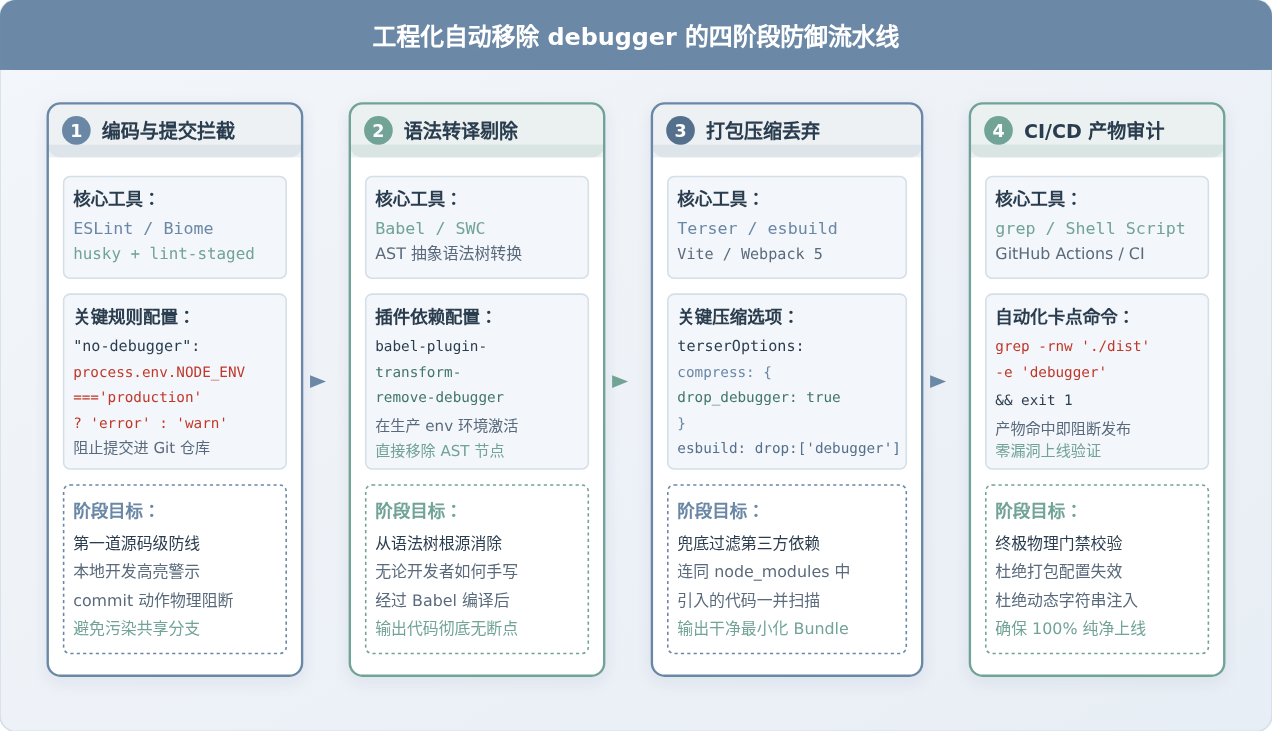
依靠“人工自查”或“代码审查(Code Review)”来消除 debugger 是不可靠的。工业级的前端工程必须在研发全流程建立自动化防护网。以下针对不同构建体系提供标准的实操配置:
1. 编码与代码提交阶段:ESLint 规约拦截
第一道防线应当建立在开发者的本地编辑器与 Git 提交节点。通过 ESLint 的 no-debugger 规则,可以在本地保存时标红,并在执行 git commit 时通过 husky 与 lint-staged 强行阻断。
// .eslintrc.js 或 eslint.config.js
module.exports = {
  // ... 其他配置
  rules: {
    // 开发环境保留断点方便调试,生产环境或CI构建时强行阻断
    'no-debugger': process.env.NODE_ENV === 'production' ? 'error' : 'warn',
  },
};
在 package.json 中配置 pre-commit 钩子,使违规提交根本无法进入代码仓库:
// package.json
{
  "lint-staged": {
    "*.{js,jsx,ts,tsx,vue}": [
      "eslint --fix"
    ]
  }
}
2. 语法转译阶段:Babel 插件物理清除
如果工程使用 Babel 作为转译工具,可以使用官方插件 babel-plugin-transform-remove-debugger。该插件在遍历 AST(抽象语法树)时,会直接删除类型为 DebuggerStatement 的语法节点。
# 安装插件
npm install babel-plugin-transform-remove-debugger --save-dev
// babel.config.js
module.exports = {
presets: ['@babel/preset-env'],
plugins: [
// 仅在生产构建时激活该插件,避免影响本地开发调试
...(process.env.NODE_ENV === 'production'
? ['transform-remove-debugger']
: [])
]
};3. 打包压缩阶段:Terser / Vite / Webpack / esbuild 配置
打包压缩是移除 debugger 最关键、最彻底的兜底防线。即使开发者使用了 git commit --no-verify 绕过了检查,压缩器也能在最终生成生产代码包时将其丢弃。
方案 A:Vite / Rollup 工程
Vite 在构建时默认使用 esbuild 进行代码压缩,可以通过 esbuild.drop 选项直接移除:
// vite.config.ts
import { defineConfig } from 'vite';

export default defineConfig(({ mode }) => {
  const isProd = mode === 'production';
  return {
    esbuild: {
      // 生产环境自动丢弃 debugger 和 console.log
      drop: isProd ? ['debugger'] : [],
    },
    build: {
      minify: 'esbuild', // 默认压缩器
    }
  };
});
如果 Vite 配置了使用 Terser 压缩(minify: 'terser'),则配置:
// vite.config.ts (使用 terser 模式)
build: {
  minify: 'terser',
  terserOptions: {
    compress: {
      drop_debugger: true, // 丢弃 debugger
      drop_console: false, // 是否丢弃 console 按团队规范设定
    },
  },
}
方案 B:Webpack 5 工程
Webpack 5 内置了 terser-webpack-plugin,在 optimization.minimizer 中明确开启 drop_debugger:
// webpack.config.js
const TerserPlugin = require('terser-webpack-plugin');

module.exports = {
  mode: 'production',
  optimization: {
    minimize: true,
    minimizer: [
      new TerserPlugin({
        terserOptions: {
          compress: {
            drop_debugger: true, // 核心:生产环境打包剔除 debugger
          },
        },
        extractComments: false, // 不生成额外的 LICENSE.txt
      }),
    ],
  },
};
方案 C:esbuild 独立打包或 CLI
使用 esbuild 构建脚本时,通过 API 传递 drop: ['debugger'],或在命令行使用参数 --drop:debugger:
// build.js (esbuild Node API)
require('esbuild').buildSync({
  entryPoints: ['src/index.js'],
  bundle: true,
  minify: true,
  drop: ['debugger'], // 剔除调试语句
  outfile: 'dist/bundle.js',
});
四、复杂场景与边缘情况排查
在配置了上述主流规则之后,实际开发中仍有一些边缘场景容易导致 debugger 成为“漏网之鱼”。必须对以下情况保持警惕:
1. 第三方 npm 依赖包中的 debugger 残留
很多现代构建配置(尤其是 Babel-loader)为了追求构建速度,会在规则中配置 exclude: /node_modules/。如果某个第三方库的作者在发布时疏忽留下了 debugger,Babel 阶段将无法将其过滤。
drop_debugger: true,无论代码源自本地业务还是外部依赖,都能被彻底消灭。
2. 动态生成的代码与 eval 执行
静态构建工具(Babel、Terser、ESLint)依赖于对静态代码 AST 的解析。如果代码中存在以下动态形式,构建工具无法将其识别为 DebuggerStatement 语法节点:
// 静态压缩工具无法识别的动态 debugger
eval("debugger;");
new Function("debugger;")();
setTimeout("debugger;", 100);
应对策略:在生产代码中全面禁止使用 eval 和 new Function(在 ESLint 中配置 no-eval 与 no-new-func)。对于需要执行动态脚本的场景,必须建立输入内容的严格清洗机制。
3. 生产环境 Source Map 泄漏审查
如果虽然移除了编译产物中的 debugger,但生产环境依然上传并公开了未经限制的完整 .map 源码映射文件(Source Map),外部人员依然可以通过映射反解出开发时的源码全貌。
建议:生产环境构建应当关闭公开 Source Map(如配置 devtool: false 或 sourcemap: 'hidden'),将生成的 map 文件仅上传至内部 Sentry、监控告警平台或保留在专用服务器,严禁部署到公网 CDN。
4. CI/CD 流水线最终静态正则校验
为了确保上百个微前端项目或复杂应用在升级构建工具时不出现配置遗漏,可在 CI/CD 部署发布前添加一道轻量的 Shell 静态校验指令。如果最终的 dist 目录中匹配到未被移除的语句,流水线立即中断并告警:
# CI 脚本中的产物纯净度校验示例
echo "正在检查产物中是否存在残留 debugger 语句..."
if grep -rnE "debugger" ./dist --exclude="*.map"; then
  echo "❌ 严重错误:生产打包产物中检测到残留 debugger 语句,发布已被自动阻断!"
  exit 1
else
  echo "✔ 产物校验通过:未发现 debugger 语句残留。"
fi
五、生产环境防线体系与发布前自查清单
规范的前端发布体系应当是“多层设防、层层递进”的。下表梳理了从编码到上线的完整自查与防御矩阵:
| 阶段 | 负责工具 | 检查要点与验证方法 | 失效备用方案 |
|---|---|---|---|
| 1. 本地编码 | IDE / ESLint 插件 | 代码编写时触发黄色波浪线警告,提示勿遗忘 | 本地未安装插件时,依赖 Git 提交拦截 |
| 2. Git 提交 | husky + lint-staged | 执行 git commit 时执行 lint,命中 error 则拒绝生成 commit |
防止开发者使用 --no-verify 绕过 |
| 3. AST 转译 | Babel / SWC | transform-remove-debugger 物理抹除语法节点 |
仅转译源码,需依赖压缩阶段兜底 node_modules |
| 4. 生产压缩 | Terser / esbuild / Vite | 配置 drop_debugger: true / drop: ['debugger'] |
核心防线,全包扫描产物 |
| 5. 自动化门禁 | CI/CD Shell Script | 在 dist/ 产物中执行正则 grep 扫描,命中则阻断构建发布 |
触发告警通知维护人排查打包器配置 |
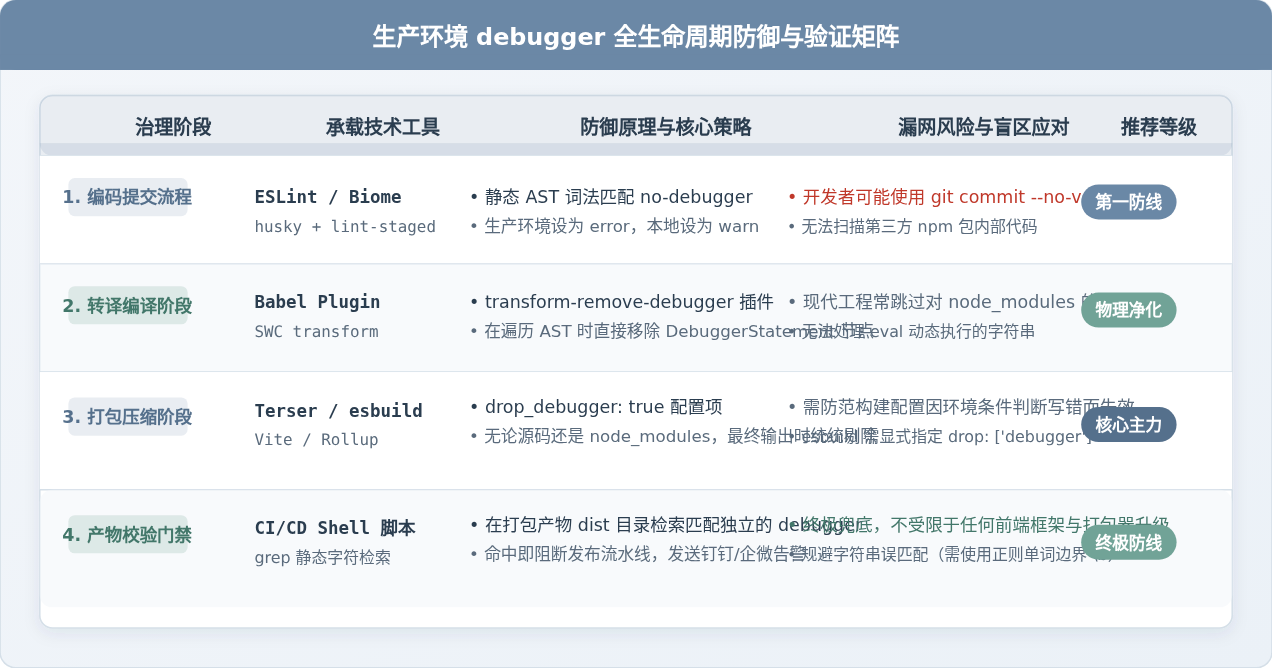
debugger 不应依赖个人的记忆力,而应当将其固化在构建系统的基础设施中。优先保证打包压缩器(Terser 或 esbuild)开启了丢弃选项,配合 CI/CD 阶段的静态扫描,即可构筑一套 100% 免疫 debugger 泄漏的现代化前端交付防线。
Linux系统使用包管理器安装Node.js步骤指南
2026-11-13 18:49:07
Docker Desktop 4.94.0修复后为什么不能用恢复出厂代替旧文件清理
2026-11-13 18:01:47
JS压缩后代码报错怎么调试?Source Map使用详解
2026-11-05 09:05:04
JS压缩会破坏代码逻辑吗?兼容性风险与测试建议
2026-11-03 17:13:03
Next.js 与 Vite、Create React App 的优缺点对比
2026-11-03 15:27:33