

Docker Desktop 4.94.0修复后为什么不能用恢复出厂代替旧文件清理
区分Desktop运行数据重置、诊断支持材料和历史日志副本,说明CVE-2026-123082的4.43.0至4.93.x范围及4.94.0修复边界。
Docker Desktop 4.94.0修复令牌日志问题后,为什么不能用恢复出厂设置代替历史文件清理?恢复出厂针对本机Docker Desktop设置与数据,不会自动删除已经另存、上传或发送的诊断包和日志副本。CVE-2026-123082要求关注的是4.43.0至4.93.x可能记录的已登录用户Docker Hub访问令牌;官方在4.94.0列出修复,同时要求删除或脱敏受影响时期留下的相关材料。这与重建本机运行环境的目标不同。
故障排查材料与运行数据有不同用途
Docker Desktop诊断用于帮助定位应用问题,日志与诊断包是排障过程中可能保存或提供给支持人员的材料。容器、镜像、Kubernetes资源及应用设置则属于运行环境的一部分。它们都与Docker有关,并不意味着同一个维护操作会同时正确处理它们。
当问题是运行环境损坏或需要重新配置时,重置功能可能有相应用途;当问题是历史文件可能含有登录令牌时,需要回答的是哪些文件存在、保存在哪里、是否已经分享。后一个问题不能由“本机已经恢复到初始状态”直接回答。
这个CVE没有把所有Docker数据都定义为泄漏材料
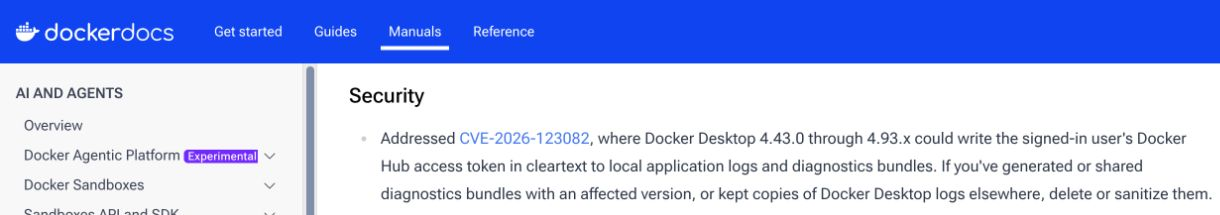
官方说明的范围是Docker Desktop 4.43.0至4.93.x可能把已登录用户的Docker Hub访问令牌,以明文写入本地应用日志及诊断包。它没有把所有容器标准输出、任意业务日志或全部镜像层都列为同一问题。账户已经被盗用也不是这项说明能够直接得出的结论。
版本和材料来源因此很重要。某个文件是否属于Desktop排障材料、产生于哪个时期、是否另存或共享,是判断处置范围的依据;仅看到文件与Docker有关,不足以认定它一定含令牌。相反,当前版本已经更新,也不足以排除旧副本的风险。
数据清理和恢复出厂可能影响业务环境
Docker Desktop文档把故障排查功能区分为重启、支持、Kubernetes重置、数据清理及恢复出厂等选项。数据清理或重置并非无影响的文件整理:可能涉及本机容器、镜像、Kubernetes资源或设置。它们的作用对象和影响范围,不能从按钮名称简单推导为“仅清除敏感日志”。
对CVE-2026-123082,官方的历史材料处置方向是删除或脱敏,而不是要求为解决令牌问题先销毁整个运行环境。大范围重置即使完成,也不能保证外部存储、支持材料附件或收件人保存的副本已经得到处理,反而可能引入额外的环境恢复工作。
诊断ID和材料分享不是远程销毁证明
诊断流程可能涉及上传材料并取得诊断ID,便于后续支持沟通。ID能够关联诊断记录,并不表示本机更新或数据重置会自动追踪和删除所有分享副本。已经另存的日志、团队空间里的附件或发送给同事的压缩包,需要按实际保存范围理解。
因此,清理本机原文件和处理已经分享的材料,应被视为不同位置上的处置结果。原文件不存在,不证明收件人副本也不存在;某处文件已经脱敏,也不证明更早发送的另一份文件具有相同内容。
升级解决继续记录,材料处置解决历史遗留
4.94.0于2026年10月5日发布,其安全条目列出这个令牌问题的修复。这是一个已有修复的事件,不是要求继续使用受影响版本观察现象。包含修复的运行版本与历史材料的删除或脱敏,应共同构成维护结果。
对普通使用者,最容易混淆的是三个结论:当前软件已经更新,本机运行数据已经重置,相关历史副本已经得到处理。它们各自有不同证据。只要把排障材料与运行环境分开,就能理解为什么恢复出厂不是文件副本处置的替代方案,也能避免用不必要的数据损失换取错误的收尾判断。
JS压缩后代码报错怎么调试?Source Map使用详解
2026-11-05 09:05:04
JS压缩会破坏代码逻辑吗?兼容性风险与测试建议
2026-11-03 17:13:03
Next.js 与 Vite、Create React App 的优缺点对比
2026-11-03 15:27:33
js文件加载失败或404错误的常见原因与排查
2026-11-03 10:38:55
前端项目打包生成 JS 文件的核心步骤完整记录
2026-10-31 21:04:46