

警惕非官方JavaScript下载站:怎么识别Node.js正版源
很多初学者在搜索“JavaScript下载”时容易误入流氓捆绑站。本文深入剖析JavaScript与Node.js的运行机制差异,详细指导如何识别nodejs.org官方正版源、全平台安全获取途径以及SHA-256完整性校验实操。
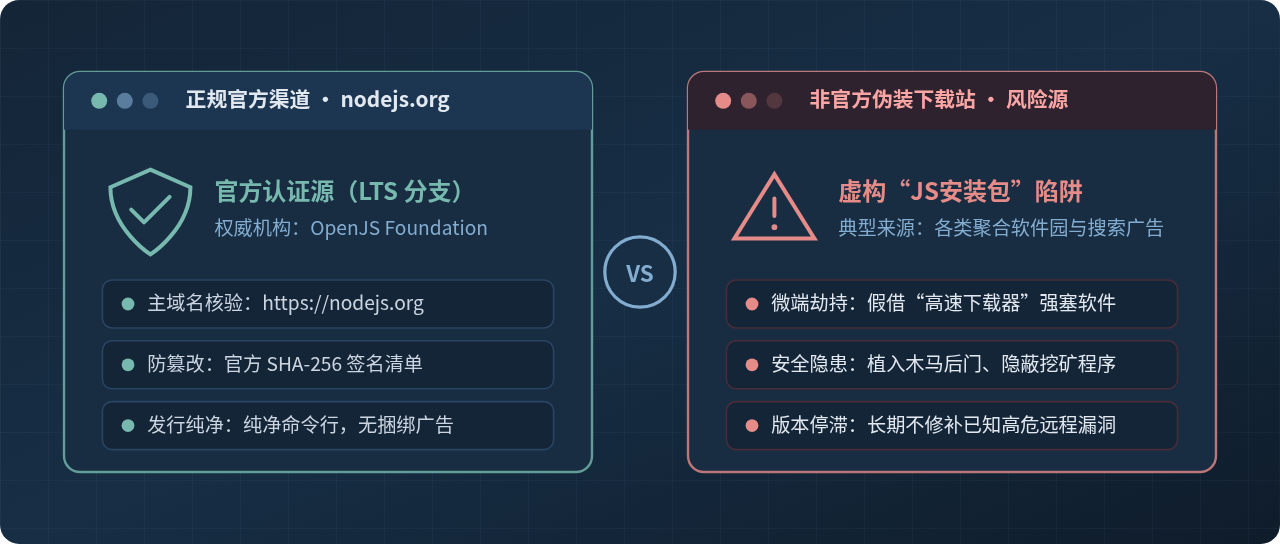
https://nodejs.org、优先选择官方 LTS(长期支持版),并通过官方提供的 SHA-256 哈希值核验文件完整性。凡在搜索引擎中声称提供“JavaScript 电脑版独立下载器”的第三方聚合软件站,皆为捆绑流氓推广或后门程序的假冒渠道。
一、认知澄清:为什么搜索“JavaScript下载”会误入陷阱
假设你刚刚接触网页开发或自动化脚本,希望在自己的笔记本电脑上运行一段 .js 文件。不少初学者的第一直觉往往是在搜索引擎中键入“JavaScript 下载”或“JS 官方安装包”。这种搜索习惯,恰恰直接踩中了灰色软件站的引流陷阱。
要彻底防范假冒网站,首先需要厘清两项基础的技术事实:
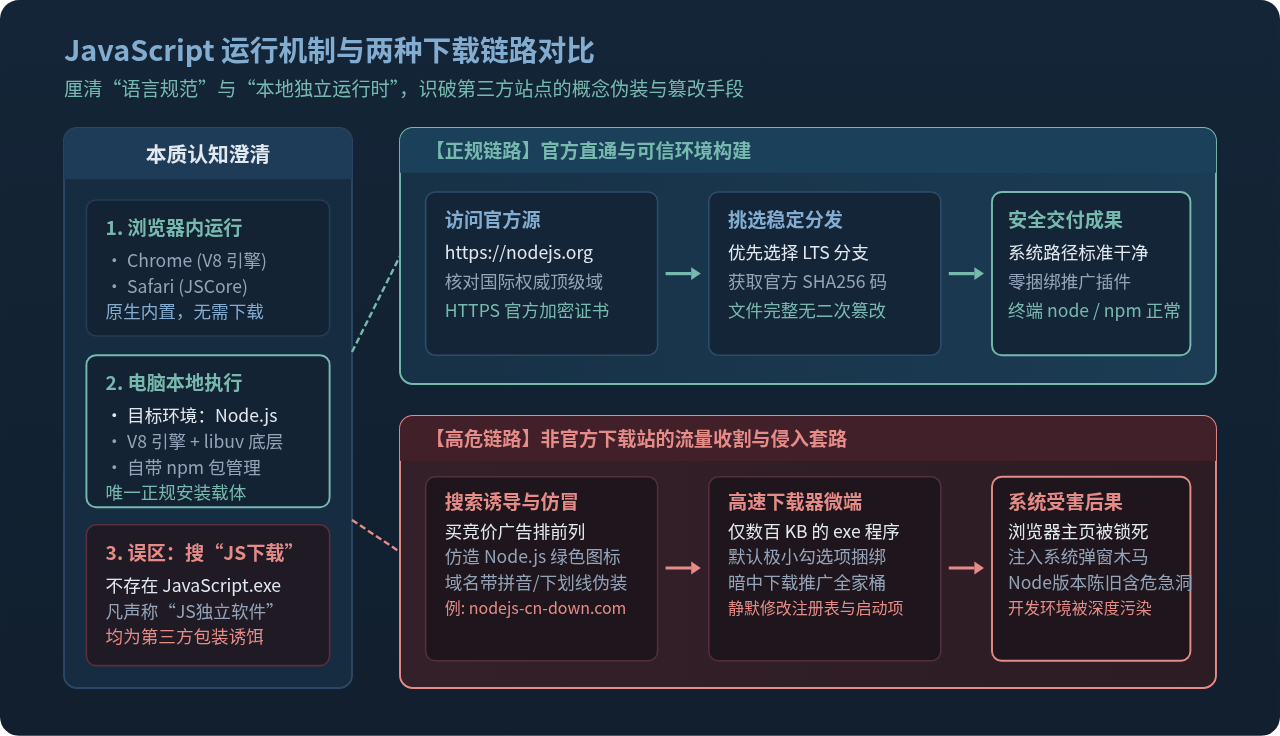
- JavaScript 在浏览器中开箱即用:日常使用的 Chrome、Edge、Safari 或 Firefox 浏览器,内部均已内置成熟的高性能 JavaScript 引擎(如 Google V8、Apple JavaScriptCore、Mozilla SpiderMonkey)。在网页中运行脚本无需在操作系统层面安装任何额外软件。
- 脱离浏览器运行必须依靠 Node.js:2009 年发布的 Node.js 将 Chrome V8 引擎与事件驱动的底层库(libuv)封装在一起,让 JavaScript 得以在操作系统终端独立运行,并获得了读写本地文件、监听网络端口等系统能力。因此,本地执行 JavaScript 所需的真正软件是 Node.js。
非官方下载站正是利用初学者对“编程语言规范”与“本地运行时环境”之间的概念模糊,通过搜索引擎竞价广告或 SEO 关键词劫持,炮制大量名为“JavaScript 运行库官方版下载”的虚假落地页。这些页面普遍存在以下几种危险套路:
- “高速下载器”微端捆绑:点击下载后,得到的并非实际的安装包,而是一个体积仅数百 KB 的可执行程序(如
JS_Downloader.exe)。运行后,它会默认以微小的隐藏字体勾选多款流氓安全软件、锁页浏览器及常驻托盘广告。 - 二次打包与恶意后门注入:部分网站解包旧版 Node.js,将恶意动态链接库(DLL)注入其中,在开发者编写代码或启动本地测试服务时,暗中执行挖矿脚本或扫描开发者的本地代码凭据。
- 停留在高危历史版本:第三方站点的存量安装包往往长期不更新,其中包含诸如 HTTP 请求走私、远程代码执行(RCE)等已被官方修补的高危安全漏洞。
二、官方正版源的三大识别与核验法则
要从根本上阻断下载过程中的安全隐患,必须建立严格的软件源验证机制。在下载 Node.js 时,牢记以下三条硬性准则:
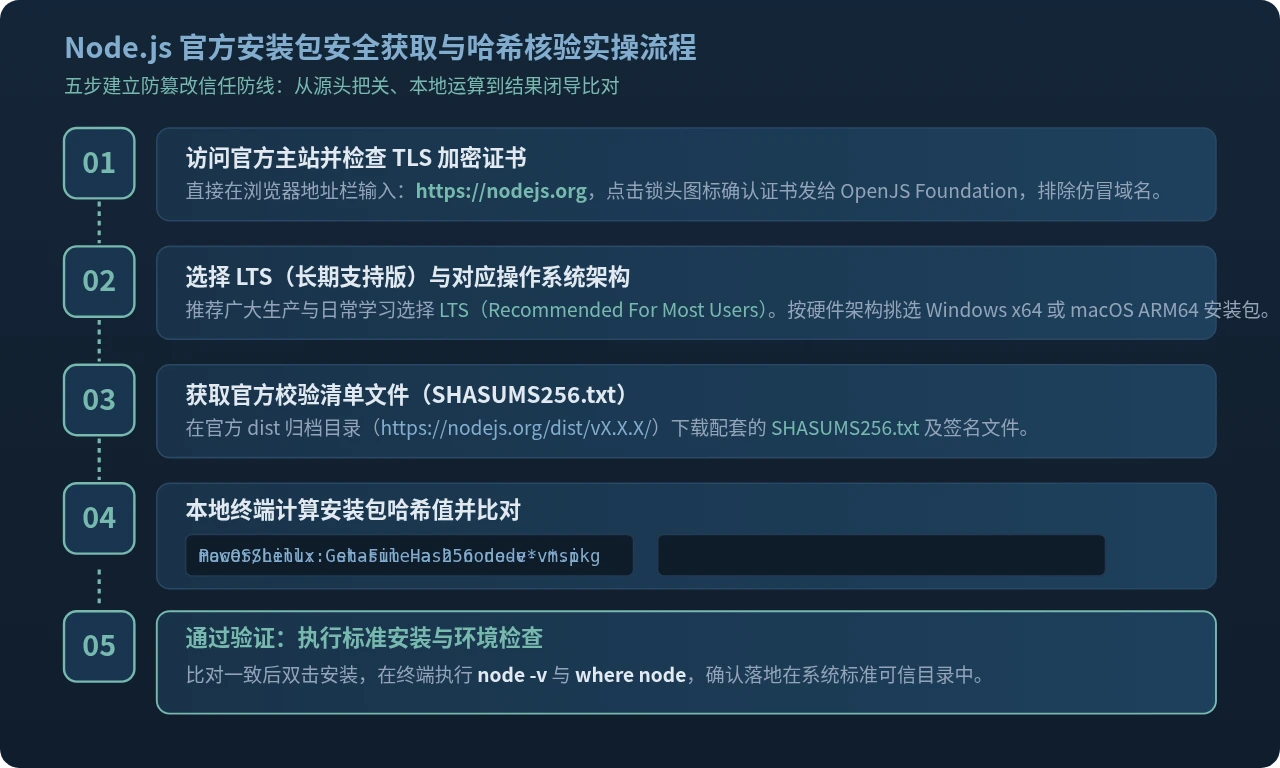
1. 域名核验:认准顶级域名 nodejs.org 与 TLS 组织信息
Node.js 的全球唯一官方主站域名为 https://nodejs.org。任何在域名前后添加多余拼音、连字符或非官方后缀的网站(例如 nodejs-cn.com、download-node.org、node-js.cn),无论界面样式与官网多么相似,均为非官方镜像或山寨钓鱼站。
在浏览器打开官方站点后,点击地址栏前方的锁头安全图标查看 TLS 证书。官方域名的证书合法且由正规证书机构签名,其根实体为非营利开源基金会 OpenJS Foundation。
2. 版本选择:优先选用 LTS(长期支持版)
进入官方下载页面后,页面通常会并列展示两个版本分支:
- LTS(Long Term Support,长期支持版):版本号为偶数(如 v18.x、v20.x、v22.x)。官方承诺提供长达 30 个月的维护与关键安全补丁更新,API 极具稳定性,第三方 npm 生态包测试均以 LTS 为基准,是绝大多数个人学习与企业生产的首选。
- Current(当前最新版):版本号为奇数(如 v21.x、v23.x)。包含最新实验性语言特性与底层改动,生命周期仅有 6 至 8 个月,可能出现不向后兼容的变更,仅适合体验最新前沿特性的进阶开发者。
3. 哈希核验:比对官方 SHASUMS256.txt 签名清单
这是软件供应链安全中最核心的操作。即使是从正规网络镜像下载的文件,也可能因为网络丢包导致损坏,甚至遭遇局域网 DNS 劫持。官方在发布每一个版本时,都会在服务器归档目录(https://nodejs.org/dist/v[版本号]/)中同步发布纯文本文件 SHASUMS256.txt 及其配套的 GPG 签名文件 SHASUMS256.txt.asc。
下载好安装文件后,在本地终端中运行哈希计算命令,即可得出该安装包的唯一 SHA-256 校验和。若计算结果与官方清单中的 64 位字符完全一致,则证明文件在传输过程中分毫不差,未被第三方做过任何篡改。
--------- ---- ----
SHA256 5a1b9f7c32d84e...c90a12e847f912b4356781290abcdef1234567890abcd C:\Downloads\node-v20.18.0-x64.msi
SHASUMS256.txt 中对应文件名的哈希有哪怕一个字符不同,请立刻删除该文件,绝不能双击运行!
三、全平台官方及可信获取途径
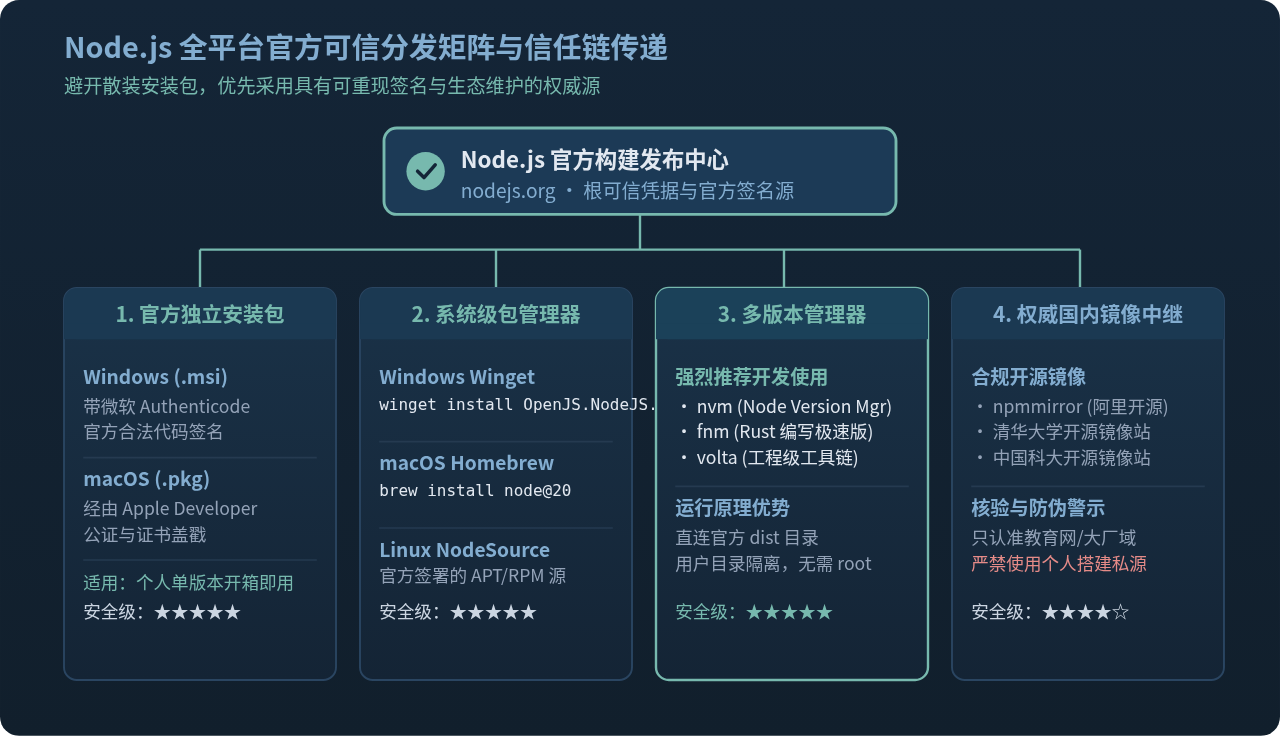
不同操作系统有其原生且透明的包管理体系。采用操作系统原生包管理器或专业的版本管理工具,不仅无需手动去浏览器点击下载按钮,更能从源头保障二进制分发的纯净度。
1. Windows 平台:官方 MSI 或 Winget 原生包管
Windows 用户建议直接使用微软官方集成的 Windows 软件包管理器(winget),它由微软维护源清单并直接从官方发布源拉取:
如果选择从官网下载 .msi 安装包,安装前可在文件上右键单击选择“属性” -> “数字签名”,确认签名者名称为 Node.js Foundation 或 OpenJS Foundation,且时间戳证书处于有效状态。
2. macOS 平台:官方 PKG 或 Homebrew
苹果系统用户可使用 Homebrew 工具进行安装与管理,命令如下:
如果下载官方 .pkg 文件,macOS Gatekeeper 系统会自动核验 Apple Developer 公证证书。若提示“不受信任的开发者”或“无法确认恶意软件”,说明你下载的很可能是被二次篡改过的非官方安装包。
3. Linux 平台:NodeSource 官方维护仓库
各大主流 Linux 发行版(Ubuntu/Debian/RHEL)系统自带的 apt/dnf 源往往版本相对陈旧。官方推荐加入由 NodeSource 维护的独立源,通过导入官方 GPG 公钥后安全安装。
4. 进阶开发必备:采用多版本管理器(nvm / fnm)
实际开发中,不同的项目可能依赖不同版本的 Node.js。强烈推荐使用专门的版本管理器,例如 nvm(Node Version Manager)或基于 Rust 编写的高性能替代品 fnm:
- 直连官方构建源:版本管理器默认直接读取
nodejs.org/dist/官方归档目录,下载官方编译好的免安装压缩包并自动校验。 - 隔离在用户主目录:安装的所有二进制文件都存放在当前用户的家目录中(如
~/.nvm/),不需要管理员权限(root/sudo),从根本上避免了系统级全局目录被污染的风险。
nvm ls-remote --lts
# 一键安装最新 LTS 稳定版
nvm install --lts
# 切换当前终端使用的版本
nvm use --lts
5. 国内加速镜像的安全核验规则
如果因网络延迟导致从 nodejs.org 下载较慢,应选择国内具有明确法人资质或高校背书的公共镜像中继:
- 推荐合规源:由阿里巴巴开源团队与开源社区共同维护的 npmmirror(原淘宝 npm 镜像),其官方镜像地址为
https://npmmirror.com/mirrors/node/,以及清华大学开源软件镜像站(tuna)、中国科学技术大学开源镜像站(ustc)。 - 警惕假冒私有加速站:切勿使用个人搭建、小论坛推广的“内网加速站”。私有代理可以轻易替换下载包中的可执行文件,极易遭受中间人注入攻击。
四、安装完成后的健康验证与排查
安装过程完成后,不要急于开始写业务代码,先打开系统终端进行三项快速健康体检:
1. 确认 Node.js 与 npm 核心版本
在命令行分别运行以下两行命令,查看版本输出:
npm -v
10.8.2
2. 关键排查:核实程序落地路径
这一步至关重要。非官方微端下载站常常把带有恶意钩子的 node.exe 存放在隐蔽的临时目录中。通过查询可执行文件的实际物理路径,可以迅速甄别是否存在冒牌程序。
正常路径判定依据:
- Windows 官方安装的默认路径应为
C:\Program Files\nodejs\node.exe;使用 nvm 时应位于C:\Users\<用户名>\AppData\Roaming\nvm\v...。 - macOS / Linux 的标准路径应为
/usr/local/bin/node、/opt/homebrew/bin/node或~/.nvm/versions/node/v.../bin/node。
where node 显示的路径在 C:\Users\<用户名>\AppData\Local\Temp\、临时解压目录或含有不知名拼音字母的文件夹中,说明该文件极有可能是恶意捆绑软件释放的仿冒体,请立即终止对应进程并进行全面杀毒。
3. 运行基础独立测试语句
在终端直接执行一条纯 JavaScript 代码表达式,测试控制台回显与系统反应:
如果终端能够立即且干净地输出 Node.js 正版运行环境验证成功,并且没有伴随任何系统弹窗、浏览器跳页或异常 CPU 飙升,则代表正版 Node.js 环境已成功安装就绪。
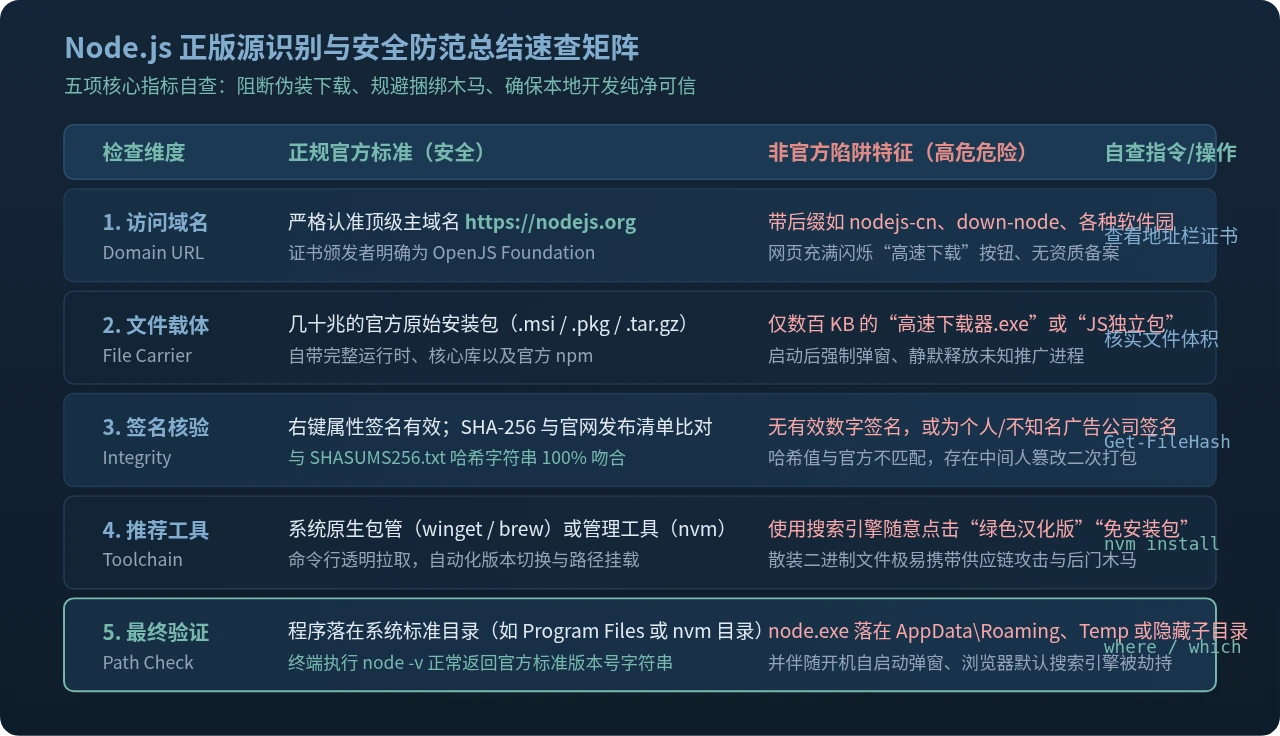
五、识别 Node.js 正版源安全准则总结
保护本地开发环境的安全性,是每一位软件开发者与计算机使用者的基本功。面对错综复杂的网络下载环境,只要在日常操作中坚持执行以下五大准则,就能完全规避各类山寨捆绑软件:
- 看域名:只认准
https://nodejs.org,绝不在任何第三方“软件园”或搜索微端中点击下载。 - 选分支:日常学习与业务部署锁定 LTS 版本,不盲目追求奇数尝鲜版。
- 验哈希:下载重要包体后在终端执行
Get-FileHash或shasum,与官网SHASUMS256.txt严格比对。 - 用包管:首选
winget、brew或nvm工具链,通过受信任的自动化通道管理版本。 - 查路径:安装完成后利用
where/which命令核对二进制文件位置,排查非正常落地目录。
怎么在本地运行JavaScript脚本:Node.js下载安装与环境配置教程
2026-11-05 09:02:33
JavaScript开发环境怎么搭建:Node.js安装与VS Code配置指南
2026-11-03 23:36:59
JavaScript零基础入门:环境搭建与第一个Hello World
2026-11-03 23:34:09
NW.js 是什么:基于 Chromium 和 Node.js 的桌面应用框架
2026-11-03 15:14:00
nvm、n 和官方安装包:哪种 Node.js 升级方式更适合你
2026-11-03 14:54:28







