JS文件上传报CORS跨域错误怎么办?常见原因与排查思路
针对JavaScript文件上传时遭遇CORS跨域报错的实用排查与解决指南。本文深入剖析OPTIONS预检机制、请求头放行、携带凭证冲突以及云存储直传等四大核心根因,提供系统化5步排查流程与Nginx、Node.js、Spring Boot及OSS的规范配置示例。
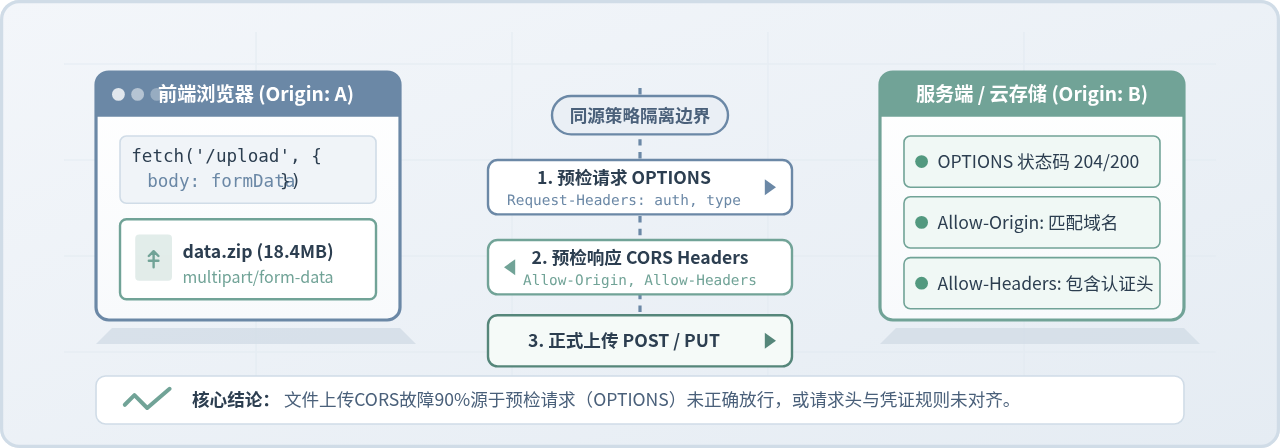
在前端使用 JavaScript 进行文件上传时,如果控制台弹出 blocked by CORS policy 错误,核心解决路径通常不是修改文件读取逻辑,而是厘清预检请求(OPTIONS)是否被正确放行、响应头是否允许当前源与自定义头部,以及是否发生了凭证或对象存储规则冲突。本文针对文件上传这一高频故障场景,从跨域产生机理出发,逐一梳理四大常见原因、提供5步定位排查法,并给出Nginx、后端服务及云存储的标准化修复配置。
一、为什么文件上传特别容易触发CORS错误?
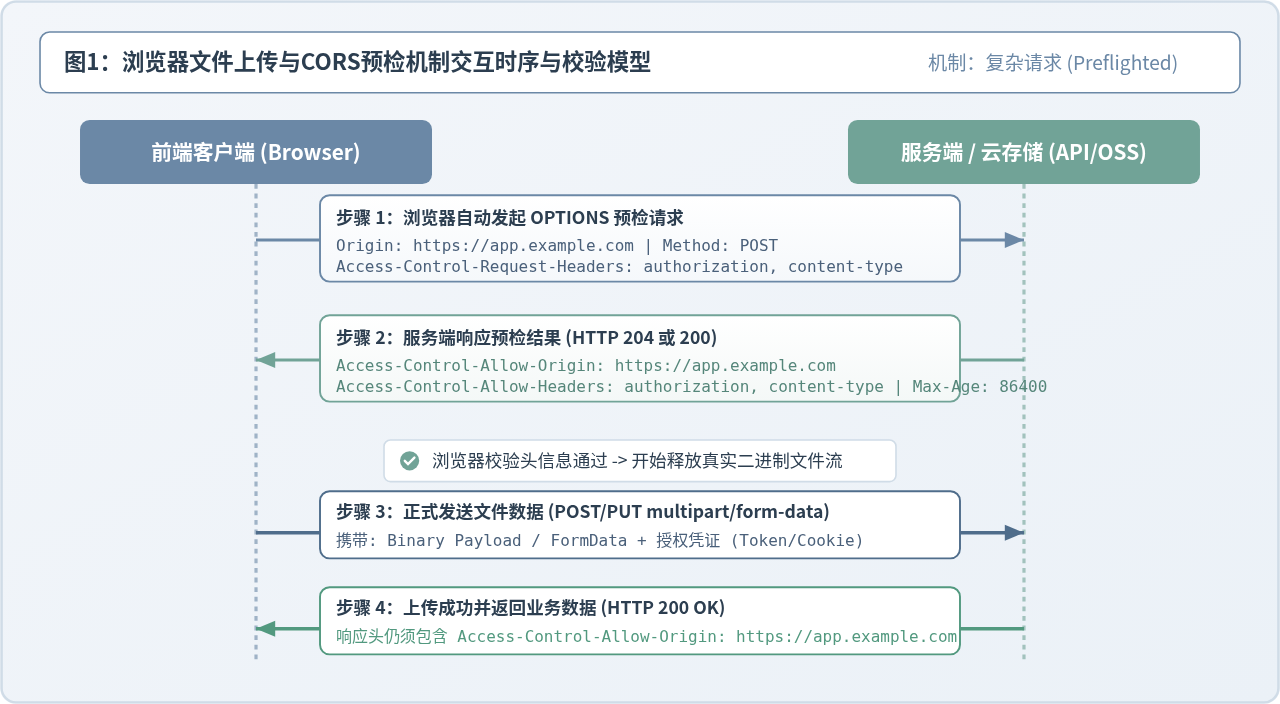
普通的数据请求(例如简单的 GET 查询或特定格式的表单提交)在某些情况下属于浏览器的“简单请求”(Simple Requests),浏览器会直接发送请求并校验返回的 Access-Control-Allow-Origin。但在现代前端应用中,文件上传几乎百分之百会被判定为“非简单请求”(Preflighted Requests),触发严密的预检流程。
导致文件上传被判定为非简单请求的常见触发条件包括:
- 携带自定义鉴权请求头:项目通常会在上传接口中附加
Authorization: Bearer <token>、x-client-id或X-Requested-With等头部字段。根据 W3C 规范,只要请求头超出了安全列表(Accept、Accept-Language、Content-Language、Content-Type),浏览器必须先发送 OPTIONS 预检请求。 - 使用了 PUT 方法或特殊二进制 Content-Type:在向对象存储(如阿里云 OSS、AWS S3)执行直传时,前端多采用
PUT方法上传文件二进制流,或者指定application/octet-stream,这同样超出简单请求的标准方法与媒体类型范围。 - 使用 FormData 时对边界或格式的处理:虽然标准的
multipart/form-data属于简单请求允许的类型之一,但只要配合了自定义请求头或凭证模式,依然会立即升级为非简单请求。
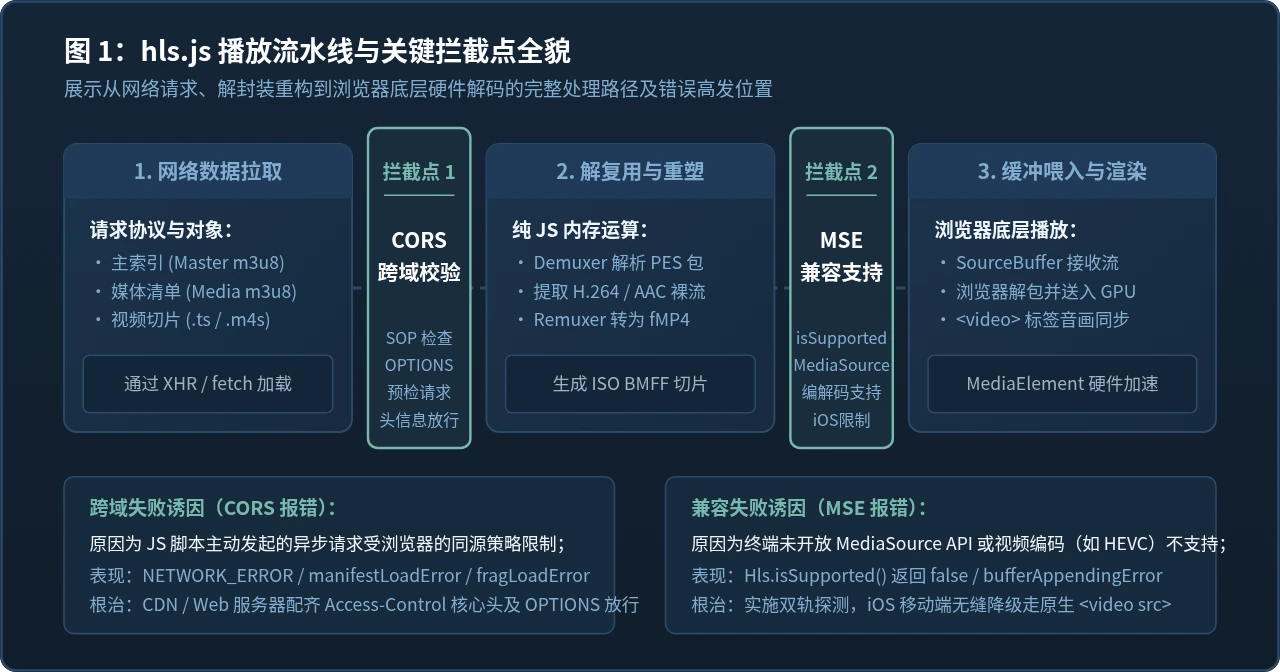
一旦触发预检机制,浏览器会先发起一次无实体的 OPTIONS 请求。只有当目标服务器对这次 OPTIONS 请求给出了合法的响应(状态码为 200 或 204,且附带完整的跨域放行头),浏览器才会把真正包含文件二进制数据的 POST 或 PUT 请求发往服务端。任何一步发生阻滞,控制台就会直接报错并中断传输。
二、文件上传跨域的四大常见原因深度剖析
当遇到文件上传跨域时,开发者需要结合控制台的具体报错语句,对准以下四大根因进行靶向分析:
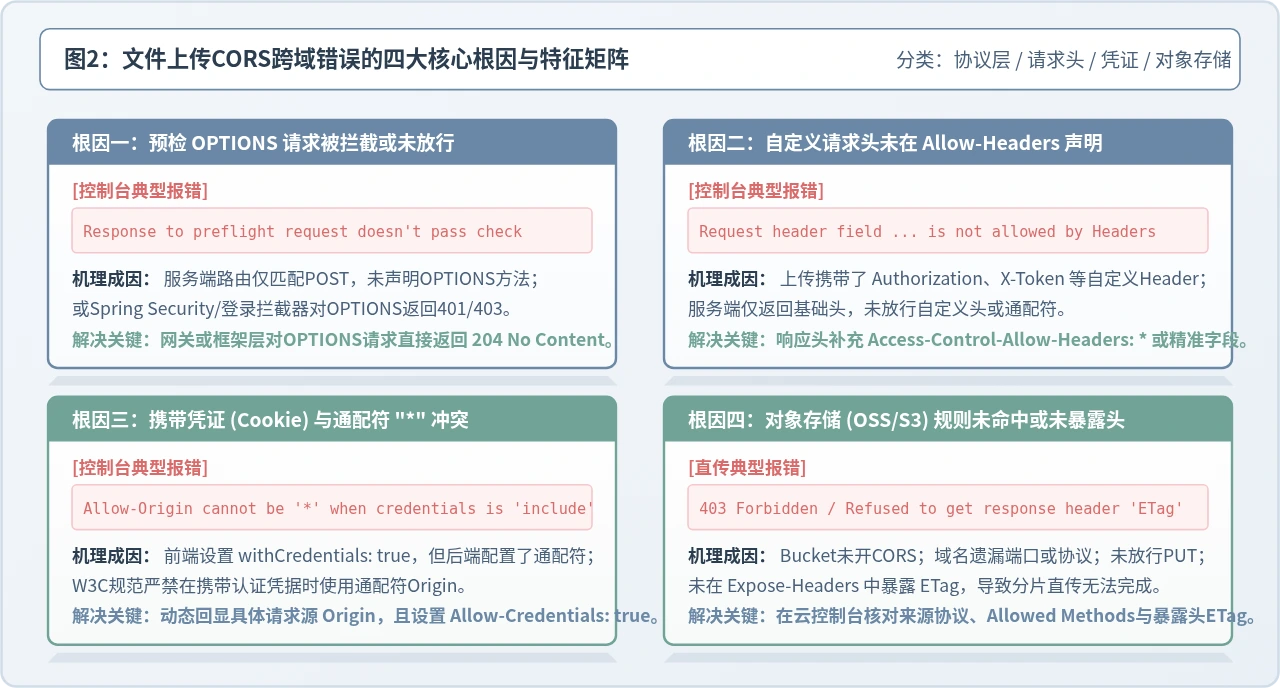
1. 预检 OPTIONS 请求被服务端拦截或未返回允许头
典型报错:
Response to preflight request doesn't pass access control check: No 'Access-Control-Allow-Origin' header is present on the requested resource.
原因分析:
很多后端框架(如基于 Spring MVC、Express、Koa、Flask 等)在配置路由时,上传接口仅明确声明了 @PostMapping("/upload") 或 app.post('/upload'),服务端并没有对相同路径的 OPTIONS 方法进行处理。
此外,若系统配置了权限拦截器(如 Spring Security、Shiro 或自定义 Token 验证过滤器),预检请求因为没有携带正式的业务参数,往往会先被拦截器打回 401 Unauthorized 或 403 Forbidden,并且由于提前返回而遗漏了 CORS 响应头,导致预检直接夭折。
2. 自定义请求头未在 Access-Control-Allow-Headers 中声明
典型报错:
Request header field authorization is not allowed by Access-Control-Allow-Headers in preflight response.
原因分析:
服务端虽然对 OPTIONS 请求返回了 200/204,也返回了 Access-Control-Allow-Origin,但在预检响应中未正确声明 Access-Control-Allow-Headers,或者白名单内漏写了前端实际发送的头部(如常见的 authorization、x-requested-with、content-type)。此时浏览器出于安全隔离,拒绝继续发送后续文件载荷。
3. 携带凭证(Cookie/Session)时使用了通配符“*”
典型报错:
The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*' when the request's credentials mode is 'include'.
原因分析:
前端在封装 fetch 或 axios 时配置了 credentials: 'include' 或 withCredentials: true,意图在上传时带上本地 Cookie。然而后端直接简单粗暴地配置了 Access-Control-Allow-Origin: *。根据安全规范,凭据传输场景下绝对不允许使用通配符 *,后端必须动态获取请求头中的 Origin 并在白名单校验后精准回显,同时必须显式添加 Access-Control-Allow-Credentials: true。
4. 客户端直传对象存储(OSS/S3)规则未匹配或响应头未暴露
典型报错:
Access to XMLHttpRequest at 'https://bucket.oss-cn-hangzhou.aliyuncs.com/...' blocked by CORS policy 或 Refused to get response header 'ETag' because it is not exposed。
原因分析:
在大型前端应用中,大文件通常采用“前端获取预签名凭证后直传云存储桶”的架构。如果未在云存储控制台为对应 Bucket 开启跨域规则,或者配置时存在以下疏漏,就会直接阻断:
- 来源(Allowed Origin)填写了
http://example.com,而前端运行在https://example.com(协议不匹配),或者缺少本地开发端口(如http://localhost:5173); - 允许方法(Allowed Methods)只勾选了 POST,遗漏了分片上传必需的
PUT方法; - 未在“暴露响应头”(Expose Headers)中填写
ETag。在多部件分片直传时,前端必须通过读取每个分片上传成功后 OSS 返回的ETag才能完成最后的合并通知,若未暴露该头,JS 代码便无法读取,上传中断。
三、结构化5步排查流程:由表及里精确定位
面对控制台的一串红字,盲目在群里询问或随意修改前端请求参数往往浪费大量时间。推荐按照以下5步有序排查:
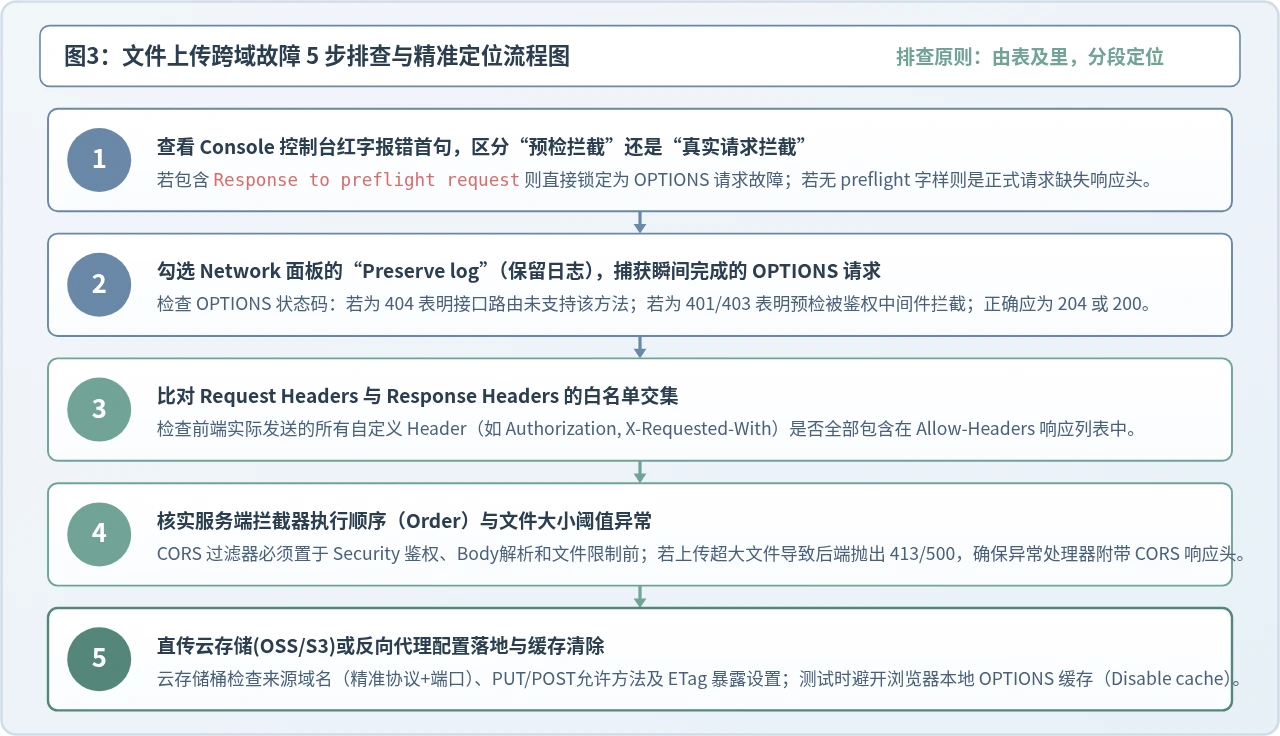
第 1 步:读取 Console 第一行完整错误信息,划分故障类型
打开浏览器控制台(F12 -> Console),找到红色错误输出的起始句:
- 如果包含
Response to preflight request doesn't pass access control check,意味着故障发生在预检阶段(OPTIONS),此时真实的文件甚至还没出浏览器网卡; - 如果提示
Request header field xxx is not allowed by Access-Control-Allow-Headers,说明是头部放行遗漏; - 如果提示
must not be the wildcard '*',说明是凭证配置冲突; - 如果不包含 preflight 字样,而是直接在正式请求失败后报 CORS,说明预检已经通过,但后端的 POST/PUT 响应未带上跨域头(例如服务端由于文件超大抛出了 413/500 异常,未经过 CORS 过滤层)。
第 2 步:打开 Network 面板勾选“Preserve log”,捕获 OPTIONS 请求
默认情况下,页面刷新或跳转可能清空 Network 记录,且部分浏览器会将失败的预检请求隐藏或一笔带过。
在网络请求列表中,找到 Method 为 OPTIONS 的那一行条目:
- Status 为 404 / 405:后端接口未放行 OPTIONS 方法,路由未匹配。
- Status 为 401 / 403:预检请求被后端的鉴权拦截器、网关或安全框架提前拦截。
- Status 为 200 / 204:状态码正常,需要进一步检查其 Response Headers(响应头)。
第 3 步:比对 Request Headers 与 Response Headers 的集合交集
点击该 OPTIONS 请求,查看其 Request Headers 中的两个关键指令:
Access-Control-Request-Method: POST
Access-Control-Request-Headers: authorization,content-type,x-custom-trace
再看对应返回的 Response Headers 是否逐一包含了允许值:
Access-Control-Allow-Origin: https://your-client-site.com
Access-Control-Allow-Methods: POST, GET, OPTIONS
Access-Control-Allow-Headers: authorization, content-type, x-custom-trace
Access-Control-Allow-Credentials: true
如果 Access-Control-Allow-Headers 中缺少了前端请求的任意一个自定义 Header,浏览器就会判定为校验不通过。
第 4 步:排查服务端拦截器与中间件的执行顺序(Order)
如果配置了 CORS 代码但依然无效,多半是中间件顺序错误。
例如在 Spring Boot 中,使用 @CrossOrigin 注解或 WebMvcConfigurer 时,其执行时机晚于 Spring Security Filter Chain。如果安全框架在进入 Controller 之前就把 OPTIONS 判定为未登录并返回 401,那么 @CrossOrigin 设置的响应头根本没有机会被写入。
第 5 步:检查云存储直传规则或反向代理网关配置
若是直传 OSS/S3,登录云厂商控制台进入对应存储桶的“跨域访问规则(CORS)”管理界面,检查来源是否包含当前前端运行的完整 Origin(包含协议 https://、域名及非标端口)。若是多层网关架构(如前端 -> Nginx -> 后端服务),需要警惕 Nginx 与后端服务是否“重复添加”了 Access-Control-Allow-Origin,重复两个 Origin 头同样会导致浏览器直接报错抛弃。
四、常见场景的代码级解决方案与配置实战
场景一:Nginx 反向代理统一处理跨域(推荐在网关层闭环)
在 Nginx 配置中拦截 OPTIONS 请求并立即返回 204,同时放行常规文件上传请求:
server {
    listen 80;
    server_name api.example.com;

    # 上传大文件时需要调大请求体限制,防止 413 错误
    client_max_body_size 100M;

    location /api/upload/ {
        # 预检请求匹配
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' '$http_origin' always;
            add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT' always;
            add_header 'Access-Control-Allow-Headers' 'DNT,X-Mx-ReqToken,Keep-Alive,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Authorization' always;
            add_header 'Access-Control-Allow-Credentials' 'true' always;
            add_header 'Access-Control-Max-Age' 86400 always;
            add_header 'Content-Type' 'text/plain; charset=utf-8';
            add_header 'Content-Length' 0;
            return 204;
        }

        # 真实上传请求响应头
        add_header 'Access-Control-Allow-Origin' '$http_origin' always;
        add_header 'Access-Control-Allow-Credentials' 'true' always;

        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
场景二:Node.js (Express) 正确配置与中间件前置
在 Express 服务中,引入官方 cors 中间件,并务必挂载在所有路由和业务中间件之前:
const express = require('express');
const cors = require('cors');
const app = express();

const allowList = ['https://app.example.com', 'http://localhost:5173'];

const corsOptions = {
  origin: function (origin, callback) {
    // 允许无 origin(如移动端/服务端直调)或在白名单中的源
    if (!origin || allowList.indexOf(origin) !== -1) {
      callback(null, true);
    } else {
      callback(new Error('Blocked by CORS'));
    }
  },
  methods: ['GET', 'POST', 'PUT', 'OPTIONS'],
  allowedHeaders: ['Content-Type', 'Authorization', 'X-Requested-With'],
  credentials: true,
  maxAge: 86400 // 缓存预检结果24小时,减少无谓的网络握手
};

// 核心:务必放在首行,确保 OPTIONS 请求在此处直接处理完毕
app.use(cors(corsOptions));

// 文件上传路由(例如使用 multer 中间件)
app.post('/api/upload', (req, res) => {
  res.json({ code: 0, message: 'Upload succeeded' });
});

app.listen(3000, () => console.log('Server running on port 3000'));
场景三:Java Spring Boot 过滤器层级全局放行
为规避 Spring Security 或 Filter 拦截预检请求的问题,建议直接注册高优先级的 CorsFilter:
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.core.Ordered;
import org.springframework.boot.web.servlet.FilterRegistrationBean;
import org.springframework.web.cors.CorsConfiguration;
import org.springframework.web.cors.UrlBasedCorsConfigurationSource;
import org.springframework.web.filter.CorsFilter;

import java.util.Arrays;
import java.util.Collections;

@Configuration
public class GlobalCorsConfig {

    @Bean
    public FilterRegistrationBean<CorsFilter> corsFilterRegistrationBean() {
        CorsConfiguration config = new CorsConfiguration();
        config.setAllowCredentials(true);
        // 精准匹配源,严禁在 allowCredentials 为 true 时使用 "*"
        config.setAllowedOriginPatterns(Collections.singletonList("https://*.example.com"));
        config.setAllowedHeaders(Arrays.asList("Origin", "Content-Type", "Accept", "Authorization", "X-Requested-With"));
        config.setAllowedMethods(Arrays.asList("GET", "POST", "PUT", "DELETE", "OPTIONS"));
        config.setMaxAge(3600L);

        UrlBasedCorsConfigurationSource source = new UrlBasedCorsConfigurationSource();
        source.registerCorsConfiguration("/**", config);

        FilterRegistrationBean<CorsFilter> bean = new FilterRegistrationBean<>(new CorsFilter(source));
        // 关键点:将 CORS 过滤器优先级提升至最高,确保在 Security 和鉴权前执行
        bean.setOrder(Ordered.HIGHEST_PRECEDENCE);
        return bean;
    }
}
场景四:前端直传对象存储(OSS / S3)CORS 配置规范
以阿里云 OSS 或 AWS S3 控制台为例,进入 Bucket 配置 -> 跨域访问(CORS):
| 配置项 | 规范填写值 | 配置说明与注意事项 |
|---|---|---|
| 来源 (Allowed Origins) | https://yourdomain.com, http://localhost:5173 |
必须带协议;本地开发端口必须明确列出,支持单星号通配符但不可留空。 |
| 允许方法 (Allowed Methods) | POST, PUT, GET |
若采用分片直传或预签名 URL 直传,必须勾选 PUT。 |
| 允许头部 (Allowed Headers) | * |
建议填写 *,允许客户端提交任意 SDK 所需的校验与自定义头。 |
| 暴露响应头 (Expose Headers) | ETag, x-oss-request-id |
重中之重!若不暴露 ETag,JS 无法在分片上传后获取校验值。 |
| 缓存时间 (Max-Age) | 3600(秒) |
减少每次上传都反复发起 OPTIONS 请求的网络开销。 |
五、前端代码中的常见陷阱与调试要点
1. 切忌手动硬编码 Content-Type: multipart/form-data
这是前端上传文件最常见的编码错误之一:
// ❌ 错误示范:手动指定 Content-Type
const formData = new FormData();
formData.append('file', fileInput.files[0]);

fetch('/api/upload', {
  method: 'POST',
  headers: {
    'Content-Type': 'multipart/form-data' // 这样会抹掉浏览器自动生成的 boundary!
  },
  body: formData
});

// ✅ 正确示范:完全不写 Content-Type,交由浏览器自动计算
fetch('/api/upload', {
  method: 'POST',
  headers: {
    'Authorization': 'Bearer ' + token
  },
  body: formData
});
当手动填写 multipart/form-data 时,请求头中将缺少形如 boundary=----WebKitFormBoundary... 的分界标记,导致后端服务器无法解析表单流并直接抛出 500 Internal Server Error。而后端若未对 500 异常捕获附带 CORS 头,浏览器就会误报为跨域错误,干扰排查视线。
2. 使用开发环境代理(Dev Server Proxy)规避跨域
在本地研发阶段,如果不想频繁调整后端跨域设置,可以通过 Vite 或 Webpack 的开发服务器代理功能,将请求伪装成同源:
// vite.config.js
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    proxy: {
      '/api': {
        target: 'https://backend.example.com',
        changeOrigin: true,
        // rewrite: (path) => path.replace(/^\/api/, '')
      }
    }
  }
});
前端代码直接向本地 /api/upload 发送请求,由 Node.js 本地服务在操作系统层面转发至目标服务器,由于同源策略仅在浏览器宿主环境中生效,服务端之间的转发完全不存在跨域约束。
六、全链路方案总结与核验清单
解决文件上传报 CORS 错误并不需要漫无目的的尝试。通过下面的架构归纳与自查清单,可以清晰掌控系统的跨域状态:
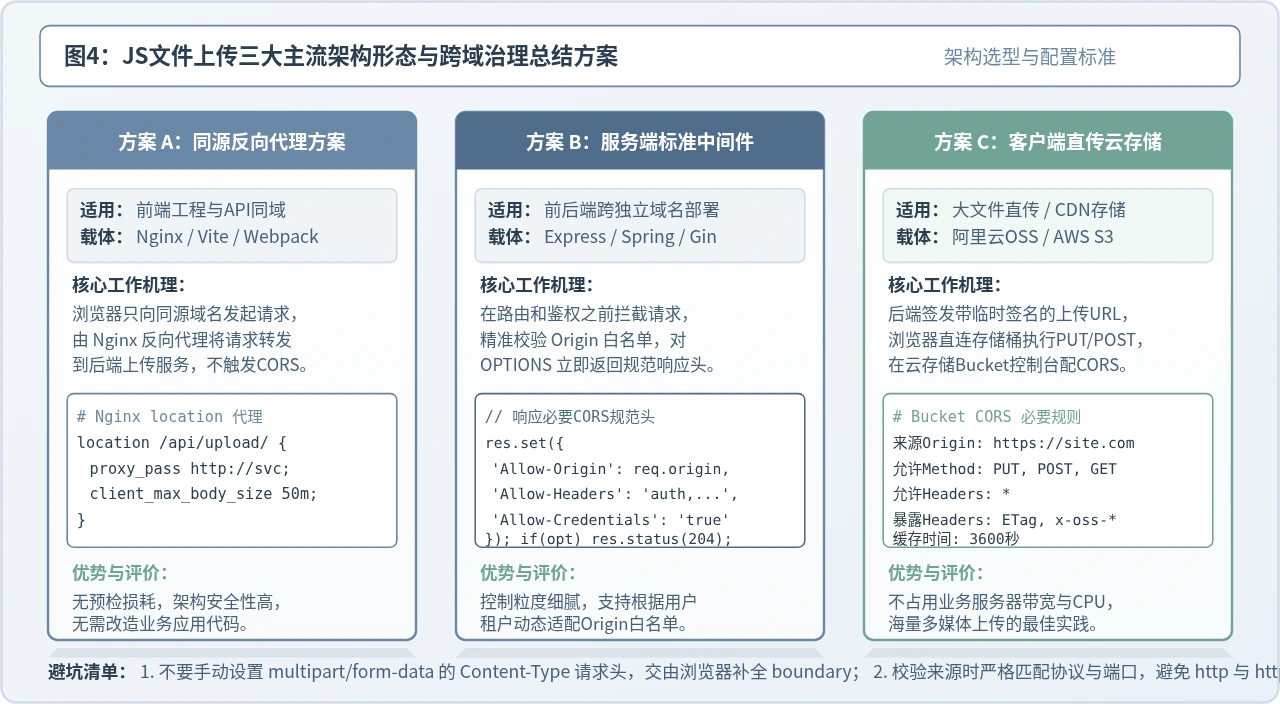
排查与上线快速自查清单
- 预检拦截确认:Network 面板中
OPTIONS请求是否返回204或200?如果是 401/403/404,立刻检查网关和鉴权过滤器。 - 请求头覆盖度:前端附加的
Authorization、X-Requested-With等头部是否全被Access-Control-Allow-Headers覆盖? - 凭证与源合法性:开启
withCredentials: true时,Access-Control-Allow-Origin是否为具体域名(非*)且伴随Access-Control-Allow-Credentials: true? - 中间件时序:服务端的 CORS 处理逻辑是否放在鉴权组件、Body 解析器及业务路由的最前列?
- 文件大小与异常:大文件是否触发了 Nginx
client_max_body_size或服务端的单文件上限限制?异常响应是否丢失了 CORS 头? - 对象存储配置:直传云存储桶是否勾选了
PUT,并在“暴露响应头”中添加了ETag?
怎么生成带缩进和换行的格式化JSON字符串
2026-11-22 12:22:55
Intl.DateTimeFormat在现代JavaScript中的应用技巧
2026-11-22 08:18:32
JS数字加减为何变成字符串拼接?详解隐式类型转换陷阱
2026-11-21 20:36:13
为什么很多人觉得JavaScript比Python难学
2026-11-21 16:05:01
JS字符串转二进制:TextEncoder与Uint8Array转换指南
2026-11-21 10:50:41