JSP页面中怎么嵌入JavaScript代码及数据交互方式
深入讲解JSP页面中嵌入JavaScript的规范方式,系统解析服务端向前端注入数据与前端通过Ajax向后端通信的双向交互方案,并提供完整的避坑与排错指南。
一、理解核心底座:JSP 与 JavaScript 的执行生命周期
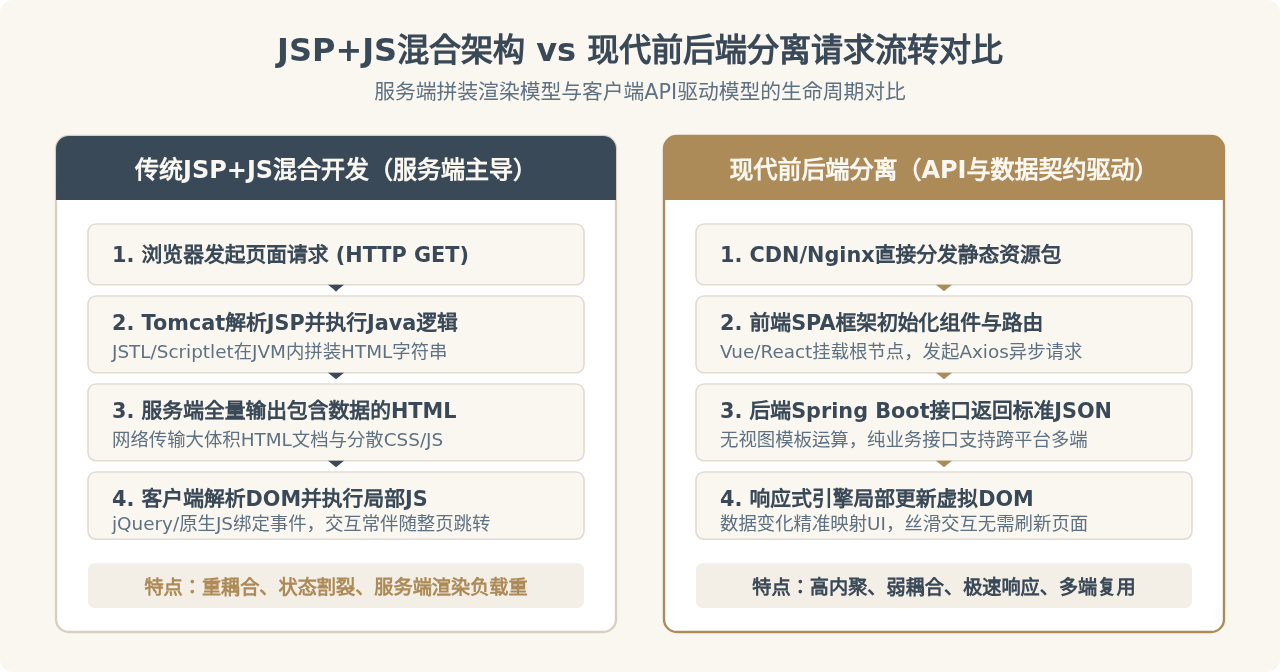
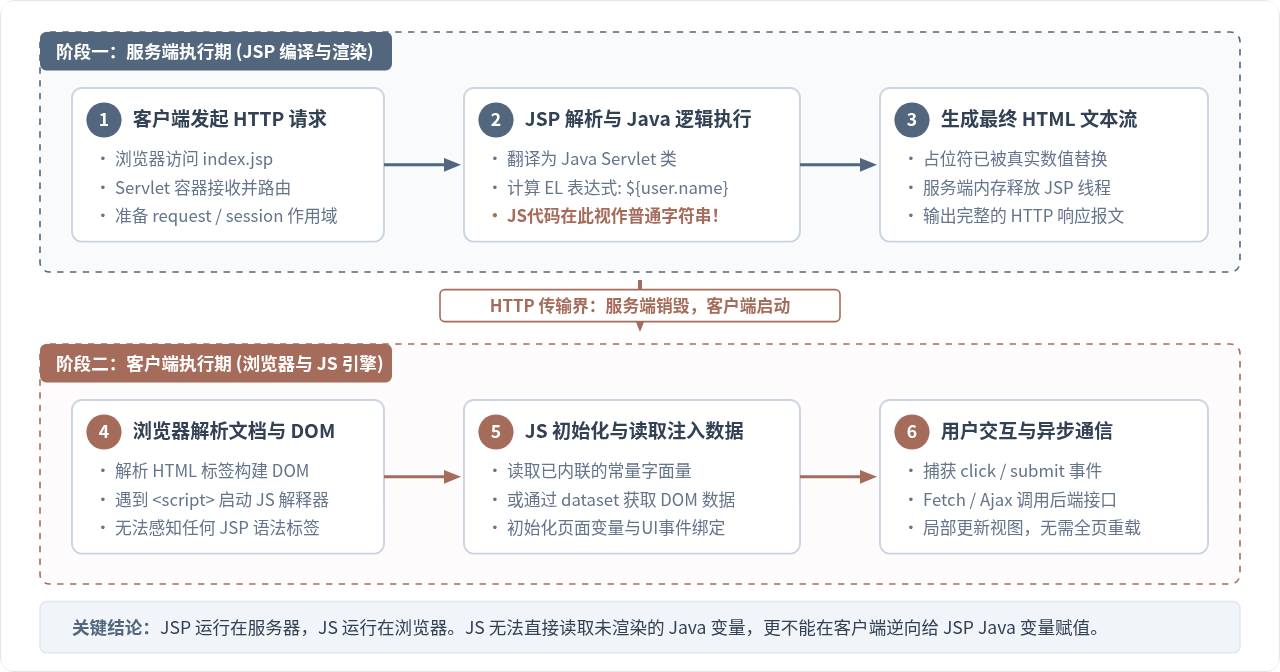
许多开发者在编写 JSP 时产生的困惑,往往源于把两种语言写在了同一个 .jsp 文件中,便直觉地认为它们共享运行期变量。实际上,二者不仅处于完全不同的物理机器(服务器 vs 用户端),生命周期更存在明确的先后次序。
当浏览器发起一个 URL 请求时,Servlet 容器(如 Apache Tomcat)首先将 .jsp 文件翻译成对应的 Java Servlet 源文件(_jsp.java),编译为字节码并载入内存。此时,JSP 引擎会执行其中的 Java 代码片段(Scriptlet)、JSTL 标签以及 EL 表达式(${...}),并计算出具体结果。对于文件内部包含的 HTML 结构和 <script> 代码,JSP 引擎仅仅视其为普通字符串输出流,原封不动地通过 HTTP 协议发送到客户端。
直到服务端的处理完全结束、HTTP 响应报文抵达客户端之后,浏览器才开始解析 HTML 树结构,并在发现 <script> 标签时启动 JavaScript 解释引擎执行代码。此时服务端环境早已经释放,无法直接感应前端发生的任何变量变化。
二、JSP 中嵌入 JavaScript 的规范方式与位置选型
在 JSP 页面中嵌入 JavaScript 代码主要分为页面内联脚本与外部脚本文件引用两种途径。在实际工程项目中,应严格遵守位置与路径规范。
1. 内联脚本嵌入的位置规范
内联代码直接编写在 <script>...</script> 标签中。根据代码职能的不同,应当放置在页面的不同区域:
- 置于 <body> 底部(推荐):通常将大部分交互逻辑放置在闭合标签 </body> 的正上方。这样能够确保浏览器优先解析并渲染上方的 HTML 元素,避免因脚本下载或解析阻塞关键渲染路径(CRP),提升首屏加载性能。
- 置于 <head> 区域:如果脚本仅用于声明全局配置、初始化监控埋点,或者使用了 defer / DOMContentLoaded 事件监听,方可安全放在顶部头部。
<!-- 示例:放在 </body> 闭合前的内联脚本块 -->
<body>
    <div id="appContainer">
        <h2>用户控制面板</h2>
    </div>

    <!-- 业务交互逻辑放在末尾,确保上面 DOM 已经就绪 -->
    <script>
        document.addEventListener("DOMContentLoaded", function () {
            console.log("页面 DOM 节点已解析完毕,开始挂载业务交互事件");
        });
    </script>
</body>
2. 外部脚本文件的引用与绝对路径处理
现代开发原则强调“结构、样式与行为分离”,业务逻辑脚本应尽量剥离至独立的 .js 文件中。在 JSP 中引入外部文件时,最容易出现的故障是使用相对路径导致二级子路径下 404 找不到资源。
例如,用户访问 /system/user/detail.jsp 时,相对路径 js/main.js 会被浏览器解析为 /system/user/js/main.js,从而报错。正确的做法是使用 EL 表达式获取上下文根路径 ${pageContext.request.contextPath}:
<%-- 推荐:采用动态获取项目根目录的方式拼接绝对路径 --%>
<script src="${pageContext.request.contextPath}/static/js/user-manager.js"></script>
三、数据交互方式(一):服务端向 JavaScript 注入数据
在页面首屏渲染时,常常需要将后端的业务状态、登录凭据或枚举字典同步提供给前端 JavaScript 使用。针对不同类型和复杂度的数据,行业内演化出了四种典型的注入模式。
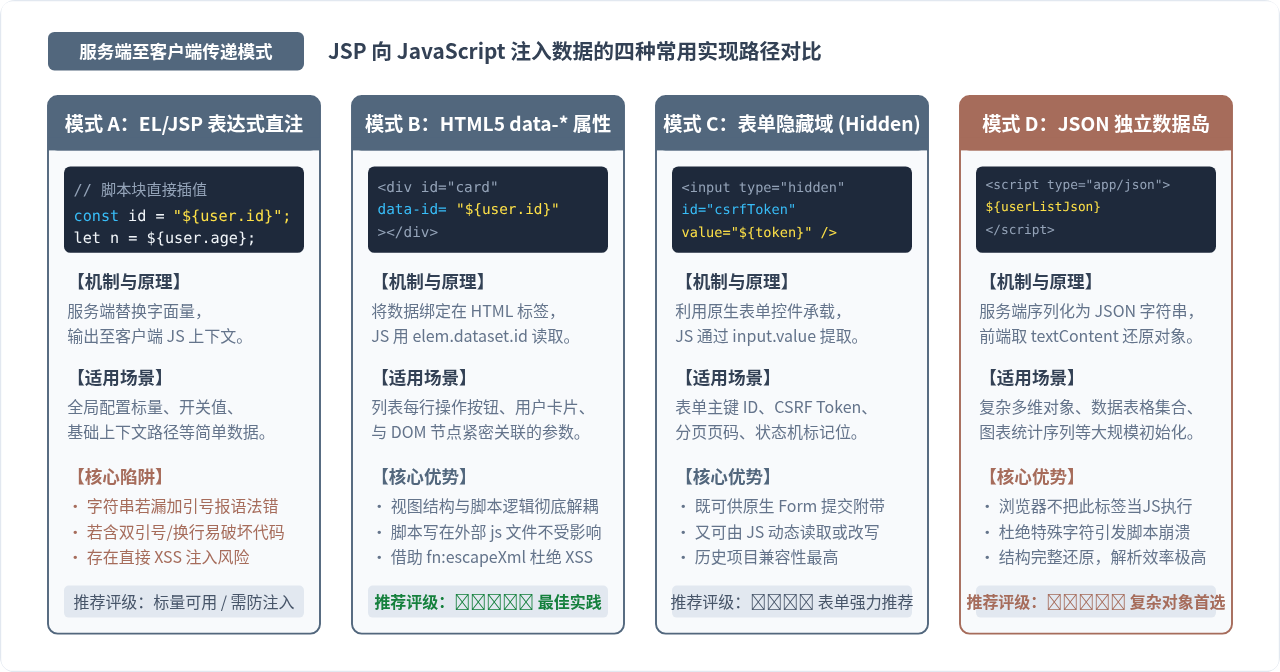
模式 A:EL 表达式 / JSP 表达式直接内联插值
这是最直接的传参方式。利用 JSP 的表达式语言(Expression Language,EL)直接在 <script> 块中输出数值或字符串字面量:
<script>
    // 数值类型:直接赋值,不需要单双引号包裹
    const currentUserId = ${sessionScope.currentUser.id};
    const isSystemAdmin = ${sessionScope.currentUser.isAdmin};

    // 字符串类型:必须用双引号或单引号包裹,否则浏览器会将其当成变量名从而报 ReferenceError
    const currentUserName = "${sessionScope.currentUser.username}";
</script>模式 B:HTML5 data-* 自定义属性绑定(强烈推荐)
为了避免直接在 JavaScript 脚本中掺杂 JSP 模板语法,业界推崇的解耦方案是通过 HTML5 的 data-* 自定义属性在 DOM 标签中暂存服务端数据,再由外部独立的 JS 脚本通过标准的 dataset API 读取。
<%-- JSP 视图结构部分:利用 JSTL 标签安全渲染 --%>
<div id="userProfileCard"
     class="profile-card"
     data-user-id="${user.id}"
     data-user-role="${user.role}"
     data-account-status="${user.status}">
    <span class="user-title">${user.displayName}</span>
</div>

<%-- 独立的外部 JS 文件(无需包含任何 JSP 语法) --%>
<script>
    const cardElement = document.getElementById("userProfileCard");
    // 通过 dataset 属性轻松读取(横杠转为驼峰命名)
    const userId = cardElement.dataset.userId;
    const userRole = cardElement.dataset.userRole;
    console.log("成功读取绑定的服务端用户数据:", userId, userRole);
</script>该方式的最大优势是:JavaScript 代码可以完整剥离至独立的 .js 文件中并享受浏览器缓存,HTML 结构与交互逻辑界限分明,且配合 JSTL 的 <c:out> 或转义函数天然免疫脚本注入漏洞。
模式 C:表单隐藏域(Hidden Input)
对于表单编辑页、分页查询或需要防重放的业务场景,隐藏域(<input type="hidden">)是承载后端标识的经典手段。
<form id="orderForm" action="${pageContext.request.contextPath}/order/submit" method="POST">
    <!-- 存储主键 ID 和防跨站请求伪造的 Token -->
    <input type="hidden" id="orderId" name="orderId" value="${order.id}" />
    <input type="hidden" id="csrfToken" name="csrfToken" value="${sessionScope.csrfToken}" />
</form>

<script>
    // JavaScript 中方便地读取或动态修改值
    const orderId = document.getElementById("orderId").value;
    const csrfToken = document.getElementById("csrfToken").value;
</script>
模式 D:JSON 独立数据岛(处理复杂对象与集合)
当服务端需要向页面传递复杂的 Java 实体对象、字典列表、多维配置或图表初始化数据集时,直接拼装属性非常低效。最佳实践是在后端将 Java List/Map 序列化为标准的 JSON 字符串,并挂载在非执行型的 <script type="application/json"> 标签中:
<%-- 服务端使用 FastJson、Jackson 或 Gson 输出 JSON 字符串存入 request 属性 --%>
<script id="initialServerData" type="application/json">
    ${catalogJsonData}
</script>

<script>
    // 浏览器不会将 type="application/json" 当做可执行脚本执行,杜绝语法解析错误
    const rawData = document.getElementById("initialServerData").textContent;
    try {
        const catalogList = JSON.parse(rawData);
        console.log("解析成功,包含数据条数:", catalogList.length);
        // 使用该数据完成前端联动或表格渲染
    } catch (err) {
        console.error("服务端下发的数据非标准 JSON 格式:", err);
    }
</script>
四、数据交互方式(二):前端 JavaScript 向服务端传输数据
当用户在页面上产生交互行为(例如点击提交、切换开关、选择筛选下拉框)后,数据需要由客户端主动发送给服务端。交互方式可以分为整页重载的同步提交与无刷新的异步通信(Ajax / Fetch)。
1. 传统同步交互方式
最原始的方案是通过调用 DOM Form 的 submit() 方法,或者修改 window.location.href 携带 Query 参数。这种方式会导致整个页面重新发送请求并白屏刷新,破坏用户当前的浏览上下文。
2. 现代异步交互方式:Fetch API 与 Ajax 实战
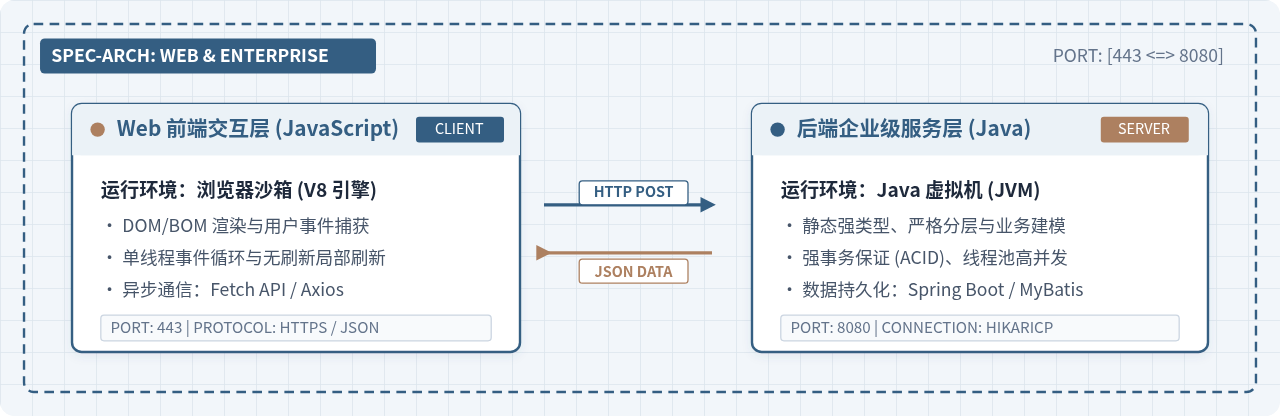
在现代 Web 交互中,全面推荐使用标准的 Fetch API(或基于 Promise 的 Axios、jQuery $.ajax)实现局部无刷新通信。
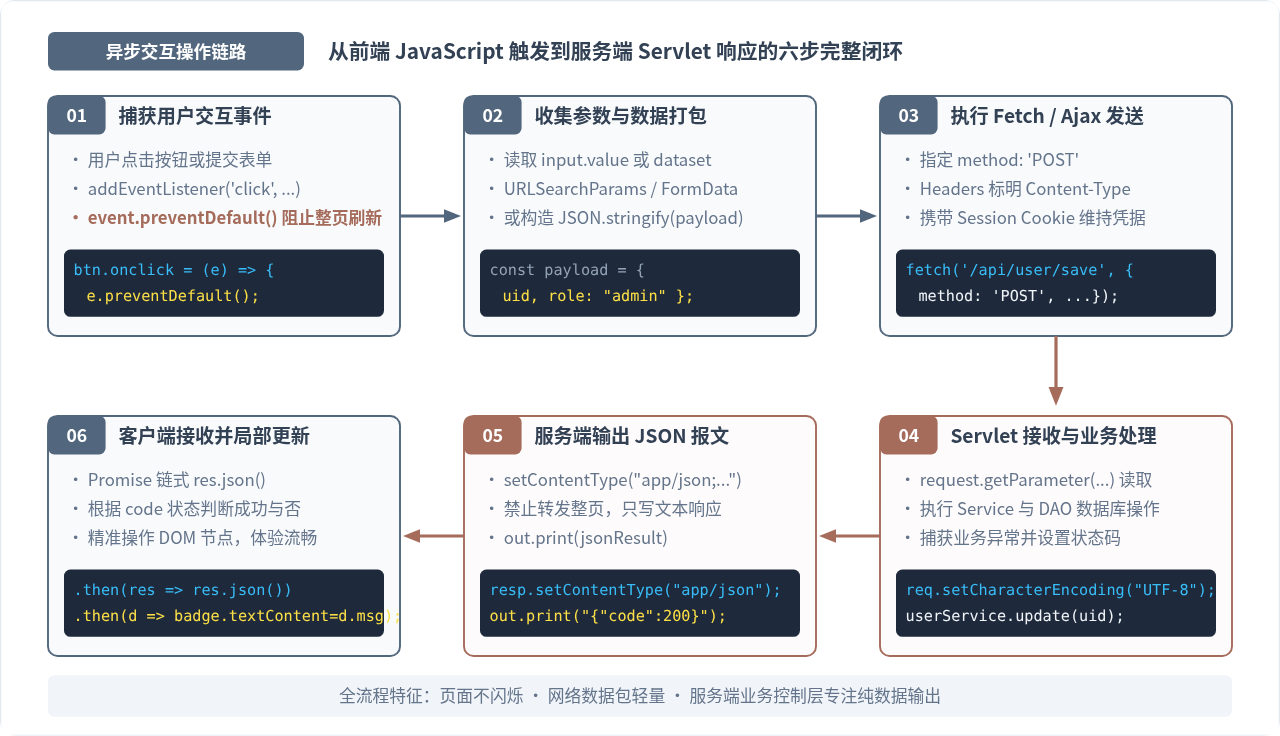
下图演示了从用户操作触发,到前端参数序列化、网络发送、后端 Servlet 接收处理并回写 JSON 数据,直至前端精准更新 DOM 的六步完整流程:
完整代码示例:客户端 Fetch 请求与服务端 Servlet 响应
第一步:JSP / 前端 JavaScript 交互代码
// 获取交互按钮并绑定点击事件
const saveBtn = document.getElementById("saveConfigBtn");

saveBtn.addEventListener("click", function (event) {
    event.preventDefault(); // 阻止默认的表单跳转

    // 1. 采集需要提交的数据
    const requestData = {
        configId: document.getElementById("configId").value,
        threshold: document.getElementById("thresholdInput").value,
        notifyEnabled: document.getElementById("notifyCheckbox").checked
    };

    // 2. 发起异步 Fetch 请求
    fetch("${pageContext.request.contextPath}/api/config/update", {
        method: "POST",
        headers: {
            "Content-Type": "application/json;charset=UTF-8",
            "X-Requested-With": "XMLHttpRequest"
        },
        body: JSON.stringify(requestData)
    })
    .then(response => {
        if (!response.ok) {
            throw new Error("HTTP 状态码异常: " + response.status);
        }
        return response.json(); // 解析后端返回的 JSON 报文
    })
    .then(result => {
        // 3. 业务状态码校验与无刷新局部更新
        if (result.code === 200) {
            const statusLabel = document.getElementById("statusMessage");
            statusLabel.textContent = "更新成功!最新耗时: " + result.timestamp;
            statusLabel.style.color = "#15803D";
        } else {
            alert("操作失败: " + result.message);
        }
    })
    .catch(error => {
        console.error("请求链路失败:", error);
        alert("网络通信异常,请检查控制台日志");
    });
});
第二步:服务端 Java Servlet 处理与响应代码
@WebServlet("/api/config/update")
public class ConfigUpdateServlet extends HttpServlet {
    @Override
    protected void doPost(HttpServletRequest req, HttpServletResponse resp)
            throws ServletException, IOException {
        // 1. 强制统一字符编码
        req.setCharacterEncoding("UTF-8");
        resp.setCharacterEncoding("UTF-8");
        // 2. 关键:明确告知客户端返回的数据格式为标准 JSON,而非 HTML 页面
        resp.setContentType("application/json;charset=UTF-8");

        PrintWriter out = resp.getWriter();
        try {
            // 3. 读取请求体 JSON 字符串并进行业务处理
            StringBuilder sb = new StringBuilder();
            BufferedReader reader = req.getReader();
            String line;
            while ((line = reader.readLine()) != null) {
                sb.append(line);
            }

            // 模拟业务逻辑处理
            System.out.println("接收到前端提交载荷: " + sb.toString());

            // 4. 回写标准响应报文
            String jsonSuccess = "{"code":200, "message":"配置已生效", "timestamp":""
                                + System.currentTimeMillis() + ""}";
            out.print(jsonSuccess);
        } catch (Exception e) {
            resp.setStatus(HttpServletResponse.SC_INTERNAL_SERVER_ERROR);
            out.print("{"code":500, "message":"服务端处理异常"}");
        } finally {
            out.flush();
        }
    }
}
五、典型误区排查与避坑指南
在排查实际开发中的报错时,有四个最具代表性的错误场景需要格外注意:
1. 误区一:试图在 JavaScript 函数内部修改 JSP 的 Java 变量
初学者极易写出形如下述的代码,并疑惑“为什么点击事件触发了,服务端的 Session 却没有生效”:
<%-- 典型错误示范:严重混淆执行时空 --%>
<button onclick="doLogout()">退出登录</button>
<script>
    function doLogout() {
        // 错误!这里的 Java 代码在服务器生成 HTML 时就已经无条件执行了!
        <% session.removeAttribute("currentUser"); %>
        alert("退出成功");
    }
</script>原因解析:当用户还没看到页面时,JSP 引擎早在服务端就已经把 <% session.removeAttribute(...) %> 执行完毕了;而输出到客户端浏览器的源码中,该行代码变成了彻底的空白行。点击按钮时根本不会再与服务端产生任何交互。正确解法是:在点击事件中调用 Fetch 请求后端的登出接口(Servlet)。
2. 误区二:缺少字符串定界符或 null 导致语法中断
当使用 EL 表达式注入服务端字符串时,如果变量值为 null,EL 会默认输出空字符串。如果写成:
let email = ${user.email};
// 当 email 为 null 时,编译出的代码是:let email = ;
// 浏览器直接抛出 Uncaught SyntaxError: Unexpected token ';'正确解法:对于可能为空的字符串变量,必须带上引号 "${user.email}",或者改用模式 B(data-* 绑定)进行读取。
3. 误区三:中文乱码问题系统排查
如果前后端交互中出现中文乱码(显示为问号 ??? 或乱码文字),务必统一检查以下“四处编码声明”:
- JSP 页面头部必须包含:<%@ page contentType="text/html;charset=UTF-8" pageEncoding="UTF-8"%>
- HTML 头部必须包含:<meta charset="UTF-8">
- Servlet 接收请求时:request.setCharacterEncoding("UTF-8")(若由 SpringMVC 托管可配置 CharacterEncodingFilter)
- Servlet 响应时:response.setContentType("application/json;charset=UTF-8")
六、交互方案全景对比与技术选型矩阵
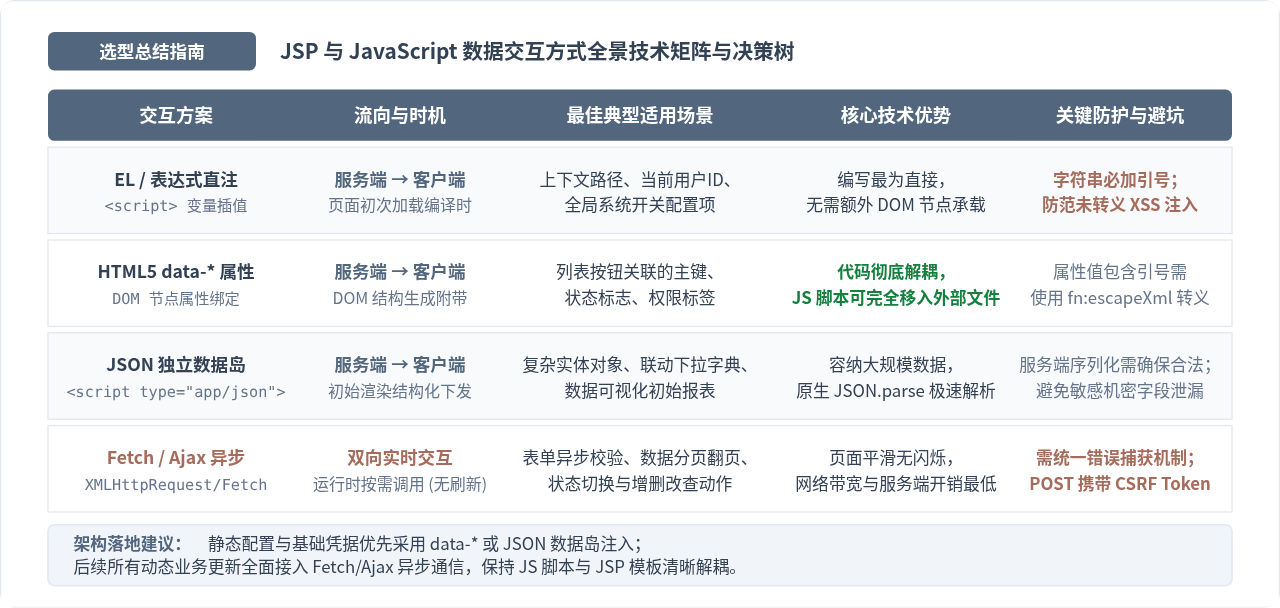
为了帮助开发者在实际业务需求中快速选定最合适的技术路径,下表对各类交互方式的核心维度进行了系统梳理与对比。
| 方案分类 | 交互流向 | 页面感知 | 适用数据体量 | 核心优势 | 防御与选型注意点 |
|---|---|---|---|---|---|
| EL 表达式直接插值 | 服务端 → 客户端 | 初次加载渲染 | 基础标量(ID、状态位) | 开发最快、开箱即用 | 必须加引号,避免未过滤引发直接 XSS |
| HTML5 data-* 属性 | 服务端 → 客户端 | 初次加载渲染 | 节点相关实体属性 | 结构逻辑解耦,JS 可完全外置 | 属性包含双引号需进行 XML/HTML 实体转义 |
| JSON 数据岛 | 服务端 → 客户端 | 初次加载渲染 | 复杂对象、表格列表数据 | 结构完整还原,免受语法中断干扰 | 需由后端严格序列化为规范 JSON 字符串 |
| Fetch / Ajax 异步通信 | 客户端 ↔ 服务端双向 | 局部无刷新更新 | 任意动态请求与响应 | 体验丝滑,网络负载轻,前后端职责分明 | POST 需防范 CSRF,统一封装异常状态码 |
| Form / URL 表单跳转 | 客户端 → 服务端 | 整页刷新/页面跳转 | 大型报表导出、认证跳转 | 兼容所有历史遗留系统 | 会丢失当前页 DOM 状态,用户等待成本高 |
p5.js 动画原理:利用 frameCount 控制运动轨迹
2026-11-05 23:50:45
JS中super关键字在class继承里的用法与注意事项
2026-11-05 21:55:33
JavaScript三目运算符基础语法与执行流程解析
2026-11-05 21:43:51
JavaScript变量提升与暂时性死区测试题:var/let/const在函数中的作用
2026-11-05 21:20:30
JavaScript获取当前时间戳的5种常用写法
2026-11-05 19:40:18