JavaScript下载跨域资源文件时遇到CORS错误怎么办
本文详解在前端使用JavaScript下载跨域资源文件时遭遇CORS报错的根本原因,并系统提供后端配置CORS响应头、服务端中转代理、Nginx反向代理以及纯前端针对不同文件类型的完整解决方案与对比选型。
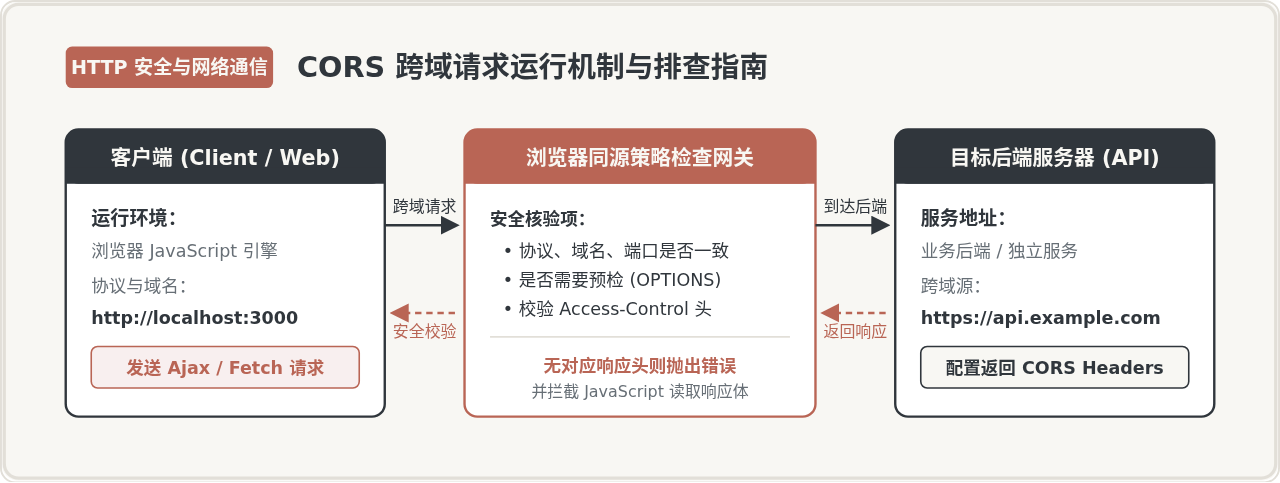
在前端开发中,使用 JavaScript 触发文件下载的核心机制通常有两种:直接使用带有 download 属性的 <a> 标签,或者通过 fetch / XMLHttpRequest 将远程文件拉取为二进制 Blob 后通过临时对象 URL 触发保存。然而,一旦目标资源位于第三方域名或未授权的 CDN 存储桶上,浏览器同源策略(SOP)和跨域资源共享机制(CORS)就会介入,导致 download 属性失效(降级为在线打开)或网络请求被直接拦截。解决这一问题的根本途径取决于你是否拥有资源服务器的控制权:若能配置服务端,则补充相应的 CORS 响应头;若资源方不可控,则必须通过自有业务服务端或反向代理网关进行中转流式下载。
一、问题根源与两种常见表现形式
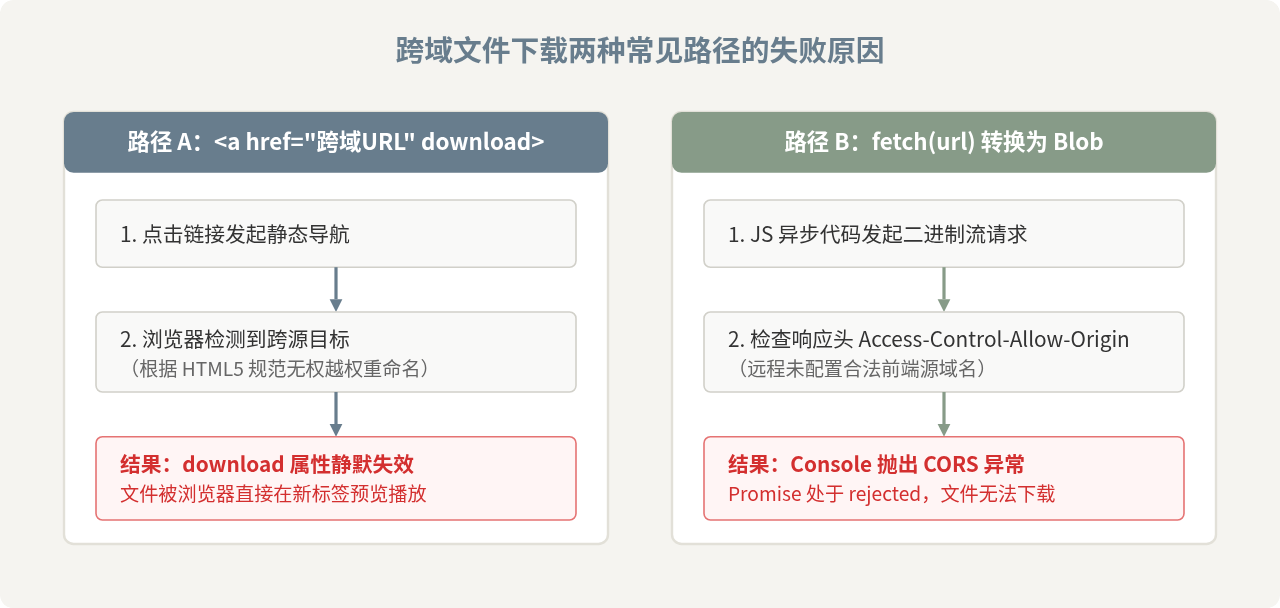
浏览器对跨域资源的约束主要体现在两个维度,不同下载方式会触发完全不同的失效现象:
- 表象一:<a download> 跨域时 download 属性被浏览器忽略。 当
<a>标签的href指向不同源(协议、域名或端口不一致)的文件(如 PDF、图片、文本文件)时,浏览器出于安全规范,会自动忽略download属性设置的自定义文件名甚至下载意图,直接在当前标签页或新窗口中打开该文件。 - 表象二:Fetch/XHR 获取 Blob 时报 CORS 阻断错误。 为了能够重命名并强制保存文件,开发者常改用
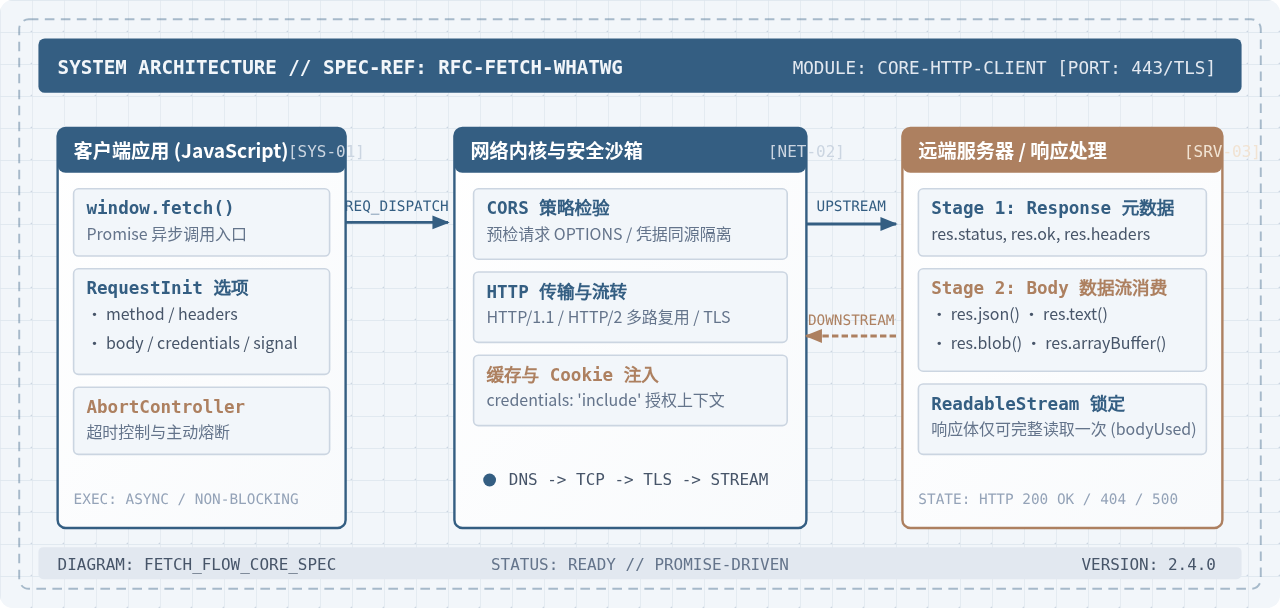
fetch(url)获取数据流并转为URL.createObjectURL(blob)。但fetch属于脚本发起的跨源读取,若目标响应头缺少Access-Control-Allow-Origin,控制台将直接抛出Access to fetch at ... from origin ... has been blocked by CORS policy错误,导致脚本无法获取任何文件字节。
二、排查与选型决策
遇到报错时,不应盲目修改前端代码。首要任务是明确目标资源的所有权:是自家维护的 OSS/文件服务器,还是完全不可干预的第三方外部链接。根据此条件,可按以下决策流程选择最合适的解决方式。
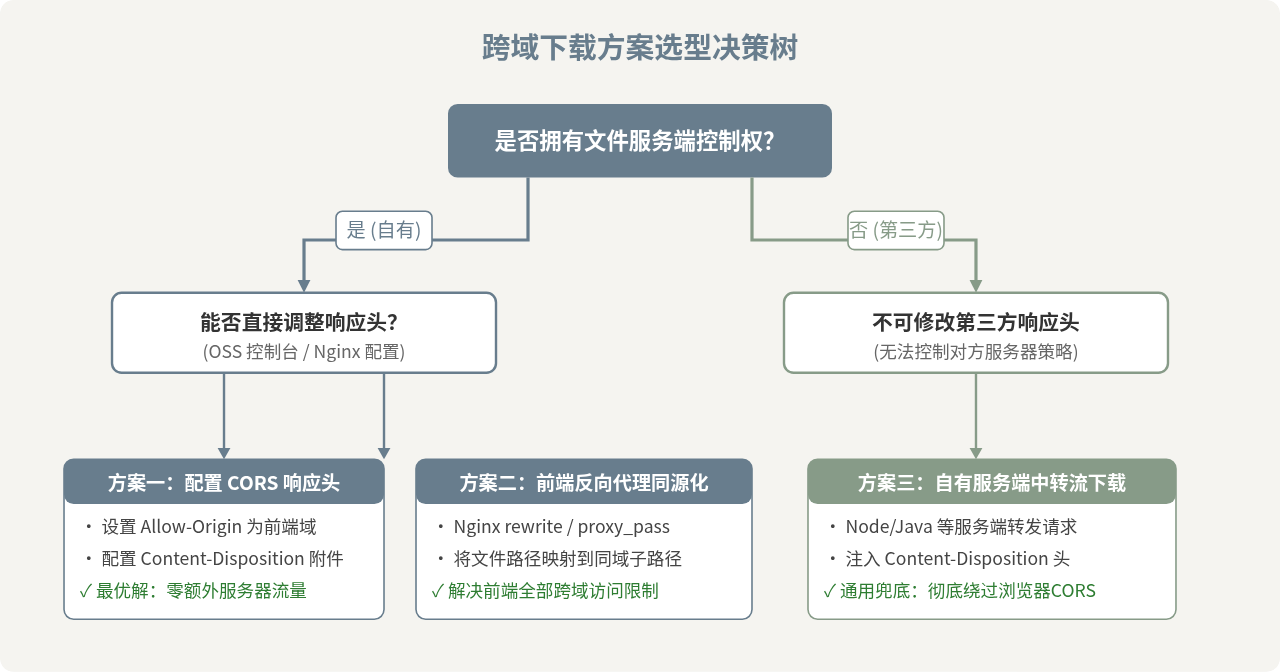
三、方案一:在资源服务端配置合法的 CORS 与附件响应头(推荐)
如果你负责或可以协助配置资源服务器(例如阿里云 OSS、腾讯云 COS、AWS S3 或自建的 Nginx),直接在服务端开放 CORS 是性价比最高、对网络带宽消耗最小的方式。
1. 关键响应头设置
资源服务器在响应文件的 GET 请求时,必须输出以下两个核心响应头:
Access-Control-Allow-Origin: https://your-frontend-domain.com
Access-Control-Allow-Methods: GET, OPTIONS
Content-Disposition: attachment; filename="export-data.pdf"注意:如果希望通过简单的 <a href="url"> 链接直接触发本地保存而非在线打开,关键在于服务端的 Content-Disposition: attachment 响应头。只要该头存在,即使跨域,浏览器也会识别为文件下载,无需前端编写任何复杂的 JavaScript 脚本。
2. 前端结合 Fetch 与 Blob 的完整下载实现
当服务端配置了 Access-Control-Allow-Origin 后,前端就可以安全地使用 fetch 拉取二进制数据流并重命名:
/**
 * 通过 Fetch + Blob 触发跨域文件下载
 * @param {string} fileUrl 跨域资源地址
 * @param {string} customFilename 保存到本地的文件名
 */
async function downloadFileWithCORS(fileUrl, customFilename) {
  try {
    const response = await fetch(fileUrl, {
      method: 'GET',
      mode: 'cors',
    });

    if (!response.ok) {
      throw new Error(`下载失败,HTTP状态码: ${response.status}`);
    }

    // 转换为二进制 Blob
    const blob = await response.blob();
    // 创建内存临时 URL
    const objectUrl = window.URL.createObjectURL(blob);

    // 构造临时 a 标签触发保存
    const anchor = document.createElement('a');
    anchor.href = objectUrl;
    anchor.download = customFilename || 'download_file';
    document.body.appendChild(anchor);
    anchor.click();

    // 清理 DOM 和内存引用
    document.body.removeChild(anchor);
    window.URL.revokeObjectURL(objectUrl);
  } catch (error) {
    console.error('下载过程发生错误:', error);
    alert('文件下载失败,请检查网络或跨域权限');
  }
}
四、方案二:无法修改资源服务器时,使用自有后端中转流
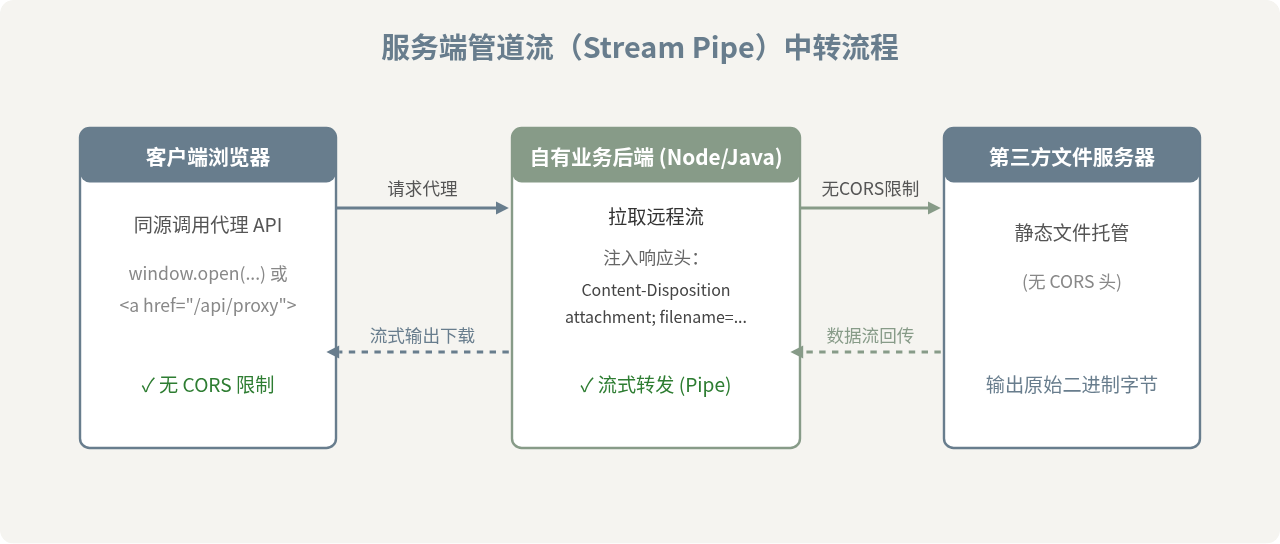
当目标文件来自外部合作伙伴或不可控的公共服务时,任何纯前端技巧都无法越过浏览器的安全沙箱。此时的标准方案是在自有的业务服务器上建立一个下载代理接口。
Node.js (Express) 代理实现示例
在后端服务中,利用 axios 或原生 fetch 拉取远程流,并通过 pipe 接入响应对象,不仅内存占用极低,还能避免等待完整下载后再发送造成的响应延迟:
const express = require('express');
const axios = require('axios');
const app = express();

app.get('/api/download-proxy', async (req, res) => {
  const { fileUrl, fileName } = req.query;

  if (!fileUrl) {
    return res.status(400).send('缺少必要参数 fileUrl');
  }

  try {
    // 请求第三方跨域文件,采用流模式
    const response = await axios({
      method: 'get',
      url: fileUrl,
      responseType: 'stream',
      timeout: 15000,
    });

    // 格式化下载文件名,防止中文乱码
    const encodedName = encodeURIComponent(fileName || 'file');

    // 强行附加 attachment 响应头
    res.setHeader('Content-Disposition', `attachment; filename*=UTF-8''${encodedName}`);
    res.setHeader('Content-Type', response.headers['content-type'] || 'application/octet-stream');

    // 管道流直接输出给浏览器
    response.data.pipe(res);
  } catch (err) {
    res.status(502).send('中转下载目标文件失败');
  }
});
五、方案三:通过 Nginx 反向代理实现同源化
如果前端项目有统一的反向代理接入层(例如 Nginx),可以通过配置重写规则,将跨域资源映射到前端站点的同源子路径(如 /external-files/)。
# Nginx 配置文件片段
location /external-files/ {
    # 代理目标上游文件源
    proxy_pass https://remote-bucket.oss-cn-hangzhou.aliyuncs.com/;

    # 隐藏上游可能存在的敏感头并替换
    proxy_hide_header Content-Disposition;
    add_header Content-Disposition 'attachment';
    add_header Access-Control-Allow-Origin *;
}
配置生效后,前端请求 https://your-domain.com/external-files/doc.pdf 即视为完全同源请求,无论是 <a download> 还是 fetch 均不会再受到跨域策略拦截。
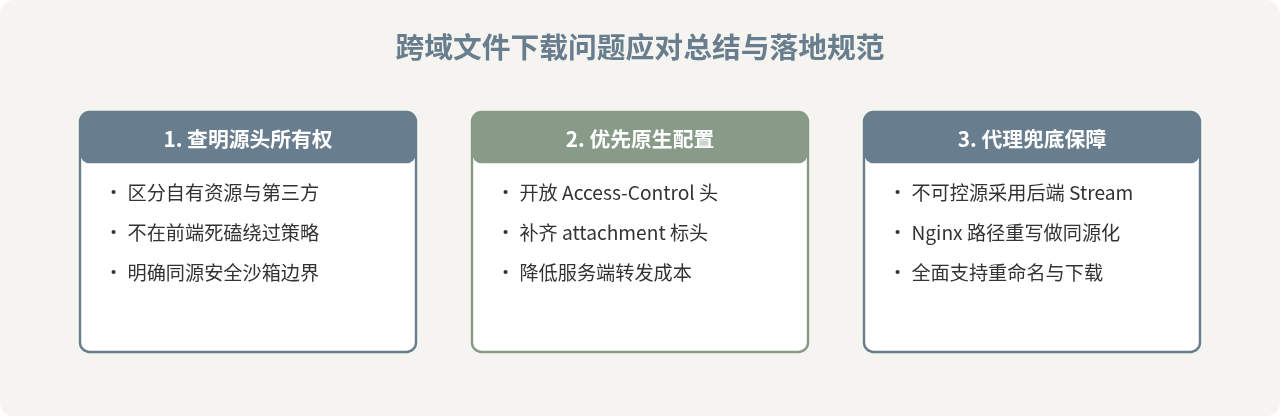
六、方案对比与总结
为了帮助你在具体工程项目中做出合理权衡,下表汇总了各方案的实施难度、性能表现及适用场景:
| 解决方案 | 实施位置 | 对服务器流量影响 | 能否自定义文件名 | 适用场景 |
|---|---|---|---|---|
| 配置 CORS 响应头 | 资源服务器 | 无影响(客户端直连 CDN/OSS) | 能(配合 Fetch Blob) | 自有或可配置的静态资源桶、CDN |
| 服务端 Stream 代理 | 业务后台 | 消耗双倍出口入带宽 | 能(后端注入响应头) | 第三方合作接口、不可控外部链接 |
| Nginx 反向代理 | 网关/Web服务器 | 消耗代理服务器流量 | 能 | 拥有网关运维权限,固定外部源接入 |
在 NestJS 中使用管道验证数据与守卫控制访问权限
2026-11-05 12:43:41
Node.js后端生成高强度随机字符串的方法
2026-11-04 16:29:54
Node.js环境中怎么使用axios或http模块发送GET请求
2026-11-03 21:57:15
Node.js环境下怎么实现JS反混淆自动化?常用库与CLI工具推荐
2026-11-03 21:15:54
解决JS逆向常见报错:缺少DOM环境导致代码运行失败
2026-11-03 20:41:59