JS调用reload()无效或导致无限循环刷新的原因排查
深入排查JavaScript中调用location.reload()时出现的两类典型异常:页面毫无反应(无效刷新)与页面陷入死循环疯狂重载。剖析现代规范下reload(true)的废弃、HTTP缓存拦截、事件异步竞争、组件生命周期无守卫触发等深层机理,并提供标准排查步骤与状态锁解决方案。
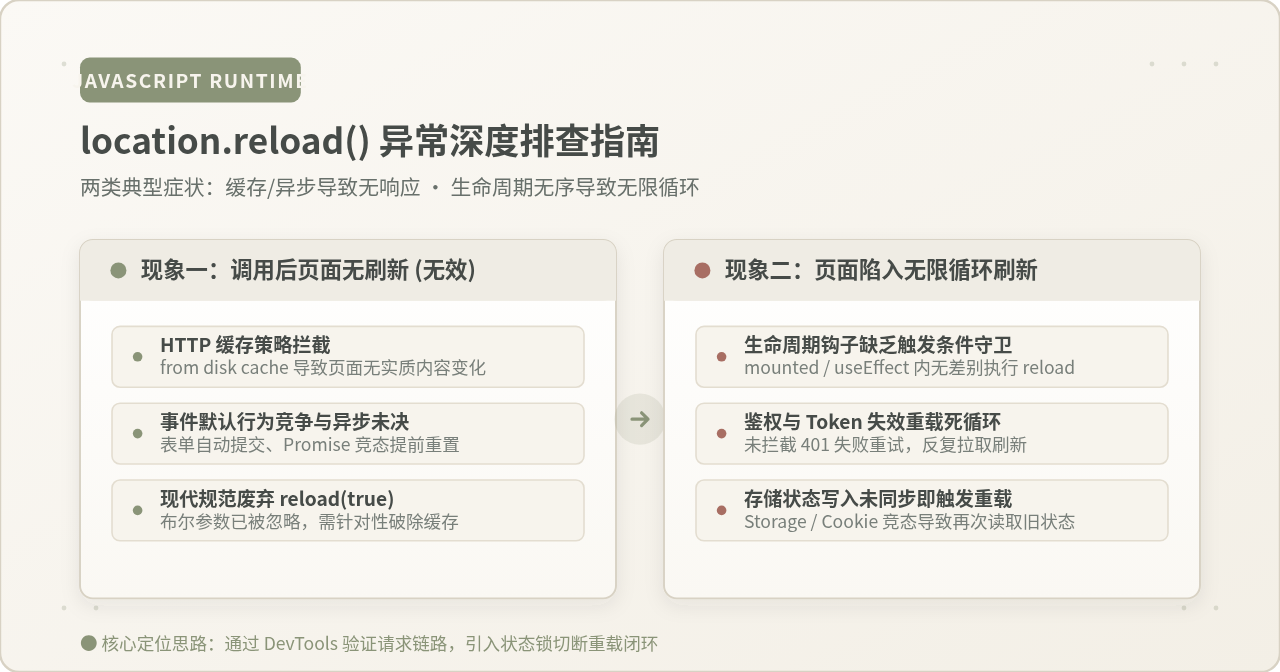
location.reload() 的核心诉求通常是让浏览器丢弃当前内存上下文、重新获取资源并刷新页面。然而开发者常常会遭遇两类极端的异常行为:一类是执行了代码后页面毫无反应(看似“无效”),另一类则是页面陷入疯狂闪烁、无休止重载的死循环。产生“无效”往往是因为浏览器强缓存阻断了新请求、异步事件竞争提前中断了导航,或者是单页应用(SPA)拦截了原生行为;而产生“无限循环”则是由于刷新逻辑被无条件放入了顶层执行域、全局挂载钩子或未配置熔断的鉴权拦截器中。针对这两大故障,本文将从底层触发机制、排查步骤到可靠的规避策略逐一展开剖析。
一、整体排查全景流程
排查 location.reload() 异常的第一准则,是将“无响应”与“无限循环”作为两条截然相反的路径对待。盲目尝试添加所谓参数往往不仅不能解决无效问题,反而容易引发更严重的死循环。排查时应先观察浏览器控制台(DevTools)的实际行为,再按图索骥。
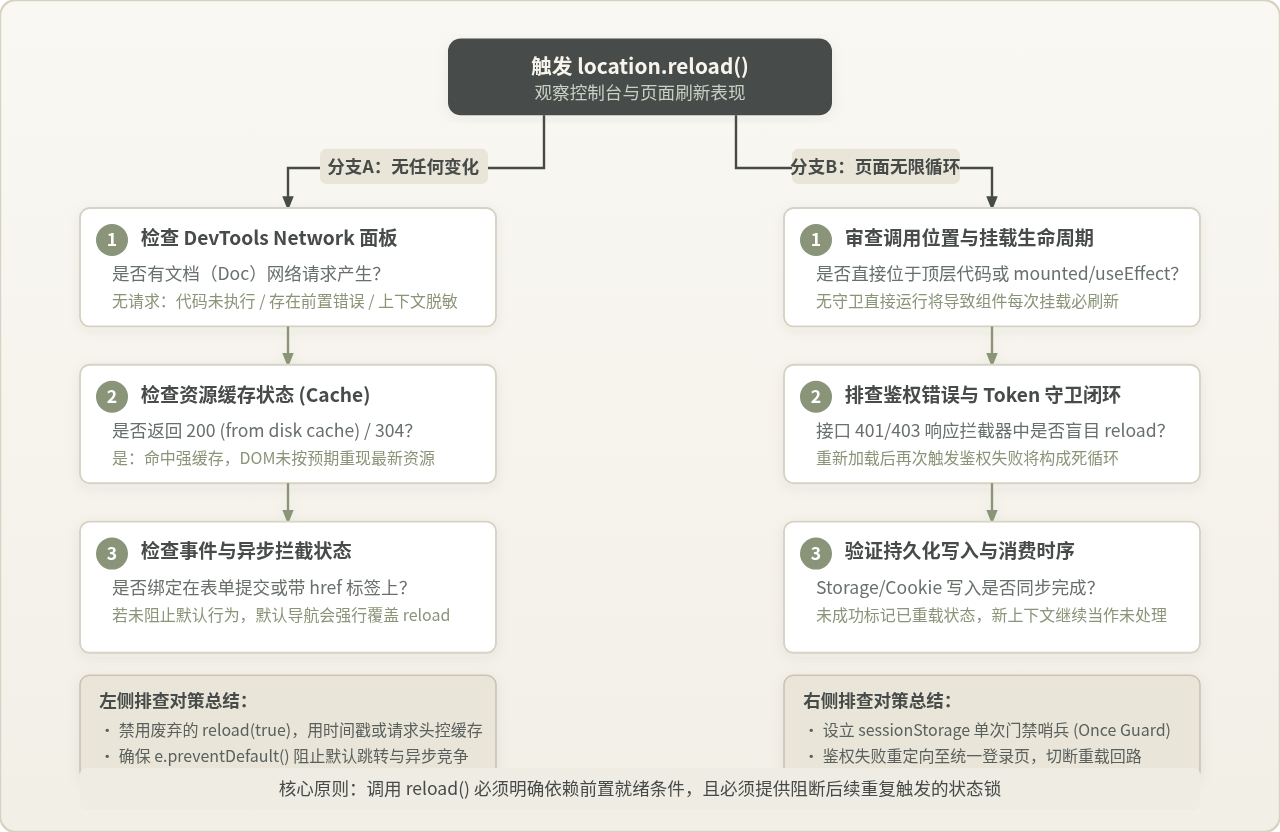
在开始深入细节前,请打开浏览器的开发者工具(F12),切换到 Network(网络) 面板并勾选 Preserve log(保留日志)。这是定位刷新问题最关键的操作。勾选该项后,即使页面重新加载,之前的请求日志也不会被清空,从而能够完整保留刷新触发前后的所有网络通信与状态码。
二、调用 reload() “无效”或页面无响应的深度排查
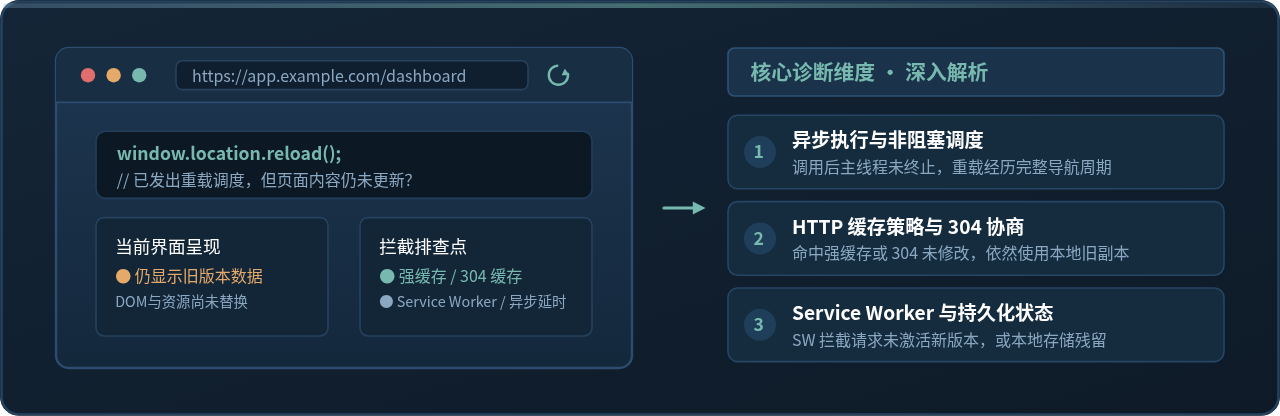
当执行了 location.reload() 后页面看似毫无变化,或者新发布的页面内容没有按预期呈现时,问题通常并非 JS 引擎没有执行这行代码,而是被浏览器的缓存机制、异步执行竞争或路由拦截所掩盖。
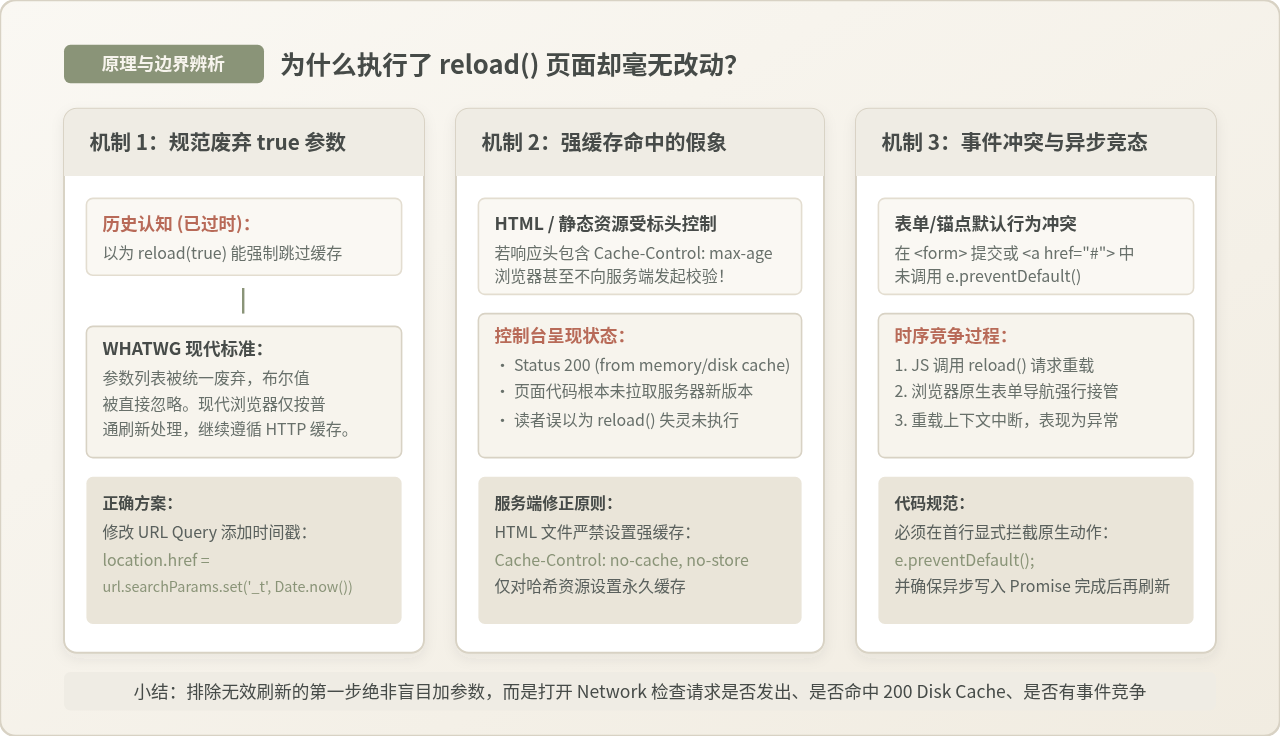
1. 混淆与误区:为什么 location.reload(true) 已经失效?
在许多老旧的教程或问答社区中,广泛流传着这样一种说法:“只要传入 true,即 location.reload(true),就能绕过浏览器缓存实现强制刷新”。这一说法在十多年前的早期浏览器中确实存在过非标准的私有实现,但在现代 Web 标准中已经彻底过时。
Location.reload() 方法定义为不接受任何必选参数。现代主流浏览器(Chrome、Firefox、Safari、Edge)已全面忽略布尔值入参。无论调用 reload(true) 还是 reload(false),其底层执行的都是标准重载(Standard Reload),依旧遵循标准的 HTTP 缓存协商头。
因此,如果你期望通过传入 true 来强行拉取服务器最新构建的代码,现代浏览器依然会直接读取本地缓存。这也是很多人明明写了 reload(true) 却觉得“完全无效”的最常见原因。
2. 浏览器强缓存与 200 (from disk cache) 拦截
当排查无效刷新时,观察 Network 面板中对主文档(HTML Document)的响应情况:
- 若显示 200 (from disk cache) 或 200 (from memory cache):说明主 HTML 文档本身被设置了强缓存响应头(例如
Cache-Control: max-age=31536000)。在此场景下,即便触发了 reload,浏览器也直接从本地磁盘加载旧 HTML,服务器根本未收到任何请求。 - 若显示 304 Not Modified:说明发起了协商缓存,服务器认为资源未改变。如果服务端发布了新前端版本但文件名未变更、或 ETag 计算未更新,客户端同样会维持旧视图。
修复对策:HTML 入口文档在服务端 Nginx / 静态托管配置中必须设置严禁强缓存,标准配置如下:
# Nginx 配置示例:严禁对 HTML 入口文档进行强缓存
location ~* \.html$ {
    add_header Cache-Control "no-cache, no-store, must-revalidate";
    add_header Pragma "no-cache";
    add_header Expires "0";
}
若无法立即修改服务端配置,但在前端代码中确实需要强制获取全新页面,可以通过动态修改 URL 参数注入随机时间戳来破除浏览器缓存:
// 可靠的防缓存强刷新方案(兼容所有现代浏览器)
function forceHardReload() {
    const url = new URL(window.location.href);
    url.searchParams.set('_reload_ts', Date.now());
    window.location.href = url.toString();
}
3. 表单提交与链接默认行为的异步竞争
另一个导致 reload 看起来无效的隐蔽场景,是把刷新代码绑定在了表单提交或带 href 属性的 DOM 元素事件中,例如:
<!-- 典型错误写法:未阻止默认跳转行为 -->
<a href="#" onclick="handleRefresh()">刷新数据</a>
<form onsubmit="handleSubmitAndReload()">...</form>
在上述代码中,当用户点击触发时,JavaScript 调用了 location.reload(),但同时原生的超链接跳转或表单默认提交行为也在并发执行。浏览器的导航器(Navigation Controller)会判定发生冲突,原生跳转往往会截断当前未决的 reload 请求,最终导致页面仅仅停留在当前锚点或者重复提交表单,给人以“函数调用无效”的错觉。
修复对策:必须在事件回调函数的入口第一行显式调用 e.preventDefault(),彻底封死原生的默认行为竞争。
4. SPA 路由劫持与 Service Worker 离线拦截
在 Vue Router 或 React Router 单页应用中,如果在全局路由守卫(例如 beforeEach)中错误地执行了 location.reload(),可能会因为路由重定向或异步守卫未调用 next() 而引发死锁;而在配置了 PWA 或 Service Worker 的应用中,Service Worker 会优先拦截 fetch 事件直接返回 Cache Storage 中的离线资源。如果 Service Worker 没有更新接管,普通刷新根本不会向远端发起请求。
三、导致页面无限循环刷新的成因与排查
与“无效”相比,“无限循环刷新”造成的危害往往更加严重,甚至会导致浏览器标签页卡死、消耗大量网络带宽以及激增后端接口访问压力。这种问题的核心根源在于:把一个会销毁当前运行环境的重载动作,放在了缺乏退出条件的状态闭环中。
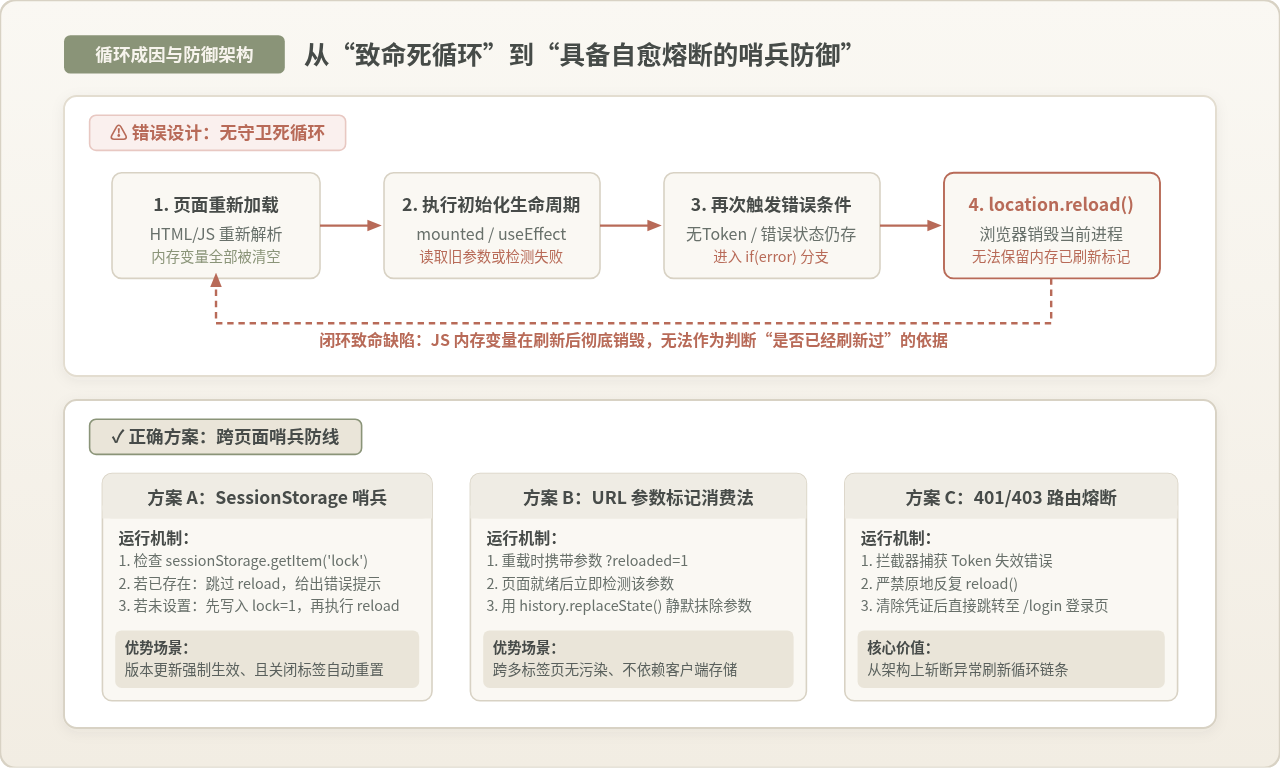
1. 根源剖析:为什么普通变量挡不住无限循环?
初学者在排查循环刷新时,最常犯的错误是用普通的 JavaScript 内存变量来做防重标识:
// ❌ 无法阻止循环的错误写法!
let hasReloaded = false;

function checkAndReload() {
    if (!hasReloaded) {
        hasReloaded = true;
        location.reload(); // 页面重载后,内存彻底释放,hasReloaded 又变回 false!
    }
}
location.reload() 的本质是向浏览器发出全新的文档加载指令。一旦触发,当前页面进程中的执行上下文、作用域链、闭包和全局变量会被全部销毁。当新页面加载完毕重新执行脚本时,hasReloaded 依然会被初始化为 false,从而再次触发刷新,形成永不休止的死循环。
2. 场景排查:无守卫的生命周期挂载
检查组件或页面初始化生命周期(例如 Vue 的 mounted() / created(),或 React 的 useEffect())。如果在这些钩子中执行了某些校验逻辑(例如校验屏幕尺寸、多语言设置、特定参数),一旦条件不满足就直接调用 location.reload(),就会造成挂载 -> 判断失败 -> 刷新 -> 重新挂载 -> 再次判断失败的循环。
3. 场景排查:Token 失效与 401 拦截器风暴
在基于 Axios 或 Fetch 的 HTTP 拦截器中,许多项目会编写“凭证过期自动刷新页面”的逻辑:
// ❌ 极其危险的 401 拦截器模式
axios.interceptors.response.use(
    response => response,
    error => {
        if (error.response && error.response.status === 401) {
            // 假设刷新页面能恢复登录状态
            location.reload();
        }
        return Promise.reject(error);
    }
);
如果用户的 Token 已经从服务端彻底失效,页面重载后,页面初始化流程又会立即发起获取用户信息的接口请求;该请求再次返回 401,拦截器再次触发 location.reload(),瞬间造成狂暴的死循环网络风暴。
四、可靠的修复方案与防御模式
解决无限循环刷新,必须借助于能够跨越页面生命周期存续的外部状态介质。最有效、安全的方式是引入“单次哨兵防线(Sentinel Guard)”。
方案一:基于 sessionStorage 的单次重载哨兵(推荐)
sessionStorage 的生命周期与浏览器单个标签页的生命周期完全绑定,既能够在 reload() 的进程销毁中完整保留,又不会像 localStorage 那样污染其他标签页或永久残留:
/**
 * 安全的单次页面刷新守护函数
 * @param {string} guardKey - 哨兵隔离标识
 */
function safeReloadOnce(guardKey = 'app_safe_reload_guard') {
    const isReloaded = sessionStorage.getItem(guardKey);

    if (isReloaded) {
        console.warn('[SafeReload] 检测到页面此前已执行过重载,终止刷新以切断死循环');
        // 可以在此向用户展示降级提示或错误横幅,而不是盲目刷新
        sessionStorage.removeItem(guardKey); // 视业务情况按需复位
        return false;
    }

    try {
        // 在刷新前同步加锁
        sessionStorage.setItem(guardKey, '1');
        location.reload();
        return true;
    } catch (err) {
        console.error('[SafeReload] 刷新失败:', err);
        sessionStorage.removeItem(guardKey);
        return false;
    }
}
方案二:基于 URL 参数标记与 history.replaceState() 静默消费
如果业务运行在部分隐私模式严格限制 Web Storage 的环境(如部分内嵌 Webview 或 Safari 无痕模式),可以通过 URL 参数进行跨页面标记:
// 1. 执行带标记的重载
function triggerUrlGuardReload() {
    const url = new URL(window.location.href);
    if (url.searchParams.get('reloaded') === 'true') {
        console.warn('[Guard] 已刷新过,不再重复执行');
        return;
    }
    url.searchParams.set('reloaded', 'true');
    window.location.href = url.toString();
}

// 2. 在页面入口脚本中检测并静默移除标记,保持地址栏整洁
window.addEventListener('DOMContentLoaded', () => {
    const url = new URL(window.location.href);
    if (url.searchParams.get('reloaded') === 'true') {
        // 消费该参数:静默从 URL 抹除,不触发重新加载
        url.searchParams.delete('reloaded');
        window.history.replaceState({}, document.title, url.toString());
        console.log('[Guard] 重载标记已成功消费并清除');
    }
});
方案三:鉴权失败与登录重定向的熔断重构
对于凭证失效场景,彻底放弃 location.reload(),改用带有当前来源回跳地址的强制重定向:
// 401 拦截器的正规写法:使用 location.replace 切断循环链条
function handleAuthExpired() {
    // 1. 立即清除客户端残留的所有旧鉴权信息
    localStorage.removeItem('access_token');

    // 2. 使用 replace 而不是 reload 或 href(避免产生无用的后退历史栈)
    const currentPath = encodeURIComponent(window.location.pathname + window.location.search);
    window.location.replace(`/login?redirect=${currentPath}`);
}
五、刷新策略决策矩阵与排查速查
在现代前端架构中,调用整页 location.reload() 往往是成本最高、用户体验最生硬的解决方案。在实际编码前,应当先评估当前场景是否确实需要完全重载页面,还是应当采用更为优雅的局部状态重拉。
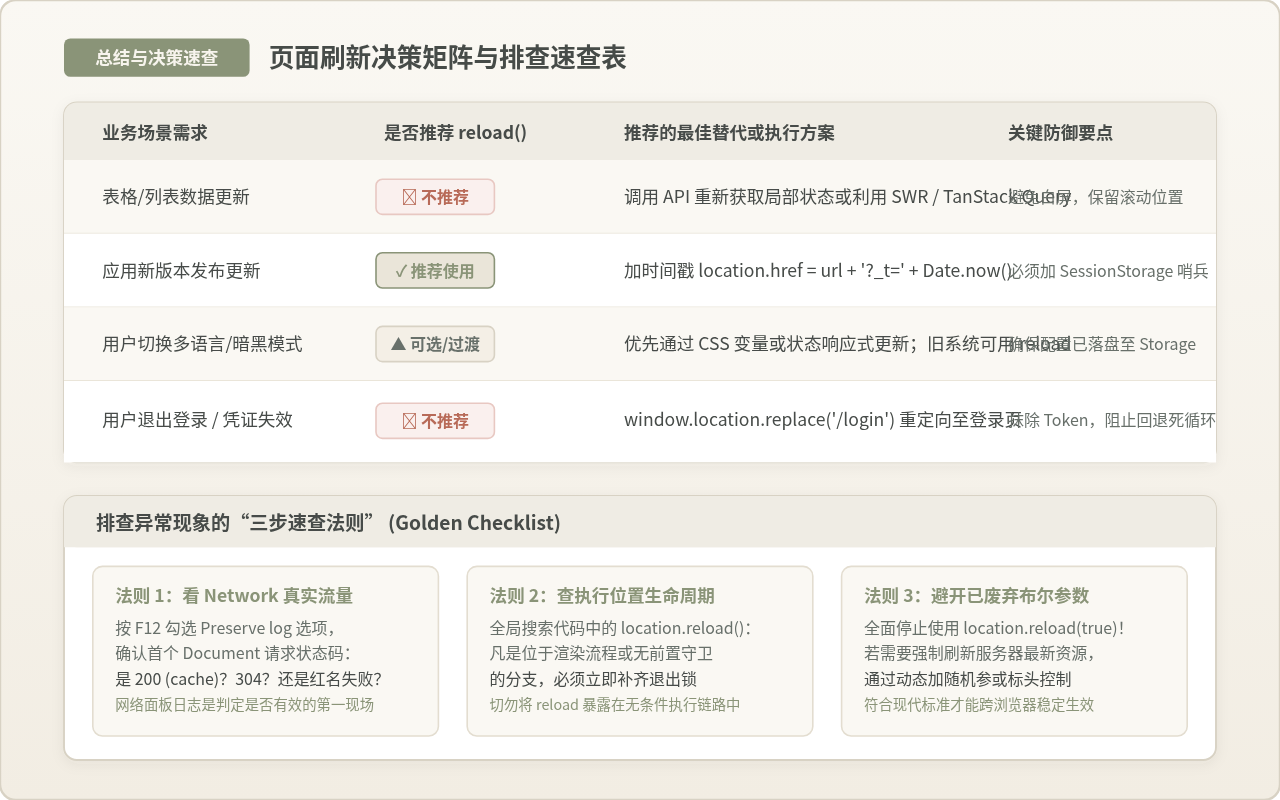
| 异常现象 | 排查核心切入点 | 典型诱因 | 推荐解决方案 |
|---|---|---|---|
| 代码执行了但页面无响应 | DevTools Network 勾选 Preserve log | HTML 命中 200 Disk Cache;依赖废弃的 reload(true) | 服务端配置 HTML no-cache;前端加时间戳变更 URL |
| 控制台刷新日志瞬间中断 | 检查调用触发节点的 DOM 事件属性 | 表单提交或 <a href="#"> 原生事件并发竞争 | 事件函数第一行添加 e.preventDefault() |
| 页面无休止疯狂闪烁刷新 | 全局搜索代码中 reload 的调用位置 | 写在 mounted/useEffect 或全局脚本中无条件触发 | 引入 sessionStorage 单次哨兵状态锁;限制触发次数 |
| 控制台持续报错 401 伴随刷新 | 检查 Axios / Fetch 响应拦截器 | 未区分登录状态失效,在错误处理中盲目调用 reload | 清空无效凭据,改用 location.replace 重定向至登录页 |
六、排查总结与行动清单
当遇到 location.reload() 相关的故障时,可以按照以下清单逐项自检:
- 停止使用已废弃的
reload(true):认识到现代规范已不再支持该参数,不要把解决缓存问题的希望寄托在布尔参数上。 - 检查 Network 面板的首个 HTML 请求:确认是否真的产生向后端的请求,状态码是 200(来自缓存)、304 还是失败。如果是来自缓存,优先从服务端 HTTP 标头着手。
- 严查事件冒泡与默认行为:如果在点击事件中调用刷新,必须确保调用了
e.preventDefault(),并确保异步 Promise 处理完毕后再决定是否刷新。 - 拒绝在刷新逻辑中使用普通变量作为防重锁:所有旨在防止重复刷新的标志位,必须存储在
sessionStorage、Cookie 或 URL 查询参数中。 - 尽可能优先采用局部数据刷新:在 Vue、React 等现代单页应用中,绝大多数业务需求只需要重新触发 API 请求或重置组件状态,避免轻易使用代价高昂的整页重载。
优化JS数字滚动性能:解决动画卡顿与掉帧问题
2026-11-20 15:39:04
优化JS滚动事件监听性能:节流与防抖应用
2026-11-20 13:24:20
JS怎么安全地全局替换包含特殊字符的字符串
2026-11-20 08:54:30
JS中Cookie与Web Storage在本地缓存中的适用场景对比
2026-11-19 21:52:32
前端JS加密出现中文乱码的原因及修复方案
2026-11-19 19:22:53