JS中Cookie与Web Storage在本地缓存中的适用场景对比
深入对比JavaScript中Cookie与Web Storage(localStorage、sessionStorage)的机制差异、网络开销、生命周期与安全模型,提供条件明确的技术选型决策与实战应用场景。
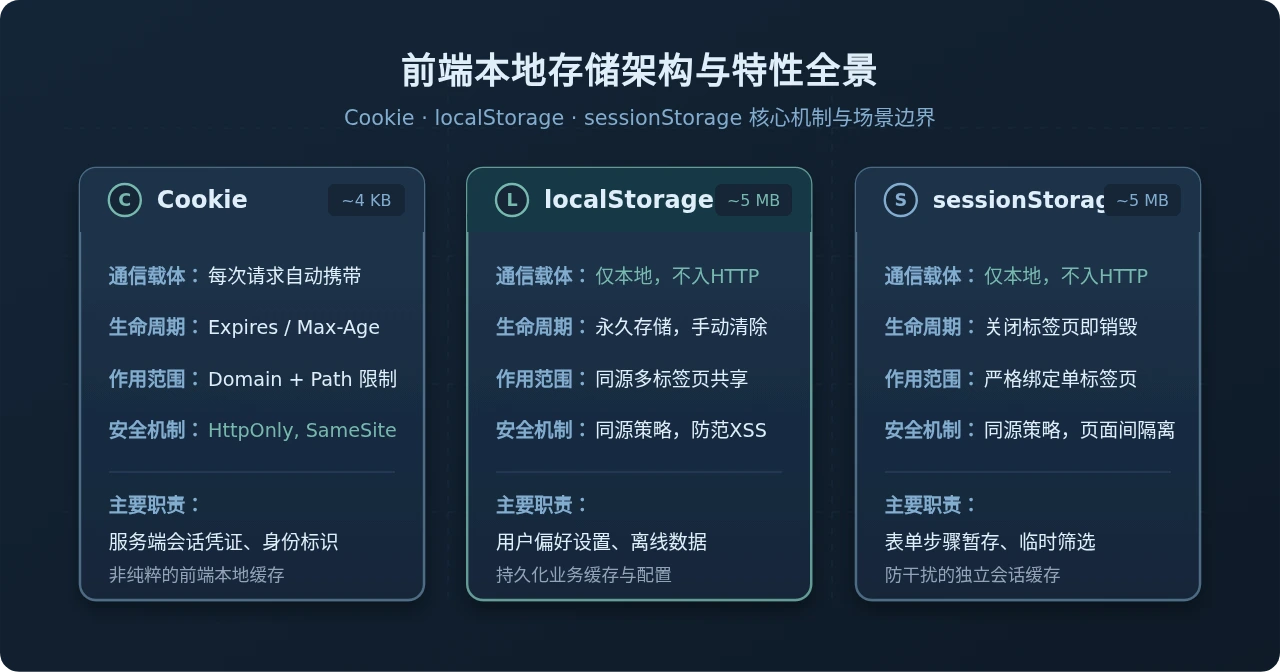
Cookie、localStorage 与 sessionStorage 之间摇摆不定。实质上,它们并非简单的同义替代品:Cookie 的本质是“客户端与服务端的会话状态桥梁”,会在每一次 HTTP 请求中静默往返且受限于 4KB 体量;而 Web Storage(localStorage 和 sessionStorage)则是专门为“纯前端本地持久化”设计的 5MB 级结构化键值存储,绝不参与网络传输。理解这一核心分工,是准确选型与避免网络带宽浪费、内存泄露及安全风险的关键。
一、核心机制剖析:数据流转与性能开销的根本差异
设想一个典型的电商或者仪表盘应用:用户在页面上配置了复杂的表格筛选条件、折叠栏状态以及正在草拟的表单内容。如果把这些长达几十 KB 的界面状态序列化后写入 Cookie,浏览器在此后请求页面中的每一个静态图片、CSS 样式表以及异步 API 时,都会在 HTTP 请求头中强制附加这整串数据。这不仅迅速逼近单域 Cookie 的 4KB 容量红线,更造成了毫无意义的上行网络带宽消耗与握手延迟。
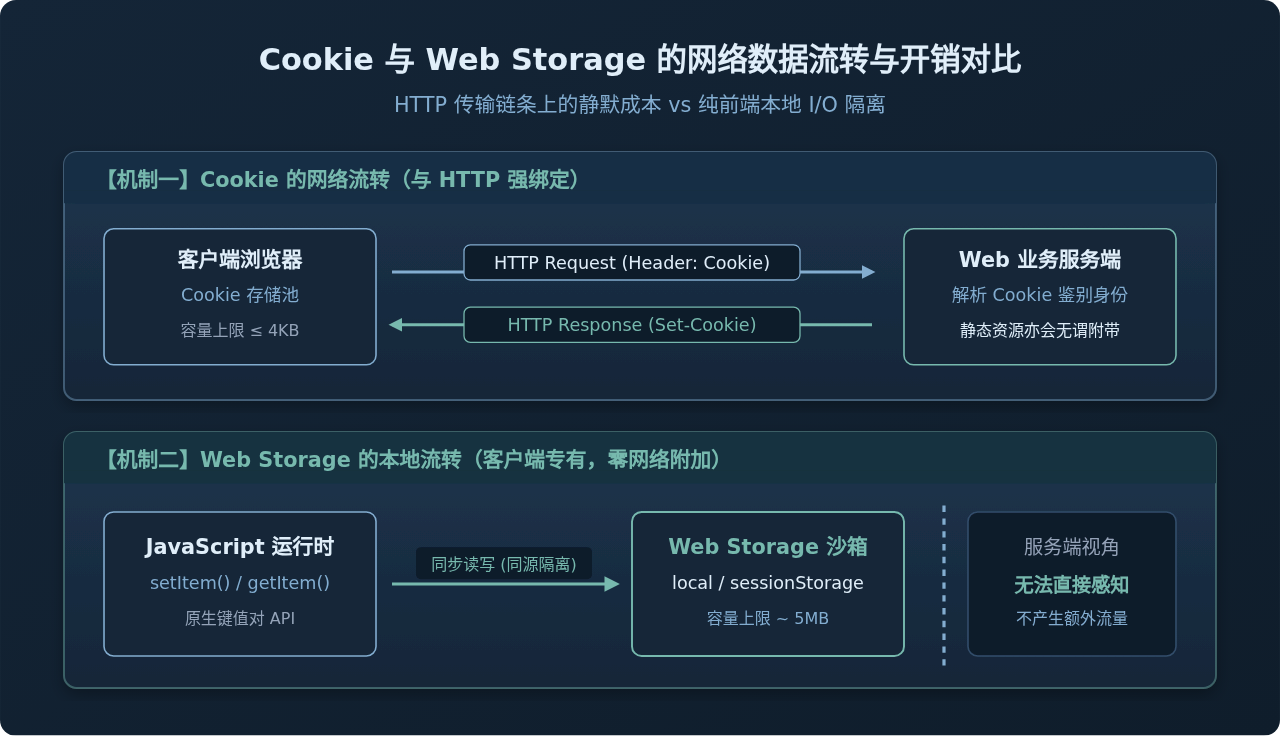
如上图所示,两者在底层运作管道上有着截然不同的路径:
-
Cookie 与 HTTP 请求强绑定:由服务端通过
Set-Cookie响应头植入,或由前端通过document.cookie写入。只要请求的目标域名和路径命中其作用域,浏览器就会自动将其装配进Cookie: key=value请求头中送往服务器。 -
Web Storage 纯本地内存与磁盘 I/O:属于
window顶层对象下的独立客户端存储系统。它的数据变更只局限在浏览器本地沙箱中,服务器无法直接读取,任何网络请求均不会默认携带其内容。
操作 API 与读写人体工学对比
在代码编写层面,document.cookie 的 API 仍保留着早期 Web 的字符串拼接历史包袱,前端读取某个特定键时必须手动进行正则匹配或分号拆分;而 Web Storage 提供了标准化的对象方法。
// 1. Cookie 读写操作:依赖繁琐的字符串拼装与解析
function setCookie(name, value, days) {
  let expires = "";
  if (days) {
    const date = new Date();
    date.setTime(date.getTime() + (days * 24 * 60 * 60 * 1000));
    expires = "; expires=" + date.toUTCString();
  }
  // 必须手动处理编码、Path、Domain 及 SameSite 等属性
  document.cookie = encodeURIComponent(name) + "=" + encodeURIComponent(value) + expires + "; path=/; SameSite=Lax";
}

// 2. Web Storage 读写操作:统一的对象式 API,支持简便存储 JSON
const userPreferences = { theme: 'dark', sidebarCollapsed: true };

// 存入 localStorage
localStorage.setItem('app_settings', JSON.stringify(userPreferences));

// 读取并还原对象
const savedSettings = JSON.parse(localStorage.getItem('app_settings') || '{}');
二、生命周期与作用域模型:会话、持久化与多标签页边界
除了网络传输差异,缓存数据存活多久、在哪些窗口和标签页之间可见,是决定选型的第二个核心分水岭。Web Storage 细分为 localStorage 和 sessionStorage,它们的本质差别正是在于生命周期与标签页隔离度。
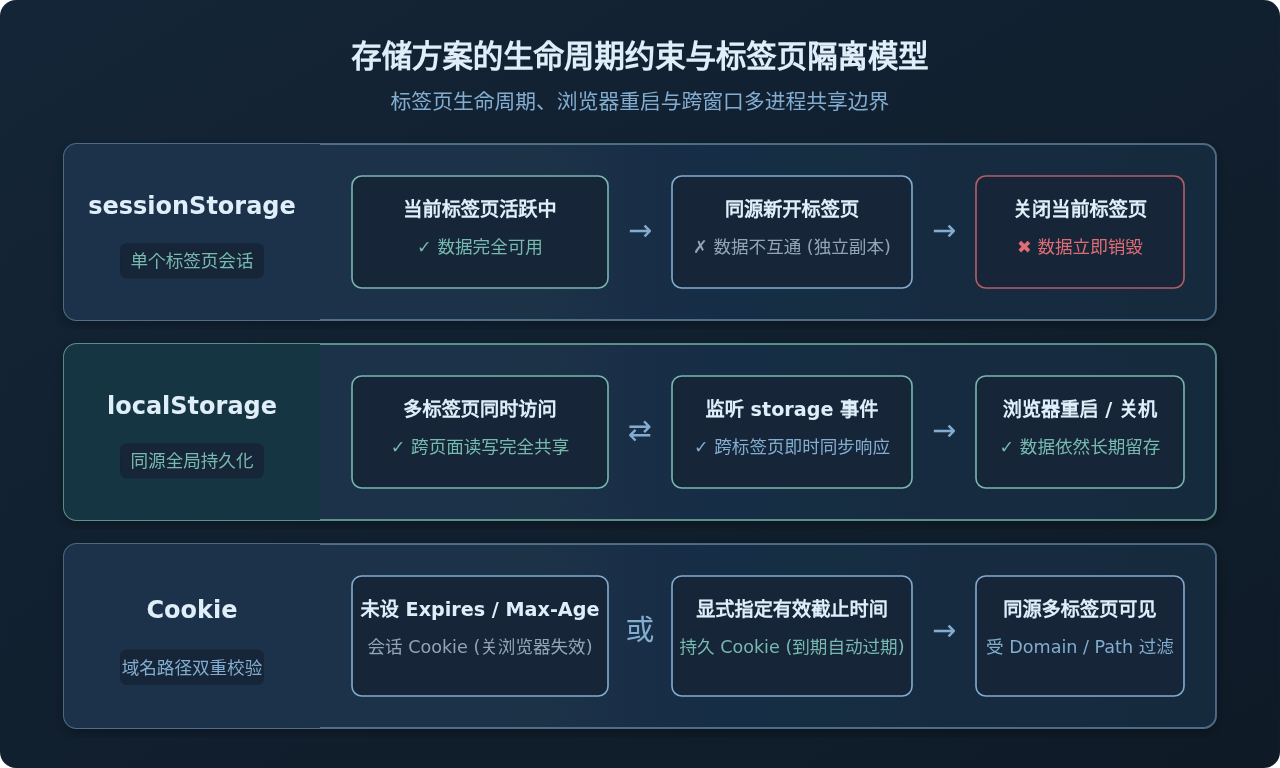
1. sessionStorage:严格绑定的单标签页工作区
sessionStorage 的生命周期与顶级浏览上下文(即具体的浏览器标签页或窗口)严格挂钩。一旦用户关闭该标签页,对应存储的数据立刻被浏览器完全抹除。
window.open() 唤起新窗口,现代浏览器会在打开的瞬间复制一份当前页面的 sessionStorage 作为初始快照;但在此之后,两个标签页各自的读写完全独立,互不影响。若是直接在新标签页复制粘贴 URL,则初始 sessionStorage 也是空的。
2. localStorage:跨标签页的同源长期存储
localStorage 具有同源全局持久性。只要协议、域名、端口完全一致,不论开启多少个标签页、窗口,甚至在关闭浏览器重启操作系统后,所存数据依然完整有效。
值得注意的是,localStorage 拥有非常实用的跨标签页广播机制——storage 事件。当某个标签页修改了存储内容时,其他已打开的同源标签页会立即触发该事件:
// 在页面 A 中监听其他同源标签页对 localStorage 的变动
window.addEventListener('storage', (event) => {
  if (event.key === 'app_theme') {
    console.log('主题在其他标签页被修改为:', event.newValue);
    document.documentElement.setAttribute('data-theme', event.newValue);
  }
  if (event.key === 'auth_logout') {
    // 侦测到其它标签页注销,当前页面同步退出
    window.location.reload();
  }
});
3. Cookie:基于过期时间与路径的双重控制
Cookie 的生命周期取决于创建时是否配置了 Expires 或 Max-Age。若两者均未指定,则被称为会话 Cookie(Session Cookie),在用户彻底退出浏览器进程时销毁;若指定了过期时间,则为持久 Cookie,在到期前即使重启电脑也会保留。同时,Cookie 支持 Domain 和 Path 属性,可以实现跨子域共享(如 .example.com)或特定路径隔离。
三、容量限制与安全防御:XSS、CSRF 与存储防线
在进行技术方案权衡时,安全模型与存储限制往往具有决定性意义。如果把关键数据放置在错误的存储介质中,极易引发严重的安全漏洞。
localStorage 和 sessionStorage 处于同一个运行环境,任何在当前页面执行的 JavaScript 代码(包括第三方统计脚本、被篡改的依赖库或恶意注入的 XSS 攻击载荷)都可以通过 localStorage.getItem() 无差别地窃取所有数据。因此,绝不能将明文密码、未隔离的管理员密钥或核心 Refresh Token 存放在 Web Storage 中。
Cookie 的纵深安全防护指令
相比之下,Cookie 历经多年演进,拥有专为身份凭据打造的多层次浏览器内核级保护:
-
HttpOnly:开启后,JavaScript 脚本(包括document.cookie)完全无法访问该 Cookie,能够有效阻断绝大部分 XSS 攻击对 SessionId 的窃取。 -
Secure:强制该 Cookie 仅能在 HTTPS 加密信道中传输,防止在不安全的 Wi-Fi 等网络环境中被中间人截获。 -
SameSite=Lax/Strict:控制跨站请求时是否自动发送 Cookie,从浏览器层面大幅扼制跨站请求伪造(CSRF)攻击。
Web Storage 容量超限防御(QuotaExceededError)
不同浏览器对 Web Storage 的配额一般在 5MB 左右(Cookie 仅 4KB)。虽然 5MB 远大于 Cookie,但在存储离线图表数据或大量列表缓存时,仍可能触发容量超限。编写健壮的缓存包装函数是生产环境的最佳实践:
// 具备异常捕获与过期时间机制的 localStorage 封装
const CacheManager = {
  set(key, value, ttlMs) {
    const payload = {
      data: value,
      expiry: ttlMs ? Date.now() + ttlMs : null
    };
    try {
      localStorage.setItem(key, JSON.stringify(payload));
      return true;
    } catch (err) {
      if (err.name === 'QuotaExceededError' || err.code === 22) {
        console.warn('本地存储空间已满,执行缓存清理策略...');
        // 可在此处清理过期或低优先级的临时缓存
      }
      return false;
    }
  },

  get(key) {
    const raw = localStorage.getItem(key);
    if (!raw) return null;
    try {
      const payload = JSON.parse(raw);
      if (payload.expiry && Date.now() > payload.expiry) {
        localStorage.removeItem(key);
        return null;
      }
      return payload.data;
    } catch {
      return null;
    }
  }
};
四、技术选型决策流程:条件明确的实战匹配路径
为了消除开发过程中的模糊地带,可通过以下标准决策链路快速确定缓存介质:
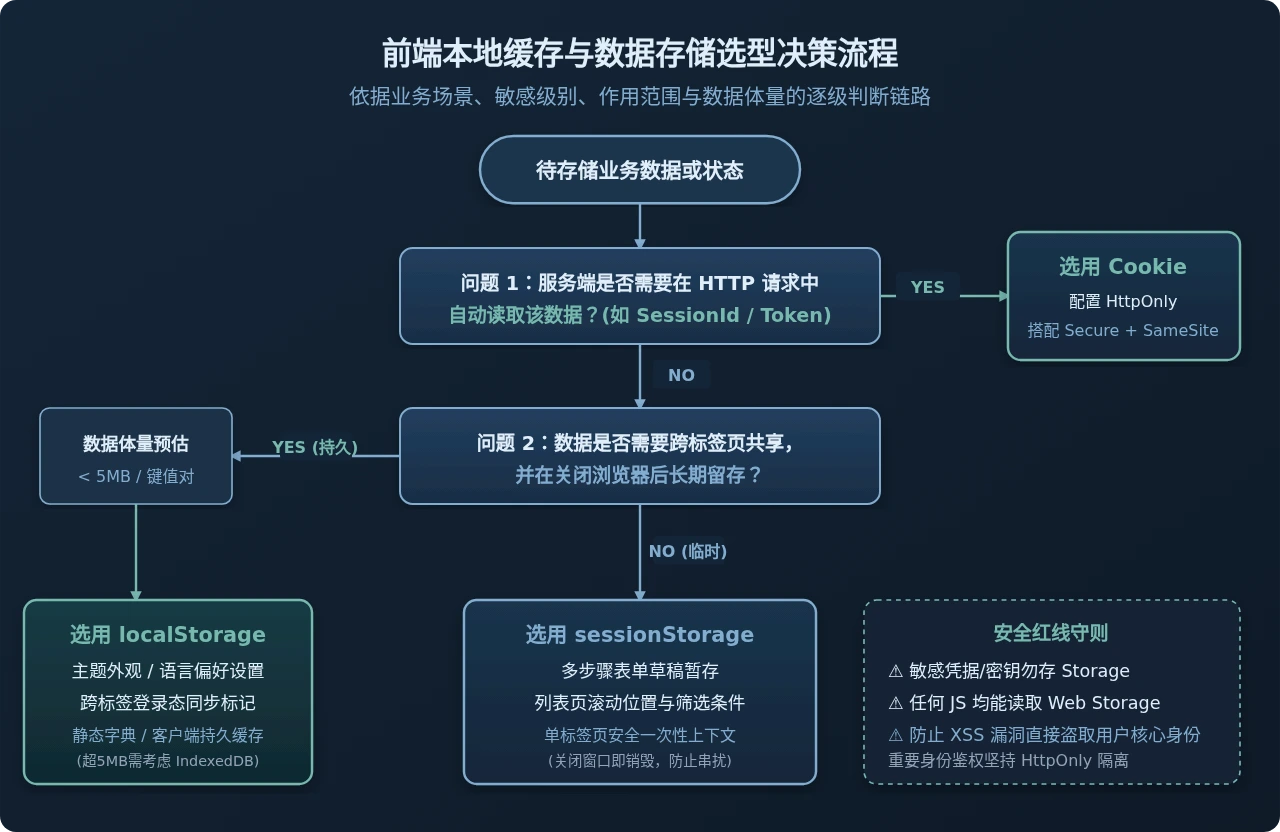
典型适用场景逐项梳理
-
优先使用 Cookie 的典型场景:
- 用户身份凭证(Session ID / 鉴权票据):利用服务端写入的
HttpOnly; Secure; SameSite=LaxCookie,使浏览器在调用业务 API 时自动校验,同时绝不暴露给前端任何脚本。 - 跨子域单点登录状态传递:在
.company.com顶级域下设置共享标记,使mail.company.com和oa.company.com均可被动识别登录凭据。
- 用户身份凭证(Session ID / 鉴权票据):利用服务端写入的
-
优先使用 localStorage 的典型场景:
- 全局用户偏好与界面状态:深色/浅色模式切换、系统语言选择、左侧导航栏展开/折叠状态。
- 跨标签页联动与通知标记:如“用户已在其他标签页注销”、“已读消息红点消除同步”。
- 高频读取的非敏感静态数据缓存:省市区行政区划级联列表、数据字典、编辑器用户自定义快捷键配置。
-
优先使用 sessionStorage 的典型场景:
- 复杂流程向导分步表单草稿:如分 4 步完成的企业入驻资料填写。若存入 localStorage,用户同时在两个标签页录入不同企业会导致内容互相覆盖;使用 sessionStorage 则让每个标签页拥有完全隔离的独立草稿。
- 列表页搜索筛选与分页记忆:用户在商品列表页勾选了“品牌A + 价格区间”,点击进入详情页后点击浏览器返回,从 sessionStorage 中快速恢复滚动位置与筛选条件,关闭当前页面后自然失效,不留脏数据。
- 单次临时会话安全上下文:避免用户离开电脑后他人直接复用历史表单草稿。
五、核心指标综合对比矩阵与开发注意事项
综合前文所论述的所有技术维度,将三者的关键属性汇总成对照矩阵,便于团队统一工程规范:
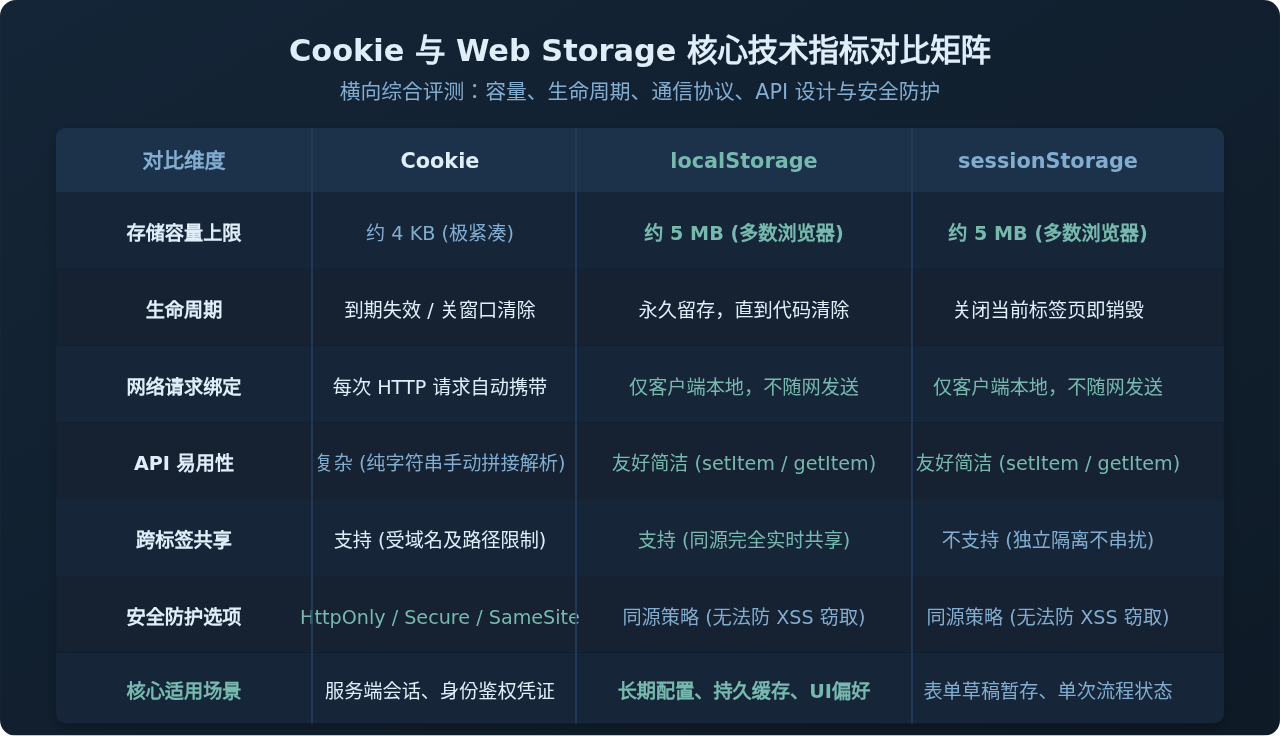
| 比较维度 | Cookie | localStorage | sessionStorage |
|---|---|---|---|
| 主要设计意图 | 维持客户端与服务端的会话状态 | 长期客户端本地持久缓存 | 单次会话级独立页面缓存 |
| 单个存储上限 | 约 4 KB (超限会被浏览器截断/丢弃) | 约 5 MB (超限抛出 QuotaExceededError) | 约 5 MB |
| 网络请求关联 | 每次同源/同路径 HTTP 请求均自动携带 | 仅驻留本地,完全不参与网络请求 | 仅驻留本地,完全不参与网络请求 |
| 生命周期 | 由 Expires/Max-Age 决定,无则关浏览器失效 | 永久存储,除非代码或用户主动清除 | 关闭所属标签页或窗口时立即清除 |
| 跨标签页共享 | 相同 Domain 与 Path 下完全共享 | 同源规则下跨标签页、跨窗口实时共享 | 独立隔离,仅在关联打开时进行初始快照克隆 |
| 防御 XSS 机制 | 支持 HttpOnly 禁止 JS 读取 |
不支持,同源任意 JS 均可完全读取 | 不支持,同源任意 JS 均可完全读取 |
| 同步/异步性质 | 同步读写字符串 | 同步 I/O 操作 (高频大对象易阻塞主线程) | 同步 I/O 操作 |
生产环境避坑指南
-
避免在主线程中频繁序列化大对象:由于
localStorage.setItem()和JSON.stringify()均是同步执行,若频繁将数兆字节的 JSON 写入,会直接造成页面掉帧与卡顿。如果确实需要缓存几十兆级的大体积离线数据,应选用异步的IndexedDB。 -
SSR(服务端渲染)中的
window is not defined:在使用 Next.js 或 Nuxt.js 等服务端渲染框架时,服务器节点(Node.js)并不存在window.localStorage或window.sessionStorage。所有对 Web Storage 的读取必须包裹在useEffect、mounted生命周期钩子或typeof window !== 'undefined'的判断条件之内;而 Cookie 则可以通过请求头在服务端直接读取。 -
浏览器“无痕模式”(Incognito)的行为演进:较新版本的现代浏览器在无痕模式下对
localStorage采取临时内存存储,在关闭所有无痕窗口时一并销毁;早期的部分移动端 Safari 在无痕模式下调用localStorage.setItem会直接报错抛出异常,因此务必做好try...catch兜底。
前端JS加密出现中文乱码的原因及修复方案
2026-11-19 19:22:53
万级数据列表全选卡顿?JS性能优化方案
2026-11-19 16:20:39
JS搜索功能怎么处理大小写和特殊字符
2026-11-19 15:32:17
Vue/React项目中怎么封装可复用的JS抽奖转盘组件
2026-11-19 14:42:01
JS通过修改length属性截断或清空数组的技巧
2026-11-19 13:20:36