

JS怎么安全地全局替换包含特殊字符的字符串
在 JavaScript 中进行字符串全局替换时,若目标子串包含正则保留特殊字符,直接使用 RegExp 极易触发语法报错崩溃或静默通配篡改。本文系统讲解 ES2021 原生 replaceAll、安全正则转义函数、split-join 三大可靠方案以及替换端美元符陷阱的处理方法。
在 JavaScript 中进行字符串替换时,如果待替换的子串来源于用户输入、动态配置或包含点号、美元符、星号、括号等特殊符号,直接使用常规的 new RegExp(search, 'g') 极易触发严重故障。这会导致代码直接抛出 SyntaxError 语法错误中断执行,或者把元字符当作正则通配符静默篡改非目标文本。要安全可靠地完成全局替换,核心解决路径有三种:在 ES2021 及更新环境中使用原生的 String.prototype.replaceAll();在需要修饰符(如忽略大小写)或兼容旧环境时使用标准的 escapeRegExp 正则转义流水线;或者采用零正则介入的 split().join() 技巧。此外,替换内容本身的美元符($)解析陷阱也是确保生产环境安全必须闭环的关键细节。
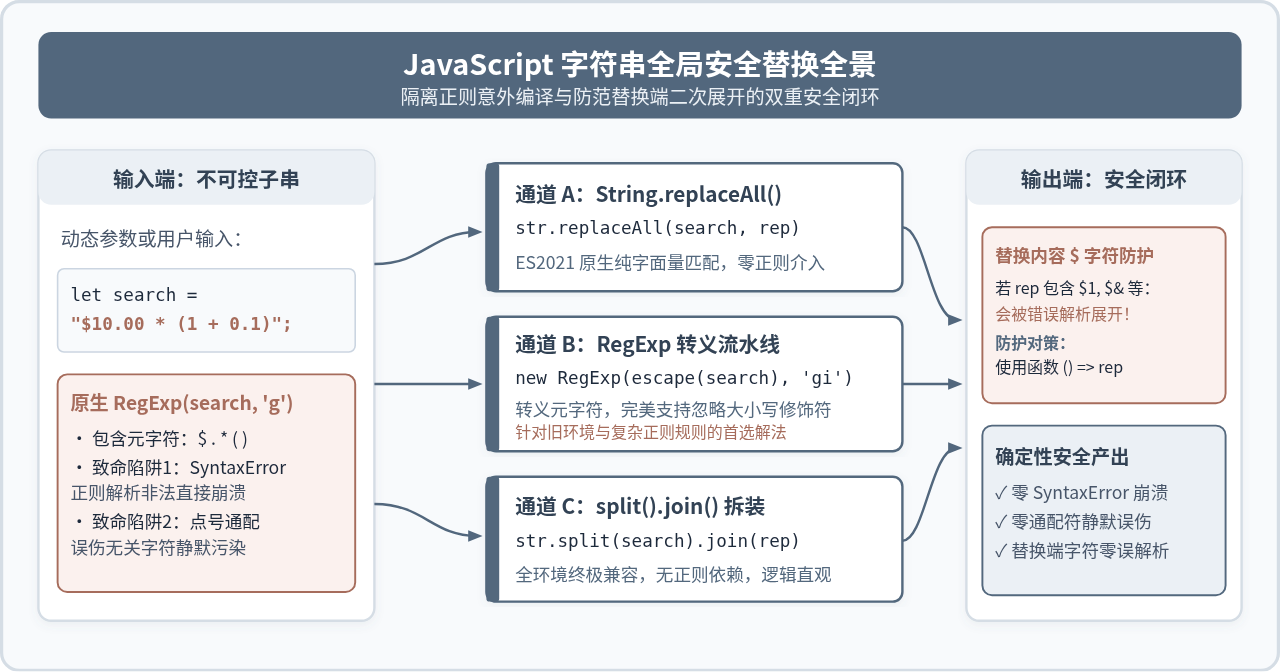
一、为什么简单的全局替换会屡屡爆雷?
JavaScript 初学者通常最先接触到 str.replace(substr, newSubstr)。但官方规范明确规定:当第一个参数是普通字符串时,replace() 仅仅替换第一个匹配项。为了实现“全局替换”,许多开发者习惯性地将字符串包装进正则表达式构造器:new RegExp(search, 'g')。在搜索词仅包含普通英文字母或汉字时,这种写法看似能够正常工作,然而一旦搜索词中混入了正则表达式保留元字符,灾难便不可避免。
正则表达式在 JavaScript 中包含一系列具有特殊语法语义的保留字符,主要有:.、*、+、?、^、$、{、}、(、)、|、[、]、\。当一个未经过任何转义的未知字符串直接送入 new RegExp() 编译时,会产生两类破坏性极大的典型问题:
- 致命崩溃(SyntaxError 异常中断):如果搜索词为
price * (1 + rate)或[DEBUG],由于*前缺乏量词目标,或者(、[缺乏与之闭合的右括号,JavaScript 引擎会立即抛出未捕获的SyntaxError: Invalid regular expression。在前端会导致页面白屏、交互中断;在后端 Node.js 服务中若无针对性捕获,甚至会导致整个工作进程异常退出。 - 静默篡改(隐蔽的数据逻辑污染):这类问题比报错更加危险。例如,开发者试图将版本号
"1.5"全局替换为"2.0"。在正则语法中,点号.代表匹配除换行符外的任意单个字符。因此,new RegExp("1.5", 'g')不仅匹配"1.5",还会把"105"、"1-5"、"1a5"等全部视作目标并执行替换。整个过程不产生任何警告,却在静默中破坏了业务数据的准确性。
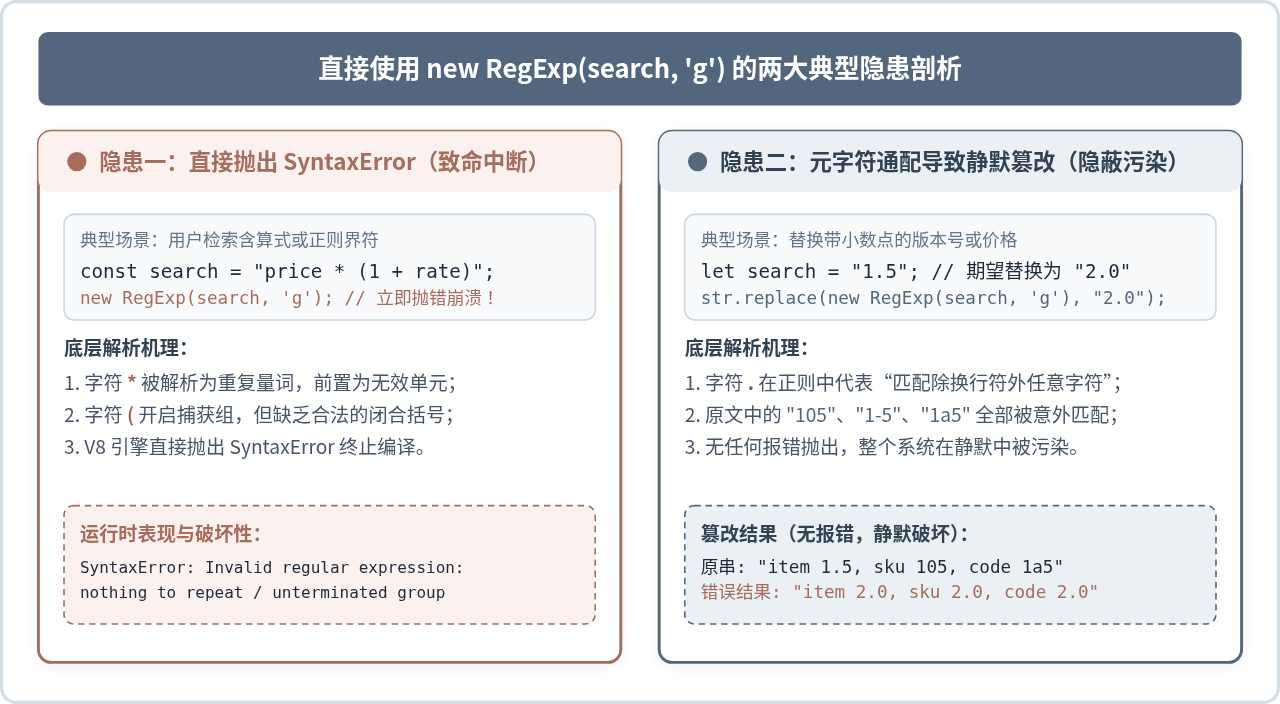
避坑准则:绝不能直接把未经清洗和转义的动态变量传入 new RegExp() 中。哪怕是简单的文件名(如 app.config.js)或数学算式,直接作为正则编译都是严重的安全隐患。
二、方案一:现代环境首选 String.prototype.replaceAll
从 ECMAScript 2021(ES12)开始,JavaScript 正式将 replaceAll() 纳入了官方标准。这是目前处理纯字面量全局替换最为优雅、语义最清晰的原生手段。
replaceAll 的核心安全特性在于:当第一个参数传入的是普通字符串时,引擎会严格将其视作无害的纯文本字面量(literal text)进行全局扫描,完全跳过正则表达式的词法解析与编译环节。无论子串中包含多少个连续的 *、? 或未配对的括号,都不会引起任何语法歧义或意外通配。
// 示范:包含大量特殊元字符的目标子串
const rawText = "公式: val * (1 + 0.2) 对应项 val * (1 + 0.2) 已就绪";
const target = "val * (1 + 0.2)";
const replacement = "baseAmount";

// 使用 replaceAll 直接安全替换
const safeResult = rawText.replaceAll(target, replacement);

console.log(safeResult);
// 输出示例:公式: baseAmount 对应项 baseAmount 已就绪除了免转义之外,replaceAll 还提供了一项贴心的防御机制:如果你错误地向其传入了一个没有全局修饰符 g 的正则表达式(例如 str.replaceAll(/abc/, 'x')),引擎不会像旧版 replace 那样默默只替换第一处,而是会主动抛出 TypeError: String.prototype.replaceAll called with a non-global RegExp。这有效杜绝了因疏忽遗漏 g 标志而导致的低级逻辑错误。
环境支持情况:目前 replaceAll 已经得到 Node.js 15.0.0+、Chrome 85+、Firefox 77+、Safari 13.1+ 以及现代 Edge 的全面支持。在现代前端工程(已普遍采用现代打包配置或主流浏览器基线)和主流 Node.js 后端开发中,它应当是处理该需求的第一选择。
三、方案二:基于标准转义的 RegExp Escape 流水线
虽然 replaceAll 极其方便,但在实际工程中,我们常常会面临更复杂的业务需求:例如需要忽略大小写(i 标志)进行全局替换,或者需要在老旧 Node.js、老旧 WebView 及遗留浏览器中运行,且不希望引入庞大的 Polyfill 垫片。此时,正确的解决路径是将搜索字符串进行元字符安全转义后再交付给 RegExp。
转义的核心思想是:在所有具备特殊正则含义的字符前插入反斜杠 \,使其在正则引擎眼里降级为普通字符字面量。以下是业界广泛验证并被 MDN 推荐的标准安全转义函数:
/**
 * 对字符串中的正则表达式元字符进行安全转义
 * @param {string} string 需要转义的原始字符串
 * @returns {string} 转义后的安全正则匹配串
 */
function escapeRegExp(string) {
  // 匹配所有正则语法保留符号,并在其前面添加反斜杠
  return string.replace(/[.*+?^${}()|[\]\]/g, '\$&');
}
让我们拆解这个转义函数中的关键细节,彻底搞懂其工作原理:
- 字符集
[.*+?^${}()|[\]\]:该正则字面量集合穷举了 ECMAScript 正则语法中所有的关键元字符。注意在方括号内部,反斜杠\和闭合括号\]必须经过自身的转义以维持正则本身的语法合法性。 - 替换指令
'\$&':在 JavaScript 的replace方法中,$&代表“当前所匹配到的文本自身”。而在字符串中,两个连续的反斜杠\会在最终输出中保留一个字面量反斜杠\。因此,当扫描到*时,\$&就会将其精准重写为\*;扫描到(时重写为\(。
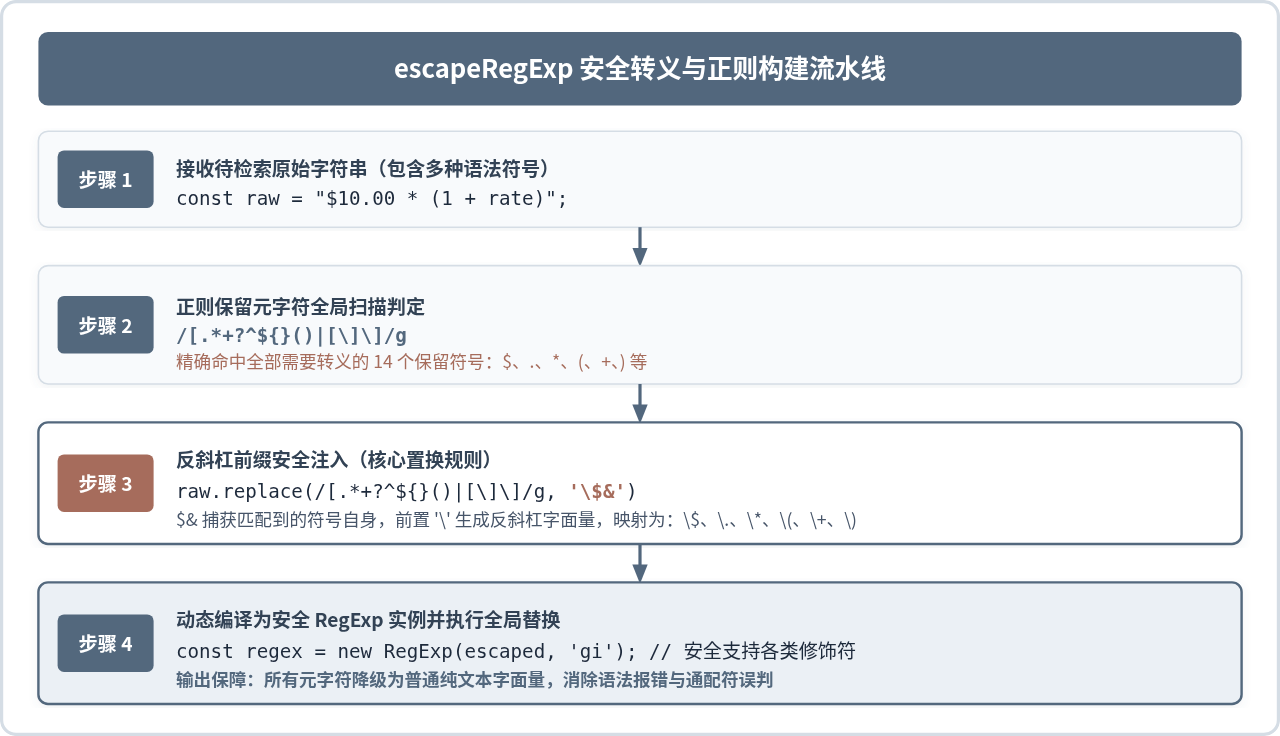
完成转义后,便可随心所欲地结合各种正则修饰符构造安全的全局检索对象:
const rawText = "Update: [v1.0.0] released, previous was [V1.0.0-beta].";
const search = "[v1.0.0]";

// 1. 先进行正则安全转义
const safePattern = escapeRegExp(search);
// safePattern 的结果为: "\[v1\.0\.0\]"

// 2. 构造支持忽略大小写(i)的全局正则表达式
const regex = new RegExp(safePattern, 'gi');

// 3. 执行安全替换
const result = rawText.replace(regex, "[v2.0.0]");

console.log(result);
// 输出示例: Update: [v2.0.0] released, previous was [v2.0.0-beta].前沿标准延伸:由于社区对正则转义工具的需求极度普遍,TC39 委员会已经在推进官方内置的 RegExp.escape(str) 提案(目前处于 Stage 3 阶段)。在未来版本的 JavaScript 中,开发者将无需手写 escapeRegExp,但在该标准全面普及进各大运行时之前,上述转义实现依然是工业级的标准选择。
四、方案三:轻量兼容的 split().join() 技巧
在没有 replaceAll 的古老年代,前端社区广泛使用一个极其巧妙的“黑客级”做法:利用数组的拆分与重组实现全局替换:
const safeResult = sourceStr.split(searchTarget).join(replacementStr);工作机理与核心优势:
- 完全免疫特殊字符:
String.prototype.split(string)在接收字符串参数时,底层直接根据子串索引进行切分,完全不经过任何正则表达式编译器。无论searchTarget包含多少个特殊字符,它都被纯粹当成普通字节匹配,绝对不会报SyntaxError。 - 无与伦比的历史兼容性:从最古老的 IE6 到现代所有浏览器,以及所有版本的 Node.js,该方法行为高度一致,无需任何转义函数或 Polyfill。
适用边界与权衡:
- 内存与 GC 压力:
split()会在内存中分配一个完整的字符串数组。对于常规长度的文本(几 KB 到几十 KB),其性能开销几乎可以忽略不计;但如果文本体积达到数兆(MB 级别),或者被匹配的子串出现成千上万次,瞬间创建超长数组会导致明显的内存峰值并触发垃圾回收停顿。 - 无法使用修饰符:该方法本质是严格的字符等值拆分,无法支持
i(忽略大小写)、m(多行模式)等高级匹配需求。
五、容易被忽视的盲区:替换文本中的“美元符($)”陷阱
绝大多数开发者在处理“特殊字符全局替换”时,注意力全部集中在如何转义第一个参数(被搜索的子串),却往往忽略了第二个参数(替换内容 replacement)同样存在特殊字符安全隐患!
在 ECMAScript 规范中,无论是 replace() 还是 replaceAll(),当第二个参数是一个普通字符串时,其中的美元符 $ 具有特殊的模式展开语义:
| 替换模式 | 规范行为含义 | 潜在安全风险 / 意外结果 |
|---|---|---|
$$ |
插入一个普通字符 $ |
若替换内容本为 "$$",会被意外折叠为单字符 "$" |
$& |
插入本次匹配到的完整原文本 | 若替换内容含 $&,会导致原文本被莫名奇妙复制一份 |
$` |
插入匹配子串左侧的所有文本内容 | 意外把前面的一大段文本重复注入进替换结果中 |
$' |
插入匹配子串右侧的所有文本内容 | 意外把后面的一大段文本重复注入进替换结果中 |
$1 ~ $99 |
插入对应序号的正则捕获组内容 | 在普通字符串替换中根本没有捕获组,$1 常被吞噬清空! |
来看看生产中极易发生的典型翻车事故:
const template = "商品优惠后价格为:{price}";
const priceTag = "$100"; // 用户输入或动态结算的金额

// 哪怕使用了 ES2021 的 replaceAll,依然会翻车!
const dangerousResult = template.replaceAll("{price}", priceTag);

console.log(dangerousResult);
// 错误输出:商品优惠后价格为:00
// 原因:$1 被解析为第 1 捕获组,因未捕获而被置为空字符,导致 100 变成了 00!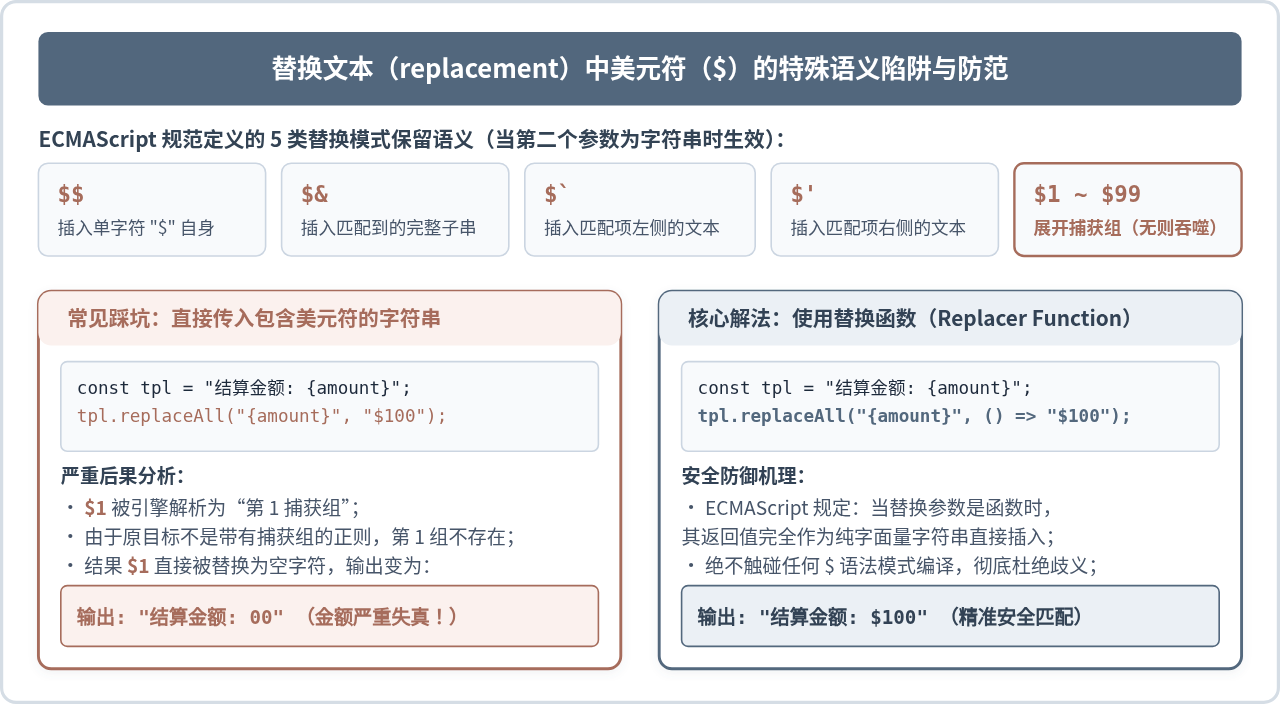
彻底根除替换端风险的终极对策:函数式替换器
ECMAScript 规范同时规定:当替换参数是一个函数(Replacer Function)时,函数返回的字符串会直接按字面量插入,绝对不执行任何 $ 符号的模式解析。
因此,只要将替换内容包装成一个匿名箭头函数:() => replacement,即可瞬间瓦解这一隐患:
const template = "商品优惠后价格为:{price}";
const priceTag = "$100";

// 传递函数:绝对安全,原封不动保留 $100
const secureResult = template.replaceAll("{price}", () => priceTag);

console.log(secureResult);
// 正确输出:商品优惠后价格为:$100
六、综合选型决策与生产级安全函数封装
结合前面分析的所有要点,不同场景下的技术选型可归纳如下:
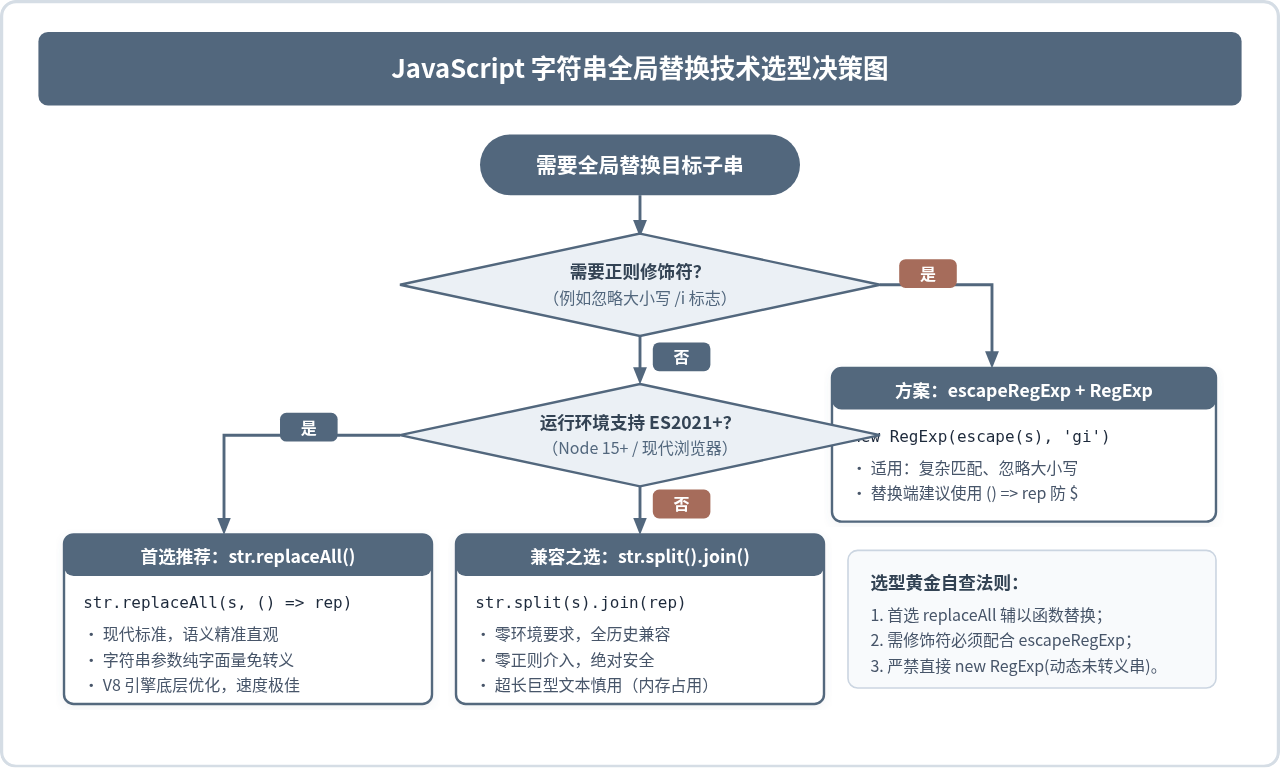
| 技术方案 | 语法与心智负担 | 忽略大小写 (/i) | 运行环境要求 | 推荐使用场景 |
|---|---|---|---|---|
| replaceAll + 函数包装 | 极低,现代官方原生语义 | 需搭配正则 | ES2021+(Node 15+) | 绝大多数现代前后端项目的首选规范 |
| escapeRegExp + RegExp | 中等,需维护转义函数 | 原生完美支持 | 全部环境 | 需要大小写不敏感匹配或复杂正则规则 |
| split().join() | 极低,零学习门槛 | 不支持 | 全部环境(含 IE6) | 遗留系统、中小型文本的免依赖快速全局替换 |
生产级即插即用的通用安全封装
为了让团队成员不再重复踩坑,建议在基础工具库中封装统一的通用替换函数。该函数自动处理搜索词的元字符转义、支持可选的忽略大小写控制,并对替换内容执行函数式安全包裹:
/**
 * 生产级安全全局替换函数
 * @param {string} content 原始完整字符串
 * @param {string} search 待替换的子串(允许包含任何特殊字符)
 * @param {string} replacement 替换内容(允许包含 $ 等特殊符号)
 * @param {object} options 配置项
 * @param {boolean} options.ignoreCase 是否忽略大小写,默认为 false
 * @returns {string} 完成替换后的安全文本
 */
function safeGlobalReplace(content, search, replacement, { ignoreCase = false } = {}) {
  if (typeof content !== 'string' || typeof search !== 'string') {
    return content;
  }

  // 确保替换内容为合法字符串
  const safeReplacer = typeof replacement === 'string'
    ? () => replacement
    : () => String(replacement);

  // 若需要忽略大小写,使用转义正则方案
  if (ignoreCase) {
    const escapedSearch = search.replace(/[.*+?^${}()|[\]\]/g, '\$&');
    const regex = new RegExp(escapedSearch, 'gi');
    return content.replace(regex, safeReplacer);
  }

  // 现代环境优先使用原生的 replaceAll,并结合函数式替换器规避 $ 陷阱
  if (typeof String.prototype.replaceAll === 'function') {
    return content.replaceAll(search, safeReplacer);
  }

  // 旧环境降级:转义正则配合函数替换器
  const escapedSearch = search.replace(/[.*+?^${}()|[\]\]/g, '\$&');
  return content.replace(new RegExp(escapedSearch, 'g'), safeReplacer);
}
七、总结与上线前自查清单
在日常业务开发中,字符串替换不仅关乎功能实现,更是防范逻辑异常与安全漏洞的基础环节。要确保包含特殊字符的字符串替换万无一失,可以在代码评审或上线前执行以下三步快速自查:
- 输入端检查:待搜索的目标子串是否可能包含
.、*、(、$等字符?如果可能,严禁直接拼接进new RegExp(),必须使用replaceAll()或经过escapeRegExp()转义。 - 修饰符检查:业务是否明确需要大小写不敏感匹配?若需要,必须使用带
gi标志的转义正则;若不需要,优先选用现代replaceAll()。 - 输出端检查:替换内容是否可能包含动态生成的
$(如货币符号、占位符等)?如果是,坚决使用() => replacement函数形式进行替换传参,避免触发非预期的捕获组展开与内容被吞。
JS中Cookie与Web Storage在本地缓存中的适用场景对比
2026-11-19 21:52:32
前端JS加密出现中文乱码的原因及修复方案
2026-11-19 19:22:53
万级数据列表全选卡顿?JS性能优化方案
2026-11-19 16:20:39
JS搜索功能怎么处理大小写和特殊字符
2026-11-19 15:32:17
Vue/React项目中怎么封装可复用的JS抽奖转盘组件
2026-11-19 14:42:01







