JS怎么实现对象深层属性的安全添加与合并
深入讲解在JavaScript中如何安全地实现对象深层属性的路径添加与递归深合并。剖析TypeError报错根源与浅拷贝缺陷,防范__proto__原型污染攻击,并提供生产级原生实现代码与场景选型指南。
TypeError;而展开运算符或 Object.assign 遇到多层对象时会粗暴地整层覆盖。更危险的是,若路径或合并数据来自网络请求,盲目赋值可能引发**原型污染(Prototype Pollution)**攻击。本文将详细演示如何安全地实现按路径动态设值与两树递归深合并,并提供生产环境可直接复用的原生安全函数。
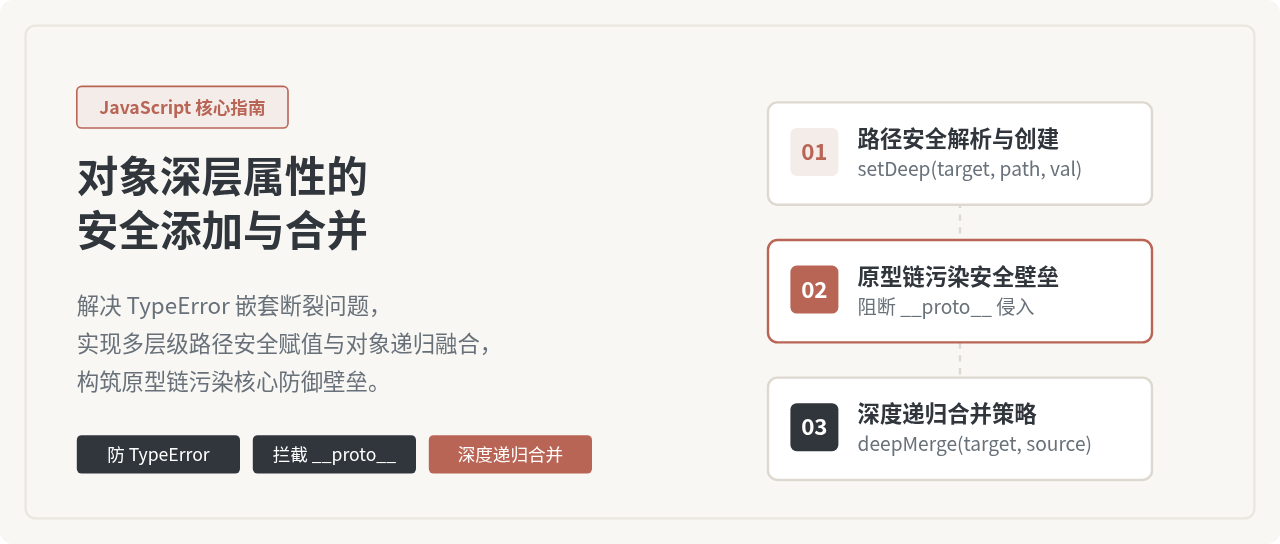
一、常规赋值与浅合并的常见陷阱
在处理复杂嵌套对象(如接口配置、用户多级状态或动态表单)时,开发者最常遇到的两个直接阻碍是“路径断裂报错”与“浅拷贝覆盖丢失”。
1. 为什么 obj?.a?.b = 1 是非法语法?
ECMAScript 2020 引入的可选链操作符(?.)极大地便利了深层属性的读取操作。例如 const city = user?.profile?.address?.city; 当中间某层为 null 或 undefined 时,表达式会立刻短路返回 undefined,而不会抛出异常。
许多初学者常尝试使用可选链来给深层属性赋值:
const user = {};
// 语法报错:SyntaxError: Invalid left-hand side in assignment
user?.profile?.name = 'Alice';
这是因为可选链规范明确规定其产出的是一个计算值(Value),而非一个合法的引用标识(Reference)。赋值表达式的左侧必须是可写引用,因此可选链不能用于设值。如果不用可选链,直接书写 user.profile.name = 'Alice',由于 user.profile 为 undefined,运行时便会触发不可阻断的 TypeError: Cannot set properties of undefined。
2. 浅合并(Object.assign 与展开运算符)的覆盖缺陷
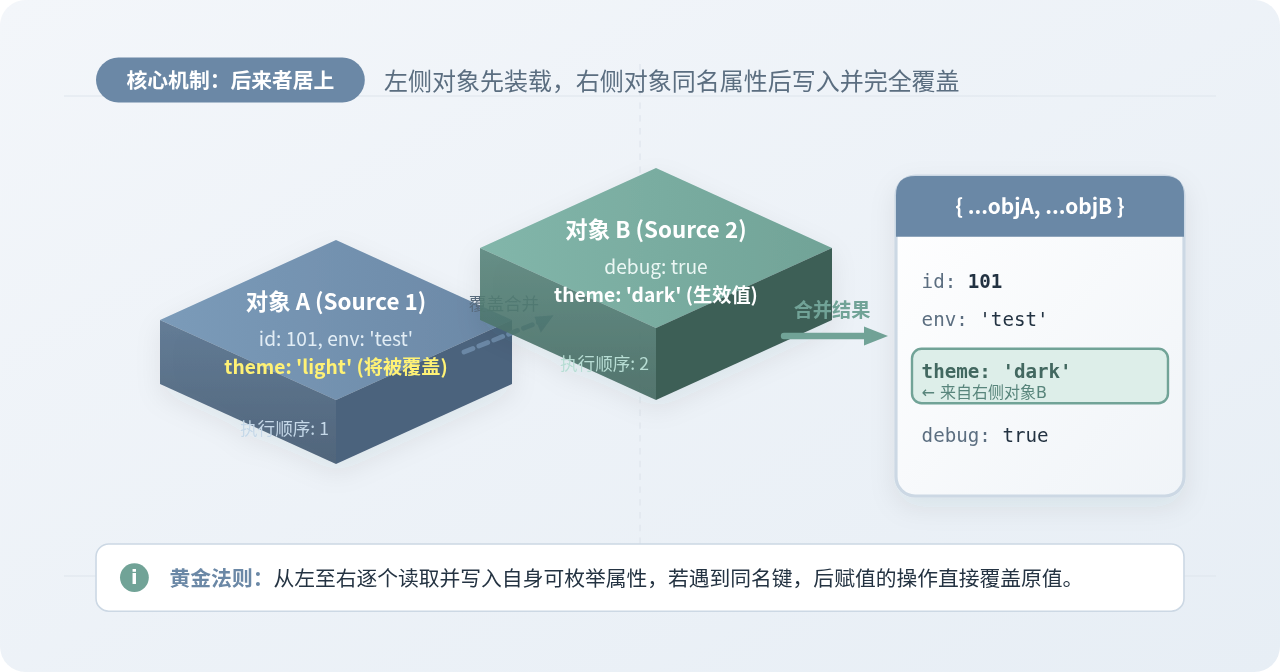
当需要将一份新设置合并到现有对象中时,常用的 Object.assign() 或对象展开语法 { ...target, ...source } 均为浅合并(Shallow Merge)。它们仅仅复制第一层对象的自身属性。
如果属性的值是一个嵌套对象,浅合并会直接把新对象的引用整个替换过去,原对象深层中原本存在的同级兄弟字段将全部丢失。
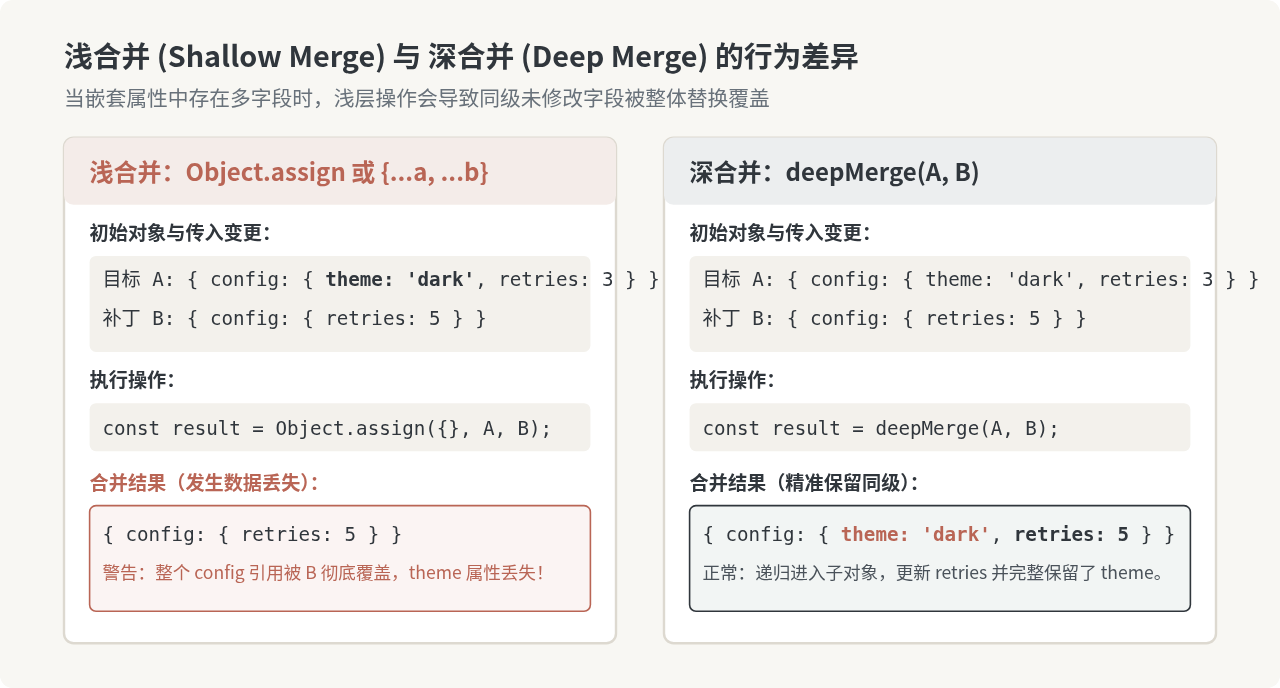
如图 1 所示,目标对象中包含 theme: 'dark' 和 retries: 3 两个字段。当外部补丁只更新了 retries: 5 时,浅合并会直接用新的单属性子对象替换掉原有的 config 节点,从而导致 theme 被冲掉。
二、深层属性的安全添加:setDeep 原生实现
安全添加深层属性的核心要求是:当路径上的中间节点缺失时自动补齐对象或数组;如果中间节点已存在则顺着它继续深入;到达终点时写入新值,同时全程严防原型污染。
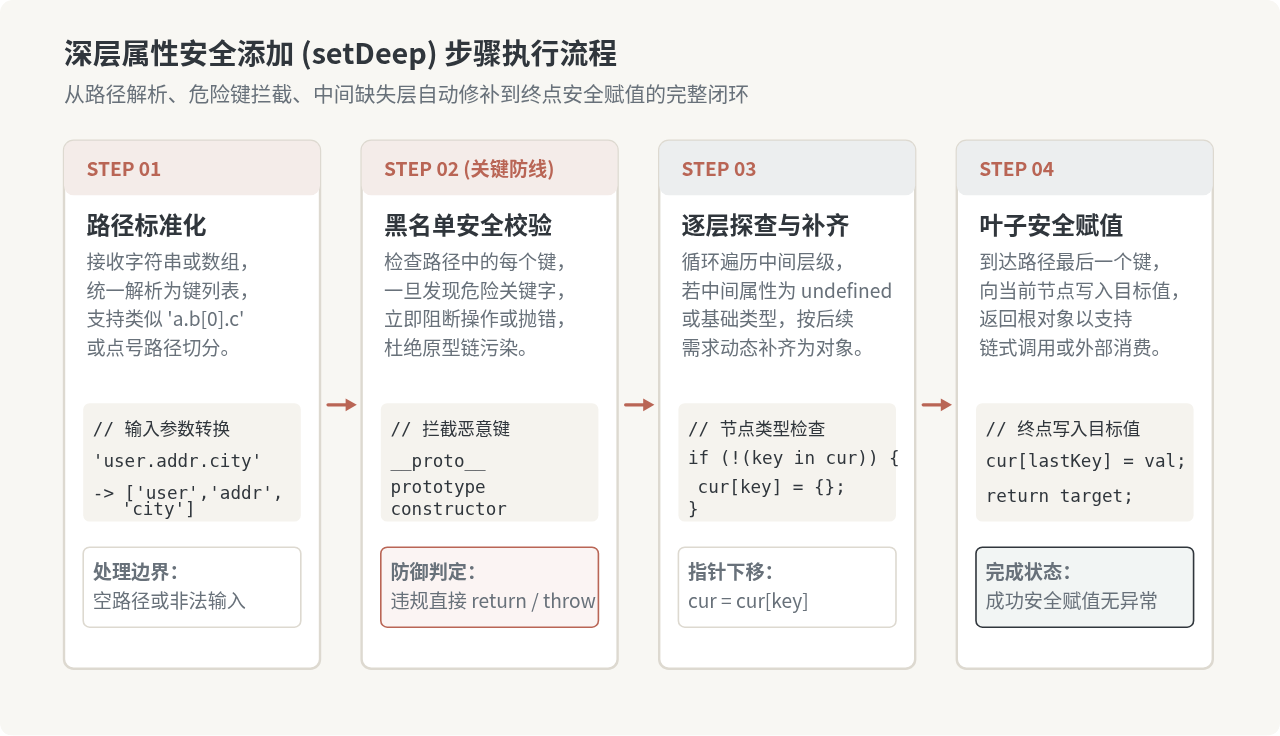
1. 完整的安全 setDeep 函数实现
以下是可直接用于生产环境的 setDeep 实现代码,涵盖路径拆解、原型污染防御、中间层缺位自动创建与终点安全赋值:
/**
 * 安全设置对象的深层属性
 * @param {Object} target - 目标对象
 * @param {string|Array<string|number>} path - 路径表达式,如 'user.address.city' 或 ['user', 'address', 'city']
 * @param {*} value - 写入的目标值
 * @returns {Object} 返回修改后的目标对象
 */
function setDeep(target, path, value) {
  // 边界检查:目标必须是可赋值的对象类型
  if (target === null || typeof target !== 'object') {
    throw new TypeError('Target must be an object');
  }

  // 1. 规范化路径:若为字符串则按 '.' 拆分为键名数组
  const segments = Array.isArray(path)
    ? path
    : String(path)
        .replace(/\[(\d+)\]/g, '.$1') // 兼容形如 'items[0].id' 的数组下标写法
        .split('.')
        .filter(Boolean);

  if (segments.length === 0) {
    return target;
  }

  // 2. 安全防线:定义禁止访问的原型污染危险键
  const DANGEROUS_KEYS = new Set(['__proto__', 'prototype', 'constructor']);

  let current = target;

  for (let i = 0; i < segments.length - 1; i++) {
    const key = segments[i];

    // 遇到原型污染关键字立刻阻断,抛出异常或静默忽略
    if (DANGEROUS_KEYS.has(key)) {
      throw new Error(`Security Exception: Forbidden property "${key}"`);
    }

    // 探查下一个键是否是纯数字索引,用以决定缺省时创建对象还是数组
    const nextKey = segments[i + 1];
    const isNextIndex = /^\d+$/.test(nextKey);

    // 3. 中间层检查:若节点不存在或非引用类型,则安全补齐
    if (current[key] === null || typeof current[key] !== 'object') {
      current[key] = isNextIndex ? [] : {};
    }

    current = current[key];
  }

  // 4. 叶子节点终点赋值
  const lastKey = segments[segments.length - 1];
  if (DANGEROUS_KEYS.has(lastKey)) {
    throw new Error(`Security Exception: Forbidden property "${lastKey}"`);
  }

  current[lastKey] = value;
  return target;
}
2. 使用示例与行为验证
const state = {};

// 示例 1:连续创建多层缺失结构
setDeep(state, 'system.network.proxy.host', '127.0.0.1');
setDeep(state, 'system.network.proxy.port', 8080);

// 示例 2:中间包含数组索引
setDeep(state, 'rules[0].action', 'allow');

console.log(state);
/*
输出:
{
  system: { network: { proxy: { host: '127.0.0.1', port: 8080 } } },
  rules: [ { action: 'allow' } ]
}
*/
三、严防原型污染:安全原理与工程防线
在实现深层属性赋值和深层合并时,原型污染(Prototype Pollution)是危害级别极高的安全隐患。
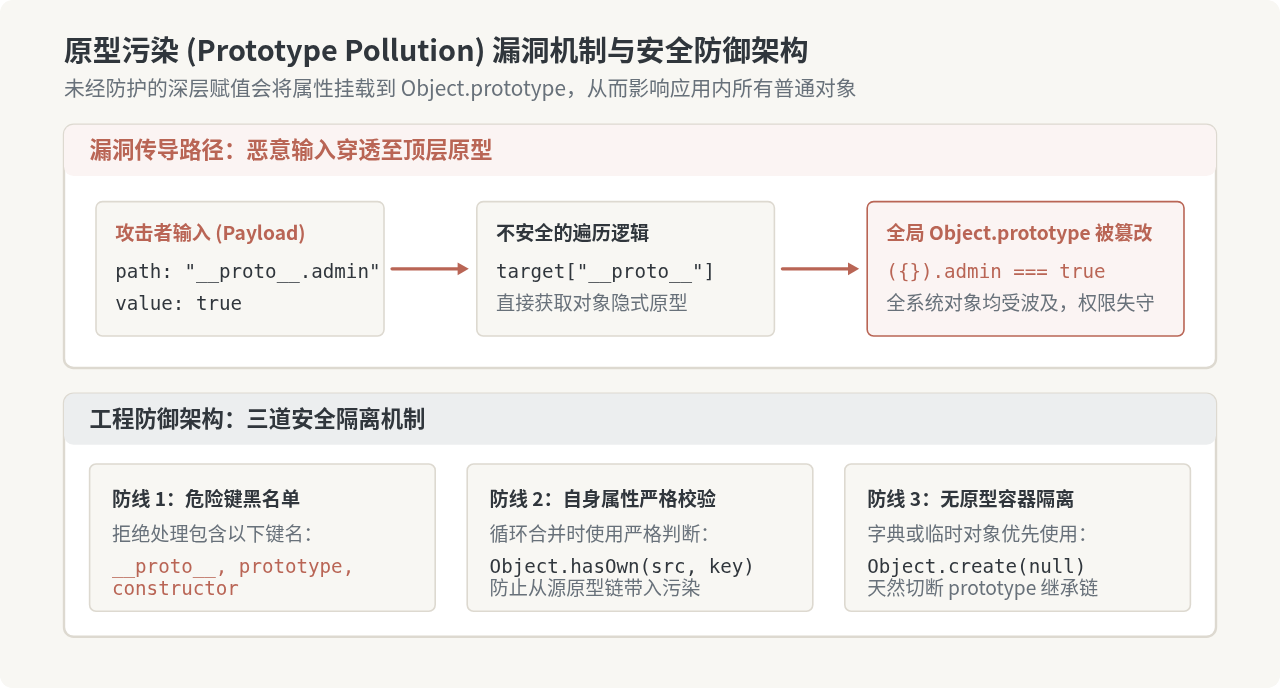
1. 原型污染是如何发生的?
在 JavaScript 中,所有的字面量对象 {} 其内部隐藏的 [[Prototype]] 默认指向 Object.prototype。
如果一个未加防护的 setDeep 接收了类似 "__proto__.isAdmin" 的路径,它会在迭代中执行:
// 未防护时的危险执行:
current = target["__proto__"]; // 此时 current 变成了全局 Object.prototype!
current["isAdmin"] = true;      // 全局 Object.prototype 被挂载了 isAdmin 属性
一旦 Object.prototype 被篡改,当前环境中所有新建的普通对象都会凭空继承 isAdmin: true。这会导致后端的权限鉴权彻底失效、SQL 过滤绕过,在某些场景下甚至可能配合模板引擎导致远程代码执行(RCE)。
在所有接收外部输入的路径拆解和深合并操作中,必须无条件过滤:
__proto__:直接访问对象的隐式原型。constructor:访问实例的构造函数,通过constructor.prototype同样可以拿到原型对象。prototype:函数对象的显式原型。
四、对象深层递归合并:deepMerge 实现
与单路径设值不同,深合并(Deep Merge)需要将两个完整的对象树融合成一棵新树。这涉及三个核心业务决策:
- 只处理纯普通对象(Plain Object):对于
Date、RegExp、Map、Set等特殊内建对象,如果盲目按键名递归拆解会破坏其内部插槽,应当克隆或直接替换引用。 - 数组合并策略:是将新数组直接覆盖旧数组,还是追加拼接(Concat),或是按索引递归?在绝大部分配置合并场景中,直接覆盖是更符合预期且不易引发死循环的默认策略。
- 循环引用(Circular Reference):如果源对象中自身引用了自身,递归合并会导致栈溢出(
Maximum call stack size exceeded),必须引入WeakMap跟踪已合并过的引用。
1. 健壮的 deepMerge 原生实现
/**
 * 判断是否为标准普通对象(Plain Object)
 */
function isPlainObject(val) {
  if (typeof val !== 'object' || val === null) return false;
  const proto = Object.getPrototypeOf(val);
  return proto === Object.prototype || proto === null;
}

/**
 * 安全深度合并两个对象
 * @param {Object} target - 基础对象
 * @param {Object} source - 补丁对象
 * @param {WeakMap} [seen=new WeakMap()] - 用于检测并防范循环引用
 * @returns {Object} 返回合并后的目标对象
 */
function deepMerge(target, source, seen = new WeakMap()) {
  // 基础边界:如果任一者不是对象,或者为 null,直接返回源
  if (!isPlainObject(target) || !isPlainObject(source)) {
    return source;
  }

  // 防范循环引用
  if (seen.has(source)) {
    return seen.get(source);
  }
  seen.set(source, target);

  const DANGEROUS = new Set(['__proto__', 'prototype', 'constructor']);

  // 遍历 source 的所有自身键(包括 Symbol 类型的键)
  const keys = [
    ...Object.keys(source),
    ...Object.getOwnPropertySymbols(source)
  ];

  for (const key of keys) {
    // 过滤原型污染危险键
    if (typeof key === 'string' && DANGEROUS.has(key)) {
      continue;
    }

    // 严格限制仅处理 source 自身的属性,不追溯其原型链
    if (!Object.hasOwn(source, key)) {
      continue;
    }

    const srcVal = source[key];
    const tgtVal = target[key];

    if (isPlainObject(tgtVal) && isPlainObject(srcVal)) {
      // 双方均为普通对象:递归合并
      target[key] = deepMerge(tgtVal, srcVal, seen);
    } else if (Array.isArray(srcVal)) {
      // 数组策略:克隆一份新数组,避免外部持有同一个引用造成污染
      target[key] = srcVal.map(item => (isPlainObject(item) ? deepMerge({}, item, seen) : item));
    } else if (isPlainObject(srcVal)) {
      // 目标节点非对象但源节点是对象:以空对象为基底深合并
      target[key] = deepMerge({}, srcVal, seen);
    } else {
      // 原始类型、函数、特殊对象:直接替换
      target[key] = srcVal;
    }
  }

  return target;
}
2. 深度合并结果验证
const defaultOptions = {
  server: {
    host: 'localhost',
    port: 3000,
    headers: { 'X-Powered-By': 'App' }
  },
  plugins: ['logger']
};

const userOverrides = {
  server: {
    port: 8080,
    headers: { 'Authorization': 'Bearer xxx' }
  },
  plugins: ['auth', 'cors']
};

const finalConfig = deepMerge(defaultOptions, userOverrides);

console.log(finalConfig);
/*
输出:
{
  server: {
    host: 'localhost',         // 保留了默认值
    port: 8080,                // 覆盖为新值
    headers: {
      'X-Powered-By': 'App',   // 保留了未修改的 headers
      'Authorization': 'Bearer xxx' // 新增了 Authorization
    }
  },
  plugins: ['auth', 'cors']    // 数组采用了安全覆盖策略
}
*/
五、工程实践中的选型与对比
在实际项目开发中,选择何种深层操作策略取决于具体的业务要求、依赖体量与性能考量。
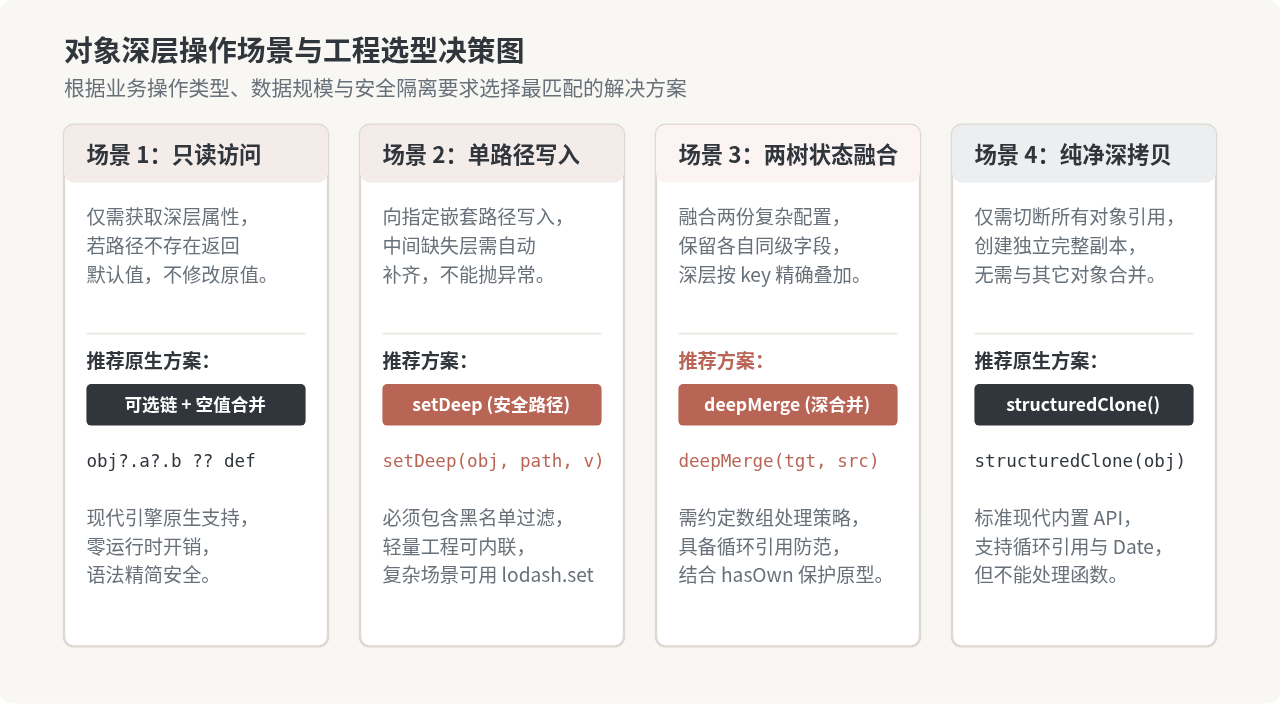
| 解决方案 | 适用场景 | 优点 | 注意事项 / 边界 |
|---|---|---|---|
| 可选链 (?.) + 空值合并 (??) | 深层只读读取 | 语言原生内置、零体积、执行速度极快 | 只读,不能用于深层设值或合并 |
| 原生 setDeep 函数 | 动态路径单点写入 | 不依赖第三方库、轻量(约 30 行)、可控性高 | 必须严格内置危险键黑名单校验 |
| 原生 deepMerge 函数 | 复杂嵌套配置与状态融合 | 能够精准保留同级属性、无额外依赖 | 需明确约定数组的处理策略(覆盖或拼接) |
| structuredClone() | 纯粹深拷贝 | 原生支持循环引用、Date、RegExp、TypedArray | 仅做克隆,不能用于两个对象的融合;不支持复制函数 |
| 成熟库(Lodash / deepmerge) | 大型项目、复杂边际类型处理 | 高度成熟、经过广泛测试,支持自定义 mergeCustomizer | 需关注打包体积;需防范老旧版本未打补丁的原型漏洞 |
如果项目使用了 React、Redux 或 Vue 3 等响应式框架,通常要求每次状态更新都返回一个全新的引用,而不是在原有 target 上原地修改(Mutation)。
在不可变更新场景中,可以在 setDeep 或 deepMerge 遍历的每一层都使用浅拷贝 { ...current[key] } 创建新的容器节点,或者直接结合 Immer.js(利用 Proxy 机制)以极低的心智负担实现深层不可变更新。
六、常见问题排查与解答 (FAQ)
Q1:为什么现代浏览器内置了 structuredClone,却依旧需要手动实现 deepMerge?
structuredClone() 的唯一功能是深度克隆(Deep Copy),即复制单棵完整的对象树并切断其所有内部引用。它无法接收两个互不相关的对象树并将它们重叠融合为一个整体。因此,两份配置树的叠加合并依然必须依赖深度合并算法。
Q2:在 TypeScript 中使用 setDeep 时如何保证路径与值的类型安全?
在纯 JavaScript 中,路径以字符串传递,无法在编译阶段检查拼写错误。在 TypeScript 中,可以通过递归条件类型(Recursive Conditional Types)配合模板字符串字面量(Template Literal Types)实现类似 Path<T> 的类型推导,使 IDE 能够自动补全深层路径,并在路径不存在或类型不匹配时标红提示。
Q3:合并数组时什么时候该用追加,什么时候该用覆盖?
在绝大多数配置管理(如系统配置文件、主题参数)场景中,覆盖数组更符合预期,因为用户修改通常代表“用这份新的列表取代旧列表”。若采用追加拼接(Concat),多次合并可能导致数组元素不断重复膨胀。如果业务确实需要拼接,可将数组合并策略抽离为配置参数,或在遇到数组时使用 Array.from(new Set([...tgt, ...src])) 进行去重合并。
JavaScript数组对比忽略顺序的实现方法
2026-11-19 08:50:38
JavaScript基础常见误区:undefined与null的区别
2026-11-18 23:27:33
JS处理科学计数法精度丢失的原因与解决
2026-11-18 21:15:48
JS数组map与forEach遍历赋值的区别与应用场景
2026-11-18 20:14:07
卫生间做防水用JS砂浆还是聚氨酯?优缺点对比
2026-11-18 19:46:50