

JS中怎么用正则限制密码长度并禁止连续字符?
在JavaScript中如何用正则限制密码长度并禁止连续字符?本文深入剖析零宽前瞻断言、反向引用匹配重复字符的原理,并结合ASCII差值混合算法解决连续递增递减问题,提供完整的生产级解决方案与避坑指南。
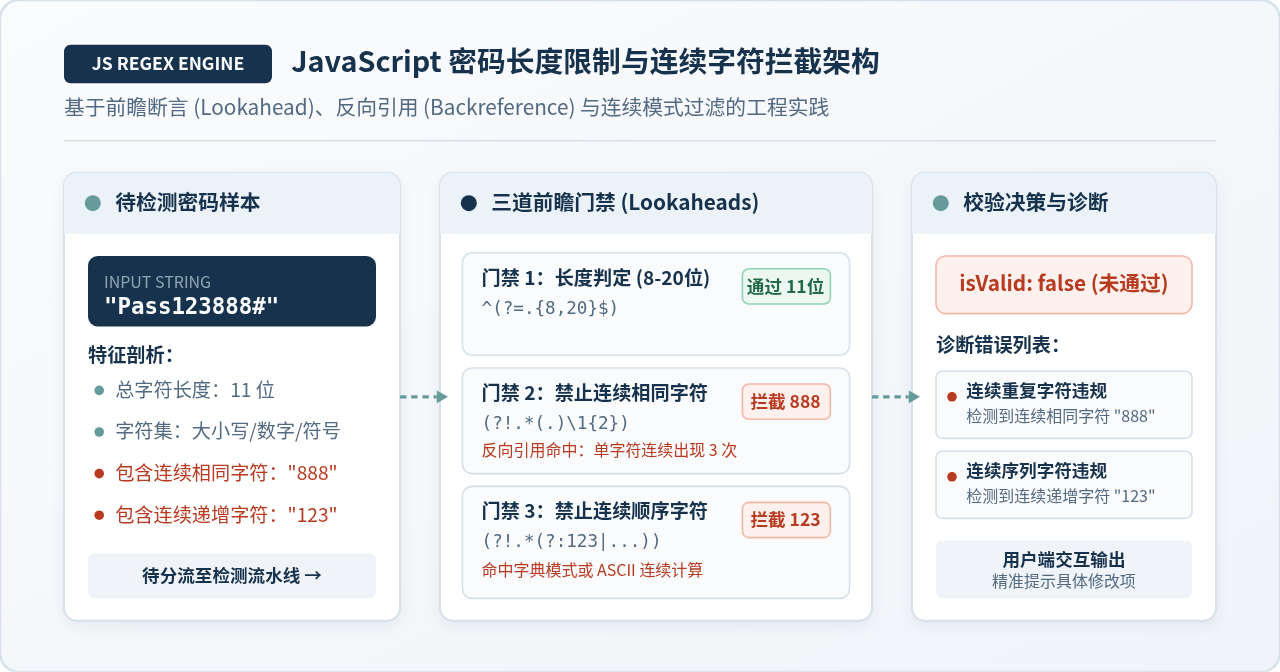
在 JavaScript 中限制密码长度并禁止连续字符,核心是利用正则表达式的零宽前瞻断言(Lookahead Assertions)。对于长度限制,通过肯定前瞻 ^(?=.{8,20}$) 即可在不消耗字符的情况下锁定总长度;对于“连续字符”,实际开发中包含两类典型诉求:一是连续相同字符(如 aaa、111),可通过否定前瞻结合反向引用 (?!.*(.)\1{2}) 纯正则精准拦截;二是连续顺序字符(如 123、abc、321),纯正则需枚举升降序黑名单词表,而工业级项目则更推荐“正则检验基础格式 + JavaScript 遍历计算 ASCII 差值”的高效混合策略。
一、核心原理:为什么密码复合校验依赖“零宽前瞻断言”?
很多开发者在初学正则表达式时,习惯使用单条流水线式的模式去匹配文本。例如限制 8 到 20 位字母数字,直接写成 /^[A-Za-z0-9]{8,20}$/。但当业务要求进一步叠加“不能连续出现相同字符”、“不能包含连续数字”等否定性约束时,常规顺序匹配就会陷入困境——因为字符一旦被前面的子模式匹配,就会被引擎“消耗(Consume)”,指针向后移动后,后续模式无法回头重新审视整串密码。
解决多维度密码约束的核心武器就是零宽断言(Zero-Width Assertions):
- 正向肯定前瞻
(?=pattern):要求当前光标右侧必须满足 pattern,但不消耗任何字符,匹配成功后指针立即回退至原点。 - 负向否定前瞻
(?!pattern):要求当前光标右侧绝对不能满足 pattern,一旦在右侧任意位置命中该模式,整条正则立即宣布失败。
在正则表达式开头锚点 ^ 之后,我们可以像“并联电路”一样挂载多个独立的前瞻断言。各个断言互不干扰,各自对整个字符串进行全景扫描,全部通过后才由主字符集完成最终匹配。
二、方案一:纯正则实现密码长度限制与连续相同字符拦截
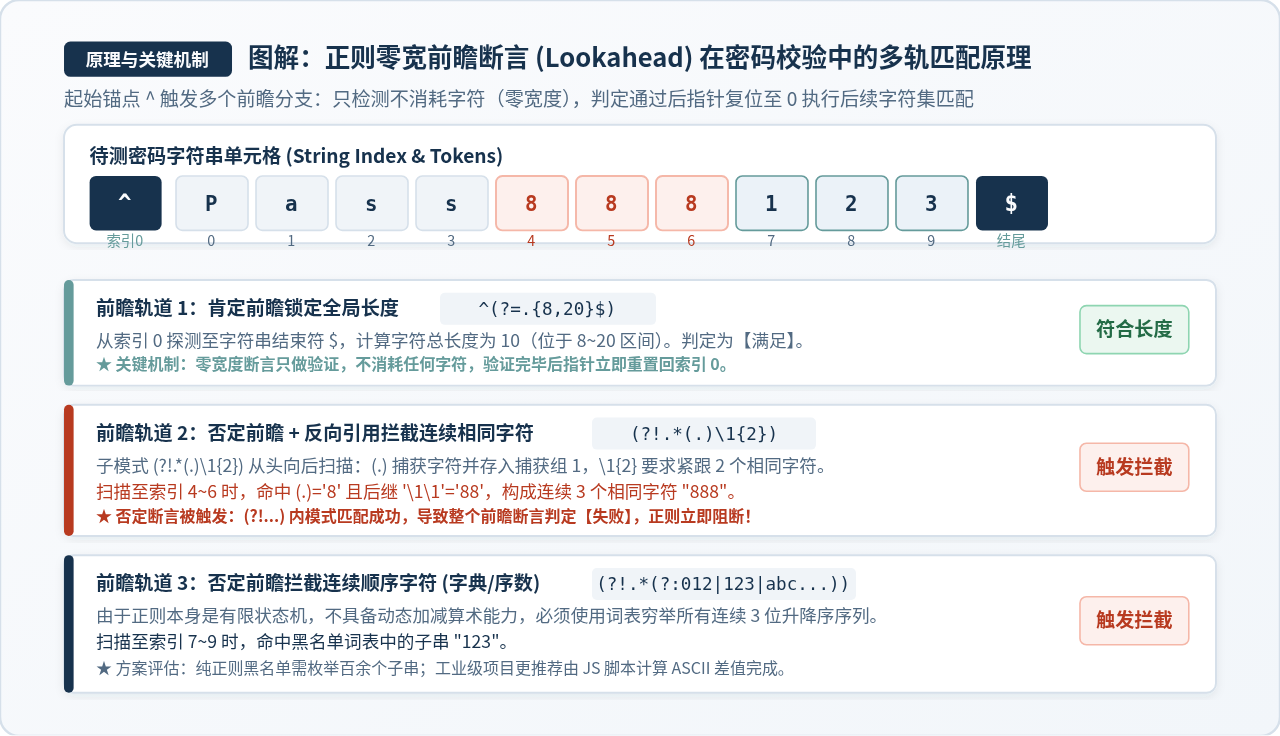
在密码安全策略中,“禁止连续字符”最常见的第一种定义是连续相同字符(Repeated Characters),例如禁止密码中出现 aaa、888 或 ###。这类规则通常允许出现一对(如 pass 合法),但禁止 3 个及以上连续重复。
1. 关键子模式拆解
我们可以将需求拆解为三个正交的子规则:
- 长度锁定:
^(?=.{8,20}$)。前瞻从起始位置扫描到结束符$,确保总字符数在 8 到 20 之间。 - 反向引用拦截连续相同字符:
(?!.*(.)\1{2})。(.)是一个捕获组,负责捕获任意单字符并暂存为第 1 组;\1为反向引用,代表引用第 1 组所捕获的那个具体字符;\1{2}表示该字符紧接着又重复出现了 2 次(连同最初的 1 次,共计 3 次连续相同);- 外层的
(?!.*...)是否定前瞻,意味着若字符串中任意位置存在连续 3 个相同字符,立即判定非法。若要拦截连续 4 个相同字符,只需调整为\1{3}。
- 合法字符集收尾:
[A-Za-z0-9!@#$%^&*()_+\-=\[\]{}|;:,.<>?]+$。确保字符串仅由允许的安全字符构成,并正式消耗字符。
2. 组合正则与完整 JavaScript 代码示例
/**
 * 校验密码:8~20位,允许字母、数字及特殊符号,严禁任意连续3个相同字符
 * @param {string} password 待校验密码
 * @returns {boolean} 是否合规
 */
function validatePasswordRepeats(password) {
  // 长度 8~20,禁止连续 3 个及以上相同字符
  const regex = /^(?=.{8,20}$)(?!.*(.)\1{2})[A-Za-z0-9!@#$%^&*()_+\-=\[\]{}|;:,.<>?]+$/;
  return regex.test(password);
}

// 运行测试用例
console.log(validatePasswordRepeats("SecurePass88#")); // true (合规:88连续2次允许)
console.log(validatePasswordRepeats("Short1!"));        // false (长度不足8位)
console.log(validatePasswordRepeats("Paaaassword99!"));  // false (拦截:存在连续4个'a')
console.log(validatePasswordRepeats("Admin888_Token")); // false (拦截:存在连续3个'8')
console.log(validatePasswordRepeats("MySecret$$$123")); // false (拦截:存在连续3个'$')注意阈值设定:\1{2} 拦截的是“1 + 2 = 3”个连续字符。若产品规范要求“连两个相同字符都不允许”,则写成 (?!.*(.)\1) 即可;若允许 3 个但禁止 4 个连续相同,则写成 (?!.*(.)\1{3})。
三、方案二:纯正则如何拦截“连续顺序字符”(如 123、abc)
“连续字符”的第二种常见定义是连续顺序字符(Sequential Characters),例如升序的 123、abc 或降序的 321、cba。这种模式属于键盘弱密的高发区。
1. 正则表达顺序序列的技术本质与局限
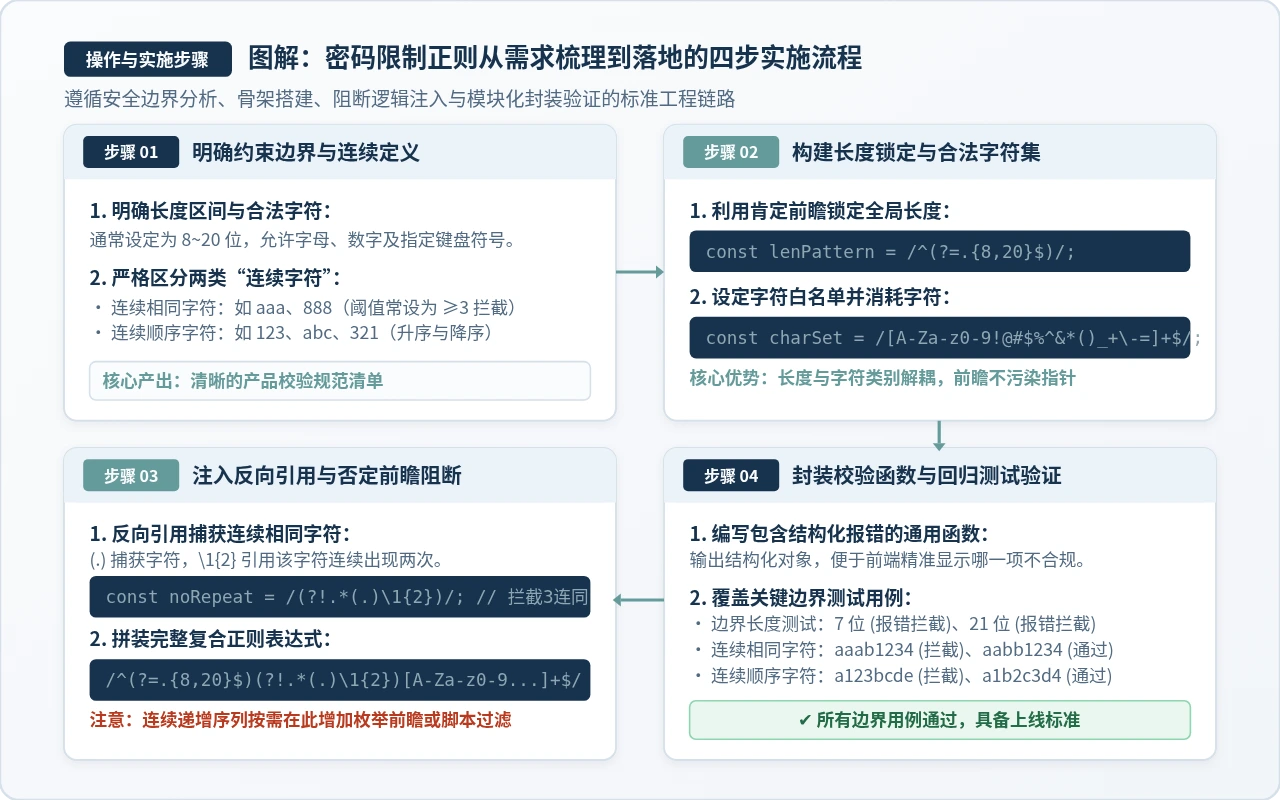
为什么正则不能直接像代码一样写 char[i] == char[i-1] + 1?因为根据形式语言理论,传统正则表达式对应确定有限状态自动机(DFA)。有限自动机只能记录有限的状态转移,不具备算术逻辑单元(ALU)和内存寄存器,无法在运行时动态执行 ASCII 码加减法运算。
因此,若必须在纯正则表达式中拦截连续顺序字符,唯一的技术手段是有限词表穷举(Finite Enumeration):在否定前瞻中罗列所有可能的 3 位连续子串。
2. 纯正则构建连续序列黑名单
// 构造数字与字母的 3 位连续升序及降序词表
const numAsc = "012|123|234|345|456|567|678|789|890";
const numDesc = "987|876|765|654|543|432|321|210|098";
const alphaAsc = "abc|bcd|cde|def|efg|fgh|ghi|hij|ijk|jkl|klm|lmn|mno|nop|opq|pqr|qrs|rst|stu|tuv|uvw|vwx|wxy|xyz";
const alphaDesc = "zyx|yxw|xwv|wvu|vut|uts|tsr|srq|rqp|qpo|pon|onm|nml|mlk|lkj|kji|jih|ihg|hgf|gfe|fed|edc|dcb|cba";

// 汇总为否定前瞻序列模式
const sequentialPattern = `(?:${numAsc}|${numDesc}|${alphaAsc}|${alphaDesc})`;

// 组合完整纯正则 (忽略字母大小写 'i')
const strictRegex = new RegExp(
  `^(?=.{8,20}$)(?!.*(.)\\1{2})(?!.*(?:${sequentialPattern}))[A-Za-z0-9!@#$%^&*()_+\-=\[\]{}|;:,.<>?]+$`,
  "i"
);

// 测试验证
console.log(strictRegex.test("GoodPass99!"));  // true (合规)
console.log(strictRegex.test("Safe123Word!")); // false (拦截:命中升序 '123')
console.log(strictRegex.test("Safe321Word!")); // false (拦截:命中降序 '321')
console.log(strictRegex.test("SafeabcWord!")); // false (拦截:命中字母 'abc')纯正则方案的工程代价:虽然纯正则能够强行通过词表解决问题,但当连续判定长度改变(如改为 4 位)或需要扩展到键盘物理相邻行(如 qwerty、asdfgh)时,正则表达式将膨胀至数千字节,可读性与维护性急剧下降。因此在实际工程中,更推荐接下来的混合校验模式。
四、方案三:工程实践推荐——“正则 + JS 算法”混合校验
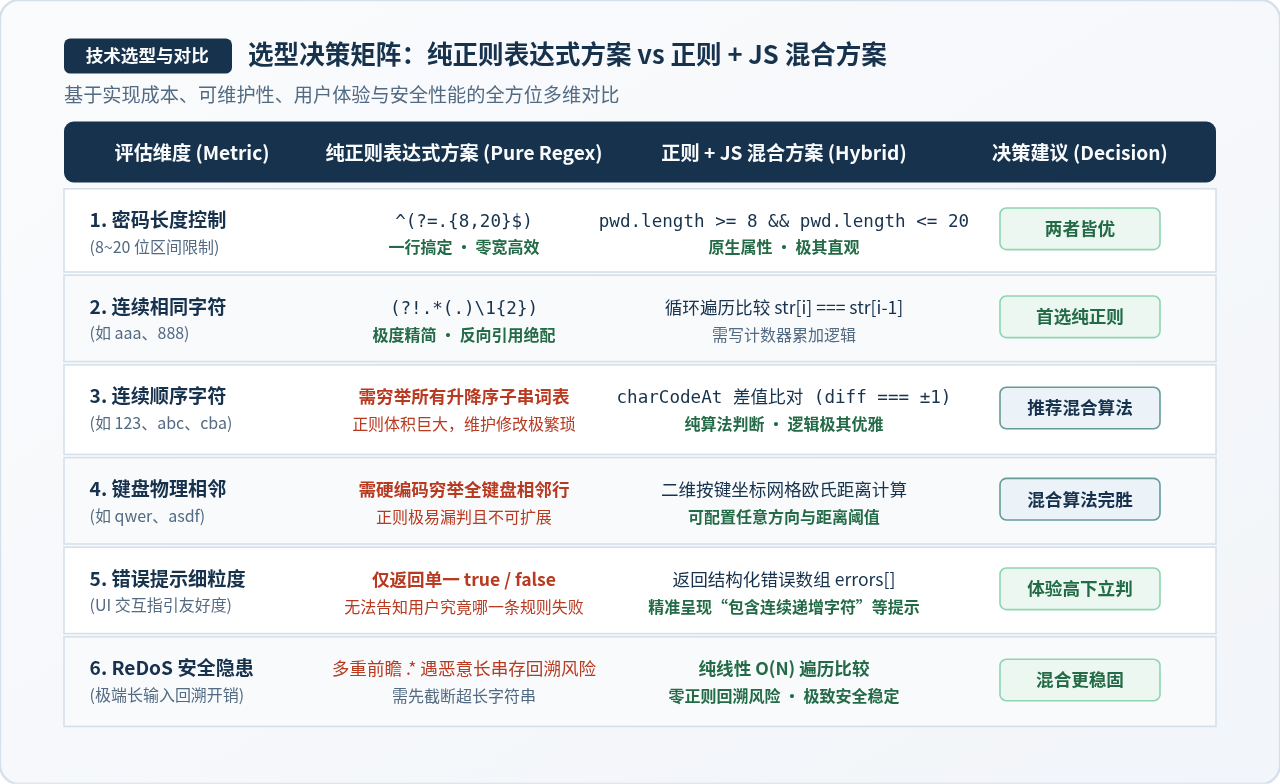
工业级系统通常强调职责分离(Separation of Concerns)与友好的交互提示(Granular UX Feedback)。当用户输入的密码未通过校验时,前端如果只提示一句“密码不合规”,用户将感到无所适从;系统需要明确指出是“长度不够”、“包含连续相同字符”还是“包含连续顺序字符”。
最佳的工程架构是:让正则做正则擅长的事,让算法做算法擅长的事。
- 正则负责:长度区间
(?=.{8,20}$)、字符集白名单校验、连续相同字符(.)\1{2}拦截; - JS 脚本负责:遍历字符串,通过
charCodeAt()动态计算相邻字符差值,判定升序或降序连续。
1. 工业级通用校验模块代码
/**
 * 生产级密码综合合规检测器
 * @param {string} password 待检测密码
 * @param {object} options 配置选项
 * @returns {{ isValid: boolean, errors: string[] }} 诊断结果对象
 */
function validatePassword(password, options = {}) {
  const {
    minLength = 8,
    maxLength = 20,
    maxRepeated = 2,   // 连续相同字符最大允许数量 (超出则报错,默认最多允许2个)
    maxSequential = 2  // 连续顺序字符最大允许数量 (超出则报错,默认最多允许2个)
  } = options;

  const errors = [];

  if (typeof password !== "string") {
    return { isValid: false, errors: ["密码必须为有效字符串"] };
  }

  // 1. 长度范围检测
  if (password.length < minLength || password.length > maxLength) {
    errors.push(`密码长度必须在 ${minLength} 至 ${maxLength} 位之间 (当前 ${password.length} 位)`);
  }

  // 2. 基础字符白名单校验 (字母、数字、指定特殊符号)
  const allowedCharsRegex = /^[A-Za-z0-9!@#$%^&*()_+\-=\[\]{}|;:,.<>?~`]+$/;
  if (!allowedCharsRegex.test(password)) {
    errors.push("密码包含不受支持的非法字符");
  }

  // 3. 连续相同字符校验 (正则反向引用)
  // 若 maxRepeated = 2,则 \12 匹配 3 个连续相同字符
  const repeatRegex = new RegExp(`(.)\\1{${maxRepeated}}`);
  const repeatMatch = password.match(repeatRegex);
  if (repeatMatch) {
    errors.push(`禁止包含超过 ${maxRepeated} 个连续相同字符 (违规片段: "${repeatMatch[0]}")`);
  }

  // 4. 连续顺序字符校验 (JS ASCII 差值算法)
  // 检测连续递增 (diff === 1) 或 连续递减 (diff === -1)
  let ascCount = 1;
  let descCount = 1;
  let seqViolation = null;

  for (let i = 1; i < password.length; i++) {
    const prev = password.charCodeAt(i - 1);
    const curr = password.charCodeAt(i);
    const diff = curr - prev;

    // 仅针对字母或数字进行连续性统计 (忽略标点符号跳变)
    const isPrevAlphanumeric = /[A-Za-z0-9]/.test(password[i - 1]);
    const isCurrAlphanumeric = /[A-Za-z0-9]/.test(password[i]);

    if (isPrevAlphanumeric && isCurrAlphanumeric && diff === 1) {
      ascCount++;
      descCount = 1;
    } else if (isPrevAlphanumeric && isCurrAlphanumeric && diff === -1) {
      descCount++;
      ascCount = 1;
    } else {
      ascCount = 1;
      descCount = 1;
    }

    if (ascCount > maxSequential || descCount > maxSequential) {
      const startIdx = i - Math.max(ascCount, descCount) + 1;
      seqViolation = password.slice(startIdx, i + 1);
      break;
    }
  }

  if (seqViolation) {
    errors.push(`禁止包含超过 ${maxSequential} 个连续顺序字符 (违规片段: "${seqViolation}")`);
  }

  return {
    isValid: errors.length === 0,
    errors
  };
}

// 运行检验与诊断展示
console.log(validatePassword("P@ssw0rd88"));
// 输出: { isValid: true, errors: [] }

console.log(validatePassword("Ab123456!"));
// 输出: { isValid: false, errors: ['禁止包含超过 2 个连续顺序字符 (违规片段: "123")'] }

console.log(validatePassword("Paaaass999!"));
// 输出: { isValid: false, errors: ['禁止包含超过 2 个连续相同字符 (违规片段: "aaa")'] }
五、生产环境避坑指南与安全性考量
将密码验证投入生产环境时,除了正则表达式语法本身,还必须警惕以下关键边界陷阱:
1. Unicode 编码与 Emoji 字符长度陷阱
JavaScript 原生 string.length 是基于 UTF-16 代码单元(Code Units) 计算的。大部分常见字符占用 1 个代码单元,但生僻汉字(如“𠮷”)或 Emoji 符号(如“🔒”、“👨👩👧”)由代理对(Surrogate Pairs)组成,会占用 2 个甚至更多代码单元。如果用户密码中输入了特殊 Unicode 字符,直接使用 .{8,20} 可能会导致长度统计偏差。若系统支持宽字符密码,建议使用 ES6 扩展运算符 [...password].length 或在正则中加入 u 标志位。
2. 防范灾难性回溯(ReDoS)
前瞻断言内部若包含大量模糊量词(如 .*)并在外部频繁调用,在遭遇超长恶意输入(例如数万字符的字符串)时可能引发回溯爆炸,阻塞 Node.js 或浏览器主事件循环。防范策略非常简单:在进入任何复杂正则或循环匹配之前,先执行 password.length > 32 快速阻断截断,确保复杂算法只在可控长度内执行。
3. 前后端双工校验对齐原则
前端的 JavaScript 正则与即时反馈,其本质是提升用户体验(UX),降低网络往返成本,帮助用户在提交前纠正错误;而服务端的校验才是保障系统安全性(Security)的不可逾越之墙。前端的一切限制均可被脚本轻易绕过,因此服务端(如 Node.js、Java、Go)必须运行同构的校验逻辑,双端规则必须严格保持一致。
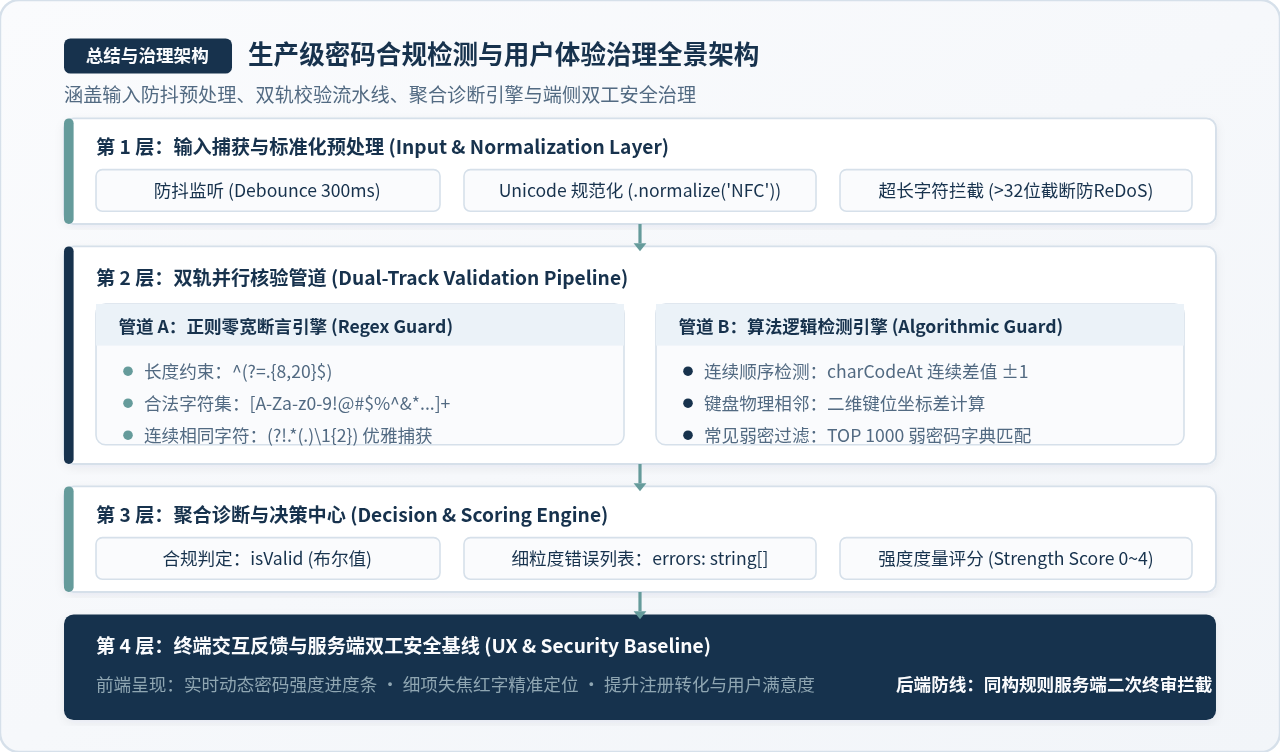
六、总结与技术选型建议
回顾在 JavaScript 中限制密码长度与禁止连续字符的完整方案,开发团队可以根据实际业务场景做出最适合的技术选型:
| 业务场景 | 推荐方案 | 核心实现方式 |
|---|---|---|
| 表单轻量校验 (仅需拦截连续相同字符,如 aaa) |
纯正则前瞻方案 | 使用 /^(?=.{8,20}$)(?!.*(.)\1{2})[A-Za-z0-9...]+$/,一行代码搞定,免除外部依赖。 |
| 第三方受限环境 (如 OpenAPI、JSONSchema 只接受单一正则) |
词表前瞻枚举 | 在否定前瞻中拼入 (?:012|123|...|abc|...) 连续子串枚举,满足单一正则交付约束。 |
| 大型系统与企业级应用 (需拦截相同字符、顺序字符、键盘相邻弱密) |
正则 + JS 混合方案 | 正则锁定长度与字符集,JS 算法计算 ASCII 差值与字典比对,输出精准细分错误信息。 |
通过合理运用正则前瞻断言并结合现代前端算法,我们既能构筑起符合等级保护规范的安全防线,又能为终端用户提供清晰、友好的表单交互体验。
JavaScript树路径查找栈溢出怎么办?迭代法替代递归方案
2026-11-18 23:31:28
JavaScript流程图自定义节点:怎么绘制带图标和状态的业务卡片
2026-11-18 23:28:54
怎么避免JS全局变量污染:全局对象使用的最佳实践
2026-11-18 22:36:55
a标签onclick事件绑定JS函数无反应的排查方法
2026-11-18 22:01:38
JS怎么使用栈和队列实现树的非递归遍历
2026-11-18 21:10:42
相关标签:







