怎么避免JS全局变量污染:全局对象使用的最佳实践
详细解析JavaScript全局变量污染的产生根源与查找机制,系统阐述如何利用严格模式、块级作用域、ES Modules彻底杜绝隐式泄漏,并深入探讨必要全局场景下基于globalThis、单命名空间、属性描述符与对象冻结的最佳实践方案。
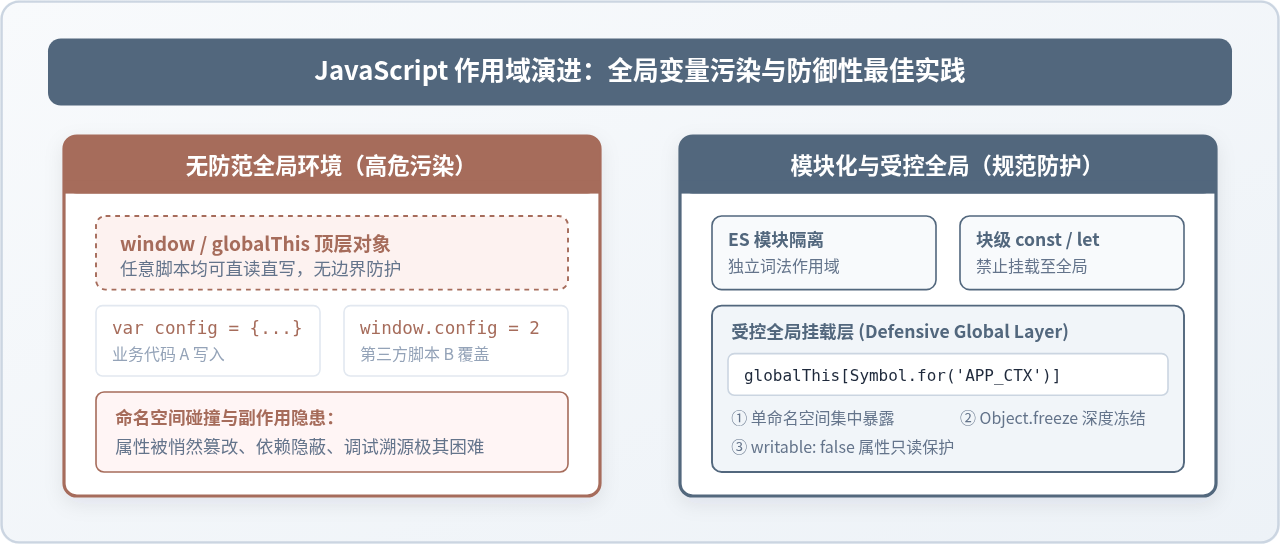
window、global 或 globalThis)上,诱发命名碰撞、无意覆盖和隐式依赖等难以排查的暗病。彻底避免全局变量污染的根本路线是:以块级词法作用域与 ES Modules 模块化为主干隔离日常业务逻辑;当架构层确实需要共享跨模块状态或单例时,通过规范统一的 globalThis 挂载单一命名空间,并配合属性描述符与对象深度冻结技术构建只读护城河。
一、作用域查找机制与全局变量污染的三大根源
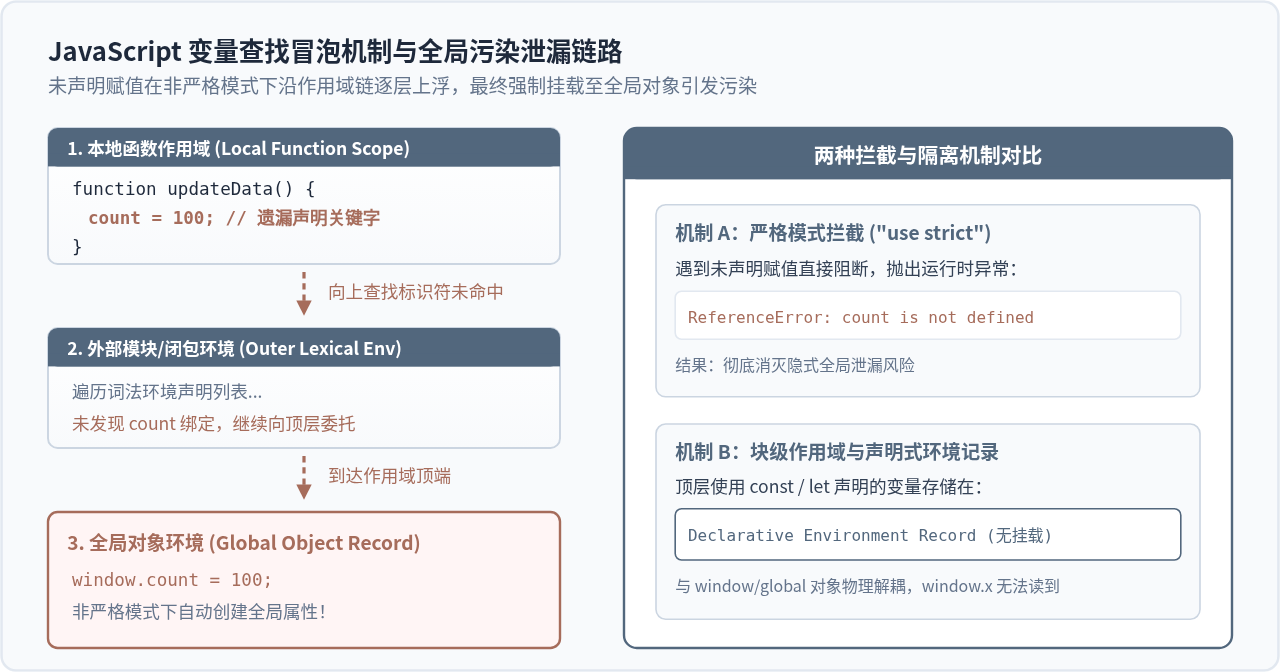
要有效防御全局污染,首先需要从 ECMAScript 规范的标识符查找过程理解变量泄漏的成因。在 JavaScript 运行时中,引擎在执行赋值或变量读取操作时,会沿着由内向外的作用域链(Scope Chain)逐步向上冒泡查找标识符绑定。污染通常由以下三种隐蔽机制引起:
1. 隐式全局变量(Implicit Globals)
在非严格模式(Non-strict mode)下,如果在函数或代码块内部为未经任何关键字声明的标识符赋值(例如漏写了 const、let 或 var),JavaScript 引擎在当前作用域乃至各层外部作用域均无法找到该标识符时,并不会抛出编译错误,而是会直接在顶层的全局对象上动态创建该属性。这种“静默泄漏”使得局部逻辑的数据变成了所有脚本均可随意读写的公共变量。
2. 顶层 var 声明与全局对象的双向绑定
在传统的非模块化脚本环境中,使用 var 在全局作用域声明变量,ECMAScript 会将其直接绑定到顶层的对象环境记录(Object Environment Record)中,从而自动成为 window(浏览器环境)的属性。更危险的是,var 具备变量提升特性且允许重复声明,这意味着多个独立的脚本文件如果碰巧使用了相同的全局变量名,后加载的脚本会直接覆写先加载脚本的数据,且控制台不会给出任何警告。
3. 多依赖与第三方脚本的命名空间碰撞
在未启用模块打包的页面中,所有通过 <script> 标签引入的第三方库、分析监控 SDK 及业务代码均运行在同一顶层命名空间内。若多个库未经约束地向全局暴露如 config、utils、data、version 等通用名称,极易产生相互践踏。
二、阻断意外污染的语法层基础防线
在单文件或基础语法层面,通过改变运行环境规则和变量声明方式,可以从源头上阻断 95% 以上的无意泄漏。
1. 开启严格模式(Strict Mode)
严格模式是消除隐式全局变量最快且成本最低的防线。在脚本顶部或函数顶部声明 "use strict";,将使 JavaScript 引擎彻底关闭隐式创建全局变量的容错机制。当向未声明的变量赋值时,引擎会立即抛出 ReferenceError 异常:
// 未启用严格模式时:
function calculateTotal(price, count) {
  totalAmount = price * count; // 漏写声明,自动泄露为 window.totalAmount
}
calculateTotal(100, 2);
console.log(window.totalAmount); // 输出: 200(严重污染!)

// 启用严格模式后:
"use strict";
function safeCalculate(price, count) {
  totalCount = price * count; // 运行时阻断:Uncaught ReferenceError: totalCount is not defined
}
"use strict";。
2. 全面采用 const 与 let 构建块级作用域
自 ES6 起,const 和 let 提供了现代 JavaScript 的块级作用域隔离能力,并且在底层实现了与全局宿主对象的物理分离。根据 ECMAScript 规范:
- 在全局作用域下使用
var声明的变量会写入对象环境记录(Object Environment Record),自动同步到window属性中。 - 而在全局作用域下使用
const或let声明的变量会被存放在声明性环境记录(Declarative Environment Record)中。这些变量属于全局作用域的一部分,可以被全局代码访问,但绝不会挂载到window或globalThis上,彻底切断了与全局对象的直接耦合。
var userLevel = "VIP";
const appSecret = "XYZ_9981";
let activeSession = true;

console.log(window.userLevel);     // 输出: "VIP"(挂载到全局对象)
console.log(window.appSecret);     // 输出: undefined(未挂载,安全隔离)
console.log(window.activeSession); // 输出: undefined(未挂载,安全隔离)
console.log(appSecret);            // 输出: "XYZ_9981"(通过词法作用域正常解析)
3. 经典独立脚本封装:立即执行函数表达式(IIFE)
在没有现代打包工具的老项目、CDN 独立插件或原生多 HTML 页面项目中,立即执行函数表达式(Immediately Invoked Function Expression)是历史悠久且极为可靠的私有作用域封装模式。通过函数执行上下文将私有变量封装在闭包内部:
// 使用 IIFE 构建沙箱环境,保护内部临时变量与计算逻辑
(function () {
  "use strict";

  // 内部私有变量,外部作用域完全不可见
  const cache = new Map();
  let requestCounter = 0;

  function internalCompute(input) {
    requestCounter++;
    return input * 2;
  }

  // 若需要向外暴露能力,只暴露受限的接口对象
  window.DataProcessor = {
    process: internalCompute
  };
})();
三、现代项目的标准隔离方案:ES Modules
现代前端工程化开发中,彻底终结全局变量污染的标准方案是全面拥抱 ES Modules (ESM)。在 ESM 规范中,每个文件都被设计为一个完全独立的静态词法模块。
1. 模块作用域的天然壁垒
在具有 type="module" 属性的脚本中,模块顶层声明的所有变量、函数和类均局限在当前文件的模块作用域(Module Scope)内,既不会挂载到 window,也不会与引入的其他模块发生命名撞车。
<!-- index.html -->
<script type="module" src="./moduleA.js"></script>
<script type="module" src="./moduleB.js"></script>

// moduleA.js
const databaseHost = "10.0.0.1"; // 局限于 moduleA
export function getDB() { return databaseHost; }

// moduleB.js
const databaseHost = "192.168.1.1"; // 完全合法,与 moduleA 互不影响
console.log(window.databaseHost); // undefined
2. 显式导入导出消灭“隐式契约”
传统开发中最令人头疼的是依赖顺序问题——脚本 A 依赖全局变量 window.Tools,页面就必须保证在脚本 B 之前加载。而在 ES Modules 中,依赖关系完全由 import 和 export 声明显式确定,打包器或浏览器加载器会在编译解析阶段构建依赖图(Module Graph),从根本上避免了由于加载顺序错误或全局缺失导致的不可预期崩溃。
四、确需全局对象时的规范实践:受控与防御性暴露
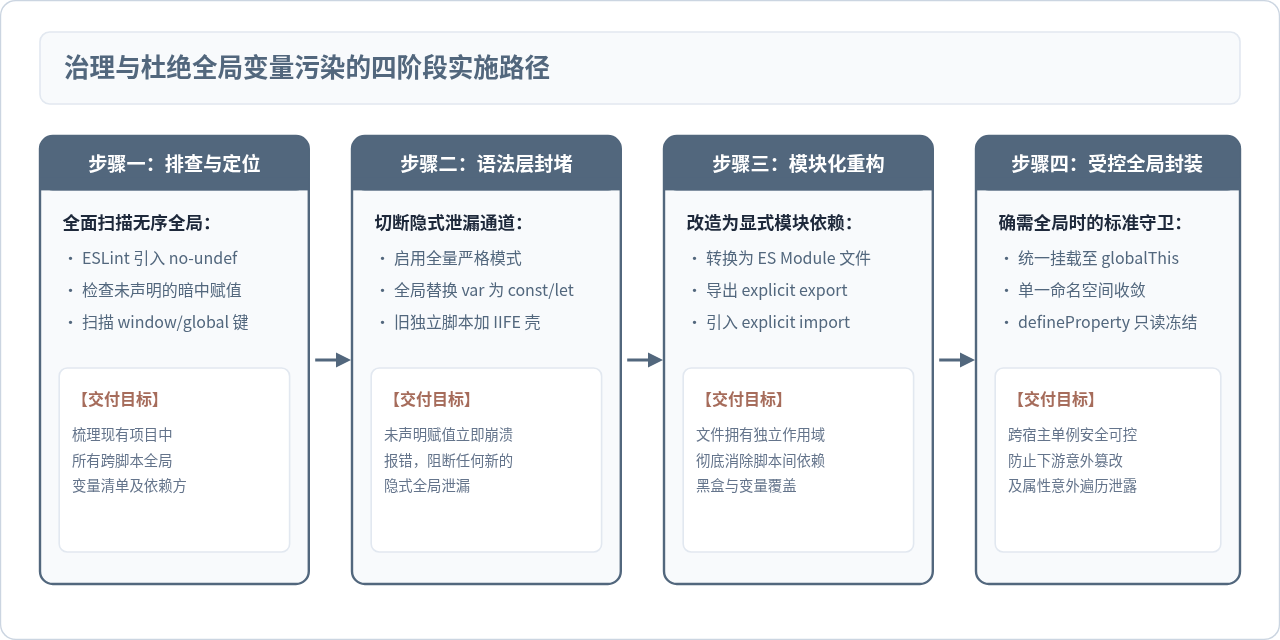
在实际企业级开发中,完全不使用全局对象往往是不切实际的。例如跨模块共享的基础设施(全局监控 SDK、性能埋点探针、微前端基座上下文、Polyfill 等)往往必须驻留在全局作用域。关键不在于“绝对禁止全局对象”,而在于如何规范、安全地挂载和使用全局对象。
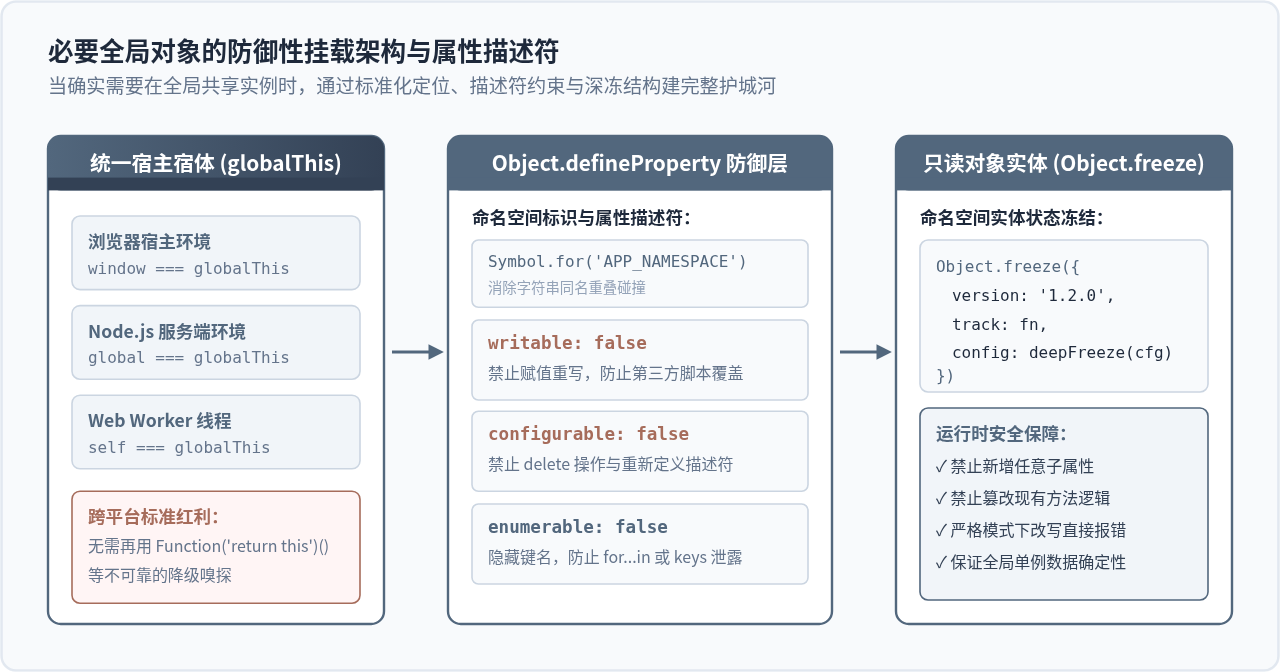
1. 统一顶层对象引用:拥抱 globalThis
长期以来,JavaScript 的全局对象在不同环境中分裂严重:浏览器主线程使用 window,Web Worker 使用 self,Node.js 使用 global。过去开发者常编写复杂的环境判断或使用存在安全隐患的 Function('return this')()。
ECMAScript 2020 引入了标准化的 globalThis,在任何 JavaScript 执行环境中均统一指向当前的顶层全局对象。在编写跨环境库或需要访问顶层宿体时,应无条件使用 globalThis 取代特定平台的专有关键字。
2. 单一命名空间模式(Single Namespace Object)
严禁在全局对象上随意挂载离散的属性(如 window.userId、window.token、window.formatDate)。必须将整个系统或库所需的所有全局成员收敛在唯一定义的单根命名空间下:
// 错误示范:随心所欲在全局挂载零散数据
window.isLoggedIn = true;
window.currentUser = { id: 42, role: "admin" };
window.trackPageView = function () { ... };

// 规范实践:收敛到受控的单一命名空间下
globalThis.__ACME_PORTAL__ = {
  state: { isLoggedIn: true, currentUser: { id: 42, role: "admin" } },
  telemetry: { trackPageView: function () { ... } }
};
3. 基于属性描述符的防御性挂载
直接通过普通赋值(如 globalThis.MyApp = ...)挂载的命名空间极其脆弱,任何第三方脚本或下游团队代码都可以轻易通过简单的赋值语句覆写甚至 delete 删除你的全局对象。必须使用 Object.defineProperty 配合严格的属性描述符进行防御:
writable: false:锁定属性值,禁止被后续代码赋值改写。configurable: false:锁定属性元数据,禁止使用delete删除该属性,亦禁止修改其描述符配置。enumerable: false:隐藏键名,防止在for...in遍历或Object.keys(globalThis)打印时泄露内部细节。
4. 深度冻结实体:Object.freeze
需要特别注意:Object.defineProperty 仅能保护全局对象与命名空间变量之间的引用绑定不被替换,但无法阻止外部代码修改命名空间内部对象的深层属性。因此,必须配合 Object.freeze() 实现深度只读保护。
5. 生产级受控全局单例注册函数
以下是经过工业级验证的全局命名空间防御性挂载函数,集成了平台统一探测、防覆盖检查、描述符加固与深层递归冻结:
"use strict";

/**
 * 递归深度冻结对象,确保所有层级的属性不可篡改
 */
function deepFreeze(target) {
  if (target === null || typeof target !== "object") {
    return target;
  }
  const propNames = Reflect.ownKeys(target);
  for (const name of propNames) {
    const value = target[name];
    if ((typeof value === "object" || typeof value === "function") && value !== null) {
      deepFreeze(value);
    }
  }
  return Object.freeze(target);
}

/**
 * 以防御性方式向全局对象挂载单例
 * @param {string|symbol} namespaceKey 命名空间标识
 * @param {object} apiObject 需要暴露的 API 实体
 */
function defineSafeGlobal(namespaceKey, apiObject) {
  // 检查是否已存在同名属性,防止意外二次覆盖
  if (Reflect.has(globalThis, namespaceKey)) {
    throw new Error(
      `[Global Guard] 命名空间 "${String(namespaceKey)}" 已被占用,拒绝重复挂载!`
    );
  }

  // 深度冻结传入的对象,保证内部状态与方法引用不可变
  const immutablePayload = deepFreeze(apiObject);

  // 使用强约束属性描述符锁定全局挂载点
  Object.defineProperty(globalThis, namespaceKey, {
    value: immutablePayload,
    writable: false,     // 严禁赋值覆写
    configurable: false, // 严禁 delete 与重新配置
    enumerable: false    // 防枚举暴露
  });

  return immutablePayload;
}

// 实际使用示例:定义全局监控 SDK 单例
const MONITOR_SYMBOL = Symbol.for("company.app.telemetry");
defineSafeGlobal(MONITOR_SYMBOL, {
  version: "2.4.0",
  sendReport(event, data) {
    console.log(`[Report] ${event}:`, data);
  }
});

// 尝试恶意篡改或覆盖:
// globalThis[MONITOR_SYMBOL] = null; // 抛出 TypeError: Cannot assign to read only property
// delete globalThis[MONITOR_SYMBOL];  // 抛出 TypeError: Cannot delete property
// globalThis[MONITOR_SYMBOL].version = "9.9.9"; // 抛出 TypeError: Cannot assign to read only property
五、团队协作与工程化防线:工具链守卫
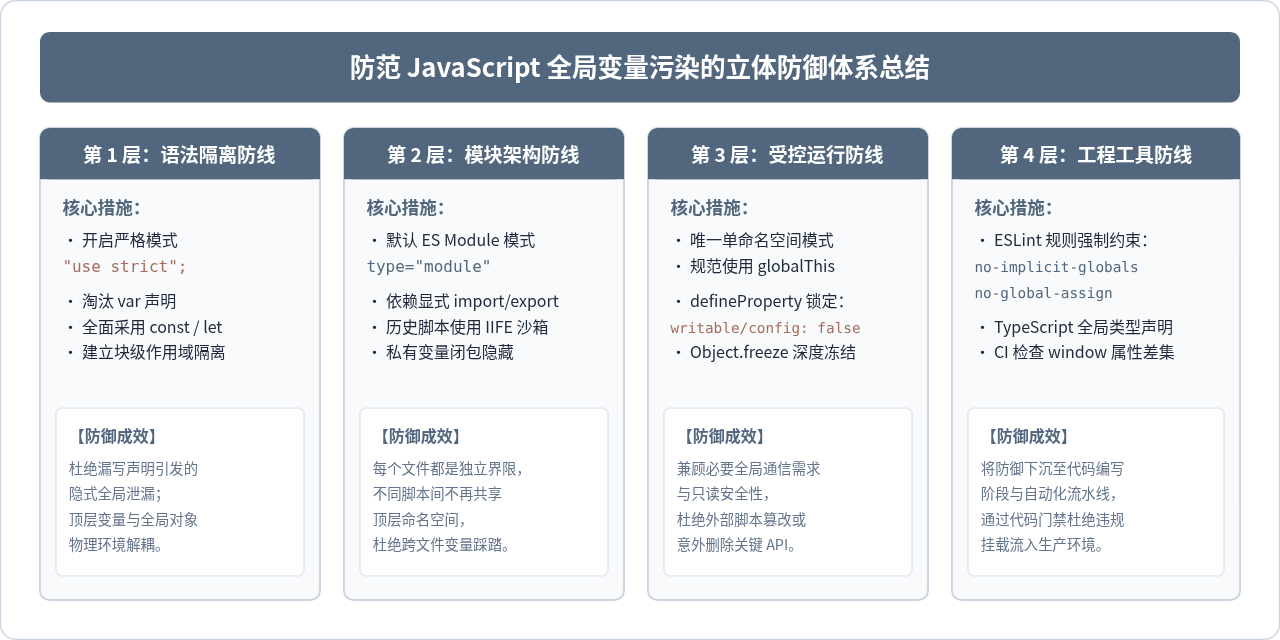
规范不能只停留在开发者的自觉意识中,必须依靠静态分析工具、类型检查以及持续集成流水线实现自动化把关。
1. ESLint 核心规则配置
在工程项目中配置 ESLint,可将不合规的全局操作扼杀在编码和提交阶段。关键配置项如下:
// .eslintrc.cjs 或 eslint.config.js
module.exports = {
  rules: {
    // 禁止使用未经声明的变量,严防隐式全局泄漏
    "no-undef": "error",

    // 禁止在顶层作用域声明 var 和非模块化 function
    "no-implicit-globals": "error",

    // 禁止对原生全局对象(如 window, Object, Math)进行赋值或覆盖重写
    "no-global-assign": "error",

    // 强制优先使用 const 和 let 替代 var
    "no-var": "error",
    "prefer-const": "warn"
  }
};
2. TypeScript 全局类型声明集中管理
在 TypeScript 项目中,如果开发者可以随意在各个业务文件中编写 declare global { interface Window { ... } },全局类型很快就会失控。团队应当规定:所有全局类型的扩展必须统一收敛在项目根目录的 types/global.d.ts 中,且必须标注引入原因与负责人:
// types/global.d.ts —— 全局类型统筹白名单
declare global {
  interface Window {
    /** 核心埋点上报探针,由监控团队维护 */
    readonly __APP_TELEMETRY__?: {
      track(event: string, meta?: Record<string, unknown>): void;
    };
  }
}
export {};
3. CI 流水线全局属性差集检测
在端到端自动化测试或单元测试环境初始化与 teardown 阶段,编写守卫脚本对比全局属性变化:
const baselineKeys = new Set(Object.getOwnPropertyNames(globalThis));

// 执行业务集成测试用例...
runApplicationTestSuite();

const currentKeys = Object.getOwnPropertyNames(globalThis);
const leakedKeys = currentKeys.filter(k => !baselineKeys.has(k));

if (leakedKeys.length > 0) {
  throw new Error(`[CI Guard] 检测到非法新增的全局污染属性: ${leakedKeys.join(", ")}`);
}
六、常见疑难问题与落地注意事项
问题 1:在浏览器中声明 const a = 1,为什么 window.a 是 undefined,但 console.log(a) 可以访问?
这是 ECMAScript 2015 作用域规范的核心特性。在全局作用域下,存在两种不同的环境记录器:对象环境记录(Object Environment Record)与声明性环境记录(Declarative Environment Record)。传统的 var 和函数声明写入对象环境记录,直接反映在宿主对象 window 上;而 const 和 let 写入声明性环境记录,在词法层具有全局可见性,但与 window 完全解耦,不会产生属性挂载。这正是现代规范用于解决全局污染的核心设计。
问题 2:老旧第三方 SDK 强行向全局注入同名变量,如何做安全降级与保护?
如果业务本身必须引入不可修改的遗留 CDN 脚本,且该脚本在全局注册了容易冲突的变量(例如早期的 jQuery 占用 $ 和 jQuery),标准做法是紧随其后执行接口释放方法(如 const myJQuery = jQuery.noConflict(true);),或者使用沙箱 iframe 将第三方脚本隔离在独立的子执行上下文中运行,通过 postMessage 进行受控通信。
问题 3:在微前端(Micro-Frontends)架构中,不同子应用共享 window 的污染问题如何解决?
现代微前端框架(如 qiankun、micro-app 等)通常采用 Proxy 沙箱机制解决多应用全局污染。基座为每个子应用派发一个虚拟的 Proxy(window),子应用所有的全局读写均被拦截并重定向到子应用专属的内部 FakeWindow 容器中。当子应用卸载时,直接销毁该 FakeWindow,既保障了子应用运行时的全局读写自由度,又彻底隔绝了对主应用和其他子应用的全局污染。
a标签onclick事件绑定JS函数无反应的排查方法
2026-11-18 22:01:38
JS怎么使用栈和队列实现树的非递归遍历
2026-11-18 21:10:42
JS利用replace方法在匹配位置插入字符
2026-11-18 20:02:25
JS网络请求方案对比:Fetch、XMLHttpRequest与Axios怎么选
2026-11-18 18:26:07
JS函数表达式与函数声明的区别:提升机制解析
2026-11-18 18:11:53
相关标签: