JS 前端导出 Excel 文件名为何无效?Blob 下载兼容性问题解析
深入解析前端在通过 JavaScript 导出 Excel 时文件名失效、变更为 download 或乱码的核心机理,剖析浏览器同源策略、CORS 响应头暴露缺失、RFC 5987 编码与 WebKit 内存释放时机等兼容性问题,并给出工业级通用解决方案。
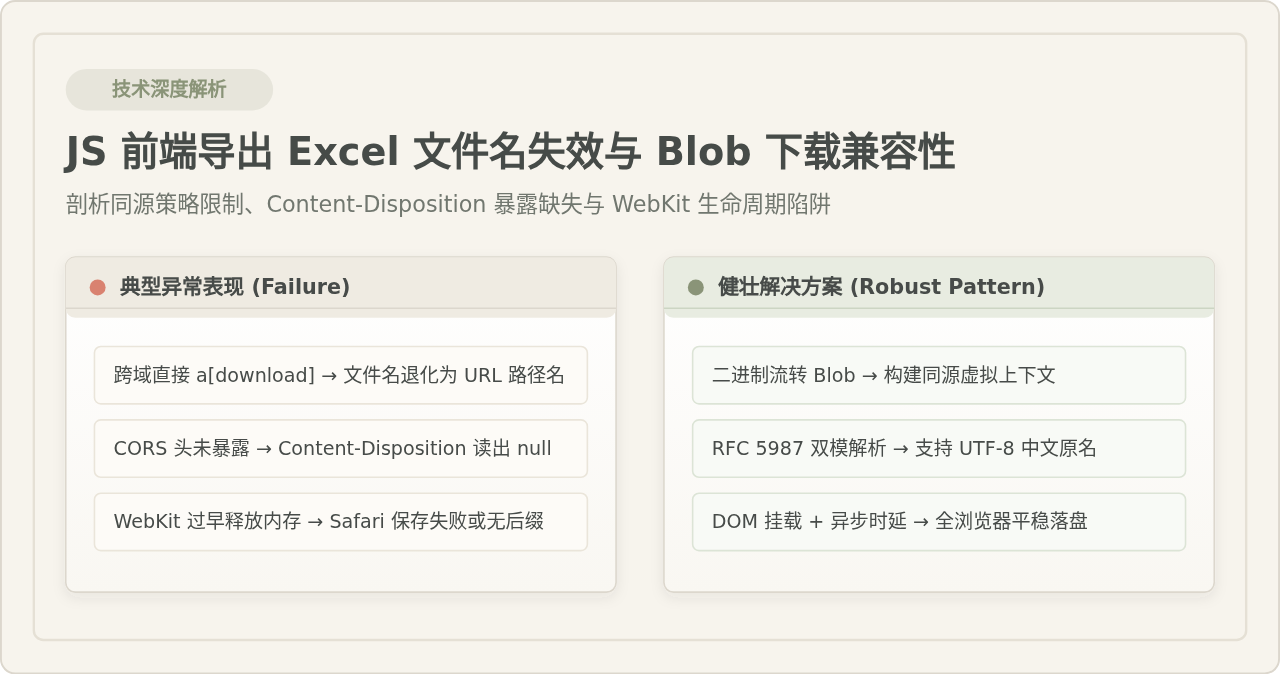
download、随机英文串甚至丢失 .xlsx 后缀,核心根源通常并非代码逻辑混乱,而是触碰了浏览器的安全沙箱与下载协议规范。最常见的诱因有四项:跨域 URL 导致浏览器直接丢弃 a[download] 自定义命名;CORS 默认安全策略未暴露 Content-Disposition 响应头导致前端无法提取服务端文件名;中文文件名未遵循 RFC 5987 编码规范产生乱码;以及 Safari/WebKit 内核对内存 Blob URL 的释放时序与 DOM 挂载存在严苛约束。要彻底解决该问题,前端需要构建一条包含规范响应头暴露、内存 Blob 封装、同源虚拟链接注入以及延时垃圾回收的完整链路。
一、现象剖析:自定义文件名为什么被浏览器“静默丢弃”?
在实际业务开发中,前端开发者通常有两种导出 Excel 的方式:一种是直接使用后端生成的现成文件下载外链,另一种是通过异步请求(Fetch 或 Axios)获取二进制流再在前端触发保存。很多开发者发现,同样是写了 download="2026年销售汇总.xlsx",第一种方式往往完全不生效,而第二种方式有时也莫名其妙地生成无名文件。
1. 跨域链接触发同源安全降级
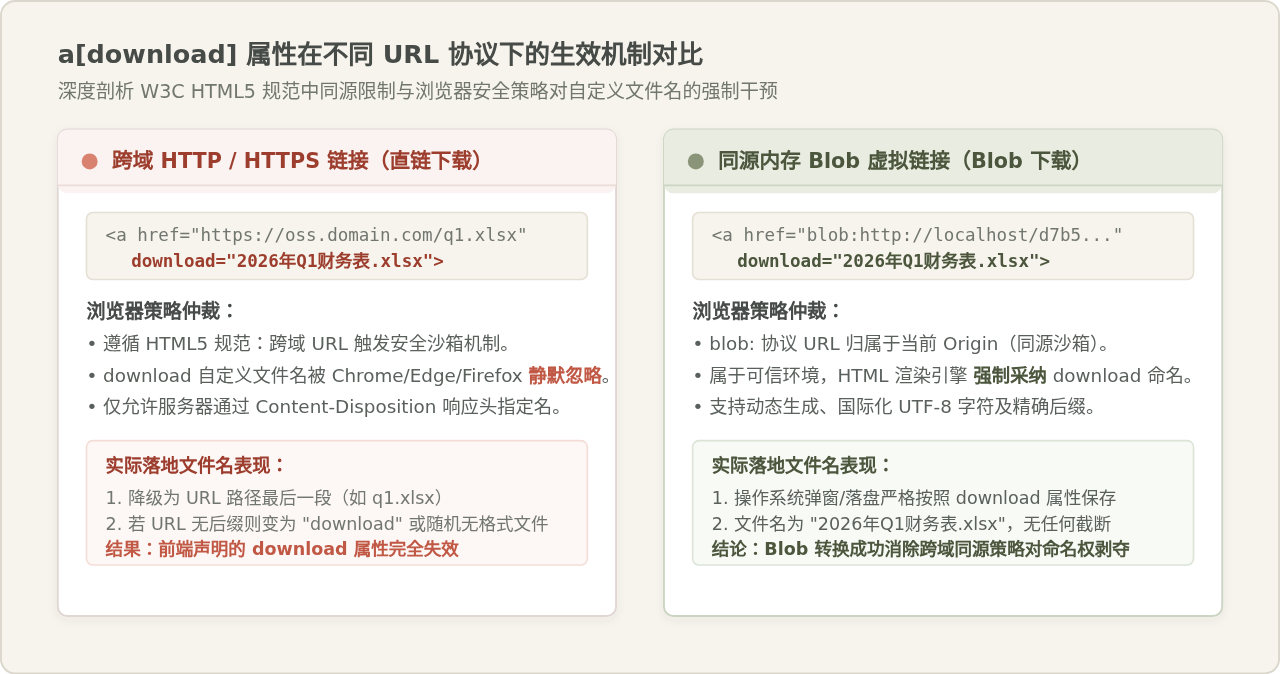
HTML5 规范在为 <a> 标签引入 download 属性时,明确设定了一条安全准则:该属性只对同源(Same-Origin)URL 以及 blob:、data: 协议生效。
如果 Excel 文件存放在阿里云 OSS、腾讯云 COS 或独立的静态资源 CDN 域名上,该 URL 与当前页面必然处于跨域状态。当浏览器执行 a.click() 时,一旦检测到跨域且没有严格同源认证,为了防范恶意钓鱼攻击(例如将一个恶意脚本伪装成用户熟悉的文档名称下载),渲染引擎会静默忽略 download 属性中设置的值,直接回退为以下两项之一:
- 服务端在 HTTP 响应头中通过
Content-Disposition指定的原始文件名。 - 若服务端未提供该响应头,则直接截取 URL 路径的最后一段;若 URL 末尾是动态接口(如
/api/export?id=123),浏览器就会直接将文件命名为默认的download甚至export。
2. 内存 Blob URL 为何能突破限制?
既然跨域 HTTP 链接会丢失文件名,为什么社区普遍推荐“转 Blob 下载”?这正是因为 URL.createObjectURL(blob) 会在当前浏览器进程中生成一个以 blob:http://当前域名/UUID 格式标识的虚拟对象。
这个虚拟对象在浏览器的安全上下文模型中,完全继承当前网页的 Origin(同源域)。此时再将这个虚拟地址赋值给 a.href,浏览器就会判定为同源资源,从而完全信任并严格执行 download 属性所声明的自定义文件名。
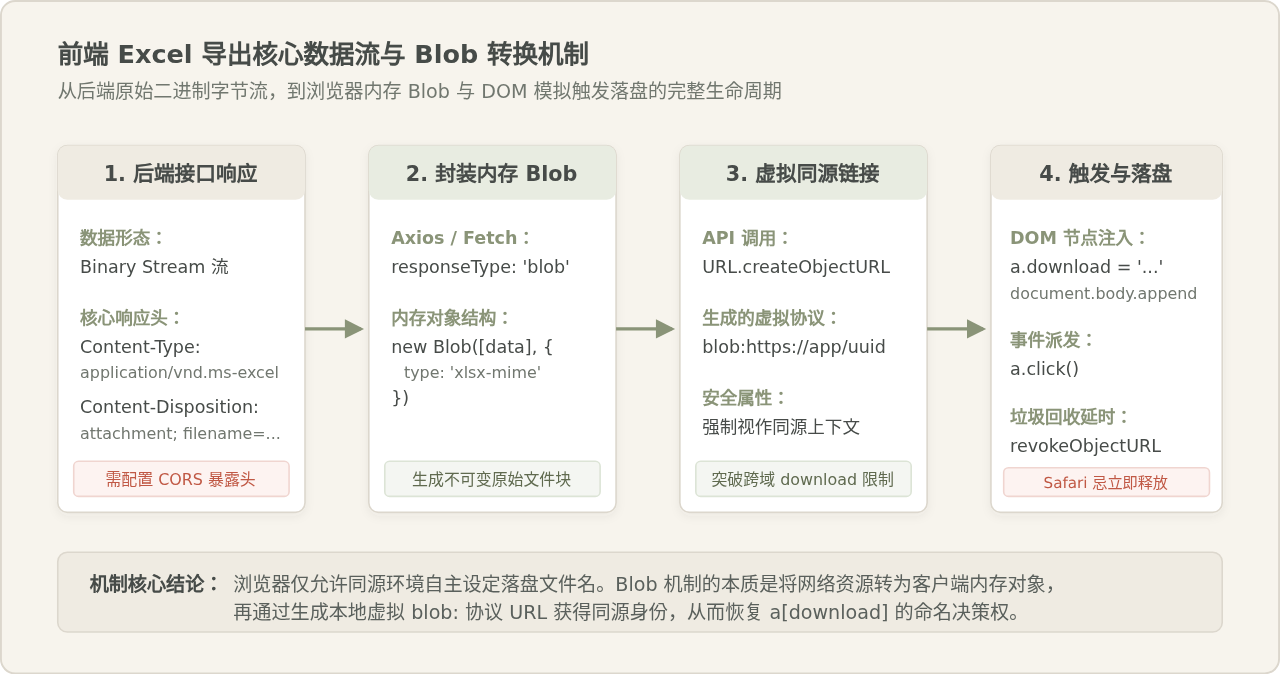
二、关键盲区:Content-Disposition 为何在前端取不到?
既然将二进制流转为 Blob 是解决跨域文件名的核心手段,那么很多团队会选择由后端动态计算文件名,并通过 HTTP 响应头传递给前端:
Content-Disposition: attachment; filename="report.xlsx"
但前端在实际通过 Axios 或 Fetch 请求时,却发现 response.headers['content-disposition'] 返回的是 undefined 或 null,导致前端只能使用代码里的写死兜底名称。这通常由两层原因导致:
1. CORS 白名单默认屏蔽了自定义与扩展响应头
在跨域资源共享(CORS)标准中,为了保护客户端隐私,浏览器默认只允许前端 JavaScript 脚本读取 6 个基础安全响应头(CORS-safelisted response-header):
Cache-ControlContent-LanguageContent-LengthContent-TypeExpiresLast-Modified
哪怕在浏览器的 Network(网络)控制台中用肉眼能清清楚楚看到 Content-Disposition,如果后端服务没有在响应头中显式加上跨域暴露配置,浏览器底层的网络模块也会将其拦截,拒绝提供给 JavaScript API:
// 后端(如 Node.js / Java / Go)必须配置的响应头:
Access-Control-Expose-Headers: Content-Dispositionheaders.get('content-disposition') 始终为 null,请直接检查后端跨域中间件是否包含了 Access-Control-Expose-Headers: Content-Disposition。
2. 中文文件名的 RFC 5987 / RFC 6266 编码解析差异
当文件名包含中文字符或特殊符号时,HTTP 协议规范禁止直接在 Header 中传输原始非 ASCII 字节。现代服务端框架通常采用 RFC 5987 推荐的扩展语法:
Content-Disposition: attachment; filename="default.xlsx"; filename*=UTF-8''%E5%B9%B4%E5%BA%A6%E8%B4%A2%E5%8A%A1%E6%8A%A5%E8%A1%A8.xlsx
如果前端只是简单地用正则匹配 filename="([^"]+)",就会取到前面的英文降级名 default.xlsx,或者在处理 %E5%B9%B4... 时忘记执行 decodeURIComponent,最终导致文件名呈现为长串十六进制编码。健壮的解析逻辑必须优先匹配 filename*=UTF-8'',再降级处理 filename。
三、容易混淆的认知辨析
在处理前端导出 Excel 的过程中,存在一些流传较广但不够精确的说法。我们对其适用边界进行拆解:
说法一:“给 a 标签加上 download 属性就能重命名任意文件”
为何看似合理:本地开发测试或请求本域静态资源时,该属性表现完全正常。
何时失效:只要目标资源跨域,现代浏览器基于防钓鱼策略会强制忽略该属性。
修正结论:跨域资源必须在前端走流式请求包装成同源 Blob,或由服务端在响应头中指定。
说法二:“window.open(url) 是最简便的 Excel 下载方式”
为何看似合理:一行代码即可调用系统下载管理器,无需操心前端内存占用。
缺陷与限制:无法在请求头中携带 Authorization Token;无法自定义落盘文件名;容易被浏览器的弹窗拦截策略阻断。
修正结论:需要鉴权、定制文件名或精细错误捕获的系统,必须采用 Blob 方式。
四、排查流程与四步排错法
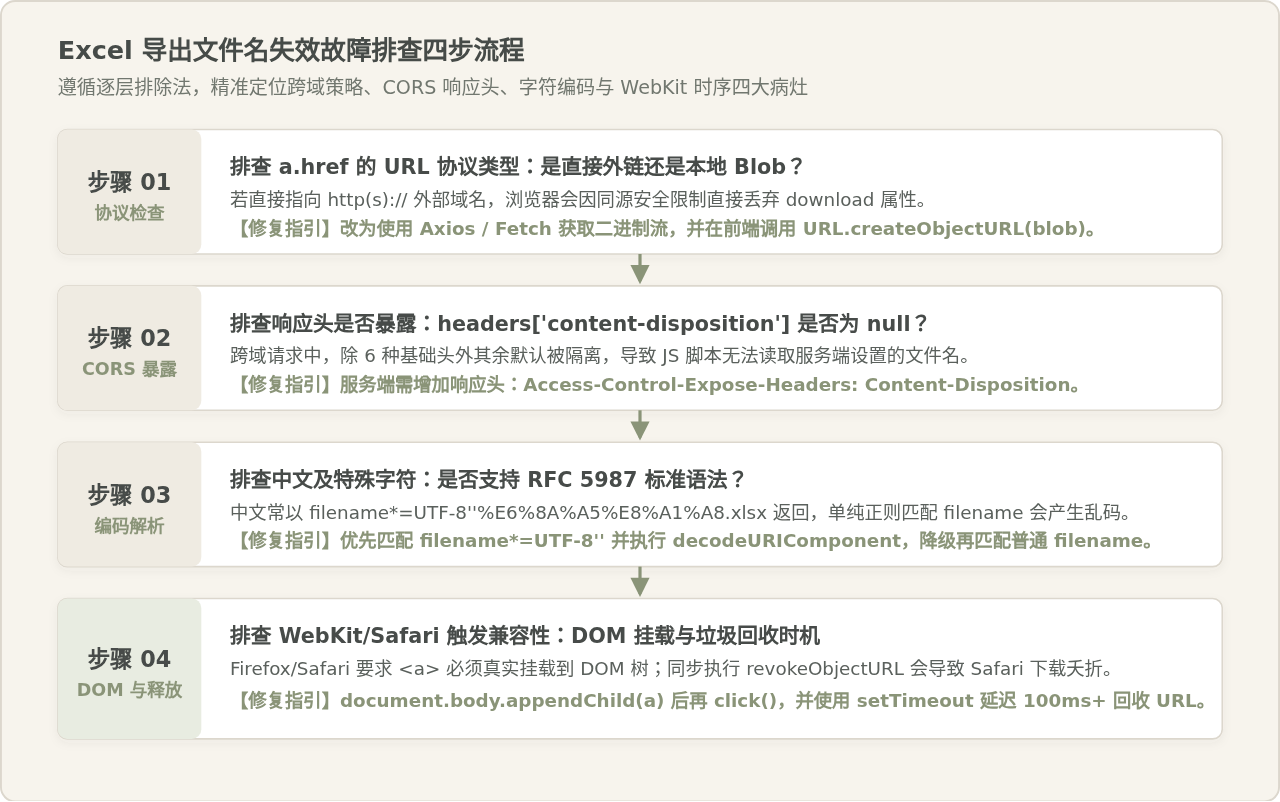
当线上出现“Excel 导出文件名无效”的工单时,可按照下方流程图顺序开展排查:
-
排查协议形式:
检查发起点击的
a.href是以http:///https://开头,还是blob:开头。如果是外链,则必须重构为异步二进制流请求转 Blob。 -
排查 CORS 暴露:
检查网络面板中是否具备
Access-Control-Expose-Headers: Content-Disposition。若无,推动服务端网关或接口补充暴露。 -
排查 Header 正则解析:
检查正则提取函数是否支持
filename*=UTF-8''格式,并确保对提取出的值包裹了decodeURIComponent()。 -
排查 DOM 挂载与释放生命周期:
检查
a标签在派发click()之前是否已经appendChild到文档树;检查URL.revokeObjectURL是否同步执行。
五、Safari 与 WebKit 移动端的特殊陷阱
在 Chrome 和 Edge 上表现完美的代码,移到 macOS Safari 或 iOS 微信内置浏览器中可能会彻底罢工,具体表现为点击无反应、提示“无法打开页面”或文件名变成 Unknown。这主要与 WebKit 内核的两大机制相关:
1. 内存过早释放陷阱(Early Revocation)
为了防止大量导出导致浏览器内存泄漏,前端通常会在触发下载后调用 URL.revokeObjectURL(url) 释放引用。然而:
- Chrome / Blink 内核:在触发
a.click()的瞬间,网络与下载管理器已在底层完成对该内存块的句柄锁定,同步执行revokeObjectURL不影响保存。 - Safari / WebKit 内核:其系统下载调度流程是异步的。如果紧跟在
a.click()后面立即执行revokeObjectURL,下载管理器启动准备读取 Blob 句柄时,该内存地址可能已经被回收,直接导致下载失败或生成 0 字节文件。
正确做法:必须使用 setTimeout 给予至少 100ms(移动端建议 200ms)的缓冲时间,再注销对象 URL。
2. 未挂载 DOM 树的事件静默丢弃
部分开发者习惯只在内存中创建虚拟元素并直接触发点击:
// 存在跨端兼容隐患的写法:
const a = document.createElement('a');
a.href = url;
a.download = 'data.xlsx';
a.click(); // 在部分 Safari 和旧版 Firefox 中,未进入 DOM 树的元素可能静默不响应
规范且全兼容的做法是:先将其隐蔽挂载到 document.body,派发点击后,再将其从 DOM 树中移除:
document.body.appendChild(a);
a.click();
document.body.removeChild(a);
六、工业级通用导出函数完整实现
下面给出一套在生产环境中经过长期检验的 Excel 导出工具函数。它整合了响应头解析、RFC 5987 解码、Blob MIME 声明、DOM 跨端兼容以及安全延时释放:
/**
 * 健壮的文件流导出工具函数
 * @param {Object} options
 * @param {string} options.url - 接口下载地址
 * @param {Record<string, any>} [options.params] - 请求参数体
 * @param {string} [options.defaultFilename] - 兜底文件名
 */
async function exportExcelFile({ url, params = {}, defaultFilename = '导出表格.xlsx' }) {
  try {
    // 1. 发起请求,明确指定二进制响应类型
    const response = await fetch(url, {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json',
        'Authorization': `Bearer ${localStorage.getItem('token') || ''}`
      },
      body: JSON.stringify(params)
    });

    if (!response.ok) {
      throw new Error(`HTTP 导出异常: ${response.status} ${response.statusText}`);
    }

    // 2. 从 Content-Disposition 解析文件名(支持 RFC 5987 / RFC 6266)
    const disposition = response.headers.get('content-disposition');
    let finalFilename = defaultFilename;

    if (disposition) {
      // 优先匹配 filename*=UTF-8''... (RFC 5987)
      const utf8Match = disposition.match(/filename\*=UTF-8''([^;\n]*)/i);
      if (utf8Match && utf8Match[1]) {
        try {
          finalFilename = decodeURIComponent(utf8Match[1]);
        } catch {
          finalFilename = utf8Match[1];
        }
      } else {
        // 降级匹配普通 filename="..." 或 filename=...
        const normalMatch = disposition.match(/filename="?([^";\n]+)"?/i);
        if (normalMatch && normalMatch[1]) {
          finalFilename = decodeURIComponent(normalMatch[1]);
        }
      }
    }

    // 3. 读取二进制 ArrayBuffer 并包装为标准 MIME 类型的 Blob
    const buffer = await response.arrayBuffer();
    // Excel 标准 MIME: application/vnd.openxmlformats-officedocument.spreadsheetml.sheet
    const blob = new Blob([buffer], {
      type: 'application/vnd.openxmlformats-officedocument.spreadsheetml.sheet;charset=utf-8'
    });

    // 4. 构建同源虚拟 ObjectURL
    const objectUrl = window.URL.createObjectURL(blob);

    // 5. 创建隐藏 a 标签并挂载到 DOM 树
    const link = document.createElement('a');
    link.href = objectUrl;
    link.download = finalFilename;
    link.style.display = 'none';
    document.body.appendChild(link);

    // 6. 派发点击事件触发下载
    link.click();

    // 7. 清理 DOM 节点与延时释放内存句柄(兼容 Safari 异步启动)
    document.body.removeChild(link);
    setTimeout(() => {
      window.URL.revokeObjectURL(objectUrl);
    }, 200);

  } catch (error) {
    console.error('Excel 导出失败:', error);
    throw error;
  }
}
七、边界防护:避免将后端错误 JSON 当作 Excel 导出
在导出场景中,还有一个极易被忽视的严重体验缺陷:后端在业务报错时(如鉴权失败、数据量超限、SQL 异常),通常返回 JSON 数据(如 {"code": 500, "message": "数据量超出上限"}),但前端由于指定了 responseType: 'blob',仍强行将其打包成 .xlsx 文件提供给用户下载。
用户点击后下载下来一个几十字节的损坏文件,双击 Office 打开时报错“文件已损坏或格式与扩展名不匹配”。
防御策略:在封装 Blob 之前,先检查响应头的 Content-Type。如果返回的是 application/json,说明服务端发生了业务拦截,此时应当将 Blob 读取为文本,解析出错误信息并以弹窗提示用户,而不是继续触发下载流程:
const contentType = response.headers.get('content-type') || '';

if (contentType.includes('application/json')) {
  // 将 Blob 回转为文本展示真实业务报错
  const text = await response.text();
  const res = JSON.parse(text);
  alert(`导出失败: ${res.message || '系统错误'}`);
  return;
}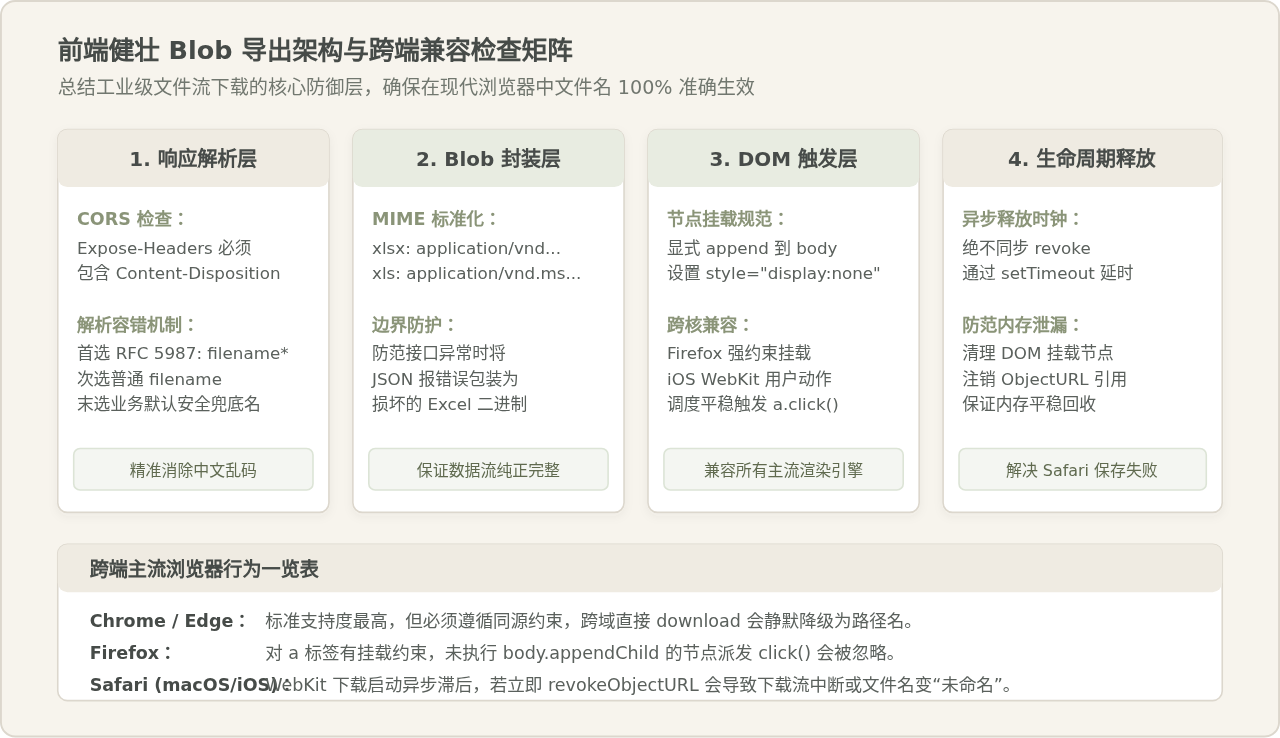
八、全流程兼容性检查清单
为确保上线后的平稳运行,发布前可对照以下表格逐项校验:
| 检查环节 | 标准技术要求 | 未满足时的故障表现 |
|---|---|---|
| URL 协议 | 必须使用 blob: 或本域直链 |
跨域外链导致 download 属性被浏览器静默忽略,文件名退化 |
| 后端 CORS 配置 | Access-Control-Expose-Headers: Content-Disposition |
前端脚本无法读取到服务端的真实文件名,降级为默认名 |
| 中文文件名格式 | 服务端支持 filename*=UTF-8''... 且前端包裹 decodeURIComponent |
文件名出现乱码或 URL 百分号编码字符串 |
| DOM 节点注入 | document.body.appendChild(link) |
Firefox 及部分移动端 WebKit 内核直接忽略模拟点击 |
| 内存回收时序 | setTimeout(() => URL.revokeObjectURL(url), 200) |
Safari 下载可能直接被中断或保存为空白/未命名文件 |
| 异常响应捕获 | 校验 Content-Type 识别非二进制的 JSON 报错 |
错误信息被打包成已损坏的伪 Excel 文件导致用户困惑 |
前端导出 Excel 文件名失效从来不是单一维度的语法失误,而是同源安全策略、跨域资源共享暴露规范、字符集编码标准与多浏览器渲染引擎调度时延共同交织的结果。只要严格遵循同源虚拟 Blob 封装、规范化双模 Header 解析并保障 WebKit 友好的释放时序,就能在所有主流浏览器中实现 100% 稳定可靠的文件导出。
怎么在Chrome和Edge浏览器中安装并使用Tampermonkey运行JS脚本
2026-11-18 20:16:56
JS事件监听在计算器按键处理中的最佳实践
2026-11-18 19:02:31
JS获取URL参数时中文乱码怎么解决
2026-11-18 17:42:02
Web前端中用JS还是CSS实现淡入淡出更好
2026-11-18 17:16:03
JS中readOnly与disabled属性的区别及适用场景
2026-11-18 16:46:13