JavaScript调用本地API出现Connection Refused怎么办
深入解析JavaScript调用本地接口出现Connection Refused(连接被拒绝)错误的根本原因,从TCP三次握手失败、本地服务进程状态、端口匹配、IPv6解析分歧到Docker容器网络隔离,提供系统化排查命令与完整修复方案。
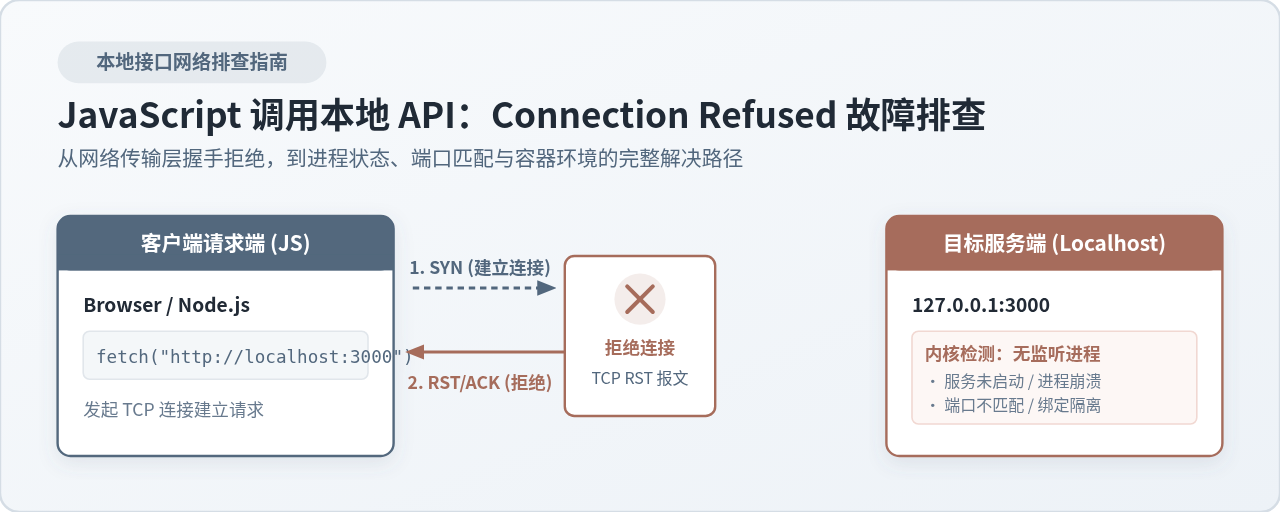
fetch("http://localhost:3000/api") 或在 Node.js 脚本中发起请求时,如果浏览器抛出 net::ERR_CONNECTION_REFUSED,或者终端报错 connect ECONNREFUSED 127.0.0.1:3000,其核心原因只有一个:客户端发送的 TCP 连接请求已经顺利到达目标主机,但目标主机的操作系统内核在检查指定端口时,发现没有任何进程正在监听它,于是内核直接向客户端回送了 TCP RST(重置)报文拒绝连接。解决这个问题的关键不在于修改业务代码或前端参数,而在于按顺序核验“后端进程存活、监听端口匹配、地址绑定与 IPv6 解析、容器隔离映射”四个关键环节。
一、区分本质:Connection Refused 与跨域(CORS)绝非一回事
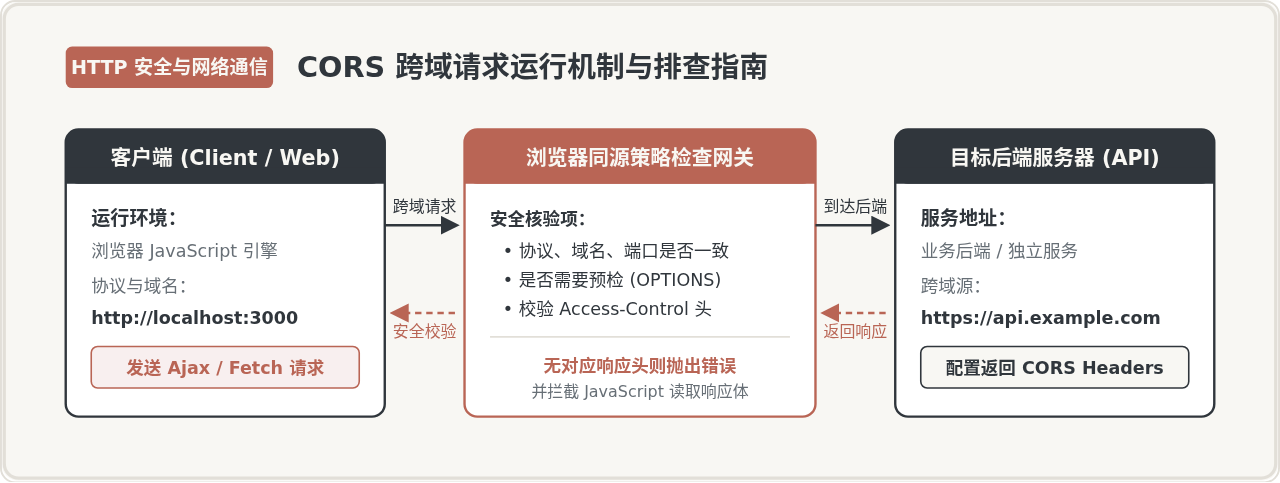
初学者在调试本地接口时,最容易将“连接被拒绝(Connection Refused)”与“跨域错误(CORS Policy Block)”混淆。这两者在浏览器控制台里虽然都会表现为请求红字失败,但它们所处的网络通信层级与触发机制完全不同。
当出现 Connection Refused 时,故障发生在传输层(TCP 握手阶段)。客户端在向 127.0.0.1:3000 发送用于建立连接的 TCP SYN 报文后,操作系统的网络栈发现该端口没有关联任何处于 LISTEN 状态的套接字(Socket)。此时内核根据 TCP 协议规范,立刻反弹一个带有 RST/ACK 标志位的报文给客户端,表示“这里没有你要找的服务”。这意味着 HTTP 请求报文根本没有发出去,后端的 Node.js、Spring Boot 或 Python 服务没有任何访问日志,HTTP 状态码也无法产生(通常在 JavaScript 中表现为状态码 0 或直接 Reject)。
相比之下,跨域错误(CORS)发生在应用层与浏览器安全沙箱中。在 CORS 场景下,TCP 连接早已成功建立,HTTP 请求不仅完整发送到了服务器,服务器也正常执行了业务逻辑并返回了响应(例如返回了 HTTP 200 或 404)。只是因为返回的响应头中缺少浏览器所要求的 Access-Control-Allow-Origin 字段,浏览器为了保护用户数据安全才在前端层面拦截了响应体。
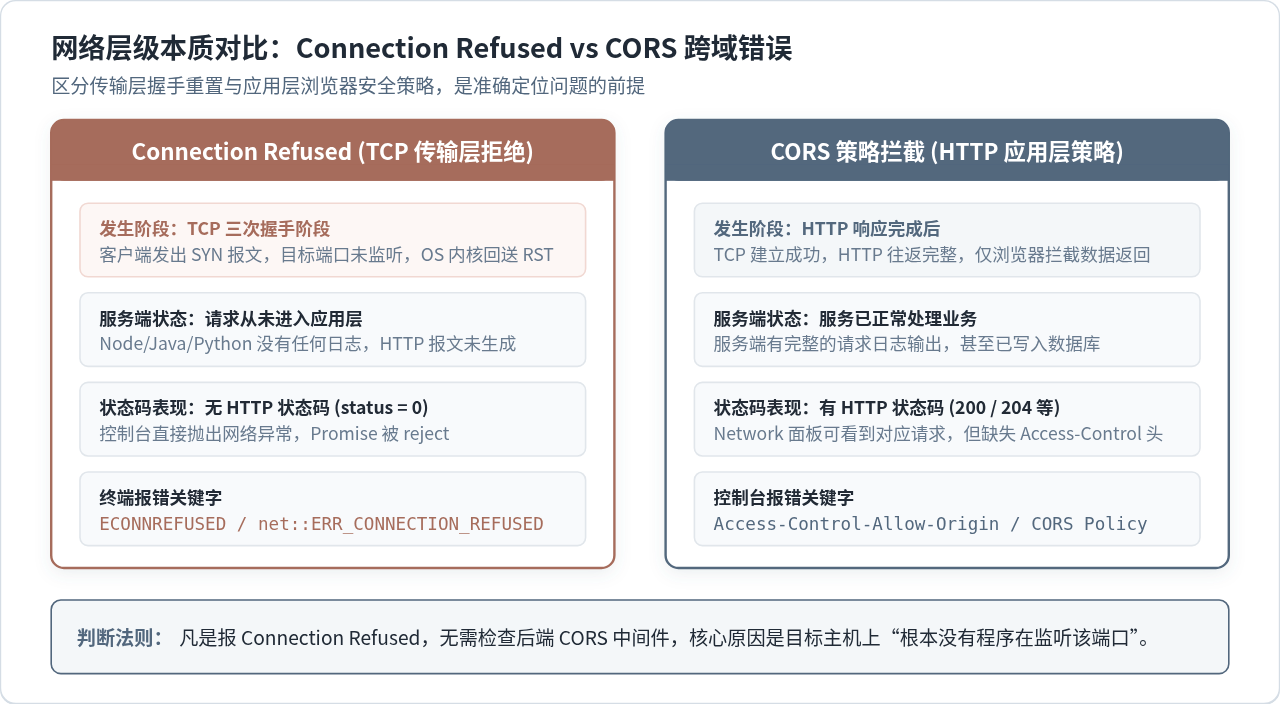
(failed) net::ERR_CONNECTION_REFUSED 且服务端控制台静默无日志,必须把精力放在端口与网络监听上,此时去配置后端的跨域白名单没有任何作用。
二、四步标准排查流程与修复操作
定位本地连接拒绝问题,应当遵循从“服务本身”到“系统网络”由近及远的排查路径。以下四个步骤能够覆盖开发环境中 95% 以上的连接拒绝故障。
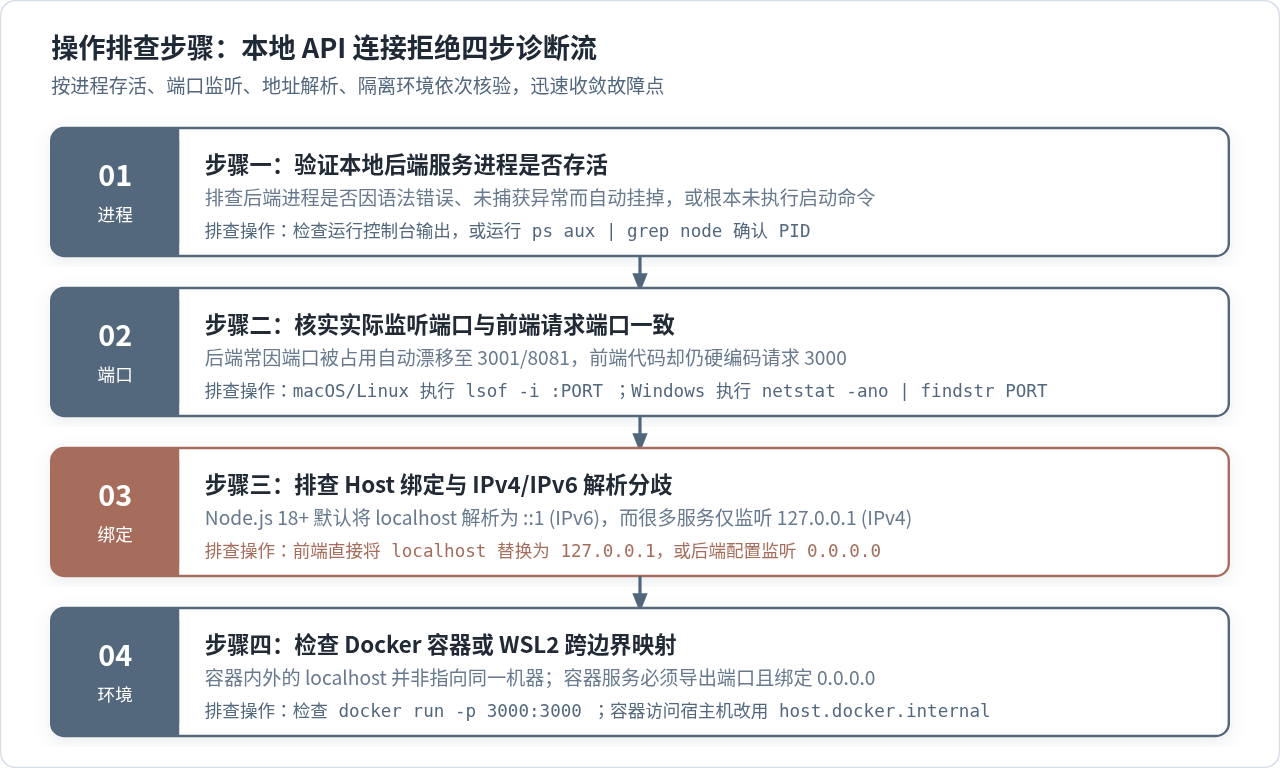
步骤一:验证本地后端服务进程是否真正处于运行状态
许多时候连接被拒的原因非常简单:你以为后端服务已经启动,但实际上服务进程并没有跑起来,或者在启动瞬间因为代码异常崩溃退出了。
请首先切换到运行后端服务的终端窗口,查看最新输出的日志。如果使用的是 Node.js、Python 或 Go 开发服务,常常因为端口冲突、环境变量缺失或数据库连接失败直接抛出未捕获异常并退出了进程。如果在终端无法直接确认,可以在系统命令行中使用命令检查进程存活:
在 macOS / Linux 终端执行:# 检查是否存在包含 node 或 python 的运行进程
ps aux | grep -E "node|python|uvicorn" | grep -v grep# 检查指定名字的进程状态
Get-Process -Name "node", "python" -ErrorAction SilentlyContinue
确认标准:如果命令输出为空,说明本地 API 根本没有处于运行状态。执行对应的启动命令(如 npm run dev 或 python main.py),并观察终端是否输出类似 Server listening on port 3000 的常驻提示。
步骤二:核实实际监听端口与前端请求端口一致
开发框架(如 Vite、Next.js、Express、FastAPI)在检测到默认端口被其他项目占用时,往往会自动递增端口。例如,原本配置的 3000 端口被占,框架会自动切换到 3001 或 8080 启动,但前端代码中的请求路径仍然写着 http://localhost:3000,从而导致连接被拒绝。
我们需要通过系统底层命令,反向核实当前系统究竟有哪些端口正处于监听状态:
在 macOS / Linux 查看指定端口监听情况:# 查看 3000 端口是否被监听以及对应的进程 PID
lsof -nP -iTCP:3000 -sTCP:LISTENCOMMAND PID USER FD TYPE DEVICE SIZE/OFF NODE NAME
node 64210 developer 22u IPv4 0x7c490a129188d3eb 0t0 TCP 127.0.0.1:3000 (LISTEN)netstat -ano | findstr LISTENING | findstr 3000
排查要点:核对命令输出中的端口号与前端 JavaScript 代码中的请求 URL 是否分毫不差。如果发现服务实际监听在 3001,请同步修改前端请求配置,或杀掉占用 3000 端口的历史残留进程(使用 kill -9 <PID> 或 Windows 下 taskkill /F /PID <PID>)。
步骤三:排查 Host 绑定与 IPv4 / IPv6 解析分歧
这是现代开发环境中极易隐蔽触发的一个核心问题。自 Node.js 17 及后续版本(包括 Node.js 18、20、22),Node 内部的网络解析策略(dns.setDefaultResultOrder)调整为了 verbatim,即在进行域名解析时严格遵循系统 DNS 返回的顺序,优先解析为 IPv6 地址 ::1。
如果你的后端服务启动时使用的是传统的 IPv4 绑定(例如监听在 127.0.0.1:3000),而前端代码或 Node 客户端向 http://localhost:3000 发起请求:
- 客户端将
localhost解析为 IPv6 回环地址[::1]; - 客户端向
[::1]:3000发送 TCP SYN 握手; - 操作系统的 IPv6 栈上并没有任何程序监听
[::1]:3000(因为后端只监听了 IPv4 栈); - 内核立即返回
ECONNREFUSED ::1:3000。
解决方案有两种:
方案 A(最稳妥):在前端或客户端请求代码中,显式将 localhost 改写为明确的 IPv4 地址 127.0.0.1。例如将 fetch("http://localhost:3000/api") 改为 fetch("http://127.0.0.1:3000/api"),彻底绕过本地 hosts 文件的 IPv6 映射分歧。
方案 B:调整后端监听绑定。在后端启动配置中,将监听 host 设置为双栈兼容的 :: 或通用地址 0.0.0.0。例如在 Express 中:
// 明确指定同时监听所有 IPv4 地址,或配置支持 IPv6 双栈
const PORT = 3000;
app.listen(PORT, '0.0.0.0', () => {
  console.log(`API 服务就绪: http://127.0.0.1:${PORT}`);
});
步骤四:排查防火墙与本地安全软件拦截
在极少数情况下,特定端口(如某些非标准端口或曾被恶意软件滥用的端口)可能被操作系统本地防火墙或安全软件设为静默阻断或直接重置。
你可以通过简单的终端网络探测工具验证连通性:
# 使用 curl 打印详细网络握手信息
curl -v http://127.0.0.1:3000/api/health
如果 curl 在输出 * Trying 127.0.0.1:3000... 之后立刻显示 * connect to 127.0.0.1 port 3000 failed: Connection refused,表明在操作系统层面握手被拒,请检查系统防火墙是否禁止了该端口的入站连接。
三、复杂隔离环境:Docker、WSL2 与局域网调试
随着容器化和微服务本地调试的普及,前端运行环境与后端运行环境往往处于不同的虚拟网络命名空间(Network Namespace)中。在这些场景下,开发者对 localhost 物理含义的理解偏差是导致 Connection Refused 的高发诱因。
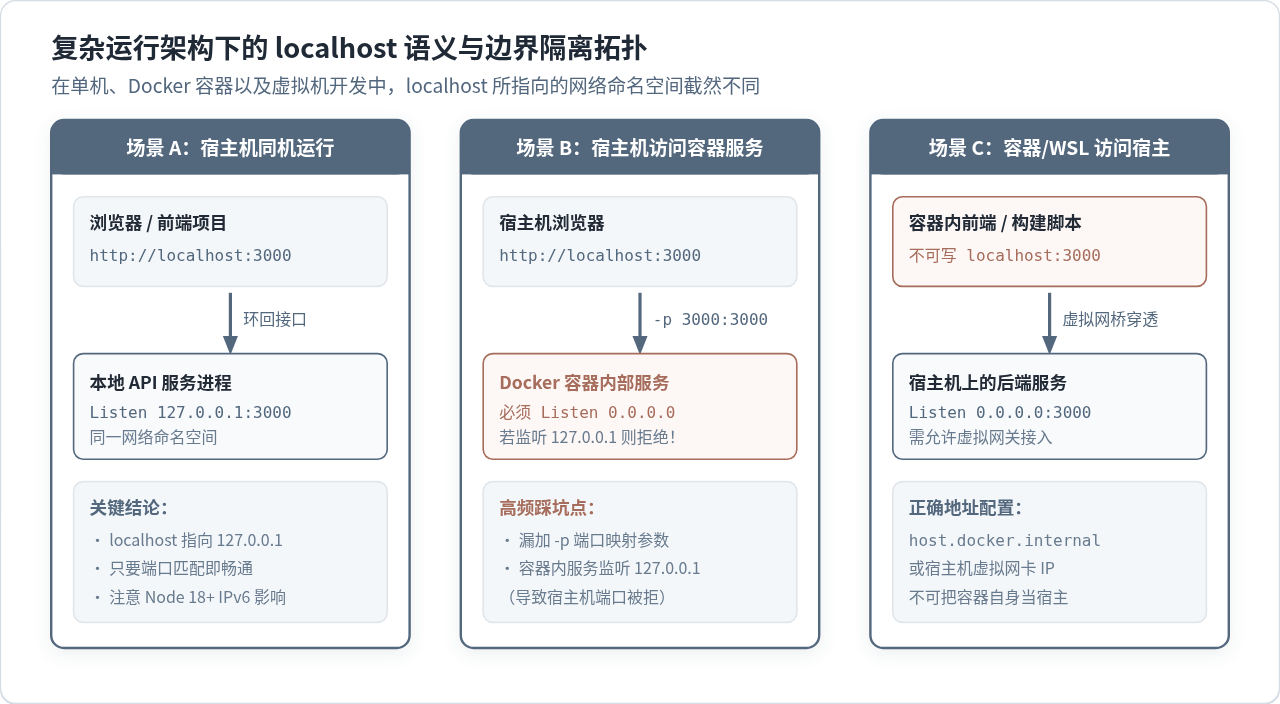
1. 宿主机访问 Docker 容器内的后端 API
如果你的后端 API 运行在 Docker 容器中,而你在宿主机的 Chrome 浏览器或前端代码中访问 http://localhost:3000,必须满足以下两个必要条件,否则必然出现 Connection Refused:
-
容器必须做端口映射:启动容器时必须使用
-p 3000:3000参数将容器内部端口暴露到宿主机。如果缺少端口映射,宿主机端口上根本没有任何服务,请求将被宿主机内核拒绝。 -
容器内服务必须监听
0.0.0.0:很多开发者在容器内的 Node.js 服务中写了app.listen(3000, '127.0.0.1')。在容器环境中,127.0.0.1仅代表容器内部的回环网卡,Docker 宿主机端口转发过来的流量属于外部虚拟网桥流量,会被容器内核直接拒绝。因此,容器内的服务必须显式绑定到0.0.0.0。
# 将宿主机的 3000 端口映射到容器内部的 3000 端口
docker run -d --name my-api -p 3000:3000 my-node-api-image
2. Docker 容器或 WSL2 内部的 JavaScript 脚本调用宿主机 API
场景反过来:如果你的前端构建脚本、测试脚本或 SSR 服务运行在 Docker 容器内部或 WSL2 Linux 子系统中,而在宿主机上运行着后端 API(如数据库或模拟服务)。
此时如果在容器内的脚本里请求 http://localhost:3000,这个 localhost 指向的是容器自身的网络命名空间,容器内部根本没有对应的服务,因此直接报 Connection Refused。
正确做法:
- 在 Docker 容器中,将请求地址修改为
http://host.docker.internal:3000(适用于 macOS 和 Windows 的 Docker Desktop)。 - 在 Linux 原生 Docker 中,需要在
docker run时加入参数--add-host=host.docker.internal:host-gateway。 - 在 WSL2 环境中,可以使用
localhost(WSL2 默认开启了端口转发镜像),如果关闭了镜像功能,则需在 WSL2 中通过cat /etc/resolv.conf获取 Windows 宿主机的物理网关 IP 进行访问。
3. 手机真机或外部设备调试本地网页
许多开发者使用手机连接电脑 Wi-Fi 进行真机联调,在手机浏览器中打开前端页面,前端代码中写着 fetch("http://localhost:3000/api")。
在手机上运行的 JavaScript 代码,其 localhost 物理指向的是手机自身的环回网卡,手机本地自然没有运行 3000 端口的服务,必定连接被拒。
解决办法:
- 在电脑终端运行
ipconfig(Windows)或ifconfig(macOS),找到电脑在当前局域网(Wi-Fi)下的私有 IP 地址(例如192.168.1.108); - 确保后端服务监听在
0.0.0.0:3000,而非仅仅127.0.0.1:3000; - 将前端请求配置地址更改为
http://192.168.1.108:3000/api。
四、代码实践:JavaScript 请求层的健壮性与精确定位
在编写实际的业务代码时,合理的异常捕获和错误识别逻辑可以帮助我们在开发阶段第一时间定位网络层拒绝故障,避免把网络层断开当作业务接口逻辑错误来处理。
1. 浏览器环境 fetch 的规范捕获
在浏览器中,fetch() 在接收到 HTTP 404 或 500 时不会 reject(它会正常 resolve 一个 response.ok === false 的对象)。只有当发生网络层彻底断开(如 Connection Refused、DNS 失败、网络离线)时,fetch() 才会抛出 TypeError: Failed to fetch。
async function requestLocalApi(url, options = {}) {
  const controller = new AbortController();
  const timeoutId = setTimeout(() => controller.abort(), 5000);

  try {
    const response = await fetch(url, {
      ...options,
      signal: controller.signal
    });

    clearTimeout(timeoutId);

    if (!response.ok) {
      throw new Error(`HTTP 业务错误,状态码: ${response.status}`);
    }

    return await response.json();
  } catch (error) {
    clearTimeout(timeoutId);

    if (error.name === 'AbortError') {
      console.error(`请求超时: 目标服务在 5 秒内未完成响应 [${url}]`);
    } else if (error instanceof TypeError) {
      // 捕获网络层连接拒绝 (ERR_CONNECTION_REFUSED)
      console.error(`网络层连接失败: 无法连接至目标接口 [${url}]。请检查本地后端是否启动、端口是否正确或存在 IPv6 绑定分歧。`);
    } else {
      console.error(`业务或解析异常:`, error.message);
    }
    throw error;
  }
}

// 调用示例
requestLocalApi("http://127.0.0.1:3000/api/users")
  .then(data => console.log("请求成功:", data))
  .catch(() => { /* 统一处理业务降级 */ });
2. Node.js 环境下区分 ECONNREFUSED
在 Node.js 服务端或自动化脚本中,网络底层错误会抛出具体的系统调用错误码(code)。针对 ECONNREFUSED 可以进行精准识别:
const http = require('http');

function checkApiHealth(host, port) {
  return new Promise((resolve, reject) => {
    const req = http.get({ host, port, path: '/health', timeout: 2000 }, (res) => {
      resolve({ status: res.statusCode, ok: true });
    });

    req.on('error', (err) => {
      if (err.code === 'ECONNREFUSED') {
        console.error(`[健康检查失败] 目标服务尚未监听: ${host}:${port} (ECONNREFUSED)`);
      } else if (err.code === 'ETIMEDOUT') {
        console.error(`[健康检查失败] 连接超时,可能存在防火墙阻断: ${host}:${port}`);
      } else {
        console.error(`[其他网络错误]:`, err.message);
      }
      reject(err);
    });

    req.on('timeout', () => {
      req.destroy();
      reject(new Error('Connection Timeout'));
    });
  });
}

// 优先检查 127.0.0.1
checkApiHealth('127.0.0.1', 3000).catch(() => {});
五、故障决策矩阵与排查总结
为了让排查过程直观高效,下表归纳了不同现象、对应成因与标准修复手段的决策矩阵。
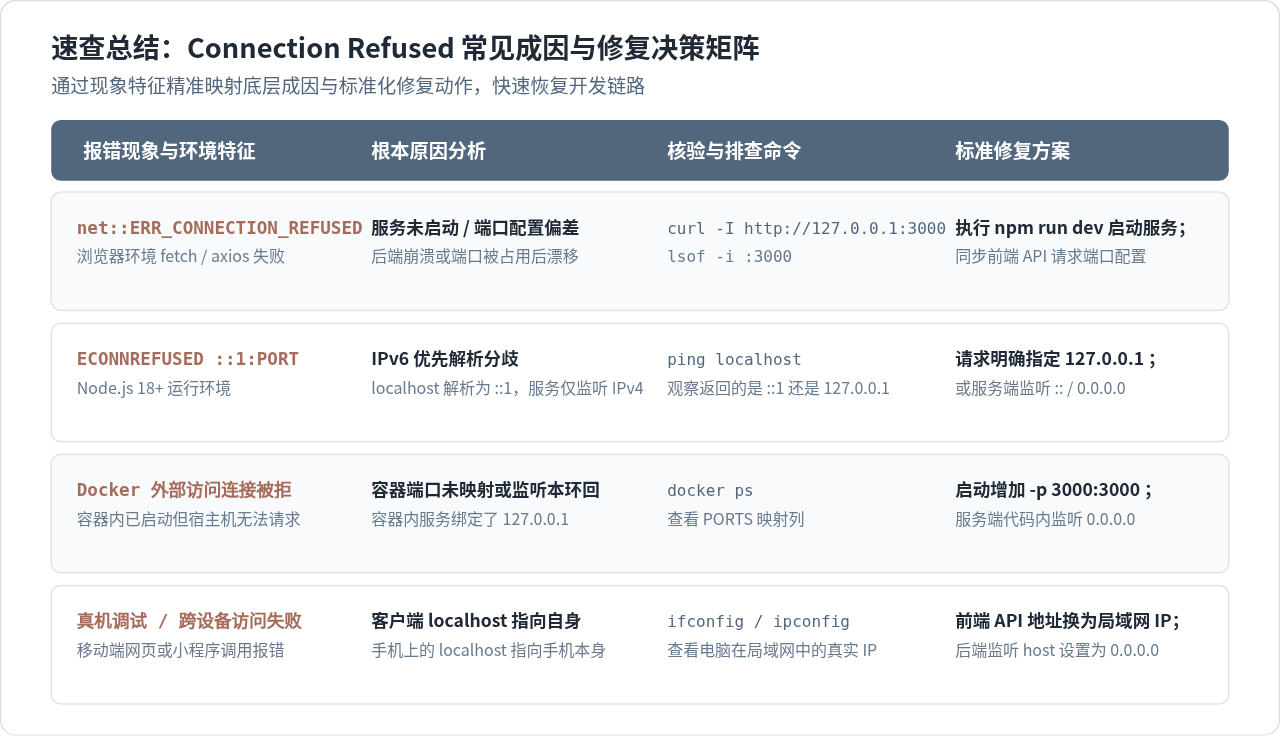
核心排查原则总结
- 拒绝连接是 TCP 握手被拒:不要在后端代码中盲目调试 CORS 中间件或请求拦截器,此时请求根本没有到达应用层。
- 永远优先使用 127.0.0.1:在本地调试时,尽量用具体的 IPv4 地址
127.0.0.1替代localhost,规避 Node 18+ 与系统 hosts 文件中 IPv6 解析不同步带来的隐形暗坑。 - 容器内外两重天:容器内的服务必须监听
0.0.0.0且配置-p映射;容器内调用宿主机请使用host.docker.internal。 - 使用 lsof 与 netstat 说话:怀疑端口有问题时,通过命令直接查看系统当前实际监听的套接字表,用事实代替猜测。
内网部署JS离线地图:解决跨域错误与路径配置问题
2026-11-18 09:17:23
JS代码中debugger语句的作用及生产环境移除注意事项
2026-11-17 16:55:57
Linux系统使用包管理器安装Node.js步骤指南
2026-11-13 18:49:07
Docker Desktop 4.94.0修复后为什么不能用恢复出厂代替旧文件清理
2026-11-13 18:01:47
JS压缩后代码报错怎么调试?Source Map使用详解
2026-11-05 09:05:04