React19.3如何配CSP开启TrustedTypes防DOM型XSS?
深入讲解在React 19.3项目中如何通过配置内容安全策略(CSP)开启Trusted Types机制,系统化阻断DOM型XSS攻击。涵盖CSP响应头设置、DOMPurify策略封装、dangerouslySetInnerHTML安全改造、Report-Only灰度监控与生产落地避坑指南。
在现代前端工程中,防御 DOM 型 XSS(基于 DOM 的跨站脚本攻击)的核心思路已从“依赖开发者人工过滤”升级为“浏览器内核层强类型拦截”。React 19.3 进一步完善了对 W3C Trusted Types 规范的原生兼容。本文将通过简洁具体的操作步骤,演示如何配置 CSP 响应头开启 require-trusted-types-for 'script'、定义 DOMPurify 净化策略单例、改造 React 19.3 运行时的富文本渲染调用,并通过平滑灰度监控在生产环境中根除 DOM 型 XSS 漏洞。
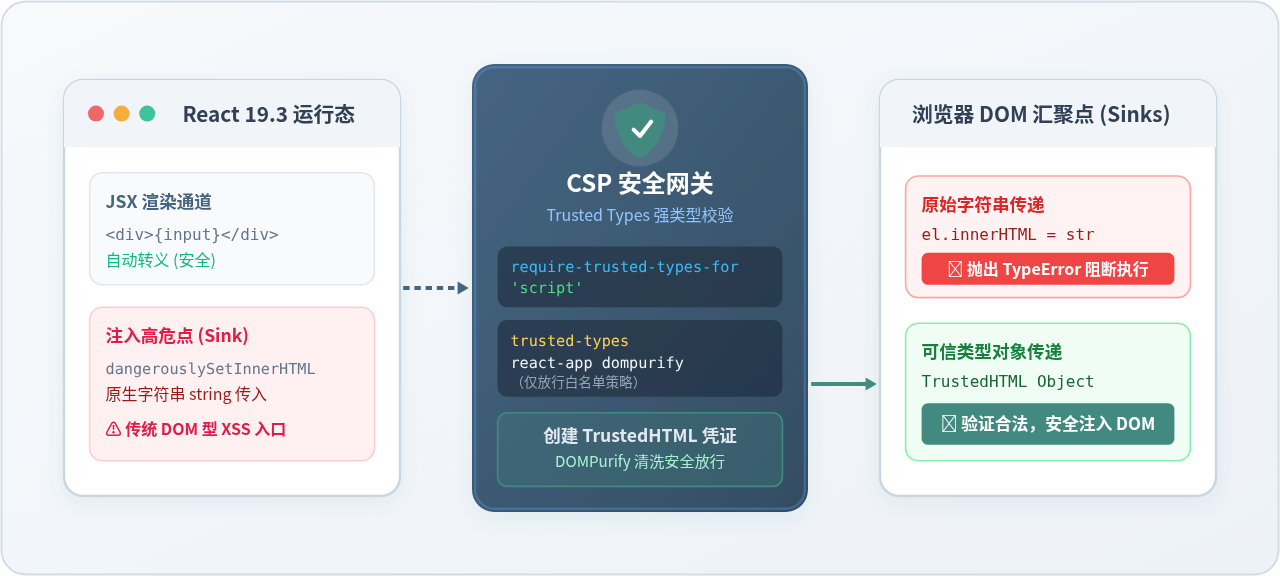
一、核心机制:为什么 React 19.3 需要 Trusted Types?
在标准开发场景下,React 的虚拟 DOM 具有天然的 XSS 防御能力。当使用常规 JSX 插值如 <div>{userInput}</div> 时,React 底层会调用 document.createTextNode 生成安全的文本节点,自动对特殊字符进行实体编码,恶意脚本完全不会被浏览器 HTML 解析器执行。
然而,现代单页应用在实际业务中难免存在直接操作 HTML 或脚本注入的“汇聚点”(Sinks):
dangerouslySetInnerHTML属性:业务渲染 CMS 富文本、Markdown 预览或服务端下发的 HTML 片段;- 动态加载第三方 SDK:通过
document.createElement('script')动态拼接 URL; - 直接命令式 DOM 操作:通过
ref.current.innerHTML = data或element.outerHTML绕开 React 虚拟 DOM 机制; - 第三方依赖库隐患:图表库、富文本编辑器或旧版插件在内部悄悄向 DOM 注入拼接字符串。
在传统模式下,即使团队约定在输入前调用清洗库,一旦某位开发者疏忽、第三方库出现供应链漏洞、或者正则表达式被特异字符绕过,DOM 型 XSS 就会立即爆发。
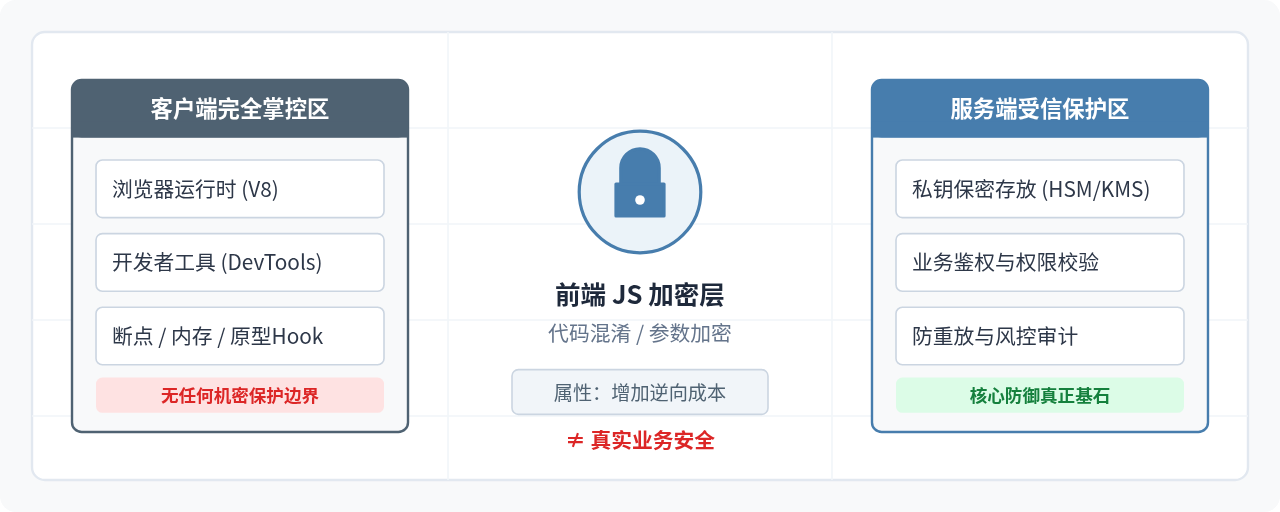
Trusted Types(可信类型)彻底颠覆了这种脆弱的信任模型。当在内容安全策略(CSP)中开启该机制后,浏览器会直接封锁所有高危 DOM 汇聚点(包括 innerHTML、outerHTML、script.src、eval 等)。任何试图将纯原生字符串(string)赋值给汇聚点的操作,都会被浏览器内核直接拦截并抛出 TypeError。汇聚点只接收由预设策略签发的特权对象:TrustedHTML、TrustedScript 或 TrustedScriptURL。
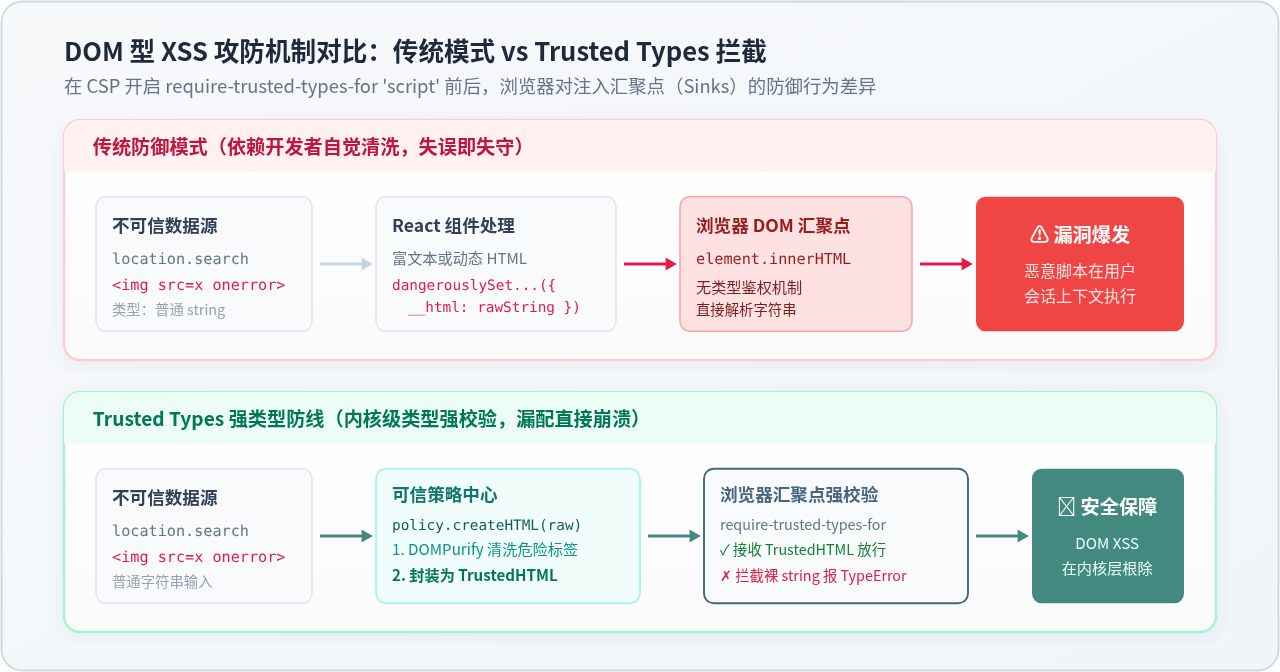
如上图所示,Trusted Types 的本质是将“散落在各处的代码审查”收缩为一个全局受控的安全策略中心。所有需要注入 DOM 的数据必须由经过白名单认证的策略函数处理后签发类型,任何绕过策略的直接赋值都会在源头被掐断。
二、实施路线与 CSP 响应头完整配置
在 React 19.3 中落地 Trusted Types 包含四个严谨的工程阶段。我们先通过流程图直观了解整体实施路径:
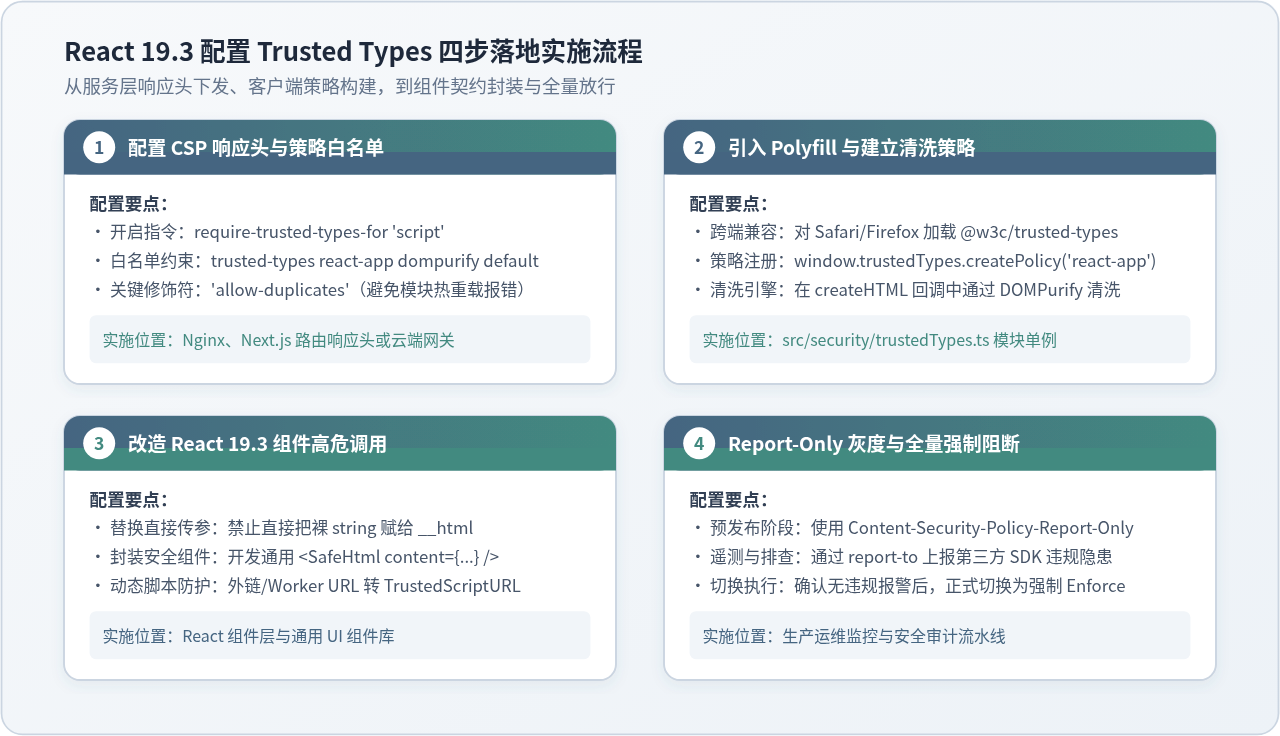
1. CSP 关键指令解析
开启 Trusted Types 需要在服务端的 HTTP 响应头中下发 Content-Security-Policy。核心涉及两条指令:
require-trusted-types-for 'script':告诉浏览器,所有可执行脚本或解析 HTML 的 DOM 汇聚点,均强制要求可信类型,拒绝原生字符串赋值。trusted-types <policy-names> 'allow-duplicates':定义允许由 JavaScript 调用的策略名称白名单。只有白名单中声明的策略名,才能成功调用window.trustedTypes.createPolicy()。'allow-duplicates'关键字:在单页应用的热重载(HMR)、微前端子应用或重复加载模块的场景下,同一个策略名可能会被多次初始化。声明该指令可避免抛出“策略名称已存在”的致命异常。
2. 服务端配置实操示例
推荐在网关层(如 Nginx)或 SSR 服务端(如 Next.js、Express)中直接下发 HTTP 响应头。以下是常用部署环境的具体配置:
Nginx 反向代理配置:
# nginx.conf
server {
    listen 443 ssl http2;
    server_name example.com;

    # 声明 CSP 策略:要求可信类型,并放行 react-app、dompurify 策略与重复创建
    add_header Content-Security-Policy "require-trusted-types-for 'script'; trusted-types react-app dompurify default 'allow-duplicates'; object-src 'none'; base-uri 'self';" always;

    location / {
        root /usr/share/nginx/html;
        try_files $uri $uri/ /index.html;
    }
}
Next.js 14/15/16+ 或全栈环境(next.config.mjs):
// next.config.mjs
const nextConfig = {
  async headers() {
    return [
      {
        source: '/(.*)',
        headers: [
          {
            key: 'Content-Security-Policy',
            value: [
              "require-trusted-types-for 'script'",
              "trusted-types react-app dompurify default 'allow-duplicates'",
              "object-src 'none'",
              "base-uri 'self'"
            ].join('; ')
          }
        ]
      }
    ];
  }
};

export default nextConfig;
Node.js / Express 生产中间件配置:
import express from 'express';
import helmet from 'helmet';

const app = express();

app.use(
  helmet.contentSecurityPolicy({
    directives: {
      requireTrustedTypesFor: ["'script'"],
      trustedTypes: ['react-app', 'dompurify', 'default', "'allow-duplicates'"],
      objectSrc: ["'none'"],
      baseUri: ["'self'"]
    }
  })
);
注意:不建议在 HTML 中使用 <meta http-equiv="Content-Security-Policy"> 标签声明 require-trusted-types-for。部分浏览器在解析 <meta> 之前可能已经执行了内联脚本或预加载逻辑,通过标准 HTTP 响应头下发是最稳妥且能覆盖全周期的做法。
三、策略中心构建与 DOMPurify 净化集成
配置了 CSP 响应头之后,任何未经过策略处理的字符串都无法直接插入 DOM。我们需要建立一个受控的策略单例模块,用于对富文本进行安全清洗并颁发 TrustedHTML。
1. 安装必要依赖与 Polyfill
由于 Safari 与当前部分旧版 Firefox 尚未全量默认开启原生 Trusted Types API,必须引入官方 Polyfill 确保跨端环境表现一致:
npm install dompurify @w3c/trusted-types
npm install --save-dev @types/dompurify @types/trusted-types
2. 编写安全策略模块:src/security/trustedTypes.ts
创建一个全局单例,包含降级检查、策略创建与 DOMPurify 严格模式清洗:
// src/security/trustedTypes.ts
import DOMPurify from 'dompurify';

// 针对未原生支持的环境按需引入 Polyfill
if (typeof window !== 'undefined' && !window.trustedTypes) {
  // 生产环境可由 entry 文件导入 'trusted-types' Polyfill
  require('trusted-types');
}

// 定义全局策略对象引用
let appPolicy: TrustedTypePolicy | null = null;

/**
 * 初始化并获取 React 应用统一的 Trusted Types 策略
 */
export function getAppTrustedPolicy(): TrustedTypePolicy {
  if (appPolicy) {
    return appPolicy;
  }

  if (typeof window !== 'undefined' && window.trustedTypes) {
    try {
      // 策略名称必须与 CSP header 中 trusted-types 白名单完全一致
      appPolicy = window.trustedTypes.createPolicy('react-app', {
        createHTML: (input: string): string => {
          // 使用 DOMPurify 进行深度清洗,剔除 script、onerror、javascript: 伪协议等
          return DOMPurify.sanitize(input, {
            ADD_ATTR: ['target'],
            FORBID_TAGS: ['style', 'iframe', 'object', 'embed'],
            FORBID_ATTR: ['onerror', 'onload', 'onclick']
          });
        },
        createScriptURL: (url: string): string => {
          // 仅允许白名单域名下的脚本或同源静态资源
          const parsed = new URL(url, window.location.origin);
          if (parsed.origin === window.location.origin || parsed.hostname.endsWith('.trusted-cdn.com')) {
            return url;
          }
          throw new Error(`[Security] 阻止加载非受信第三方脚本 URL: ${url}`);
        },
        createScript: (scriptContent: string): string => {
          // 原则上禁止动态拼装可执行脚本字符串
          throw new Error('[Security] 严禁在客户端动态构建非受信脚本');
        }
      });
    } catch (err) {
      console.warn('[Security] 创建策略重名或被 CSP 拦截,回退到已有策略或安全透传:', err);
    }
  }

  // 在 SSR 环境或兜底降级处理
  if (!appPolicy) {
    return {
      name: 'fallback',
      createHTML: (s: string) => DOMPurify.sanitize(s),
      createScriptURL: (s: string) => s,
      createScript: (s: string) => s
    } as unknown as TrustedTypePolicy;
  }

  return appPolicy;
}

/**
 * 工具函数:将不可信字符串转换为经过净化的 TrustedHTML 或安全降级字符串
 */
export function sanitizeToTrustedHtml(rawHtml: string): TrustedHTML | string {
  const policy = getAppTrustedPolicy();
  return policy.createHTML(rawHtml);
}
四、React 19.3 运行态与组件工程化落地
在 React 19.3 内部,dangerouslySetInnerHTML 已经针对 Trusted Types 做了深度适配:它的 __html 属性既可以接收原生字符串,也能无缝接收标准 TrustedHTML 对象。
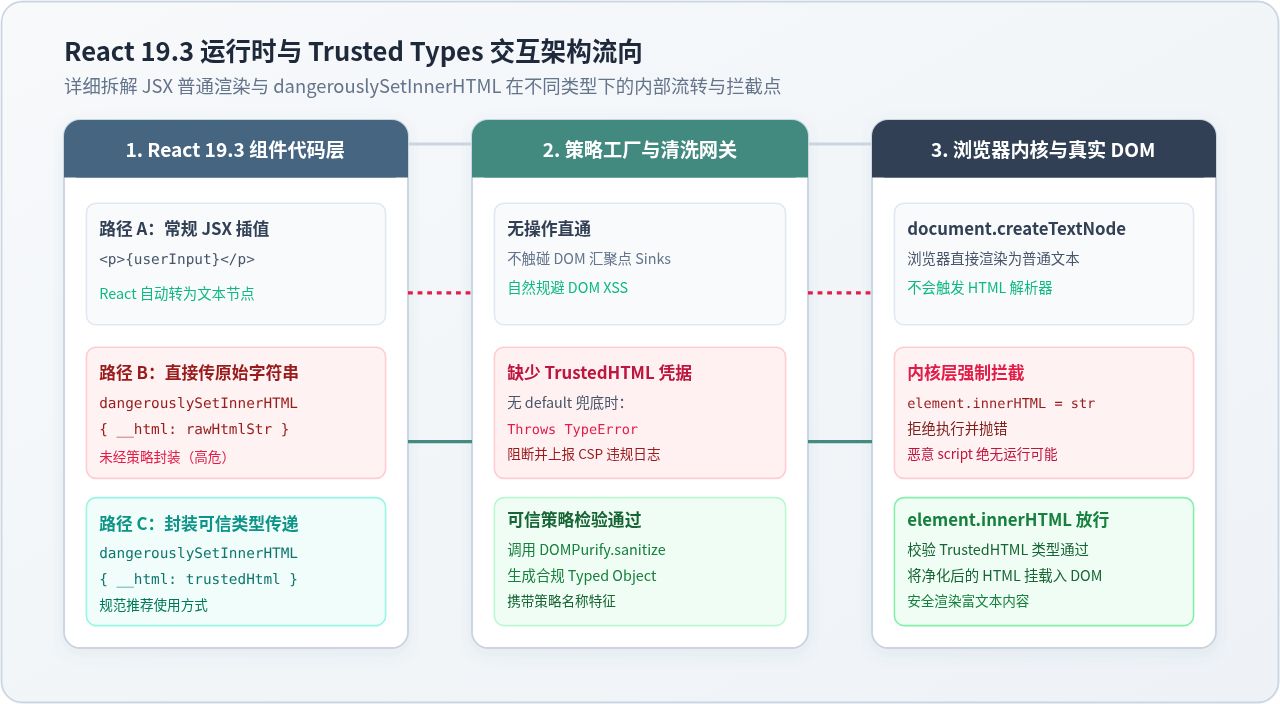
如上图所示,当应用开启了 require-trusted-types-for 'script' 后,如果直接向 dangerouslySetInnerHTML 传递未经验证的裸字符串(路径 B),浏览器会在挂载真实 DOM 节点时立刻阻断并抛出异常。正确的工程解法是统一走路径 C,将数据在组件层封装为受控类型。
1. 封装通用安全富文本组件:<SafeHtml />
为了避免各业务团队开发者直接书写 dangerouslySetInnerHTML,应在基础组件库中提供统一收口的展示组件:
// src/components/SafeHtml.tsx
import React, { useMemo } from 'react';
import { sanitizeToTrustedHtml } from '../security/trustedTypes';

interface SafeHtmlProps {
  content: string;
  className?: string;
  tag?: keyof JSX.IntrinsicElements;
}

/**
 * 生产级安全 HTML 渲染组件,严格兼容 React 19.3 与 CSP Trusted Types 策略
 */
export const SafeHtml: React.FC<SafeHtmlProps> = ({
  content,
  className = '',
  tag: Tag = 'div'
}) => {
  // 缓存净化与类型构造结果,避免无关渲染引起重复执行
  const trustedValue = useMemo(() => {
    if (!content) return '';
    return sanitizeToTrustedHtml(content);
  }, [content]);

  // React 19.3 原生支持将 TrustedHTML 直接传入 __html
  return (
    <Tag
      className={className}
      dangerouslySetInnerHTML={{ __html: trustedValue as unknown as string }}
    />
  );
};
2. 业务页面使用对比
| 对比项 | ❌ 危险做法(高危易被黑) | ✅ React 19.3 规范做法(受控防线) |
|---|---|---|
| 组件调用 | <div dangerouslySetInnerHTML={{ __html: article.body }} /> |
<SafeHtml content={article.body} /> |
| 类型表现 | 直接传递原生 string,CSP 拦截报错 |
由策略工厂统一生产并校验 TrustedHTML |
| 团队心智负担 | 每个人都必须时刻警惕是否调用了清洗函数 | 统一由底座组件强行清洗,业务开发者无需关心底层细节 |
五、平滑过渡:从 Report-Only 灰度到 Enforce 强制阻断
在已经有一定规模的成熟项目中,直接在生产开启 Content-Security-Policy 强制阻断往往会导致未预料到的界面白屏,因为引入的某个第三方埋点、统计或客服 SDK 可能在内部偷偷调用了 innerHTML。
平滑落地的最佳实践是采用“观察、修复、全量”三步走策略:
1. 第一阶段:开启仅报告模式(Report-Only)
首先通过 Content-Security-Policy-Report-Only 收集所有潜在的违规点,而不真正中断用户页面的功能渲染:
# Nginx 灰度环境配置示例
add_header Content-Security-Policy-Report-Only "require-trusted-types-for 'script'; trusted-types react-app dompurify default 'allow-duplicates'; report-uri /api/csp-report-sink;" always;
2. 分析违规日志 Payload
当浏览器检测到不合规的裸字符串注入时,会向 report-uri 异步发送 JSON 报告:
{
  "csp-report": {
    "document-uri": "https://example.com/editor",
    "violated-directive": "require-trusted-types-for 'script'",
    "effective-directive": "require-trusted-types-for",
    "original-policy": "require-trusted-types-for 'script'; ...",
    "disposition": "report",
    "blocked-uri": "trusted-types-sink",
    "sample": "Element.innerHTML",
    "line-number": 142,
    "source-file": "https://example.com/assets/legacy-analytics.js"
  }
}
通过报告中的 source-file 与 sample,运维和安全工程师可以迅速定位是哪个遗留组件或第三方 SDK 存在裸赋值问题,并在代码仓库中提前修复。
3. 审慎配置 default 策略作为托底防线
Trusted Types 规范允许定义一个特殊的策略名为 default。当有未经包装的纯字符串流入汇聚点时,如果声明了 default 策略,浏览器会自动调用该策略的清洗回调,而不会直接崩溃报错。
高危陷阱警告:千万不要把 default 策略写成 createHTML: (str) => str 原样返回!这种“为避免报错而伪装通过”的做法彻底废掉了 Trusted Types 的安全效力。如果必须配置 default 策略,必须在其中强制调用 DOMPurify.sanitize(str),或者仅在灰度过渡阶段使用。
// 仅供过渡阶段兜底的 default 策略
if (typeof window !== 'undefined' && window.trustedTypes) {
  try {
    window.trustedTypes.createPolicy('default', {
      createHTML: (untrustedInput: string) => {
        console.warn('[Security Warn] 触发兜底 default 策略,存在未规范化的代码调用:', untrustedInput);
        return DOMPurify.sanitize(untrustedInput);
      }
    });
  } catch (e) {
    // 忽略重复创建
  }
}
六、常见报错排查与避坑指南
在联调与集成过程中,开发者常遇到以下典型异常,可按照下表迅速定位和排除:
| 异常错误表现 | 产生根因 | 正确排查与修复方法 |
|---|---|---|
TypeError: Failed to set the 'innerHTML' property on 'Element': This document requires 'TrustedHTML' assignment. |
CSP 开启了强校验,但直接将普通字符串赋给了 innerHTML 或 dangerouslySetInnerHTML。 |
使用 sanitizeToTrustedHtml(str) 包装,或改用封装好的 <SafeHtml /> 组件。 |
TypeError: Failed to execute 'createPolicy' on 'TrustedTypePolicyFactory': Policy "my-policy" disallowed. |
调用的策略名称 my-policy 未在 HTTP 响应头的 trusted-types 指令中声明。 |
检查 CSP 标头,在 trusted-types 列表后补齐该策略名,并重新加载页面。 |
TypeError: Failed to execute 'createPolicy': Policy "react-app" already exists. |
开发环境热更新(HMR)或多次导入模块导致重复创建同名策略。 | 在 CSP 标头中添加 'allow-duplicates' 指令,且代码中使用单例判断。 |
Safari / 移动端浏览器报错 window.trustedTypes is undefined |
部分非 Chromium 内核浏览器暂未全量默认支持该原生 API。 | 在应用主入口顶部无条件引入 import '@w3c/trusted-types'; Polyfill。 |
七、生产落地核查清单与全景总结
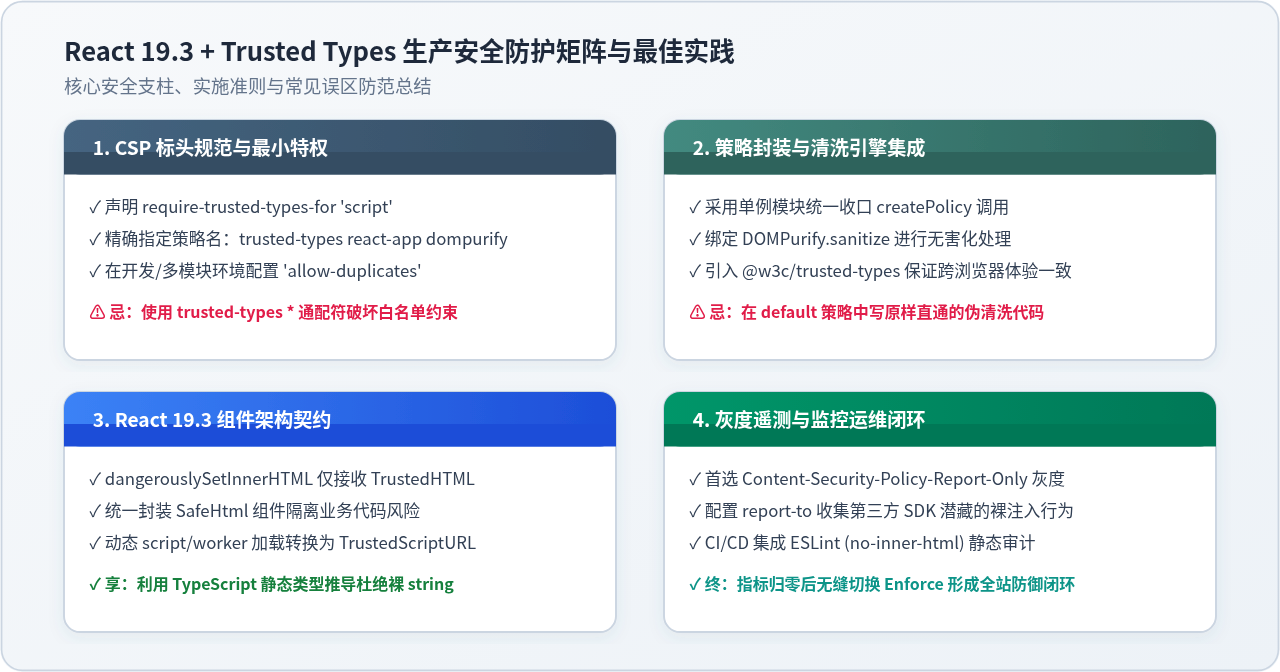
在正式切换生产前,请逐项核对以下四项安全支柱,确保防御闭环无死角:
| 维度 | 核查项 | 达标状态确认 |
|---|---|---|
| 服务端 CSP | 明确声明 require-trusted-types-for 'script' 与具体白名单策略名称,无多余通配符 * |
[ ] 已配置 |
| 跨端兼容 | 主入口正确挂载 @w3c/trusted-types Polyfill,覆盖 Safari、旧版 Firefox 与 WebView |
[ ] 已验证 |
| 组件架构 | 全量业务使用 <SafeHtml />,无裸写 dangerouslySetInnerHTML 原生字符串 |
[ ] 已封装 |
| 静态检查 | CI/CD 流水线开启 ESLint 插件 react/no-danger,禁止任何未经审查的高危调用 |
[ ] 已部署 |
| 监控闭环 | 通过 Report-Only 阶段观测且违规日志归零,正式切为 Enforce 强行阻断 |
[ ] 已闭环 |
总结:React 19.3 与现代 Web 平台 CSP Trusted Types 的结合,从根本上改变了前端对 DOM 型 XSS 的防御范式。通过在服务端设置强校验标头、在客户端通过 DOMPurify 构建受控策略工厂,并在组件层约定只消费 TrustedHTML,开发者不仅能从源头杜绝高危注入,更能让安全防护成为自动化、机制化且无法被疏漏击穿的系统防线。
为什么选择Node.js:事件驱动与非阻塞I/O模型优势
2026-11-12 19:03:19
为什么JS中不建议用eval解析JSON字符串
2026-11-12 12:37:49
JavaScript框架库漏洞该用原生还是引入库
2026-11-08 20:57:35
JavaScript框架库漏洞标准操作流程怎么定
2026-11-08 08:06:55
JavaScript框架库漏洞怎么写可读性更好
2026-11-07 16:07:58