为什么JS中不建议用eval解析JSON字符串
深入解析在JavaScript中为什么不能使用eval解析JSON字符串。从安全漏洞注入、V8引擎执行机制与性能去优化、语法歧义与规范兼容性等维度全面剖析,并提供现代标准的JSON.parse最佳实践。
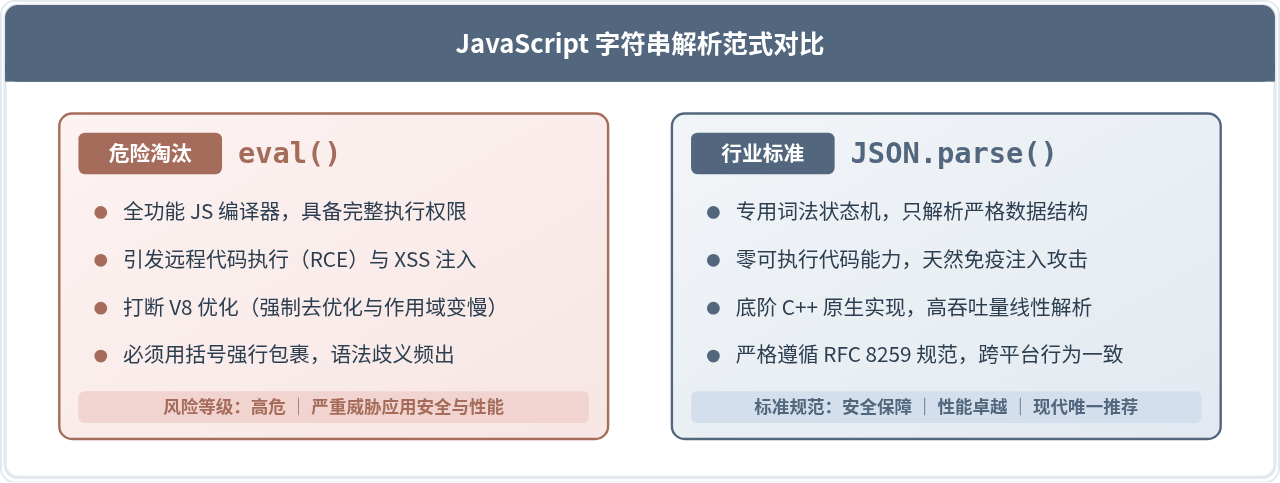
eval('(' + jsonStr + ')') 将文本动态解析为对象。然而,在现代标准中,使用 eval() 处理 JSON 数据已被全面淘汰与严禁。究其根本,eval() 是功能完整的 JavaScript 代码解释器而非数据解析器:它会导致灾难性的任意代码执行(XSS)漏洞、破坏现代 JS 引擎的 JIT 编译优化,并潜藏语句块歧义与字符集不兼容陷阱。替代它的唯一规范做法是使用原生且安全的 JSON.parse()。
一、历史渊源:为什么早期会使用 eval 解析
JSON(JavaScript Object Notation)是由 Douglas Crockford 于 21 世纪初提出的轻量级数据交换格式。设计之初,JSON 语法直接脱胎于 JavaScript 的对象字面量(Object Literal)。在 ECMAScript 5(2009 年正式发布)之前,浏览器宿主环境中并未原生提供 JSON 全局对象,更没有 JSON.parse() API。
为了将从服务端接收到的 JSON 格式字符串还原为内存中的 JavaScript 对象,当时的开发者发现 eval() 能够以极其直接的方式“运行”这段文本并生成对象:
// 历史遗留写法(严禁在现代代码中使用)
var jsonString = '{"name":"Alice","role":"admin"}';
var data = eval('(' + jsonString + ')');
console.log(data.name); // "Alice"
这种写法之所以能工作,是因为 eval() 会把传入的字符串作为一段真实的 JavaScript 代码送入编译执行阶段。然而,随着 Web 架构从简单的静态页面转向复杂的富交互单页应用,这一权宜之计所暴露的安全和性能弊端彻底摧毁了它的立足点。
二、根本隐患一:代码注入与致命安全漏洞
eval() 的本质是一个完整的 JavaScript 语法解释器与执行器。它无法区分“你期望输入的是静态数据”还是“输入中包含具有破坏性的可执行语句”。只要传入的字符串中混入了合法的 JavaScript 代码片段,eval() 就会毫不犹豫地在当前执行上下文中立即执行。
当从不可信来源(如第三方 Webhook、未经严格过滤的 URL 参数、用户提交的文本、被中间人篡改的 API 响应)获取 JSON 字符串并使用 eval() 解析时,攻击者可以通过构造精心设计的负载(Payload)实现跨站脚本攻击(XSS)或任意代码执行:
// 攻击者篡改返回数据,注入自执行函数
var untrustedJson = '{"data": (function(){ alert("恶意代码执行!窃取Cookie: " + document.cookie); return "compromised"; })()}';

// 使用 eval 解析时,攻击代码被直接触发!
var result = eval('(' + untrustedJson + ')');
在上述代码中,当字符串被 eval 执行时,括号内的匿名立即执行函数(IIFE)立刻被求值。这意味着攻击者不仅能够窃取当前用户的 document.cookie、读取 localStorage 中的身份令牌,还可以直接调用 DOM 操作重定向页面或向攻击者服务器发送敏感数据。
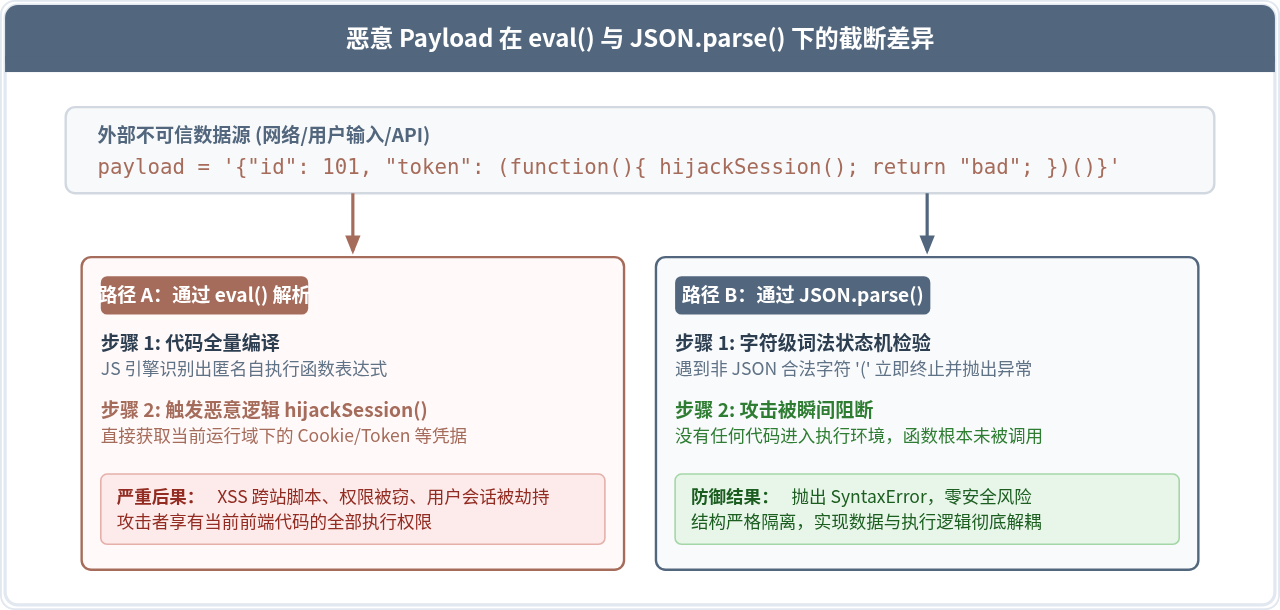
而 JSON.parse() 是专门的静态文法解析器,它完全不具备执行函数、调用语句或解析代码的能力。任何违背 JSON 语法的字符序列都会在词法分析阶段直接抛出 SyntaxError,恶意脚本根本没有被执行的机会。
三、核心隐患二:解析机制与 JS 引擎性能惩罚
即便传入的字符串 100% 来源可靠且绝无恶意代码,eval() 依然会对现代 JavaScript 引擎(如 Chrome V8、Firefox SpiderMonkey、Safari JavaScriptCore)的性能造成极其严重的负面影响。
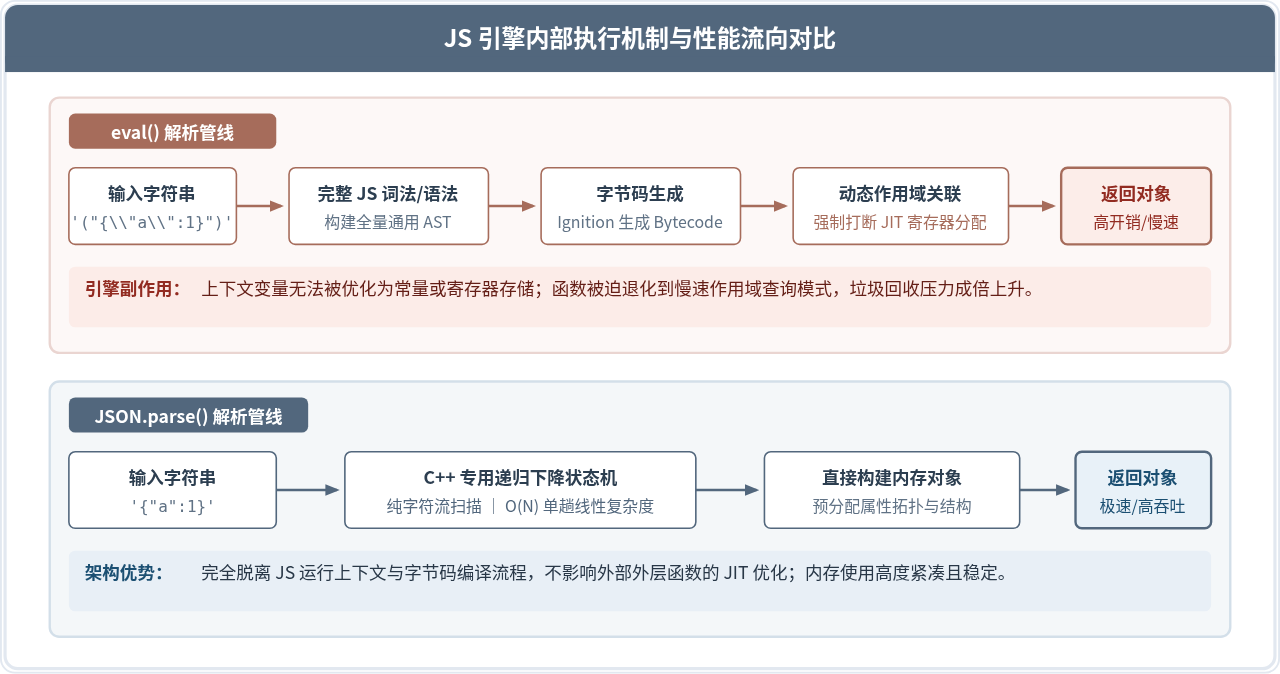
1. JIT 编译器的“去优化”(De-optimization)
现代 JavaScript 引擎之所以速度极快,依赖于即时编译器(JIT,如 V8 的 TurboFan)的推测性优化。JIT 会在运行时对函数的变量类型、作用域链结构做出静态推断并生成高度优化的机器码。
但是,直接调用 eval() 会彻底摧毁这种推断。因为 eval() 可以在运行时动态地读取甚至向当前词法作用域注入新变量:
function compute(dataStr) {
  var x = 10;
  // 直接 eval 可以在当前作用域偷偷注入变量或修改 x
  var obj = eval('(' + dataStr + ')');
  return x + obj.val;
}
为了保证 JavaScript 规范的一致性,引擎一旦发现函数内部存在 eval(),就不得不假定当前作用域的一切变量都可能被动态修改。这会导致:
- 作用域优化失效: 引擎无法将局部变量提升到 CPU 寄存器中,必须退化为在昂贵的作用域对象字典(Scope Object)中通过名字动态寻址。
- 内联缓存(Inline Cache)失效: 涉及属性访问的快路径被阻断,降级为慢路径查询。
- 逃逸分析(Escape Analysis)失效: 堆栈分配优化无法实施,引发更多垃圾回收(GC)开销。
2. 编译器管道流水线对比
eval() 解析字符串必须完整走过 JavaScript 语言的完整生命周期:词法分词(Lexer) → 完整 JavaScript 文法语法分析(Parser 生成 AST) → 字节码生成(Ignition) → 运行时解释执行。
相比之下,JSON.parse() 采用的是基于 C++ 编写的高速状态机。JSON 的文法仅仅包含 6 种数据类型(对象、数组、字符串、数字、布尔值、null),文法极其简单,不需要处理复杂的 JS 关键字、运算符优先级、闭包、变量提升或原型解析。因此,JSON.parse() 的解析吞吐量通常比 eval() 快一个到两个数量级。
四、核心隐患三:语法歧义与规范兼容性陷阱
除了安全和性能,从语言语法规范与语义正确性的角度来看,eval() 同样不是一个合格的 JSON 解析器。
1. 大括号 {} 的语法块歧义
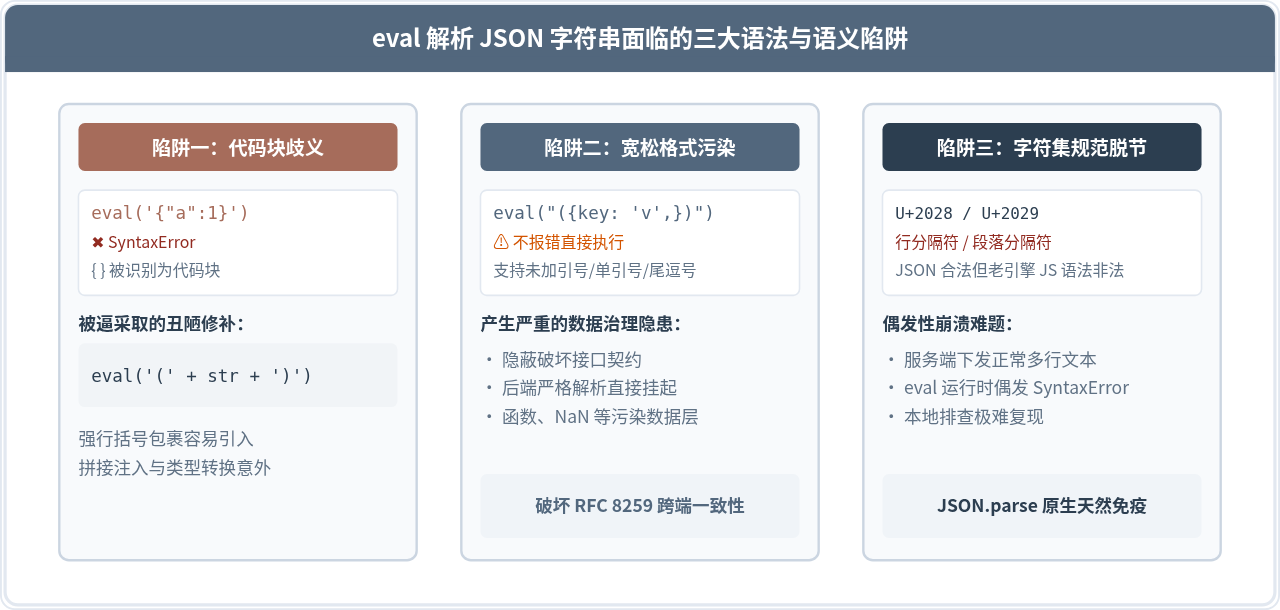
这是所有使用 eval() 的开发者遭遇的第一个诡异现象。如果直接将合法的 JSON 字符串传入 eval():
// 运行时抛出 SyntaxError: Unexpected token ':'
eval('{"name": "Alice"}');
在 JavaScript 语法规范中,当花括号 { ... } 出现在语句或表达式的最外层起始位置时,JS 语法解析器会将其解释为代码块(Block Statement),而不是对象字面量!
因此,"name": "Alice" 被解析器理解成了带有标签(Label)为 "name" 的表达式语句。但由于 JavaScript 语句标签不能是带引号的字符串字面量(必须是合法标识符),解析器直接抛出语法错误。即使不带引号(如 eval('{name: "Alice"}')),它也被当成标签语句执行,最终返回的是字符串 "Alice" 而非对象!
为了规避这个歧义,开发者过去必须通过手动拼接圆括号 eval('(' + jsonStr + ')'),强制让解析器将其当作“括号分组表达式(Parenthesized Expression)”求值。这种手动拼接不仅丑陋脆弱,而且极易在拼接处理不当时引入意外错误。
2. 语法宽松导致非标数据泛滥
标准的 JSON 规范(RFC 8259)有极其严苛的格式约束:
- 属性名必须使用双引号包裹,不可省略,更不可使用单引号;
- 字符串值必须使用双引号,不可使用单引号或反引号;
- 不允许末尾多余逗号(Trailing Commas);
- 不允许十六进制数值(如
0xFF)、八进制数值、NaN、Infinity或undefined; - 绝对不允许出现函数定义(Function)、正则表达式字面量或注释。
但 eval() 接收的是完整的 JavaScript 语法。使用 eval() 解析时,即使数据包含了单引号、函数表达式、十六进制数值甚至代码注释,它都能“正常运行”。这掩盖了数据通信中的格式不规范问题,导致前端与后端、多端交互时产生极难排查的兼容性 Bug。
3. 字符集与历史行终止符陷阱
在 ECMAScript 2019(ES10)纳入“Subsume JSON”(JSON 超集提案)之前,JSON 与 JavaScript 语法之间存在一个著名的历史规范脱节:
Unicode 字符 U+2028(Line Separator 行分隔符)和 U+2029(Paragraph Separator 段落分隔符)在 JSON 规范中是完全合法的字符串内部字符;但在老旧 JavaScript 引擎的字符串字面量中,它们被视作换行终止符。当通过 eval() 解析包含这两个字符的合法 JSON 字符串时,引擎会报 SyntaxError: Invalid or unexpected token,导致解析在特定字符下崩溃。而原生 JSON.parse() 从诞生起便严格符合规范,不会出现此类字符集解析分裂。
五、现代标准方案:JSON.parse 的规范应用与健壮实践
针对 JSON 数据的反序列化,现代 JavaScript 的唯一标准做法是使用 JSON.parse()。在生产开发中,掌握以下健壮实践能够帮助我们避免常见的逻辑异常。
1. 稳健的错误捕获包装
当传入的字符串格式不符合 JSON 规范时,JSON.parse() 会抛出同步异常。在处理不确定来源的数据时,必须使用 try...catch 进行保护,或者封装为安全函数:
/**
 * 安全解析 JSON 字符串
 * @param {string} text - 待解析的字符串
 * @param {*} defaultValue - 解析失败时的降级返回值
 * @returns {*}
 */
function safeJsonParse(text, defaultValue = null) {
  if (typeof text !== 'string') {
    return defaultValue;
  }
  try {
    return JSON.parse(text);
  } catch (err) {
    console.warn('[JSON Parse Error]: 传入的数据非合法 JSON', err.message);
    return defaultValue;
  }
}

// 示例用法:即使输入非法,应用也不会崩溃白屏
const user = safeJsonParse('invalid-json-text', {});
console.log(user); // 输出: {}
2. 使用 reviver 转换函数还原复杂类型
JSON 规范中没有 Date 或 RegExp 类型,时间戳通常以 ISO-8601 字符串传输。JSON.parse() 提供了第二个可选参数 reviver,允许在对象构建过程中对键值进行映射与恢复,这比 eval 的后处理要高效且安全得多:
const jsonStr = '{"title":"Release Note","publishedAt":"2026-11-11T01:00:00.000Z"}';

const article = JSON.parse(jsonStr, (key, value) => {
  // 识别 ISO 日期格式并自动还原为 Date 实例
  if (key === 'publishedAt' && typeof value === 'string') {
    return new Date(value);
  }
  return value;
});

console.log(article.publishedAt instanceof Date); // true
console.log(article.publishedAt.getFullYear());    // 2026
避坑提示(大数字精度丢失): JavaScript 中超过 Number.MAX_SAFE_INTEGER(即 2^53 - 1 = 9007199254740991)的 64 位整型(例如分布式 ID、雪花算法 Snowflake ID),直接使用原生 JSON.parse() 会发生数字截断丢失精度。这种场景下,服务端应下发字符串形式的 ID;或者在前端采用 json-bigint 这类针对大数做无损词法分析的库,切忌试图通过 eval 解决,eval 同样受限于 JS 原生浮点数。
六、全方位对比与技术选型总结
为直观展现两者在生产环境中的全方位差异,下表总结了 eval() 与 JSON.parse() 的核心指标对比:
| 对比维度 | eval('(' + str + ')') | JSON.parse(str) |
|---|---|---|
| 安全特性 | 极度危险,允许任意 JavaScript 脚本执行,存在 XSS 与会话劫持隐患 | 绝对安全,只做严格静态文本数据解析,不执行任何外部指令 |
| 解析性能 | 缓慢,需走完 JS 词法、完整 AST 构造及字节码编译流水线 | 极快,底层 C++ 编写的专用精简有限状态机,支持线性高速解析 |
| 引擎 JIT 优化 | 强制破坏当前函数的词法作用域分析,导致寄存器降级与去优化 | 完全独立运作,与当前代码作用域无耦合,不影响引擎 JIT 优化 |
| 规范一致性 | 语法过于宽泛,单引号、十六进制、函数均能跑通,掩盖接口问题 | 严格遵守 RFC 8259 国际标准,各端各语言表现高度一致 |
| 语法歧义 | 存在最外层大括号被当成块级代码(Block)的解析歧义 | 原生支持 { ... } 作为对象根节点,无需繁琐的括号包裹 |
| 现代工程准则 | 严格禁止(ESLint 内置 no-eval 规则默认报错) |
全球业界统一标准,浏览器与 Node.js 原生首选 |
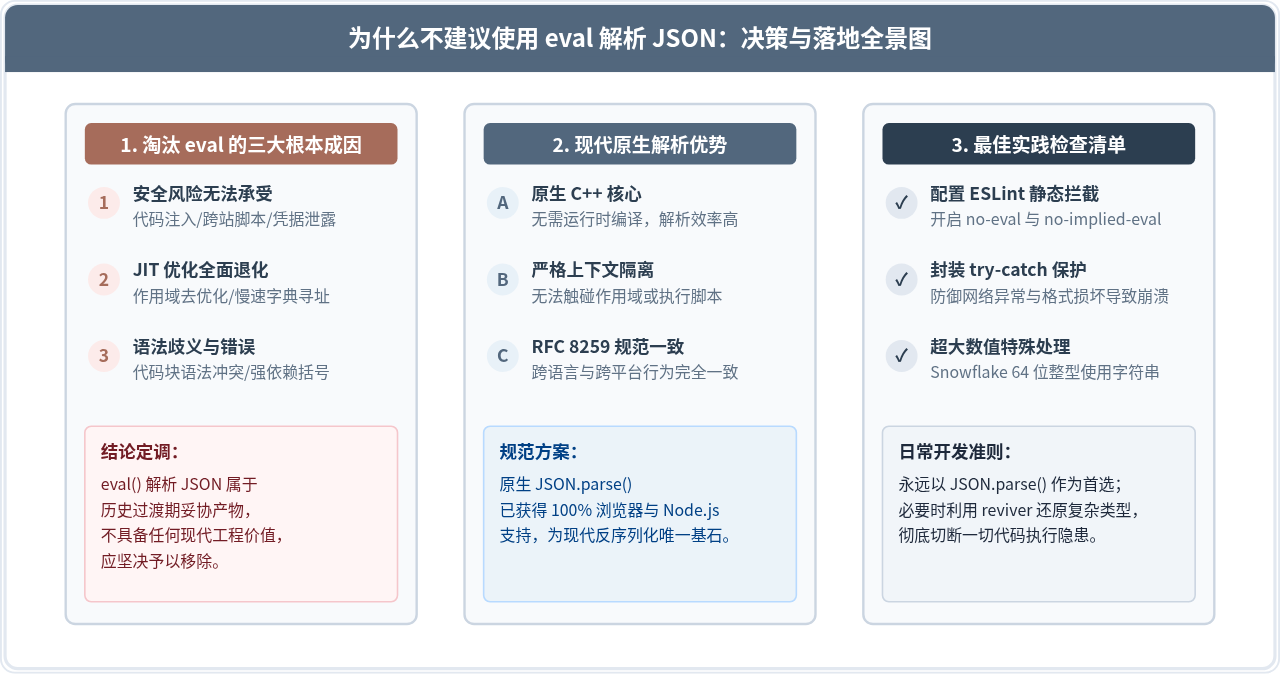
总结而言,不在 JavaScript 中使用 eval() 解析 JSON 并非出于个人偏好,而是关乎系统安全防线、运行性能底线与代码可维护性的基本工程准则。无论是在浏览器客户端还是 Node.js 服务端,始终牢记让数据归于数据,让执行归于逻辑,杜绝使用 eval() 处理任何形式的动态数据输入。
JavaScript框架库漏洞该用原生还是引入库
2026-11-08 20:57:35
JavaScript框架库漏洞标准操作流程怎么定
2026-11-08 08:06:55
JavaScript框架库漏洞怎么写可读性更好
2026-11-07 16:07:58
JavaScript已禁用如何启用和传统写法哪个性能更好
2026-11-07 14:57:53
JavaScript禁用怎么解除怎么配合缓存使用
2026-11-07 11:02:20