

Node.js官网无法访问的常见原因及本地网络排查
针对开发者在访问Node.js官网(nodejs.org)时遇到的打不开、超时、拒绝连接等问题,系统剖析本地代理残留、DNS解析异常、Hosts文件冲突和网络路由限制四大根因,并提供覆盖Windows与macOS的分步排查命令、修复方案与原理辨析。
nodejs.org)遭遇打不开、长时间转圈或报错时,绝大多数情况并非官方服务器宕机,而是由本地系统代理配置残留、DNS 解析超时或污染、历史 Hosts 文件错误绑定或国际出口网络抖动所引起。本文将从具体的报错表现切入,提供一套条理清晰的分层排查路径和实操命令,帮助你在 Windows 与 macOS 环境下快速恢复官网访问,并给出紧急情况下的官方镜像替代策略。
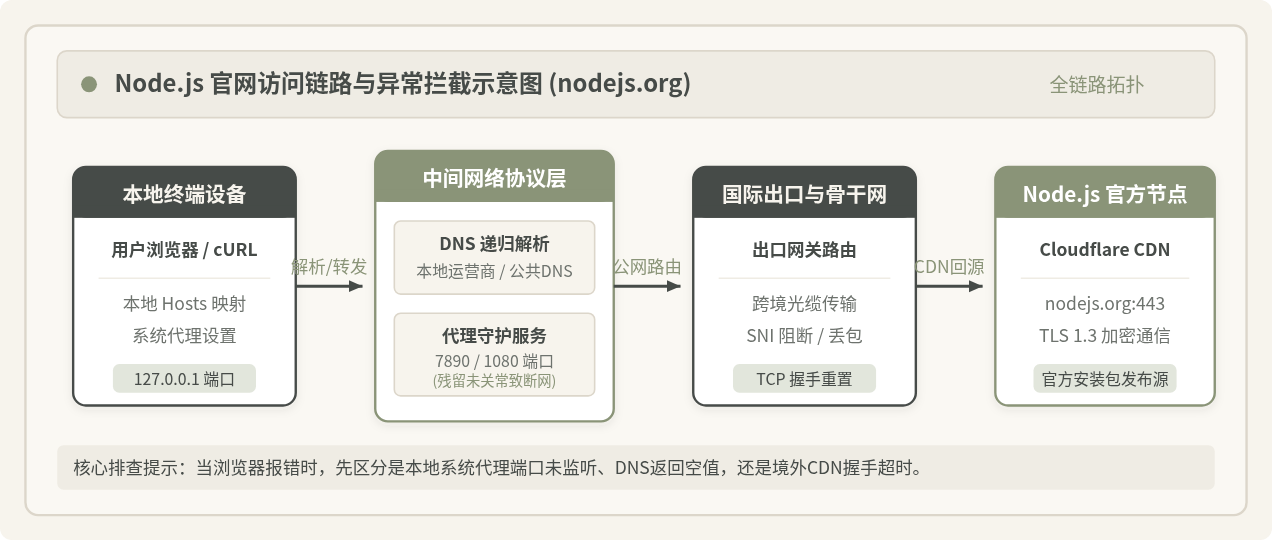
一、辨别报错现象:浏览器终端的初步定位
排查网络故障的第一准则,是根据浏览器或命令行返回的精确错误码缩小故障范围。不同的错误代码直接反映了数据包在哪个网络层级被拦截或丢弃:
- ERR_CONNECTION_REFUSED(连接被拒绝):通常意味着数据包已经到达指定 IP,但目标端口没有程序在监听。在日常排查中,90% 以上的原因是本地开启了代理软件(如端口 7890、1080)随后退出,但系统全局网络代理未被取消,导致所有流量被强制导向空端口。
- DNS_PROBE_FINISHED_NXDOMAIN 或 ERR_NAME_NOT_RESOLVED:说明本地操作系统未能成功将
nodejs.org域名转换为 IP 地址,属于典型的 DNS 解析链路中断。 - ERR_CONNECTION_TIMED_OUT(连接超时):客户端发出了 TCP 握手请求,但长时间未收到服务端的 ACK 回复。通常是由于 Hosts 文件写死了已失效的境外 IP,或者本地防火墙、运营商网关丢包。
- ERR_SSL_PROTOCOL_ERROR 或连接被重置(RESET):TCP 握手已完成,但在 TLS 1.3 客户端握手(Client Hello)携带 SNI(Server Name Indication)阶段遭遇网络防火墙阻断或安全软件拦截。
二、Node.js 官网无法访问的四大常见诱因
Node.js 官网作为全球开发者依赖的基础设施,前端接入了高可用 CDN(如 Cloudflare 等全球多节点分发)。因此,单点故障发生在其主站服务器的概率极低。我们需要从以下四个维度理解网络断连机制:
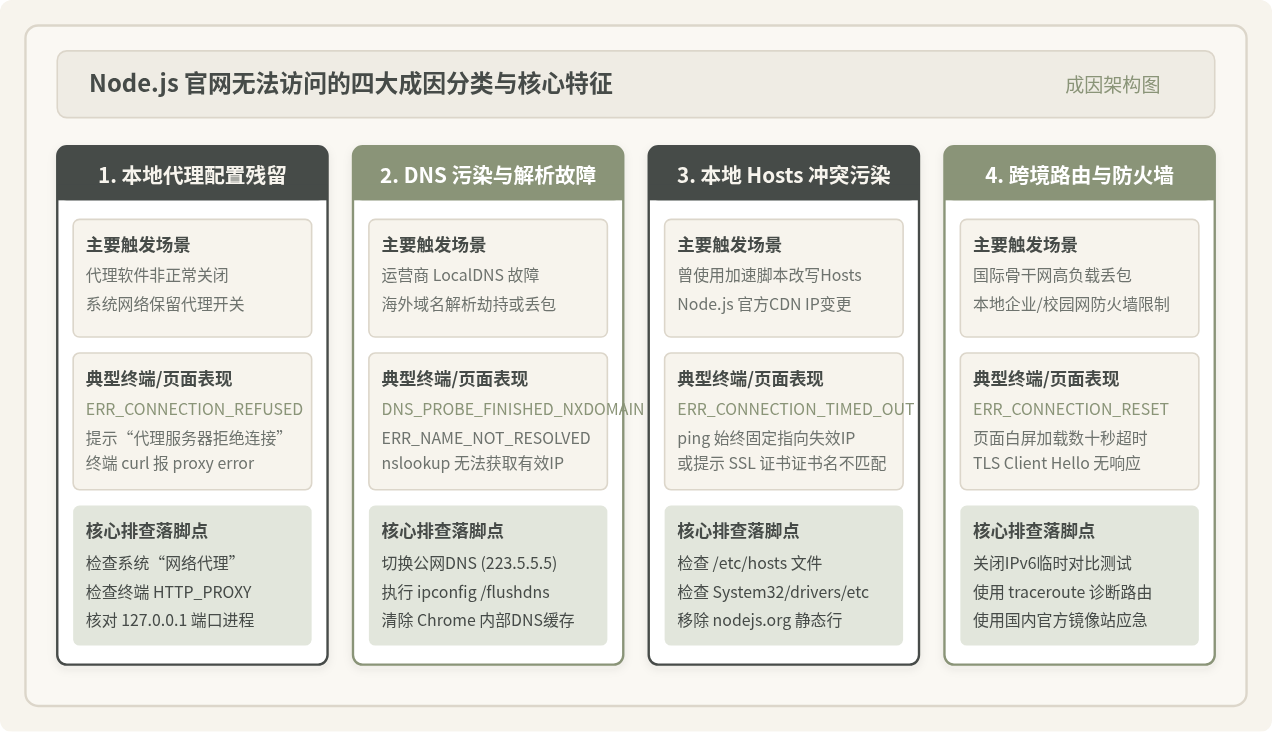
1. 本地代理工具遗留与系统网络代理冲突
这是现代开发环境中最常见的问题。许多开发者在日常工作中使用网络加速或代理工具,这些工具会在操作系统中写入系统级代理配置(如 Windows 注册表中的 Internet Settings 或 macOS 的 Network Proxies)。若软件由于系统关机、强制杀进程或异常退出,未能执行还原配置的清理动作,操作系统的网络流量仍会被固执地转发到 127.0.0.1:7890 这类已关闭的端口上,直接造成浏览器提示“代理服务器拒绝连接”。
2. 递归 DNS 解析异常与域名污染
国内家庭与企业网络通常默认使用运营商(电信、联通、移动)自动下发的 LocalDNS。此类 DNS 服务器由于跨国递归节点更新慢或具备缓存污染机制,在解析 nodejs.org 时可能会发生超时,或者返回一个不可达的虚拟 IP,导致浏览器从第一步域名查询就陷入瘫痪。
3. 本地 Hosts 文件历史记录污染
部分开发者为了追求访问速度,曾经手动或通过第三方“GitHub/海外网站加速脚本”在系统的 hosts 文件中硬编码了 nodejs.org 的具体 IP 地址。然而 CDN 服务商的边缘节点 IP 会随着网络调优动态更替,一旦旧 IP 被下线或因路由调整不可达,本地操作系统却始终优先读取 hosts 的静态绑定,导致彻底断连。
4. 跨境路由丢包与防火墙安全策略
在部分高校校园网、企业内网环境中,外网出口通常部署了深层数据包检测(DPI)防火墙或企业准入安全网关。如果网关安全规则对境外 CDN 节点的端口或 TLS 握手特征较为敏感,可能触发主动 RST 重置包。此外,由于部分双栈网络环境中 IPv6 路由未完全优化,系统优先尝试 IPv6 连接却遭遇黑洞,也会造成长达数十秒的转圈超时。
三、本地网络排查与实操修复五步法
按照“由内而外、从本机到公网”的层级顺序,逐步执行以下标准排查流程,可有效排除 95% 以上的本地网络故障。
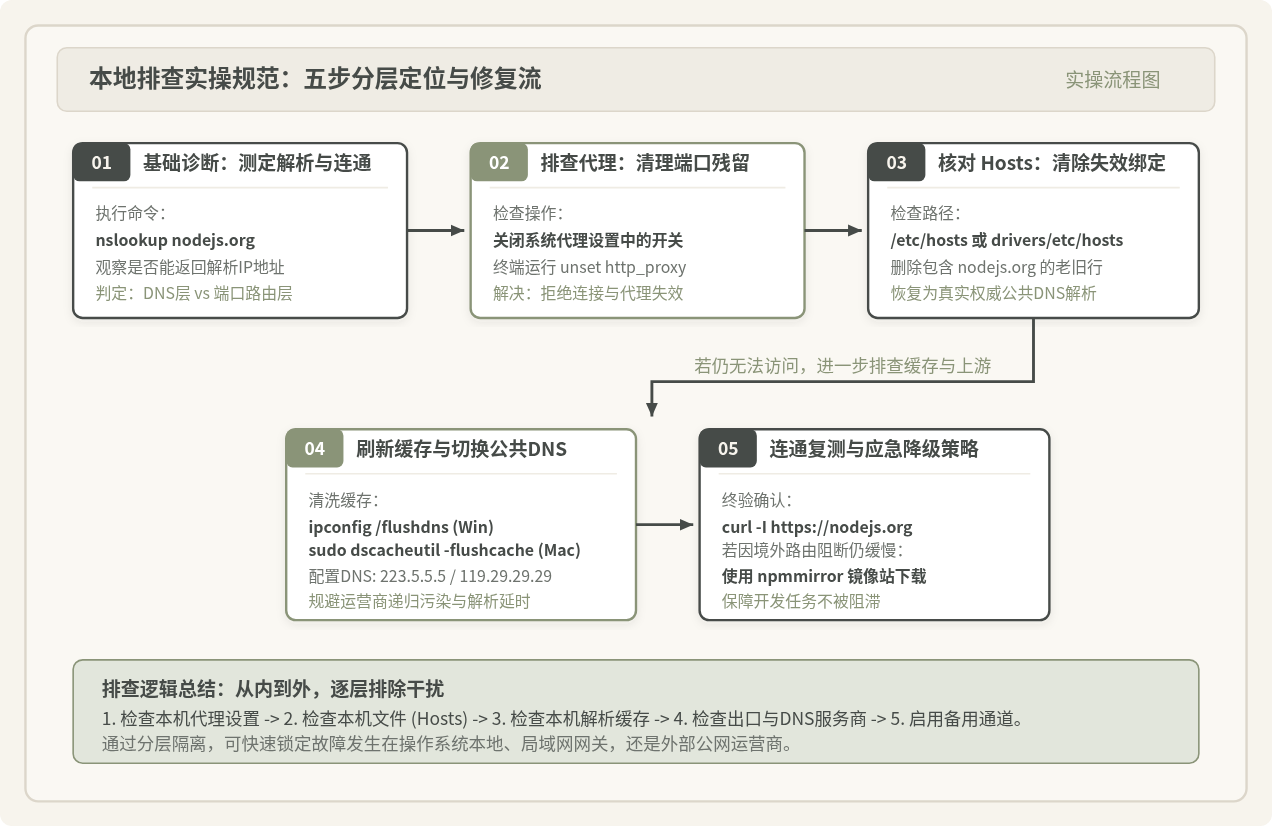
第一步:基础连通性与 DNS 解析测试
打开终端(Windows 推荐使用 PowerShell 或 CMD,macOS/Linux 使用 Terminal),执行域名解析查询,确认当前能否获得正确的官方 IP:
# 1. 检查本地默认 DNS 是否可以解析该域名
nslookup nodejs.org

# 2. 检查使用公共 DNS(如阿里公共 DNS)能否解析成功
nslookup nodejs.org 223.5.5.5
结果判断:
- 如果第一个命令报错
*** 找不到 nodejs.org: Non-existent domain,而第二个命令能返回真实的 IP(通常为 104.20.x.x 等 Cloudflare 节点),说明问题根源是本地当前 DNS 服务器解析异常,需在第四步更换 DNS。 - 如果两个命令都能解析出 IP,但在浏览器中依然打不开,则问题集中在代理残留、Hosts 绑定或端口连通性上。
第二步:彻底检查并清理本地代理配置
检查操作系统是否残留了未关闭的代理设置:
- Windows 系统:
- 按键盘快捷键
Win + I打开“设置”,进入“网络和 Internet” -> “代理”。 - 查看“手动设置代理”部分:如果“使用代理服务器”开关为开,且代理 IP 为
127.0.0.1,请先将其切换为关。 - 如果确需使用代理,请确认对应的代理客户端软件已在后台正常启动且对应端口处于监听状态。
- 按键盘快捷键
- macOS 系统:
- 进入“系统设置” -> “网络”,点击当前连接的 Wi-Fi 或以太网,点击“详细信息”。
- 切换到“代理”标签页,检查“网页代理(HTTP)”和“安全网页代理(HTTPS)”是否被意外勾选。如果是,取消勾选并点击“好”保存。
同时,在终端中检查是否有全局环境变量劫持了命令行网络:
# Linux / macOS 终端查看与重置代理环境变量
echo $http_proxy $https_proxy $ALL_PROXY
unset http_proxy https_proxy all_proxy ALL_PROXY

# Windows PowerShell 查看与清除代理环境变量
$env:HTTP_PROXY
$env:HTTPS_PROXY
$env:HTTP_PROXY=""
$env:HTTPS_PROXY=""
第三步:核查与清理本地 Hosts 文件
排查本地 Hosts 文件是否硬编码了过期的 nodejs.org 记录:
- Windows 路径:
C:\Windows\System32\drivers\etc\hosts(需以管理员身份运行记事本打开)。 - macOS / Linux 路径:
/etc/hosts(在终端执行sudo nano /etc/hosts)。
使用搜索功能查找 nodejs.org,如果发现类似 104.20.22.46 nodejs.org 的记录,请整行删除或在行首添加 # 进行注释,保存文件后生效。
第四步:更换可靠公共 DNS 并强制清空本地解析缓存
若排查发现运营商 LocalDNS 不稳定,建议将网络适配器的 DNS 手动指定为国内主流高可用公共 DNS:
- 阿里 DNS(AliDNS):首选
223.5.5.5,备用223.6.6.6 - 腾讯 DNSPod:首选
119.29.29.29 - 海外公共备选(需支持海外访问时):
1.1.1.1或8.8.8.8
修改 DNS 设置后,必须执行缓存刷新命令,防止系统继续调用旧缓存:
# Windows 清理系统 DNS 缓存
ipconfig /flushdns

# macOS 清理系统 DNS 缓存(在终端运行并输入密码)
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponderchrome://net-internals/#dns,点击页面中的 Clear host cache 按钮,彻底清空浏览器残留缓存。
第五步:终端协议测试与官方镜像应急下载
完成上述步骤后,使用 curl 工具执行针对 HTTP 应用层的报头请求,验证连通性:
# 请求仅拉取 HTTP 响应头
curl -I https://nodejs.org

# 预期正常输出结果(示例)
HTTP/2 200
date: Tue, 11 Nov 2026 02:00:00 GMT
content-type: text/html; charset=utf-8
server: cloudflare
如果当前网络由于偶发性的国际海底光缆故障导致短时间内境外访问极慢,而你又急需安装特定版本的 Node.js,可使用国内官方镜像源作为应急下载方案:
- npmmirror 国内镜像下载站(由阿里团队维护):可以直接访问
https://registry.npmmirror.com/binary.html?path=node/,该镜像站每 10 分钟与官方仓库完全同步一次,包含了官方发布的全部.msi、.pkg以及源码压缩包。 - 使用
nvm或fnm进行版本管理时,可以通过临时设置镜像环境变量快速下载:# 在终端中临时设置 NVM 镜像源 export NVM_NODEJS_ORG_MIRROR=https://npmmirror.com/mirrors/node/ nvm install 20
四、容易混淆的认知误区与底层技术辨析
在排查网络问题的过程中,一些广为流传的“经验之谈”往往存在技术盲区。对这些细节的准确理解能够避免读者陷入无效折腾:
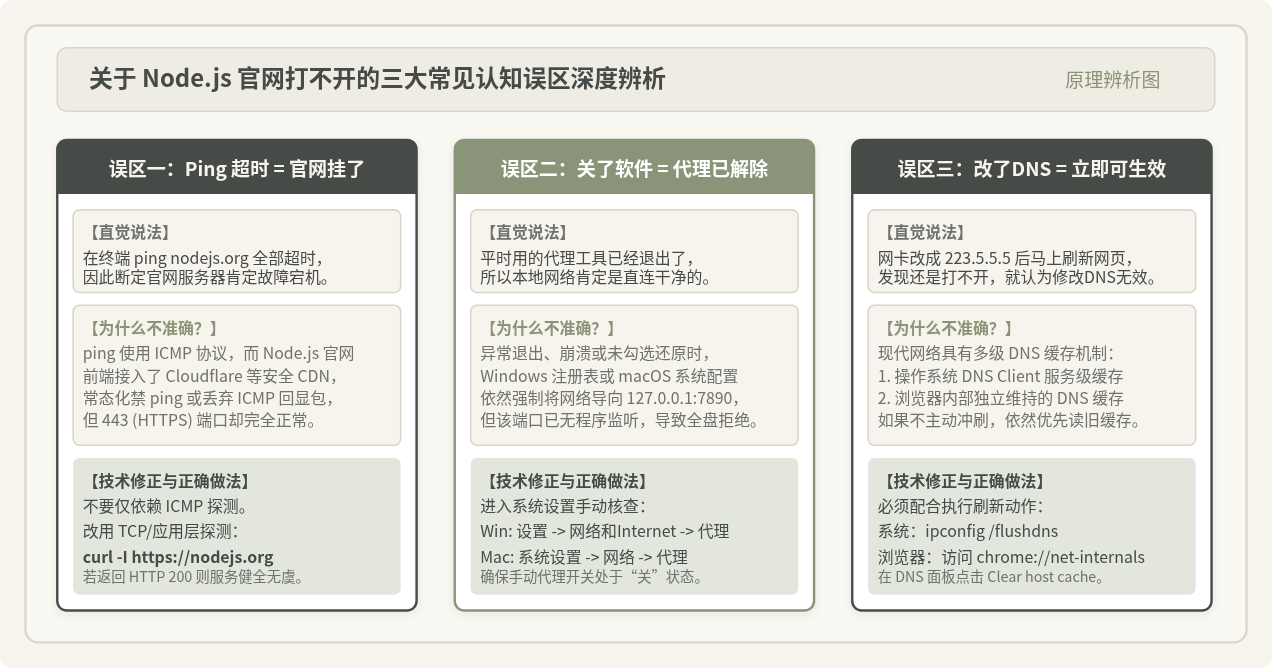
1. “Ping 不通就等于 Node.js 官网宕机”
很多用户习惯在终端敲入 ping nodejs.org,看到一连串的“请求超时(Request timed out)”便判定官方网站宕机。这种判断是不严谨的。
ping 命令基于网络层的 ICMP 协议,而网页浏览基于应用层的 TCP/HTTPS 协议(443端口)。为了抵御全网规模的 DDoS 攻击并优化处理性能,现代互联网绝大多数大型 CDN 边缘节点(包括 Cloudflare)都会默认配置防火墙规则直接丢弃 ICMP 回显请求。换言之,禁 Ping 是商业级 CDN 节点的常规安全策略,ICMP 超时不代表 Web 服务的 443 端口无法连接。判断 Web 站点状态应始终以 curl -I 或 HTTP 请求探针为准。
2. “我明明关闭了代理软件,所以绝对不是代理问题”
这种观点忽略了操作系统网络代理配置与代理守护进程之间的解耦机制。代理工具(如各种基于 Clash 或 v2ray 内核的桌面应用)通常通过操作系统 API 更改了系统的全局网络注册表。如果软件发生闪退、强制结束任务,或者用户在关闭软件前未主动取消“系统代理”勾选,软件进程虽然消失了,但操作系统的网络流量依然被强制路由至 127.0.0.1:7890。此时由于本地已经没有任何程序在监听该端口,系统会在毫秒级时间内直接抛出 ERR_CONNECTION_REFUSED。因此,“关闭了软件界面”绝不等于“解除了系统代理”。
3. “为什么更换公共 DNS 后,页面依然打不开?”
许多读者在网卡设置中换好了 223.5.5.5,马上切换到浏览器按 F5 刷新,发现依然报错,便得出“换 DNS 无效”的结论。
现代系统的域名解析是一个具备多级 TTL(Time To Live)的缓存体系。操作系统有自身的 DNS 缓存,而 Chromium / WebKit 内核的现代浏览器为了加速网页并发访问,更是构建了独立的内存 DNS 缓存池。如果在修改网卡 DNS 后未执行 ipconfig /flushdns 并重启或清空浏览器 DNS 缓存,浏览器在缓存过期前根本不会发起新的外部 DNS 递归查询,自然无法立即体现修改效果。
五、排查思路与处置对策速查总结
为了在日后遇到同类问题时能够高效自查,下表整理了核心错误表现、根因判定与快速应对动作的映射关系:
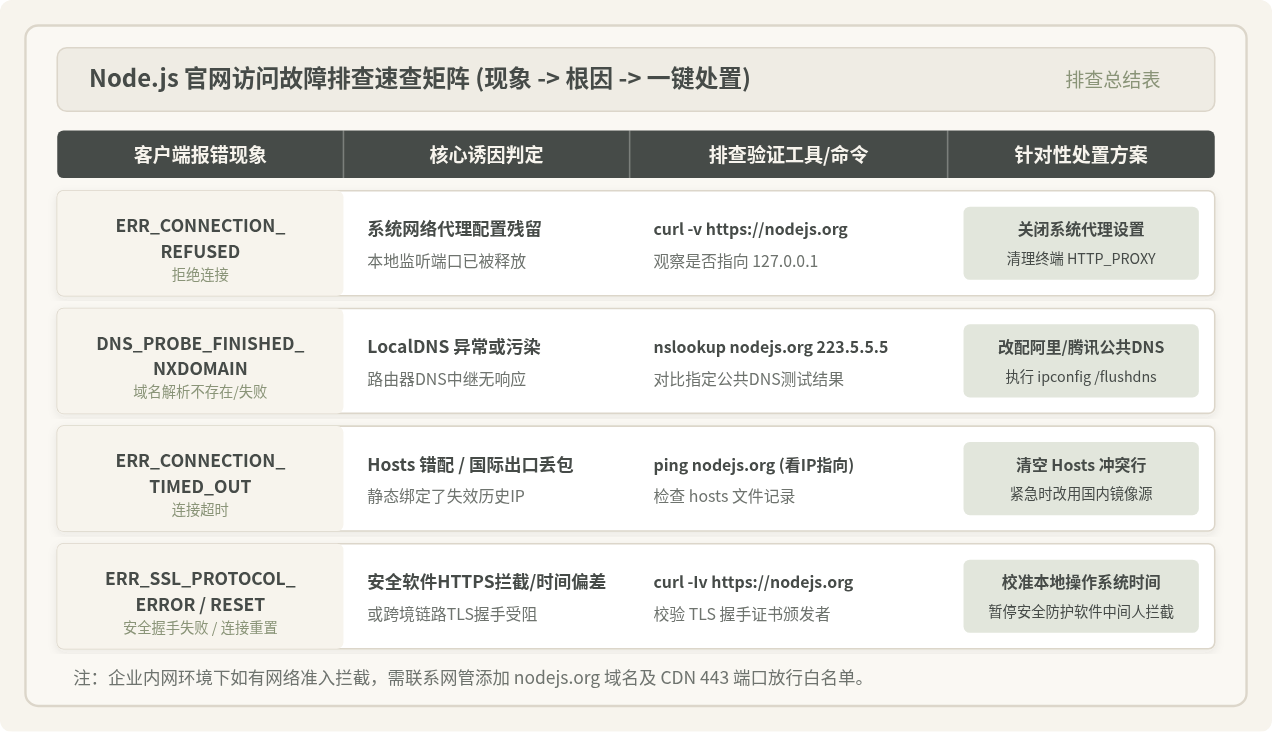
| 报错特征代码 | 典型根本原因 | 排查定位手段 | 即时修复步骤 |
|---|---|---|---|
ERR_CONNECTION_REFUSED |
本地代理软件异常退出,系统代理配置残留 | curl -v https://nodejs.org 显示尝试连接 127.0.0.1 |
系统网络设置中关闭手动代理;清除终端 HTTP_PROXY 变量 |
DNS_PROBE_FINISHED_NXDOMAIN |
本地运营商 DNS 解析失败、丢包或污染 | nslookup nodejs.org 返回无法解析域名 |
修改网卡 DNS 为 223.5.5.5;运行 ipconfig /flushdns |
ERR_CONNECTION_TIMED_OUT |
Hosts 文件绑定失效 IP;跨境光缆路由丢包 | 检查 hosts 文件是否存在静态 nodejs 记录 |
删除 hosts 历史绑定;若遇网络高峰期改用国内镜像下载 |
ERR_SSL_PROTOCOL_ERROR |
安全防护软件中间人审查;系统时间严重失准 | 检查本地日期时间是否同步;审查 TLS 握手证书 | 校准操作系统网络时间;暂时停用抓包工具或第三方杀毒网页扫描 |
总结而言,Node.js 官网无法打开的核心矛盾往往集中于本地系统的网络状态偏离了标准直连环境。在绝大多数日常开发场景下,依次核实系统代理开关、还原 Hosts 纯净状态、指定高可用公共 DNS 并刷空缓存,便可彻底解决问题。保持对分层网络协议的清晰理解,不仅能顺利下载 Node.js,亦能在面对 GitHub、npm 等各类海外开发资源访问受阻时游刃有余。
Node.js官网主要功能板块介绍:下载、文档与API查询
2026-11-12 19:53:15
Node.js中怎么格式化输出大型对象日志?util.inspect使用指南
2026-11-12 18:54:34
Node.js和浏览器JavaScript有什么区别
2026-11-12 18:49:30
Node.js主要用来做什么:Web服务器与API开发场景
2026-11-12 17:25:49
Linux服务器手动部署Node.js运行环境指南
2026-11-11 14:28:22







