JavaScript基础选择题常见的性能陷阱有哪些
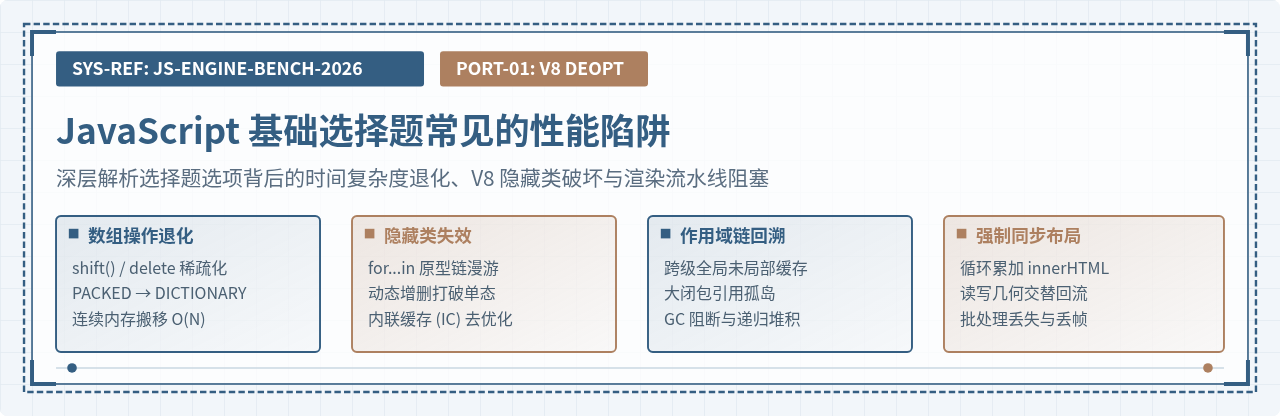
深入剖析JavaScript基础与面试选择题中高频出现的性能陷阱,涵盖数组操作与稀疏化、对象属性与隐藏类退化、闭包内存与作用域链层级查找、DOM批量渲染与强制同步布局等关键考点的底层原理与规避方案。
在 JavaScript 基础笔试与技术评估的选择题中,许多选项在语法逻辑和输出结果上完全一致,却因底层引擎(如 V8)的内存分配、优化编译与渲染流水线机制差异,暗藏严重的性能损耗。这类题目并非考察简单的语法对错,而是测试开发者对代码底层执行代价的敏感度。本文紧扣题目核心,系统拆解数组结构退化、对象隐藏类破坏、闭包作用域深层回溯与 DOM 强制同步回流四大高频性能陷阱,提供具体判定依据与零损耗重构方案。
一、数组操作中的时间复杂度与内存模式退化陷阱
数组是 JavaScript 基础题库中最常出现性能辨析的数据类型。在很多关于“清空数组”、“头部弹出”或“查找去重”的选择题中,看似轻巧的单行代码往往隐藏着 O(N²) 的复杂度或不可逆的底层数据结构降级。
- A.
while(arr.length) { arr.shift(); } - B.
for(let i = 0; i < arr.length; i++) { delete arr[i]; } - C.
arr.length = 0; - D.
arr.splice(0, arr.length);
1. shift() 与 unshift() 引起的连续内存搬移
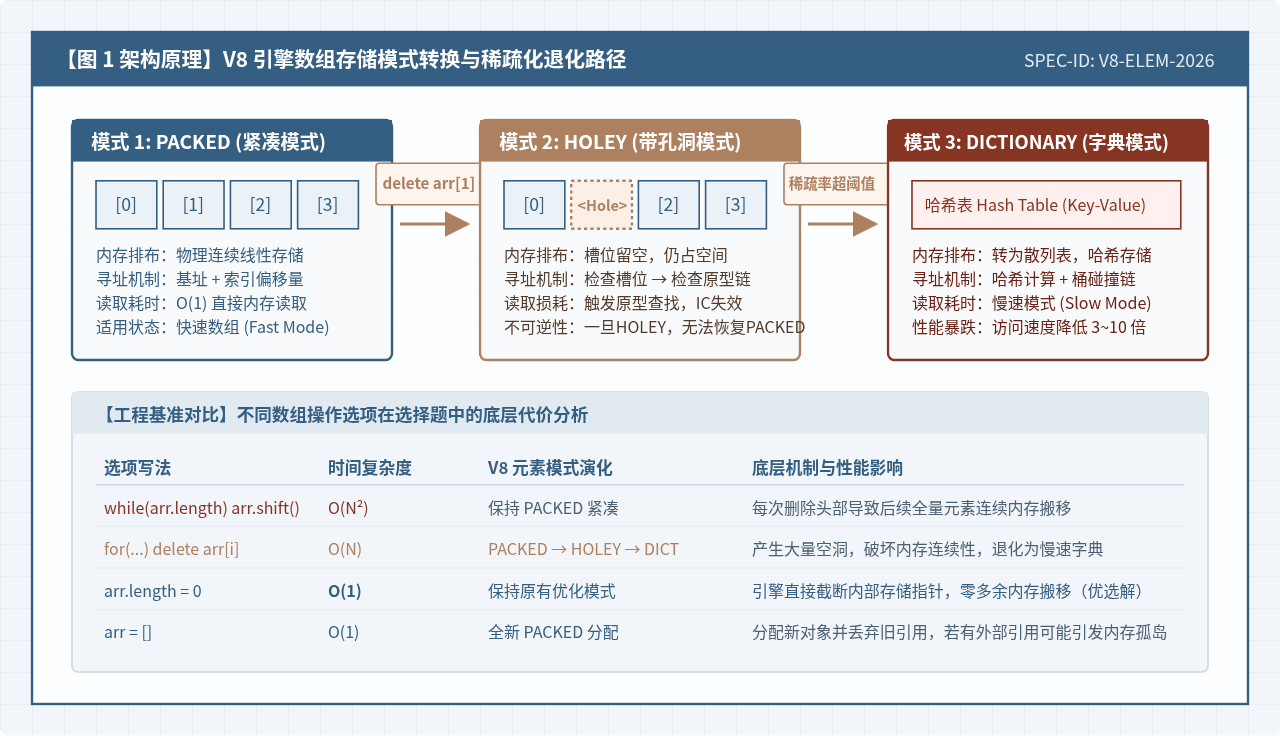
JavaScript 的数组在 V8 引擎内部最初是以连续内存块(Fast Mode)形式分配的。当调用 arr.shift() 移除首个元素时,底层存储引擎为了维持索引连续性,必须将索引从 1 到 N-1 的所有剩余元素在内存中整体向前平移一个槽位。单次调用的时间复杂度即为 O(N)。如果在循环中持续执行,整体复杂度便由预期的线性变成 O(N²)。在万级数据量下,该循环可能消耗数秒,甚至引发浏览器主线程假死。
2. delete 操作造成的“空洞化”(Holey Elements)与字典降级
很多初学者在选择题中误认为 delete arr[i] 只是把值抹除。事实上,delete 运算符仅删除了属性的键值绑定,但并不改变数组的 length,这会在原数组槽位中留下一个不可见的原型空洞(Hole)。
V8 引擎在遇到带孔洞的数组时,无法再进行简单的基址加偏移量快速寻址。每次读取该索引时,引擎必须先确认该槽位为空,随后启动昂贵的回溯逻辑,沿着当前数组的原型链(Array.prototype 与 Object.prototype)逐层检查是否存在同名属性。一旦稀疏度超过一定阈值,引擎会直接将该数组从紧凑数组彻底降级为哈希表形态的慢速字典模式(DICTIONARY_ELEMENTS),其后续的索引读取耗时将飙升 3 至 10 倍,且该降级在当前对象生命周期内是单向不可逆的。
二、对象属性动态变更与原型链深度遍历陷阱
对象遍历与属性读写是选择题考察 JavaScript 内部对象模型的核心板块。看似简洁的枚举语法,在处理普通对象键名时可能引起原型链深度递归;而在对象创建后随意动态修改属性,则会摧毁引擎的内联缓存优化。
- A.
for (let key in obj) { if (obj.hasOwnProperty(key)) { ... } } - B.
Object.keys(obj).forEach(key => { ... }); - C.
for (const key of Object.keys(obj)) { ... } - D.
for (const [key, value] of Object.entries(obj)) { ... }
1. for...in 穿透原型链的隐性损耗
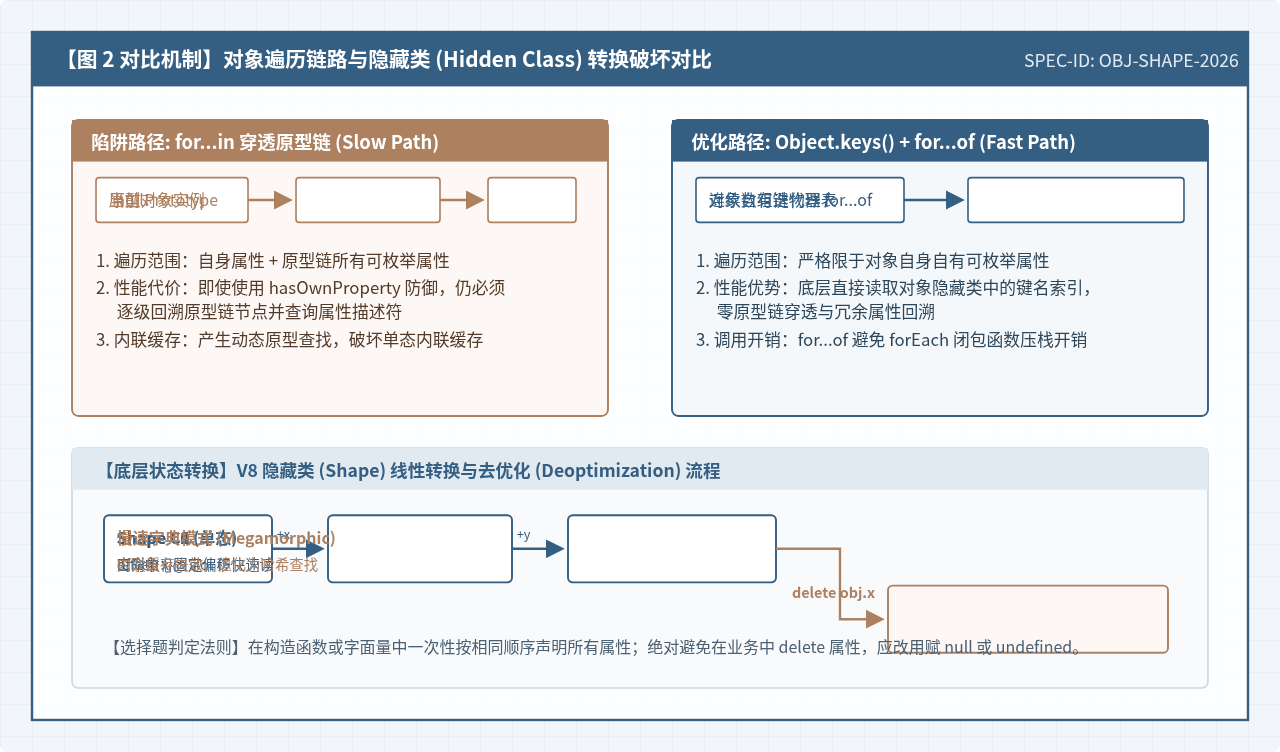
for...in 规范要求遍历目标对象自身以及其整条原型链上的所有可枚举属性。即使开发者通过 Object.prototype.hasOwnProperty.call(obj, key) 实施了自身属性的过滤防御,引擎依然必须花费 CPU 周期完成原型链每一个上游原型的枚举和属性描述符校验。当对象继承链较深或原型扩展了辅助方法时,遍历耗时将成倍膨胀。
2. 动态增删属性对隐藏类(Hidden Class / Shape)的破坏
JavaScript 是一门动态弱类型语言,但现代引擎为了实现近乎 C++ 级别的执行速度,为每个对象在底层赋予了“隐藏类”(V8 称之为 Shape 或 Map)。隐藏类记录了每个属性在内存结构中的精确偏移量。当代码调用类似 obj.x 时,引擎通过内联缓存(Inline Cache, IC)直接根据偏移量读取内存,无需进行字符串哈希查找。
如果在不同地方以不同顺序向对象追加属性,或者直接使用 delete obj.prop 删除字段,隐藏类的线性转换链就会被强行打断,生成大量分支形状。内联缓存会从高效的“单态(Monomorphic)”退化为“多态(Polymorphic)”甚至“超态(Megamorphic)”,引擎不得不放弃优化代码(Deoptimization),回退到慢速的动态哈希定位。
三、闭包作用域链查找与无意识的引用滞留陷阱
作用域与闭包是 JavaScript 笔试中的必考内容。选择题不仅考察变量查找的输出结果,还会考察跨作用域深层访问与无意识的内存驻留造成的垃圾回收停顿。
- A. 每次循环内直接读取
window.AppConfig.modules.user.settings.theme - B. 在函数外层作用域声明闭包,直接捕获庞大的全局配置对象
- C. 在循环体外部使用局部变量缓存
const currentTheme = window.AppConfig.modules.user.settings.theme;并在循环中使用 - D. 使用
with (window.AppConfig.modules.user.settings) { ... }简化层级调用
1. 未做局部缓存的深层作用域回溯
当在函数内引用一个变量时,JavaScript 引擎会从当前执行上下文的词法环境(Lexical Environment)开始查找;若未找到,则向其外层外部环境逐级向上搜索,直至全局作用域。连续的点号属性访问(如 a.b.c.d)不仅经历作用域回溯,还在每一层伴随一次内部属性定位。
现代编译器的优化机制虽然强大,但深层动态属性依然可能被外部代码篡改,导致引擎无法激进内联。通过在函数开头声明 const cached = deep.obj.prop,将属性直接存储在当前函数的局部栈帧(Local Stack Frame)中。局部变量在编译期会被直接映射为寄存器或索引寻址,读取成本极低。
2. 闭包捕获巨型作用域引发的垃圾回收孤岛
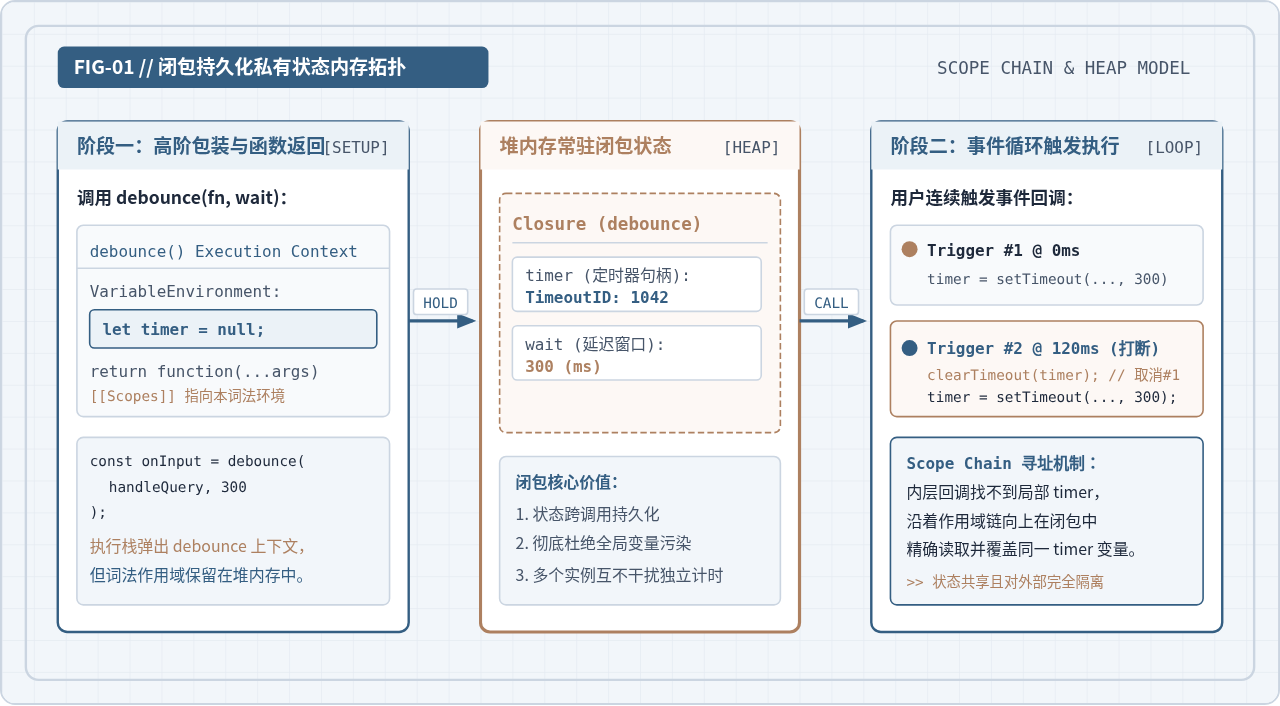
闭包能够保留对其声明处外部词法环境的引用。但需要注意的是,V8 引擎通常是以词法上下文(Context)为单位分配闭包捕获对象的。若一个大函数内部定义了一个仅使用一个小标量变量的闭包,但该外部作用域同时存在一个几十兆字节的大数组或巨型 DOM 引用,垃圾回收器(GC)为了确保闭包调用的安全性,往往无法回收整个上下文对象,造成严重的内存滞留与 GC 标记开销。
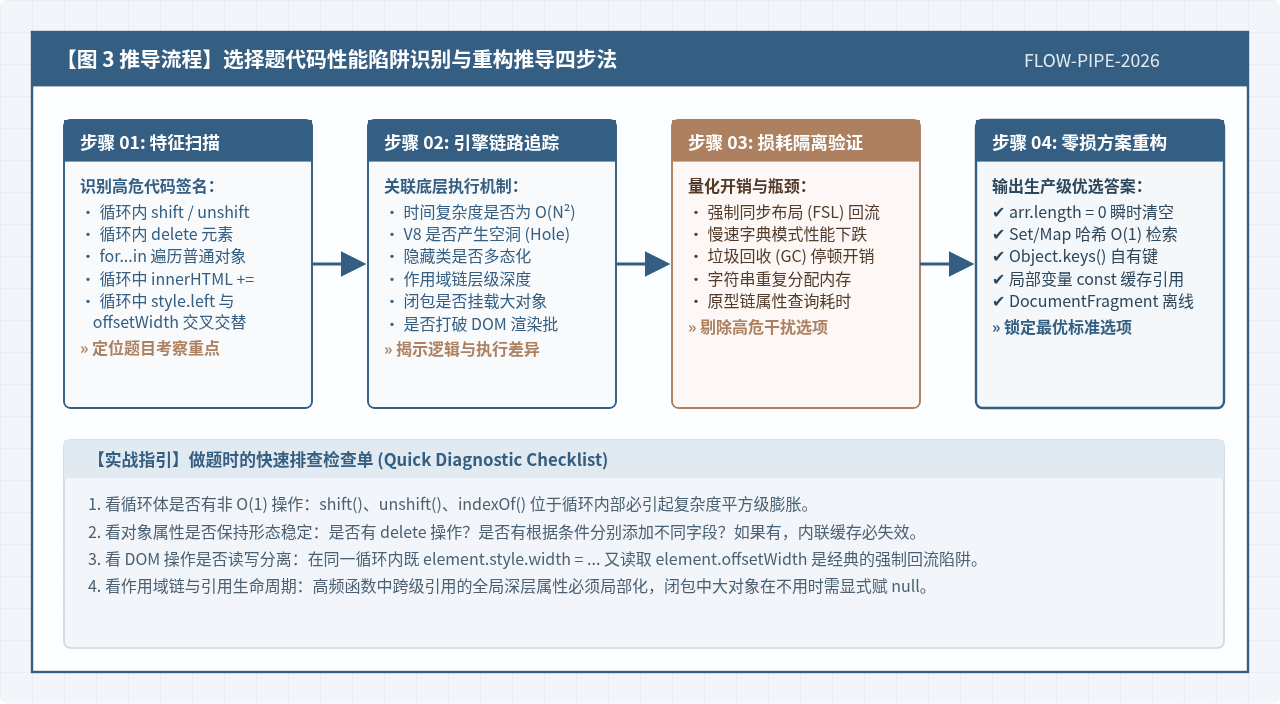
四、DOM 渲染流水线中的批量缺失与强制同步布局
即使在前端框架普及的今天,涉及原生 DOM 操作的基础选择题依然广泛出现在各类笔试中。DOM 属于浏览器宿主环境对象,跨越 JavaScript 引擎与渲染引擎之间的调用本身就存在通信开销,而在循环中打断渲染批处理则是最致命的陷阱。
- A.
for 循环中执行 list.innerHTML += '<li>' + item + '</li>' - B.
for 循环中执行 list.appendChild(document.createElement('li')) - C.
创建 DocumentFragment,循环将新节点挂载至 fragment,最后一次性 list.appendChild(fragment) - D.
循环创建节点并设置 style,随后立即读取 list.clientHeight 校验高度
1. 循环内累加 innerHTML 的灾难性开销
list.innerHTML += htmlStr 是选择题中典型的“代码简短但性能灾难”选项。使用 += 实际上等价于:读取当前全部已有子节点的 HTML 序列化字符串,与新字符串拼接,再将整个字符串重新赋值。浏览器必须先将已有子树全部销毁,重新调用 HTML 解析器将字符串解析为新的 DOM 节点集合,然后重新插入。在 1000 次循环中,旧节点的销毁与重建被重复执行了 1000 次,渲染耗时将呈二次方膨胀。
2. 强制同步布局(Forced Synchronous Layout, FSL)
浏览器在正常情况下会对样式修改(Write)进行异步批处理(Batching),将其排入渲染队列,等待下一个动画帧(Frame)统一计算布局并绘制。然而,一旦代码在修改了样式(如 div.style.width = '100px')之后,紧接着读取任何几何计算属性(如 div.offsetWidth、element.scrollTop 或 window.getComputedStyle()),浏览器为了向 JavaScript 返回精确的即时数值,不得不被迫中断排队,立即在主线程同步执行全量样式重算与几何布局(Reflow)。
若这种“先写后读”的操作出现在循环体中,页面将在单帧内发生数百次强制同步重排,瞬间造成浏览器掉帧与严重卡顿。这一考点在性能选择题中几乎 100% 属于高危错误选项。
五、选择题解题策略与性能陷阱规避清单
在解答 JavaScript 性能类选择题时,应跳出“只要能实现功能就可以”的思维定势,建立以引擎内存连续性、查找复杂度以及渲染批处理为核心的评估视角。
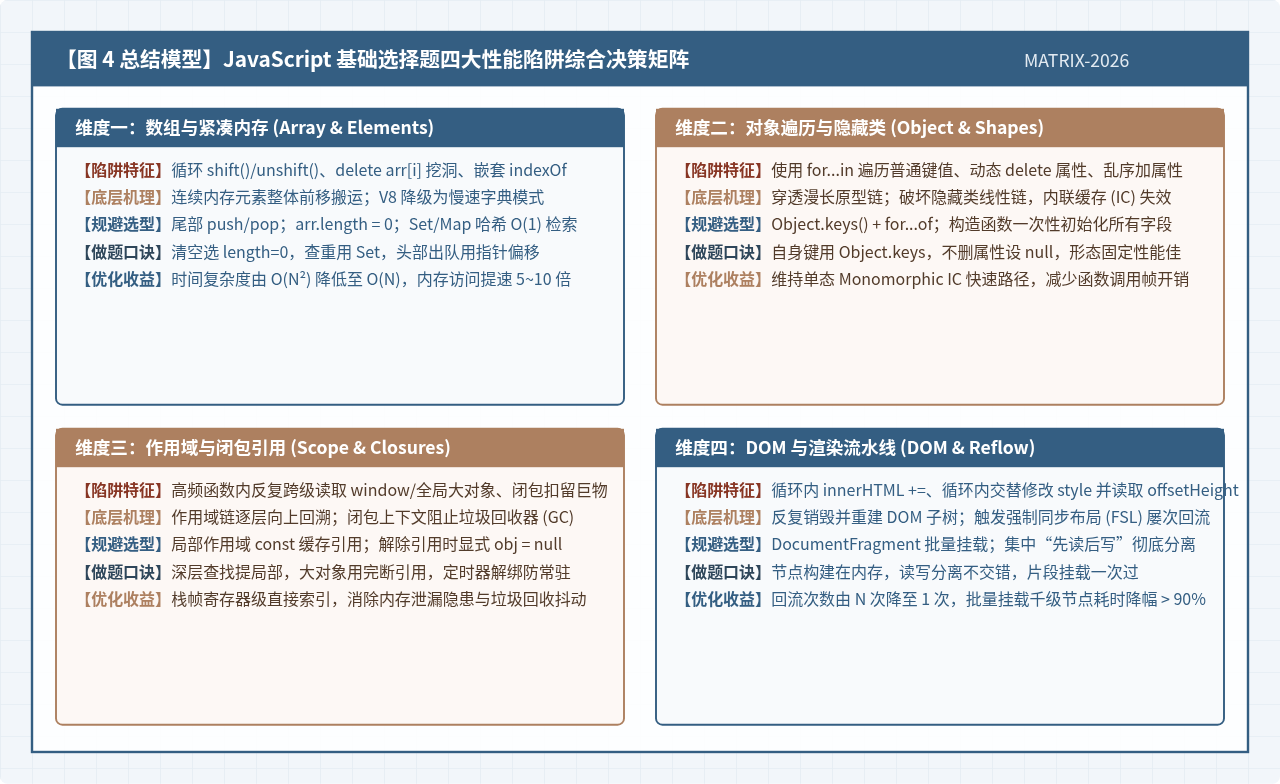
下表总结了高频选择题选项中的关键模式识别与推荐替换方案,可在笔试与代码审查中作为快速判定基准:
| 考点维度 | 高危陷阱选项特征 | 底层代价与隐患 | 标准优选方案 |
|---|---|---|---|
| 数组操作 | 循环内 shift() / unshift() 使用 delete 剔除数组元素 |
连续内存全量前移 O(N²) 产生空洞,退化为慢速字典模式 |
双指针逻辑偏移 arr.length = 0 瞬时清空 布尔标记逻辑删除 |
| 对象与属性 | for...in 遍历普通键值 运行时动态乱序添加 / delete 字段 |
穿透深层原型链漫游 打破隐藏类链条,内联缓存去优化 |
Object.keys(obj) + for...of 构造阶段固定所有属性形态 |
| 作用域与闭包 | 高频循环中跨级深层访问全局属性 闭包长久持有大体积外部环境 |
作用域链与原型链重复回溯解析 阻碍垃圾回收器回收大对象 |
循环外 const 缓存局部引用 使用完毕显式解引用 (obj = null) |
| DOM 渲染 | 循环内 innerHTML += 循环内交替修改样式并读取几何尺寸 |
DOM 子树反复序列化与全量重建 触发强制同步布局 (FSL) 严重掉帧 |
DocumentFragment 内存离线构建 严格执行读写分离 (FastDOM 原则) |
掌握上述底层逻辑,不仅能在技术选择题中快速识破各类“逻辑等价却性能悬殊”的陷阱选项,更能把深层优化意识真正融入日常的工程编码中。
JavaScript框架库漏洞用多了页面变卡怎么优化
2026-11-08 21:10:22
JavaScript框架库漏洞偶发失败怎么复现和定位
2026-11-08 19:54:56
JavaScript框架库漏洞的报错文档该怎么读
2026-11-08 15:20:36
JavaScript框架库漏洞写出死循环怎么避免
2026-11-08 08:34:04
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51