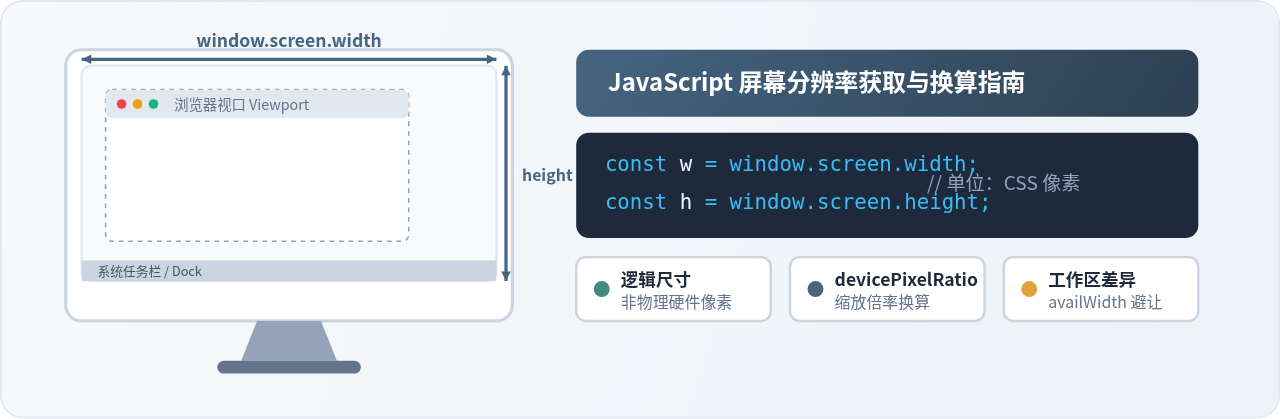
JS 获取屏幕分辨率:window.screen.width 与 height 用法
全面讲解 JavaScript 中通过 window.screen.width 与 height 获取屏幕分辨率的方法,深度剖析 CSS 逻辑像素与硬件物理像素换算、工作区与视口差异及典型开发场景选型。
2026-11-04 08:52:48
470
窗边听雨