

Node.js 升级导致项目启动报错:常见 API 废弃与 V8 变更排查
针对Node.js大版本升级后项目启动失败的典型场景,系统分析核心API废弃、OpenSSL加密策略调整以及V8引擎底层ABI断裂的原因,提供可落地的排查步骤、代码修复方案与长效防护机制。
在对既有前端工程或服务端应用进行环境现代化改造时,跨大版本升级 Node.js 常伴随无法启动的异常。这类中断通常由三类断裂引起:底层加密引擎默认规则升级(如 OpenSSL 3.0)、运行时废弃 API 被正式移除或收紧,以及底层的 V8 引擎升级导致依赖的 C++ 原生扩展二进制 ABI 断裂。排查该类问题的标准路径是:先根据堆栈日志定位故障发生的抽象层级,区分纯 JavaScript 运行期异常与 C++ 扩展加载崩溃,再针对性采用规范兼容 API 替换或推进原生扩展向 ABI 稳定的技术方案迁移。
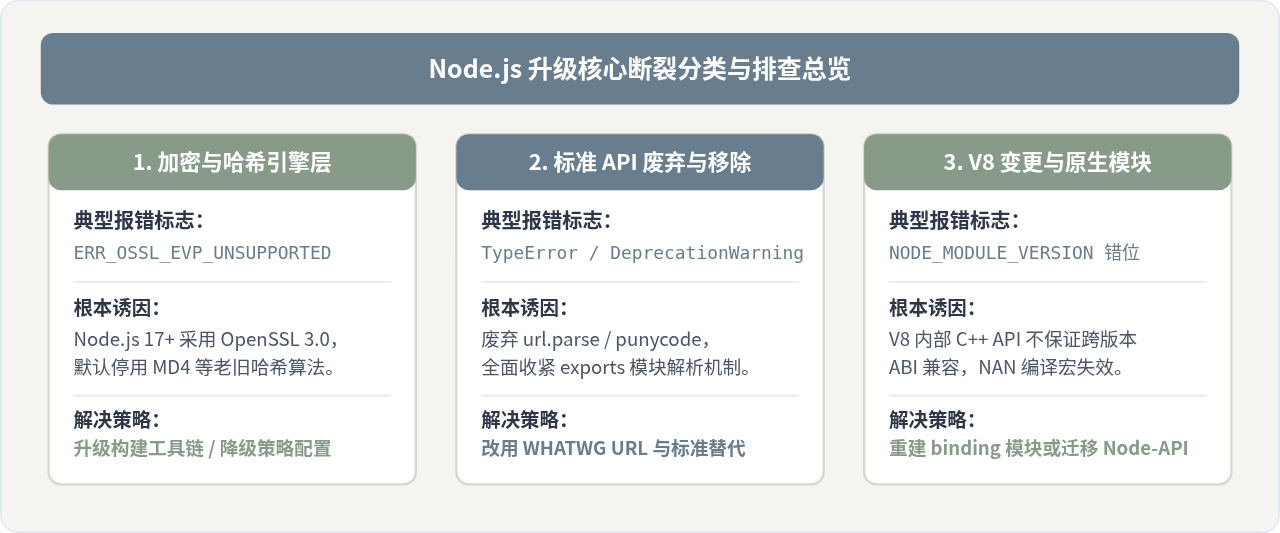
一、诊断第一步:快速识别错误特征与根因分类
升级 Node.js 后执行 npm start 或运行打包构建任务时,终端抛出的崩溃日志往往篇幅庞大。定位问题的第一步不要急于修改业务代码,而是根据第一条堆栈信息与错误码(Error Code),将故障归纳到对应的运行抽象层。
1. 加密哈希错误:OpenSSL 3.0 不兼容
在从 Node.js 16 升级至 18 或 20 时,最普遍的报错发生在前端构建工具(如 Webpack 4、早期版本的 Vue CLI 或 CRA)执行代码混淆或生成 chunk 哈希的过程中。控制台将输出如下标志性堆栈:
Error: error:0308010C:digital envelope routines::unsupported
    at new Hash (node:internal/crypto/hash:71:19)
    at createHash (node:crypto:140:10)
    at NormalModule._initBuild (/project/node_modules/webpack/lib/NormalModule.js:417:16)
    opensslErrorStack: [ 'error:03000086:digital envelope routines::initialization error' ],
    library: 'digital envelope routines',
    reason: 'unsupported',
    code: 'ERR_OSSL_EVP_UNSUPPORTED'
该错误直接表明应用或其底层构建插件调用了已被 OpenSSL 3.0 判定为不安全的过时加密原语(如 md4 算法)。
2. 原生 C++ 插件加载失败:ABI 版本失配
如果项目依赖了包含 C/C++ 原生扩展的库(例如 node-sass、canvas、better-sqlite3、bcrypt),在升级 Node.js 后启动时通常会直接崩溃并输出:
Error: The module '/project/node_modules/node-sass/vendor/darwin-arm64-108/binding.node'
was compiled against a different Node.js version using
NODE_MODULE_VERSION 108. This version of Node.js requires
NODE_MODULE_VERSION 115. Please try re-compiling or re-installing
the module (for instance, using `npm rebuild` or `npm install`).
此错误表明当前环境中运行的 Node.js 运行时所期望的模块内部二进制接口版本(Application Binary Interface,ABI)与预编译或之前编译生成的 .node 二进制动态链接库不匹配。
3. 标准 API 移除与规范收紧
当执行涉及核心模块的启动脚本时,可能会遇到 TypeError: ... is not a function 或 ERR_PACKAGE_PATH_NOT_EXPORTED。这代表被调用的接口经历过“废弃阶段(Deprecated)”后在当前版本被完全移除,或是子路径导入违反了模块的导出导出契约。
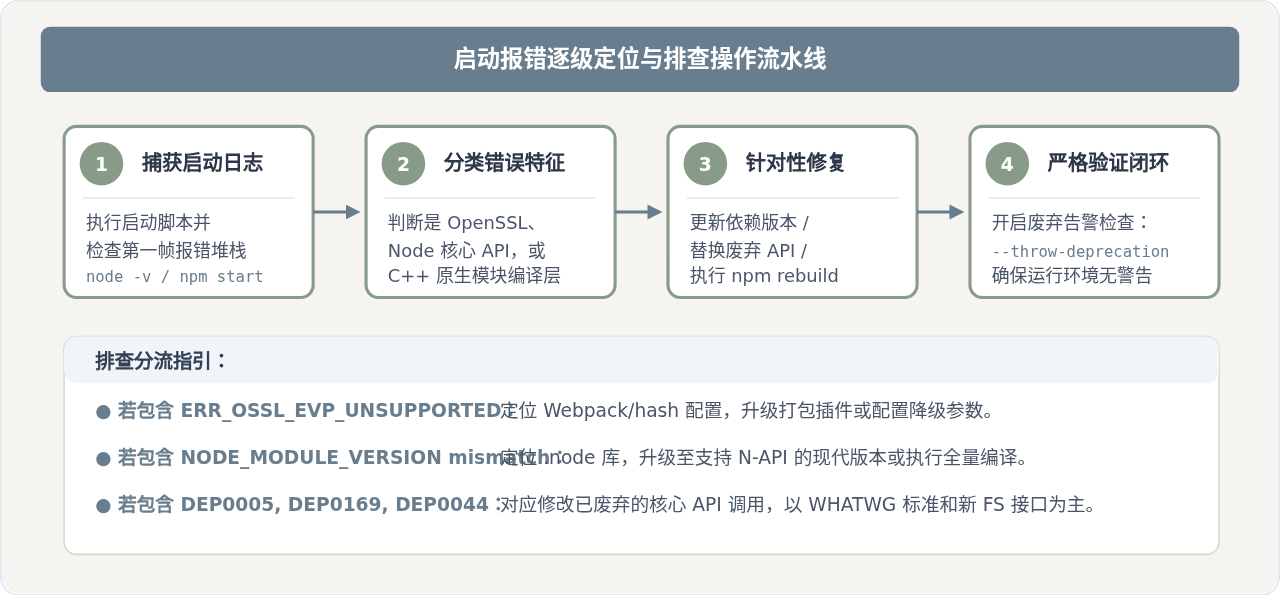
二、常见 Node.js 核心 API 废弃排查与代码重构
随着 Node.js 规范化与标准化进程推进,许多历史遗留 API 经过多个 LTS 版本的过渡期后已被正式标记废弃或更改默认表现。以下是升级时最常引发项目崩溃或严重告警的 API 变更与改造方案。
1. `url.parse()` 废弃(DEP0169)与 WHATWG URL 迁移
传统的 url.parse() 由于解析安全性问题(如易受主机混淆攻击)以及与浏览器标准脱节,已不再推荐使用,并在严格模式下引发告警甚至无法正确处理某些特殊主机名。
修复前(遗留方式):
const url = require('url');

// 传统 url.parse 解析
const parsed = url.parse(req.url, true);
const pathname = parsed.pathname;
const queryParam = parsed.query.id;
修复后(WHATWG URL 标准):
// 原生全局支持,无需额外 require('url')
const fullUrl = new URL(req.url, `http://${req.headers.host}`);
const pathname = fullUrl.pathname;
const queryParam = fullUrl.searchParams.get('id');
new URL 与现代浏览器标准保持一致,并且其 searchParams 提供标准的 URLSearchParams 接口,操作解析参数更加安全稳固。
2. 递归删除目录 `fs.rmdir()` 废弃(DEP0147)
在早期脚本中,清理构建产物通常使用 fs.rmdirSync(dirPath, { recursive: true })。从 Node.js 16 开始,fs.rmdir 的 recursive 选项已被废弃,在更高版本中直接提示错误,应改用 fs.rm() 或 fs.rmSync()。
改造示例:
const fs = require('fs');
const path = require('path');

const distDir = path.resolve(__dirname, 'dist');

// 推荐的现代化目录清理写法
if (fs.existsSync(distDir)) {
  fs.rmSync(distDir, { recursive: true, force: true });
}
3. `new Buffer()` 构造函数(DEP0005)的彻底阻断
直接调用 new Buffer(size) 可能会泄露未初始化的内存数据,这一调用在现代版本已被严格拦截。如果老旧第三方依赖在启动阶段调用该方法,将直接导致启动崩溃。
// 不合规写法(禁止):
const buf = new Buffer(1024);

// 合规写法(必须根据意图区分):
const zeroFilledBuf = Buffer.alloc(1024);            // 安全零填充
const fromDataBuf   = Buffer.from([1, 2, 3]);       // 从已有数据创建
4. 废弃的 `punycode` 模块(DEP0040)
Node.js 内置的 punycode 模块已废弃。若项目中直接 require('punycode'),终端将产生持续废弃警告。建议安装社区活跃维护的 npm 用户态包 punycode/,或利用全局 URL 对象的内置 punycode 域名自动解析能力。
三、两种原生扩展方案的关键差异:NAN 与 Node-API (N-API)
在排查原生 C++ 插件引起的崩溃时,必须明确两种不同的插件架构在面对 V8 引擎升级时为什么会出现根本性的稳定性差异。
| 对比维度 | NAN (Native Abstractions for Node.js) | Node-API (前称 N-API) |
|---|---|---|
| 实现机制 | C++ 头文件宏包装层,在编译期展开并直接映射到具体的 V8 C++ API。 | C 语言基础 ABI 接口,独立于底层 JavaScript 引擎,通过宿主运行时稳定暴露。 |
| 跨 Node.js 版本兼容性 | 极低。每个 Node.js 大版本通常更新 V8,破坏内部 C++ API,必须每次重新编译。 | 极高。保持应用二进制接口(ABI)稳定性,编译一次可在更高 Node.js 版本中直接运行。 |
| 崩溃场景 | 若缺少编译工具链或 V8 废弃了特定 C++ 签名,node-gyp rebuild 直接编译报错。 |
运行时只要 Node.js 支持对应的 Node-API 版本号,无需本地 C++ 编译器即可直接加载。 |
| 工程维护成本 | 维护者需要针对各个 V8 版本持续修补条件编译宏(#if NODE_MODULE_VERSION ...)。 |
维护者编写一次,只要不调用新增的 N-API 特性,天然跨平台跨版本兼容。 |
从架构差异可以看出,项目升级 Node.js 时如果经常遭遇 node-sass 这类依赖构建失败,其核心原因就在于其依赖早期 NAN 宏层,直接受制于 V8 底层 Isolate、HandleScope 等底层 C++ 结构的变化。而采用 Node-API 实现的库(例如 sass-embedded 或 @parcel/watcher)则可以在不重编译的情况下直接平滑运行。
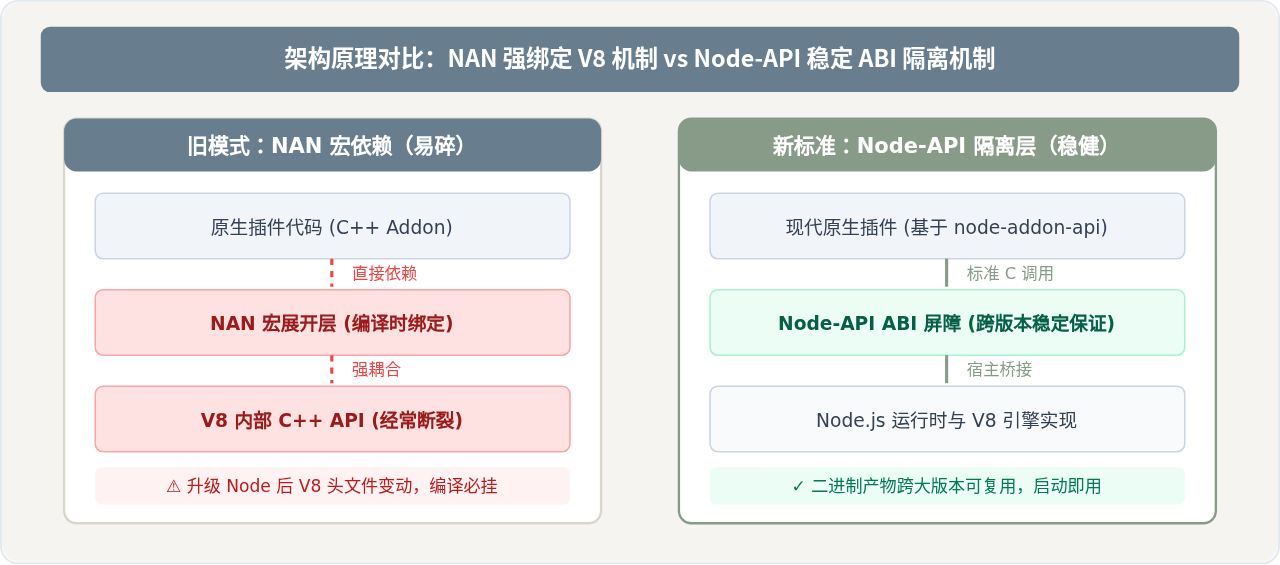
四、V8 引擎变更导致原生模块编译与加载崩溃的实战应对
当升级至新版 Node.js(如从 16/18 升至 20/22)后出现 NODE_MODULE_VERSION 不一致错误时,说明本地安装的 .node 文件仍是旧版本的二进制产物。
1. 快速重新构建本地依赖
首先确保系统已安装基础编译链(macOS 需 xcode-select --install,Linux 需 build-essential,Windows 需 windows-build-tools),然后在项目根目录触发重新编译:
# 针对全部原生依赖执行对应当前 Node 版本的重新编译
npm rebuild

# 或仅针对指定报错包重新编译
npm rebuild better-sqlite3npm rebuild 时,如果终端输出 gyp ERR! find Python,通常是因为操作系统内置的 Python 2 已被移除或环境缺少 Python 3。可通过配置 npm 明确指向 Python 3 路径:npm config set python python3。
2. 彻底淘汰已经停止维护的旧扩展包
部分原生依赖(如 node-sass)官方早已明确停止维护并废弃,无论如何尝试重新编译,都会因 V8 废弃了特定的内部 C++ 宏而无法通过编译。此时唯一的解决方式是替换为现代化替代方案:
- 将
node-sass替换为纯 JavaScript 实现的sass(Dart Sass)或更高性能的sass-embedded; - 将旧版
fsevents升级至 2.x 以上版本; - 升级
sharp至最新版本(最新版已预置多平台预编译二进制,无需本地编译)。
五、OpenSSL 3.0 报错的过渡应急与最终解决路线
在面对 ERR_OSSL_EVP_UNSUPPORTED 错误时,社区常流传一种快速通过环境变量绕过检查的做法。在此需要明确应急手段与正规解决路线的适用边界。
1. 应急过渡手段(仅供临时调试)
在启动命令前注入 --openssl-legacy-provider 参数,允许运行时加载过时的加密策略提供者:
# package.json 脚本中的临时配置示例
{
  "scripts": {
    "serve": "NODE_OPTIONS=--openssl-legacy-provider vue-cli-service serve",
    "build": "NODE_OPTIONS=--openssl-legacy-provider webpack --config webpack.config.js"
  }
}边界警示:该参数只是兼容性垫片,会降低应用整体加密安全基准,且在更高版本的 Node.js 中可能会被取消。不能将其作为长期生产环境方案。
2. 根治方案:升级构建工具与哈希算法配置
Webpack 4 导致此问题的核心在于其内部文件指纹生成器默认指定了 md4 算法。如果在短期内无法完全升级至 Webpack 5,可以在 webpack.config.js 中明确重写 output 的 hash 算法:
// webpack.config.js 中更改哈希算法为不受 OpenSSL 3.0 禁用的算法
const crypto = require("crypto");

module.exports = {
  // ... 其他配置项
  output: {
    filename: '[name].[contenthash].js',
    hashFunction: 'xxhash64', // 或采用 sha256 替代 md4
  }
};
若使用 Webpack 5,由于其已经内置现代化哈希算法,升级打包依赖版本(如更新 @vue/cli-service 到 5.x,或升级 react-scripts 到 5.x)即可从根源解决该问题。
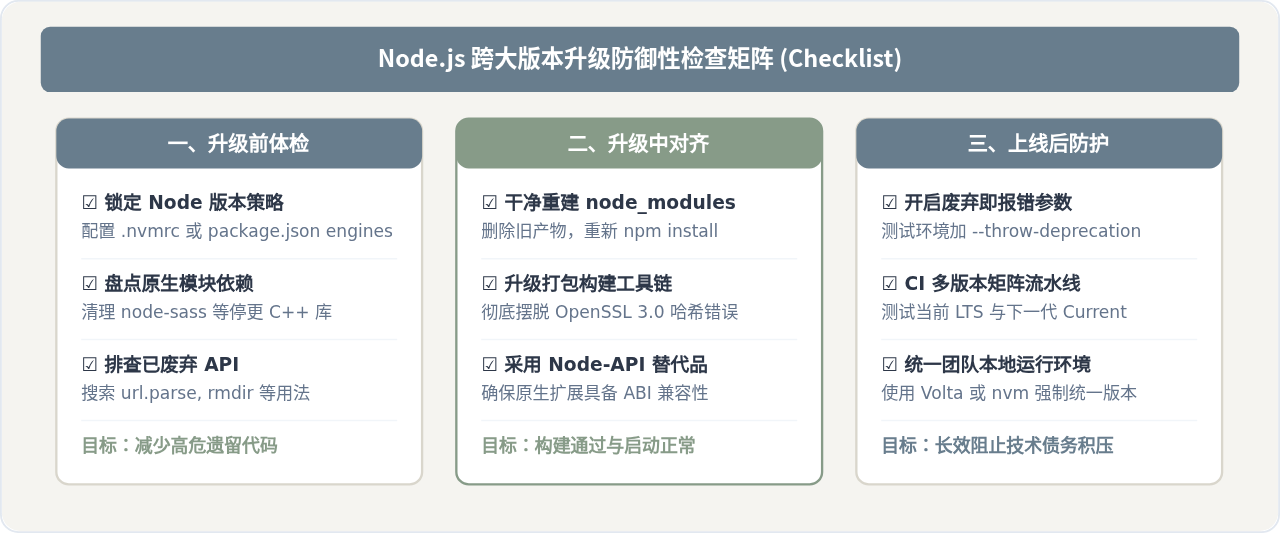
六、确认修复完成与构建长效防退化机制
在完成代码修复与扩展包升级后,需要通过一套标准化验证步骤,确认项目在全新的 Node.js 环境中真正恢复稳健运行。
1. 完整清理并重建依赖环境
在切换 Node.js 版本后,残留的旧架构二进制文件可能会干扰判断。推荐按顺序执行彻底清理与安装:
# 1. 移除既有依赖包与 lock 缓存产物(按需)
rm -rf node_modules package-lock.json

# 2. 重新安装依赖并触发对应当前环境的构建
npm install

# 3. 验证启动
npm run start
2. 使用 `--throw-deprecation` 主动暴露潜在隐患
默认情况下,Node.js 对某些即将被移除的 API 仅在标准错误流输出 DeprecationWarning,这很容易被开发者忽略,直至下一次大版本升级时彻底崩坏。
在测试环境或本地执行自动化测试时,建议将告警直接升级为错误:
node --throw-deprecation index.js一旦有业务代码或第三方模块触发了已被废弃的 API,进程将立刻抛出未捕获异常并中断,倒逼团队在代码合入前完成现代化重构。
3. 在持续集成(CI)中建立多版本测试矩阵
为了防止未来的版本升级再次出现大面积启动阻断,应在 GitHub Actions 或 GitLab CI 中建立版本矩阵(Matrix),至少覆盖当前项目的 LTS 稳定版以及下一个 Current 版本:
# GitHub Actions 示例配置片断
jobs:
  test:
    runs-on: ubuntu-latest
    strategy:
      matrix:
        node-version: [18.x, 20.x, 22.x]
    steps:
      - uses: actions/checkout@v4
      - name: Use Node.js ${{ matrix.node-version }}
        uses: actions/setup-node@v4
        with:
          node-version: ${{ matrix.node-version }}
      - run: npm ci
      - run: npm test
通过在 CI 流水线中提前验证,能够在 Node.js 发布新版的第一时间捕获 V8 变更或核心 API 调整对项目造成的影响,将版本升级的被动故障排查转化为平稳的前置演进。
Java和JavaScript应用场景对比:企业级后端 vs Web前端与Node.js
2026-11-04 16:42:01
JavaScript模块化开发入门:CommonJS与ES Module的区别
2026-11-03 23:31:34
怎么创建并运行第一个js文件
2026-11-03 21:49:02
JavaScript运行环境怎么搭建?Node.js官方下载与安装教程
2026-11-03 20:03:04
NestJS 集成 TypeORM 或 Prisma 实现数据库持久化操作
2026-11-03 18:56:13







