JavaScript闭包导致内存泄漏的原因及排查方法
深入解析JavaScript闭包导致内存泄漏的底层机理(如V8共享Context作用域连带滞留),并提供基于Chrome DevTools堆快照的五步定位排查法与生产级代码修复方案。
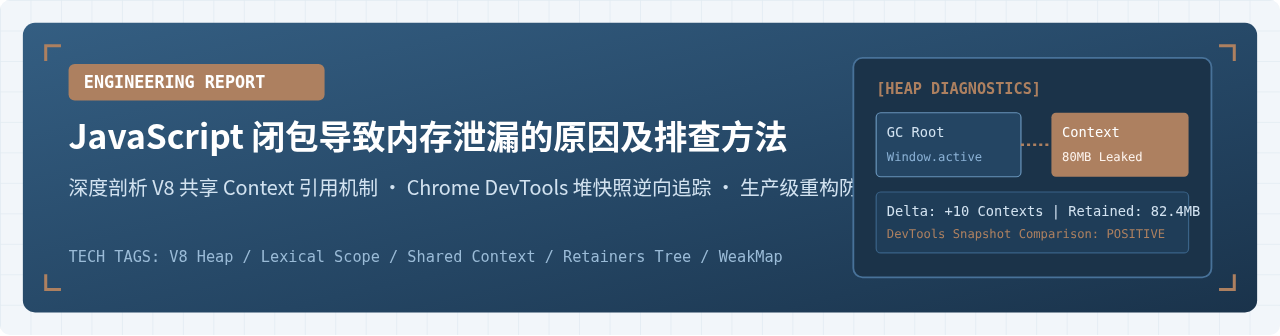
JavaScript 闭包本身是语言的正常特性,只有当闭包持有的词法环境被长生命周期对象(如全局变量、未清理的定时器、未解绑的事件监听器或共享作用域对象)持续引用而无法被垃圾回收(GC)时,才会引发内存泄漏。排查此类泄漏的核心路径是通过 Chrome DevTools 的堆快照(Heap Snapshot)对比内存增量,过滤定位 system / Context 与目标类,再沿支配树(Retainers)追溯引用链,最终通过解除外部引用、清理生命周期或拆分词法作用域完成修复。
一、闭包与垃圾回收的底层运作机制
在 JavaScript 中,函数在创建时会保留其定义时所处的作用域链(Scope Chain)。当内部函数引用了外层函数的局部变量时,即使外层函数执行结束,这些被引用的变量也不会随调用栈帧弹出而销毁。这种由函数和其捆绑的词法环境组合而成的实体就是闭包(Closure)。
深入到 JavaScript 引擎(以 V8 为例)的底层实现,局部变量本应分配在栈(Stack)上。但当 V8 的编译器在语法解析阶段进行逃逸分析(Escape Analysis)时,一旦发现某个变量被内部函数所捕获,该变量就无法在栈顶销毁时被直接丢弃。V8 会在托管堆(Managed Heap)中专门分配一个类型为 system / Context 的堆对象,将逃逸变量提升(Promote)并存储在其中。闭包函数对象内部的隐式属性 [[Scopes]] 会持有指向该 Context 的堆内存指针。
现代 JavaScript 引擎的垃圾回收机制基于根可达性分析(Reachability Analysis)。垃圾回收器定期从一组根对象(GC Roots,包括全局 window/global 对象、当前执行栈上的局部变量、激活的事件循环微任务与宏任务队列)出发,遍历所有对象引用。只要存在一条从 GC Root 通往目标对象的强引用路径,该对象就被标记为存活(Reachable),绝不会被回收。
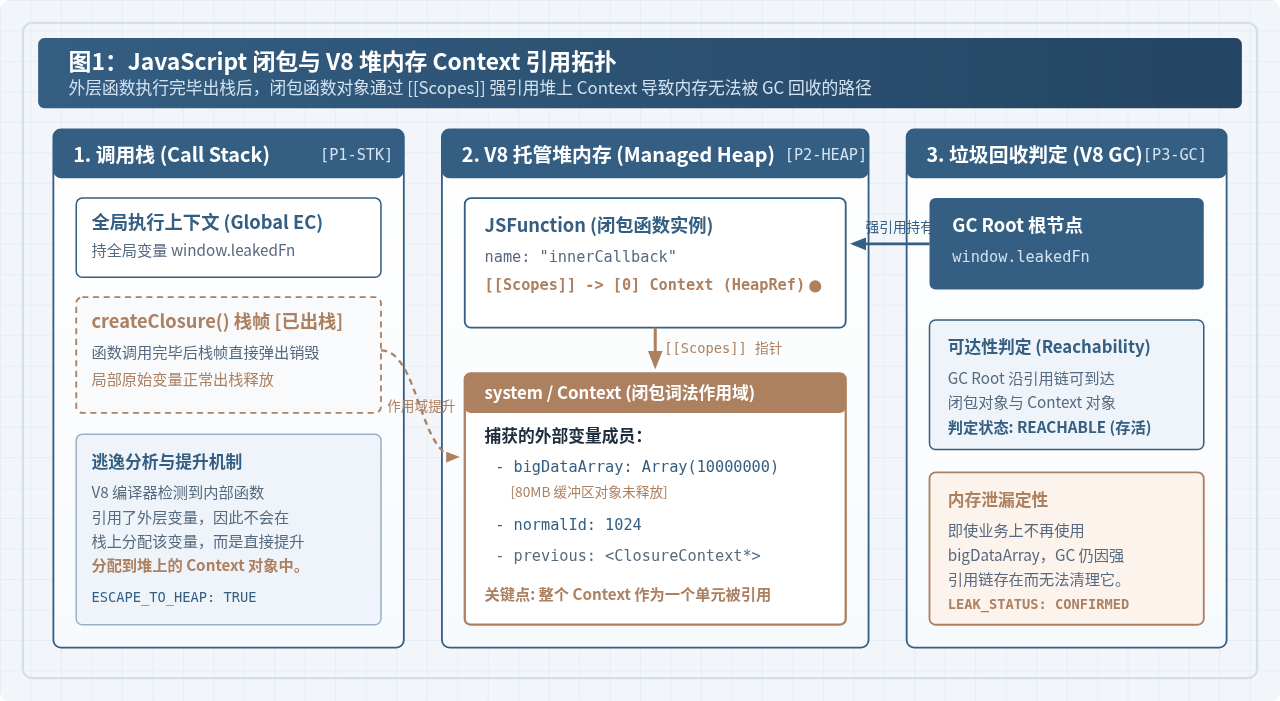
闭包的正常生命周期与内存泄漏的根本边界在于业务意图与引用存续的一致性:
- 正常驻留:闭包被业务逻辑正常消费(如模块私有状态维持、单例工具类),外层 Context 的存活完全符合程序架构设计。
- 非预期泄漏:业务逻辑已经结束(例如弹窗已关闭、页面已切换、临时计算已完毕),但闭包或其关联的 Context 依然被长生命周期对象在底层死死咬住,导致所引用的底层数据(如大型 ArrayBuffer、字符串或 DOM 树)无法释放。
二、闭包引发内存泄漏的典型场景剖析
在前端与 Node.js 实际项目中,单纯的局部闭包极少泄漏,泄漏绝大多数产生于“长生命周期宿主”与“共享作用域捕获”的交织。以下是四类最具代表性的泄漏模型:
1. 共享词法环境引起的连带滞留(经典 Meteor 泄漏模型)
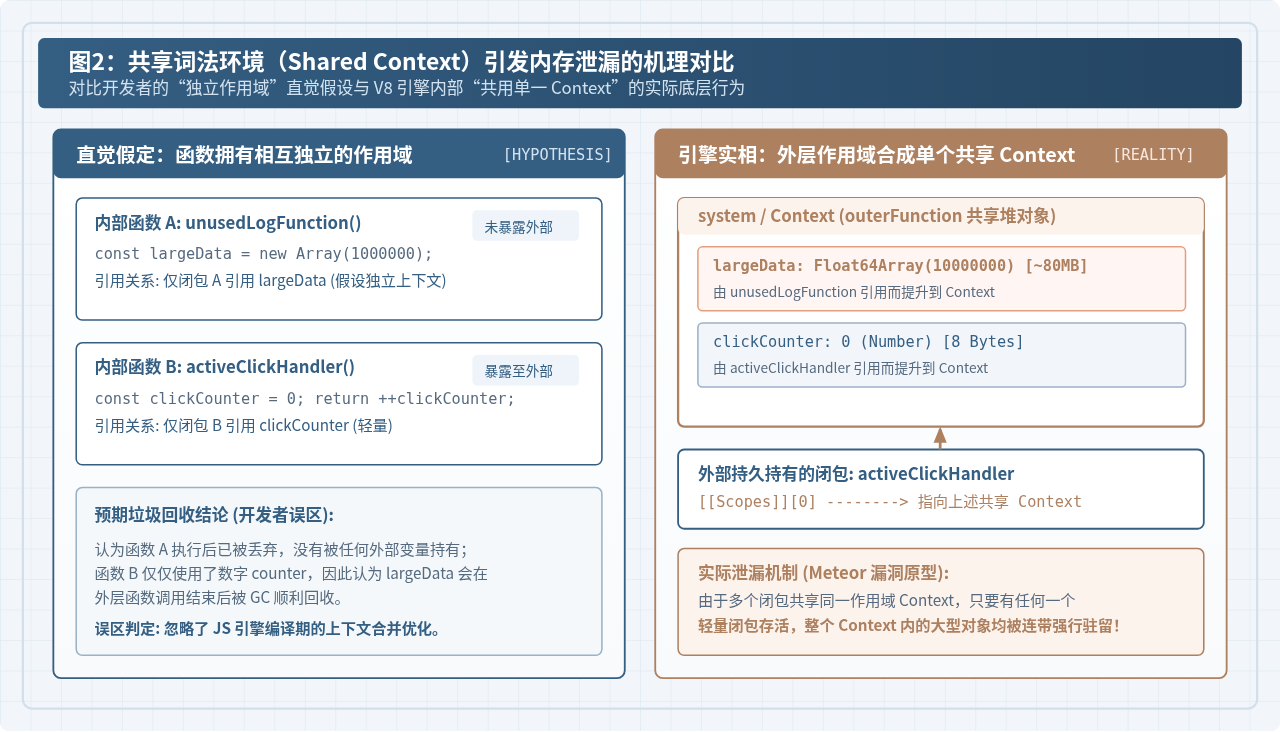
这是 JavaScript 中最隐蔽、最容易被开发者忽视的泄漏类型。很多开发者直觉上认为:“只要我的闭包函数内部没有写某个大变量的名字,它就不会持有那个大变量”。但在 V8 引擎中,同一个外层函数作用域内的所有闭包,默认共享同一个 Context 堆对象。
请分析以下重现代码:
let globalHolder = null;

function runOuterTask() {
  // 占据 80MB 内存的大型数据缓冲区
  const massiveBuffer = new Float64Array(10000000);
  let clickCounter = 0;

  // 内部闭包 A:引用了 massiveBuffer,但在本函数内从未被外部保存
  function unusedDebugFunction() {
    if (massiveBuffer) {
      console.log("Buffer length:", massiveBuffer.length);
    }
  }

  // 内部闭包 B:仅引用了轻量的 clickCounter,并暴露到全局变量
  globalHolder = function activeHandler() {
    return ++clickCounter;
  };
}

// 触发执行
runOuterTask();
原因揭秘:在 runOuterTask 编译阶段,V8 发现内部函数 unusedDebugFunction 访问了 massiveBuffer,而 activeHandler 访问了 clickCounter。由于它们同属一个作用域,V8 合成了一个包含 massiveBuffer 和 clickCounter 的共享 Context。虽然 unusedDebugFunction 随调用结束成为死代码,但暴露给全局变量的 activeHandler 的 [[Scopes]] 仍然死死抓住了这个共享 Context。结果是:尽管 activeHandler 根本不需要缓冲区,80MB 的 massiveBuffer 依然被迫常驻内存,形成严重泄漏。
2. 未注销的全局定时器闭包
setInterval 和 setTimeout 由浏览器宿主或 Node.js 的 Libuv 事件循环底层持有。只要定时器没有被明确调用 clearInterval,其回调函数闭包就始终是根可达的。
function bindPollingService() {
  const serviceCache = {
    records: new Array(500000).fill("data-token"),
    endpoint: "/api/v1/metrics"
  };

  // 启动定时器,回调函数捕获 serviceCache
  const timerId = setInterval(() => {
    // 即使外部业务认为该任务已废弃,定时器仍在事件循环根节点存活
    console.log("Polling endpoint:", serviceCache.endpoint);
  }, 10000);

  // 危险:timerId 未被妥善保存和注销
}
由于宿主事件循环把回调函数作为活跃监听器持有,闭包引用的 serviceCache 及其 50 万条数据将永远得不到释放。
3. 脱落 DOM 节点(Detached DOM)与事件监听闭包
当一个 DOM 节点已通过 parentElement.removeChild() 从文档渲染树中移除,如果该节点上的事件监听器闭包还间接引用了外部大型数据,或者全局某个集合仍然持有该节点上的函数引用,就会导致“脱落 DOM 树”与其关联闭包共同滞留。
function attachModalListener() {
  const modalElement = document.getElementById("heavyModal");
  const modalPayload = new Array(1000000).fill({ status: "pending" });

  modalElement.addEventListener("click", function onModalClick() {
    console.log("Payload count:", modalPayload.length);
  });

  // 后续业务代码移除了元素,但未移除监听器:
  modalElement.remove();
  // 若此时有其他闭包引用了 modalElement,整个 modalElement 与 modalPayload 都成脱落泄漏态
}window.addEventListener('resize', handler) 或第三方富文本编辑器未 destroy(),是闭包导致内存泄漏发生率最高的场景。
三、使用 Chrome DevTools 排查闭包泄漏的操作步骤
排查闭包内存泄漏不能靠凭空推测,必须通过浏览器底层提供的内存快照工具进行科学量化。以下是经过生产环境反复检验的五步标准排查流程:
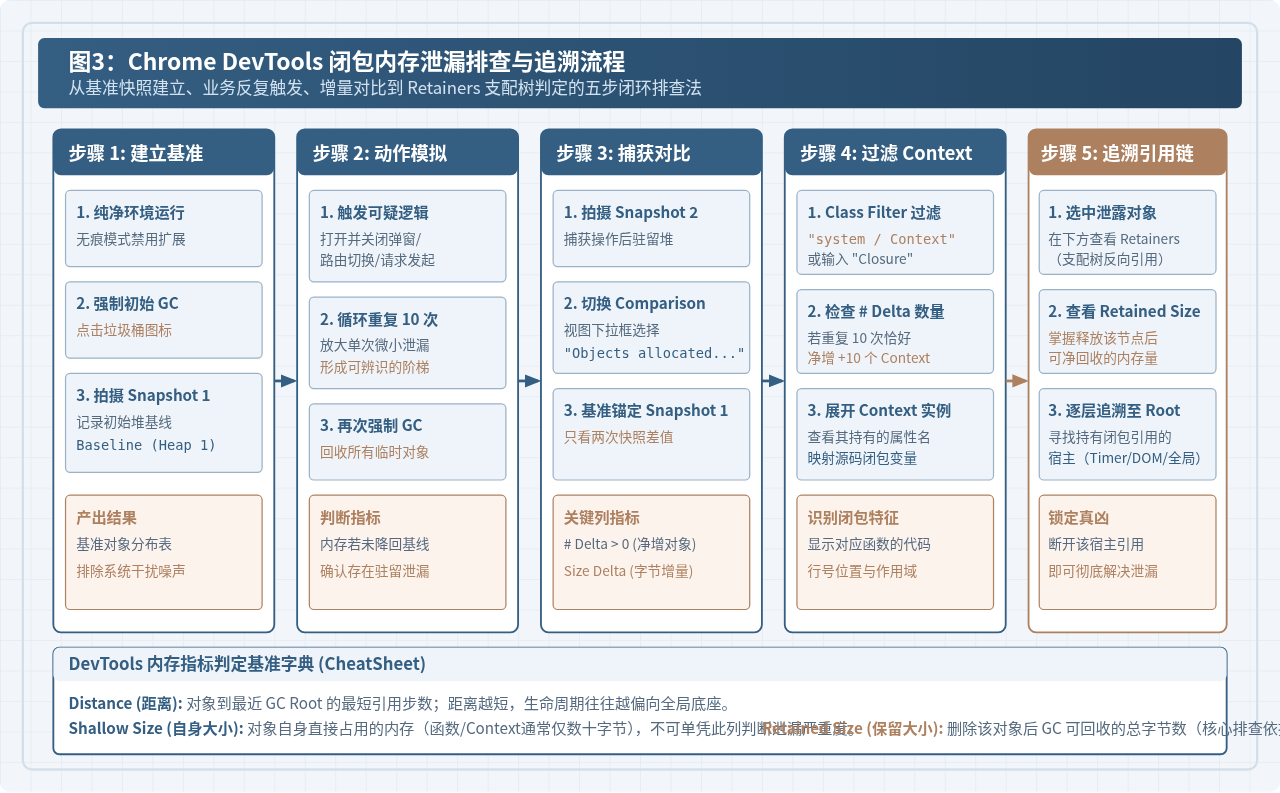
步骤 1:搭建无污染环境并记录基准快照(Baseline Snapshot)
- 使用 Chrome 的无痕模式(Incognito Window)打开待测试网页。必须彻底禁用所有第三方浏览器插件,防止插件的内容脚本(Content Script)在页面上注入额外的全局变量与监听器。
- 按
F12(或Cmd + Option + I)打开 Chrome DevTools,切换至 Memory(内存) 面板。 - 选择分析类型为 Heap snapshot(堆快照)。
- 在拍摄前,点击面板左上角的“垃圾桶”图标(Collect garbage)强制执行 1~2 次全量 GC,清理掉浏览器启动和页面初次加载时的暂时垃圾。
- 点击 Take snapshot 按钮,捕获第一份快照,命名为
Snapshot 1 (Baseline)。
步骤 2:反复触发怀疑存在泄漏的业务操作
单次操作引起的闭包泄漏可能只有几 KB 或几百 KB,容易被系统内部正常的内存波动所掩盖。为了获得清晰的辨识度,必须执行重复放大法:
- 在页面上将目标流程(如:打开某个复杂弹窗并关闭、切换到特定列表页再切回)连续重复执行 5 到 10 次。
- 如果是定时器或长轮询泄漏,可让其在测试环境中持续轮询 2~3 分钟。
- 这样,原本单次的微小泄漏就会线性累加为 5~10 倍的增量阶梯。
步骤 3:拍摄对比快照并切换 Comparison 视图
- 操作完成后,务必再次点击“垃圾桶”图标执行全量 GC。这一步极其关键:它能把操作过程中正常产生的临时局部变量全部回收,留下来的就必然是“有强引用连通 GC Root 的无法回收对象”。
- 点击 Take snapshot 捕获第二份快照
Snapshot 2。 - 在快照视图顶部的下拉选择框中,将默认的 Summary(概要) 切换为 Comparison(对比)。
- 在右侧的基准选择框中,选择基准为
Snapshot 1。 - 此时列表将展示两次快照之间的净变化。重点关注两列:
- # Delta(净增对象数):如果进行了 10 次重复操作,且某类对象的
# Delta恰好为+10,这是典型的每次操作遗留一个实例的泄漏特征。 - Size Delta(大小增量):按该列从大到小排序,能瞬间发现占用最多堆内存的新增数据类型。
- # Delta(净增对象数):如果进行了 10 次重复操作,且某类对象的
步骤 4:在 Class Filter 中检索 `system / Context`
闭包所持有的作用域变量在堆快照中不会直接叫“Closure”,而是统一归类在 system / Context 分类下。
- 在列表上方的 Class filter 过滤输入框中,输入
system / Context。 - 观察其
# Delta是否呈现正数增长。 - 展开
system / Context节点,在展开的实例中查看其包含的属性。V8 会非常体贴地在内部属性名中列出源代码中的变量名(如massiveBuffer、serviceCache)。 - 在类过滤中也可以直接输入
Closure,查看新增的具体函数实例。点击该函数条目,DevTools 会在右侧展示其声明所在的源代码文件路径与具体行号。
步骤 5:在 Retainers 视图追溯支配树(Dominator Tree)
找到泄漏的 Context 或函数对象后,需要回答核心问题:“是谁在持有它导致它不能被回收?”
- 在上方窗口中选中该
system / Context实例。 - 视线移到下方窗口的 Retainers(保留项 / 支配树反向引用链) 面板。
- 理解三项核心度量指标:
指标名称 定义与物理意义 排查决策参考 Distance (距离) 从该对象到最近的 GC Root 的最短引用跳数。 数值越小(如 2 或 3),说明该引用越靠近 window 或全局栈顶。 Shallow Size (浅层大小) 对象本身直接占用的内存(不包括它所引用的其他对象)。 函数和 Context 的 Shallow Size 普遍很小(通常几十字节),切忌只看此列! Retained Size (保留大小) 当把该对象从堆中完全删除后,能够被 GC 顺带回收的总字节数。 排查的最核心指标!Retained Size 巨大的节点就是整个泄漏链的根源枢纽。 - 在 Retainers 视图中,沿着加粗显示的属性名自底向上逐级展开,直到追溯到带有红色或黄色标识的 GC Root。例如你会看到:
system / Context @134521
↳context in innerCallback()
↳handler in EventListener
↳HTMLButtonElement @89123
↳detached from DOM tree
↳activeModals in window.AppGlobal - 至此,整条泄漏链条彻底水落石出:是
window.AppGlobal.activeModals数组持有着脱落按钮,脱落按钮的监听器闭包咬着 Context,Context 里面存着 80MB 的缓冲区。
四、闭包内存泄漏的治理与防范方案
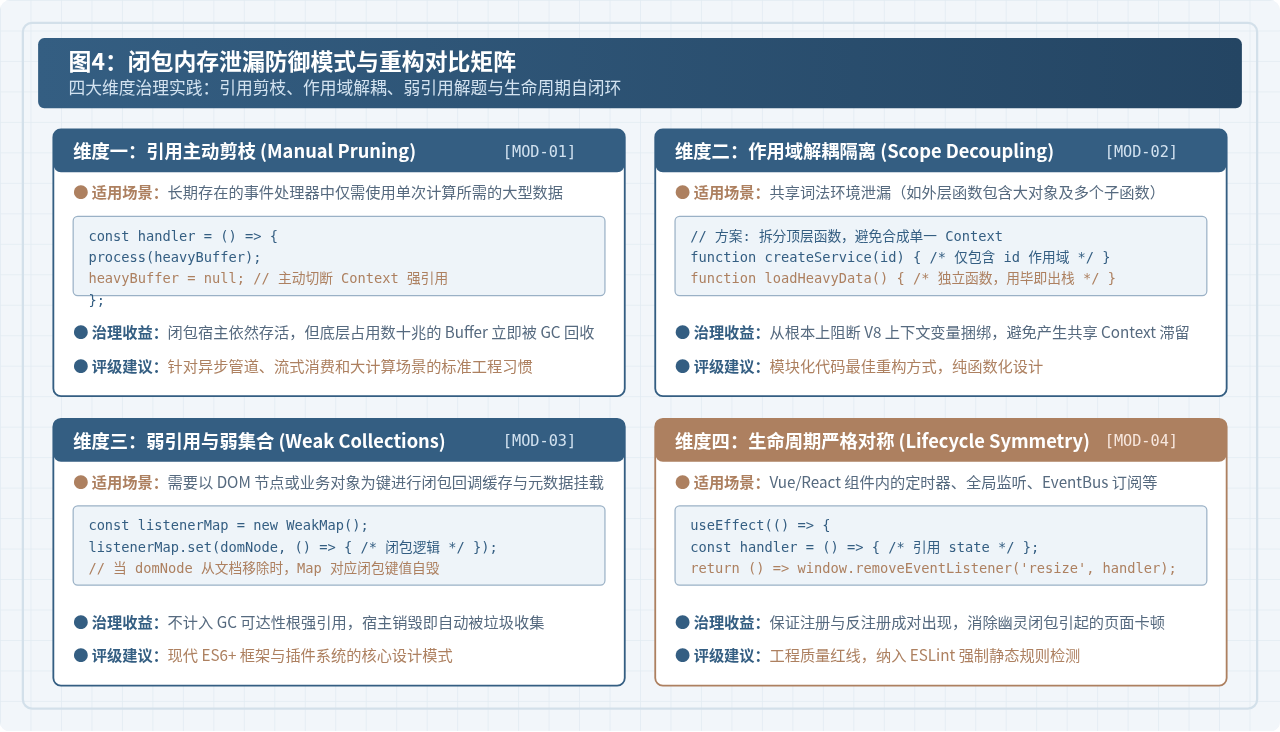
排查出泄漏点后,应当根据不同业务场景采用针对性的代码重构手段,从机制上杜绝闭包对外部资源的非预期常驻。
方案一:引用主动剪枝(置 null)
当一个长生命周期的闭包由于业务需求必须长期存活,但在某个时刻之后它引用的部分重型资源(如一次性导入的大文件 ArrayBuffer、解析后的 AST 树)已经不再需要时,应在闭包内部或其调用处主动赋值为 null,显式切断强引用。
function createUploader() {
  let largeRawFile = new ArrayBuffer(50 * 1024 * 1024); // 50MB
  const fileId = "FILE_1002";

  return {
    uploadChunk: function() {
      if (largeRawFile) {
        sendPayload(largeRawFile);
        // 传输完成后主动剪枝,打破 Context 强引用链
        largeRawFile = null;
      }
    },
    getStatus: function() {
      return fileId; // 依然可以长期使用 fileId
    }
  };
}
方案二:作用域解耦与细化(规避共享 Context 陷阱)
对于由于 V8 共享 Context 机制引起的 Meteor 型连带泄漏,最彻底的解决策略是将不同生命周期、不同数据引用的函数拆分到相互独立的物理作用域中,杜绝作用域合并。
// ❌ 重构前:共用 outerScope,导致 heavyData 被连带锁死
function legacySetup() {
  const heavyData = loadHugeData();
  let clickCount = 0;

  window.runHeavy = () => heavyData.calculate();
  window.handleClick = () => ++clickCount;
}

// ✅ 重构后:利用独立函数划分隔离的作用域,物理阻断 Context 共享
function setupClickHandler() {
  let clickCount = 0;
  window.handleClick = () => ++clickCount;
}

function setupHeavyCalculation() {
  const heavyData = loadHugeData();
  window.runHeavy = () => heavyData.calculate();
}
方案三:采用 WeakMap 与 WeakRef 现代化弱引用
如果需要在对象上绑定闭包回调或元数据(例如为每个 DOM 节点缓存事件处理器),传统的 Map 或普通对象属性会建立强引用。改用 ES6 的 WeakMap,或者 ES2021 的 WeakRef,可以让引用不计入垃圾回收器的根可达性计算:
// 采用 WeakMap 缓存与 DOM 相关的回调或闭包状态
const domHandlerMap = new WeakMap();

function registerElementListener(domNode, configData) {
  // 闭包由 WeakMap 管理,键是 domNode 弱引用
  domHandlerMap.set(domNode, () => {
    console.log("Processing node config:", configData.title);
  });

  domNode.addEventListener("click", (e) => {
    const handler = domHandlerMap.get(e.currentTarget);
    if (handler) handler();
  });
}

// 当 domNode 从 DOM 树彻底移除且外部无直接强引用时,
// WeakMap 中的记录与对应的闭包函数会自动被 GC 清理,无需手动 delete。
方案四:在组件化开发中确保生命周期对称性
在 React、Vue、Angular 等现代前端工程中,所有在挂载(Mount)阶段建立的闭包引用,都必须在卸载(Unmount)阶段提供完全对等的解绑反操作:
// React 函数组件规范范例
import { useEffect, useState } from "react";

function DataDashboard() {
  const [state, setState] = useState(0);

  useEffect(() => {
    const onWindowResize = () => {
      setState(window.innerWidth);
    };

    // 1. 注册外部事件监听
    window.addEventListener("resize", onWindowResize);

    // 2. 必须在清理函数中对等反注册
    return () => {
      window.removeEventListener("resize", onWindowResize);
    };
  }, []);

  return <div>Current Width: {state}</div>;
}
五、排查验证与工程自查清单
修改完代码后,必须返回 Chrome DevTools 进行复测验证(Verification):
- 清空旧快照,重新执行“强制 GC -> 拍摄 Baseline Snapshot 1 -> 循环操作 10 次 -> 强制 GC -> 拍摄 Snapshot 2”。
- 切换到 Comparison 视图,检索
system / Context。 - 验证合格标准:在经历多次业务循环并全量 GC 后,相关的
system / Context和业务目标类的# Delta应为0(或稳定在不随操作次数递增的常数内),内存总保留大小回归基线水平。
在日常代码审查(Code Review)中,可对照以下清单进行排查防范:
| 检查项 | 潜在隐患 | 标准防御规范 |
|---|---|---|
| 定时器使用 | 组件销毁后 setInterval 未清理,回调常驻。 |
在组件卸载 Hook 中调用 clearInterval,或使用带生命周期的封装工具。 |
| 全局事件监听 | 为 window / document 添加的闭包监听器未移除。 | 严格保持 addEventListener 与 removeEventListener 对称。 |
| 大函数多闭包 | 共享作用域导致大数组、大对象被轻量子函数连带锁死。 | 细化函数颗粒度,隔离长短期生命周期的内部闭包作用域。 |
| 脱落 DOM 缓存 | 全局数组、闭包缓存了已被 remove() 的节点。 |
优先使用 WeakMap 存储元素附加数据,或显式清空引用。 |
| 全局 EventBus 订阅 | 多次挂载重复订阅,匿名函数无法取消。 | 避免在 $on / subscribe 中直接传入匿名函数,保留引用以便卸载注销。 |
UmiJS 项目构建速度优化与打包体积精简技巧
2026-11-04 22:37:09
原生JS操作DOM与Vue/React虚拟DOM的本质区别
2026-11-04 17:52:27
怎么使用console.group和table优化JS日志可读性
2026-11-03 23:14:34
基于AST抽象语法树的JS代码反混淆实战教程
2026-11-03 21:22:24
JS手机号输入校验的性能优化与用户体验提升
2026-11-03 19:19:19
相关标签: