为什么网页链接点击后地址栏显示 javascript:void(0)
深入解析网页链接点击后地址栏显示 javascript:void(0) 的技术原理、历史沿革、排查步骤及现代前端开发最佳替代方案。
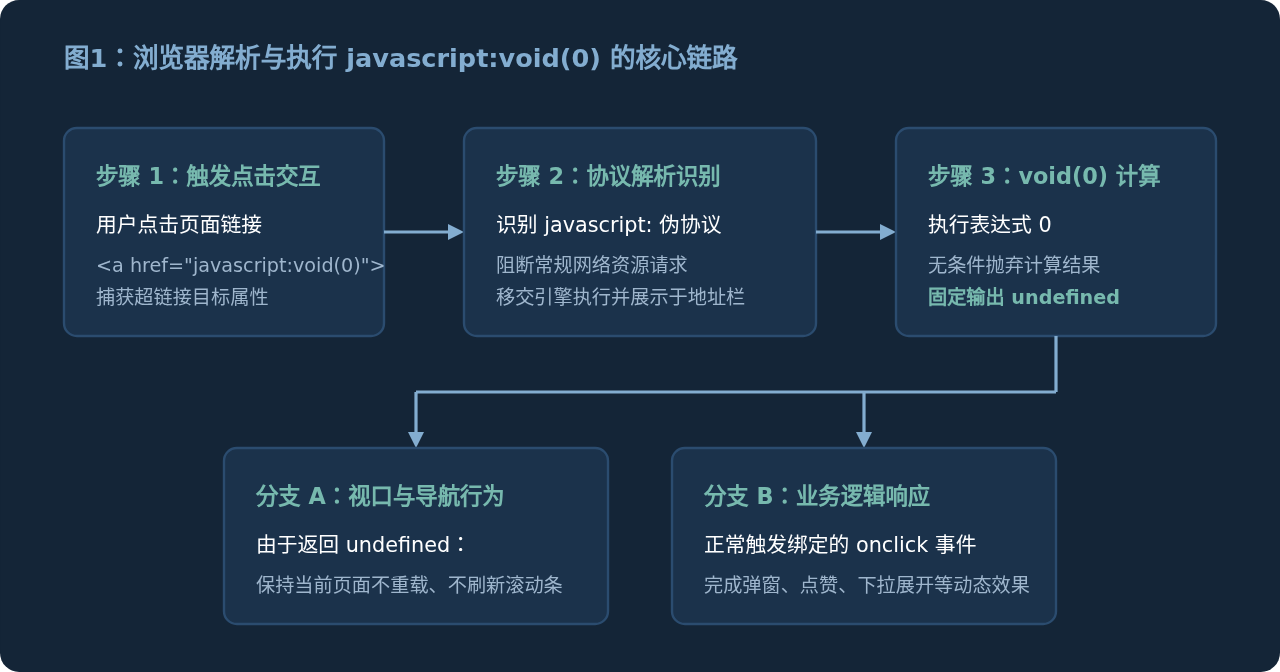
日常浏览网页时,你可能遇到过这样的情景:点击页面上的某个按钮、菜单或操作链接后,网页既没有跳转到新地址,页面内容也没有更新,而浏览器顶部的地址栏或底部悬浮状态栏中却赫然显示着 javascript:void(0)。这一现象本质上是网页前端代码将链接的跳转目标设定为了 JavaScript 伪协议,并通过 void 运算符强制返回“未定义(undefined)”值,用以阻止浏览器的默认跳转行为。
一、核心原理解析:伪协议与 void 操作符
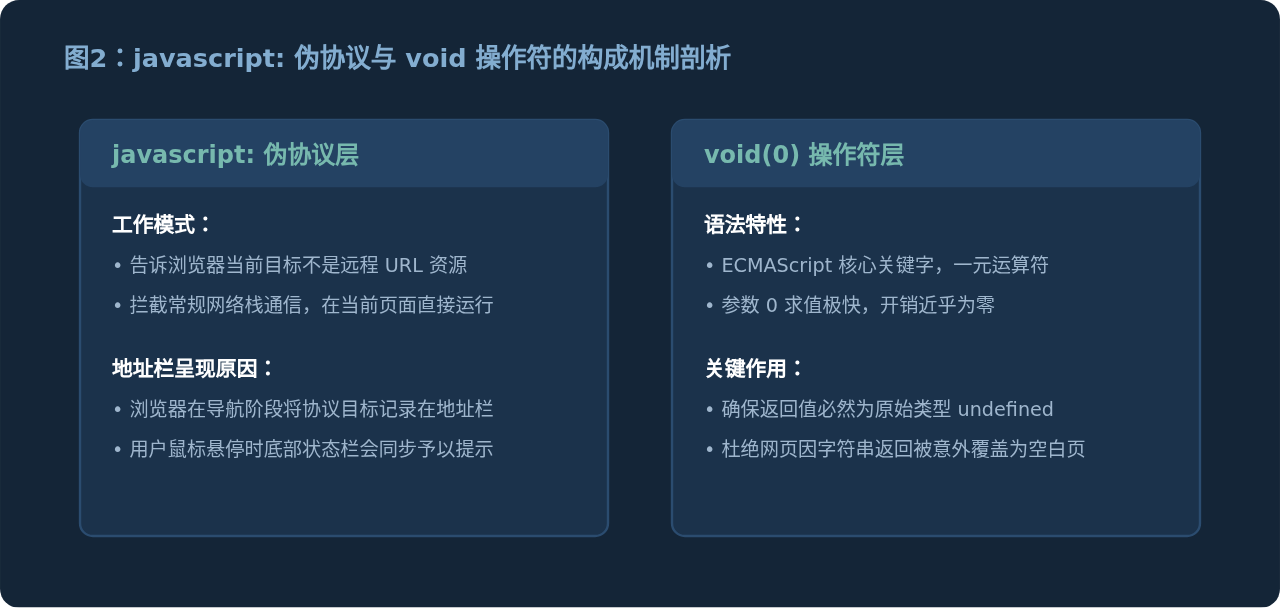
要透彻理解这个显示结果,需要将其拆解为两部分:前缀的 javascript: 协议声明,以及括号中的 void(0) 运算表达式。
1. 什么是 javascript: 伪协议
在超文本传输协议中,标准的超链接通常以 http://、https:// 或相对路径开头。当浏览器识别到这些协议时,会发起网络请求并加载对应资源。然而,浏览器规范中还支持一种特殊的 URL 模式——伪协议(Pseudo-protocol),即 javascript:。
当一个链接的 href 属性以 javascript: 开头时,浏览器不会将后面的内容解析为服务器路径,而是交给内置的 JavaScript 引擎作为代码就地执行。
2. void 运算符与返回值判定
在 JavaScript 语法规范中,void 是一个一元运算符。它的作用是对其后紧跟的表达式进行求值,然后丢弃求值结果,无条件返回 undefined。括号中的数值 0 仅仅是一个简单的操作数,写成 void(0)、void 0 或 void("任意字符") 在语法功能上完全等价。
浏览器在处理 javascript: 伪协议时有一条明确的渲染规则:
- 如果执行的代码返回了有效字符串或 HTML(例如
javascript:'Hello World'),浏览器会清空当前页面,将该返回值直接渲染为新页面。 - 如果执行结果是
undefined,浏览器则认为“无需替换当前文档内容”,从而保持当前视口状态不变,不发生任何页面重载与跳转。
二、为什么前端开发者会这样写
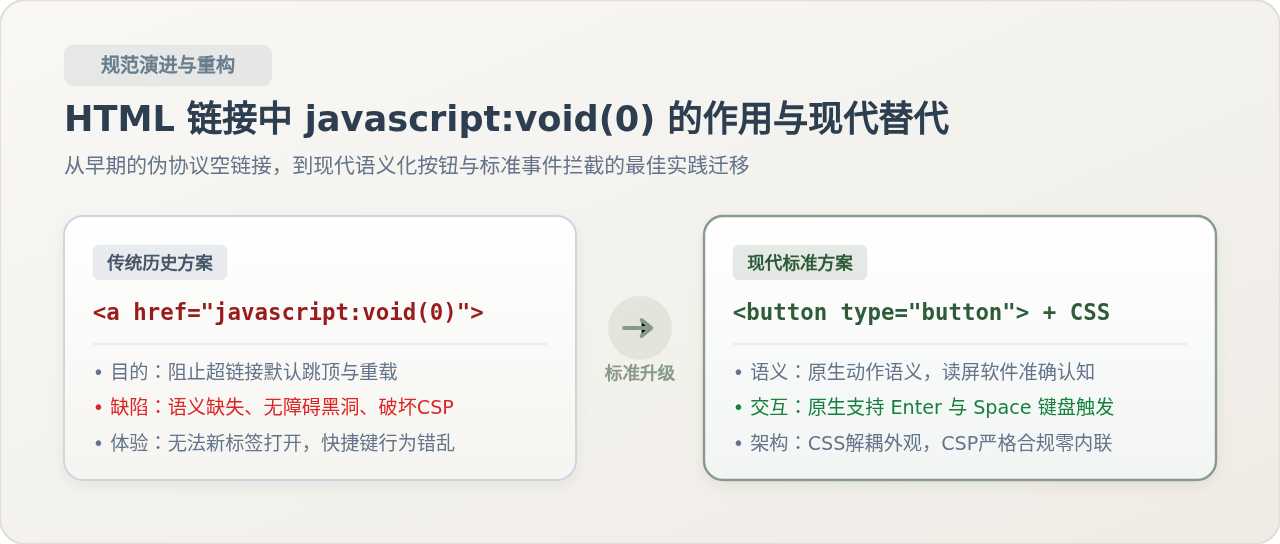
在早期的网页制作与前端开发历史中,这一写法被广泛使用。理解开发者的初衷,可以清楚其产生的技术背景:
- 保留原生的超链接样式与指针手型:HTML 中的
<a>标签必须带有href属性,浏览器才会自动为其渲染蓝色下划线样式并在鼠标悬停时展示“手指”光标(cursor: pointer)。如果完全不写href,链接在旧版浏览器中表现得如同普通文本。 - 避免
href="#"带来的意外回滚:许多开发者曾习惯使用href="#"作为占位符。然而点击#会使浏览器尝试定位锚点,直接导致页面视口瞬间跳回页面最顶部,严重破坏用户的阅读和操作位置。而javascript:void(0)能够完全锁定滚动条。 - 作为纯粹的脚本触发挂钩:开发者希望借用
<a>标签的外观,但实际执行的操作完全由 JavaScript 代码(如点击弹窗、收藏、异步提交)来驱动,不需要页面重新载入。
三、为什么有时点击后“毫无反应”或卡在地址栏
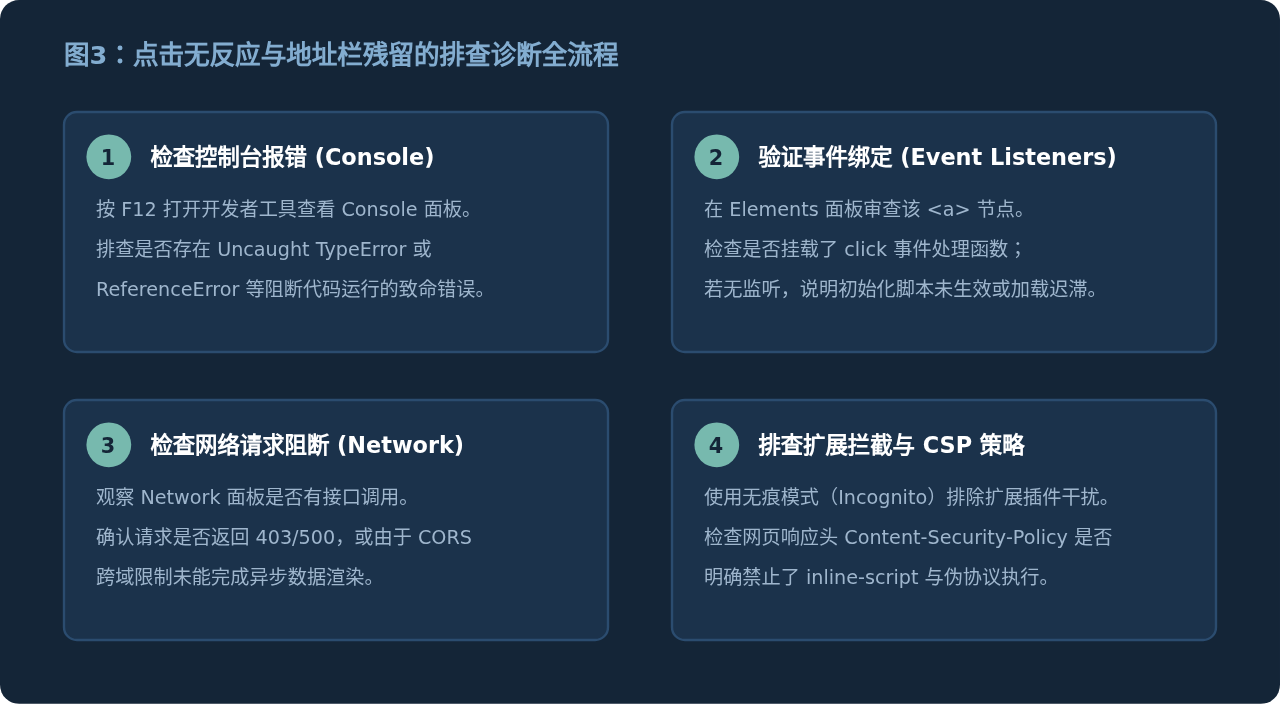
在正常情况下,点击此类链接应该会触发页面内的弹窗、折叠面板或提交动作。但如果读者发现点击后页面毫无动静,地址栏却留下了 javascript:void(0),通常是由以下几种故障原因导致的:
1. JavaScript 脚本在执行期报错
网页中绑定在链接上的点击事件函数存在代码缺陷或未捕获的异常。当浏览器执行点击监听时因报错而中断,后续的业务逻辑(如打开菜单)未能继续运行,但超链接本身的伪协议跳转已经被捕获,导致视觉上“卡住”。
2. 脚本资源尚未加载完成即被点击
在弱网环境下,HTML 结构已经渲染完成,但负责业务逻辑的外部 .js 文件仍在下载中,事件监听器尚未绑定成功。此时用户点击链接,仅执行了默认的 void(0),因而没有任何交互响应。
3. 浏览器插件或安全策略拦截
部分广告过滤插件、隐私安全脚本或浏览器的严格内容安全策略(CSP,Content Security Policy)会直接禁用内联脚本和 javascript: 伪协议的执行,导致点击被静默阻断。
四、现代前端开发为什么弃用该写法
尽管 javascript:void(0) 在过去十分常见,但在现代 Web 规范与工程实践中,它已经被列为反模式(Anti-pattern),主要原因包括:
- 语义混乱与可访问性(a11y)缺陷:HTML 规范规定,
<a>标签应当用于“页面导航与链接跳转”,而“执行就地操作”应当使用<button>标签。屏幕阅读器等无障碍辅助设备会将链接宣布为可跳转节点,但用户点击后无实际导航,产生困惑。 - 键盘操作支持不完整:原生按钮标签支持通过空格键和回车键触发,而超链接仅响应回车键,增加了键盘无障碍导航的适配成本。
- 安全与 CSP 策略冲突:现代企业级网站普及了严格的内容安全策略(CSP),要求禁用
unsafe-inline,直接在 HTML 中写javascript:伪协议会直接被浏览器拦截并报错。 - 影响搜索引擎抓取(SEO):搜索引擎爬虫在遍历页面时会尝试解析
href内容。遇到伪协议时无法建立有效的网站内容拓扑,浪费爬虫抓取预算。
五、现代前端开发最佳替代方案
在现代前端编码中,实现“点击触发脚本且不发生页面跳转”有明确的标准替代方案:
方案 1:优先采用语义化 <button> 元素(推荐)
对于触发弹窗、展开折叠、点赞、提交等非页面跳转操作,直接使用无样式的原生按钮,并通过 CSS 调整其视觉表现:
<!-- 语义化且具备完整的键盘无障碍支持 -->
<button type="button" class="link-styled-button" id="triggerBtn">打开设置面板</button>

<style>
  /* 去除按钮默认浏览器样式,使其外观与超链接无异 */
  .link-styled-button {
    background: none;
    border: none;
    padding: 0;
    color: #2563eb;
    text-decoration: underline;
    cursor: pointer;
    font-size: inherit;
  }
</style>
方案 2:若必须保留链接,使用事件对象阻止默认行为
如果出于业务需求必须使用 <a> 标签,应当提供合法的兜底 URL,并在 JavaScript 事件处理器中显式调用 event.preventDefault():
<!-- 提供合法的降级地址,确保在禁用JS时仍有保底体验 -->
<a href="/settings" id="settingsLink">账户设置</a>

<script>
  document.getElementById('settingsLink').addEventListener('click', function(event) {
    // 阻止浏览器向 /settings 发起页面刷新跳转
    event.preventDefault();

    // 执行就地弹窗或异步渲染逻辑
    openSettingsModal();
  });
</script>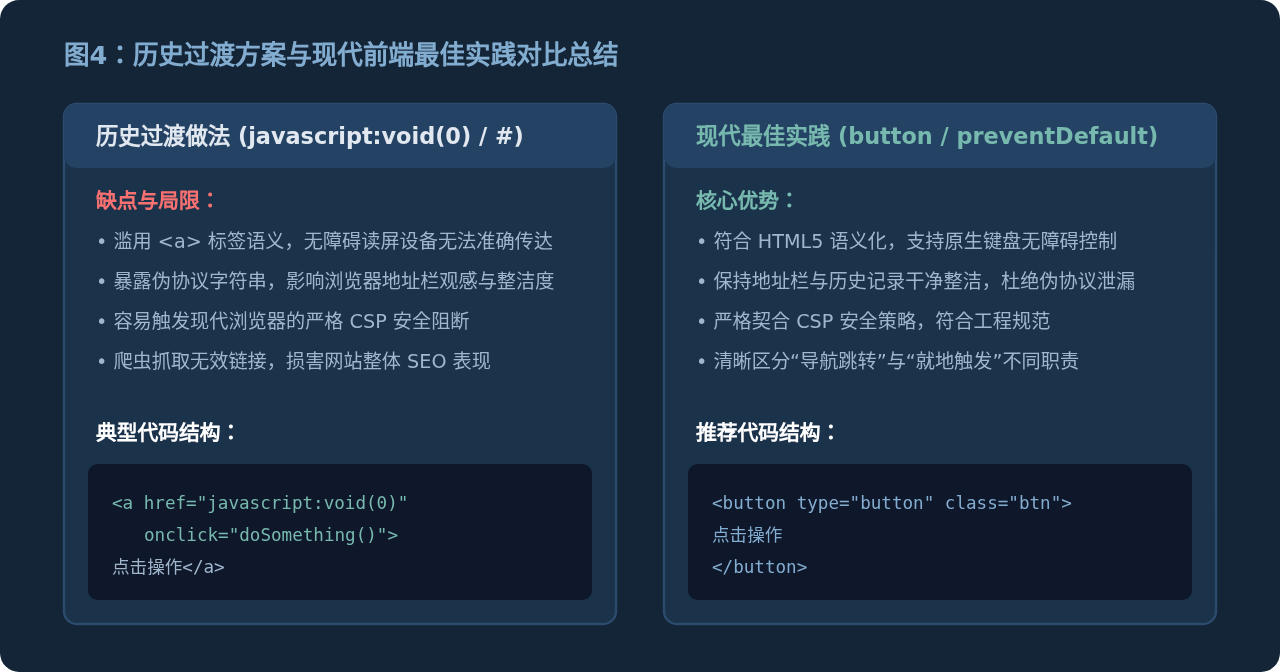
六、不同占位写法对照与总结
| 写法 | 页面是否跳转 | 视口滚动条行为 | 地址栏变化 | 综合评价与适用度 |
|---|---|---|---|---|
href="javascript:void(0)" |
否 | 保持当前滚动位置 | 地址栏/状态栏显露伪协议 | 历史过渡方案,现代开发不推荐 |
href="#" |
否(锚点重置) | 立即跳回页面顶部 | 末尾追加 # 符号 |
体验极差,严禁滥用 |
href="#section" |
是(页面内跳转) | 平滑或瞬间滚动至对应锚点 | 追加对应锚点 ID | 仅适用于目录与长文章内部定位 |
<button type="button"> |
否 | 无任何默认滚动影响 | 完全无任何不良变化 | 当前现代前端唯一推荐实践 |
当你在地址栏看见 javascript:void(0) 时,无需惊慌,这既不是电脑中毒也不是恶意攻击,只是你访问的网页使用了一段用来“防止页面跳转”的历史兼容代码。如果点击后网页长时间无响应,可以尝试刷新页面重新加载脚本,或者暂时关闭广告拦截插件。
JavaScript零基础入门:从环境搭建到运行第一段代码
2026-11-05 15:29:58
HTML链接中javascript:void(0)的作用及现代替代方案
2026-11-05 10:07:47
在线调试 JS 时怎么引入 jQuery 或 Vue 等第三方库
2026-11-05 08:53:56
原生JavaScript实现简易颜色选择器原理与代码
2026-11-03 23:22:19
JS原生表单序列化:FormData与URLSearchParams用法详解
2026-11-03 23:13:21