

为什么JS不能直接通过绝对路径读取本地文件
深入解析为什么浏览器中的JavaScript无法直接通过绝对路径读取本地文件,剖析浏览器沙箱安全机制、与Node.js的权限本质差异,并提供合法读取本地文件的标准方案与常见报错排查。
C:\Users\Admin\data.txt 或 /etc/passwd)静默读取用户的本地磁盘文件。这一限制并非语言特性的缺失,而是 Web 平台为了保障用户个人隐私与系统安全而强制设立的沙箱安全底线。本文将具体阐明导致这一限制的沙箱隔离与同源策略原理,剖析浏览器与 Node.js 运行环境的本质差异,并给出在前端业务中安全、合法读取本地文件的完整实现方案。
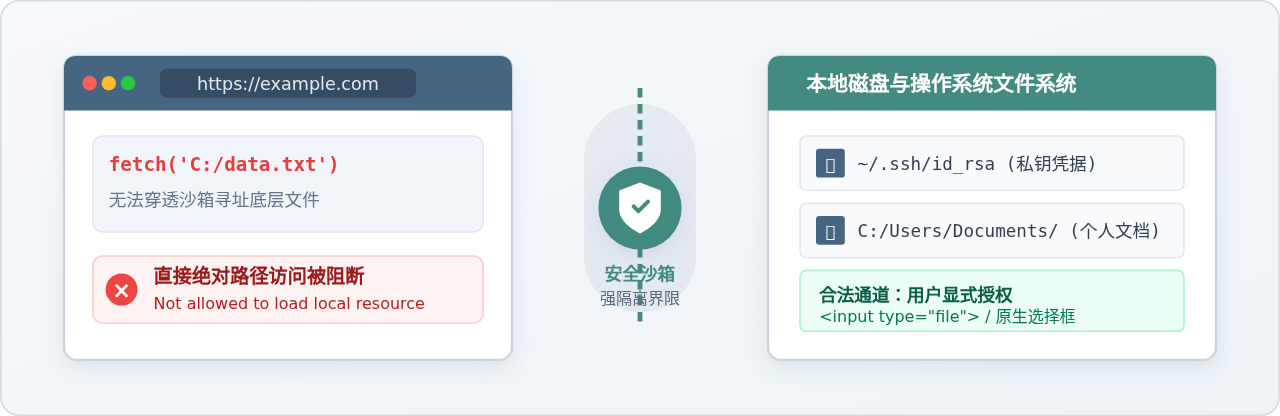
一、绝对路径访问受限的核心安全原因
在初学前端开发或开发本地工具页面时,许多开发者会尝试编写类似 fetch('C:/Users/test/data.json') 或 new Image().src = '/Users/name/pic.png' 的代码,期望浏览器像打开网页一样直接加载本地绝对路径下的文件。然而控制台无一例外会抛出 Not allowed to load local resource 错误。导致这一限制的核心原因主要有以下三个方面:
1. 浏览器多进程沙箱隔离(Sandbox Architecture)
现代主流浏览器(如 Chrome、Firefox、Edge)均采用多进程架构。其中负责解析执行 HTML、CSS 和 JavaScript 的是渲染进程(Renderer Process)。为了防范恶意脚本利用漏洞逃逸并控制系统,渲染进程被完全锁在受限的安全沙箱内部。在沙箱内部,渲染进程没有调用底层操作系统内核进行磁盘文件 I/O(如 Windows 的 CreateFile / POSIX 的 open 系统调用)的权限。所有对宿主环境的物理硬件访问,都必须经由主进程进行权限审查与安全代理。
2. 防范后台静默扫描与隐私盗取
如果允许 JavaScript 凭借绝对路径读取磁盘文件,任何公开网页都将成为严重的木马通道。用户只需点击访问一个恶意网页,网页中的脚本即可在后台毫秒级并发扫描常见的敏感文件路径:
- SSH 远程连接私钥:
~/.ssh/id_rsa - 用户浏览器凭据与 Cookie 缓存:
AppData/Local/Google/Chrome/User Data/... - 操作系统账户哈希与配置文件:
/etc/passwd或系统注册表导出 - 聊天软件历史记录、本地加密货币钱包密钥文件等
在用户毫无察觉的情况下,个人隐私即可被网页脚本静默打包并回传给黑客服务器。因此,“禁止通过字符串路径直接触达底层文件系统”是整个现代互联网生态得以安全存续的基础安全假设。
3. 本地 file:// 协议与同源策略(Same-Origin Policy)限制
有些开发者会好奇:如果我自己把 HTML 文件下载到本地,双击用 file:/// 协议打开,为什么依然无法通过绝对路径 fetch() 同级目录下的文件?
这是因为根据现代浏览器的同源安全规范,file:// 协议被视作“不透明源(Opaque Origin)”。每个本地打开的文件在安全上下文看来都不具备相同的来源信任等级。如果允许本地 HTML 任意遍历其他 file:// 路径,攻击者只需诱导用户下载一个无害的 HTML 说明书并打开,该说明书就能读取用户整个硬盘上的所有文档。因此,浏览器对 file:// 下的跨文件加载采取了同样严苛的拦截策略。
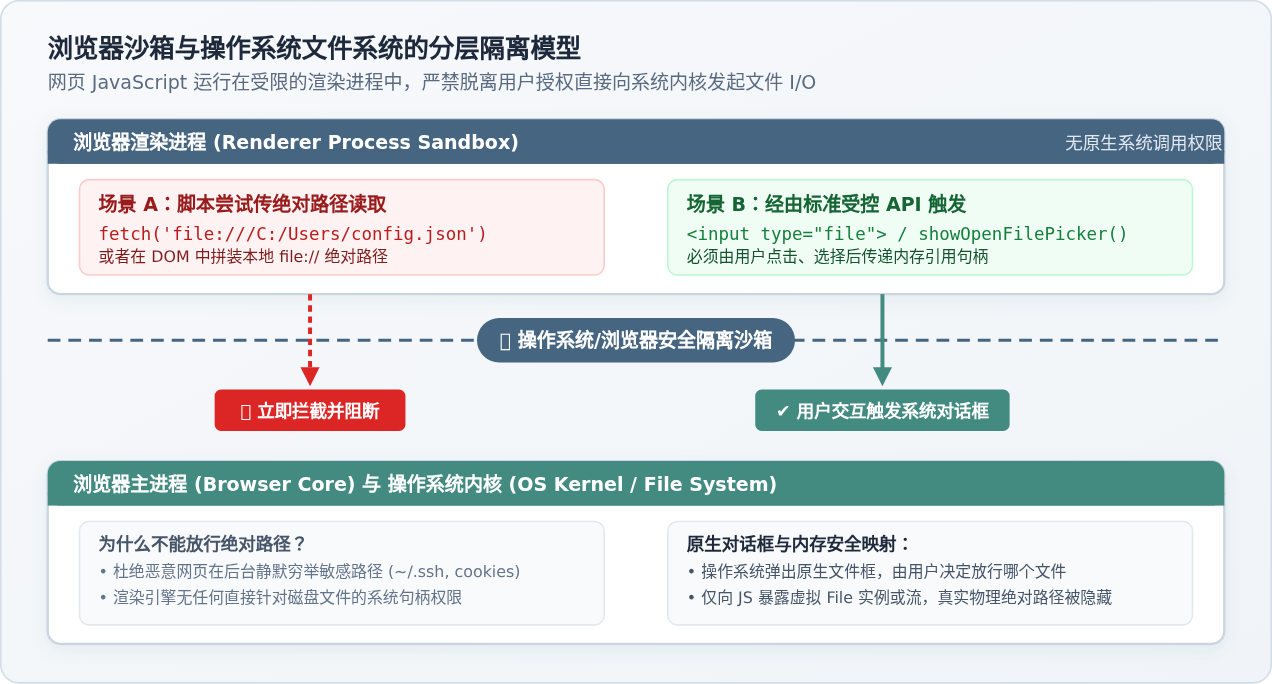
二、运行环境之辨:浏览器与 Node.js 的权限本质差异
在讨论 JavaScript 是否能读本地文件时,必须严格区分代码的运行环境(Runtime)。很多读者在接触了 Node.js 之后会产生疑惑:“既然都是 JS 语法,为什么 Node.js 可以自由读取绝对路径,而浏览器却不行?”
1. 信任模型的根本区别
浏览器与 Node.js 面对着完全对立的代码信任假设:
- Web 浏览器环境:面临的是开放网络环境中的不可信第三方代码。用户每天浏览数十个互不认识的网站,浏览器必须预设所有网站脚本都可能是恶意的,必须将权限封锁在沙箱内。
- Node.js 运行环境:属于系统级脚本工具。Node.js 代码由服务器管理员或开发者在终端手动执行,其定位等同于 Python 脚本或 C++ 程序。操作系统赋予 Node.js 进程当前登录用户拥有的全部文件读写权限。
2. 底层架构实现的差异
Node.js 内置了 fs 模块与跨平台异步 I/O 库 libuv。当我们在 Node.js 中执行 fs.readFileSync('/path/to/file') 时,引擎会直接封装系统调用向内核申请文件句柄;而浏览器中的 V8 引擎仅包含纯粹的 ECMAScript 语法实现与 Web API 接口,根本没有打包任何直接操作磁盘的 fs 原生模块。
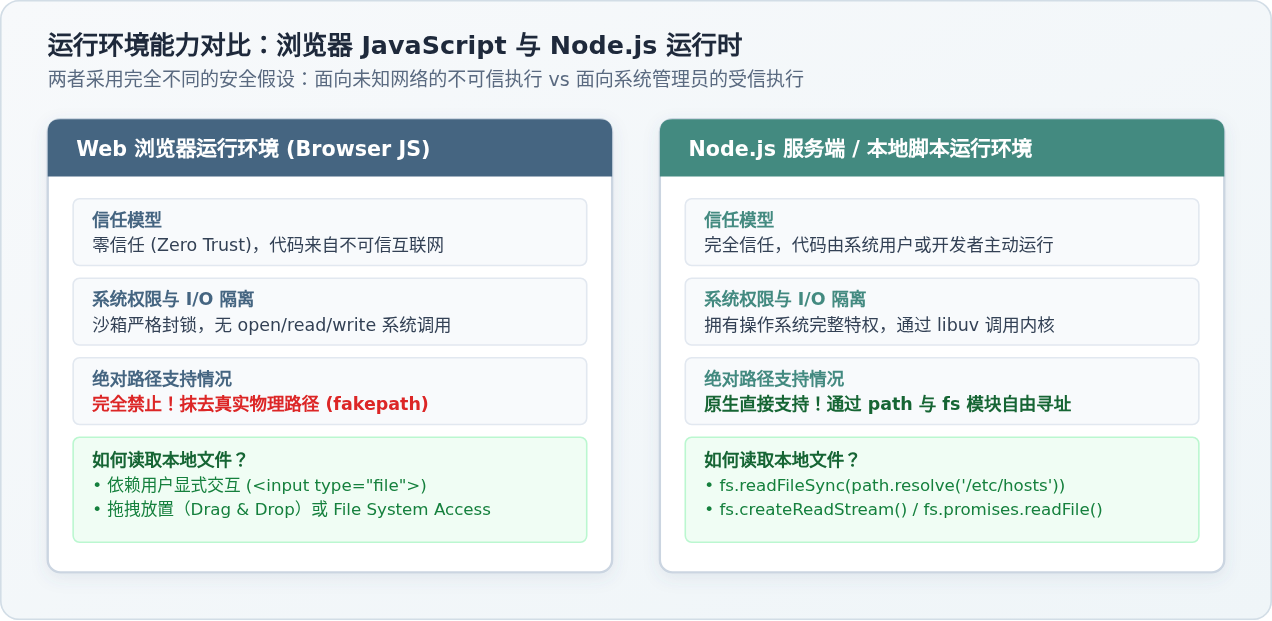
| 对比维度 | Web 浏览器 JavaScript | Node.js / 服务端 JavaScript |
|---|---|---|
| 代码来源 | 远程网页下载,不可信 | 本地或服务器部署,受信任 |
| 沙箱状态 | 强制沙箱运行,剥离原生系统调用 | 无沙箱约束,拥有系统进程特权 |
| 绝对路径读取 | 严厉禁止(抛出安全异常) | 原生支持(fs.readFile) |
| 文件获取方式 | 用户手动选择、拖拽授权 | 直接根据代码内路径字符串访问 |
三、浏览器中合法读取本地文件的三种标准方案
虽然纯网页 JavaScript 无法根据绝对路径“自主强行读取”,但在现实业务中,导入数据表、上传头像、客户端解析文本等需求非常普遍。浏览器为这些合理需求设计了“基于用户显式授权”的合法访问通道。
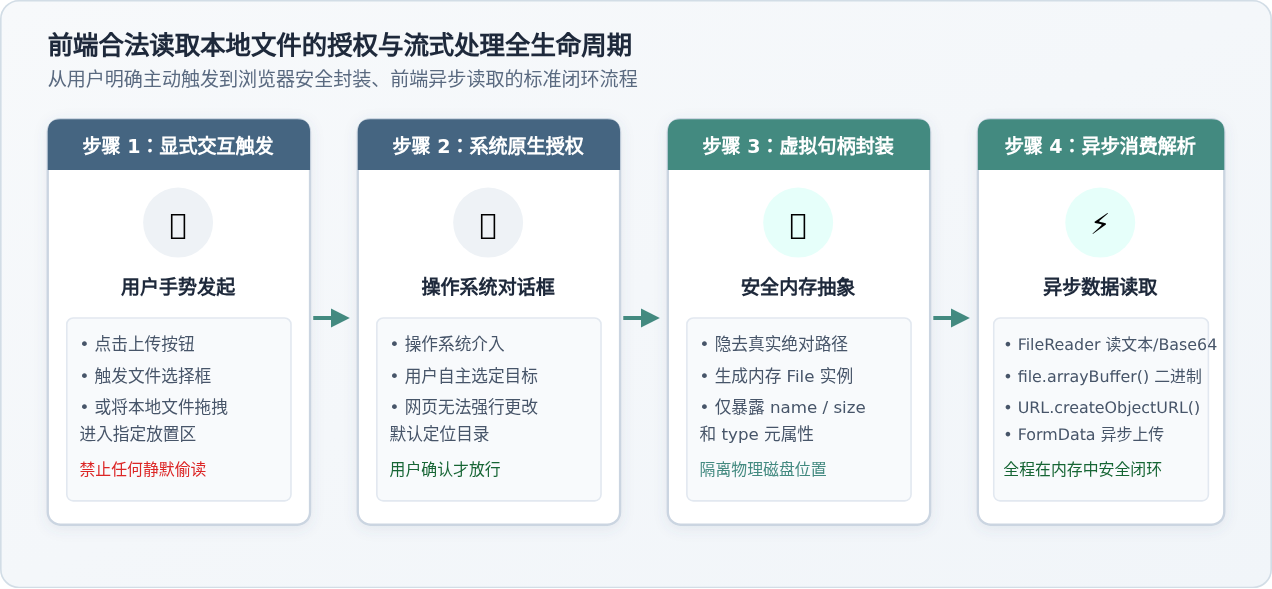
方案 1:标准文件选择框 <input type="file"> 与 FileReader
这是兼容性最广的经典标准方案。通过在页面中放置文件上传控件,由用户主动点击并唤起操作系统原生的选择窗口。当用户点击“打开”后,浏览器才会将该文件的只读句柄包装成 File 对象交给页面。
// HTML 部分:定义文件输入控件
// <input type="file" id="filePicker" accept=".txt,.json">

const picker = document.getElementById('filePicker');

picker.addEventListener('change', (event) => {
  // 获取用户授权的文件列表(类型为 FileList)
  const files = event.target.files;
  if (!files || files.length === 0) return;

  const file = files[0];
  console.log(`文件名: ${file.name}, 大小: ${file.size} 字节`);

  // 使用 FileReader 异步读取文本内容
  const reader = new FileReader();

  reader.onload = (e) => {
    const fileContent = e.target.result;
    console.log('文件解析成功:', fileContent);
  };

  reader.onerror = (e) => {
    console.error('文件读取失败:', e);
  };

  // 启动读取任务(支持 readAsText, readAsArrayBuffer, readAsDataURL)
  reader.readAsText(file, 'UTF-8');
});
如果你在 JS 中读取 picker.value,会发现类似 C:\fakepath\document.txt 的输出。这是浏览器特意采用的防指纹隐私保护机制:故意抹除用户电脑上的真实父级目录名称(防止网站探知用户的操作系统用户名及文件组织习惯),仅保留真实文件名。
方案 2:现代 File System Access API(原生句柄选择器)
在现代 Chromium 内核浏览器(Chrome 86+、Edge 等)中,引入了更符合现代桌面操作习惯的 window.showOpenFilePicker() 接口。该接口不仅支持更加简洁的 Promise/async/await 语法,还能在用户二次授权后将修改内容写回本地文件。
// 现代浏览器原生文件选择与读取
async function openLocalFile() {
  try {
    // 必须由用户点击等直接交互事件触发调用
    const [fileHandle] = await window.showOpenFilePicker({
      types: [
        {
          description: '文本文件',
          accept: { 'text/plain': ['.txt', '.md'] }
        }
      ],
      multiple: false
    });

    // 从虚拟文件句柄中获取 File 对象
    const file = await fileHandle.getFile();
    // 使用原生的 .text() 或 .arrayBuffer() 流式读取
    const content = await file.text();

    console.log('读取到的本地文件内容:', content);
  } catch (err) {
    // 用户取消选择对话框或环境不支持
    if (err.name !== 'AbortError') {
      console.error('打开文件出错:', err);
    }
  }
}
方案 3:拖拽放置(Drag and Drop API)
除了弹出系统选择框,用户将本地文件直接拖拽至网页区域也是一种被浏览器认可的显式授权动作。
const dropZone = document.getElementById('dropZone');

// 必须阻止 dragover 的默认行为以允许 drop
dropZone.addEventListener('dragover', (e) => {
  e.preventDefault();
  e.stopPropagation();
});

dropZone.addEventListener('drop', async (e) => {
  e.preventDefault();
  e.stopPropagation();

  // 从拖拽事件中提取文件对象
  const files = e.dataTransfer.files;
  if (files.length > 0) {
    const file = files[0];
    const text = await file.text();
    console.log(`通过拖拽接收到文件: ${file.name},内容长: ${text.length}`);
  }
});
四、常见报错排查与实战误区
在实际处理与本地资源相关的开发任务时,开发者容易踩入几类典型误区:
1. 误区:直接将 file:/// 拼入 fetch 或 img.src
报错表现:Not allowed to load local resource: file:///C:/Users/...
根本原因:当网页通过 http://localhost 或 https://yourdomain.com 运行时,浏览器严禁高安全信任等级或网络协议页面直接向下请求本地 file:/// 资源。
正确解法:如果需要展示用户选中的本地图片,不应使用路径,而是为选中的 File 对象创建临时的内存 Blob URL:
// 错误写法:img.src = 'C:/Users/photo.png'; // 立即触发安全报错
// 正确写法:使用 URL.createObjectURL 生成安全的内存引用
const blobUrl = URL.createObjectURL(file);
img.src = blobUrl;
// 图片使用完毕后释放内存
img.onload = () => URL.revokeObjectURL(blobUrl);
2. 误区:双击打开 HTML 文件发起同级 fetch 产生跨域错误
报错表现:Cross-Origin Request Blocked: The Same Origin Policy disallows reading the remote resource at file:///...
根本原因:直接双击以 file:/// 协议运行的 HTML 页面,发起 fetch('./data.json') 时会被浏览器同源策略判定为跨域。
正确解法:不要使用双击文件方式调试代码,应启动轻量本地开发服务器:
# 在项目根目录下执行以下任一命令启动本地服务:
# 方式一:Node.js
npx serve .

# 方式二:Python 3
python3 -m http.server 8080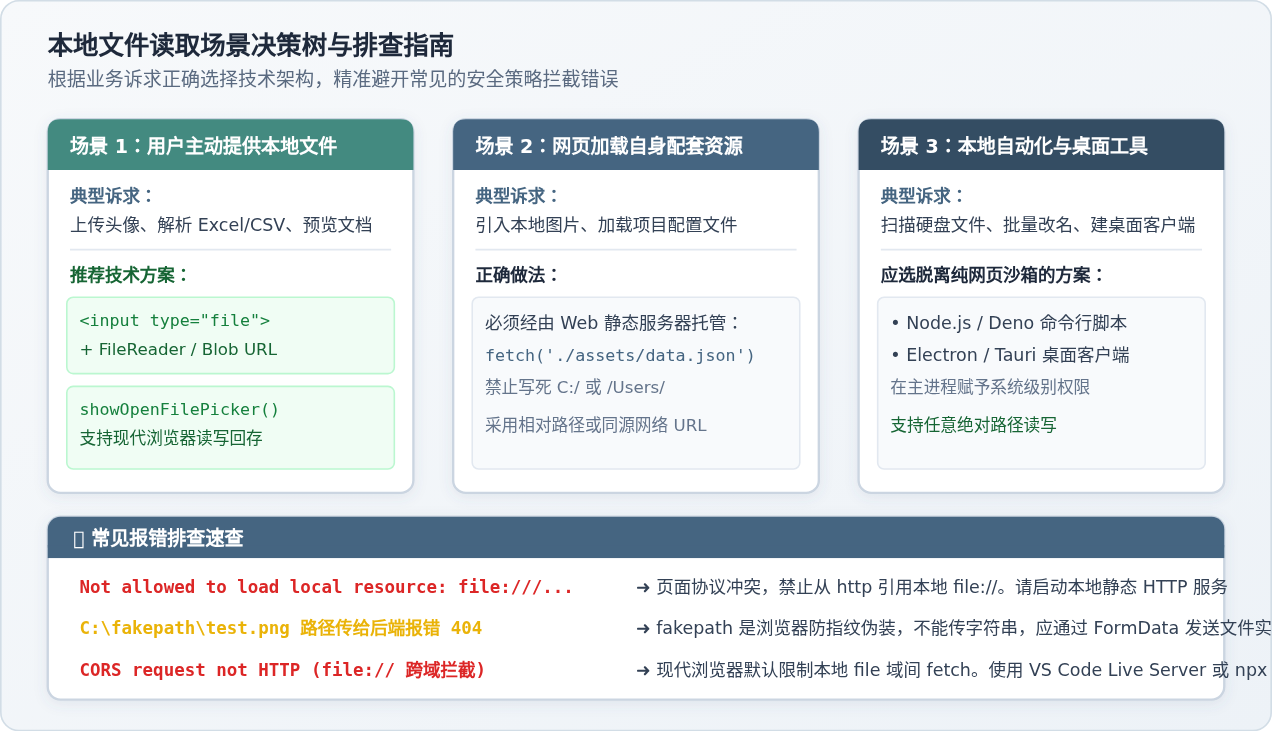
五、总结
浏览器中 JavaScript 无法通过绝对路径读取本地文件,是 Web 生态安全性压倒便利性的典型体现。这一限制有效阻止了任何网页在后台静默窃取用户本地数据的可能性。
面对具体业务场景时,应当树立清晰的技术边界:
- 如果需要读取用户的本地文件,始终遵循“用户交互 + 显式授权”原则,通过
<input type="file">、拖拽接口或 File System Access API 完成; - 如果需要加载页面所需的静态配套数据,应将其部署在 Web 服务器上,通过标准的相对路径或 HTTP/HTTPS URL 进行请求;
- 如果需要开发能够批量读写本地任意绝对路径的自动化工具或桌面应用,应选用 Node.js 脚本或 Electron/Tauri 客户端框架,在脱离纯网页沙箱的环境中赋予程序系统级特权。
JavaScript忽略大小写查找字符串的两种实现方式
2026-11-21 11:45:03
解决JS图片轮播切换闪烁与卡顿的性能优化方案
2026-11-20 22:40:55
JS自动轮播常见Bug排查:内存泄漏与多实例冲突
2026-11-20 19:08:47
OC向JS函数传递参数的安全写法与最佳实践
2026-11-20 08:25:40
Web Crypto API与CryptoJS:前端JS加密库怎么选型
2026-11-19 23:51:59







