Webpack/Vite项目集成JS混淆插件完整教程
本教程针对前端工程化生产构建,详细讲解在 Webpack 5 与 Vite 项目中集成 javascript-obfuscator 混淆插件的完整流程,包含依赖安装、配置文件编写、排除第三方库规则、核心混淆参数调优以及上线避坑指南。
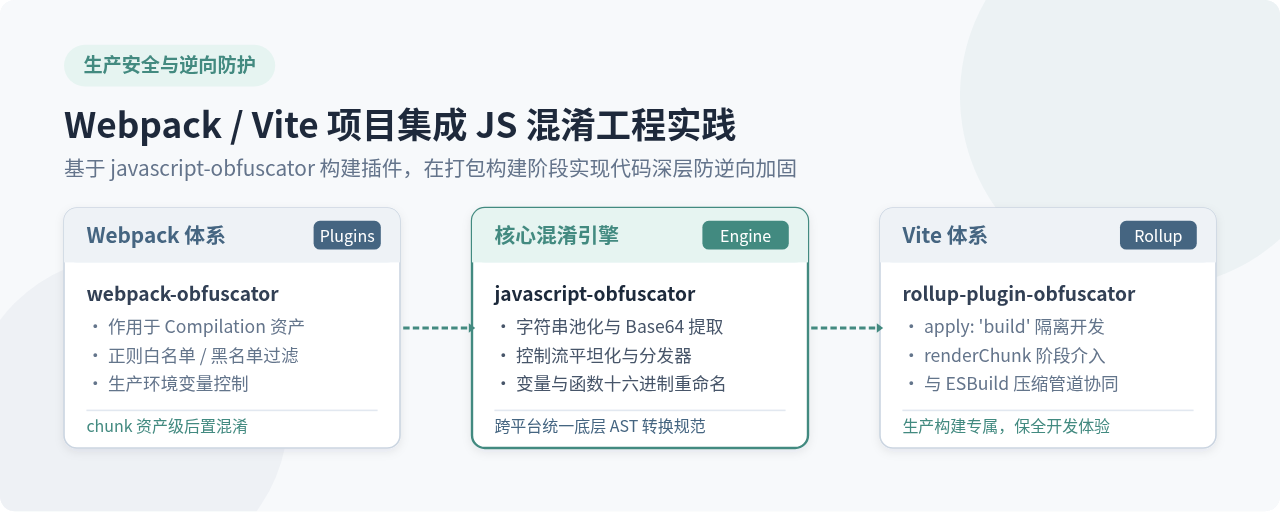
javascript-obfuscator 混淆引擎,在 Webpack 中接入 webpack-obfuscator 插件,在 Vite 中接入 rollup-plugin-obfuscator 插件。本文分别给出两套构建体系的完整工程配置、依赖排除规则、核心参数配比与上线检查项,确保在不破坏构建性能与业务稳定性的前提下完成代码安全加固。
一、代码压缩与代码混淆的本质区别
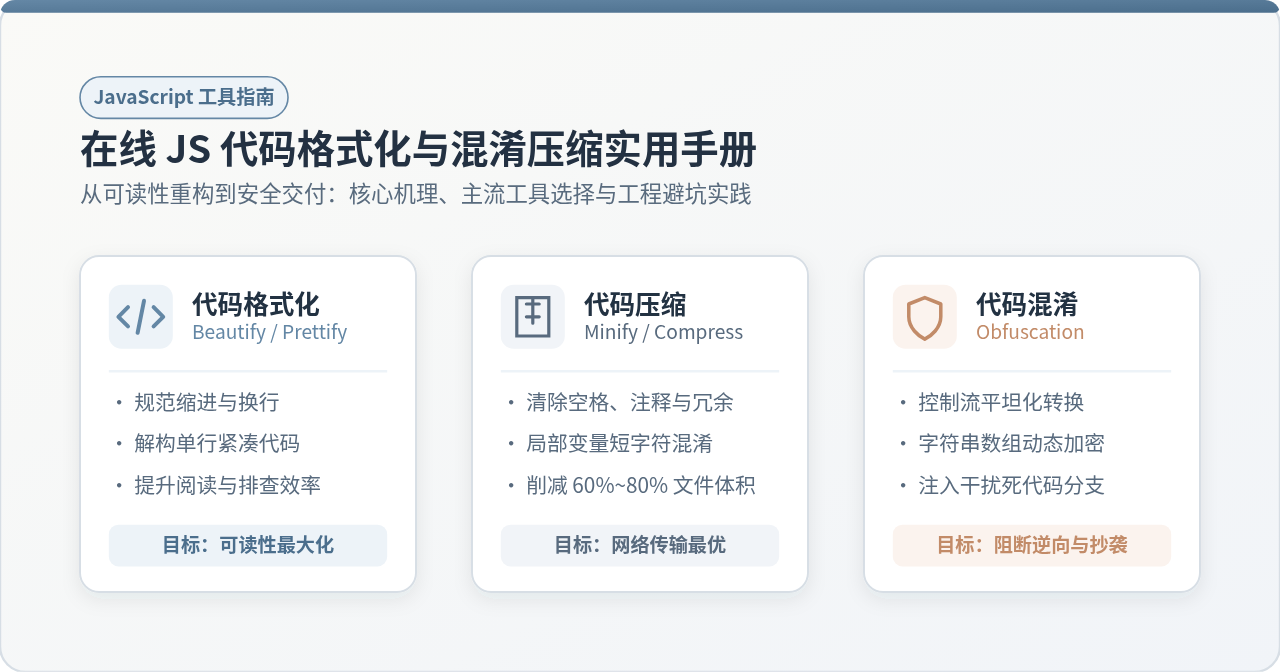
许多开发者容易将构建配置中的“代码压缩(Minification)”与“代码混淆(Obfuscation)”混为一谈。理解两者的目标与底层机制差异,是正确配置混淆插件的前提。
Terser、UglifyJS 或 ESBuild 的核心目标是降低网络传输体积。它们通过清除空白字符、移除开发注释、剔除未引用的死代码(DCE)以及把长局部变量改写为单个字母(如 userData 改为 a)来实现减重。但其 AST 结构保持了原始代码的线性执行逻辑,字符串常量(如接口路径、权限判断字段、加密密钥)完全明文暴露,逆向者只需在浏览器控制台点击代码格式化按钮(Pretty Print),便能无障碍阅读业务流程。
JS 混淆插件的目标则是极大增加逆向分析的时间成本。混淆引擎接管 AST 后,会将所有文本字符串抽离为全局数组并结合 Base64 或 RC4 算法动态解密;将顺序执行的 if/else、for 循环等控制流改写为由 switch-case 驱动的状态机平坦化结构;并可注入无法被正常执行的死代码分流。这使得逆向者即使格式化代码,也只能看到海量的十六进制变量与无休止的状态跳转。
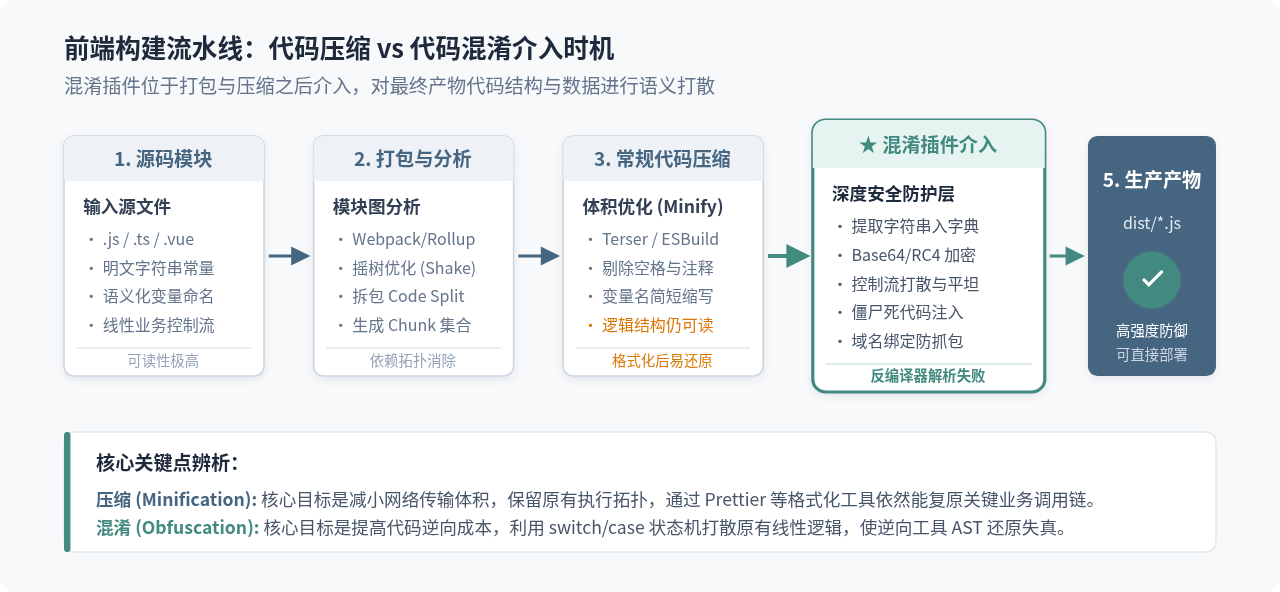
由于混淆转换对 AST 的改动极其剧烈,若在模块编译(Loader / Transform)阶段逐个文件混淆,会导致重复注入解码器函数并大幅拖慢打包速度。正确的介入节点是在打包工具完成模块依赖合并、生成 Chunk 资产之后,再对最终的 JS 资产进行集中混淆。
二、Webpack 5 项目集成方案与完整配置
在 Webpack 5 项目中,集成混淆应使用官方维护的 webpack-obfuscator。该插件作为 Webpack 插件链的一环,直接在 compilation.hooks.processAssets 阶段操作产物。
1. 依赖安装
在项目根目录执行以下命令,将混淆插件及核心引擎作为开发依赖引入:
npm install --save-dev webpack-obfuscator javascript-obfuscator2. webpack.config.js 生产配置
混淆操作由于计算密集,必须严格限定在生产构建(process.env.NODE_ENV === 'production')时启用。同时,必须通过 excludes 配置项排除 vendor、runtime 等第三方库 Chunk,避免第三方开源代码被二次混淆。
const path = require('path');
const WebpackObfuscator = require('webpack-obfuscator');

const isProduction = process.env.NODE_ENV === 'production';

module.exports = {
  mode: isProduction ? 'production' : 'development',
  entry: {
    main: './src/index.js'
  },
  output: {
    path: path.resolve(__dirname, 'dist'),
    filename: 'js/[name].[contenthash:8].js',
    clean: true
  },
  // 生产环境务必关闭或者使用独立且不上传服务器的 SourceMap
  devtool: isProduction ? false : 'eval-cheap-module-source-map',
  optimization: {
    splitChunks: {
      chunks: 'all',
      cacheGroups: {
        // 将第三方库单独打包到 vendor 中,便于混淆时精准排除
        vendors: {
          test: /[\\/]node_modules[\\/]/,
          name: 'vendor',
          priority: 10,
          enforce: true
        }
      }
    }
  },
  plugins: [
    ...(isProduction ? [
      new WebpackObfuscator(
        {
          // 基础混淆属性
          compact: true,
          identifierNamesGenerator: 'hexadecimal',
          // 字符串加密池
          stringArray: true,
          rotateStringArray: true,
          stringArrayThreshold: 0.75,
          stringArrayEncoding: ['base64'],
          // 控制流轻度平坦化(兼顾性能与安全)
          controlFlowFlattening: false,
          // 避免注入影响运行时的死代码
          deadCodeInjection: false
        },
        // 排除项:接收字符串数组或通配符,排除公共库
        ['vendor.*.js', 'runtime.*.js']
      )
    ] : [])
  ]
};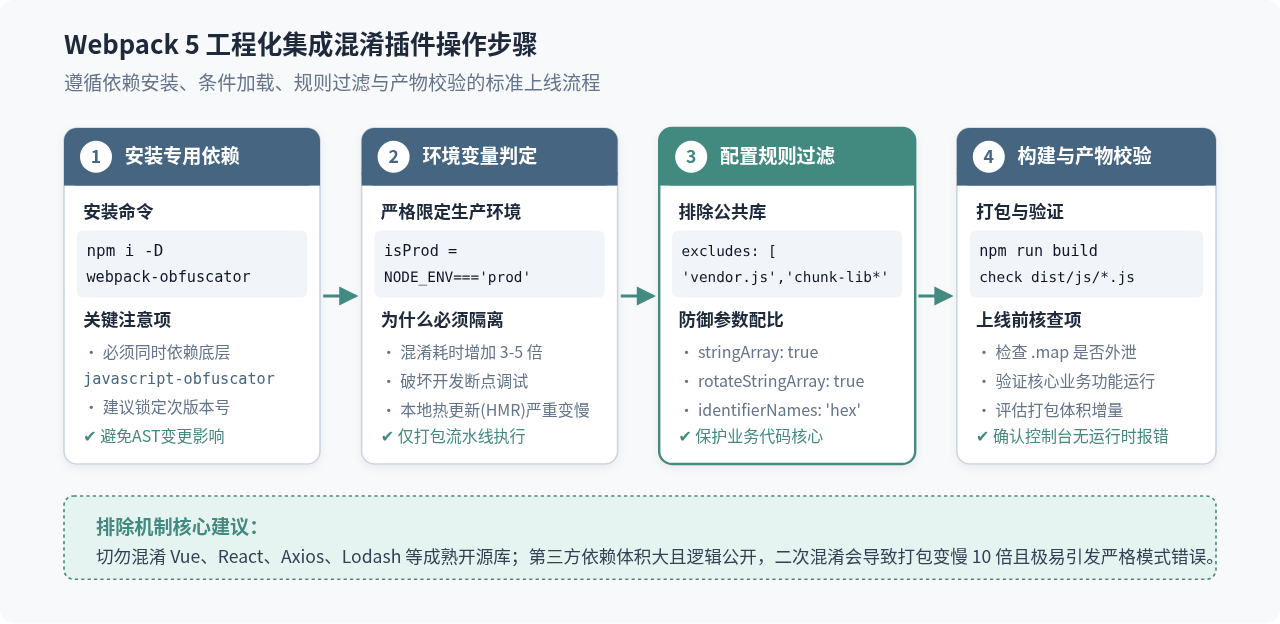
webpack-obfuscator 的第二个参数为 excludes 过滤数组。此处的名称匹配的是输出资产名称(Asset Name),而非源文件的相对路径。因此应配合 splitChunks 的 name 输出规范(如 vendor.*.js)进行规则配置。
三、Vite 项目集成方案与生命周期控制
Vite 在开发环境下由原生 ESM 驱动单文件即时编译,而在生产打包时交由底层 Rollup 处理。因此在 Vite 项目中集成 JS 混淆,最佳实践是采用 rollup-plugin-obfuscator。
1. 依赖安装
在 Vite 项目根目录执行安装命令:
npm install --save-dev rollup-plugin-obfuscator javascript-obfuscator2. vite.config.ts / vite.config.js 完整配置
在 Vite 配置文件中,需要通过插件配置的 apply: 'build' 属性显式限制其仅在 vite build 阶段生效。如下为包含 Vue/React 常用结构的 Vite 配置示例:
import { defineConfig } from 'vite';
import obfuscator from 'rollup-plugin-obfuscator';

export default defineConfig(({ command, mode }) => {
  const isProd = mode === 'production';

  return {
    build: {
      // 生产环境严禁将 sourcemap 暴露于产物中
      sourcemap: false,
      minify: 'esbuild', // 先由 esbuild 快速完成常规压缩
      rollupOptions: {
        output: {
          // 自定义 chunk 命名,便于规则管理
          chunkFileNames: 'assets/js/[name]-[hash].js',
          entryFileNames: 'assets/js/[name]-[hash].js',
          assetFileNames: 'assets/[ext]/[name]-[hash].[ext]',
          manualChunks(id) {
            // 将大型第三方依赖拆分到独立 vendor chunk
            if (id.includes('node_modules')) {
              return 'vendor';
            }
          }
        }
      }
    },
    plugins: [
      // 仅在生产构建阶段注入混淆插件
      ...(isProd ? [
        {
          ...obfuscator({
            // 排除第三方库,避免混淆 node_modules 中的产物
            fileFilter: (id) => {
              return !id.includes('node_modules') && !id.includes('vendor');
            },
            options: {
              compact: true,
              identifierNamesGenerator: 'hexadecimal',
              // 启用字符串数组加密
              stringArray: true,
              rotateStringArray: true,
              stringArrayThreshold: 0.8,
              stringArrayEncoding: ['base64'],
              // 拆分长字符串
              splitStrings: true,
              splitStringsChunkLength: 10,
              // 生产环境关闭混淆自带的 sourcemap
              sourceMap: false
            }
          }),
          // 声明仅在 build 命令下执行,保持 dev 极速热更新
          apply: 'build',
          enforce: 'post'
        }
      ] : [])
    ]
  };
});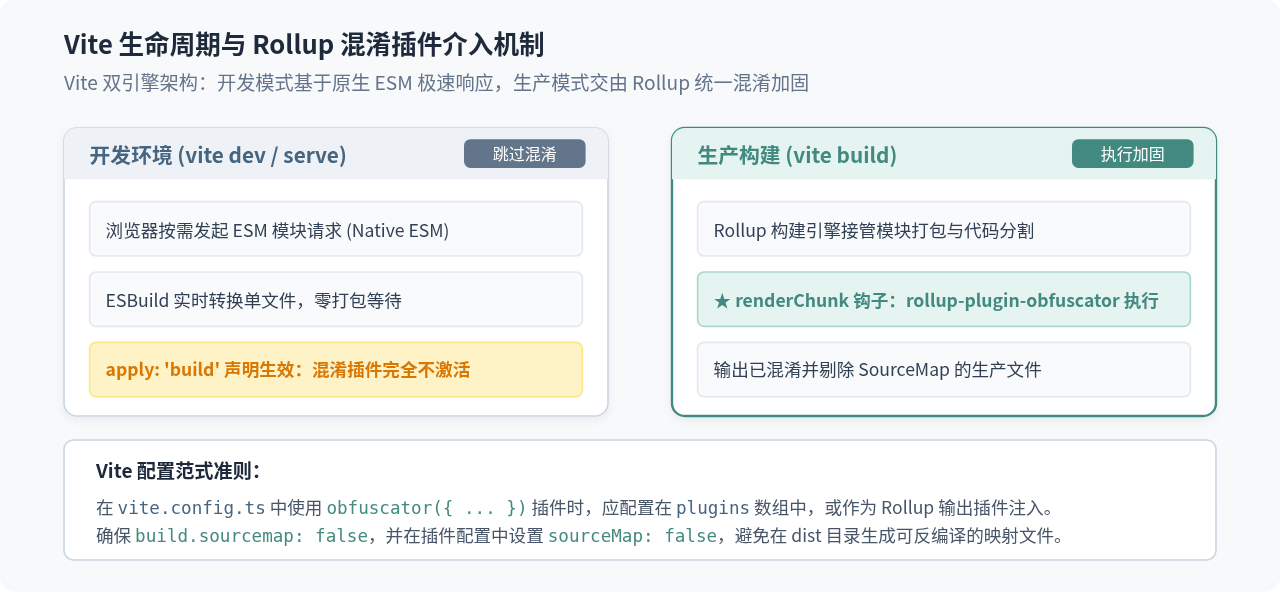
使用 enforce: 'post' 可以确保混淆插件运行在所有代码转换器与框架插件(如 @vitejs/plugin-vue、@vitejs/plugin-react)之后,保证插件接收到的是语法转译完全合法的标准 JS 代码。
四、核心混淆参数解析与防护强度设置
javascript-obfuscator 提供了数十项混淆开关。若不加选择地全量开启最高参数,不仅会导致打包耗时增加 5 到 10 倍,产物体积膨胀 200% 以上,还会因大量状态机循环使页面首次渲染或高频交互出现显著掉帧。应当根据业务资产的敏感等级进行分级配置。
| 参数名 | 类型与默认值 | 功能与实现机制 | 性能/体积影响 |
|---|---|---|---|
compact |
boolean (true) |
将混淆后的代码输出为单行紧凑文本,删除全部换行与空白。 | 轻量 体积略有减小 |
identifierNamesGenerator |
string ('hexadecimal') |
标识符命名算法,可选 'hexadecimal' (如 _0x1a2b) 或 'mangled' (如 a, b, c)。 |
轻量 十六进制略增体积 |
stringArray |
boolean (true) |
将所有字符串字面量统一抽取至顶层特殊字典数组中,原位置改为函数调用索引。 | 中等 防护核心字符串 |
stringArrayEncoding |
string[] (['base64']) |
对字符串数组中的元素应用算法编码,可选 'none'、'base64'、'rc4'。 |
中等 阻断明文正则扫描 |
stringArrayThreshold |
number (0.8) |
字符串被抽取进字典的概率(0 到 1)。数值越高,被保护的字符串越多。 | 可控 推荐 0.75 - 0.85 |
controlFlowFlattening |
boolean (false) |
控制流平坦化。将原本线性的条件分支改写为 switch-case 驱动的状态机分发结构。 | 显著 运行与构建消耗高 |
deadCodeInjection |
boolean (false) |
在代码各分支中注入伪造的、永远不会执行的垃圾逻辑,混淆逆向视线。 | 显著 体积膨胀 50%~100% |
domainLock |
string[] ([]) |
锁定执行域名。若产物被克隆到未经允许的外部站点运行,将直接抛出异常或死循环。 | 轻量 适合独立 SDK |
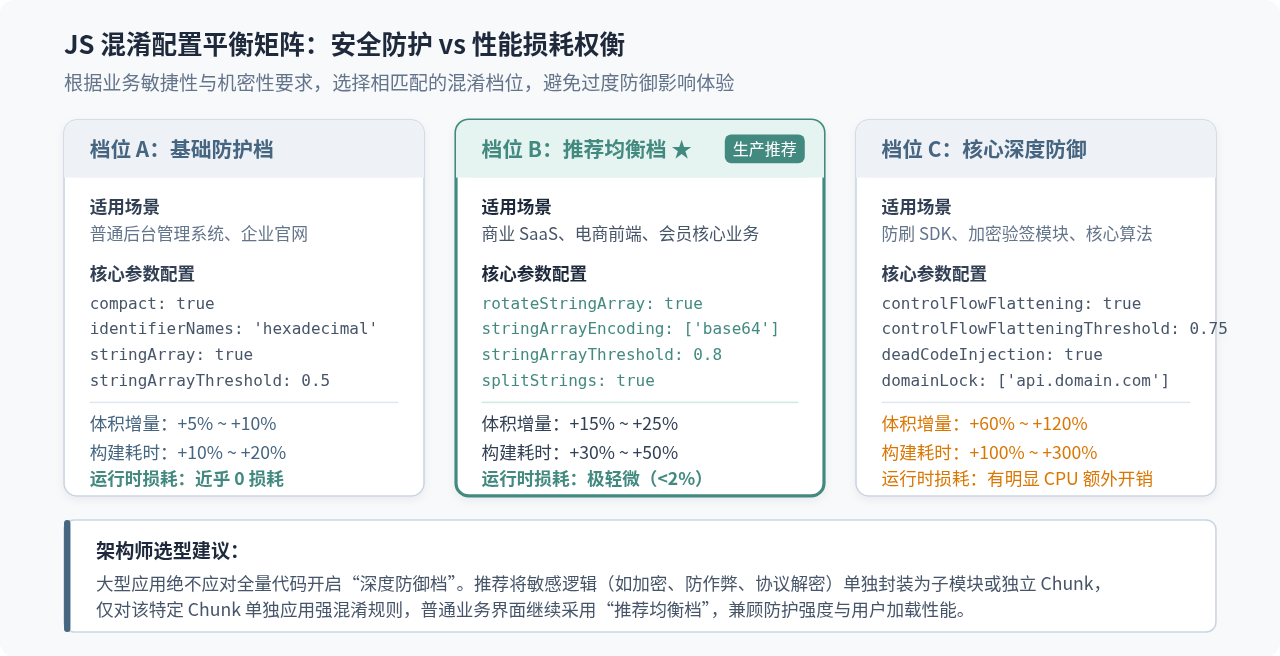
生产推荐方案(均衡档)
对于绝大多数商业前端项目,推荐采用字符串深度保护 + 标识符重命名 + 字符串乱序的均衡档位。此配置不会破坏 JS 引擎的 JIT 编译优化,首屏加载与运行时 FPS 几乎不受影响,同时使任何常规的反编译工具无法直接检索 API 路径与字段:
const balancedObfuscatorOptions = {
  compact: true,
  controlFlowFlattening: false,      // 日常业务不推荐全局开启平坦化
  deadCodeInjection: false,          // 关闭死代码注入,控制包体积
  identifierNamesGenerator: 'hexadecimal',
  log: false,
  numbersToExpressions: false,
  renameGlobals: false,              // 保持全局挂载名称稳定
  rotateStringArray: true,
  selfDefending: false,              // 在浏览器多层包装中开启易引发 stack overflow
  shuffleStringArray: true,
  splitStrings: true,
  splitStringsChunkLength: 8,
  stringArray: true,
  stringArrayEncoding: ['base64'],
  stringArrayThreshold: 0.8,
  transformObjectKeys: true,         // 将 obj.secret 转换为 obj[_0xabc('0x1')]
  unicodeEscapeSequence: false
};
五、生产环境避坑指南与上线验证清单
集成混淆插件往往容易在项目上线前夕引发偶发报错。严格遵守以下四项规程,可避免大部分生产构建故障。
1. 严禁对 node_modules 全量混淆
很多开源类库(如 Vue 核心渲染器、Axios 拦截器、加密库 CryptoJS)内部依赖了严格的变量上下文、严格模式校验或非标准的反射操作。如果对 node_modules 全量混淆,不仅会使打包时间从数秒飙升至数分钟,更会导致第三方库因变量提升或对象属性名转换失败而抛出 TypeError: Cannot read properties of undefined。务必通过代码拆包(SplitChunks / manualChunks)将公共库独立出来并实施排除。
2. 彻底禁用生产 SourceMap 外泄
混淆的目的是阻断源码逆向。如果项目在配置了混淆插件的同时,build.sourcemap 或 devtool 仍然设置为 source-map,且产物中的 .map 文件被一同上传到公网 Nginx 静态服务器,那么逆向者只需在浏览器开发者工具中开启 SourceMap,就能直接恢复出完整的未混淆源码。
.map 文件自动推送至内部监控平台私有接口,并立即在构建机上执行 rm -f dist/**/*.map,切勿将映射文件发布到对外 CDN。
3. 兼容性排查:eval 与 严格模式
如果工程中存在遗留的 eval()、Function("...") 动态执行语句,或者代码依赖了 Function.prototype.toString() 获取函数形参列表(例如某些基于依赖注入的表单验证框架),混淆插件会将函数参数名改写为十六进制或单个字母,导致形参反射匹配失败。对这类特殊模块,应使用局部白名单注释或单独提取排除。
4. 上线前本地验证清单
- 体积与耗时核查:对比混淆前后的
dist产物体积。均衡档配置下,业务 JS 包的体积增量应在 15%~30% 以内;若发现体积翻倍,检查是否误开了deadCodeInjection或controlFlowFlattening。 - 产物内容复核:打开
dist/js/下生成的业务主文件,按Ctrl+F检索关键 API 路由、核心常量或业务敏感字段,确认已被提取为十六进制调用,无法直接搜索到明文字符。 - 模拟生产预览:在本地执行
npx serve dist或npm run preview,在真实的生产产物环境下完整走通一次登录、表单提交及核心业务流程,观察浏览器 Console 中是否存在变量未定义或递归爆栈的隐蔽异常。
Edge Extended Stable 156.0.4314.80更新范围解析:通道、历史版本与实际部署
2026-11-16 10:59:38
Linux (Ubuntu/CentOS) 命令行安装 Node.js 及权限处理
2026-11-12 10:35:12
JavaScript插件版本冲突怎么解决?npm安装报错排查
2026-11-03 23:58:39
怎么指定版本下载 pdf.js 旧版资源
2026-11-03 20:56:02
NW.js 应用打包指南:使用 nw-builder 生成多平台安装包
2026-11-03 20:07:02