

Web Crypto API与CryptoJS:前端JS加密库怎么选型
深入对比现代浏览器原生Web Crypto API与经典第三方库CryptoJS的底层架构、执行性能、安全上下文门槛及工程化实践,提供清晰的决策树与代码选型指导。
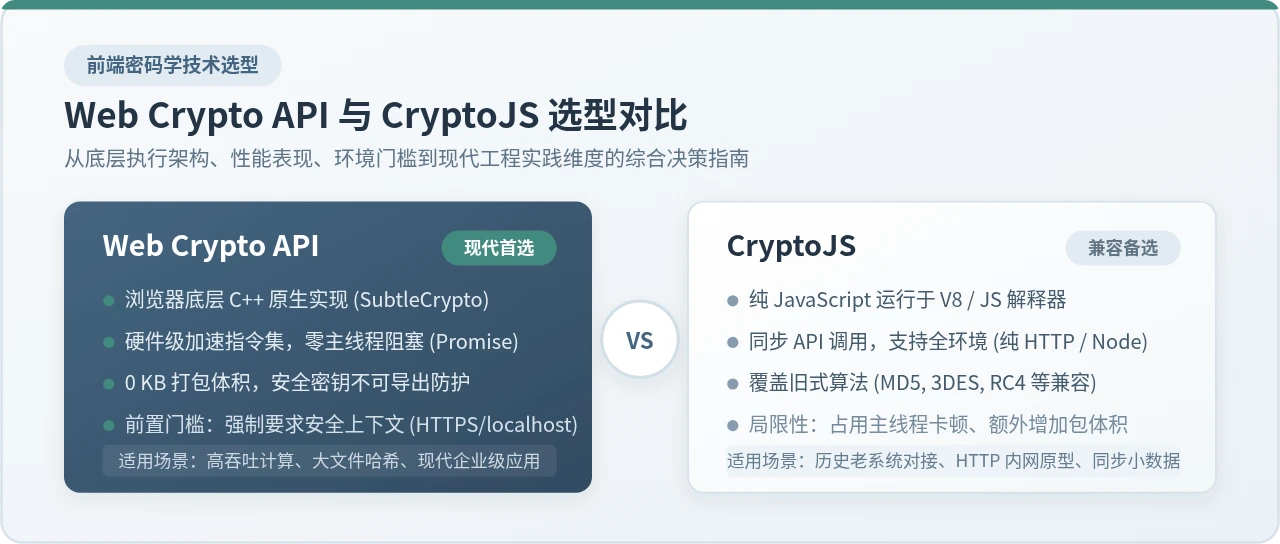
一、底层机制:浏览器原生硬加速与纯JS解释执行
前端密码学库选型不仅仅是 API 设计好不好用的问题,其决定性差异在于代码在系统底层的实际执行路径。Web Crypto API 与 CryptoJS 代表了两种截然不同的架构范式。
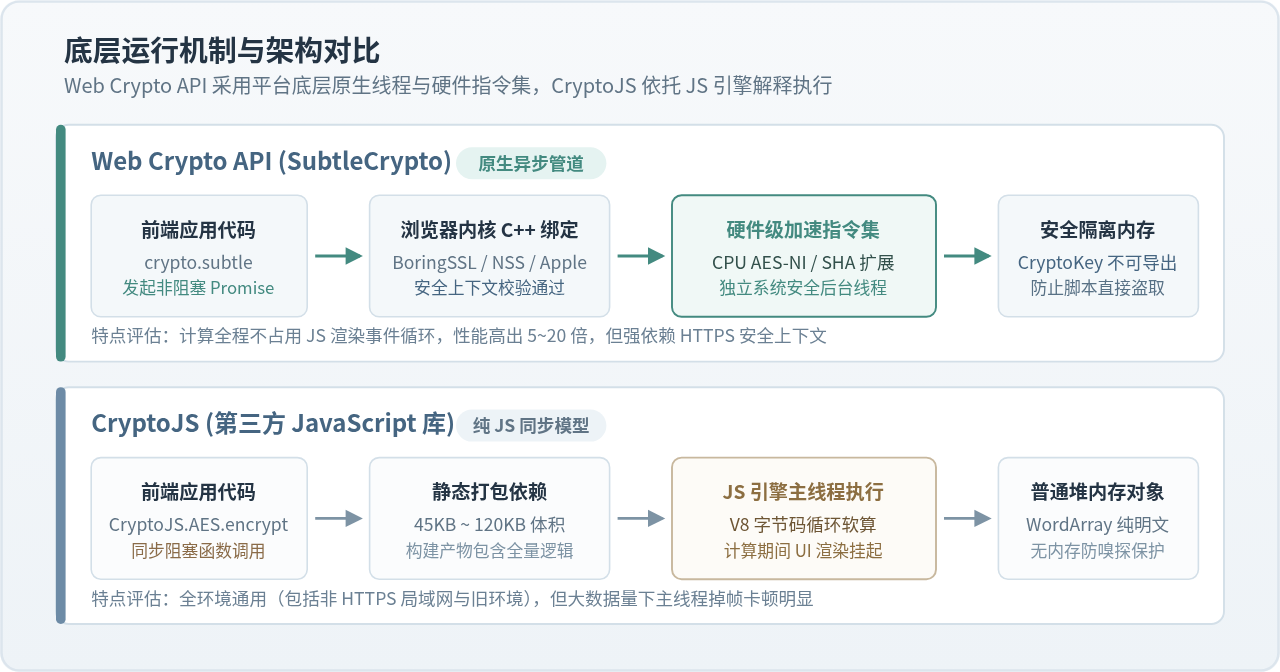
Web Crypto API(通过 window.crypto.subtle 暴露) 是 W3C 规范认证的浏览器底层接口。当你在 JavaScript 中调用加密方法时,浏览器内核(如 Chromium 的 BoringSSL、Safari 的 CommonCrypto、Firefox 的 NSS)会直接在底层 C++ 原生线程中接管数据,并调用 CPU 硬件指令集(如 x86/ARM 架构的 AES-NI 和 SHA 硬件扩展)。整个哈希与加密过程由独立的系统级线程计算,计算完成后通过 Promise 异步把结果放回微任务队列。这意味着,即便在前端计算几百兆的大文件 SHA-256 哈希,用户的 UI 渲染、动画和交互也不会出现掉帧。
CryptoJS 则是完全用纯 JavaScript 编写的成熟开源库。当调用其方法时,所有的置换、轮密钥加和位运算都在 JavaScript 引擎(如 V8)的主线程中单线程解释执行。由于纯 JS 计算密码学位运算缺乏硬件加速支持,且需要在堆内存中反复分配临时的中间变量,执行耗时通常是原生接口的 5 到 20 倍。更严重的是,一旦数据体积超过数兆字节,主线程的事件循环将被完全阻塞,直接造成界面卡死、无响应弹窗。
在密钥保护方面,Web Crypto API 提供了 CryptoKey 对象,允许在导入或生成密钥时将 extractable 标志明确设为 false。一旦设为不可导出,哪怕页面遭遇偶发的 XSS 漏洞,恶意脚本也只能利用该密钥进行运算,而无法通过内存快照直接dump出原始密钥的二进制明文。相比之下,CryptoJS 的密钥与密文均为普通 JavaScript 对象(如 WordArray),明文字符串常驻于堆内存中,缺乏任何底层内存防御隔离。
二、选型权衡的四个核心维度
在具体的工程技术选型中,应当通过四个硬性指标对候选方案进行逐项过滤:
1. 安全上下文限制(Secure Context)
这是使用 Web Crypto API 的绝对硬门槛。出于防止中间人篡改加密逻辑的安全考虑,W3C 规范强制规定:crypto.subtle 仅在安全上下文中可用。具体包括:
- 使用
https://协议的线上生产环境; - 本地开发调试域名(如
http://localhost、http://127.0.0.1); - 打包在特定受信任的客户端(如 Electron 应用或遵循安全策略的浏览器插件背景脚本)。
http://192.168.1.100)或未部署 SSL 证书的测试机上,window.crypto.subtle 将直接返回 undefined,直接调用会触发 TypeError: Cannot read properties of undefined。如果项目运行环境无法保证 HTTPS,CryptoJS 便成为了不可替代的兜底手段。
2. 执行性能与主线程占用
在性能敏感型场景下两者的表现具有数量级的差距:
| 测试场景 | Web Crypto API | CryptoJS | 选型结论与影响 |
|---|---|---|---|
| 小文本哈希(< 1KB) | 约 0.05 ~ 0.15 ms | 约 0.10 ~ 0.30 ms | 两者均极快,差异对用户无感知 |
| 表单数据对称加密(AES) | 异步微秒级,吞吐平稳 | 同步执行,微秒级 | 两者均可胜任,CryptoJS 同步代码写法更简短 |
| 文件切片哈希(10MB ~ 100MB) | 毫秒级,主线程 0 阻塞,帧率稳定 60 FPS | 耗时达数秒,主线程卡顿 100%,UI 完全停滞 | 必须选型 Web Crypto API(结合 Stream/Worker) |
3. 包体积与项目维护生命周期
Web Crypto API 是现代浏览器(Chrome 37+、Firefox 34+、Safari 11+、Edge 79+)均全量支持的原生功能,在前端打包构建(如 Vite、Webpack)时带来的体积增加是 0 KB。
CryptoJS 作为一个历史悠久的开源项目,整个包未经模块化摇树优化全量引入时,体积在 45KB 到 120KB 之间(Gzip 压缩后约 15KB ~ 30KB)。更重要的是,CryptoJS 原作者多年前已停止高频维护,社区虽然有 crypto-es 等 ES 模块化封装,但底层代码已极少接收安全审计与性能重构。
4. 算法现代度与合规要求
Web Crypto API 贯彻了现代密码学的安全设计,内置支持 AES-GCM、AES-CBC、AES-CTR、SHA-256/384/512、HMAC、ECDSA、ECDH、Ed25519、RSA-OAEP 等算法,但刻意剔除了已被学术界证明存在碰撞漏洞的 MD5、RC4、DES 等不安全算法。
若你的前端业务需要与十年前开发的老旧政企系统、传统银行旧接口进行联调,且服务端强制要求前端发送 MD5 签名或 Triple-DES(3DES)密文,由于 Web Crypto API 根本没有提供这些算法,此时只能选型 CryptoJS 或使用单一算法小库(如 spark-md5)。
三、典型代码实现与流水线对比
为了具体展现两者在日常代码中的差异,我们以最常用的数据哈希与 AES 对称加密为例进行代码落地。
1. 数据哈希(SHA-256)对比
CryptoJS 示例:其 API 对 JavaScript 初学者非常友好,直接接收字符串,同步返回十六进制结果。
import CryptoJS from 'crypto-js';

// CryptoJS:一行同步计算
function hashWithCryptoJS(text) {
  return CryptoJS.SHA256(text).toString(CryptoJS.enc.Hex);
}

const result = hashWithCryptoJS('Hello World');
console.log('CryptoJS SHA-256:', result);
Web Crypto API 示例:遵循严谨的二进制数据处理标准,需要使用 TextEncoder 转码为 Uint8Array,返回 ArrayBuffer,最后转换为十六进制字符串。
// Web Crypto API:标准异步计算
async function hashWithWebCrypto(text) {
  // 1. 将字符串转为 UTF-8 编码的 Uint8Array 二进制流
  const encoder = new TextEncoder();
  const data = encoder.encode(text);

  // 2. 调度原生硬件引擎执行 SHA-256
  const hashBuffer = await window.crypto.subtle.digest('SHA-256', data);

  // 3. 将返回的 ArrayBuffer 转换为 16 进制字符串
  const hashArray = Array.from(new Uint8Array(hashBuffer));
  return hashArray.map(byte => byte.toString(16).padStart(2, '0')).join('');
}

// 调用方式为 Promise
hashWithWebCrypto('Hello World').then(hex => {
  console.log('Web Crypto SHA-256:', hex);
});
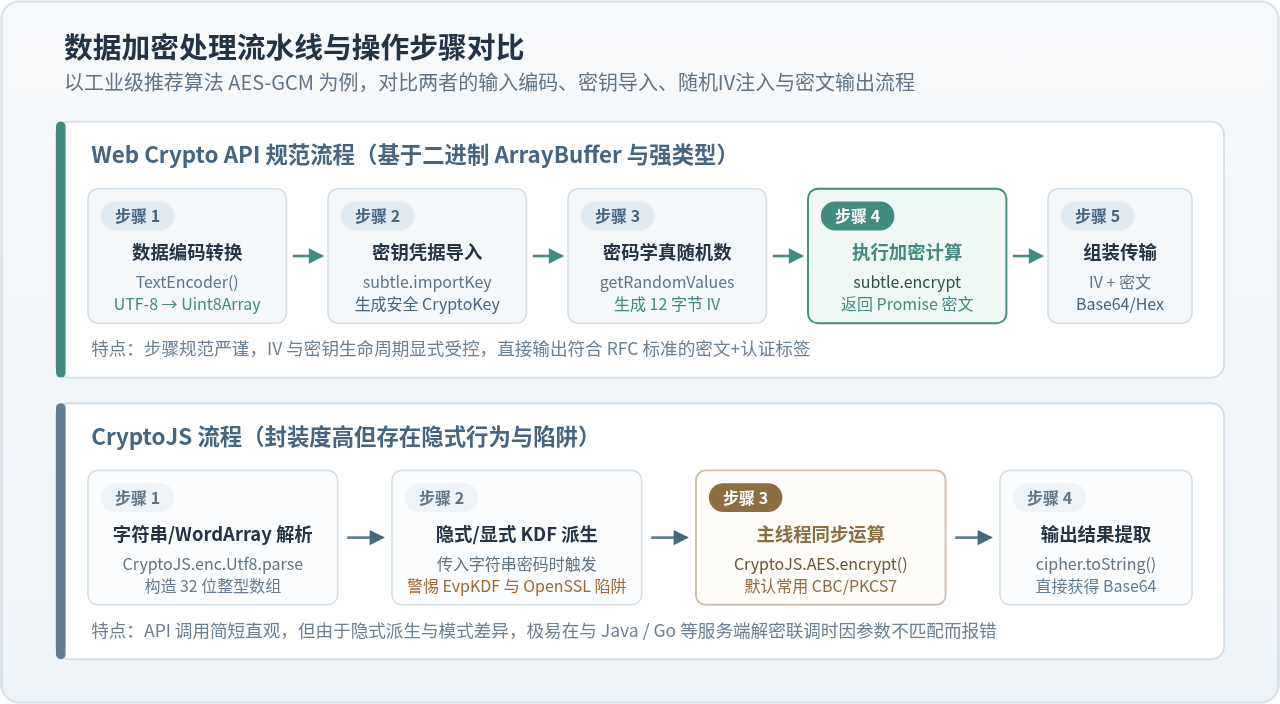
2. 对称加密(AES-GCM)前后端协同实践
在对称加密中,AES-GCM(Galois/Counter Mode)是现代密码学强烈推荐的认证加密模式,它能同时保证数据的保密性与完整性。
Web Crypto API 实现标准 AES-GCM 加密:
async function encryptAesGcm(plainText, rawKeyBase64) {
  // 1. 解码 256 位原始密钥
  const keyBuffer = Uint8Array.from(atob(rawKeyBase64), c => c.charCodeAt(0));
  const cryptoKey = await window.crypto.subtle.importKey(
    'raw',
    keyBuffer,
    { name: 'AES-GCM' },
    false, // 密钥不可导出,增强安全性
    ['encrypt']
  );

  // 2. 生成密码学推荐的 12 字节(96 位)随机 IV
  const iv = window.crypto.getRandomValues(new Uint8Array(12));

  // 3. 编码明文并执行加密
  const encodedText = new TextEncoder().encode(plainText);
  const cipherBuffer = await window.crypto.subtle.encrypt(
    { name: 'AES-GCM', iv },
    cryptoKey,
    encodedText
  );

  // 4. 组装 IV 与密文(服务端解密需同样取出前 12 字节作为 IV)
  const combined = new Uint8Array(iv.length + cipherBuffer.byteLength);
  combined.set(iv, 0);
  combined.set(new Uint8Array(cipherBuffer), iv.length);

  // 5. 编码为 Base64 便于传输
  return btoa(String.fromCharCode(...combined));
}如果你在 CryptoJS 中直接写
CryptoJS.AES.encrypt(text, "my-secret-key"),CryptoJS 默认不会将第二个参数当作原始密钥,而是会调用过时的 EvpKDF 算法和随机 Salt 生成派生 Key 与 IV,并将结果打包为 OpenSSL 格式的特定字符串。如果后端(Java、Go、Python)使用的是标准的 AES-GCM 或 AES-CBC 解密逻辑,将直接报解密失败。要在 CryptoJS 中与后端标准解密对齐,必须先使用 CryptoJS.enc.Utf8.parse 严格传入固定格式的 Key 和 IV。
四、选型决策路径
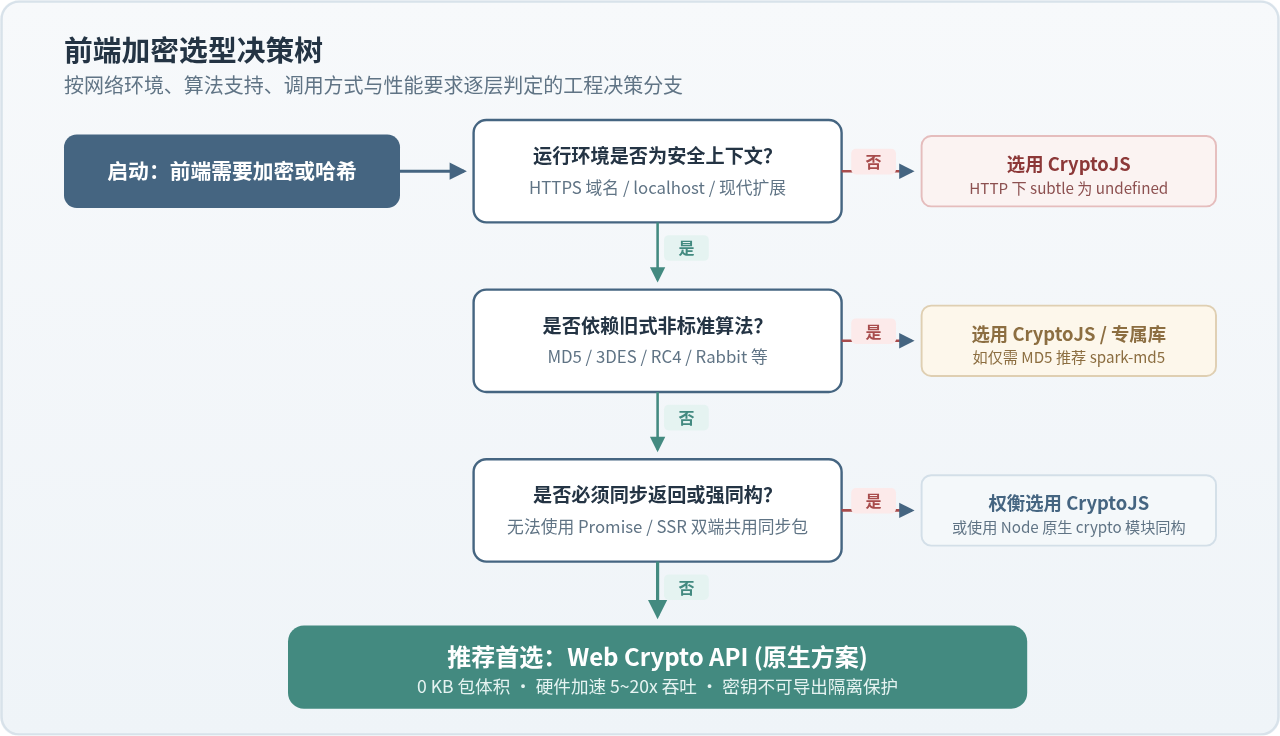
为了便于在团队架构评审或技术方案选型时做出明确裁决,可遵循以下决策树步骤进行判定:
-
排查网络协议与宿主环境:前端页面是否百分之百运行在 HTTPS 或受信任客户端下?如果有未改造的 HTTP 局域网管理后台,必须选型 CryptoJS,或在初始化时增加
window.crypto?.subtle ? WebCrypto : CryptoJS的适配器降级层。 -
审查算法支持要求:产品需求或后端旧接口是否明确要求 MD5、RC4 或 3DES?如果涉及,原生 Web Crypto API 无法提供支持,建议按需引入 CryptoJS 对应算法子模块或
spark-md5,避免引入臃肿的全量包。 -
评估调用架构与运行机制:当前业务是否运行在必须立即同步返回的旧代码体系中(无法改写为
async/await)?如果是,且数据量极小,CryptoJS 的同步特性调用成本更低;如果存在大文件、高频计算或严格的性能指标,必须坚决选用 Web Crypto API。 - 综合选定首选方案:对于所有常规的现代商业项目(HTTPS 普及、主流现代浏览器、前后端采用 AES-GCM 或 SHA-256),直接选型 Web Crypto API 是没有任何技术包袱的最佳实践。
五、综合总结与速查速决
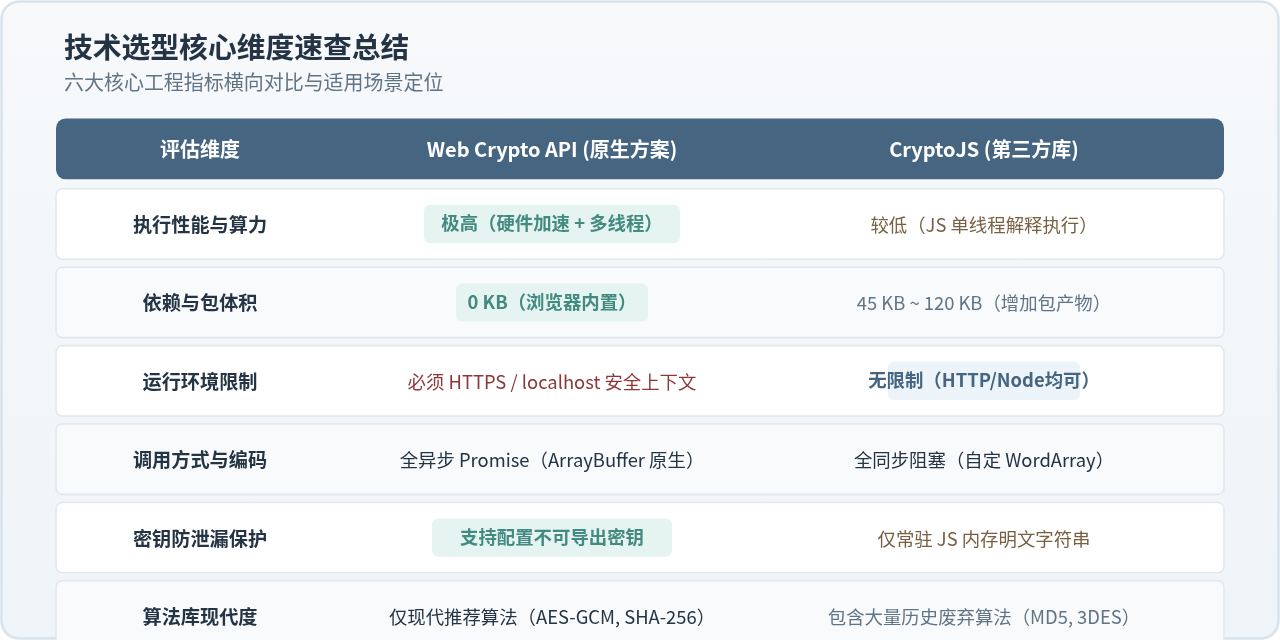
技术选型本质上是寻找与业务场景最匹配的权衡。综合来看:
- Web Crypto API 的定位是“现代前端的标准基建”:它具备 0 打包体积、原生 C++ 级别硬件加速性能、高安全性(密钥不可导出隔离)以及对未来标准的完整支持。在具备 HTTPS 的现代应用中,应将其作为团队前端加密架构的默认规范。
- CryptoJS 的定位是“兼容期与特殊场景的辅助工具”:它是一把趁手但年迈的瑞士军刀,依赖纯 JS 兼容了一切网络和老旧环境,同步接口调用简单,但伴随着额外的包体积开销、主线程性能损耗及维护停滞的现实。
在实际项目落地时,建议团队优先封装一层与具体库解耦的 cryptoService 统一接口。在现代环境中直接使用底层的 window.crypto.subtle 释放设备硬件算力,并在必要且受限的环境中按需引入特定的垫片,以此打造既高性能又健壮的前端安全防护链。
JS代码压缩与混淆有什么区别?
2026-11-19 18:37:13
检测到控制台打开后自动关闭页面或重定向的 JS 实现
2026-11-19 18:03:23
旧版浏览器怎么用JS传统方法拼接变量
2026-11-18 20:32:46
JavaScript实现相册缩略图网格布局与响应式适配
2026-11-18 18:01:23
JS定时循环:setInterval与递归setTimeout的区别及选择
2026-11-18 14:50:03







