Node.js安装报错权限不足或路径错误的解决方法
针对Node.js在Windows与macOS/Linux环境下安装及运行中出现的权限不足(EACCES、EPERM)与路径错误(command not found、ENOENT)问题,提供系统化排查思路、标准修复操作步骤、环境变量配置与验证方法。
Node.js 在安装、初次配置或通过 npm 安装全局工具时,最常遇到的两类阻碍是系统权限不足与命令路径错误。权限不足(常见错误代号为 EACCES、EPERM 或 Windows 安装器 Error 1603)的根源在于 Node.js 或 npm 尝试向操作系统的高权限受保护目录写入文件;路径错误(表现为 command not found、'node' 不是内部或外部命令 或 ENOENT)则是因为操作系统的可执行文件检索列表(PATH 环境变量)中缺少目标文件所在位置,或者指向了已经失效的旧路径。解决这两类问题的规范路径是:针对权限问题,配置当前用户拥有完全权属的独立目录进行环境隔离,严禁直接使用管理员提权或盲目赋予系统目录 777 权限;针对路径问题,校准实际程序落点并精准追加 PATH 变量。
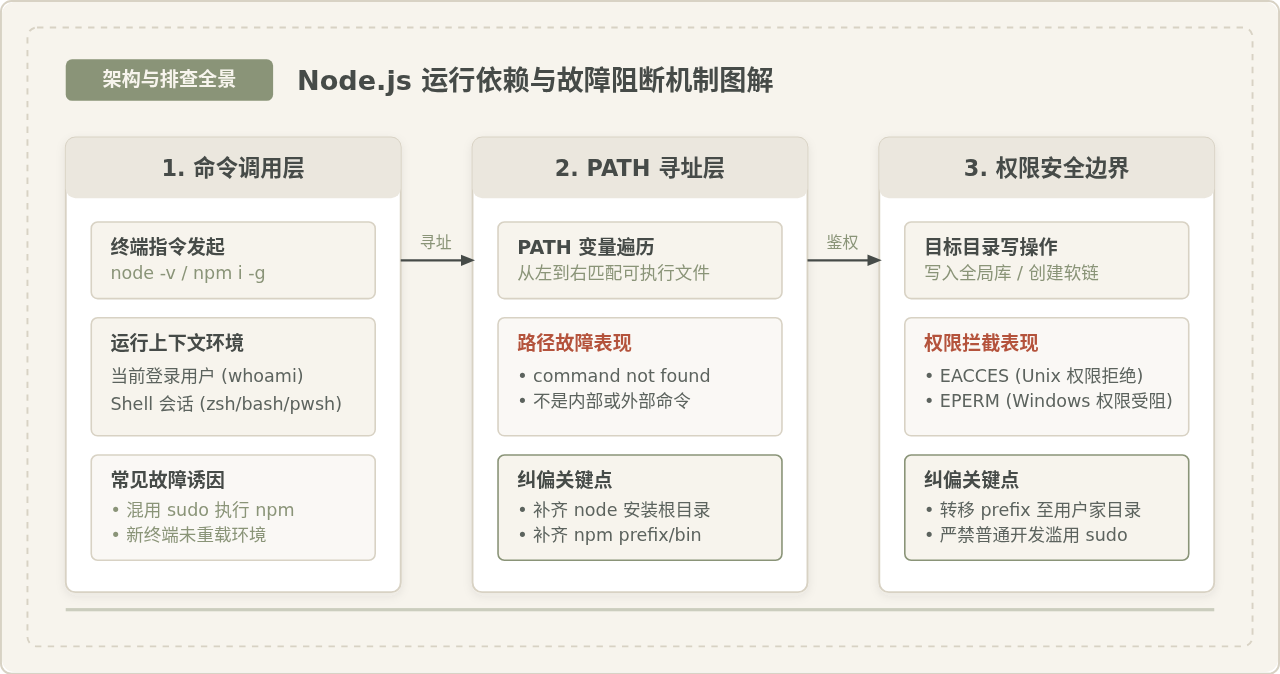
一、问题特征识别与根因定位
在排查之前,必须根据控制台输出的精准日志区分当前属于权限阻断还是寻址失联,避免“头痛医脚”式的盲目重装。
1. 权限不足典型错误指纹
权限问题通常在向系统磁盘写入全局依赖、修改配置文件或执行安装向导时被操作系统安全策略拦截:
- macOS / Linux 环境:常见报错为
npm ERR! code EACCES、syscall mkdir、Error: EACCES: permission denied, access '/usr/local/lib/node_modules'。这是因为类 Unix 系统的/usr/local默认需要管理员(root)权限才允许变更。 - Windows 环境:常见报错为
npm ERR! code EPERM、operation not permitted, unlink '...',或者在运行.msi安装包时弹窗提示Error 1603: A fatal error occurred during installation。这通常由 Windows UAC 访问控制、文件被其他后台进程(如安全软件、IDE)占用或系统盘受限引起。
2. 路径错误典型错误指纹
路径问题则发生于进程调用阶段,终端完全无法在磁盘定位可执行文件:
- macOS / Linux 环境:控制台提示
zsh: command not found: node或bash: /usr/local/bin/node: No such file or directory。 - Windows 环境:控制台提示
'node' 不是内部或外部命令,也不是可运行的程序或批处理文件。 - 文件级缺失:运行过程报错
npm ERR! code ENOENT、syscall open,表示命令找到了,但其内部引用的依赖脚本、包定义(如package.json)或全局缓存路径不存在。
二、权限不足(EACCES / EPERM)的规范解决方法
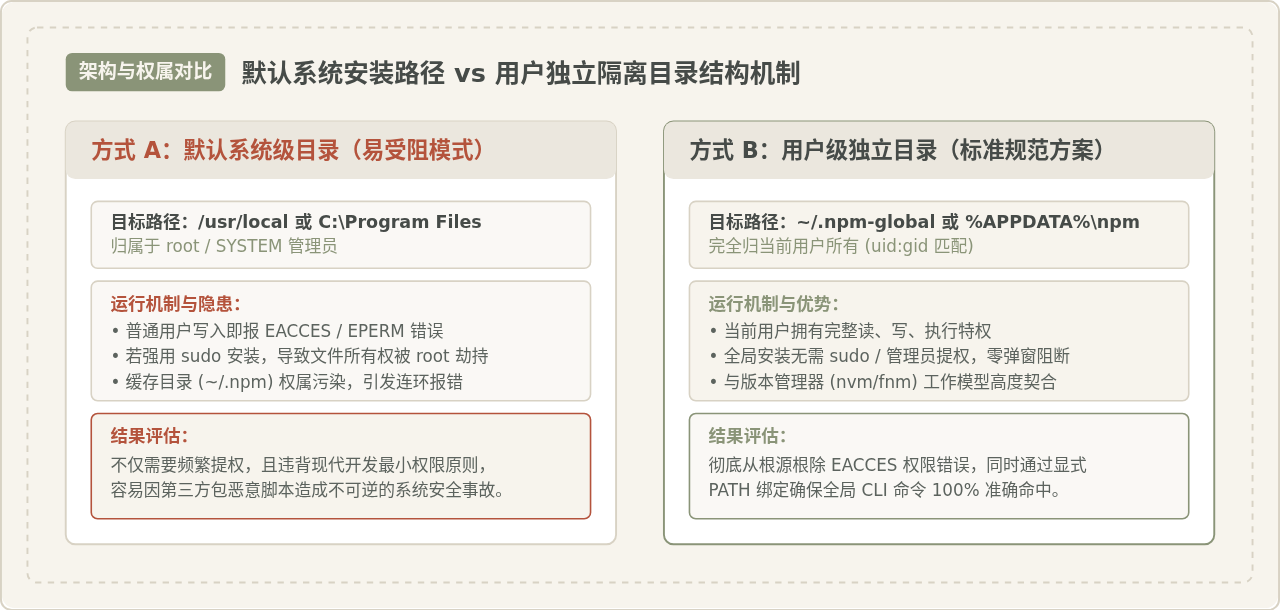
面对权限不足,初学者最容易采用的直觉做法是在命令前强加 sudo(如 sudo npm install -g ...)或者直接在 Windows 上给整个安装目录赋予全员完全控制权限。这种做法在短期内看似能迅速跳过报错,但会埋下严重隐患:它会导致创建出的依赖文件和缓存(~/.npm)的所有权归属于系统管理员(root 或 SYSTEM),后续只要以普通用户身份执行任何本地开发命令,就会引发更加棘手的权限连锁冲突。同时,第三方 npm 包在安装时可能执行自定义脚本(preinstall/postinstall),以 root 权限运行未经审计的远程脚本存在巨大安全风险。
最健壮且符合现代工程规范的解法是:将 npm 的全局包管理目录重定向到当前用户家目录下的独立空间,从物理路径上与系统级受限目录彻底隔离。
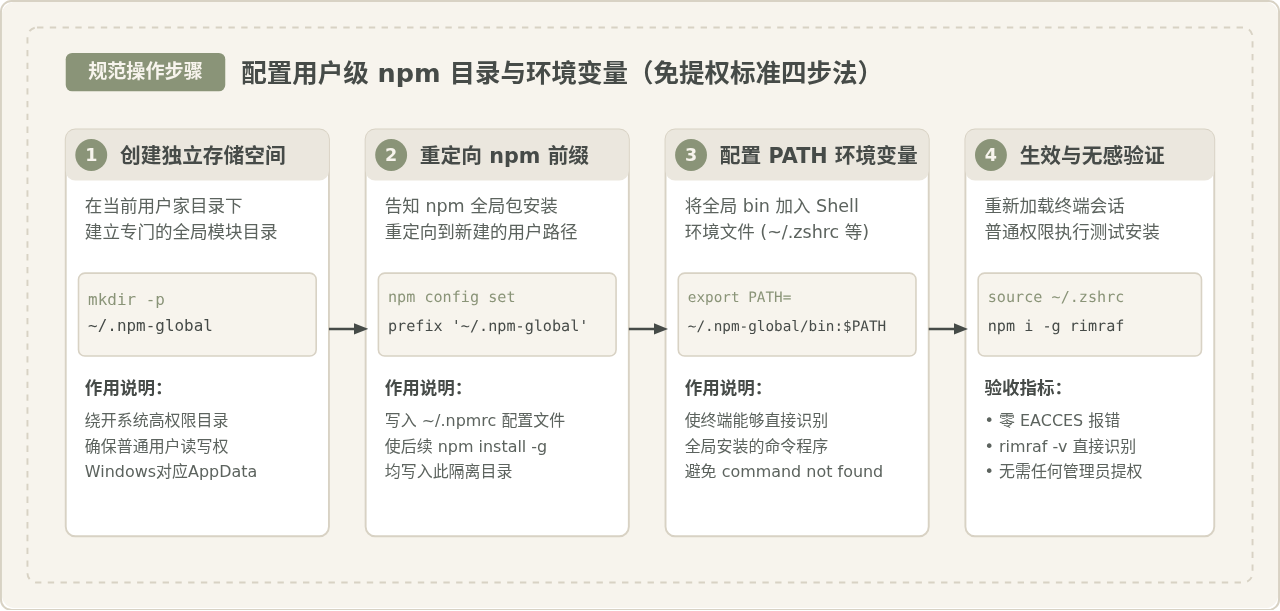
macOS 与 Linux 标准修复操作
请按以下四个步骤在普通终端中执行,全程不需要加 sudo:
第一步:在用户家目录创建专门的全局目录
mkdir -p ~/.npm-global第二步:将 npm 的全局安装前缀(prefix)修改为该目录
npm config set prefix ~/.npm-global执行完成后,可通过读取配置确认配置已正确写入:
npm config get prefix第三步:将新目录下的 bin 路径注入 Shell 环境变量
根据当前使用的 Shell 类型,打开对应的配置文件(macOS 默认当前为 zsh,即 ~/.zshrc;Linux 常用 bash,即 ~/.bashrc),在文件末尾追加以下导出语句:
export PATH=~/.npm-global/bin:$PATH也可以直接通过一行命令追加写入:
echo 'export PATH=~/.npm-global/bin:$PATH' >> ~/.zshrc第四步:重载终端配置文件并验证
source ~/.zshrc此时便可尝试免权限安装一个全局模块进行验证:
npm install -g rimraf检查模块是否可立即执行:输入 rimraf --help,若正常显示参数列表,说明权限与路径均已闭环修复。
Windows 环境下的权限修复操作
Windows 系统的权限不足通常分为安装包执行期与 npm 运行期:
- 安装阶段报错(Error 1603 或拒绝访问):鼠标右键点击 Node.js 的
.msi安装包,选择“以管理员身份运行”。若安装程序依旧报错,可临时退出占用文件的 IDE 或安全软件,避免系统盘目标目录被加锁。建议优先安装至默认推荐位置,避免在路径中包含中文字符或特殊符号。 - npm 全局安装报错(EPERM):Windows 下 npm 默认的用户全局路径应为
%APPDATA%\npm(例如C:\Users\用户名\AppData\Roaming\npm)。如果此前被意外更改,可打开命令提示符(CMD)输入以下命令重设:
npm config set prefix "%APPDATA%\npm"
npm config set cache "%APPDATA%\npm-cache"
由于 %APPDATA% 属于当前登录用户的个人应用数据区,所有文件均由当前用户掌控,能够彻底避免写入 C:\Program Files 时受到的 UAC 拦截。
三、路径错误(PATH 缺失与命令未找到)的排查与修复
当操作系统报告“找不到命令”时,并不是软件被损坏,而是 Shell 或命令提示符在读取当前会话的 PATH 环境变量时,按序扫描了其中记录的所有文件夹,均未发现匹配的可执行程序。
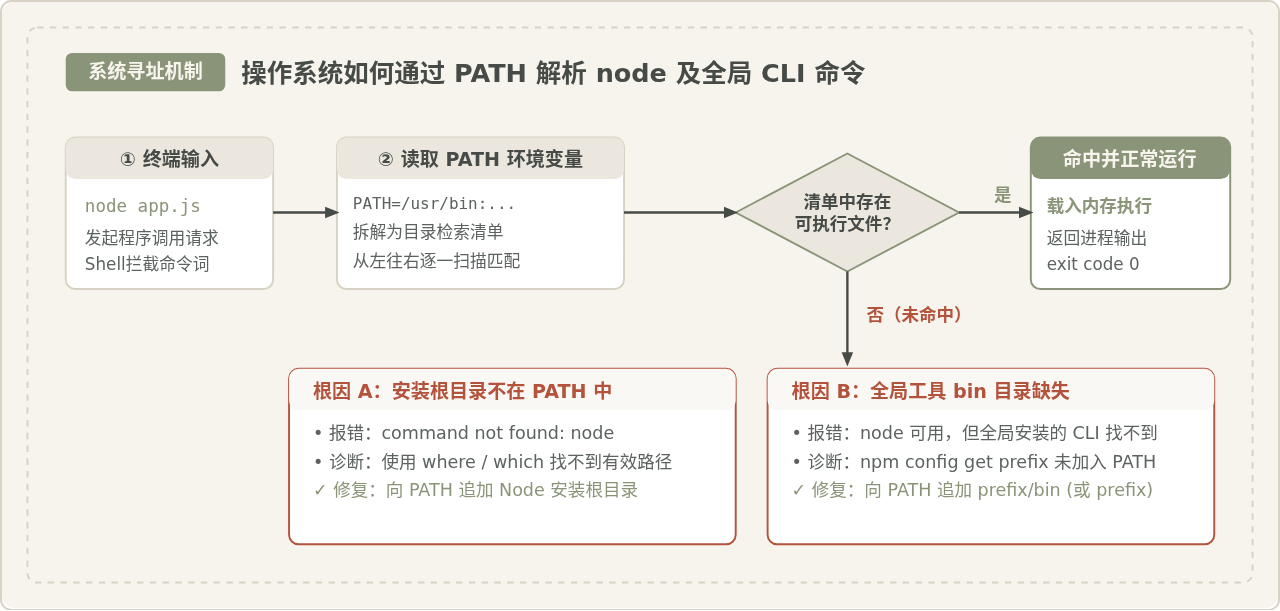
1. Node.js 基础命令无法识别的修复
如果在终端输入 node -v 立即提示 command not found,说明 Node.js 的主安装目录未被写入系统 PATH。
第一步:定位 Node.js 实际落地的二进制路径
- macOS / Linux:通常通过官方安装包安装的位于
/usr/local/bin/node;通过 Homebrew 安装的 Intel Mac 位于/usr/local/bin/node,Apple Silicon (M系列) 位于/opt/homebrew/bin/node。可通过以下命令探查是否存在:
ls -l /usr/local/bin/node /opt/homebrew/bin/node 2>/dev/null- Windows:通常安装在
C:\Program Files\nodejs\node.exe。可直接在文件资源管理器中核对该文件是否存在。
第二步:将确认后的真实路径添加到 PATH
- macOS / Linux:在
~/.zshrc中加入对应目录:
保存后执行export PATH="/opt/homebrew/bin:/usr/local/bin:$PATH"source ~/.zshrc。 - Windows:
- 按
Win + S搜索并打开“编辑系统环境变量”。 - 在“系统属性”窗口点击底部的“环境变量”。
- 在“用户变量”或“系统变量”列表中找到
Path,双击打开编辑界面。 - 点击“新建”,输入 Node.js 安装目录(默认
C:\Program Files\nodejs\),并点击“上移”调整至靠前位置。 - 依次点击“确定”退出所有窗口。重要提醒:修改环境变量后,必须完全关闭已打开的终端或 CMD 窗口并重新打开,新变量才能在子进程中生效。
- 按
2. 全局模块命令未找到的修复
一种极易让人困惑的场景是:node -v 和 npm -v 都能正常打印版本,但使用 npm i -g yarn 或 npm i -g typescript 安装成功后,输入 yarn -v 或 tsc -v 却提示 command not found。
这是因为 Node.js 本身所在的目录在 PATH 中,但 npm 全局安装命令生成软链接/批处理脚本的目录没有加入 PATH。排查与解决步骤极为明确:
# 1. 打印当前 npm 全局前缀所在位置
npm config get prefix• 若 Windows 输出 C:\Users\yourname\AppData\Roaming\npm:请将此路径原样加入 Windows 的 Path 变量中。
四、容易混淆的特殊场景与避坑辨析
在日常开发与维护中,有两类报错由于文字表述与权限或路径高度相似,常常导致排查方向偏离,需要特别辨析。
1. PowerShell 脚本执行策略受限(常被误判为权限不足)
在 Windows 的 PowerShell 终端中执行 npm、yarn 或 pnpm 时,控制台经常出现醒目的红色报错:
深度辨析:许多读者看到“禁止运行”或“SecurityError”,会误以为是安装目录权限不足或者文件损坏,转而去修改文件夹安全控制属性。实际上,这是 Windows PowerShell 默认的安全策略(ExecutionPolicy 为 Restricted),阻止执行未经数字签名的 .ps1 脚本,属于 Shell 的安全策略,而非文件系统的读写权限或路径丢失。
标准对策:以当前普通用户身份在 PowerShell 中执行以下命令,将当前用户作用域的执行策略放宽为 RemoteSigned(允许本地脚本运行,远程脚本需签名):
Set-ExecutionPolicy RemoteSigned -Scope CurrentUser执行后输入 Y 确认即可,无需以管理员身份更改全局系统策略,安全且规范。
2. 历史 sudo 操作导致的缓存权属污染
如果此前曾不慎使用过 sudo npm install,即使后来通过 npm config set prefix 修改了全局路径,仍可能在安装时遇到缓存写入拒绝:
npm ERR! code EACCES
npm ERR! syscall open
npm ERR! path /Users/yourname/.npm/_cacache/...对策:这是因为 ~/.npm 缓存文件夹内部分文件的所有者被变成了 root。只需将该用户目录的所有权重新递归归还给当前登录用户:
sudo chown -R $(whoami) ~/.npm执行一次该修复后,后续日常开发切勿再次搭配 sudo 执行 npm 命令。
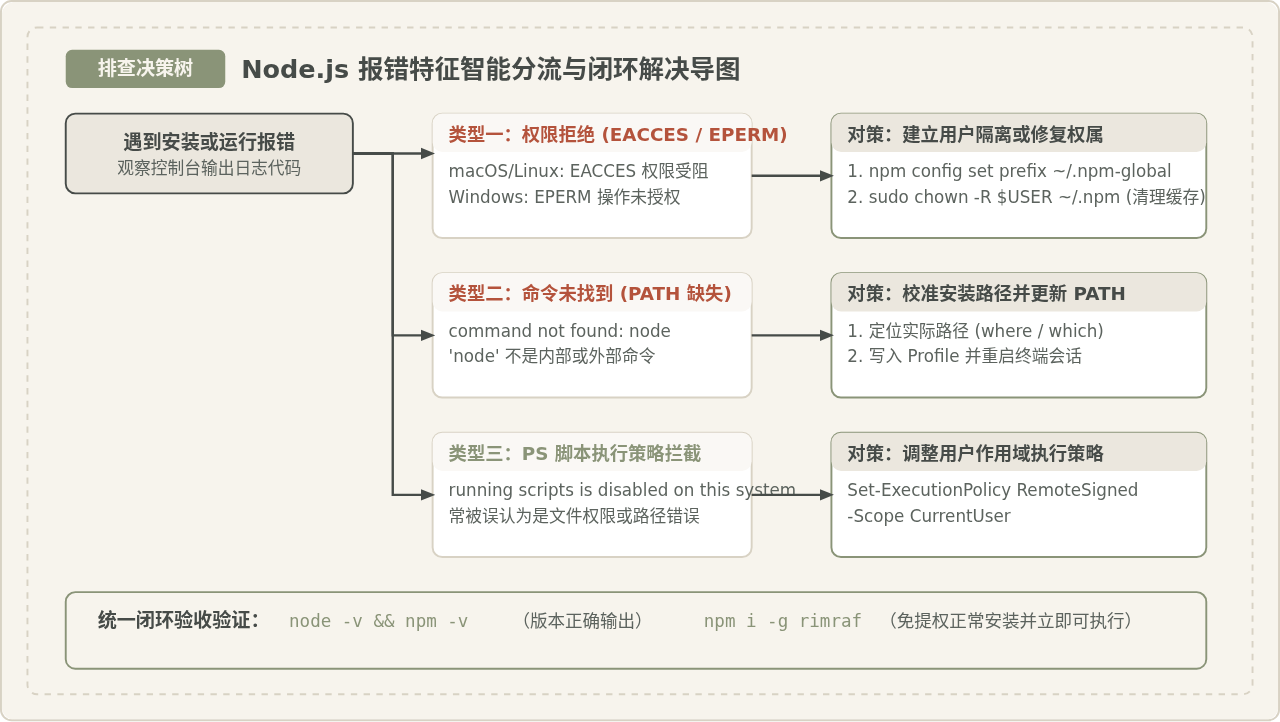
五、全流程健康度综合验证
按照上述步骤修复完成后,建议按照以下清单完成环境的整体健康度验证,确保所有链路畅通无阻:
| 验证环节 | 执行命令 | 预期正常输出 | 异常指示 |
|---|---|---|---|
| 1. 核心运行时检测 | node -v |
v18.x.x / v20.x.x 等版本号 |
若报未找到命令,说明 Node 根路径未正确写入 PATH |
| 2. 包管理器检测 | npm -v |
9.x.x / 10.x.x 等版本号 |
若报未找到命令,检查与 node 同级的 npm 引导脚本 |
| 3. 全局前缀位置 | npm config get prefix |
指向当前用户空间(如 ~/.npm-global) |
若仍为 /usr/local,说明 prefix 尚未生效 |
| 4. 全局命令检索 | which node / where node |
返回唯一的合法路径 | 若输出多个不同路径,需清理旧版本残留 |
| 5. 免特权安装测试 | npm install -g rimraf |
正常安装成功,退出码为 0 | 若报 EACCES/EPERM,说明目录或缓存权属仍需调整 |
| 6. 全局 CLI 调用 | rimraf --version |
打印 rimraf 版本号 | 若报未找到命令,说明 prefix 对应的 bin 目录未入 PATH |
完成以上六项检查且全部符合预期后,即可确认 Node.js 在当前操作系统中的安装、运行权限与路径解析链路已完全恢复正常,后续无论进行本地项目构建还是全局工具管理,均无需额外的提权操作。
本地开发怎么调试JS接口安全域名?内网穿透与Hosts修改方法
2026-11-19 17:15:47
JavaScript局域网通信连接失败的常见原因与排查方法
2026-11-19 15:57:08
Node.js服务端怎么根据IP地址获取地理位置
2026-11-18 11:34:31
Node.js使用winreg模块操作Windows注册表教程
2026-11-13 22:52:32
解决Node.js安装后node命令找不到或版本不对应问题
2026-11-13 15:49:13