本地开发怎么调试JS接口安全域名?内网穿透与Hosts修改方法
详细讲解在本地开发环境中调试JS接口安全域名的两种核心方法:内网穿透技术与本地Hosts修改配合反向代理,解决JSSDK签名错误、本地IP限制及HTTPS证书校验难题。
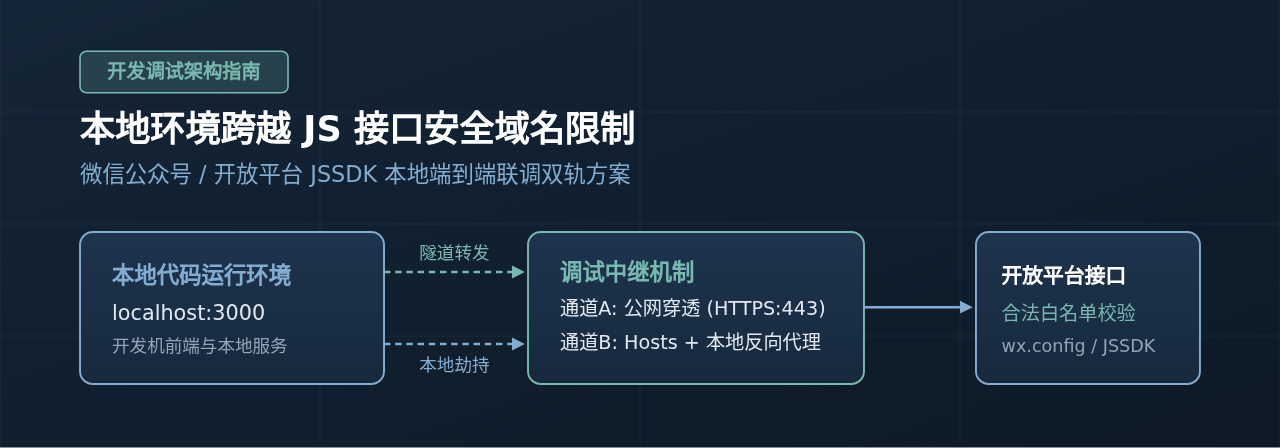
在前端开发中,当你调用微信公众号、企业微信或第三方平台的 JSSDK 接口(如拍照、扫一扫、分享自定义、地理位置获取)时,接口必须在后台配置的“JS 接口安全域名”下运行。如果直接在本地使用 http://localhost:3000 或 http://127.0.0.1:8080 访问,SDK 校验会直接抛出 invalid signature、permission denied 或“url not in domain list”错误。要在本地正常调试,核心思路是让请求上下文拥有合法域名的外壳。本文介绍两种成熟且实用的本地调试手段:内网穿透与本地修改 Hosts 配合反向代理,并提供具体配置步骤与选型建议。
一、为什么本地开发无法直接调用 JS 接口?
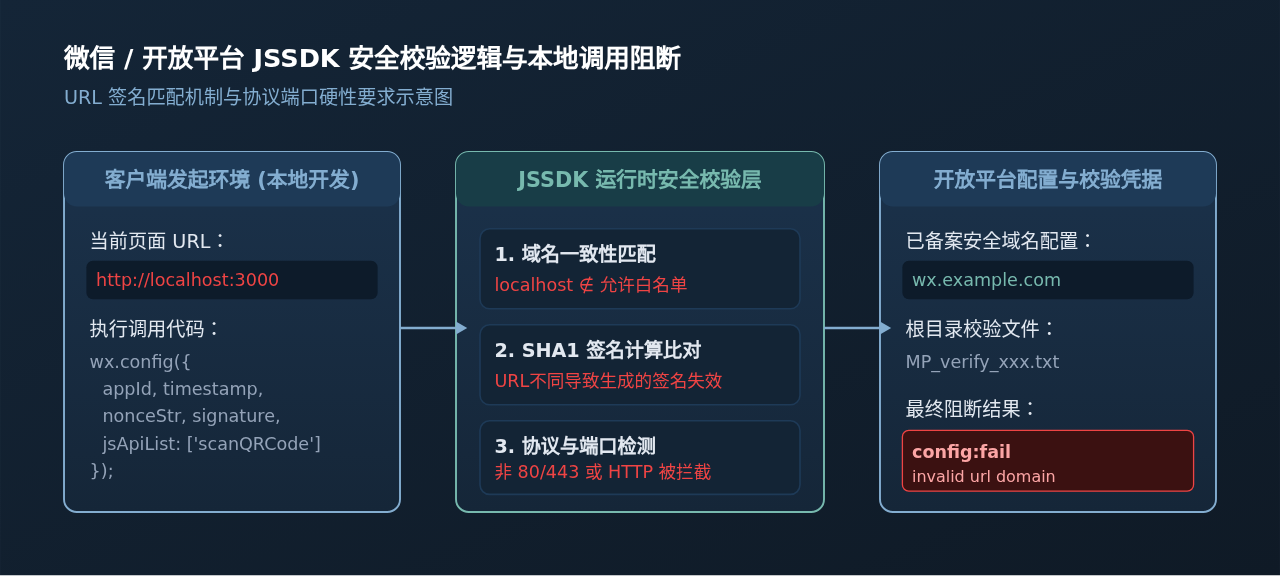
很多初次接触微信开发的前端开发者会疑惑:为什么即使后端签名算法完全正确,本地前端依然无法通过权限验证?这是因为开放平台的 JSSDK 安全体系由多层约束共同构成:
- 域名白名单强制匹配:微信公众号后台配置的“JS接口安全域名”通常为线上已备案域名(如
wx.example.com),后台不允许直接填写localhost或内网私有 IP。 - 当前页面 URL 参与签名:JSSDK 初始化时执行的
wx.config包含timestamp、nonceStr、signature。其中签名通过计算jsapi_ticket与当前页面的完整 URL(包含协议、域名、路径及查询参数,不包含#及其后面的 hash)生成。如果实际运行的地址是http://localhost:3000/app,而后台记录的凭据只能授权https://wx.example.com/app,签名必然失效。 - 标准端口与 HTTPS 限制:部分关键接口强制运行在 443 端口与 HTTPS 协议下,且不支持附带
:8080这类自定义非标准端口。
二、方法一:内网穿透(公网隧道转发方案)
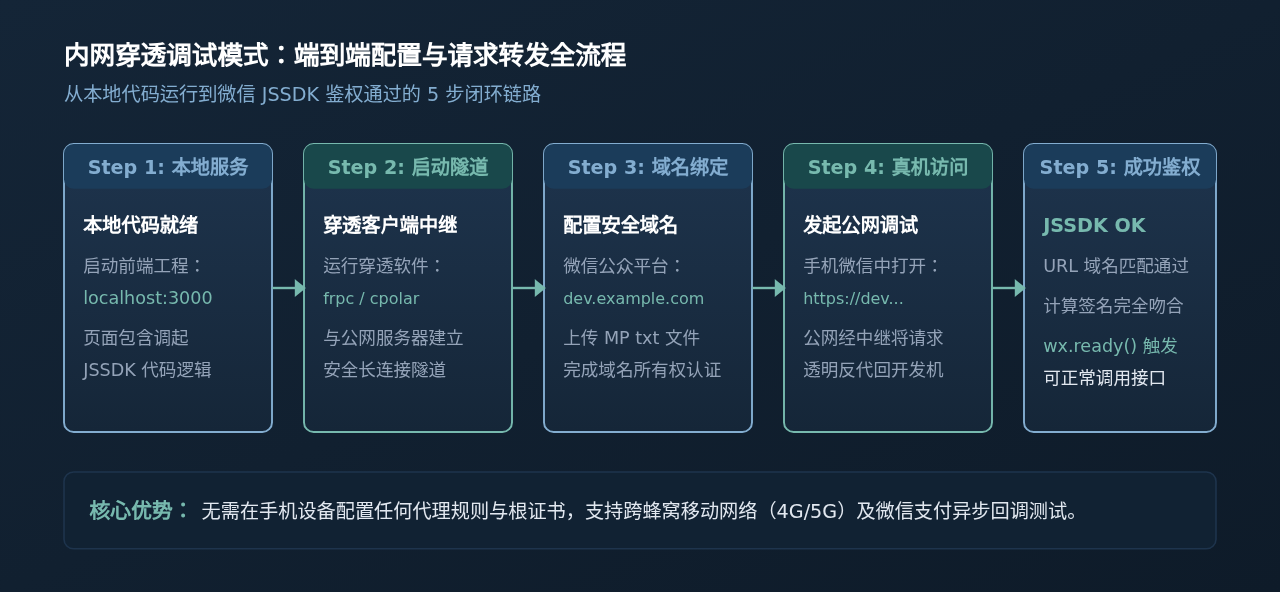
原理说明:内网穿透技术通过在具备公网 IP 的服务器上部署服务端,并在本地开发机运行客户端,在两者之间建立长连接加密数据隧道。外部请求访问公网域名(该域名配置在开放平台安全域名中)时,中继服务器将流量通过隧道即时转发到本地开发端口(如 localhost:3000),并将本地的响应原路返回。
1. 典型工具与准备工作
常用的内网穿透工具有:
- cpolar / Ngrok:开箱即用,支持一键生成具备合法 SSL 证书的二级域名(如
https://dev123.cpolar.cn)。部分服务商提供已在开放平台报备测试白名单的公用通道。 - frp(自建服务器):适合拥有自己的云服务器(已备案域名)的团队。通过在云端部署
frps,本地启动frpc,将二级域名(如dev.example.com)无缝映射到本地。 - Cloudflare Tunnel(cloudflared):免费且自带全球边缘 HTTPS 证书,适合已有托管在 Cloudflare 域名的开发者。
2. 详细配置实操(以 cpolar 为例)
以最常见的本地 Vite / React / Vue 项目(监听 3000 端口)为例,进行内网穿透调试的步骤如下:
- 启动本地前端开发服务:
npm run dev -- --port 3000 - 运行内网穿透命令:
# 启动 HTTP/HTTPS 隧道转发到本地 3000 端口
cpolar http 3000
控制台将输出穿透隧道状态与生成的访问链接(示例输出):
Tunnel Status online Account developer (Plan: Free) Forwarding http://a1b2c3d4.cpolar.top -> http://localhost:3000 Forwarding https://a1b2c3d4.cpolar.top -> http://localhost:3000 - 配置安全域名:将分配到的专属公网域名(例如在付费保留域名或自建 frp 二级域名
dev.yourdomain.com)复制填入微信公众号后台的“设置与开发 -> 功能设置 -> JS接口安全域名”中,并按要求在静态资源根路径放置MP_verify_xxx.txt校验文件。 - 在微信开发者工具或手机微信中访问:直接在浏览器地址栏输入生成的 HTTPS 穿透地址
https://dev.yourdomain.com浏览测试页面,此时当前页面 URL 与安全域名完全匹配,wx.config正常通过校验。
三、方法二:修改 Hosts + 本地反向代理(纯本地离线方案)
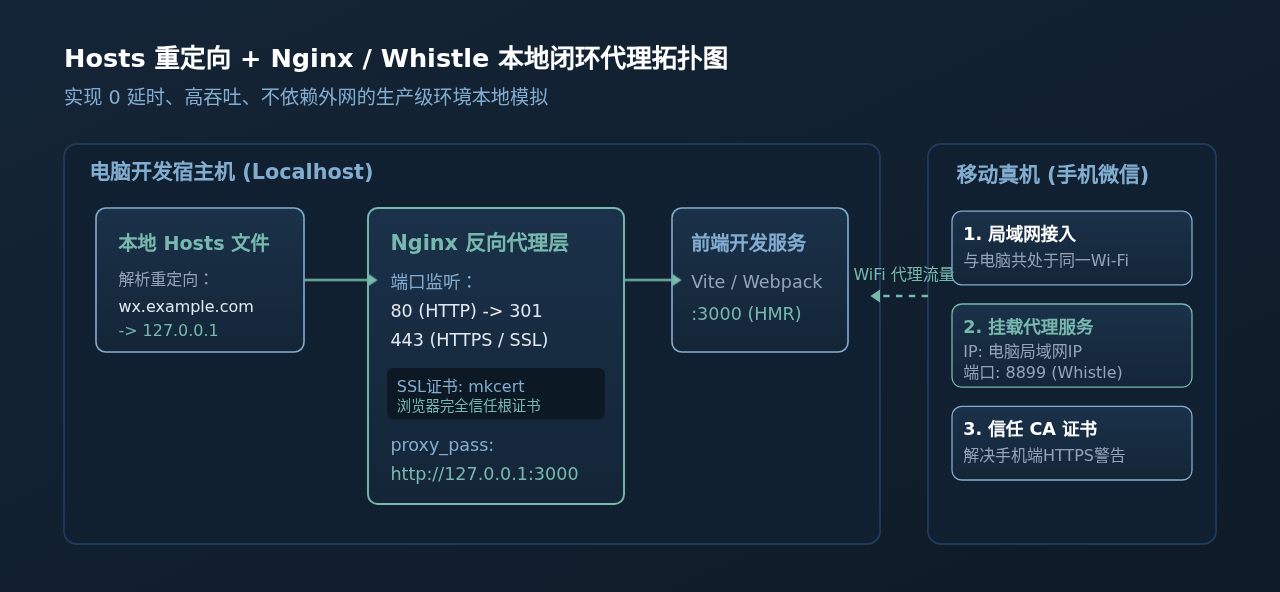
原理说明:如果不希望借助于外网中继服务器,或者本地网络受限、注重响应延迟,可以通过修改操作系统 Hosts 文件将合法的安全域名(例如 wx.example.com)强制解析到 127.0.0.1。再由本地的 Nginx 或抓包调试工具(如 Whistle、Charles)监听 80 和 443 端口,配置自签名 SSL 证书后将流量反向代理到开发服务端口 3000。
1. 第一步:修改本地 Hosts 文件
操作系统在发起 DNS 查询前会先检查本地 hosts 文件:
- Windows 路径:
C:\Windows\System32\drivers\etc\hosts - macOS / Linux 路径:
/etc/hosts
使用管理员权限在文件末尾追加映射规则(建议使用 SwitchHosts 等工具方便快速切换):
# 将线上/测试安全域名指向本地回路地址
127.0.0.1 wx.example.com
2. 第二步:解决本地 HTTPS 证书(mkcert 方案)
直接通过 http://wx.example.com 访问依然无法满足 JSSDK 的安全协议要求,且浏览器会提示证书无效。推荐使用现代化开源工具 mkcert 生成本地受信任的 CA 证书:
# 1. 安装本地根证书至系统信任库
mkcert -install

# 2. 为目标安全域名生成本地 SSL 证书文件
mkcert wx.example.com localhost 127.0.0.1
执行后将在当前目录生成 wx.example.com+2.pem(证书)与 wx.example.com+2-key.pem(私钥)。
3. 第三步:配置 Nginx 监听 443 端口并反向代理
在本地 Nginx 配置文件中设置对应 server 块:
server {
    listen 80;
    server_name wx.example.com;
    # 强制跳转 HTTPS
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    server_name wx.example.com;

    # 配置上面生成的受信任 SSL 证书
    ssl_certificate      /path/to/wx.example.com+2.pem;
    ssl_certificate_key  /path/to/wx.example.com+2-key.pem;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;

    location / {
        # 转发至本地开发服务器实际运行端口
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto https;

        # 支持 Vite/Webpack 热重载 WebSocket 协议
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
    }
}
4. 第四步:手机端与微信开发者工具调试配合
- 微信开发者工具(PC端):直接在顶部地址栏输入
https://wx.example.com即可。因为开发者工具直接读取电脑本地 Hosts,代码修改热更新依然生效。 - 手机真机调试:手机与电脑需连接同一个 Wi-Fi。在电脑上启动
whistle代理(例如wproxy -p 8899),手机网络设置中手动指定 HTTP 代理为电脑 IP 及 8899 端口,并在手机浏览器中安装 whistle 提供的根证书,手机即可同步共享电脑的 hosts 解析与本地反代环境。
四、实际调试中的易错细节与排障指南
即便完成了穿透或 Hosts 配置,初学者在联调 JSSDK 时依然容易遇到以下细节问题:
微信在计算当前页面 URL 时,严格遵循标准:取
location.href.split('#')[0]。如果你使用的是前端 Hash 路由(如 https://wx.example.com/#/scan),传递给后端签名接口的必须是 https://wx.example.com/;如果使用了 History 路由(如 https://wx.example.com/scan?id=12),传递给后端的必须是完整的去除 hash 后的地址(包括查询参数 ?id=12),且前后端必须进行统一的 encodeURIComponent / decodeURIComponent 规则校验。
手机端微信对网页缓存机制极其激进。当你更换了签名逻辑、更新了 JS 文件甚至更换域名后,微信可能依然使用本地缓存的旧凭证。解决方法:在 URL 后追加随机版本参数(如
?v=2026111801),或在微信中访问 http://debugx5.qq.com(针对 X5 内核)选择“清除 Cookie 与文件缓存”。
不要在本地直接使用线上公众号的
AppSecret。如果频繁在本地获取 access_token,会导致线上服务器缓存的 access_token 被微信服务端重置失效,进而导致生产环境业务崩溃。建议在微信公众平台申请专门的开发者测试账号(具有完全独立的 AppID 与测试接口权限),其接口安全域名无需 ICP 备案即可随意配置。
五、两种调试方案选型对比与总结
为了帮助你在不同项目阶段与网络环境下做出最合适的选择,两种方案的核心维度对比如下:
| 对比维度 | 方案一:内网穿透(cpolar / frp / ngrok) | 方案二:Hosts修改 + 本地反代(Nginx / Whistle) |
|---|---|---|
| 网络依赖 | 必须具备公网网络,依赖中继节点服务质量 | 完全基于本地回路(127.0.0.1),断网也可调试 |
| 响应延迟与带宽 | 受中继服务器带宽与物理距离限制,略有延迟 | 本机原生传输,微秒级响应,热更新速度极快 |
| 手机端接入成本 | 极低,手机直接打开公网链接即可访问 | 需要手机连接同一局域网并配置 HTTP 代理及证书 |
| 外部回调测试 | 天然支持(如微信支付完成后的服务器 Webhook 通知) | 无法接收外部主动发起的异步公网回调 |
| 数据安全性 | 业务代码与数据流经第三方穿透中继服务器 | 全部数据停留在本地开发环境,无泄露风险 |
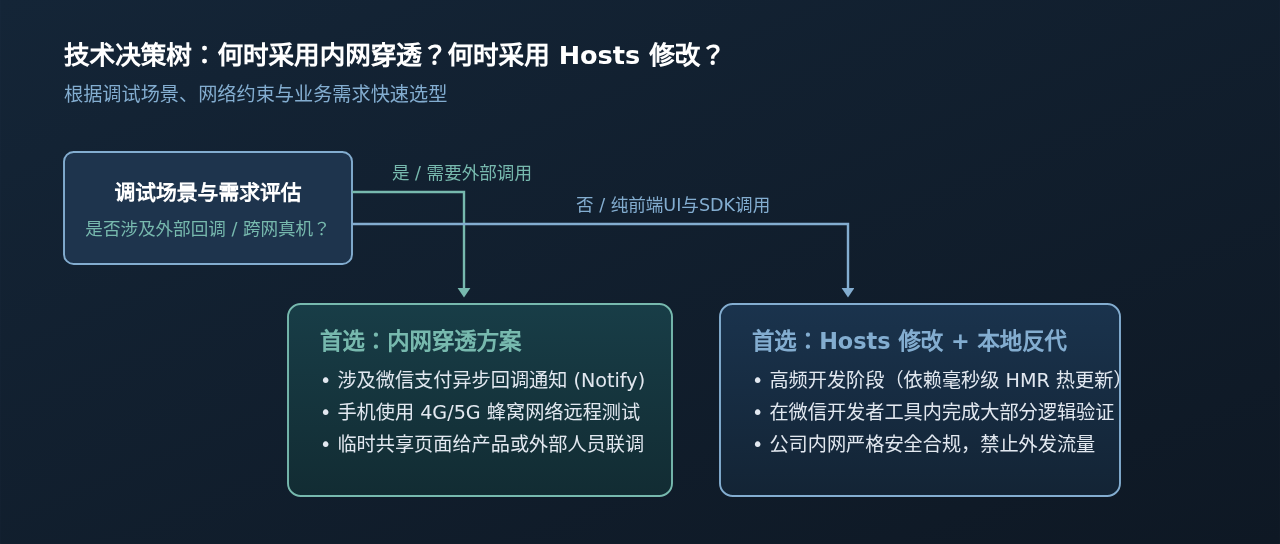
总结来说,本地调试 JS 接口安全域名并不需要频繁打包部署到测试服务器。对于日常高频的前端交互和接口调试,修改 Hosts 并借助 mkcert 与 Nginx 能提供媲美生产环境且零延迟的体验;而在涉及微信授权跳转、外部回调通知或需要手机端快速扫码验证时,内网穿透则是最省时省力的快速通道。掌握这两种调试方法,能极大提升基于 JSSDK 的移动端 Web 开发效率。
JavaScript局域网通信连接失败的常见原因与排查方法
2026-11-19 15:57:08
Node.js服务端怎么根据IP地址获取地理位置
2026-11-18 11:34:31
Node.js使用winreg模块操作Windows注册表教程
2026-11-13 22:52:32
解决Node.js安装后node命令找不到或版本不对应问题
2026-11-13 15:49:13
Node.js修改环境变量后不生效?排查终端缓存、作用域冲突与IDE配置
2026-11-13 09:49:47