JS跨域访问报错:同源策略原理与常见原因解析
深入解析前端开发中常见的JavaScript跨域访问报错,全面阐述浏览器同源策略的判定三要素与拦截底层运作机制,逐层拆解协议、域名、端口、预检请求等典型报错原因,并提供实用的排查与解决路径。
fetch 或 axios 请求数据时,控制台经常会弹出红色警告:“has been blocked by CORS policy”。这一报错并不是服务器宕机或网络连接断开,而是浏览器内置的安全基石——同源策略(Same-Origin Policy)在起效。理解同源策略的判定边界、请求在浏览器与服务端的真实流转流程,是快速定位并彻底根治跨域报错的必经之路。
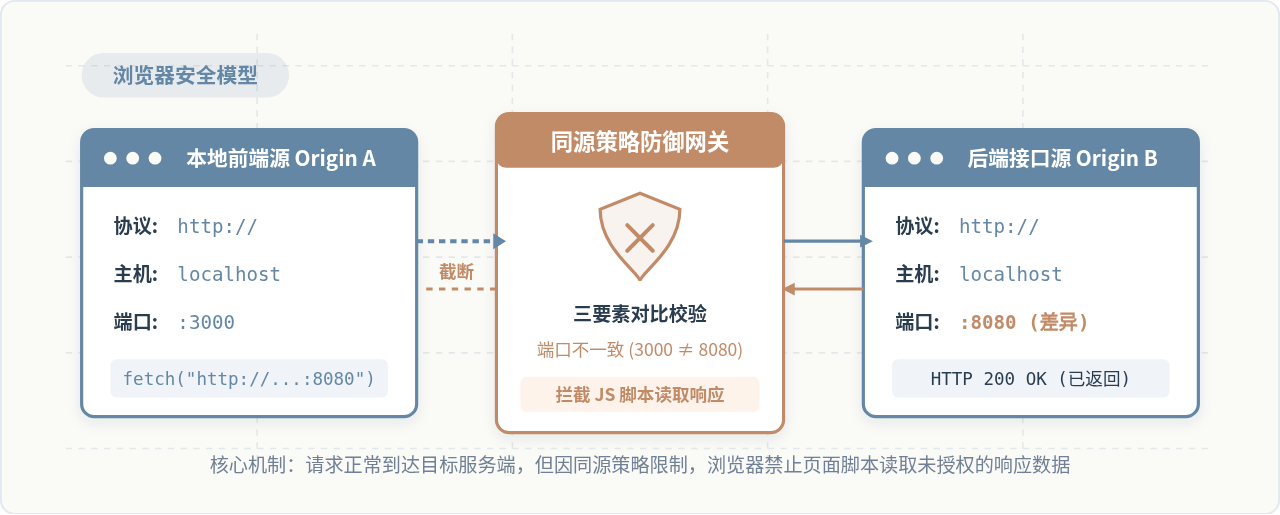
一、同源策略的核心定义与三要素判定规则
同源策略(Same-Origin Policy, SOP)是由 Netscape 公司最早引入浏览器的关键安全机制,目前已成为所有现代 Web 浏览器的核心安全标准。它的核心职责是:隔离潜在的恶意文件,保护合法站点的私有数据与会话状态不被未授权的第三方脚本非法读取。
浏览器在判断当前网页与目标网络资源是否属于“同一个源”时,遵循极其严格的字符串比较逻辑。只有当两个 URL 的以下三要素完全一致时,浏览器才判定其为同源:
- 协议(Protocol):如
http://与https://。 - 主机域名 / IP(Host / Domain):如
example.com与api.example.com。 - 端口号(Port):如
80、8080、3000(HTTP 默认端口 80,HTTPS 默认端口 443)。
值得注意的是,URL 中的路径(Path)、查询参数(Query Params)以及哈希锚点(Hash)不参与同源判定。只要协议、域名、端口三者中的任何一项存在差异,浏览器就会判定为跨域访问。
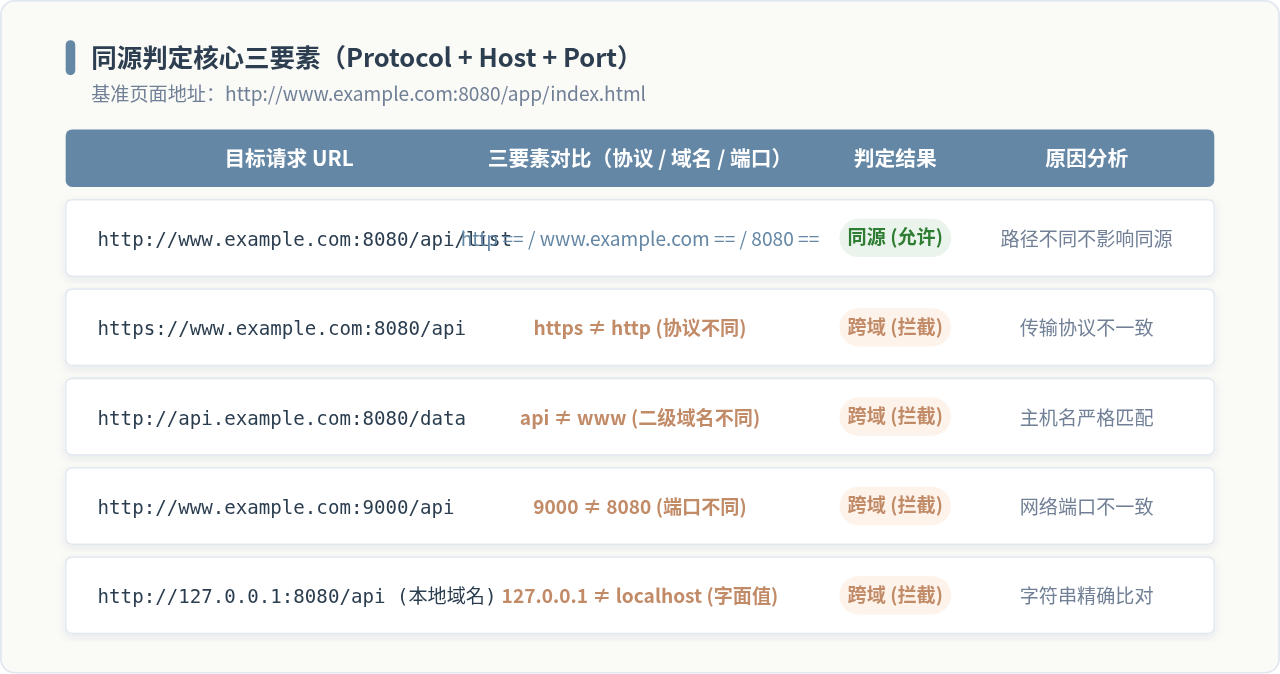
通过上图对照可以清楚看到,即使是在本地联调环境下,使用 http://localhost:3000 访问 http://127.0.0.1:3000,虽然它们在操作系统层面都指向本机的回环网卡,但因浏览器只进行文本字面的严格校验,依然会被直接判为跨域。
二、底层机制揭秘:跨域请求到底是如何被拦截的?
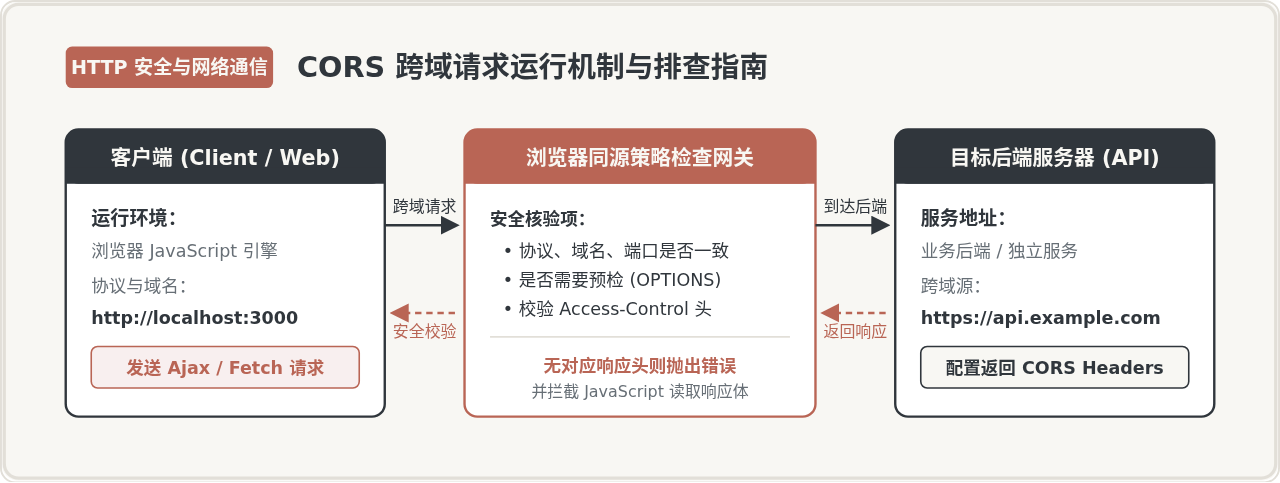
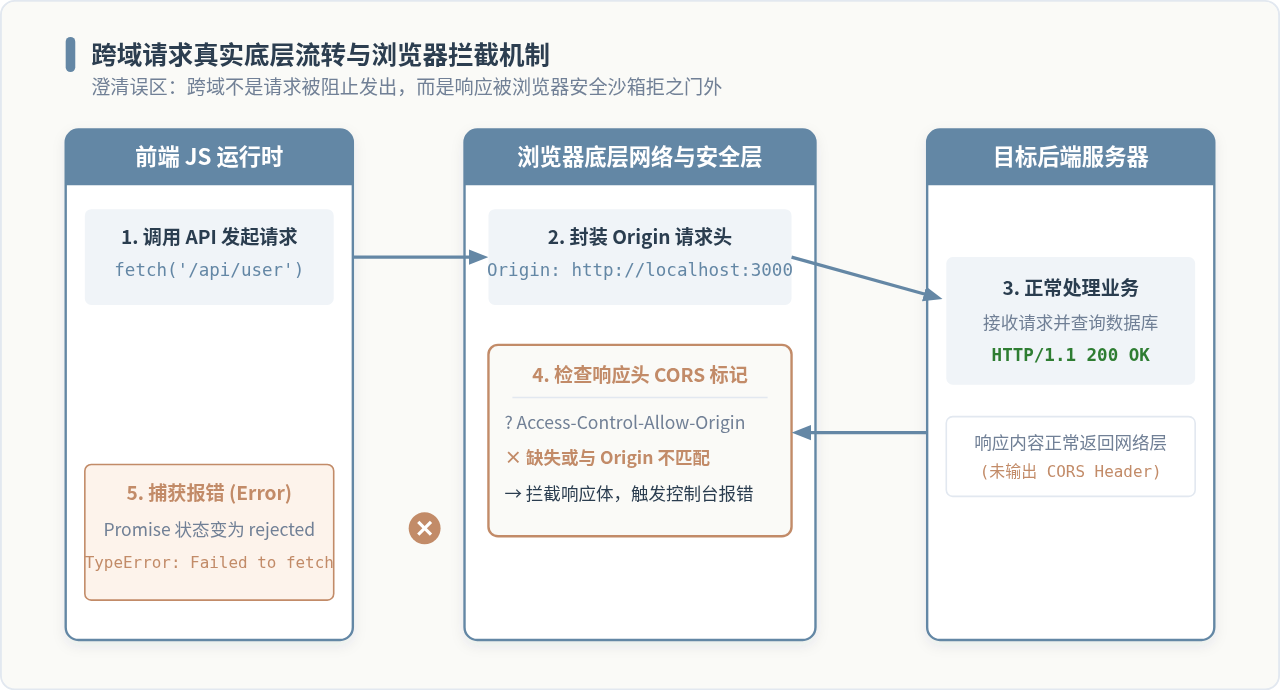
许多初学者在遇到跨域报错时,常常产生一个普遍的认知偏差:“报错说明请求被浏览器掐掉了,压根没有发送到后端服务器”。这是一个关键误区。
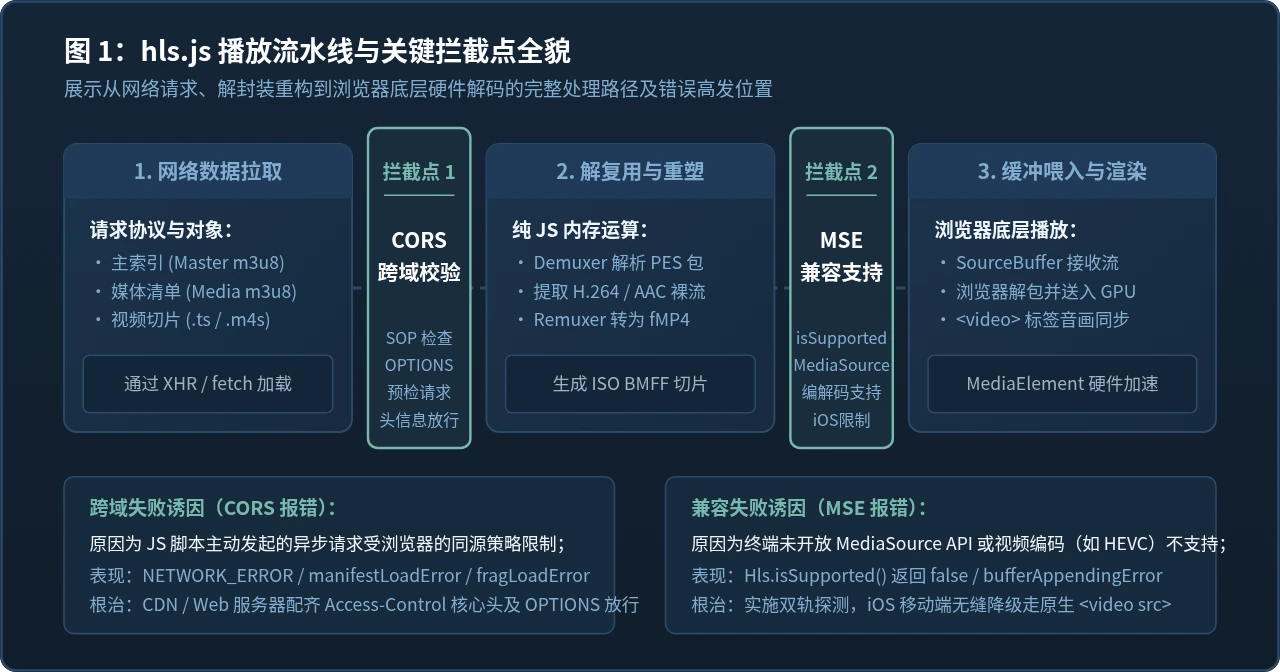
在同源策略下,除特定情况(如 OPTIONS 预检请求失败)外,对于常规的简单请求,浏览器不仅成功将 HTTP 请求发送到了服务器,服务器也正常执行了业务逻辑并输出了 HTTP 200 结果。但当响应数据返回给浏览器网络层时,浏览器安全沙箱会首先审查响应头(Response Headers)。如果响应头中没有包含合法的 Access-Control-Allow-Origin,或者其声明的源与发起请求的前端源不匹配,浏览器将执行拦截动作:
- 阻断 JavaScript 访问响应体:前端脚本中的 Promise 立即转为 rejected 状态,无法读取
response.data或response.text()。 - 向开发者工具控制台输出 CORS 策略报错:向开发者明确告知该响应由于缺少 CORS 授权而被隔离。
简单请求与非简单请求(预检机制)
浏览器根据请求特征,将跨域请求划分为两类:
- 简单请求(Simple Request):必须同时满足以下条件:
- 请求方法为
GET、POST或HEAD; - 只使用浏览器安全头集合,包括
Accept、Accept-Language、Content-Language、Content-Type; Content-Type的值仅限于text/plain、multipart/form-data、application/x-www-form-urlencoded。
- 请求方法为
- 非简单请求(Preflighted Request):只要使用了
PUT、DELETE、PATCH,或者Content-Type为application/json,或者携带了自定义请求头(如Authorization、X-Token)。
浏览器在正式发起请求前,必须先发出一次方法为OPTIONS的预检请求(Preflight)。只有后端在预检响应中明确返回了允许该源、允许该方法、允许该头字段的响应头后,浏览器才会正式发送后续的真实业务请求。如果预检失败,真实请求甚至不会发出。
三、跨域访问报错的五大常见诱因深度剖析
在日常开发与生产部署中,跨域报错的表现往往高度相似,但其背后的触发诱因各不相同。根据对网络报文与控制台日志的分析,可以将常见原因归纳为以下五种:
1. 本地前后端分离开发端口不一致
在现代化前端工程中,前端项目通常由 Vite、Webpack 启动在开发服务器上(如 http://localhost:5173 或 http://localhost:3000),而后端接口工程运行在本地其他端口(如 http://localhost:8080、http://127.0.0.1:8000)。由于端口不同,直接在前端页面调用后端接口必将触发同源策略拦截。
2. 后端完全未配置 CORS 响应头
后端服务仅编写了业务路由,未挂载 CORS 中间件或未在网关层设置相应头信息。此时浏览器发送请求后,在返回的响应头中找不到 Access-Control-Allow-Origin,控制台将输出经典错误:
Access to XMLHttpRequest at 'http://api.domain.com/users' from origin 'http://www.domain.com'
has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
3. OPTIONS 预检请求被后端框架或网关拒绝(403/404/405)
前端发送了带 application/json 或自定义 Token 头的 POST 请求,浏览器自动触发 OPTIONS 预检。然而很多后端的安全拦截器(如 Spring Security、Shiro、自建权限过滤器)只针对 GET/POST 放行,将 OPTIONS 判定为无权限请求并返回 401 Unauthorized 或 403 Forbidden;或者路由层不支持 OPTIONS 方法直接返回 405 Method Not Allowed。预检未能返回 200/204 及合法的 CORS 头,导致整个请求在预检阶段即告崩溃。
4. 携带凭据(Credentials)与通配符 * 的冲突
当跨域请求需要携带 Cookie 或 HTTP 认证信息时,前端通常设置了 credentials: 'include'(或 Axios 的 withCredentials: true)。此时 W3C 规范严谨要求:后端的 Access-Control-Allow-Origin 绝对不能设置为通配符 *,必须明确指定与请求 Origin 一致的具体域名,且必须显式声明 Access-Control-Allow-Credentials: true。若配置为 *,浏览器将立即拒绝放行并报错:
The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*'
when the request's credentials mode is 'include'.
5. 自定义请求头未在预检白名单中声明
前端在请求头中增加了业务标识(例如 X-Request-Id 或 Authorization),但后端的预检响应中仅声明了 Access-Control-Allow-Origin,遗漏了 Access-Control-Allow-Headers: Authorization, X-Request-Id。浏览器发现请求中包含未被服务端事先授权的私有头,随即中止了真实通信。
四、跨域报错的系统化排查与定位操作流程
遇到跨域报错时,盲目修改代码往往耗时低效。遵循一套结构化的排查路径,可以在 2 分钟内精准定位出问题根源。
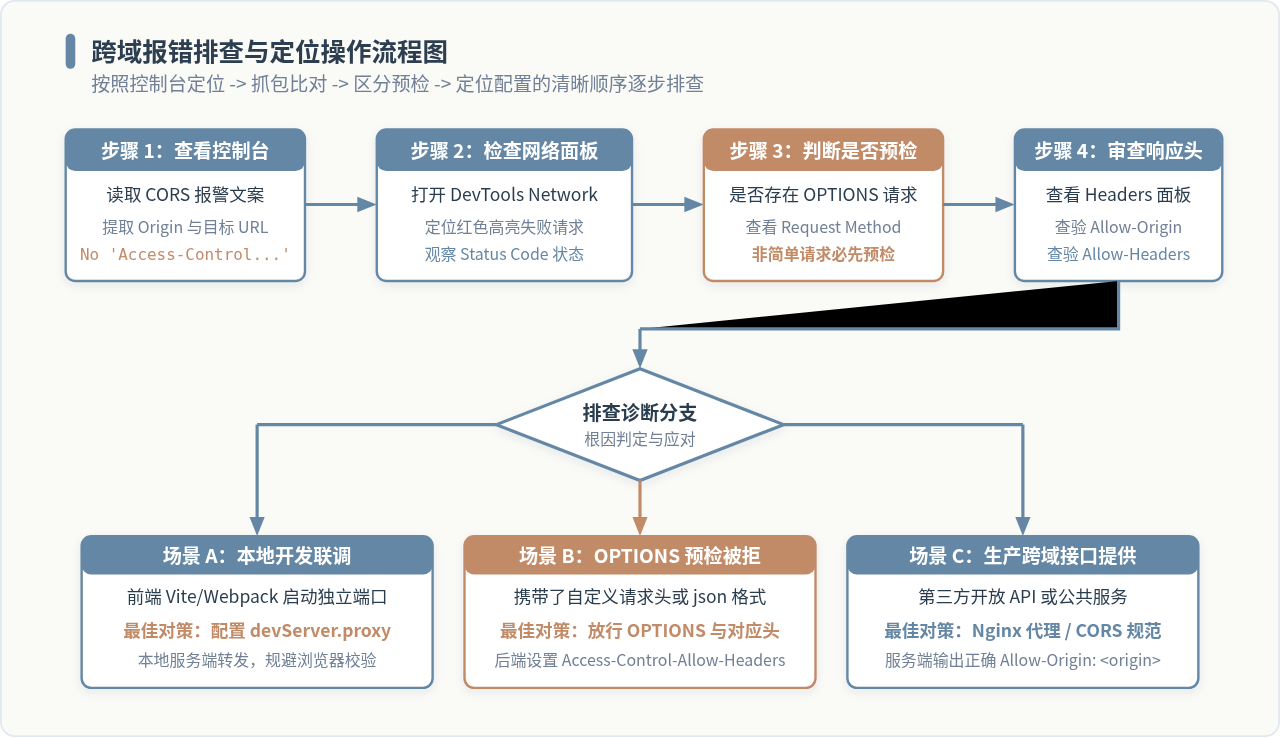
排查步骤分解说明:
- 步骤一:检查 Console 日志提取关键字段
阅读控制台第一条报错信息,重点记录两项内容:发起请求的
origin(前端源)和目标requested resource(接口地址)。确认两者在协议、域名、端口上究竟哪一项不一致。 - 步骤二:打开 Network 面板筛选目标请求
按 F12 进入浏览器开发者工具,切换到 Network(网络)标签页,勾选“Preserve log”(保留日志)避免页面刷新导致记录丢失。在 Filter 输入框中过滤出标红的失败请求。
- 步骤三:确认是否存在 OPTIONS 预检请求
如果在真正的请求上方紧跟着一个同名的
OPTIONS请求,且状态码非 200/204(例如 403、404、500),说明是预检未通过,排查焦点应立即转移到后端的预检路由与权限拦截器设置。 - 步骤四:查看 Response Headers(响应标头)
点击该请求,检查服务器返回的标头。核对是否包含以下三项核心凭证:
Access-Control-Allow-Origin:是否覆盖了前端当前所在页面的源?Access-Control-Allow-Methods:是否包含了当前请求使用的 HTTP 方法?Access-Control-Allow-Headers:是否列出了前端请求中附带的所有自定义请求头?
五、主流跨域解决方案的边界与选型权衡
解决跨域的本质,要么是让目标服务端主动向浏览器提供合法的 CORS 授权凭证,要么是通过中间代理消除浏览器面对的跨域边界。不同方案在开发与生产阶段有清晰的职责划分。
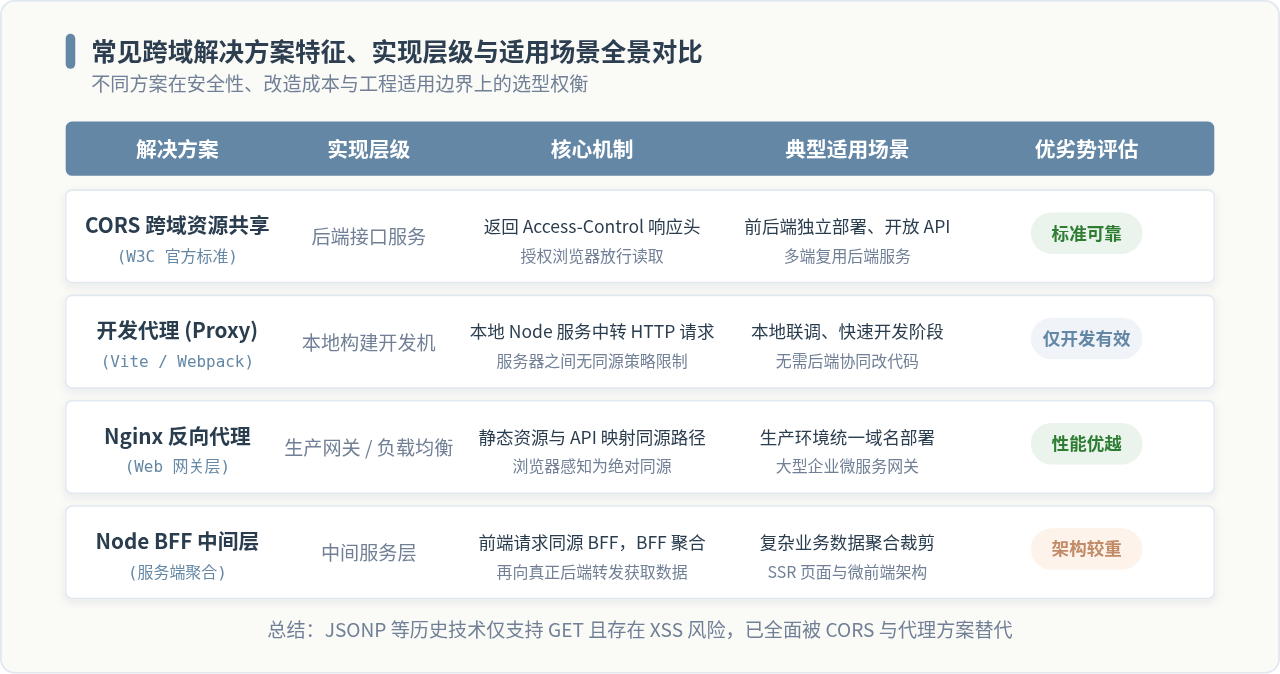
1. 本地开发阶段:开发服务器代理(DevServer Proxy)
在本地联调时,由于跨域限制仅存在于浏览器端,服务器与服务器之间的通信不存在同源策略限制。前端脚手架(如 Vite、Webpack Dev Server)内置了 HTTP 代理功能,可以让浏览器向同源的开发服务器发起请求,再由本地开发服务器将请求转发给真正的后端。
Vite 配置示例(vite.config.js):
// 运行在前端项目根目录下
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    port: 3000,
    proxy: {
      // 将 /api 开头的请求代理到 8080 端口的目标后端
      '/api': {
        target: 'http://localhost:8080',
        changeOrigin: true,
        rewrite: (path) => path.replace(/^\/api/, '')
      }
    }
  }
});
此时前端代码直接调用 fetch('/api/user'),浏览器向 http://localhost:3000/api/user 发送请求,符合完全同源,跨域报错自然消失。但需注意:该方案仅在本地开发机启动开发服务器时有效,打包上线后静态 HTML 不再具备代理能力。
2. 生产环境标准方案:后端标准化 CORS 配置
当接口需要直接对跨源客户端开放时,必须在后端代码或网关中添加符合 CORS 规范的响应头处理。以现代 Node.js / Express 框架为例:
// 后端服务示例 (Express)
const express = require('express');
const app = express();

app.use((req, res, next) => {
  const allowedOrigins = ['http://localhost:3000', 'https://www.example.com'];
  const origin = req.headers.origin;

  if (allowedOrigins.includes(origin)) {
    res.setHeader('Access-Control-Allow-Origin', origin);
  }

  res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');
  res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization');
  res.setHeader('Access-Control-Allow-Credentials', 'true');

  // 对 OPTIONS 预检请求直接返回 204 无内容成功状态
  if (req.method === 'OPTIONS') {
    return res.sendStatus(204);
  }

  next();
});
3. 生产网关统一映射:Nginx 反向代理
在许多企业级生产部署中,前后端分别部署在不同物理容器中。为了避免直接暴露后端的 CORS 漏洞或简化客户端维护,通常在入口使用 Nginx 进行反向代理,将前端网页与后端接口汇聚到同一个域名和端口下:
# Nginx 配置文件片段 (nginx.conf)
server {
    listen 80;
    server_name www.example.com;

    # 托管前端构建产物
    location / {
        root /var/www/html;
        index index.html;
        try_files $uri $uri/ /index.html;
    }

    # 代理后端 API 接口,客户端访问 /api/ 视为同源
    location /api/ {
        proxy_pass http://backend-service:8080/;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
六、排查总结与关键注意事项
- 先看网络报文,不猜代码逻辑:遇到跨域报错,首要动作是看 DevTools Network 中 OPTIONS 与真实请求的 Header 差异,不要脱离网络报文盲目修改前端代码。
- 生产环境杜绝泛滥的通配符
*:随意配置Access-Control-Allow-Origin: *会完全放弃同源策略提供的安全保护,一旦涉及 Cookie 认证更会导致直接报错失效。 - 区分开发期与生产期:本地联调首选
devServer.proxy提升开发效率;生产上线则依系统架构权衡使用 Nginx 统一反向代理或后端精细化 CORS 中间件。
Node.js环境下怎么使用JavaScript神经网络库进行模型训练
2026-11-20 08:46:53
Node.js中使用fs模块读取本地文件的代码示例
2026-11-19 08:19:37
CVE-2026-123864 解决方案:Node.js HTTPS 重入内存泄露的原理、检测与代码级修复
2026-11-18 19:04:42
JS调用exe时处理路径空格与参数转义
2026-11-18 18:09:23
Go 后端升级 Google GenAI SDK 1.78.0 如何保留测试接口?
2026-11-18 13:31:29