JS调用exe时处理路径空格与参数转义
深入解析在JavaScript与Node.js环境下调用Windows可执行文件(.exe)时,可执行文件路径空格与命令行参数转义的核心原理与最佳实践,提供直接可用的解决策略与代码示例。
.exe)时,由于路径包含空格或参数含有特殊字符,开发者经常会遇到“找不到指定文件”、“不是内部或外部命令”或“参数被截断合并”等报错。这类问题的本质是 Windows 底层的命令行解析规则(如 CommandLineToArgvW)与 Shell 解释器(cmd.exe)分词逻辑叠加所致。最稳妥的解决途径是优先使用 child_process.execFile 或 spawn 并关闭 Shell,直接由系统 API 解析完整路径,并配合标准转义规则处理参数。
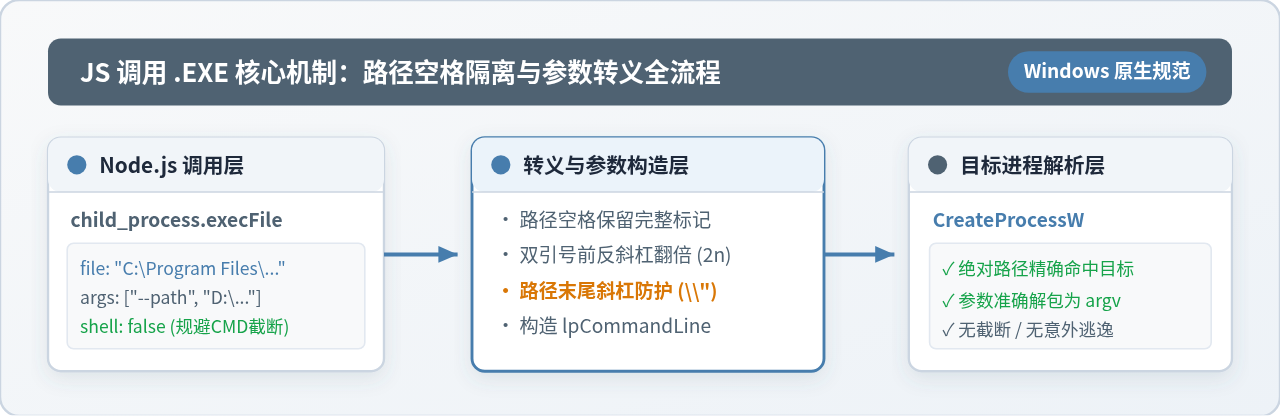
一、底层机制:为什么路径空格与参数会引发报错
很多开发者初次遇到空格报错时,直觉上认为是 JavaScript 或 Node.js 的缺陷,但根本原因在于 Windows 进程创建的底层模型。
在 Linux / POSIX 系统中,启动子进程通常调用 execve,其接受的参数原生就是一个字符串数组(argv[]),每个参数天然相互独立,空格只是普通字符。然而,在 Windows 操作系统中,核心 API CreateProcessW 接收的却是一整条单一的命令行字符串(lpCommandLine)。目标 .exe 启动后,由其运行库中的 CommandLineToArgvW 或 C 运行时函数自行将该单行字符串切分成参数数组。
在 Node.js 的 child_process 模块中,提供两类调用方式:
-
基于 Shell 的调用(如
exec,或开启shell: true的spawn): Node.js 不会直接启动目标.exe,而是启动系统默认的cmd.exe /d /s /c "..."。此时整条命令首先经过cmd.exe的词法解析器。当遇到C:\Program Files\My App ool.exe时,由于路径未加双引号,cmd.exe按照空格将第一段识别为C:\Program,随后在系统中查找该命令,自然抛出'C:\Program' 不是内部或外部命令的错误。 -
直接基于系统 API 的调用(
execFile与spawn默认shell: false): Node.js 底层的libuv会直接将目标文件路径作为lpApplicationName传递给CreateProcessW。这意味着即便目标路径中包含多个空格,只要未经过 Shell 词法分词,操作系统就能准确命中该可执行程序。
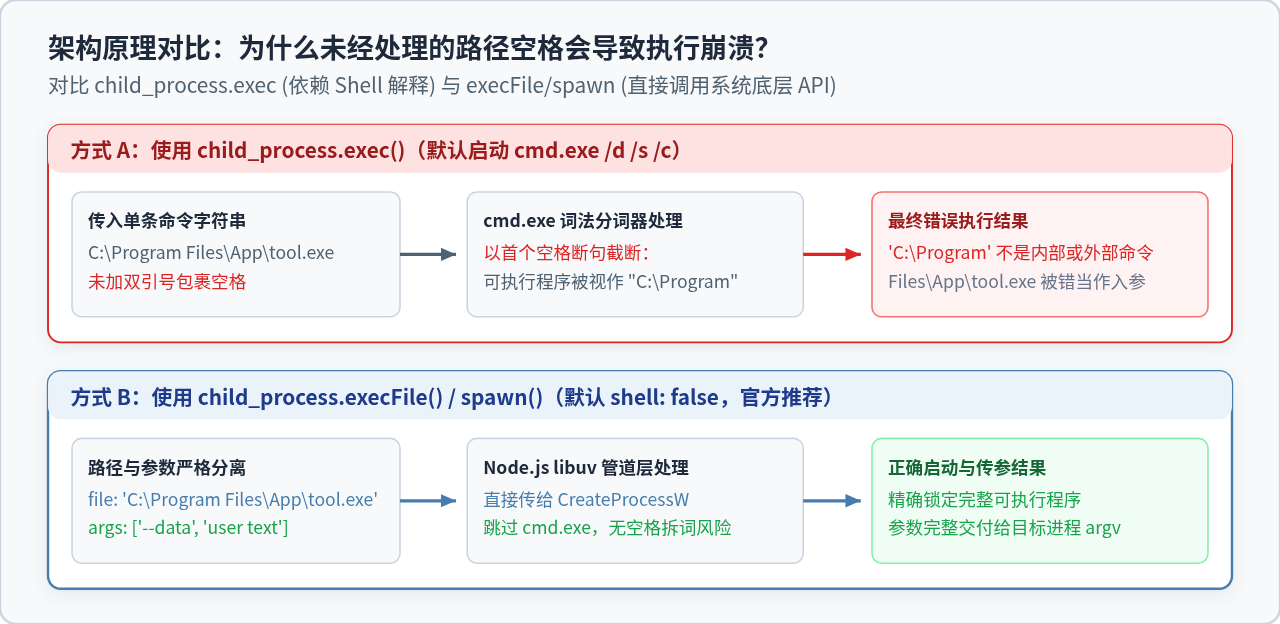
二、可执行文件路径存在空格的解决标准
针对 .exe 文件自身所在路径包含空格(例如常见的 C:\Program Files 或包含用户全名的目录),存在两种截然不同的处理策略。
1. 方案一:优先采用 execFile 或 spawn(免转义最佳实践)
只要调用的可执行程序不需要使用 Shell 内建功能(如管道符 |、重定向符 > 或 dir、echo 等内部命令),应当百分之百优先选择 execFile 或保持默认 shell: false 的 spawn。
const { execFile } = require('child_process');

// 完整路径中包含多处空格
const exePath = 'C:\Program Files\Video Converter\bin\ffmpeg.exe';
const args = ['-i', 'input.mp4', 'output.avi'];

// execFile 直接将 exePath 交付给操作系统,路径无需也不能手动外加双引号
execFile(exePath, args, (error, stdout, stderr) => {
  if (error) {
    console.error('执行失败:', error);
    return;
  }
  console.log('执行结果:', stdout);
});
注意事项:在 execFile(file, args) 中,file 参数本身绝对不要手动添加多余的双引号。如果写成 '"C:\Program Files\...\ffmpeg.exe"',Windows 底层 API 会将双引号视为文件名的一部分,反而导致系统提示“文件名、目录名或卷标语法不正确”。
2. 方案二:必须使用 exec 时的引号嵌套处理
若业务确实依赖管道符或复杂批处理脚本,只能使用 exec,则命令必须经过 cmd.exe /c。在 Windows 命令行解释器中,如果整条命令中存在多个带双引号的片段,cmd.exe 默认会执行“引号剥离算法”,剥掉命令的最外层第一对双引号。
因此,在拼接包含空格路径的完整命令行时,应当将可执行文件路径用双引号包裹,并在最外层再嵌套一层双引号:
const { exec } = require('child_process');

const exePath = 'C:\Program Files\Video Converter\bin\ffmpeg.exe';
const inputPath = 'D:\Media Files\sample video.mp4';

// 整体使用外层双引号包裹,防止 cmd.exe 剥离路径引号
const command = `""${exePath}" -i "${inputPath}" output.mp4"`;

exec(command, (error, stdout, stderr) => {
  if (error) {
    console.error('CMD执行报错:', error);
    return;
  }
  console.log('输出内容:', stdout);
});
三、命令行参数转义的四个核心规则
解决了程序文件路径空格后,下一步是正确传递命令行参数。Windows 标准的参数解析由 CommandLineToArgvW 函数执行,其定义了非常特殊且严格的反斜杠(\)与双引号(")转义规则。
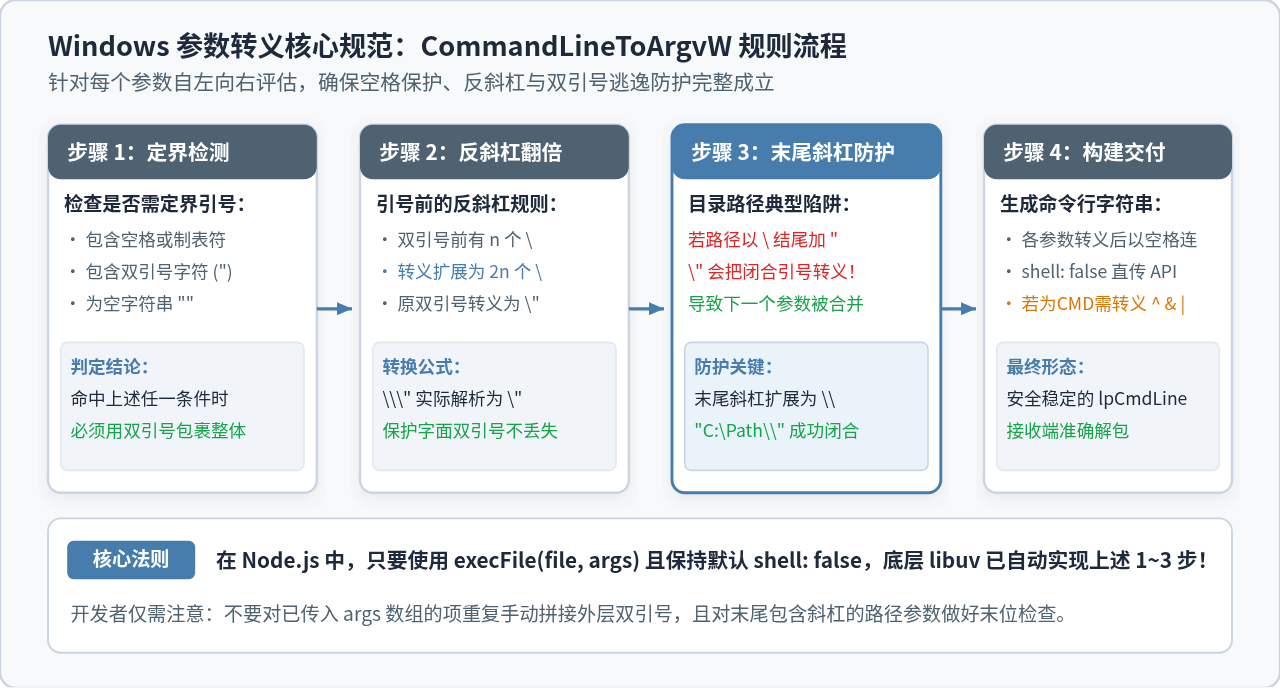
规则一:包含空格、制表符或空字符串的参数必须定界
当参数内部包含空格( )、水平制表符( )或参数本身为空字符串("")时,该参数必须被双引号完整包裹,否则会被接收端视为多个分散的参数。
规则二:双引号前的反斜杠必须成倍增加(2n 原则)
在 Windows 参数规则中,反斜杠只有在紧跟双引号时才具有转义能力。如果参数内部本身包含双引号(例如 say "hello"):
- 如果双引号前紧邻 n 个反斜杠,则解析时必须将其扩展为 2n + 1 个反斜杠,紧跟一个双引号;
- 如果只是需要转义双引号本身,则写为
"; - 如果反斜杠后面跟的是普通字符(非双引号),反斜杠保持其字面含义,不需要成倍转义。
规则三:结尾反斜杠破坏闭合引号(最经典陷阱)
这是跨平台与 Windows 原生开发中最容易遗漏的致命隐患。例如,我们要传递一个目录路径作为参数:D:\Project Folder\。
因为路径含空格,如果简单在其首尾加上双引号,就会变成:
"D:\Project Folder"
故障分析:末尾的 " 会被 CommandLineToArgvW 视作对双引号的字面转义!原本用于“闭合参数”的双引号变成了参数内部的普通字符。此时整个参数没有闭合,命令行会把后续的所有参数全部当作当前路径的一部分一起吞入,引发不可预测的参数错位或截断。
正确解法:如果一个需要被双引号包裹的参数末尾有 n 个反斜杠,在结尾双引号之前,反斜杠数量必须翻倍为 2n 个。例如 "D:\Project Folder\"。接收端程序解析时,两个反斜杠还原为一个反斜杠,末尾双引号成功识别为闭合标识。
规则四:Shell 模式下的额外元字符转义
如果开启了 shell: true,除了满足上述 Windows 原生规则外,还需要防御 cmd.exe 自身的特殊元字符(如 &、|、<、>、^、%)。在 CMD 中,转义符号不是反斜杠,而是脱字符 ^;而在双引号内部,^ 不生效,但环境变量 %var% 依然会被展开。这也是为什么官方文档与架构规范中极力推荐禁用 Shell 的核心原因。
四、典型陷阱剖析与防御代码实践
为帮助读者在实际项目中快速定位与排查问题,下表梳理了最常见的四类参数与路径陷阱及应对方式:
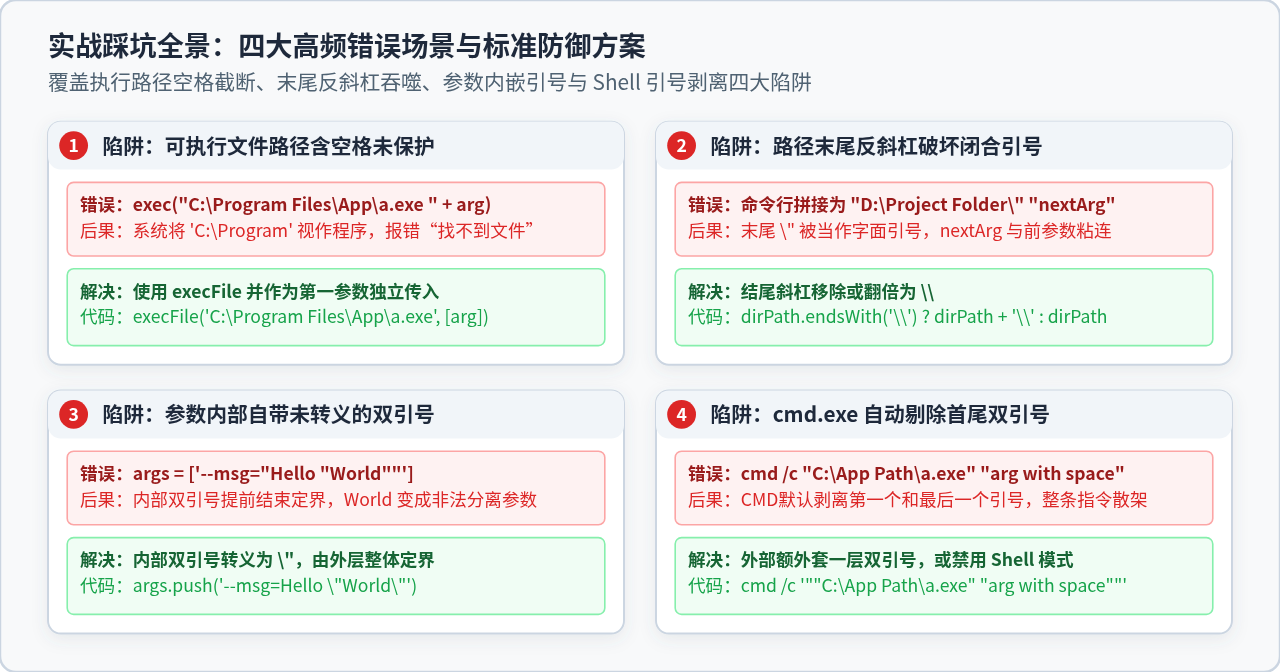
通用 Windows 参数转义函数实现
在需要手动构造命令行字符串(例如将命令传递给外部系统,或特定场景必须使用单行命令)时,可使用符合微软 MSDN 规范的参数转义实现:
/**
 * 将单个参数按照 Windows CommandLineToArgvW 规则进行安全转义
 * @param {string} arg 原始参数
 * @returns {string} 转义后的安全参数
 */
function escapeWindowsArg(arg) {
  if (typeof arg !== 'string') {
    arg = String(arg);
  }

  // 如果为空字符串,必须用双引号表示
  if (arg.length === 0) {
    return '""';
  }

  // 检查是否包含空格、制表符或双引号
  const needsQuotes = /[\s"]/.test(arg);
  if (!needsQuotes) {
    return arg;
  }

  let result = '"';
  let backslashes = 0;

  for (let i = 0; i < arg.length; i++) {
    const char = arg[i];
    if (char === '\\') {
      backslashes++;
    } else if (char === '"') {
      // 双引号前的所有反斜杠翻倍 (2n + 1)
      result += '\\'.repeat(backslashes * 2 + 1);
      result += '"';
      backslashes = 0;
    } else {
      // 普通字符前的反斜杠原样保留
      result += '\\'.repeat(backslashes);
      result += char;
      backslashes = 0;
    }
  }

  // 结尾反斜杠翻倍,防止吞掉闭合双引号
  result += '\\'.repeat(backslashes * 2);
  result += '"';

  return result;
}
Node.js 原生调用实战范例
在日常开发中,利用 execFile 或 spawn 时,Node.js 内部已经封装了大部分逻辑。我们只需对目录路径参数做末位斜杠的规整即可:
const { spawn } = require('child_process');
const path = require('path');

// 示例:调用第三方可执行工具处理包含空格的目录
const binaryPath = 'C:\Program Files (x86)\Data Processor\cli.exe';

// 安全规整目录路径,防止末尾反斜杠陷阱
function normalizeDirPath(dir) {
  const resolved = path.resolve(dir);
  // 如果以反斜杠结尾,可直接去掉,或通过 path.join 规范化
  return resolved.endsWith('\\') ? resolved.slice(0, -1) : resolved;
}

const targetDir = normalizeDirPath('D:\Company Projects\Archive 2026\');
const userComment = 'Report for "Q1 Review" with spaces';

const child = spawn(binaryPath, ['--dir', targetDir, '--comment', userComment], {
  shell: false, // 务必关闭 Shell 解释层
  windowsHide: true // 生产环境隐藏无用黑框
});

child.stdout.on('data', (data) => {
  console.log(`子进程输出: ${data.toString()}`);
});

child.stderr.on('data', (data) => {
  console.error(`子进程错误: ${data.toString()}`);
});

child.on('close', (code) => {
  console.log(`执行完毕,退出码: ${code}`);
});
五、生产环境调用决策全景与排查清单
在实际项目上线前,建议按照以下决策树与核对清单对所有子进程调用模块进行复查,确保无论在任何含有空格与特殊符号的部署路径下均能稳定运行。
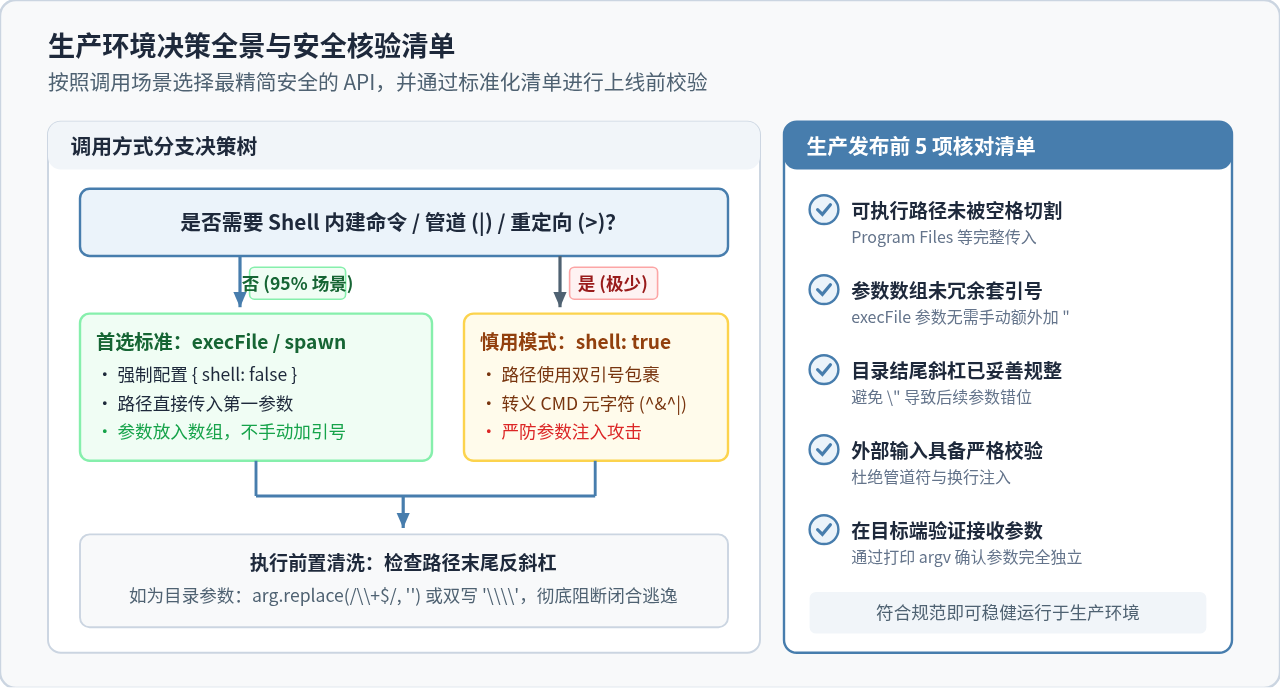
执行前置五项核验清单
-
调用方式核验:是否已优先使用
execFile或spawn并显式声明shell: false。 - 路径参数分离:可执行文件完整路径是否作为第一个独立参数传入,且未在两端手动冗余拼接双引号。
-
末位反斜杠清洗:传递给参数数组的目录路径,是否已通过
slice移除多余的尾部\或已做翻倍防御。 - 输入安全校验:如果参数来自外部用户表单,即便使用数组方式,也需过滤非法控制字符,防范潜在注入。
-
接收端回显验证:在调试期可编写简易测试程序或打印参数接收日志,直接确认接收端
argv数组的长度与每一项内容完全符合预期。
六、总结
处理 JavaScript 调用 .exe 时的路径空格与参数转义,核心关键在于理解 Windows 系统 CreateProcessW 对单行命令的解析特性。记住三条基本法则:第一,永远优先选用 execFile 与 spawn({ shell: false }),将可执行程序路径与命令行参数在入口处物理隔离开来;第二,传参时严禁手动使用字符串拼接,避免破坏 Node.js 底层 libuv 的自动转义机制;第三,对目录路径严格防范末尾反斜杠吞噬闭合引号的问题。遵循这些原则,即可从根本上消除 Windows 下调用外部程序的各类诡异报错。
Go 后端升级 Google GenAI SDK 1.78.0 如何保留测试接口?
2026-11-18 13:31:29
JS读写文件出现中文乱码怎么办
2026-11-17 19:11:19
为什么浏览器端JavaScript不能直接连接数据库
2026-11-17 08:18:29
Gemini for healthcare美国预览如何区分EHR只读接口、工作流执行与人工监督
2026-11-16 12:34:48
Node.js下载LTS还是Current版本?生产与开发环境选择建议
2026-11-13 23:16:13