JS项目配置文件格式对比:JSON、JS模块与.env怎么选
全面对比JavaScript工程中JSON、JS/TS模块与.env配置文件的核心差异、底层机制、安全边界与适用场景,提供清晰的选型决策流程与现代混合配置最佳实践。
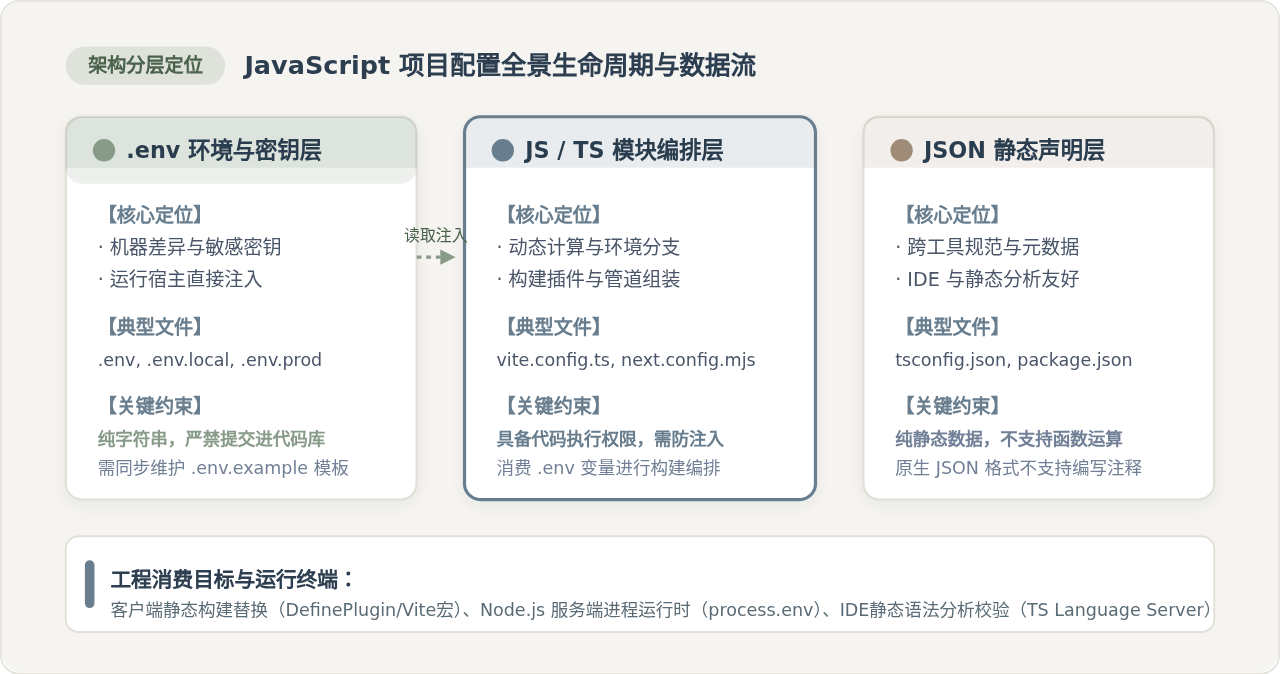
.env 环境变量;涉及路径计算、插件组装、多分支判断的构建编排逻辑,采用 .js 或 .ts 模块;而跨语言工具链消费、无需动态执行的纯声明式元数据,坚守规范的 .json 格式。三者协同组合,才是稳定可维护的项目配置标准。
一、三种核心格式的技术定位与适用边界
为了在实际项目中作出准确判断,我们需要先在相同条件下审视每种格式的核心特征、能力上限与固有限制。
1. JSON 格式(.json / .jsonc / .json5)
JSON 是一种纯粹的声明式数据交换格式。它天然不具备任何逻辑执行能力,这一特性在需要运行逻辑时是缺陷,但在静态工具链中则是巨大的优势。
- 适用场景:IDE 配置(
.vscode/settings.json)、语言编译标准(tsconfig.json)、包与工程清单(package.json)、代码格式化基准(.prettierrc)。 - 核心优势:解析性能极高且开销确定,零代码执行风险,所有主流开发语言(Rust、Go、Python、C++)均能直接解析,是跨语言工具(如 SWC、Biome、Oxlint)的最佳桥梁。
- 限制与边界:原生 JSON 规范禁止书写注释、禁止尾后逗号(trailing comma),且不支持任何函数运算或环境变量读取。虽然
tsconfig.json采用的 JSONC 允许注释,但通用性受制于具体工具解析器。
// 典型应用:tsconfig.json(纯静态声明,跨工具与 IDE 极佳兼容)
{
  "compilerOptions": {
    "target": "ES2022",
    "module": "NodeNext",
    "moduleResolution": "NodeNext",
    "strict": true,
    "skipLibCheck": true,
    "isolatedModules": true
  },
  "include": ["src/**/*"]
}
2. JS / TS 模块(.js / .cjs / .mjs / .ts)
当配置本身不再只是死板的参数,而是需要动态组装、依赖构建上下文时,JavaScript/TypeScript 模块格式便成为核心载体。
- 适用场景:构建工具编排(
vite.config.ts、rollup.config.mjs、webpack.config.js)、全栈框架配置(next.config.mjs、astro.config.mjs)、样式与规则引擎(tailwind.config.js、eslint.config.js)。 - 核心优势:拥有完整的 JavaScript 运行时能力,能够使用三元运算符、数组操作、外部包引入(如加载打包插件)、异步配置获取(
defineConfig(async () => ({}))),并且通过 TypeScript 提供近乎完美的类型补全与静态错误检查。 - 限制与边界:配置文件本身必须被 V8 或其他 JS 引擎执行,存在执行时耗;若在配置中执行高耗时脚本会导致项目启动迟缓;且由于 Node.js 历史原因,需谨慎处理 CommonJS(
.cjs)与 ES 模块(.mjs)的模块语法兼容问题。
// 典型应用:vite.config.ts(支持动态计算、插件导入与环境判断)
import { defineConfig, loadEnv } from 'vite';
import vue from '@vitejs/plugin-vue';
import path from 'node:path';

export default defineConfig(({ mode }) => {
  // 消费环境变量
  const env = loadEnv(mode, process.cwd(), '');
  const isProduction = mode === 'production';

  return {
    plugins: [vue()],
    resolve: {
      alias: {
        '@': path.resolve(__dirname, './src'),
      },
    },
    server: {
      port: Number(env.PORT) || 3000,
      proxy: isProduction ? undefined : {
        '/api': {
          target: env.API_PROXY_URL,
          changeOrigin: true,
        },
      },
    },
  };
});
3. .env 环境变量文件
.env 文件诞生于 The Twelve-Factor App(12要素应用宣言),其本质是将可能随部署环境改变的配置与代码完全解耦。
- 适用场景:不同环境的服务端 API 基础路径、数据库连接密码、第三方密钥(Stripe、OAuth Token)、部署端口、功能开关(Feature Flags)。
- 核心优势:基于文件名或宿主直接实现环境隔离(本地
.env.development、线上由云平台环境变量直接注入);文件默认加入.gitignore,防止敏感凭据进入代码版本库。 - 限制与边界:所有内容在解析后默认均为纯文本字符串(例如
"false"与"0"在 JS 中作为布尔值判断时均为真值),不支持嵌套数据结构,且在前端打包应用中必须遵循特定的前缀规范(如VITE_或NEXT_PUBLIC_)才能被安全注入客户端。
# 典型应用:.env.local(本地独立配置,严禁入库)
PORT=8080
API_BASE_URL=https://api.staging.example.com
DB_PASSWORD=super_secret_local_dev_password

# 前端公开变量(遵循框架前缀约束)
VITE_ENABLE_ANALYTICS=false
VITE_APP_TITLE="Dev Platform"
二、底层机制与安全边界深度对比
要透彻理解为何不能用 JSON 存储密钥、为何跨语言工具偏好 JSON,必须深入三者在底层解析管道中的本质差异。
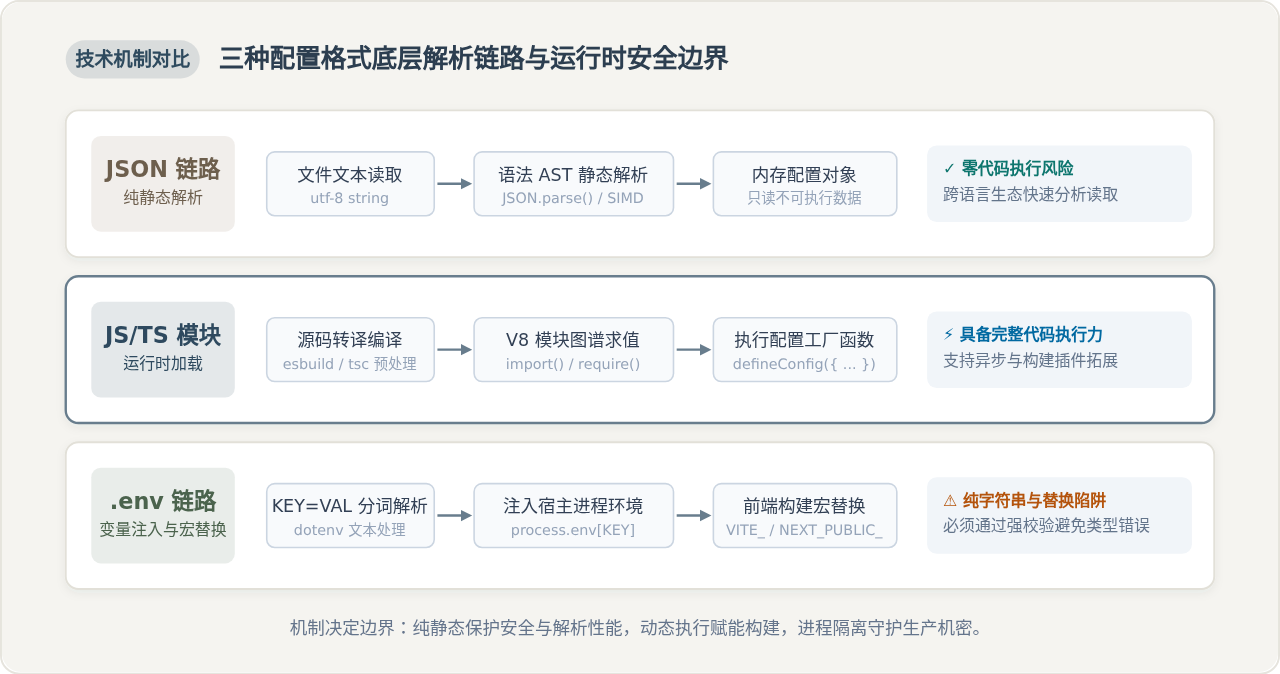
这三种格式的底层执行差异体现在以下三个核心维度:
- 代码执行权利:JSON 严格属于静态文本,解析器仅进行 Lexer/Parser 语法树构建,绝对不会触发任何函数执行,因此无论传递给谁都是安全的。JS 模块则必须启动 JavaScript 运行环境,加载模块依赖并执行顶层代码,这意味着如果配置文件被恶意篡改,可能引发代码注入与 Arbitrary Code Execution(任意代码执行)。
- 宿主环境隔离性:
.env借由操作系统的环境变量机制(POSIX process environment)或轻量文本分词工具工作。它并不隶属于某一个具体的编程语言,运维可以通过 Docker、Kubernetes ConfigMap 或系统命令行直接覆盖对应的 Key,而无需侵入代码文件。 - 客户端静态替换机制:在单页应用(SPA)中,浏览器端并不存在 Node.js 的
process.env。构建工具(如 Vite 或 Webpack 的 DefinePlugin)在打包时,会检索代码中的环境变量标识,以纯文本字面量宏替换的方式硬编码写入最终的 bundle 中。这意味着暴露给前端的环境变量没有任何保密性可言。
三、如何做选择:四步判定流程
在面对一个具体的新配置项时,读者可以依据以下步骤顺次推导,避免主观臆断:
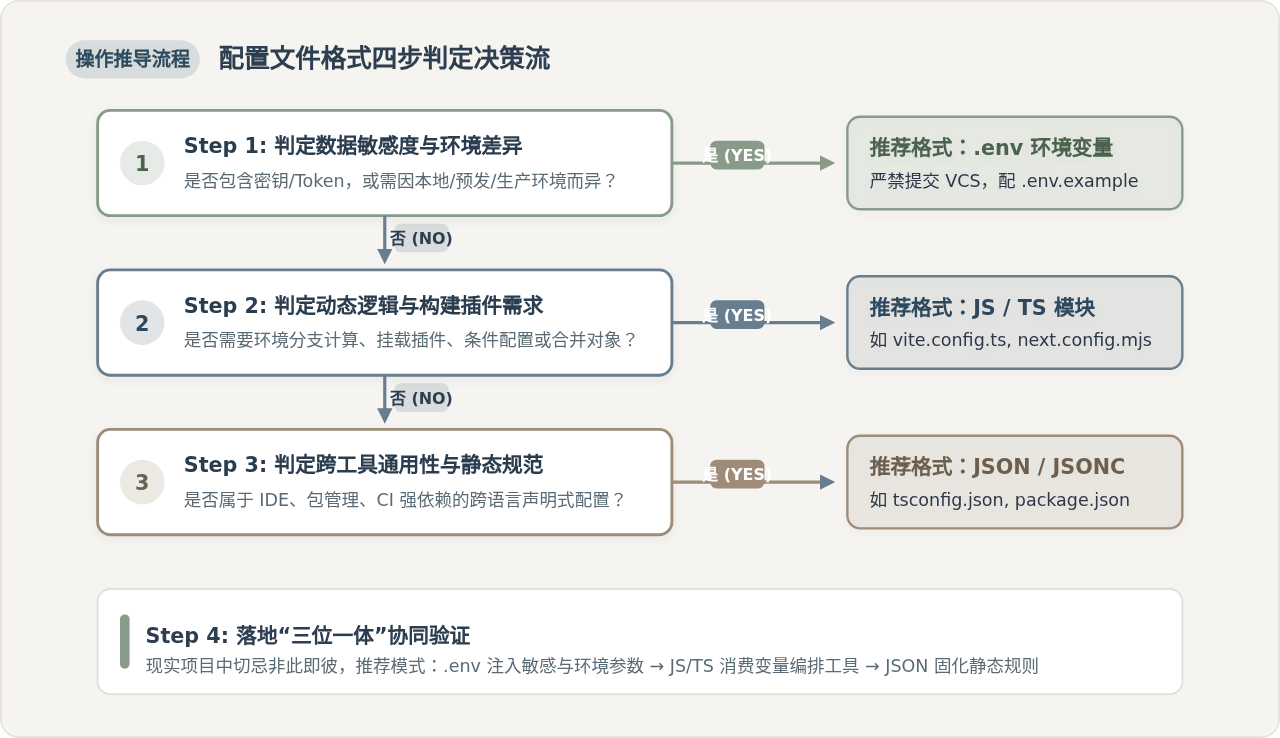
步骤一:核验敏感度与环境绑定性
询问自己:该配置是否包含私钥、密码、Token?或者在开发机、测试服、生产机上是否取值不同?
- 若答案为“是”,则必须且只能放入
.env或宿主系统环境变量。同时必须将.env与.env.*.local登记在.gitignore中,并编写一份脱敏的.env.example提供给团队成员。 - 若答案为“否”,进入步骤二。
步骤二:评估是否需要逻辑计算或插件扩展
询问自己:该配置是否需要根据条件切换路径、是否需要调用函数、或者是否需要挂载第三方插件实例?
- 若答案为“是”,选择 JS / TS 模块(例如使用
.ts编写以获得完备的静态类型提示)。在这类文件中,可通过process.env读取前一步定义的环境变量来协同驱动构建。 - 若答案为“否”,进入步骤三。
步骤三:确认是否属于跨工具链标准规范
询问自己:该配置是否由外部独立工具直接读取(例如 TypeScript 编译器、代码格式化工具 Prettier、包管理器 npm/pnpm)?
- 若答案为“是”,优先选择 JSON 格式。因为大部分跨语言编译工具(例如 Rust 编写的 SWC 或 Go 编写的 esbuild)对 JSON 的解析吞吐量远高于调用 Node 进程执行 JS 模块。
- 若该工具同时支持两者(如 ESLint 目前推行的扁平配置 flat config),优先考量是否需要组织复杂的规则合并逻辑,需逻辑则选 JS/TS,纯粹静态规则集可使用共享规范。
步骤四:落地协同检验
配置完成后,检查变量的传递链路:保证 .env 的修改无需重新编写构建脚本,保证 JSON 的声明不包含动态拼接逻辑,保证代码库公开代码中零凭证残留。
四、现代项目的标准协同模式(实践范式)
在现实成熟项目中,最佳实践从来不是孤立使用某种格式,而是让三者构成互补的有机整体。以下是一个典型的现代工程配置协作范式:
2. vite.config.ts / next.config.mjs:消费 .env 变量,负责应用构建、模块别名与插件编排。
3. tsconfig.json:保持标准纯静态声明,向 IDE 和类型检查器提供稳定的路径映射规则。
实战代码:如何在 JS/TS 配置中安全读取与强转 .env 变量
由于环境变量全为字符串,直接读取很容易产生隐蔽的类型 Bug。推荐在配置模块入口处使用简单的类型转换函数或轻量 Schema:
// 环境变量读取与严格类型转换示例
import { defineConfig } from 'vite';

function getEnvNumber(key: string, fallback: number): number {
  const val = process.env[key];
  if (!val) return fallback;
  const num = Number(val);
  return Number.isNaN(num) ? fallback : num;
}

function getEnvBoolean(key: string, fallback: boolean): boolean {
  const val = process.env[key];
  if (val === undefined) return fallback;
  // 必须严格判定字符串字面量
  return val === 'true' || val === '1';
}

export default defineConfig({
  server: {
    port: getEnvNumber('APP_PORT', 5173),
    open: getEnvBoolean('AUTO_OPEN_BROWSER', false),
  },
});
五、常见误区与避坑指南
在日常开发中,很多生产事故与配置异常都源于对这三种格式特性的混淆。以下是四个高频错误及对应排查修复方案:
.env 中设置了 ENABLE_FEATURE=false,而在代码中写 if (process.env.ENABLE_FEATURE),结果功能依然被强制开启。原因解释:
process.env 中的所有键值都是纯字符串类型。在 JavaScript 中,非空字符串 "false" 进行布尔类型转换的结果始终是 true。正确做法:显式进行等值比对:
const isEnabled = process.env.ENABLE_FEATURE === 'true';。
console.log(process.env.API_KEY) 得到 undefined。原因解释:为了防止后端的数据库密码、私钥等机密意外被打包进公开的 JS 文件中,现代打包工具(Vite、Webpack、Next.js)强制要求只有带有特定前缀(如
VITE_、NEXT_PUBLIC_)的变量才会被替换注入客户端。正确做法:明确区分服务端私有变量与客户端公开变量,仅为需要暴露给浏览器的变量添加框架专用前缀。
"type": "module" 的 package.json 项目中,运行工具报错 ReferenceError: require is not defined 或 module is not defined。原因解释:当工程启用 ES 模块体系后,默认的
.js 配置文件将被视作 ESM,此时使用 CommonJS 的 require() 或 module.exports 会直接崩溃。正确做法:现代工程统一使用
import / export default 语法;若工具强制需要 CommonJS,将文件名显式重命名为 .cjs。
config.json 并提交至 Git 仓库。原因解释:即使后续删除了提交,Git 历史记录中依然完整保留敏感凭据,易被开源爬虫或安全扫描工具捕获。
正确做法:所有敏感配置必须抽离至
.env,代码库中仅允许保留 .env.example 占位模板,由部署流水线在构建或启动时动态注入真实密钥。
六、全维度对比总结与选型速查
综合以上分析,我们将三种配置格式在工程实际维度的表现汇总如下:
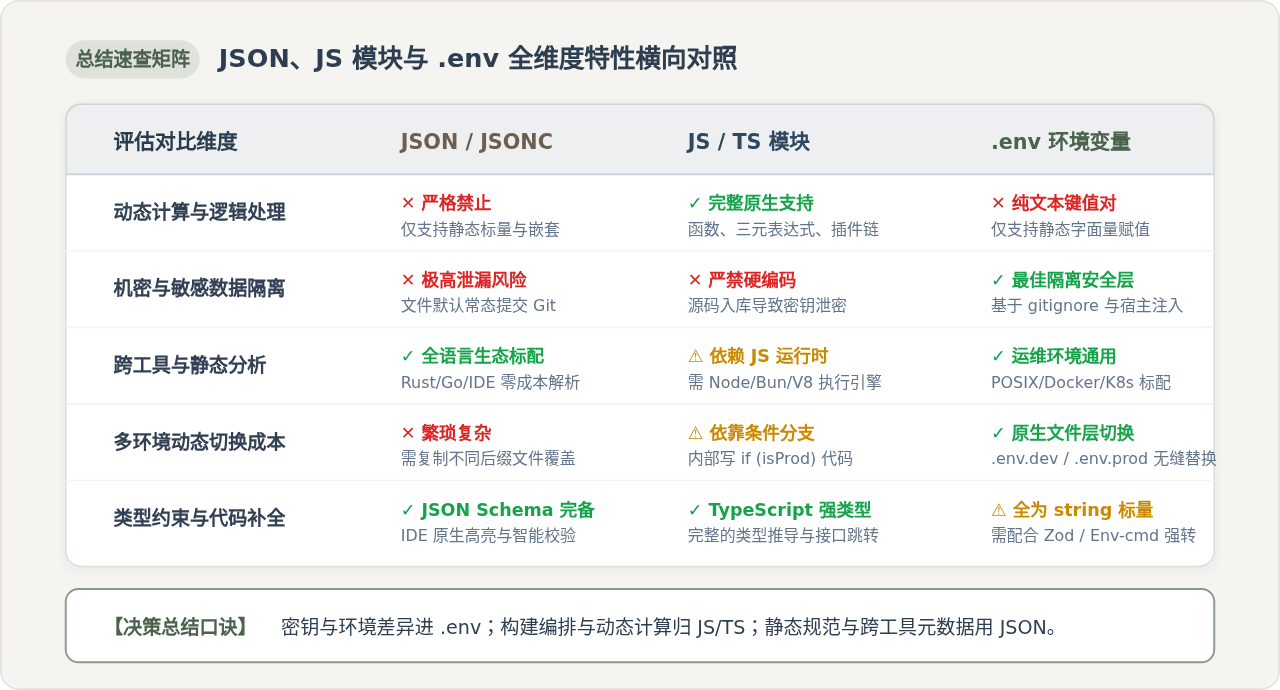
| 配置格式 | 典型代表文件名 | 核心长处 | 核心限制 | 最佳应用推荐 |
|---|---|---|---|---|
| JSON | tsconfig.jsonpackage.json |
跨语言生态无缝解析,零代码执行风险,工具链加载极快。 | 语法严格,原生不支持注释与动态逻辑。 | 静态规范、编译器规则、依赖元数据清单。 |
| JS/TS 模块 | vite.config.tsnext.config.mjs |
完整的 JavaScript 执行力,支持异步、插件链与强类型提示。 | 有运行时解析开销,受 CJS/ESM 模块规范约束。 | 复杂构建编排、动态路径解析、条件化工具插件。 |
| .env 变量 | .env.env.local |
与代码完全解耦,天然适配本地调试与 CI/CD 容器化部署。 | 仅支持扁平字符串,需要类型校验与前缀规范防泄露。 | API 地址、密码凭证、端口与不同环境差异参数。 |
在规划 JavaScript 项目的配置系统时,记住这个基本准则:不要强求单一格式解决所有问题,让 .env 守住安全底线,让 JS 模块接管灵活编排,让 JSON 夯实静态基准。三者各司其职,工程配置才能兼具灵活性、安全性与长期可维护性。
Google Forms 新增 Gemini 数据分析:识别跨题关联并生成改进建议
2026-11-10 14:40:39
JavaScript项目常见配置文件详解:package.json、tsconfig与构建配置
2026-11-04 21:34:42
React 项目集成 Mock.js 的最佳实践与配置详解
2026-11-03 22:33:26
使用 core-js-pure 避免全局污染:模块化库开发的最佳实践
2026-11-03 12:11:35
团队协作中怎么统一JS代码格式化规范
2026-11-03 10:18:39