JS Fetch API上传头像及错误处理最佳实践
深入讲解使用 JavaScript Fetch API 实现头像上传的完整开发流程与错误处理最佳实践,涵盖前端校验、FormData 组装、网络与 HTTP 状态异常捕获、超时中断及 UI 容错反馈机制。
系统化解决现代 Web 应用中基于原生 Fetch API 的图片上传、数据载体组装、网络与协议异常分流及高可用容错机制。
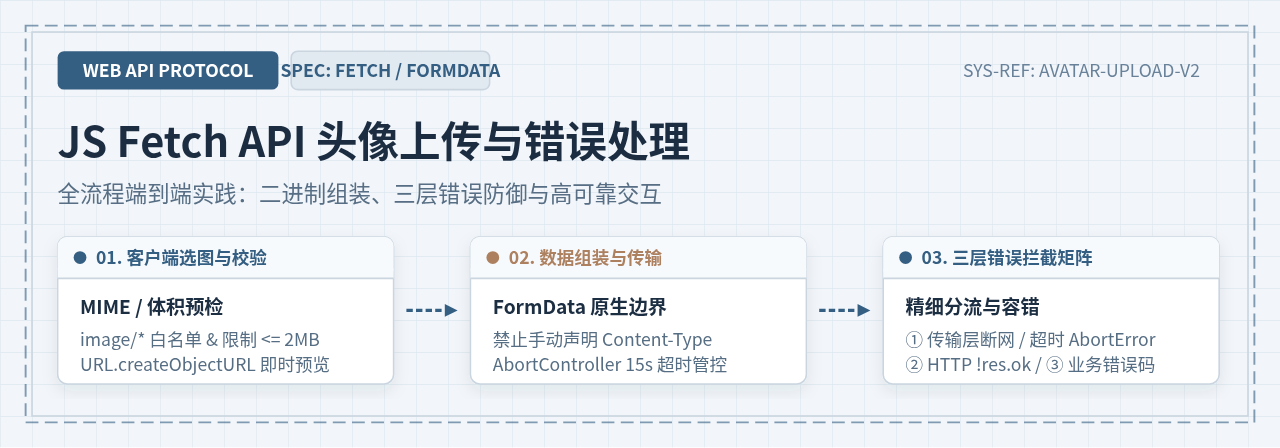
一、头像上传核心痛点与处理路径
在现代 Web 开发中,头像上传看似只是一个简单的文件 POST 接口调用,但实际业务场景中极容易出现两类严重问题:一类是请求发出后直接报 400 Bad Request,这是由于前端不当设置 Content-Type 破坏了浏览器生成的边界分隔符;另一类是接口返回 404、413 或 500 时,前端没有任何报错捕获反而提示“上传成功”,这是因为对 fetch() 的异常机制理解不足。
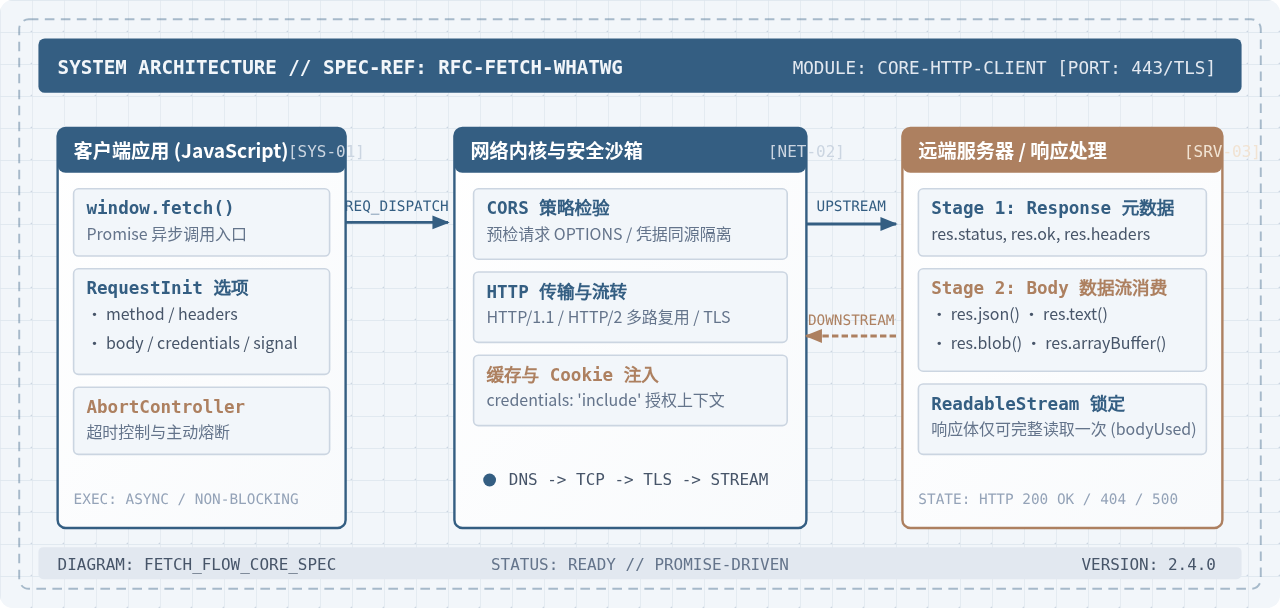
与老旧的 XMLHttpRequest 或封装库 axios 不同,fetch() 返回的 Promise 只有在遇到网络断连、DNS 解析失败或跨域被阻断等传输层故障时才会变为 Rejected 状态。当服务端返回 400(参数错误)、401(未登录)、413(文件过大)甚至 500(服务器崩溃)时,fetch() 的 Promise 依然正常 Resolve。如果直接在 .then() 中执行成功逻辑,就会彻底吞掉所有服务端错误。
标准的头像上传落地路径必须遵循严谨的 7 步闭环:从本地文件选取、MIME 与体积预拦截、内存即时预览、FormData 载体封装、AbortController 超时管控,到跨越网络与 HTTP 状态的三层错误分流,最终完成内存释放与 UI 反馈。
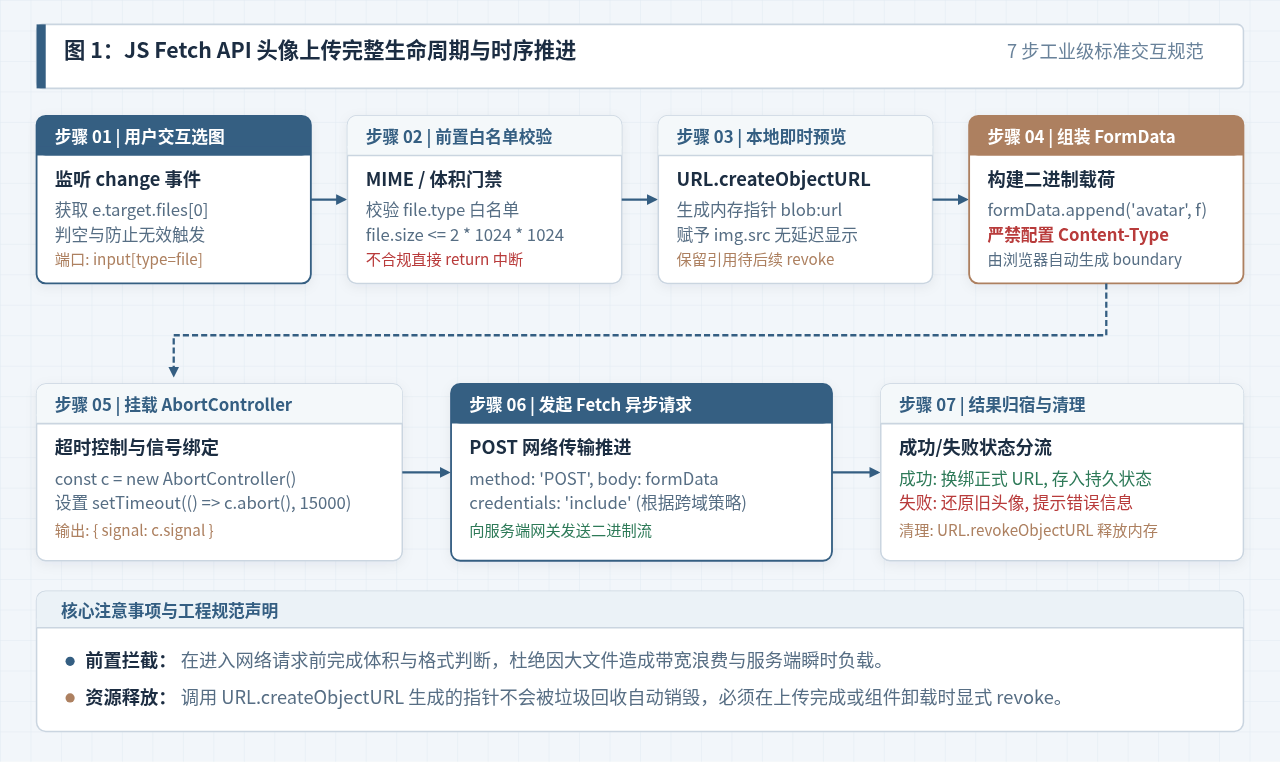
二、客户端选图、前置校验与即时预览
文件上传的第一道防线在客户端。不要让用户把一个 50MB 的压缩包或者非图片格式发送到接口,这不仅白白消耗带宽,还会瞬时占用后端解析资源。
1. 规范的 HTML 文件输入控件
通过在 <input type="file"> 上声明 accept 属性,可以在系统文件选择弹窗中直接过滤掉非图片扩展名:
<!-- 限定只允许选择常见图片格式 -->
<input type="file" id="avatarInput" accept="image/png, image/jpeg, image/webp" style="display: none;">
<button id="uploadBtn" type="button">更换头像</button>
<img id="avatarPreview" src="/default-avatar.png" alt="用户头像" width="120" height="120">
2. 前置安全与体积门禁校验
由于 accept 属性在某些操作系统或拖拽场景下可被用户轻易绕过,JavaScript 代码中必须执行双重防御:
- MIME 类型白名单校验:核对
file.type是否处于允许的图片类型列表中(如image/png、image/jpeg、image/webp)。 - 体积上限硬拦截:头像文件通常建议限制在
2MB以内。超出上限时立即抛出用户友好的提示并中断流程,绝不发起网络调用。
3. 选用高效且安全的预览方案
选图后为了提供即时的 UI 反馈,通常需要将图片显示在页面上。目前有两种主流方案:
FileReader.readAsDataURL(file):将图片转换为极长的 Base64 字符串。对于大图会产生大量字符,占用显著的 JavaScript 堆内存。URL.createObjectURL(file):(推荐方案)在浏览器内部创建一个指向本地二进制内存的blob:http://...临时地址,赋值给img.src几乎瞬时完成,零内存转换损耗。
由 URL.createObjectURL() 生成的 URL 指针只要页面不关闭就会一直驻留在内存中。最佳实践是在每次选择新图片前,或者在上传流程结束/组件销毁时,调用 URL.revokeObjectURL(oldUrl) 释放上一次生成的内存句柄。
三、组装上传载体:FormData 与请求头核心陷阱
文件是二进制数据,无法直接作为普通 JSON 发送。处理文件上传的标准载体是浏览器原生提供的 FormData 对象。
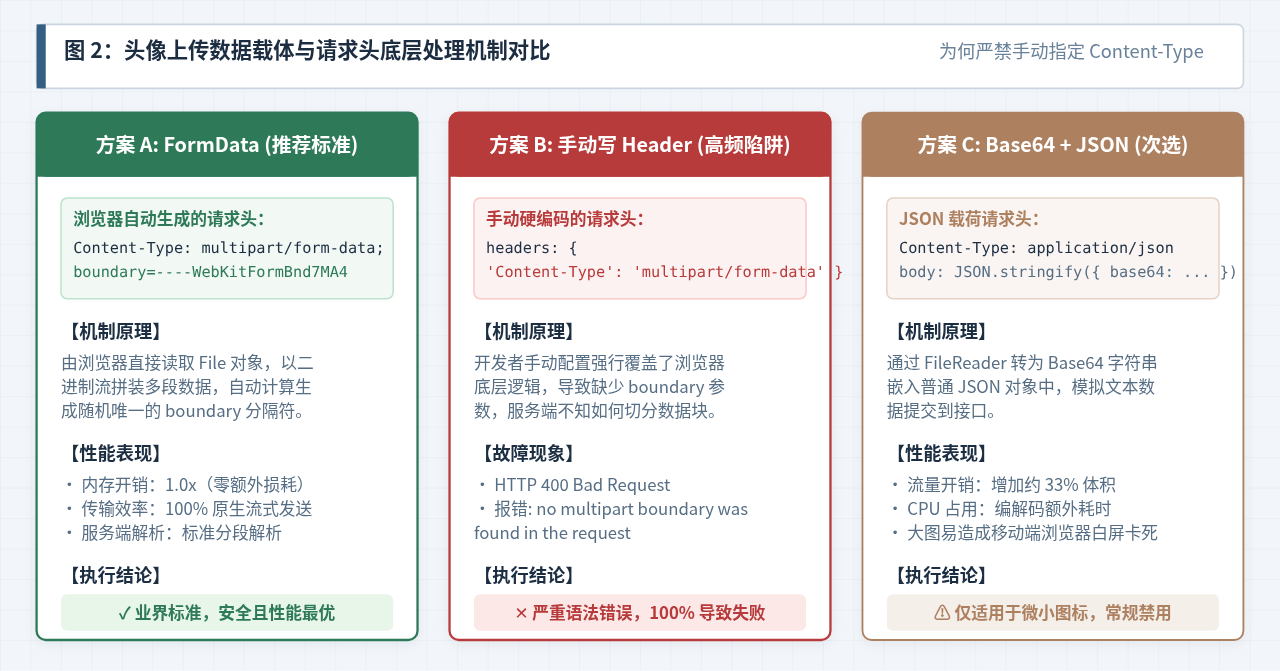
1. FormData 的标准装载方式
const formData = new FormData();
// 第一个参数 'avatar' 对应后端约定的表单字段名
// 第二个参数 file 为选取的 File 原生对象
// 第三个参数可选,用于自定义上传给服务端的文件名
formData.append('avatar', file, file.name);
2. 最致命的高频错误:手动指定 Content-Type
这是导致大量开发者上传失败的根源:在使用 fetch() 发送 FormData 时,绝对不要在 headers 中手动添加 'Content-Type': 'multipart/form-data'!
底层原因分析:当使用 multipart/form-data 传输表单时,请求体内可能同时包含多个文本字段或二进制分段。为了让服务端能够正确切分每一段数据,请求头必须包含一段由浏览器随机生成的 boundary 字符串,例如:
Content-Type: multipart/form-data; boundary=----WebKitFormBoundary7MA4YWxkTrZu0gW
如果开发者在 fetch 中手动设置了 'Content-Type': 'multipart/form-data',你的配置会强行覆盖浏览器的默认行为,导致发送给服务器的请求头中缺失了 boundary 分隔符。服务端的 Nginx、Tomcat、Spring 或 Multer 收到请求后,由于找不到分界标记,根本无法解析出文件字段,直接抛出 HTTP 400 Bad Request (Missing boundary)。
正确做法:保持 headers 中与 Content-Type 相关的字段完全为空,浏览器检测到 body 是 FormData 实例时,会自动推导并注入包含合法 boundary 的完整请求头。
四、传输管控:超时中断与凭证配置
移动端或弱网环境下,用户上传一张大图可能会持续挂起数十秒甚至几分钟。由于原生 fetch() 没有类似于 Axios 的 timeout 配置项,如果网络连接挂起,UI 将一直处于 Loading 状态,严重破坏用户体验。
1. 利用 AbortController 实现精准超时熔断
在发起请求前,实例化一个 AbortController,将其 signal 传入 fetch 的配置项中,并启动一个定时器。一旦超过设定阈值(例如 15 秒),立即执行 controller.abort() 主动掐断网络流:
const controller = new AbortController();
// 设置 15 秒超时阈值
const timeoutId = setTimeout(() => {
  controller.abort();
}, 15000);

try {
  const response = await fetch('/api/user/avatar', {
    method: 'POST',
    body: formData,
    signal: controller.signal,
    // 如需跨域携带 Cookie / Token,声明 credentials
    credentials: 'include'
  });
} finally {
  // 无论成功还是失败,及时清除定时器,避免内存悬挂
  clearTimeout(timeoutId);
}
在较新的浏览器(Chrome 103+、Safari 16+、Firefox 100+)以及 Node.js 17.3+ 中,可以直接使用标准静态方法 AbortSignal.timeout(15000),无须手动管理 setTimeout。但在生产环境的通用组件封装中,推荐保留经典 AbortController 以兼顾多端兼容性。
五、三层错误拦截体系与捕获策略
健壮的头像上传组件必须具备清晰的防御层次。不能把所有异常粗暴地归为“上传失败”,而应按照协议层次精细分流并给出明确的排查指引。
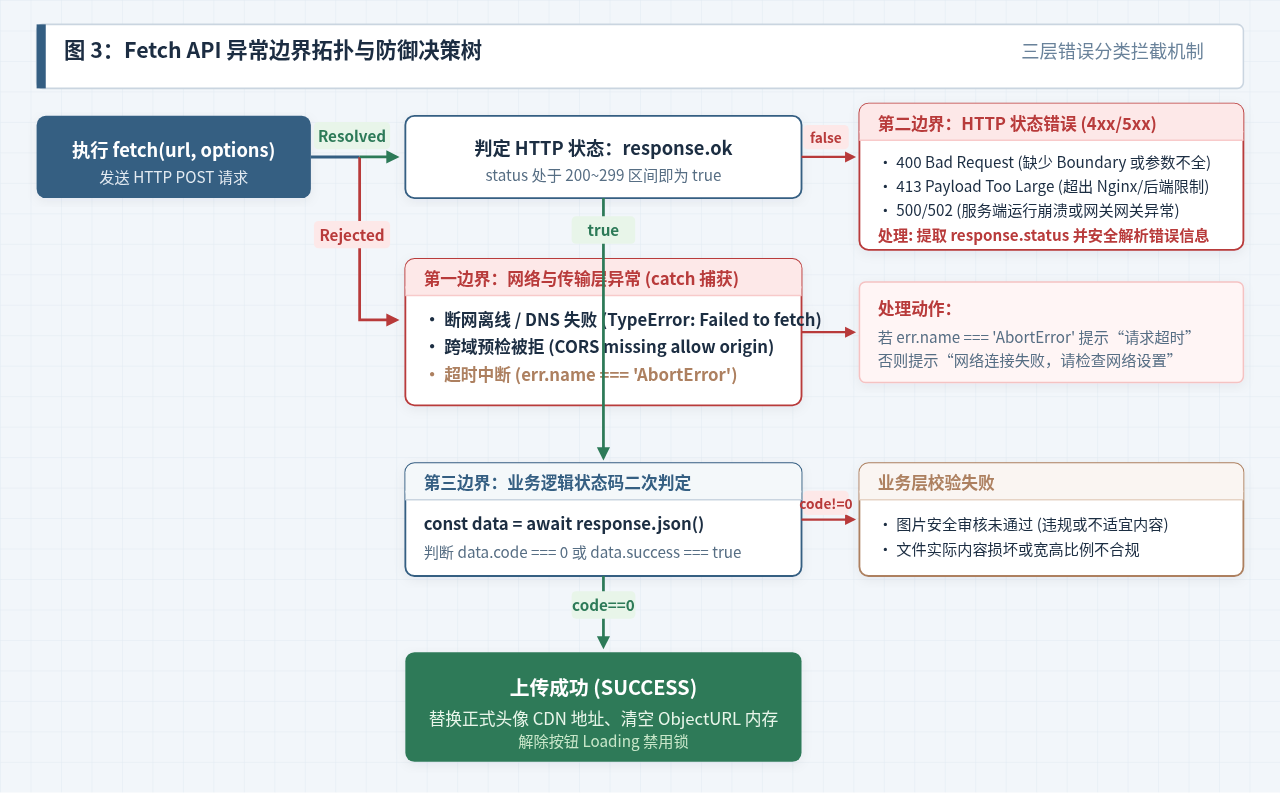
第一边界:网络与传输层异常(Promise Rejected)
当执行 await fetch() 时,如果触发了 catch(error),说明请求根本没有到达服务端或者在传输层就夭折了。此时需判断 error.name:
- 超时中断:
error.name === 'AbortError',表明达到了设定的 15 秒上限,应当提示用户:“网络连接超时,请检查网络环境后重试”。 - 网络离线 / DNS 故障:抛出
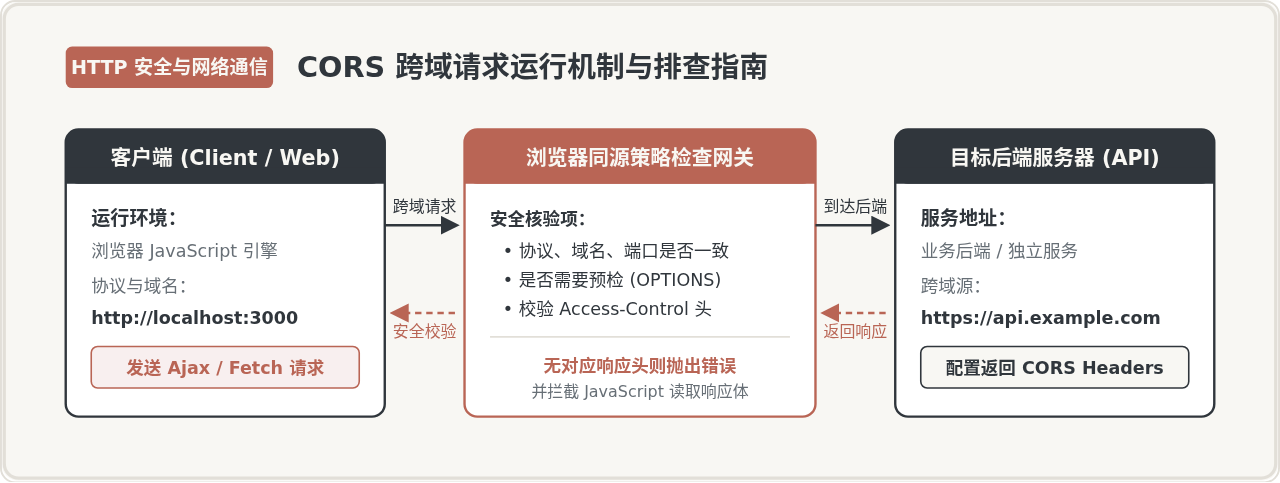
TypeError: Failed to fetch,通常发生于用户拔掉网线、WiFi 断开或服务端域名解析失败。 - CORS 跨域预检失败:跨域请求未配置正确的
Access-Control-Allow-Origin标头,浏览器控制台会输出 CORS 拦截警告。
第二边界:HTTP 协议状态错误(Promise Resolved,response.ok 为 false)
只要服务端网关或后端服务返回了 HTTP 状态码,无论状态码是 200 还是 500,fetch() 都会将其判定为正常兑现(Resolved)。因此,必须第一时间检查 response.ok(当 status 介于 200-299 之间时为 true)。
| HTTP 状态码 | 典型发生原因 | 推荐处理策略与错误信息 |
|---|---|---|
| 400 Bad Request | 请求未带 Boundary 分隔符,或后端未指定文件字段 | 提示“请求参数错误,请刷新重试”,检查是否手动设置了 Content-Type |
| 401 / 403 | 登录凭证 Cookie/Token 过期,或无上传权限 | 提示“登录已过期”,引导跳转至登录页面或触发静默刷新凭证 |
| 413 Payload Too Large | 超出 Nginx client_max_body_size 或后端限制 |
提示“图片体积超出服务器处理上限,请压缩后重试” |
| 500 / 502 / 504 | 后端存储微服务挂掉、OSS 鉴权异常或反向代理超时 | 提示“服务器处理异常,请稍后再试”,记录并上报错误追踪日志 |
当网关(如 Nginx)报错 502 Bad Gateway 或 504 Gateway Timeout 时,返回的 Content-Type 往往是 text/html。如果无脑调用 await response.json(),会触发 SyntaxError: Unexpected token < in JSON at position 0,导致真实的 HTTP 状态信息被第二次解析异常所掩盖!在读取非 2xx 响应体时,必须先检查 response.headers.get('content-type') 是否包含 application/json。
第三边界:业务逻辑状态码(HTTP 200,但业务 code 错误)
很多企业级 API 无论处理结果如何,外部 HTTP 状态码始终返回 200 OK,具体的业务成败包装在 JSON 体内(例如 { "code": 10402, "msg": "图片含违规内容,审核未通过" })。读取完 JSON 后的业务逻辑分支判定是最后一道防线。
六、完整可运行的最佳实践示例
下面是一个经过工业级验证的高可用头像上传封装,整合了前置校验、内存安全管理、超时熔断、三层错误防御与 UI 状态保护:
/**
 * 工业级头像上传函数封装
 * @param {File} file 用户选择的文件对象
 * @param {object} options 配置选项
 * @param {string} options.uploadUrl 上传接口地址
 * @param {number} [options.maxSizeMB=2] 体积上限(MB)
 * @param {number} [options.timeoutMs=15000] 超时时间(毫秒)
 * @returns {Promise<string>} 返回服务端持久化的头像URL
 */
async function uploadAvatar(file, options = {}) {
  const {
    uploadUrl = '/api/user/avatar',
    maxSizeMB = 2,
    timeoutMs = 15000
  } = options;

  // 1. 客户端前置防御:空值与文件类型校验
  if (!file) {
    throw new Error('未选择任何文件');
  }

  const allowedTypes = ['image/jpeg', 'image/png', 'image/webp'];
  if (!allowedTypes.includes(file.type)) {
    throw new Error('仅支持 JPG、PNG 或 WebP 格式的图片文件');
  }

  // 2. 客户端前置防御:体积门禁
  const maxBytes = maxSizeMB * 1024 * 1024;
  if (file.size > maxBytes) {
    throw new Error(`头像大小不能超过 ${maxSizeMB}MB,当前文件为 ${(file.size / (1024 * 1024)).toFixed(2)}MB`);
  }

  // 3. 构建二进制载荷 (严格禁止手动设置 Content-Type)
  const formData = new FormData();
  formData.append('avatar', file, file.name);

  // 4. 超时控制器挂载
  const controller = new AbortController();
  const timeoutId = setTimeout(() => {
    controller.abort();
  }, timeoutMs);

  try {
    // 5. 发起网络请求
    const response = await fetch(uploadUrl, {
      method: 'POST',
      body: formData,
      signal: controller.signal,
      credentials: 'include' // 按需传递跨域凭据
    });

    // 6. 第二边界:判定 HTTP 协议层状态码 (200~299)
    if (!response.ok) {
      let serverErrorMsg = '';
      const contentType = response.headers.get('content-type') || '';

      // 防御性解析响应体:避免将 HTML 错误页当做 JSON 解析
      if (contentType.includes('application/json')) {
        const errJson = await response.json().catch(() => ({}));
        serverErrorMsg = errJson.message || errJson.msg || '';
      } else {
        serverErrorMsg = await response.text().catch(() => '');
      }

      // 根据状态码输出标准化错误语义
      if (response.status === 413) {
        throw new Error('上传文件超出服务端限制,请压缩图片后重试');
      } else if (response.status === 401 || response.status === 403) {
        throw new Error('登录凭证已过期,请重新登录后操作');
      } else {
        throw new Error(serverErrorMsg || `服务端响应异常 (HTTP ${response.status})`);
      }
    }

    // 7. 第三边界:业务逻辑状态码二次核验
    const result = await response.json();
    if (result.code !== 0 && result.code !== 200) {
      throw new Error(result.message || '业务处理失败,请重试');
    }

    // 返回后端生成的正规 CDN 访问路径
    return result.data.avatarUrl;

  } catch (err) {
    // 8. 第一边界:传输层与超时异常捕获
    if (err.name === 'AbortError') {
      throw new Error(`网络请求超时(超过 ${timeoutMs / 1000} 秒),请检查网络连接`);
    }
    if (err instanceof TypeError && err.message.includes('Failed to fetch')) {
      throw new Error('网络断开或无法连接服务器,请检查本地网络配置');
    }
    // 向上抛出具体异常对象,供 UI 层渲染展示
    throw err;
  } finally {
    clearTimeout(timeoutId);
  }
}
UI 控制层与内存清理整合示例
const avatarInput = document.getElementById('avatarInput');
const avatarPreview = document.getElementById('avatarPreview');
const uploadBtn = document.getElementById('uploadBtn');
const statusText = document.getElementById('statusText');

let currentObjectUrl = null;

avatarInput.addEventListener('change', async (event) => {
  const file = event.target.files && event.target.files[0];
  if (!file) return;

  // 释放上一次预览占用的内存指针
  if (currentObjectUrl) {
    URL.revokeObjectURL(currentObjectUrl);
    currentObjectUrl = null;
  }

  // 本地即时预览
  currentObjectUrl = URL.createObjectURL(file);
  const previousSrc = avatarPreview.src;
  avatarPreview.src = currentObjectUrl;

  // 设置 UI 提交中加载状态,防止连击
  uploadBtn.disabled = true;
  statusText.textContent = '正在上传头像...';
  statusText.style.color = '#345E82';

  try {
    const onlineAvatarUrl = await uploadAvatar(file, {
      uploadUrl: '/api/v1/user/avatar',
      maxSizeMB: 2,
      timeoutMs: 12000
    });

    // 上传成功:换绑为正式 CDN 地址
    avatarPreview.src = onlineAvatarUrl;
    statusText.textContent = '头像更新成功!';
    statusText.style.color = '#2D7A58';

  } catch (error) {
    // 发生任何异常:还原头像展示,并明确显示失败原因
    avatarPreview.src = previousSrc;
    statusText.textContent = `上传失败:${error.message}`;
    statusText.style.color = '#B83A3A';

  } finally {
    // 解除按钮锁定
    uploadBtn.disabled = false;
    // 重置 input.value 确保选择相同文件时仍能触发 change 事件
    avatarInput.value = '';
    // 释放本地临时 ObjectURL 内存
    if (currentObjectUrl) {
      URL.revokeObjectURL(currentObjectUrl);
      currentObjectUrl = null;
    }
  }
});
七、全链路高可靠工程防御矩阵与生产落地清单
为了确保在复杂网络、不同设备系统以及高并发场景下的绝对健壮性,可以将上述所有控制点归纳为四个层级的工程矩阵:
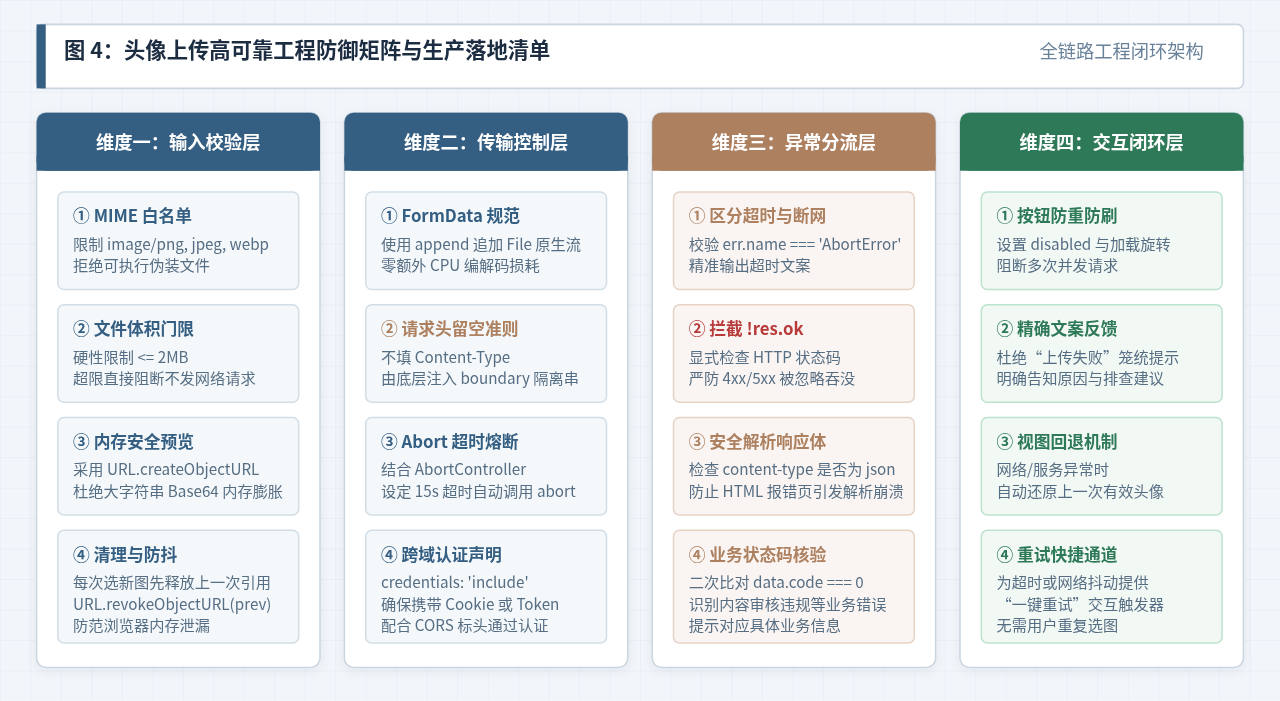
上线前自检清单(Production Checklist)
- [边界完整性]:检查
fetch代码,确保绝对没有硬编码设置Content-Type: multipart/form-data。 - [HTTP 判定]:检查是否在
await response.json()之前先行判断了if (!response.ok)。 - [防爆保护]:在读取非 200 的报错内容时,是否对
content-type进行了检查,防止服务端返回 502 HTML 导致 JSON 解析次生崩溃。 - [内存泄漏]:检查
URL.createObjectURL()产生的引用是否在finally块中调用了URL.revokeObjectURL()。 - [并发与防抖]:在上传进行期间是否禁用了触发按钮(
disabled = true),防止用户多次快速点击引发并发重复上传。 - [重选机制]:在每次选图完成或失败后,是否将
fileInput.value = ''清空,确保用户在同一张图修改后再次选择时能够正常触发change事件。
JavaScript原型链继承的工作原理与属性查找机制
2026-11-19 12:20:27
JavaScript组合继承怎么实现且避免父类构造函数执行两次
2026-11-19 12:01:52
ES6模板字符串简化JS日期拼接:一行代码实现日期转字符串
2026-11-19 11:24:24
JS怎么正确初始化二维或多维数组
2026-11-19 09:38:01
JS使用[...str]展开运算符遍历含Emoji的字符串
2026-11-18 19:20:39