JavaScript命名空间是什么?为什么需要避免全局变量污染
深入解析JavaScript命名空间的概念、运行机制与实操模式,详述全局变量污染带来的覆写冲突、内存泄漏与维护隐患,并提供现代JavaScript防污染的最佳实践。
namespace 关键字,全局作用域是所有脚本公共共享的开放内存空间。若不加节制地声明顶级变量,就会引发全局变量污染,导致无报错的同名覆写、第三方脚本冲突、内存泄漏以及代码不可维护等严重工程问题。本文将从运行原理、危害根源、实战构建步骤到现代模块化演进,完整拆解这一核心机制。
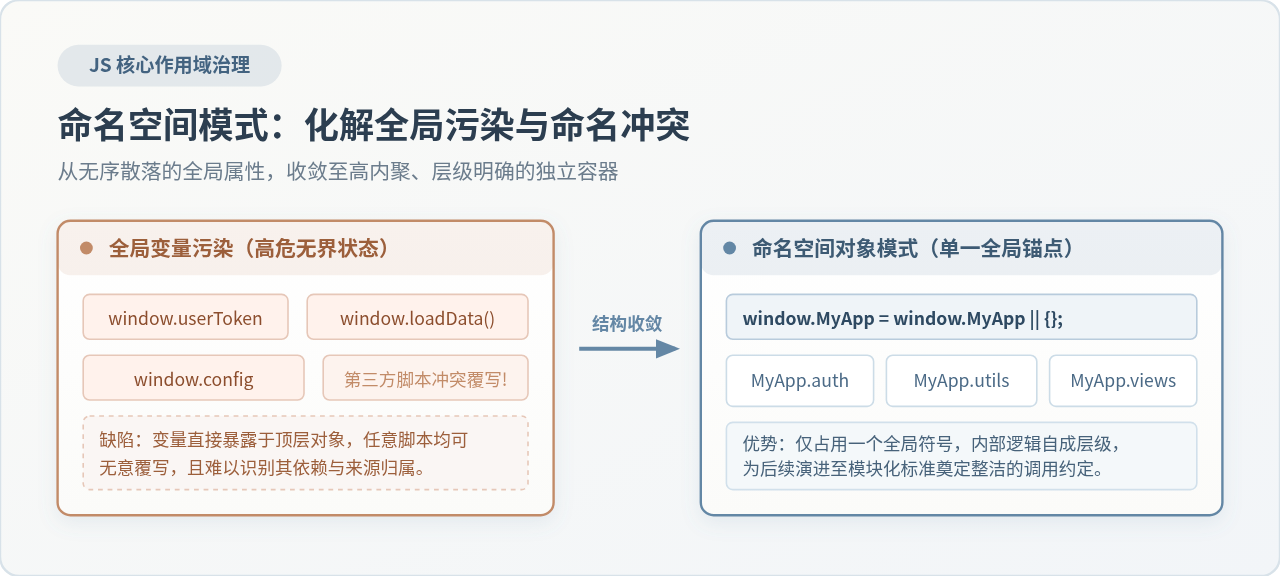
一、全局变量污染的机制与现实危害
在浏览器环境中,顶层全局对象是 window(在 Node.js 中为 global,现代统一规范为 globalThis)。当开发者在全局作用域中使用 var a = 1; 或直接给未声明的变量赋值时,该属性会被直接挂载到这个顶层对象上。
当一个 Web 页面引入了业务代码、埋点统计、广告脚本、第三方支付 SDK 以及多个开源工具库时,所有这些脚本都在共享同一个全局对象。如果缺少隔离机制,任何一段代码都可以读写甚至破坏其他脚本挂载在全局上的属性。
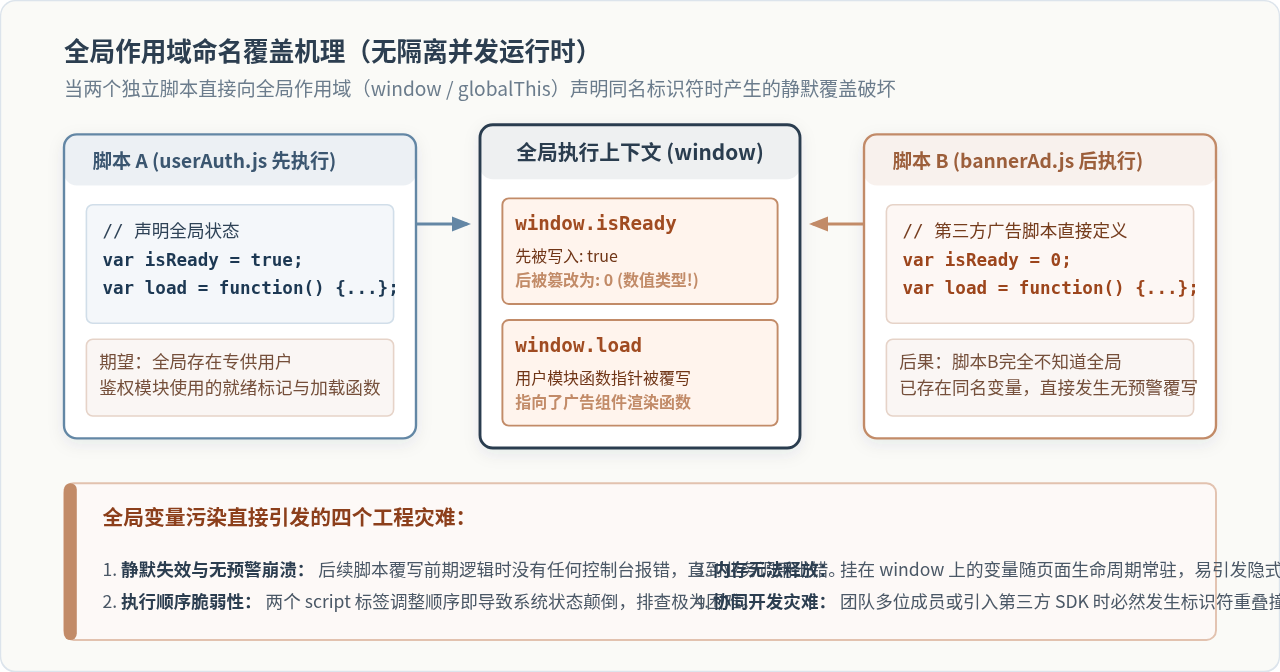
1. 标识符冲突与静默覆写(Silent Overwriting)
在没有命名空间约束的项目中,通用变量名(如 currentUser、config、cache、init)极易重复。考虑如下真实场景:
// 业务脚本 A (auth.js)
var isReady = false;
function load() {
  fetchUser().then(() => { isReady = true; });
}

// 页面后引入的第三方广告组件 B (banner.js)
var isReady = 0; // 覆写了布尔类型,改成数值
function load() {
  renderBanners(); // 覆写了 auth.js 中的 load 函数!
}

// 页面主入口运行
load(); // 实际执行了 banner.js 的函数,用户认证逻辑被彻底劫持
这种破坏最致命的地方在于没有任何运行时抛错。JavaScript 引擎将后续的 function load() 视为正常的重新声明与赋值,控制台不会输出任何警报,但业务逻辑已经彻底偏离,排查此类偶发、依赖脚本加载顺序的 bug 往往耗费数小时。
2. 隐式全局变量与严格模式防御
在非严格模式下,如果在函数内部忘记书写关键字(如 let、const 或 var),JavaScript 引擎在当前作用域及上层作用域寻找无果后,会自动在全局对象上创建该变量:
function calculateSummary(items) {
  // 遗漏声明关键字,循环变量 i 意外泄露至全局
  for (i = 0; i < items.length; i++) {
    total += items[i].price; // total 同样泄露至全局
  }
  return total;
}"use strict";。在严格模式下,给未声明的变量赋值将直接抛出 ReferenceError: assignment to undeclared variable,从语法解析层面阻断隐式全局污染。
3. 内存常驻与垃圾回收阻断
JavaScript 垃圾回收器(GC)通过可达性分析算法(Reachability)管理内存。挂载在全局对象上的属性始终属于“根对象(Roots)”的直接引用。这意味着,除非页面关闭或手动将该属性设置为 null,否则存放在该全局变量上的所有大型对象、DOM 节点引用和数组都永远不会被垃圾回收,极易造成持续性内存泄漏。
二、什么是 JavaScript 命名空间?
命名空间本质上是一种把标识符划分到不同逻辑归属区间的手段,使得相同的变量名或函数名可以在不同的命名空间中共存而不发生混淆。
在 C++ 中有 namespace,在 Java 中有 package,而在原生具备该语法之前,JavaScript 开发者基于其动态对象的灵活性,创立了单全局对象命名空间模式(Single Global Object Pattern)。
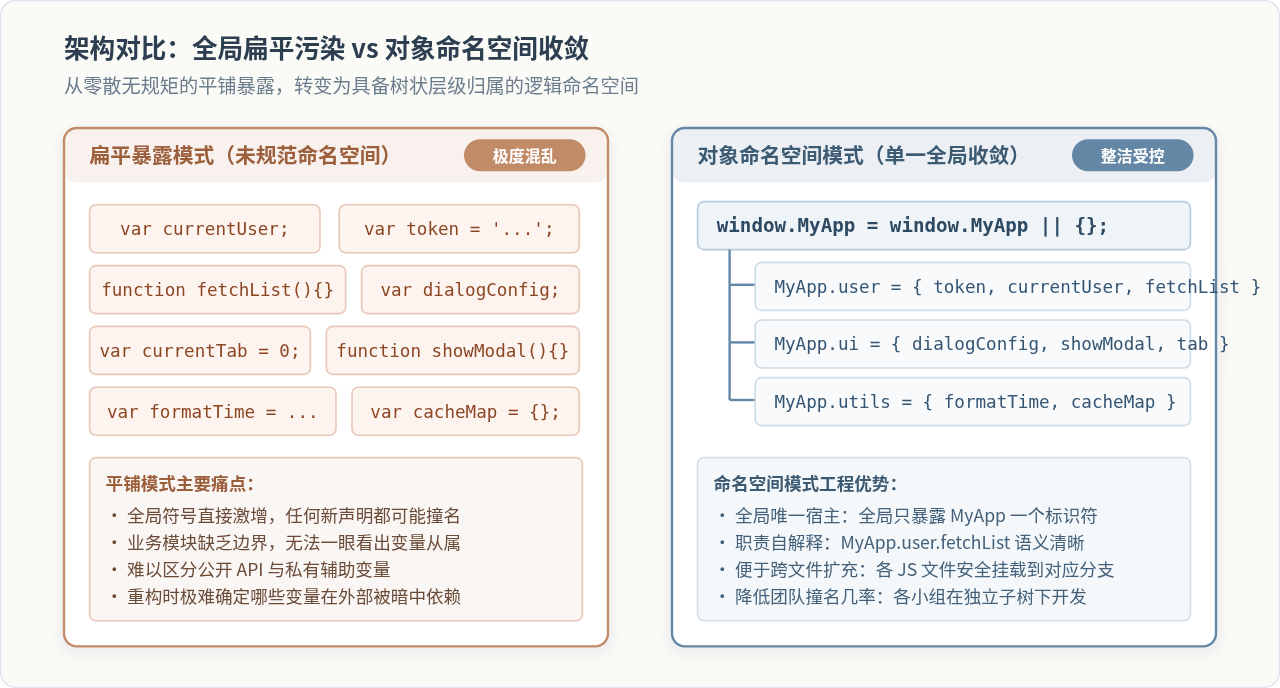
该模式的核心原则是:一个项目或功能库在全局作用域中只允许且必须只暴露唯一一个顶层对象(例如 window.MyApp)。项目内的所有业务模块、配置项、工具函数,全部作为该对象的子属性或下级节点挂载存在。
// 避免这样做(平铺散落)
var userId = 'U1001';
var userToken = 'abc';
function getUserInfo() {}

// 推荐做法(收敛至统一命名空间)
var MyApp = MyApp || {};

MyApp.user = {
  id: 'U1001',
  token: 'abc',
  getInfo: function() {
    return this.id;
  }
};
三、实现命名空间的经典工程实操步骤
直接手动逐层编写 MyApp.ui = MyApp.ui || {}; 在遇到三层以上嵌套时容易书写繁琐且容易抛出 TypeError: Cannot set properties of undefined。因此,工业级前端开发常采用可复用的动态命名空间注册函数。
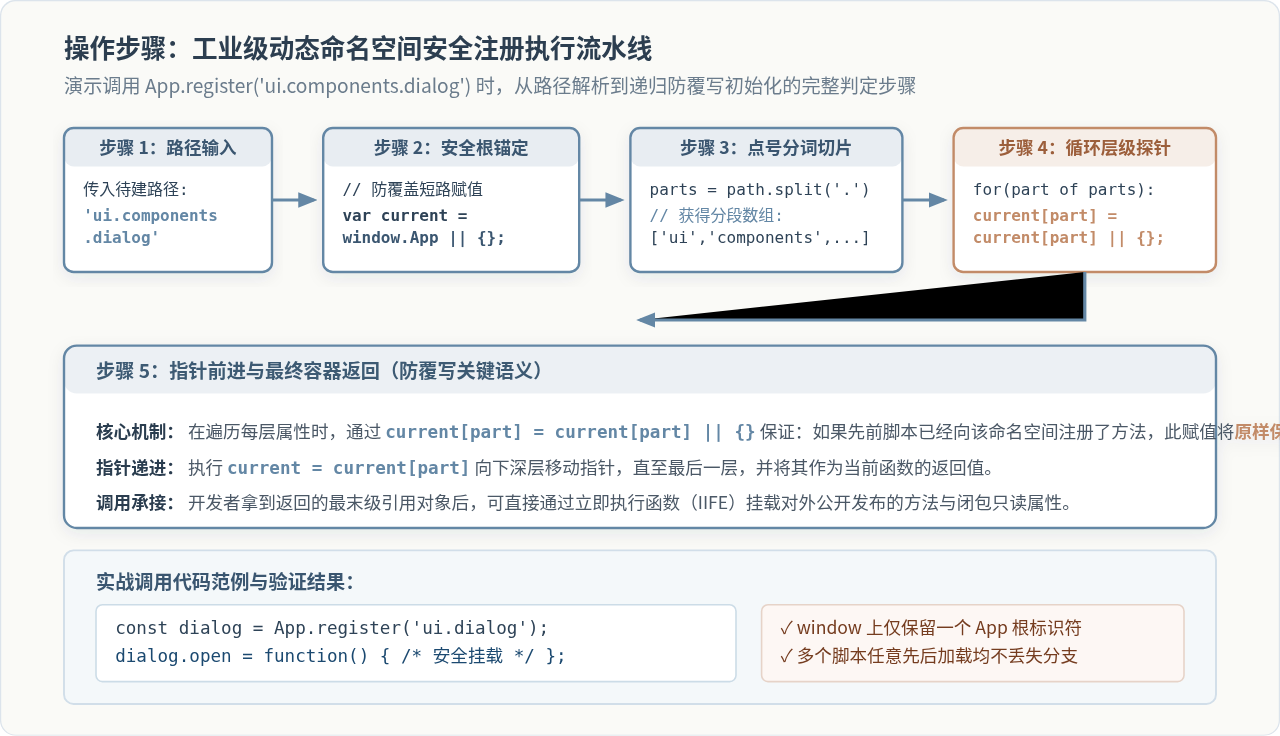
步骤 1:编写安全命名空间生成器
编写一个能够接受形如 "App.ui.components.dialog" 字符串并自动安全递归构建嵌套对象的工具函数:
// 声明全局顶层命名空间容器
var App = App || {};

/**
 * 动态安全注册命名空间
 * @param {string} nsPath 命名空间点号路径,例如 "ui.components.dialog"
 * @returns {object} 返回最终创建或已存在的命名空间叶子节点对象
 */
App.register = function(nsPath) {
  if (typeof nsPath !== 'string' || !nsPath.trim()) {
    throw new Error('命名空间路径必须为非空字符串');
  }

  var parts = nsPath.split('.');
  var current = App;

  // 如果首段就是 'App',自动跳过避免重复嵌套
  if (parts[0] === 'App') {
    parts = parts.slice(1);
  }

  for (var i = 0; i < parts.length; i++) {
    var part = parts[i];
    // 防御性判断:若当前属性尚未定义,则初始化为空对象
    if (typeof current[part] === 'undefined') {
      current[part] = {};
    } else if (typeof current[part] !== 'object' || current[part] === null) {
      // 出现同名非对象类型时抛出异常,防止意外覆写既有基础数据
      throw new Error('命名空间节点冲突: [' + part + '] 已存在且非对象类型');
    }
    // 指针向下深入一层
    current = current[part];
  }

  return current;
};
步骤 2:结合 IIFE 实现私有属性封装(模块模式)
普通的命名空间对象虽然解决了变量命名归宿,但有一个明显的短板:对象内部的所有属性与方法都是外部完全公开的,外部代码可以随意读取和篡改内部计数器或缓存。
为了解决这一问题,前端工程普遍将立即执行函数表达式(IIFE)与命名空间结合,利用函数级作用域(闭包)封锁私有实现,仅将需要公开的接口挂载至命名空间上:
// 在独立的 dialog.js 中使用命名空间并隔离私有变量
(function() {
  // 1. 获取或创建命名空间叶子节点
  var dialogNs = App.register('ui.components.dialog');

  // 2. 私有变量与函数(外部无法通过 App.ui.components.dialog.zCounter 访问)
  var zCounter = 1000;
  function computeZIndex() {
    zCounter += 10;
    return zCounter;
  }

  // 3. 仅向命名空间暴露公开 API
  dialogNs.show = function(content) {
    var zIndex = computeZIndex();
    console.log('显示弹窗:', content, 'z-index:', zIndex);
  };

  dialogNs.hide = function() {
    console.log('关闭弹窗');
  };
})();

// 外部使用:
App.ui.components.dialog.show('保存成功');
// console.log(App.ui.components.dialog.zCounter); // undefined,私有状态受保护
四、现代 JavaScript 中的演进与终极解法
随着 ECMAScript 规范的演进,语言层面引入了块级作用域(let / const)和 ES Modules(ESM 官方模块化规范)。
1. 为什么 ES6 模块彻底解决了全局变量污染?
在具备 type="module" 的原生模块环境或 Webpack / Vite 构建工具中:
- 文件即作用域:每一个
.js文件都是一个独立闭合的作用域。在模块文件顶层通过const x = 10;或function test() {}声明的变量,绝不会挂载到window上。 - 严格的静态导出导入:只有明确书写了
export的标识符才可被其他文件使用;其余未导出的变量天然具备完全的私有性。 - 语言级命名空间语法:通过
import * as Utils from './utils.js',可以直接在引入端指定命名空间容器名,语法优雅且受静态分析保障。
// mathUtils.js (独立文件模块)
const INTERNAL_PRECISION = 4; // 完全私有,文件外绝对不可见

export function add(a, b) {
  return Number((a + b).toFixed(INTERNAL_PRECISION));
}

export function multiply(a, b) {
  return Number((a * b).toFixed(INTERNAL_PRECISION));
}

// main.js (引入端使用命名空间导入语法)
import * as MathService from './mathUtils.js';

console.log(MathService.add(0.1, 0.2)); // 使用 MathService 作为专属命名空间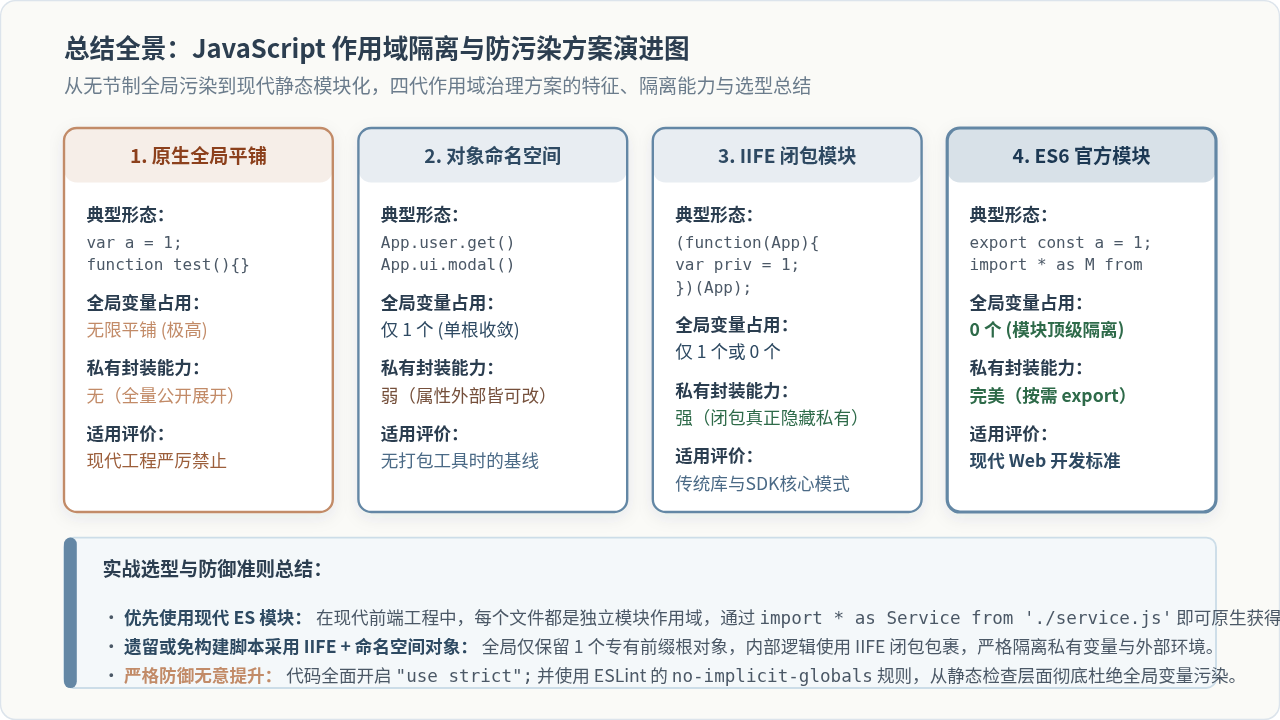
五、工程决策与总结清单
| 对比维度 | 原生全局变量平铺 | 对象命名空间模式 | IIFE 闭包模块模式 | ES6 官方模块 (ESM) |
|---|---|---|---|---|
| 全局变量占用 | 极高(每个变量均占用) | 仅 1 个(单根对象) | 仅 1 个或 0 个 | 0 个(独立模块作用域) |
| 私有封装保护 | 完全无保护 | 弱(属性外部均可篡改) | 强(闭包真正隐藏) | 强(未 export 变量天然私有) |
| 依赖关系追踪 | 不可追踪,依赖加载次序 | 依靠层级路径语义 | 函数形参注入传递 | 静态语法显式声明依赖 |
| 打包与摇树优化 | 不支持 | 极难(动态属性难以静态分析) | 较难 | 完美支持 Tree-Shaking |
| 现代适用场景 | 严格禁止 | 无构建工具的传统多脚本页 | SDK、嵌入式脚本分发 | 所有现代 Web 与服务端工程 |
- 新项目首选原生 ESM:在现代项目开发中,一律使用 ES 模块系统与打包构建工具,通过文件作用域彻底杜绝全局变量污染。
- 传统脚本或无构建工具环境:严格采用
MyApp = MyApp || {}配合IIFE封装,杜绝任何孤立变量暴露于window。 - 规范化代码审计:配置 ESLint 规则
no-implicit-globals: "error"与no-undef: "error",并在每个脚本头部声明"use strict";,将一切隐式全局污染阻断在编码阶段。
为什么JavaScript Map可以使用对象作为键
2026-11-19 10:35:46
JS getDay()返回值详解:为什么0代表星期日
2026-11-19 10:16:54
JS同时求多个数组公共交集的方法
2026-11-19 08:30:38
JavaScript Map常用方法详解:set、get、has与delete
2026-11-19 08:08:03
JavaScript闭包经典代码示例与内存泄漏风险解析
2026-11-18 23:55:33