JavaScript闭包经典代码示例与内存泄漏风险解析
深入解析JavaScript闭包的核心运行机制、经典实用代码示例,详细剖析闭包引发内存泄漏的底层机理、共享词法作用域陷阱,并提供基于Chrome DevTools的堆快照排查与代码防御方案。
一、闭包的运行机理:调用栈出栈与堆内存保留
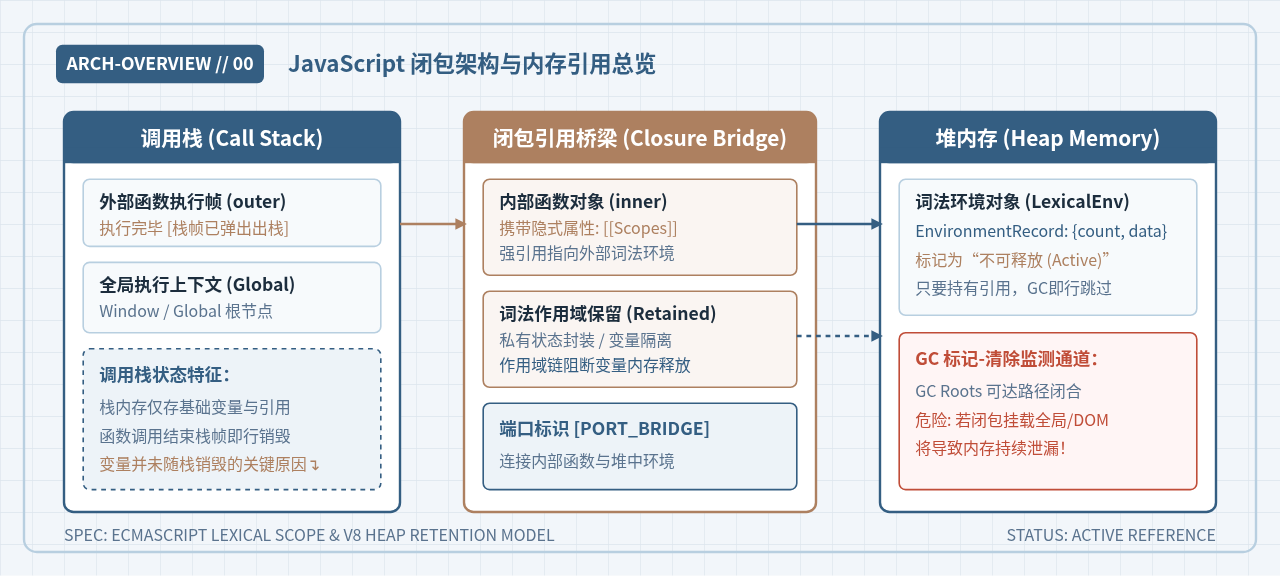
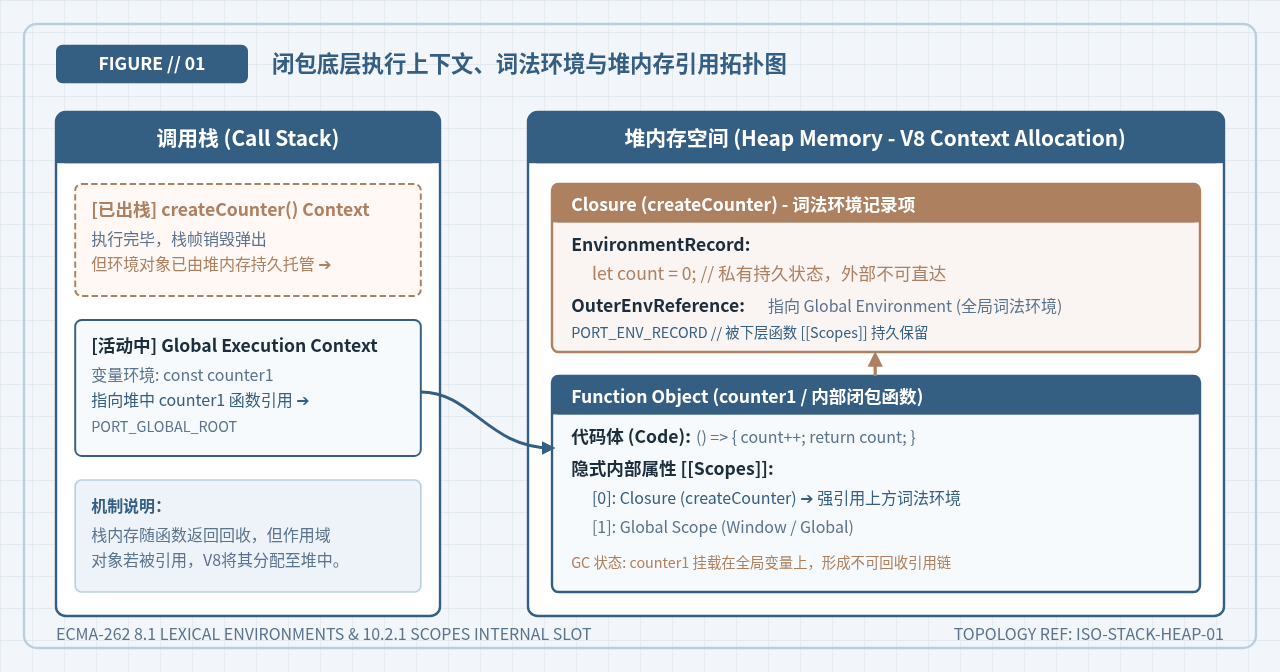
要透彻理解闭包,首先需要区分 JavaScript 引擎中的执行上下文调用栈(Call Stack)与堆内存空间(Heap Memory)。
在常规的函数执行模型中,每当一个函数被调用,JavaScript 引擎会为其创建执行上下文(Execution Context)并压入调用栈。函数体内的局部原始类型变量通常分配在栈帧中。当函数执行完成并返回时,该上下文便会从调用栈弹出(Pop),栈指针回退,所有局部变量的内存随之瞬间释放。
然而,当一个外部函数在其内部定义并返回了一个内部函数,且内部函数引用了外部函数的局部变量时,运行时的分配规则便发生了根本变化:
- 词法环境提升至堆内存:根据 ECMAScript 规范,JavaScript 采用词法作用域(静态作用域)。当编译器检测到内部函数访问了外层函数的局部变量(这些变量被称为自由变量)时,V8 等现代引擎不会将这些变量分配在易失的调用栈上,而是在堆内存中为其开辟一个专门的词法环境对象(在 V8 内部体现为 Context 对象)。
- 隐式引用属性
[[Scopes]]:内部函数在被创建时,会携带一个内部不可枚举的属性[[Scopes]]。该属性指向外部作用域链,其中就包含上述保存在堆中的词法环境对象。 - 调用栈出栈但引用链存活:即使外部函数已经完全执行结束、其执行上下文彻底从调用栈弹出,只要返回的内部函数依然在外部(例如全局变量、对象属性或事件回调中)被持有,其
[[Scopes]]引用的堆中词法环境就不会被垃圾回收器判定为垃圾。
二、闭包经典代码示例与实战应用场景
闭包不仅是一种理论机制,更是 JavaScript 编程中解决实际工程问题的基础工具。以下是四种具有代表性的经典应用模式及对应代码示例。
1. 数据私有化与模块工厂模式
在 ES6 Class 引入私有字段(#privateField)之前,闭包是 JavaScript 实现数据封装与信息隐藏的标准手段。外部代码无法直接读取或篡改闭包内部维护的状态,只能通过暴露的受限接口进行交互:
function createBankAccount(initialBalance) {
  // 私有变量:外部无法直接通过 account.balance 修改
  let balance = Number(initialBalance) || 0;
  const transactionLog = [];

  return {
    deposit(amount) {
      if (typeof amount !== 'number' || amount <= 0) {
        throw new Error('存款金额必须为正数');
      }
      balance += amount;
      transactionLog.push({ type: 'DEPOSIT', amount, timestamp: Date.now() });
      return balance;
    },
    withdraw(amount) {
      if (amount > balance) {
        throw new Error('账户余额不足');
      }
      balance -= amount;
      transactionLog.push({ type: 'WITHDRAW', amount, timestamp: Date.now() });
      return balance;
    },
    getBalance() {
      return balance;
    }
  };
}

// 运行验证示例
const myAccount = createBankAccount(100);
console.log(myAccount.deposit(50));   // 输出: 150
console.log(myAccount.withdraw(30));  // 输出: 120
console.log(myAccount.balance);       // 输出: undefined(外部无法穿透访问)
2. 函数柯里化与偏函数应用
柯里化(Currying)通过闭包缓存预设参数,将一个接收多参数的函数转换为一系列接收单一参数的函数链,适用于配置复用、中间件管道和参数校验:
// 日志前缀格式化工厂
function createLogger(moduleName) {
  const prefix = `[${moduleName.toUpperCase()}]`;
  // 内部闭包函数捕获并持久化 prefix
  return function(level, message) {
    const time = new Date().toISOString();
    return `${time} ${prefix} [${level}] ${message}`;
  };
}

const authLogger = createLogger('AuthService');
console.log(authLogger('INFO', '用户登录成功'));
// 示例输出: 2026-11-17T03:15:20.120Z [AUTHSERVICE] [INFO] 用户登录成功
3. 高频事件的防抖(Debounce)函数
在前端交互中,窗口滚动、输入联想等高频事件需要限制触发频率。防抖函数利用闭包持有 timer 句柄,保证在指定间隔内多次触发时能够正确复位前次计时:
function debounce(fn, delayMs = 300) {
  let timer = null; // 闭包常驻变量,记录最近一次的定时器 ID

  return function(...args) {
    const context = this;
    if (timer !== null) {
      clearTimeout(timer); // 持续触发则清除旧计时
    }
    timer = setTimeout(() => {
      fn.apply(context, args);
      timer = null; // 执行完成后重置句柄
    }, delayMs);
  };
}

// 使用示例:监听窗口调整大小
const handleResize = debounce(() => {
  console.log('窗口尺寸调整完毕,重新计算布局');
}, 250);
window.addEventListener('resize', handleResize);
4. 作用域陷阱:循环与异步闭包捕获
这是 JavaScript 面试与工程实践中最具警示意义的闭包场景。当在循环体内生成异步闭包时,变量声明关键字(var 与 let)会导致截然不同的作用域绑定结果:
// 错误示例:var 声明的变量存在变量提升,整个循环共享同一个词法作用域
for (var i = 0; i < 3; i++) {
  setTimeout(function() {
    console.log('var 陷阱输出 i =', i); // 异步回调执行时循环已结束,三次均输出 3
  }, 100);
}

// 修复方案 1:使用 ES6 let,每次循环迭代都会创建独立的块级作用域(Block Scope)
for (let j = 0; j < 3; j++) {
  setTimeout(function() {
    console.log('let 修复输出 j =', j); // 分别输出 0, 1, 2
  }, 100);
}

// 修复方案 2:在 ES5 环境中通过立即执行函数(IIFE)显式创建独立的函数作用域
for (var k = 0; k < 3; k++) {
  (function(capturedK) {
    setTimeout(function() {
      console.log('IIFE 捕获输出 k =', capturedK); // 分别输出 0, 1, 2
    }, 100);
  })(k);
}
三、闭包引发内存泄漏的底层机理与典型场景
JavaScript 引擎使用可达性分析(Mark-and-Sweep,标记-清除算法)来管理内存。算法从根对象(GC Roots,如全局 window、当前活动执行上下文中的局部变量)出发,递归遍历所有引用指针。凡是无法从 GC Roots 通过引用链到达的对象,均被判定为“不可达”并在下一个垃圾回收周期被销毁回收。
闭包引发内存泄漏的核心原因在于:闭包函数意外或不必要地保持了从 GC Roots 到外部词法环境的存活引用链,导致庞大的内存数据即便业务上已不再需要,GC 依然无法将其释放。
闭包是语言规范支持的标准功能。只有当闭包持有了不再使用的数据,并且该闭包被长生命周期的实体(如全局对象、长期未清理的事件监听器、未取消的定时器)持续引用时,才会演化为真正的内存泄漏。
场景 1:闭包被挂载到全局对象或全局事件总线
当一个闭包被赋值给 window 上的全局属性,或者注册到全局的 EventBus / Redux Store / 观察者集合中,若在页面路由切换或模块销毁时未进行显式注销,该闭包所捕获的所有外部变量将永久驻留:
function initModule() {
  const hugeCache = new Uint8Array(50 * 1024 * 1024); // 占用 50MB 堆内存

  // 错误做法:直接挂载到全局 window 对象上
  window.globalEventSubscriber = function() {
    console.log('处理模块广播事件');
    // 即使这里根本没有读写 hugeCache,由于它们同处于 initModule 的词法环境,
    // 在旧版引擎或特定语法结构下可能引起意外保留!
  };
}
initModule();
// 结果:即使离开当前页面,hugeCache 的 50MB 内存依然无法释放
场景 2:DOM 节点与闭包事件监听器的跨上下文遗留
在单页应用(SPA)中,动态创建与销毁 DOM 节点极为频繁。如果为 DOM 节点绑定了闭包监听器,而 DOM 节点在从文档树移除后,该闭包依然被外部引用,或者闭包内部引用了被移除的 DOM 节点,就会造成“分离 DOM(Detached DOM Tree)”泄漏:
function bindButton() {
  const container = document.getElementById('wrapper');
  const heavyData = new Array(1000000).fill('leak_payload');

  function onClick() {
    console.log('点击按钮,读取容器 ID:', container.id);
  }

  document.getElementById('action-btn').addEventListener('click', onClick);
  // 隐患:当 action-btn 或 wrapper 从 DOM 树中被 removeChild 移除后,
  // 若未调用 removeEventListener('click', onClick),
  // 浏览器的 DOM 树虽然将其剔除,但事件分发器依然持有 onClick,
  // onClick 的 [[Scopes]] 依然强引用 heavyData 和 wrapper,造成两者双重泄漏!
}
场景 3:极为隐蔽的“共享词法作用域泄漏”(Meteor 泄漏模型)
这是现代 JavaScript 引擎中非常经典但极具隐蔽性的泄漏陷阱。在 V8 引擎中,出于运行效率考虑,同一个函数体内创建的多个闭包,会共享同一个 Context 对象。这意味着:即使某个暴露给外界的长生命周期闭包只使用了一个小变量,只要同级作用域内存在另一个引用了巨大对象的局部闭包,该巨大对象就会被打包挂在共享 Context 上,进而导致整个大对象无法被回收!
// 著名的 Meteor 内存泄漏复现代码
let theThing = null;

function replaceThing() {
  let originalThing = theThing;

  // 闭包 1:unused 引用了 originalThing,但该闭包自身从不被外部调用
  let unused = function() {
    if (originalThing) {
      console.log('hi');
    }
  };

  // 闭包 2:被赋值给全局变量 theThing(长生命周期)
  theThing = {
    longStr: new Array(1000000).join('*'),
    someMethod: function() {
      // someMethod 甚至没有直接使用 originalThing!
    }
  };
}

// 每次定时调用,上一轮的 theThing 都会被下一轮的 originalThing 引用,
// 由于 unused 和 someMethod 共享同一外层 Context,导致整条 originalThing 链条全部无法回收!
setInterval(replaceThing, 1000); // 内存每秒递增几十兆,直至崩溃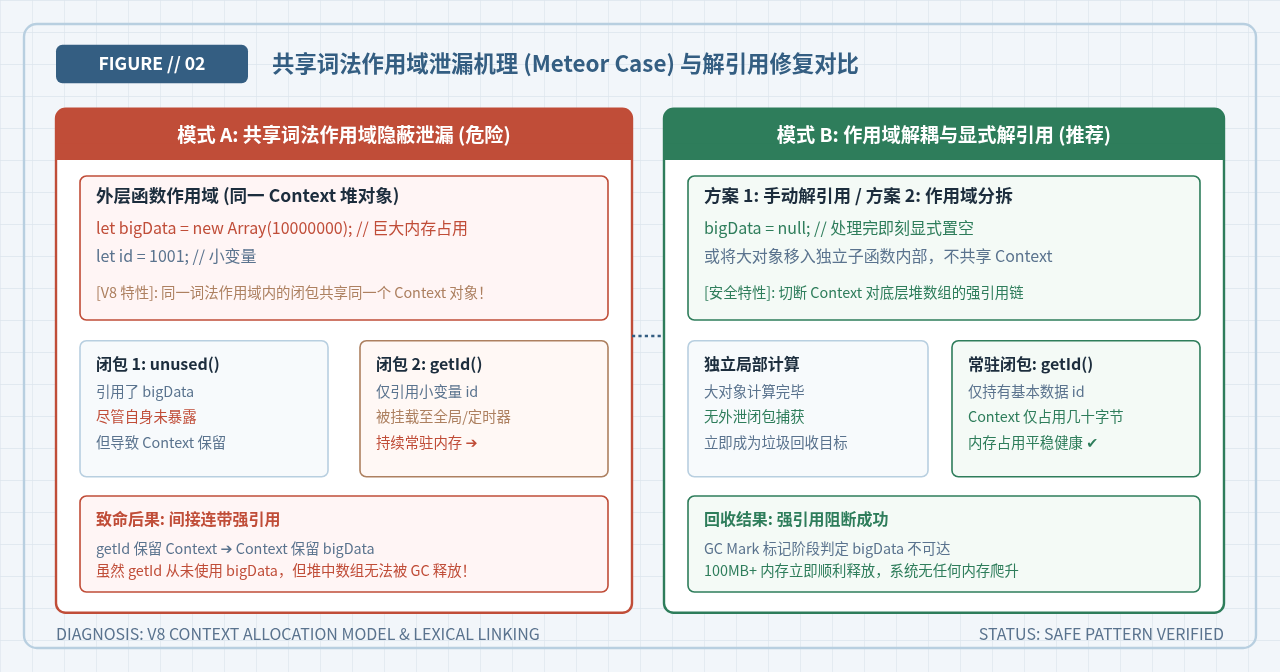
四、内存泄漏的排查与定位实践(Chrome DevTools)
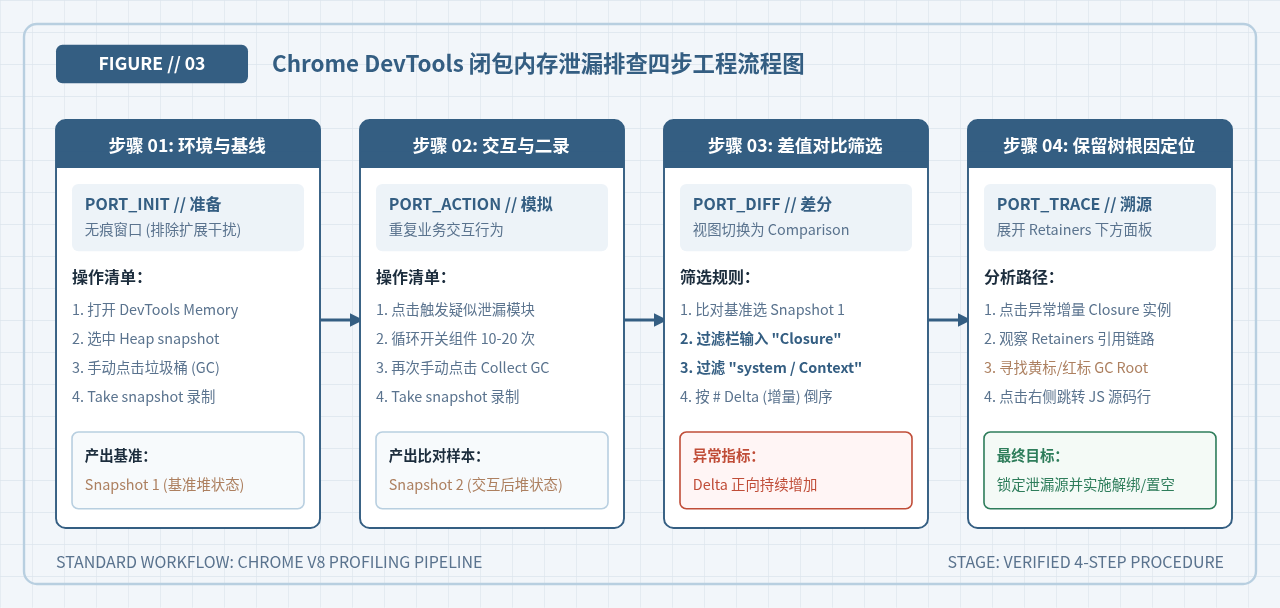
排查闭包引发的内存泄漏,不能依赖猜测,必须采用科学的对比实验法。Chrome DevTools 提供的 Memory(内存)面板是定位堆内存泄漏的标准工具。
第 1 步:建立纯净的排查环境与拍摄基线快照
- 以无痕模式(Incognito Window)启动 Chrome 浏览器,确保没有第三方浏览器扩展(Extension)的后台脚本注入并干扰堆内存数据。
- 按
F12打开开发者工具,切换到 Memory 选项卡。 - 选择 Heap snapshot(堆快照)单选框。
- 在页面加载完毕后,先点击左上角的“垃圾桶”图标(Collect garbage),强制触发一次全量垃圾回收,清理掉冷启动时的临时垃圾。
- 点击 Take snapshot 按钮,生成基准快照
Snapshot 1。
第 2 步:模拟业务交互并生成对照快照
- 在网页中执行怀疑存在内存泄漏的操作(例如打开一个模态弹窗、切换一次页面 Tab、或者发起一次查询操作)。
- 关闭该弹窗或切回初始页面,按业务逻辑此时所有临时数据理应全部销毁。
- 重复上述操作 10 到 20 次,如果存在闭包泄漏,未被释放的对象会在堆中成倍累积。
- 再次点击“垃圾桶”强制执行 GC,排除正常的瞬态分配。
- 点击 Take snapshot,生成对比快照
Snapshot 2。
第 3 步:差值比对与锁定 Closure / Context 增量
- 在
Snapshot 2的顶部视图下拉菜单中,将默认的 Summary(摘要)视图切换为 Comparison(比对)视图。 - 在基准下拉列表中选择
Snapshot 1,此时表格展示的是两次快照之间的净增量(Delta)。 - 在顶部的 Class filter 搜索框中输入
Closure或system / Context。 - 观察表格中的 # Delta(数量增量) 和 Size Delta(大小增量)。如果执行了 10 次开闭操作,某些
Closure的# Delta恰好增加了 10 或其倍数,说明该闭包已被确定性地泄漏。
第 4 步:展开 Retainers(保留树)追溯 GC Root 引用源
- 展开增量异常的
Closure构造函数,单击展开具体的某一个闭包实例。 - 在面板下方的 Retainers(保留树) 区域,将展示一条从该闭包指向 GC Root 的反向引用路径。
- 寻找路径中的关键着色节点:黄色节点代表有 JavaScript 代码直接引用的对象,红色节点代表分离的 DOM 节点(Detached DOM)。
- 右侧通常会标明引用属性名(例如
onclick、__listeners、cachedHandler)以及对应的文件名和行号(例如app.js:142)。直接点击链接即可跳转至引发泄漏的源码位置。
五、闭包内存泄漏的防御、规避与修复策略
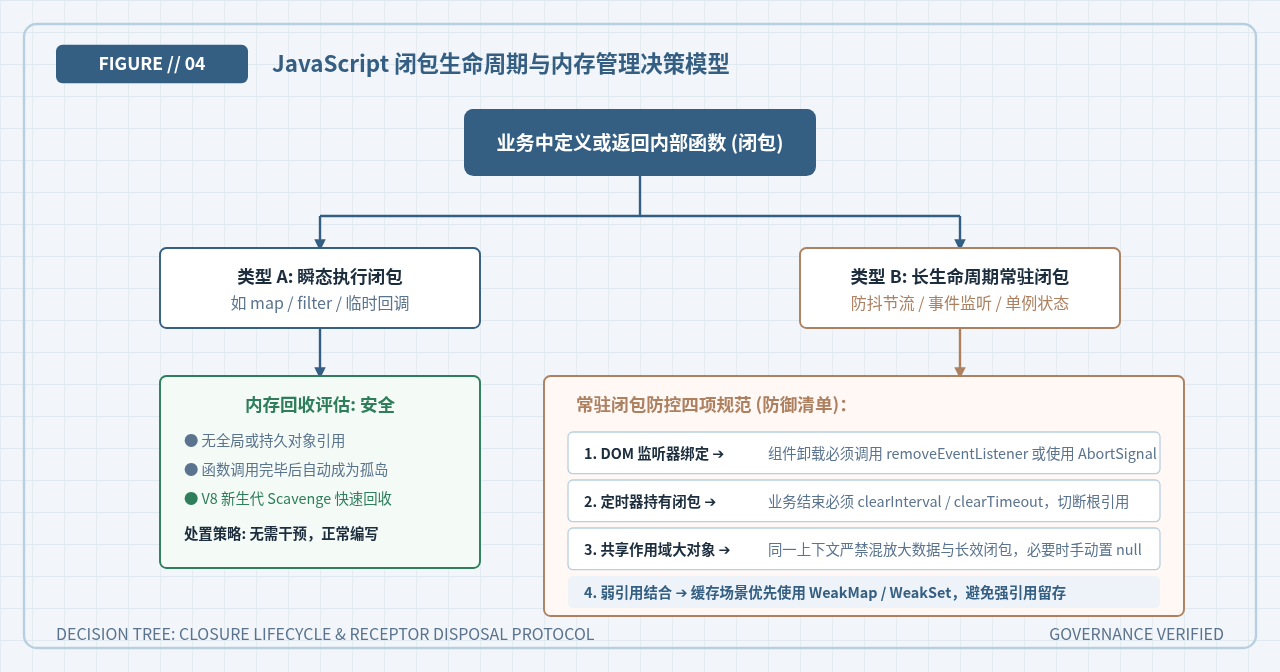
掌握了泄漏的成因与定位手段后,在工程实践中应落实以下四项防御规则,从源头上杜绝闭包隐患。
1. 显式手动解引用(Nullify References)
对于必须在外部作用域中暂存的巨大数据,一旦使用完毕,应主动将其变量赋值为 null。这会显式切断 Context 对象对底层真实数据的指针引用,使垃圾回收器能够安全清理底层大对象:
function processBigFile(bufferData) {
  let rawBuffer = bufferData; // 占用大量内存

  return function getSummary() {
    const summary = { size: rawBuffer.byteLength, hash: computeHash(rawBuffer) };
    // 关键防御:完成计算后主动解除强引用
    rawBuffer = null;
    return summary;
  };
}
2. 使用 AbortController 统一管理事件监听器生命周期
传统的 removeEventListener 要求必须传入与 addEventListener 完全相同的函数引用,极易因闭包重新生成导致解绑失败。现代浏览器支持 AbortController,可通过信号量实现一键批量卸载:
class ComponentManager {
  constructor() {
    this.abortController = new AbortController();
  }

  init() {
    const { signal } = this.abortController;
    const cacheData = new Array(500000).fill('active_data');

    // 绑定事件时传入 signal 选项
    window.addEventListener('resize', () => {
      console.log('更新组件布局, 缓存大小:', cacheData.length);
    }, { signal });

    document.addEventListener('keydown', (e) => {
      if (e.key === 'Escape') this.destroy();
    }, { signal });
  }

  destroy() {
    // 一键取消并移除所有关联此 signal 的事件监听器
    this.abortController.abort();
    console.log('所有闭包监听器已安全卸载,内存可被 GC 正常回收');
  }
}
3. 善用 WeakMap 与 WeakSet 建立弱引用绑定
当需要将 DOM 元素或对象实例与额外的数据/回调状态关联时,坚决避免使用常规的 Object 或 Map,因为它们对键和值都是强引用。应使用 WeakMap,其作为键的对象不计入垃圾回收的可达性计算:
// 推荐实践:使用 WeakMap 存储与 DOM 关联的闭包状态
const elementStateMap = new WeakMap();

function registerElementHandler(domElement, payload) {
  // WeakMap 的键为 domElement 对象,一旦 domElement 在页面中被移除且无外部强引用,
  // 对应的键值对(包括 payload)将自动由 GC 回收,无需手动 delete
  elementStateMap.set(domElement, {
    data: payload,
    createdAt: Date.now()
  });
}
4. 作用域隔离:避免在同一作用域内混杂大对象与长效闭包
针对前述的 Meteor 共享作用域泄漏问题,核心重构手段是进行作用域物理隔离。不要在一个函数体内同时声明长效闭包和不相关的超大局部变量,将其拆解为独立子函数:
// 重构前:大对象与全局闭包同处于 replaceThing 作用域内
// 重构后:将大对象计算逻辑抽离至独立函数,确保执行后栈与局部作用域彻底销毁
function createCleanPayload() {
  const tempHeavyArray = new Array(1000000).fill('temp');
  const summaryResult = tempHeavyArray.slice(0, 10).join(',');
  return summaryResult; // 仅返回处理结果,tempHeavyArray 在函数结束后瞬间释放
}

let globalHandler = null;
function setupListener() {
  const summary = createCleanPayload();
  // 闭包仅捕获轻量级的 summary 字符串,杜绝任何隐藏大对象的引用残留
  globalHandler = function() {
    console.log('当前概要:', summary);
  };
}
六、工程实践规范与排查速查
在日常业务开发与技术评审中,可对照下表对涉及闭包的代码进行内存安全度审查:
| 闭包使用场景 | 潜在泄漏风险等级 | 核心诱因 | 标准规避方案 |
|---|---|---|---|
数组遍历/瞬时计算(如 array.map) |
无风险(安全) | 函数执行完即脱离引用链,瞬态回收 | 无需特殊处理,保持代码清晰即可 |
| 高频防抖/节流(Debounce/Throttle) | 低风险 | timer 句柄长期存留,若频繁重新生成未销毁 |
组件卸载时调用防抖函数的 cancel() 重置 timer |
DOM 事件监听器(addEventListener) |
高风险 | DOM 被移除但事件中心依然持有闭包强引用 | 配对调用 removeEventListener 或使用 AbortController |
定时器(setInterval / setTimeout) |
高风险 | 循环定时器未清理,闭包持续被浏览器底座保留 | 明确结束条件并在离开页面时执行 clearInterval |
| 跨闭包共享词法作用域(Meteor 模式) | 极高风险 | 同作用域未使用的大对象被暴露的微小闭包连带保留 | 拆分独立执行函数或在计算后显式 data = null |
总结而言,闭包是 JavaScript 语言实现高级抽象与状态驻留的基石。在享用其强大封装能力的同时,开发者应清晰认识到变量从“栈销毁”到“堆常驻”的转变机制。通过明确闭包的生命周期边界、规范事件与定时器的解绑流程,并熟练运用 Chrome DevTools 堆快照进行验证,即可在保障代码表现力的同时,构建出内存平稳、性能优异的健壮前端应用。
IE11找不到JavaScript设置选项怎么办
2026-11-18 21:18:33
JS字符串反转:split('').reverse().join('')的标准用法与局限
2026-11-18 20:06:22
JavaScript原生实现颜色相似度计算:RGB欧氏距离算法详解
2026-11-18 19:57:18
JavaScript使用Fetch API发起HTTP请求与处理JSON数据
2026-11-18 17:45:55
JS手机号正则是否允许空格或+86前缀的处理技巧
2026-11-18 17:13:28