怎么解决JS localStorage在浏览器隐私模式下不可用的问题
针对浏览器在隐私模式(无痕浏览)下调用 localStorage 引发 QuotaExceededError 或 SecurityError 导致脚本中断与白屏的问题,本文通过具体的异常原因排查、双驱动容灾架构以及生产级封装代码,讲解如何实现安全的特征探针检测与内存存储透明降级。
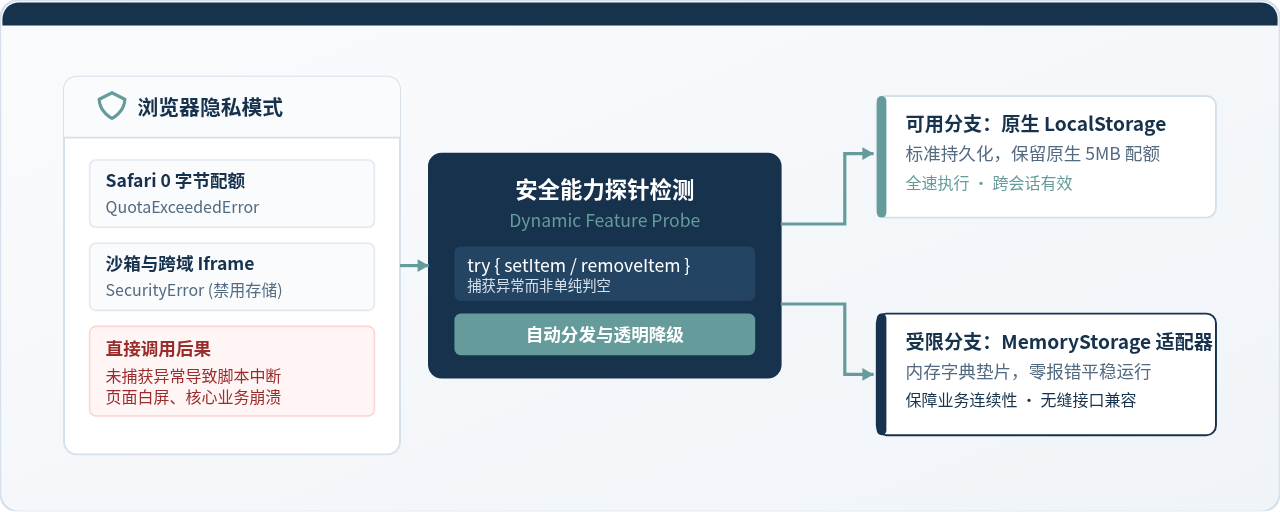
localStorage.setItem 会因配额为 0 或跨域沙箱限制抛出致命未捕获异常,导致前端脚本中断执行甚至直接白屏。解决该问题的标准工程方案是:摒弃简单的属性判空,改用“动态写入特征探针”主动探测可用性,并在受限时无缝切换为遵循 Web Storage 标准的“内存字典适配器(MemoryStorage)”,从而保证业务代码无需改造即可平稳运行。
一、故障表现与异常触发根源
许多前端开发者在做存储兼容时,习惯写下类似 if (window.localStorage) { ... } 的检查逻辑。这种判断在常规模式下能够识别极少数不支持存储的古老浏览器,但在现代浏览器的隐私模式下会彻底失效。
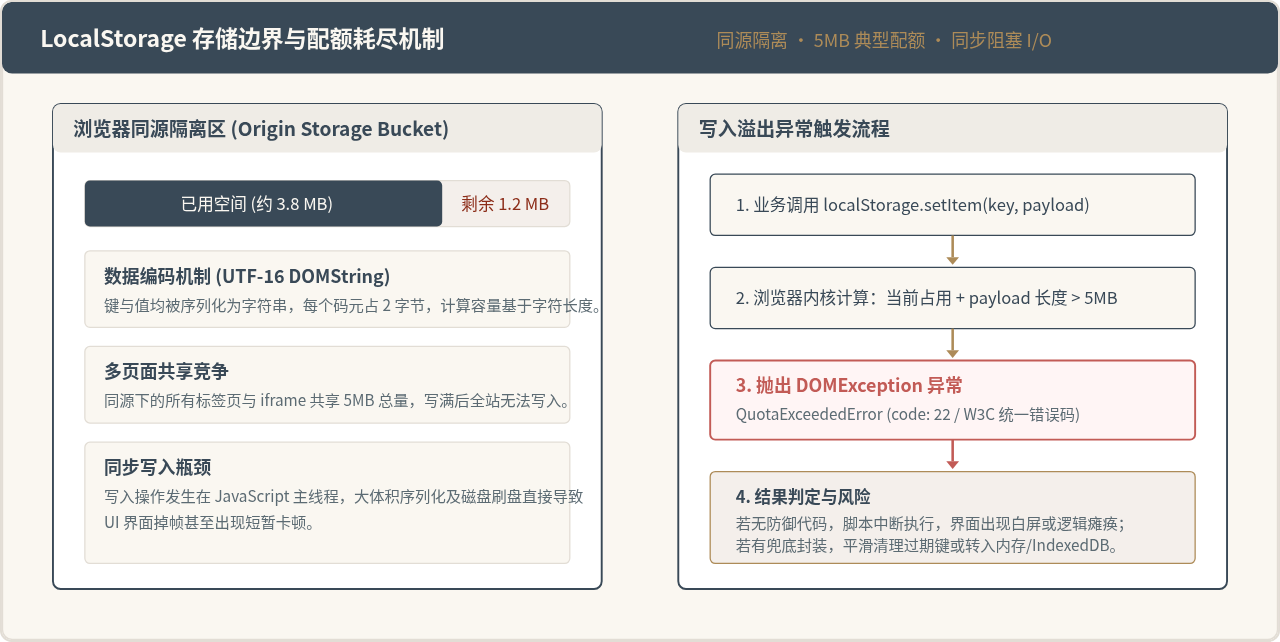
在主流浏览器处于无痕或隐私浏览状态时,window.localStorage 对象本身依然是真实存在的,其原型链也完整挂载着 Storage 规范的方法。然而,一旦 JavaScript 试图向其中写入数据或在特定沙箱环境中访问其属性,浏览器会直接抛出以下两类严重异常:
-
QuotaExceededError (DOM Exception 22 / 1014):
这在 iOS Safari 及 macOS Safari 隐私模式下尤为经典。Safari 遵循严格的用户隐私策略,在隐私模式下将该源的持久化配额硬性设为 0 字节。此时读取
getItem往往返回null,但一旦执行localStorage.setItem(key, value),系统就会立即抛出配额超限异常。如果外层没有严密的错误捕获,整个页面脚本执行链将瞬间中断。 -
SecurityError (DOM Exception 18):
常见于 Chromium 内核与 Firefox 在启用了“阻止第三方 Cookie 及网站数据”的场景,或者当前页面被嵌入跨源
<iframe>中。浏览器直接封锁了对存储 API 的访问通道,代码甚至仅读取window.localStorage这个标识符,就会直接触发安全异常阻断运行。
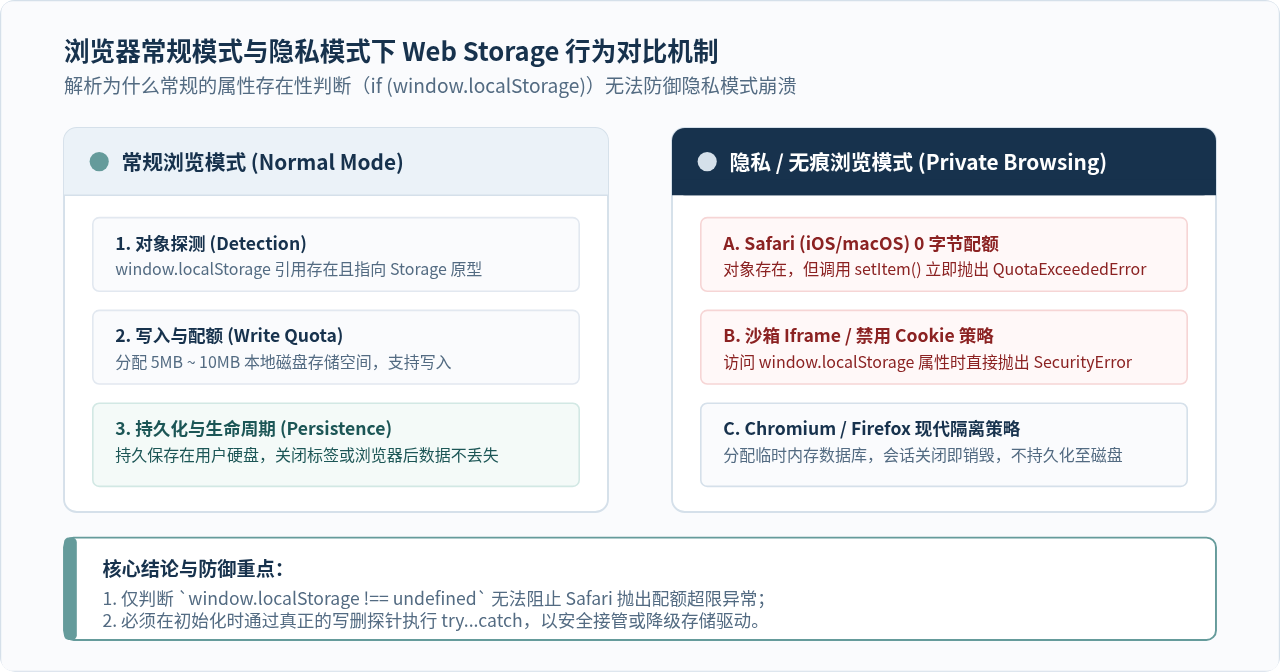
typeof window.localStorage !== 'undefined' 只能证明全局变量存在,无法证明当前拥有实际读写权限。唯一严谨的判断手段是使用即时构造的测试数据执行真实的写入和删除测试。
二、降级方案架构与容灾设计
解决隐私模式存储不可用的核心诉求,是消除不可控的运行时崩溃,保证核心交互链路的连续性。
浏览器的隐私沙箱设计本身就禁止将无痕会话内产生的数据持久化写入硬盘。因此,我们不能也不应该尝试去突破浏览器的安全防线。合理的目标是在前端设计一层自适应存储门面(SafeStorage):当原生能力健康时走本地磁盘存储;当检测到无痕模式或抛出异常时,平滑降级至运行时的内存字典驱动中。
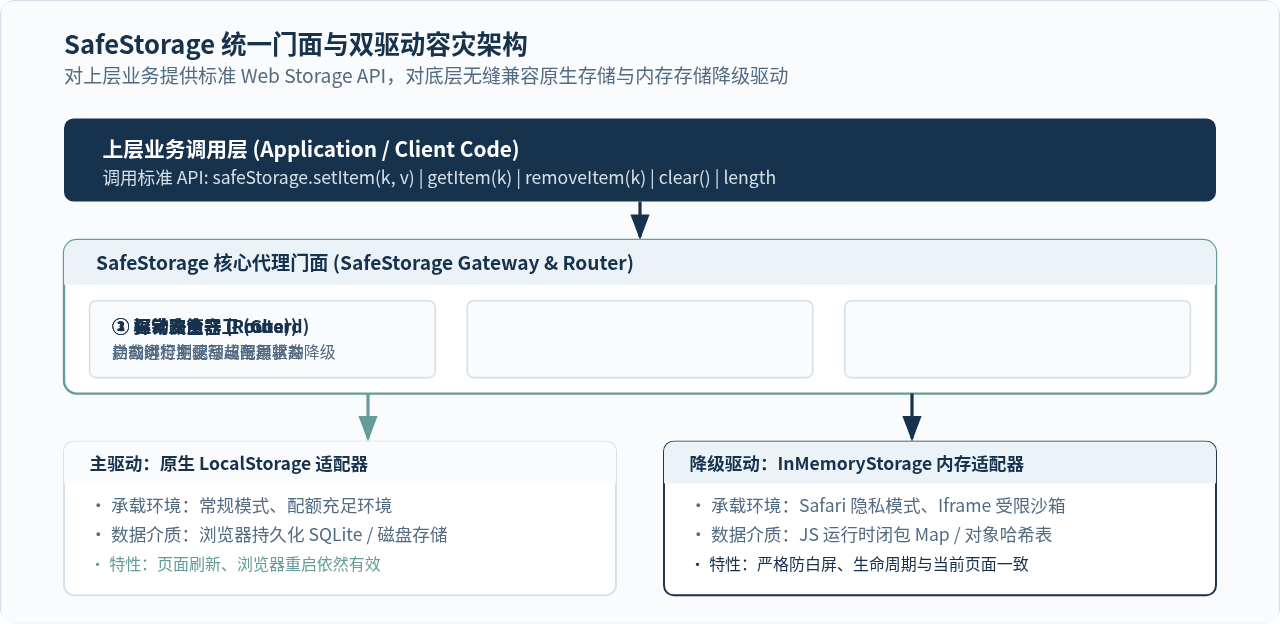
如上图所示,整套容灾体系由三个层次组成:
- 业务调用层:始终使用符合 W3C 标准的
Storage接口(getItem、setItem、removeItem、clear、length、key),保持业务代码的纯净性,无需在每一个存取点手写繁琐的try...catch。 - 代理路由层:在运行时负责两件事。一是初始化时的特征探测(Feature Probe),决定挂载哪个底层驱动;二是运行期间的动态熔断(Dynamic Guard),若某次调用意外触发配额上限,能自动接管防止崩溃。
- 底层驱动层:包含原生
localStorage驱动与自主实现的MemoryStorage驱动。内存驱动使用 JavaScript 闭包 Map 保存键值,生命周期与当前页面会话绑定。
三、完整实施步骤与生产级代码实现
按照实际工程落地标准,解决该问题需要严格经历四个实施步骤:
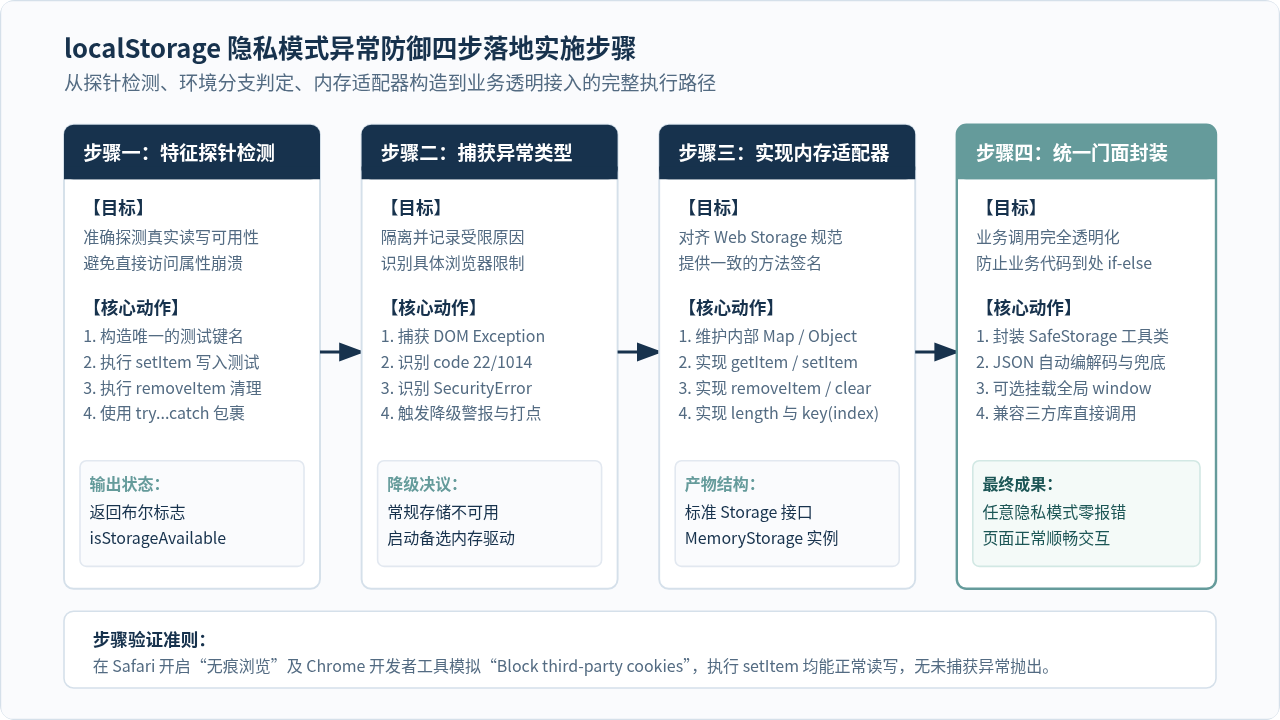
步骤 1:编写安全能力特征探测函数
探测函数必须同时防范“属性访问引发的 SecurityError”以及“写入操作引发的 QuotaExceededError”。为了避免残留无用数据或与已有业务键冲突,使用带有毫秒时间戳的唯一临时键名,并在写入验证通过后立即将其从存储中移除。
/**
 * 安全检测当前环境是否支持真正的 localStorage 读写
 * @returns {boolean} 是否支持无异常读写
 */
function isLocalStorageAvailable() {
  try {
    // 针对被禁止访问 storage 属性的沙箱环境(防范 SecurityError)
    if (typeof window === 'undefined' || !window.localStorage) {
      return false;
    }

    const testKey = '__storage_probe_' + Date.now() + Math.random().toString(36).slice(2);
    // 执行真正的写操作(防范 Safari 隐私模式 0 字节配额产生的 QuotaExceededError)
    window.localStorage.setItem(testKey, '1');
    const result = window.localStorage.getItem(testKey) === '1';
    window.localStorage.removeItem(testKey);

    return result;
  } catch (err) {
    // 捕获所有 DOMException: QuotaExceededError / SecurityError
    return false;
  }
}
步骤 2:构造符合标准规范的内存适配器(MemoryStorage)
当环境不可用时,我们需要一个垫片对象(Polyfill / Fallback Adapter)。这个对象必须完全实现 Web Storage API 的 6 个标准要素:setItem、getItem、removeItem、clear、length 属性以及 key(index) 索引查找,并且严格将键与值都规范化为字符串类型。
/**
 * 纯内存存储适配器,对齐 Web Storage API 规范
 */
class MemoryStorage {
  constructor() {
    this._data = new Map();
  }

  /**
   * 返回当前存储的项目数量
   */
  get length() {
    return this._data.size;
  }

  /**
   * 根据索引获取对应的键名
   */
  key(index) {
    if (typeof index !== 'number' || index < 0 || index >= this._data.size) {
      return null;
    }
    const keys = Array.from(this._data.keys());
    return keys[index] || null;
  }

  /**
   * 读取指定键的值,未找到返回 null
   */
  getItem(key) {
    const strKey = String(key);
    if (this._data.has(strKey)) {
      return this._data.get(strKey);
    }
    return null;
  }

  /**
   * 写入键值,统一转化为字符串
   */
  setItem(key, value) {
    const strKey = String(key);
    const strVal = String(value);
    this._data.set(strKey, strVal);
  }

  /**
   * 移除指定键
   */
  removeItem(key) {
    const strKey = String(key);
    this._data.delete(strKey);
  }

  /**
   * 清空全部数据
   */
  clear() {
    this._data.clear();
  }
}
步骤 3:封装统一门面工具(SafeStorage)
在基础适配器的基础上,我们构建统一的 SafeStorage 工具类。它不仅在初始化时自动选择可用驱动,还在写入时封装第二重安全防护:若运行途中原生存储突然遭遇配额满载,将自动平滑接管当前写入,彻底杜绝异常抛出。
/**
 * 生产级安全存储门面,具备自动探测、平滑降级与对象序列化辅助
 */
class SafeStorage {
  constructor() {
    this.isNative = isLocalStorageAvailable();
    this.driver = this.isNative ? window.localStorage : new MemoryStorage();

    if (!this.isNative) {
      console.warn('[SafeStorage] 检测到 localStorage 受限或处于隐私模式,已平稳降级至内存存储驱动');
    }
  }

  get length() {
    try {
      return this.driver.length;
    } catch (e) {
      return 0;
    }
  }

  key(index) {
    try {
      return this.driver.key(index);
    } catch (e) {
      return null;
    }
  }

  getItem(key) {
    try {
      return this.driver.getItem(key);
    } catch (err) {
      return null;
    }
  }

  setItem(key, value) {
    try {
      this.driver.setItem(key, value);
    } catch (err) {
      // 运行期原生配额突然超限,或由正常转入受限,紧急降级到内存
      if (this.isNative) {
        console.warn('[SafeStorage] 原生存储写入失败,动态切换至内存驱动: ' + err.message);
        this.driver = new MemoryStorage();
        this.isNative = false;
        this.driver.setItem(key, value);
      }
    }
  }

  removeItem(key) {
    try {
      this.driver.removeItem(key);
    } catch (err) {
      // 容错处理
    }
  }

  clear() {
    try {
      this.driver.clear();
    } catch (err) {
      // 容错处理
    }
  }

  /**
   * 便捷扩展方法:安全写入可序列化 JSON 对象
   */
  setJSON(key, data) {
    try {
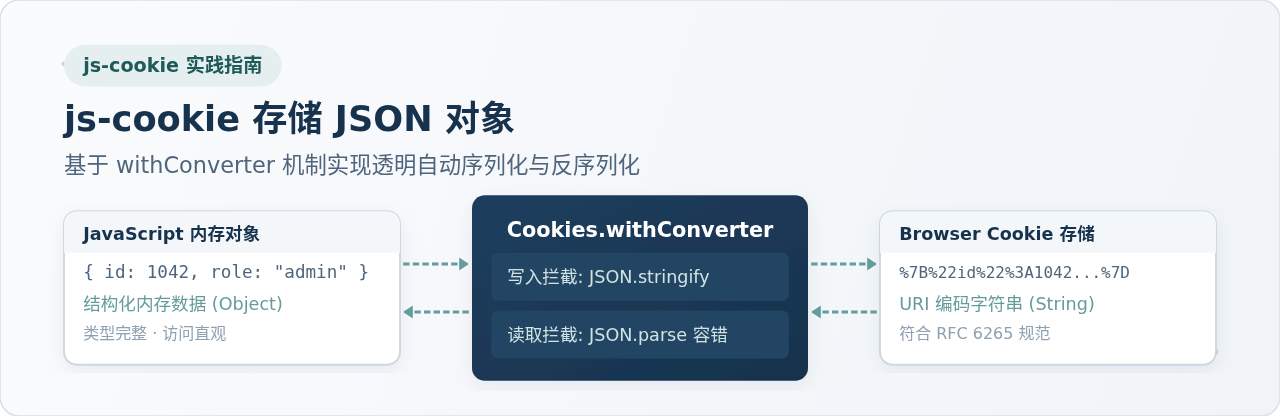
      this.setItem(key, JSON.stringify(data));
      return true;
    } catch (e) {
      return false;
    }
  }

  /**
   * 便捷扩展方法:安全读取并解析 JSON,解析失败返回默认值
   */
  getJSON(key, defaultValue = null) {
    const raw = this.getItem(key);
    if (raw === null) return defaultValue;
    try {
      return JSON.parse(raw);
    } catch (e) {
      return defaultValue;
    }
  }
}

// 导出全局单例
export const storage = new SafeStorage();
步骤 4:针对遗留代码与三方 SDK 的全局垫片(可选)
如果项目中引入了不受控的第三方统计脚本、广告 SDK 或老旧库,它们内部可能直接散落着 window.localStorage.setItem(...) 调用。在不能逐一重构其源码时,可以在应用程序入口脚本的最顶端,执行一次性全局属性接管:
/**
 * 在应用入口处执行全局 window.localStorage 守护替换
 * 仅在原生存储不可用时介入,不破坏正常环境的持久化
 */
(function setupStoragePolyfill() {
  if (!isLocalStorageAvailable()) {
    try {
      const fallbackInstance = new MemoryStorage();
      Object.defineProperty(window, 'localStorage', {
        value: fallbackInstance,
        configurable: true,
        enumerable: true,
        writable: false
      });
    } catch (e) {
      // 某些严格只读环境下 defineProperty 可能受限,静默忽略以保证不次生报错
    }
  }
})();
四、生产环境关键注意事项与验证方法
在应用了上述防御机制后,还需要在产品设计和技术预期上明确以下边界:
1. 数据生命周期的预期管理
由于内存存储(MemoryStorage)保存在当前 JavaScript 运行时的堆内存中,其生命周期与当前标签页或浏览窗口绑定:
- 单页应用(SPA)内部路由跳转:因为没有离开当前窗口上下文,内存数据完全保留,路由切页、组件通信及状态恢复不受任何影响。
- 用户手动刷新页面(F5):浏览器重新加载当前 HTML 与 JS 环境,内存中的变量会被重置为空。业务逻辑需要对关键用户状态(如登录凭证 Token)设计“内存失效后重定向至鉴权或尝试 Session Cookie”的兜底机制。
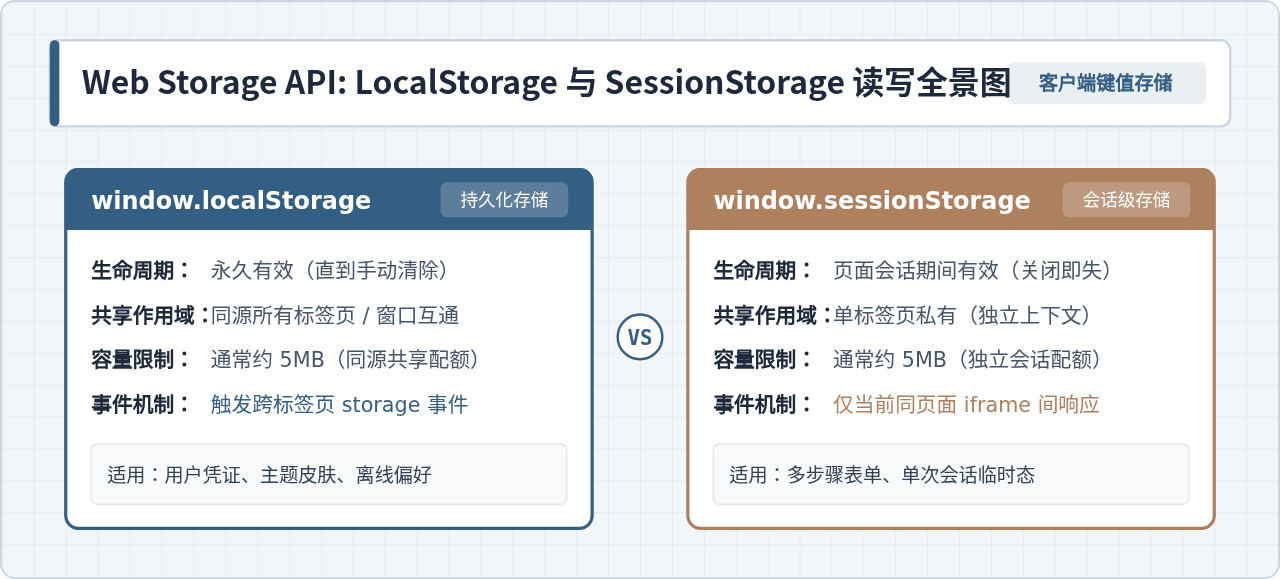
- 多标签页数据同步:常规模式下
localStorage会触发跨标签页的storage事件,但在降级为内存模式后,各个标签页的内存各自隔离,无法跨标签同步。
2. 如何在本地环境准确验证效果
开发阶段无需依赖真实的 iPhone 即可完成回归测试,可以通过以下两种方式验证降级效果:
-
Safari 隐私窗口实测:
在 macOS 打开 Safari 浏览器,使用快捷键 Command + Shift + N 打开“新建专用窗口”(Private Window),在控制台中直接执行
isLocalStorageAvailable()以及调用storage.setItem('user', 'test')。观察控制台是否出现降级警告,并确认是否有任何红字未捕获异常。 -
Chrome 模拟受限存储:
打开 Chrome 开发者工具(F12),进入“Application”(应用)标签页,展开“Storage”,或者在 Chrome 地址栏访问
chrome://settings/cookies,选择“阻止所有第三方 Cookie”。此时在跨域测试页面或模拟 iframe 中运行代码,验证系统是否成功走入降级逻辑。
五、备选方案横向对比与技术决策总结
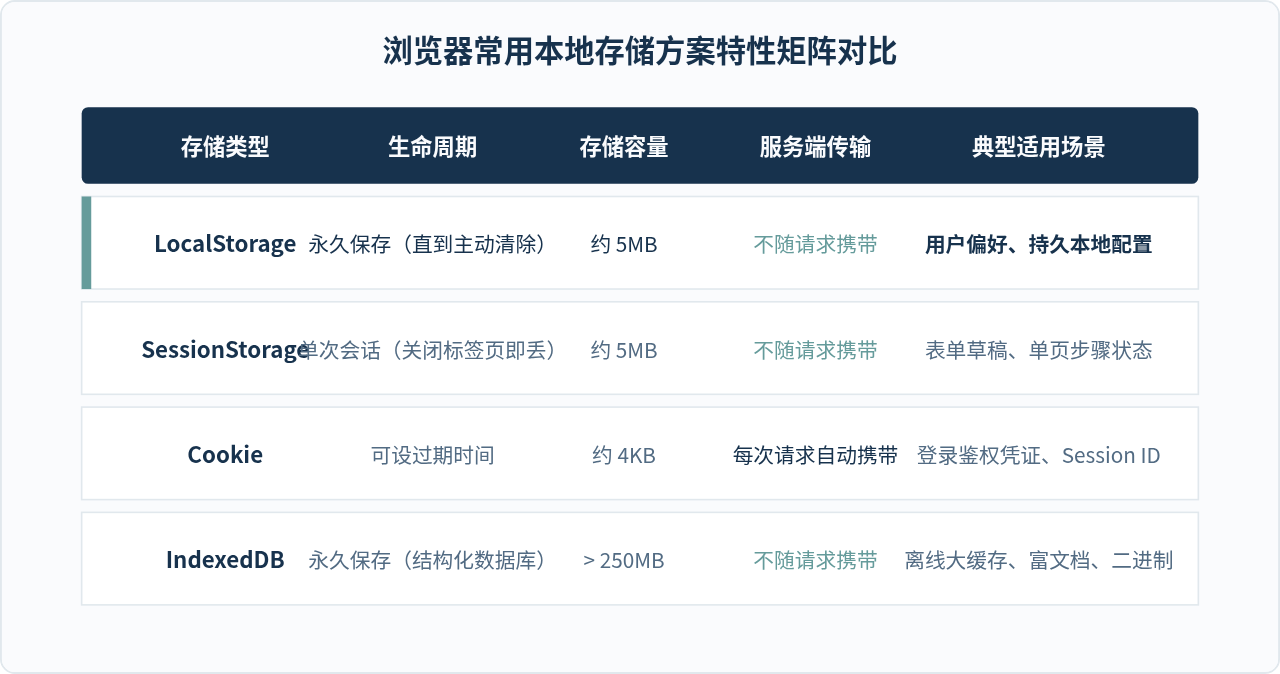
除了纯内存降级外,业内有时还会讨论 Cookie 降级或 IndexedDB 降级。表 1 与图 4 对各备选方案的核心维度进行了系统对比:
| 方案名称 | 主要存储介质 | 隐私模式可用性 | 页面刷新能否保留 | API 同步/异步属性 | 工程实施建议 |
|---|---|---|---|---|---|
| 直接使用 LocalStorage | 本地物理磁盘 | 不可用(直接抛出异常崩溃) | 常规可用 / 隐私崩溃 | 同步 | 高危,禁止无保护直接使用 |
| MemoryStorage 适配器 | JS 运行期内存字典 | 100% 可用(绝对安全) | 单页留存 / 刷新重置 | 同步(完全契合标准) | 首选推荐,实现简洁零风险 |
| Session Cookie 降级 | 浏览器 Cookie 容器 | 受限(若设置禁用Cookie则失效) | 会话期内保留 | 同步(读写有开销) | 受 4KB 体积限制,且会增加请求头开销 |
| IndexedDB 降级 | 客户端事务型数据库 | 部分版本隐私模式下同样被禁用 | 支持持久化 | 异步(无法平替 Storage) | 不推荐用于平替原生 localStorage |
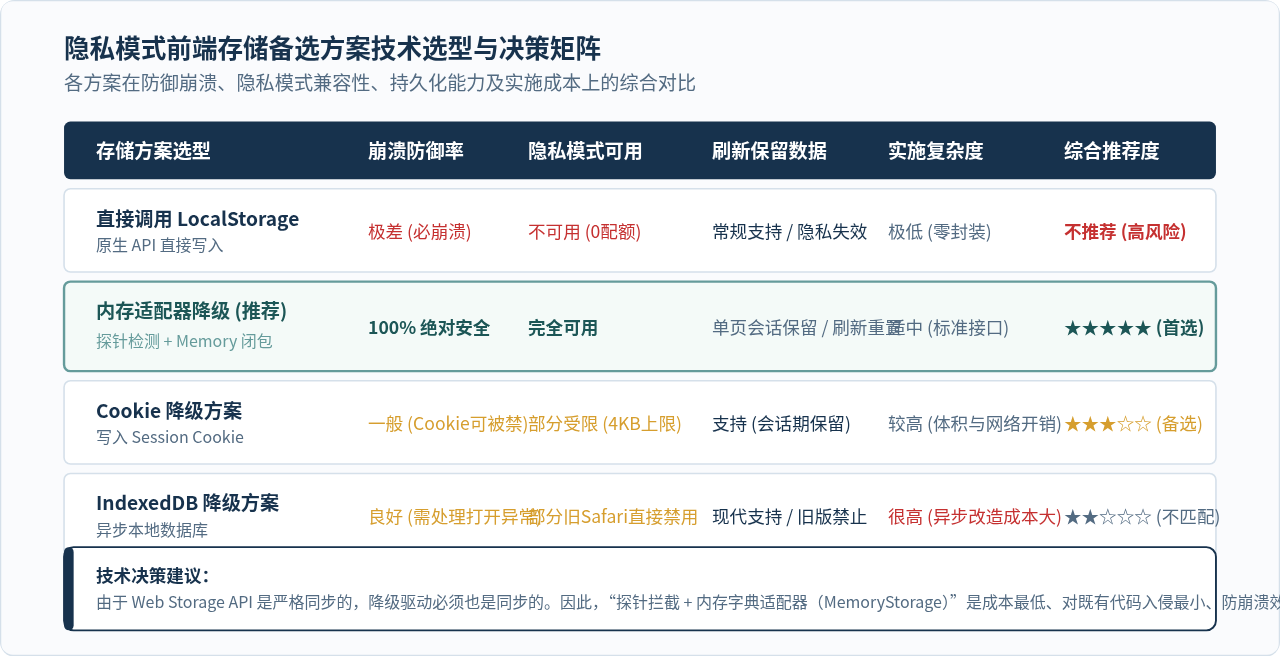
总结而言,解决 localStorage 在浏览器隐私模式下不可用的最优工程实践,归结为一句话:“严密探针探测、内存驱动降级、对外接口一致、全局容错兜底”。通过统一的 SafeStorage 门面,既保留了常规模式下的长期持久化体验,又彻底消除了无痕模式下的白屏灾难,使 Web 应用具备了坚固的生产级容灾韧性。
JavaScript为什么设计为单线程?
2026-11-18 22:48:53
JS怎么监听并获取URL锚点(hash)变化
2026-11-18 21:26:17
JS使用querySelectorAll批量修改多个元素背景颜色
2026-11-18 20:46:55
JavaScript鼠标离开验证频繁触发怎么办
2026-11-18 20:31:31
JS实现二级联动下拉选择框的逻辑步骤
2026-11-18 20:12:52